Как узнать, что стало причиной аварийного завершения работы Windows 10
Известно, что выключать компьютер могут не только пользователи. Инициировать завершение работы Windows способны также встроенные и сторонние приложения, ещё система может завершить работу аварийно вследствие разных ошибок. А теперь представьте себе такую ситуацию. Уходя из дома, вы оставили свой компьютер включенным, а вернувшись, нашли его выключенным. Возможно, вы захотите узнать, что же стало причиной выключения компьютера.
Как узнать, что стало причиной аварийного завершения работы Windows 10
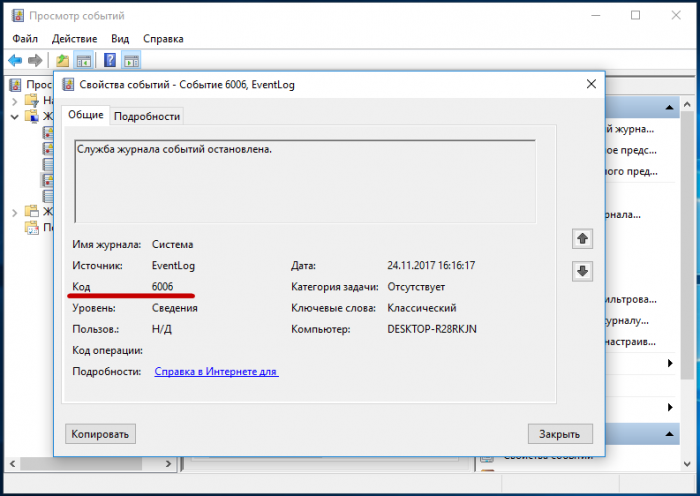
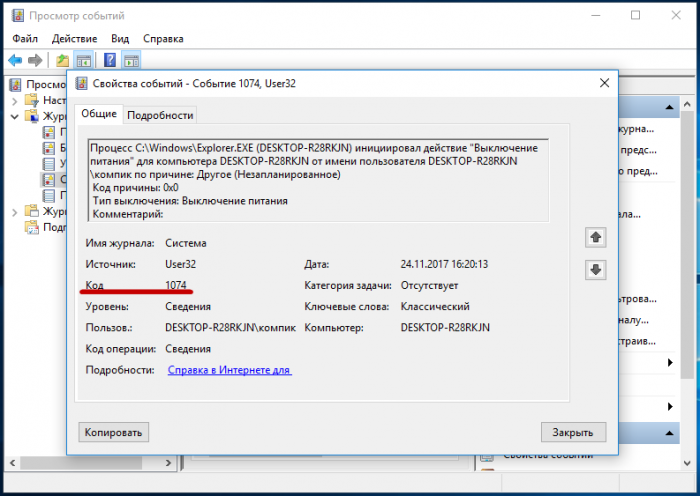
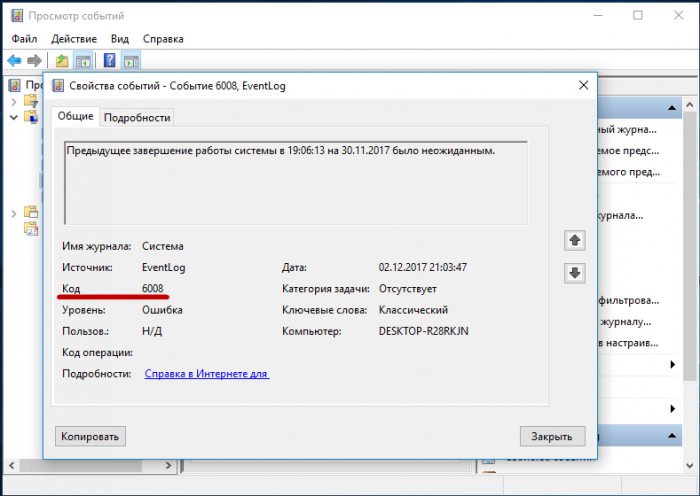
Так вот, сделать это очень просто. В Windows 7, 8.1 и 10 все события, связанные с завершением работы или перезагрузкой, записываются в системный журнал. Каждое событие имеет соответствующий код. Событие с кодом 1074 указывает, что завершение работы системы было инициировано приложением, например, таймером или Центром обновления Windows. Если событие имеет код 6006, работа Windows была завершена пользователем в обычном режиме. Если же событие обозначено кодом 6008, причиной завершения работы Windows стала ошибка или внезапное отключение электропитания. Получить доступ ко всем этим данным нетрудно. Откройте командой eventvwr.msc
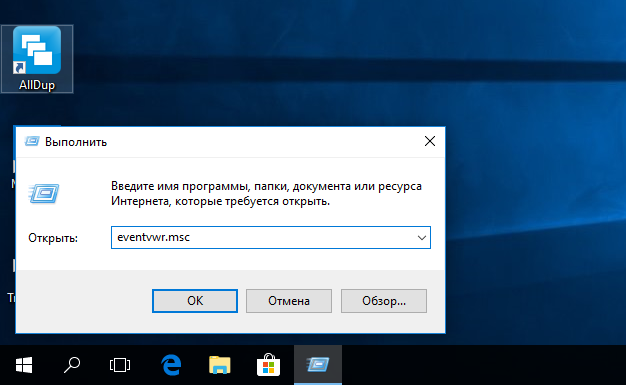
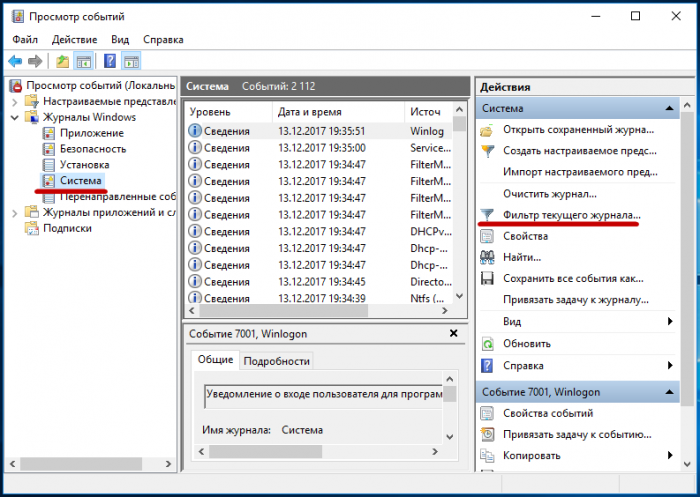
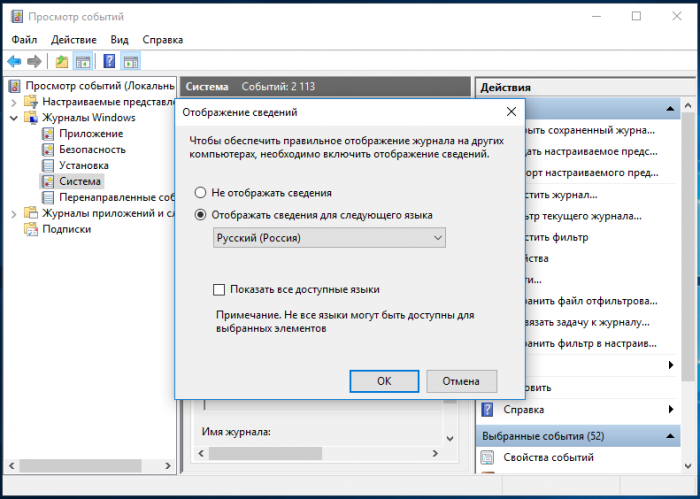
встроенный Журнал событий, в левой колонке выберите Журналы Windows → Система, а справа нажмите ссылку «Фильтр текущего журнала».
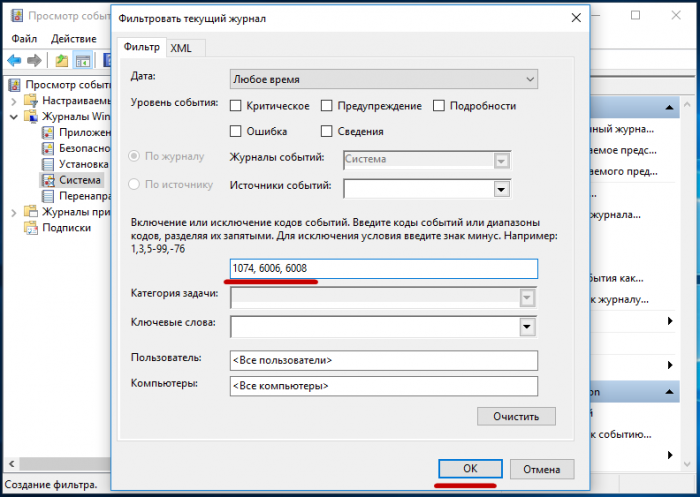
В открывшемся окне в поле включения или исключение кодов событий введите через запятую числа 1074, 6006, 6008 и нажмите OK.
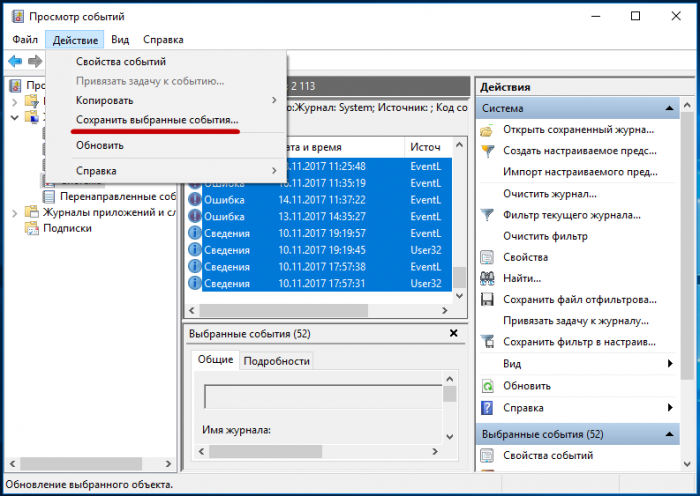
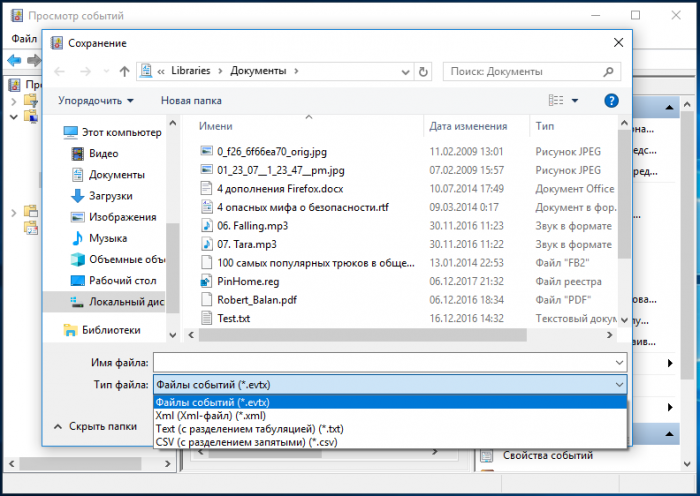
Окно закроется, и записи в центральной колонке главного окна будут отфильтрованы согласно заданным параметрам. 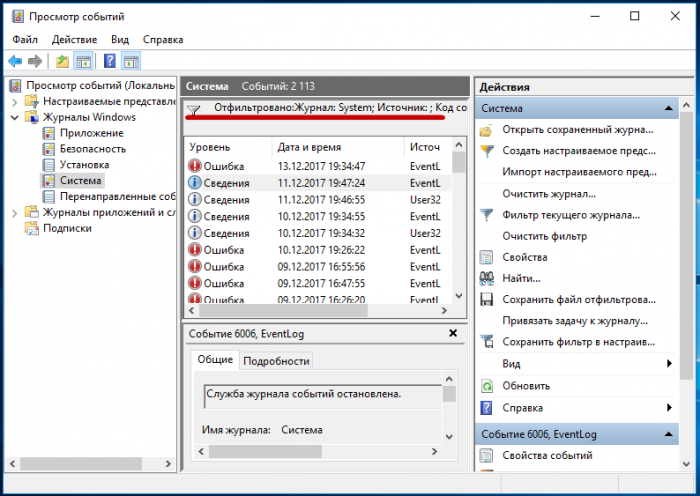 Теперь вы можете просматривать интересующие вас события, кликая по ним мышкой, также журнал предоставляет возможность сохранения выбранных событий в текстовый лог формата XML, CSV или ТXТ для последующего изучения в автономном режиме.
Как узнать, кто перезагрузил (выключил) сервер Windows?

16.11.2022

itpro

PowerShell, Windows 10, Windows Server 2019

комментариев 5
Если в вашей организации несколько системных администраторов, у вас периодически может возникать вопрос “Кто перезагрузил сервер?”. В этой статье я покажу как найти определения пользователя, который перезагрузил или выключил компьютер/сервер Windows.
Информация об учетной записи, которая отправила команду перезагрузки Windows сохраняется в журнал событий.
-
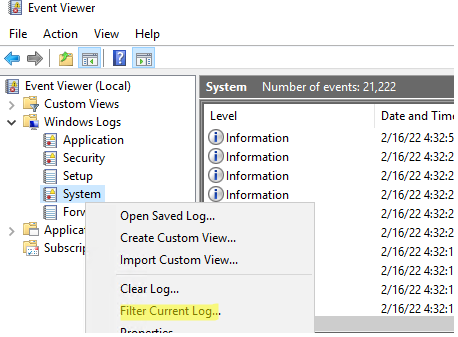
Откройте консоль Event Viewer ( eventvwr.msc ) и перейдите в раздел Windows Logs ->System;
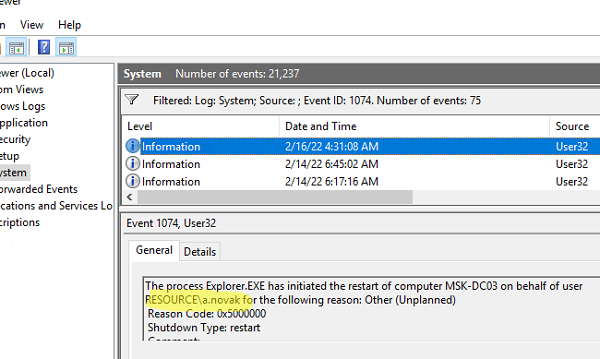
The process C:\Windows\Explorer.EXE (MSK-DC03) has initiated the restart of computer MSK-DC03 on behalf of user WINITPRO\a.novak for the following reason: Other (Unplanned) Reason Code: 0x5000000 Shutdown Type: restart Comment:
Рассмотрим еще несколько примеров событий перезагрузки/выключения Windows. В качестве пользователя, запустившего перезагрузку операционную систему может быть указан NT AUTHORITY\SYSTEM.
Это означает, что перезагрузку инициировала одна из служб или программ Windows, запущенная от имени SYSTEM.. Например, это может быть процесс службы wuauserv , который закончил установку обновлений Windows и выполнил перезагрузку согласно настроенной политике Windows Update или с помощью задания модуля PSWindowsUpdate.
The process C:\Windows\uus\AMD64\MoUsoCoreWorker.exe (WKS-PC11S22) has initiated the restart of computer WKS-PC11S22 on behalf of user NT AUTHORITY\SYSTEM for the following reason: Operating System: Service pack (Planned) Reason Code: 0x80020010 Shutdown Type: restart Comment:
Если ваша Windows запущена внутри виртуальной машины VMware, то если выполнить Restart Guest из консоли управления VMware, событие (выключения) будет выглядеть так:
The process C:\Program Files\VMware\VMware Tools\vmtoolsd.exe (MSK-DC03) has initiated the shutdown of computer MSK-DC03 on behalf of user NT AUTHORITY\SYSTEM for the following reason: Legacy API shutdown Reason Code: 0x80070000 Shutdown Type: shutdown
В этом случае выключение Windows также инициировано NT AUTHORITY\SYSTEM, т.к. службы интеграции VMware Tools запущены от имени системы.
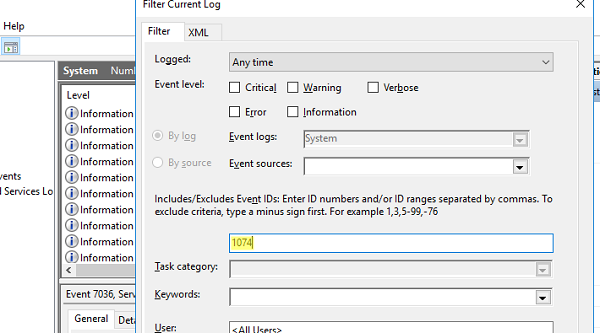
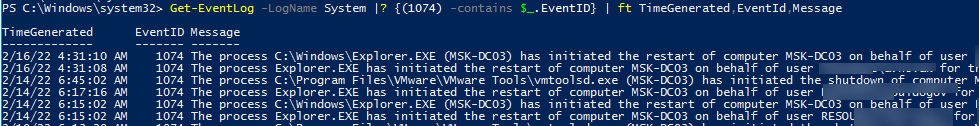
Вы можете получить информацию о событиях перезагрузки с помощью PowerShell. Следующая команда выберет все события с EventID 1074:
Get-WinEvent -FilterHashtable @|ft TimeCreated,Id,Message
Команда вернула описания всех событий перезагрузки и выключения Windows.
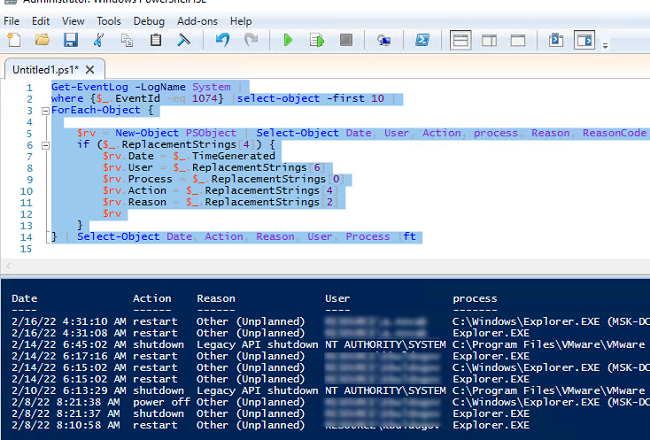
Можно использовать следующий скрипт PowerShell, который возвращает более короткий список с последними десятью событиями с именами пользователей, и процессами, которые инициировали перезагрузку/выключение сервера.
Get-EventLog -LogName System |
where |select-object -first 10 |
ForEach-Object $rv = New-Object PSObject | Select-Object Date, User, Action, process, Reason, ReasonCode
if ($_.ReplacementStrings[4]) <
$rv.Date = $_.TimeGenerated
$rv.User = $_.ReplacementStrings[6]
$rv.Process = $_.ReplacementStrings[0]
$rv.Action = $_.ReplacementStrings[4]
$rv.Reason = $_.ReplacementStrings[2]
$rv
>
> | Select-Object Date, Action, Reason, User, Process |ft
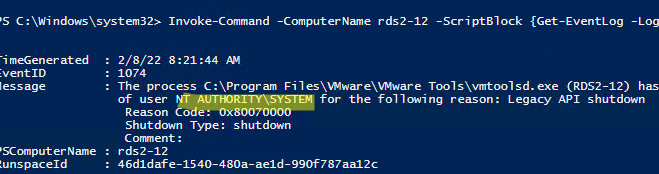
Также с помощью PowerShell можно быстро получить имя пользователя, который перезагрузил удаленный компьютер. Получить доступ к журналу событий на удаленном хосте можно с помощью формата Get-EventLog -ComputerName или вы можете подключиться к компьютеру через PSRemoting с помощью командлета Invoke-Command:
Invoke-Command -ComputerName rds2-12 -ScriptBlock |select-object TimeCreated,Id,Message -first 1>
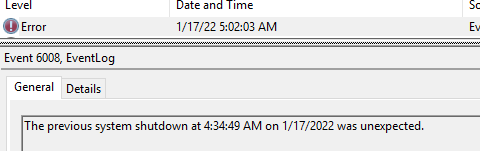
По событию 1074 можно найти только причины корректных (штатных) перезагрузок сервера. Если Windows была перезагружена не штатно (например, при потере электропитания, или появления BSOD), тогда нужно искать события с EventID 6008.
The previous system shutdown at 4:34:49 AM on 1/17/2022 was unexpected.
И конечно, вы не сможете понять, кто перезагрузил Windows, если журналы событий были очищены, или старые события перезатерты более новыми (в домене желательно настроить увеличенный размер журналов событий с помощью GPO).
 Предыдущая статья Следующая статья

Как узнать почему был выключен компьютер?
Домашний сервер почему-то выключился. Когда был на работе заходил на него через ssh, всё работало. Когда приехал домой он уже был выключен.
Свет дома скорее всего не отключали (часы на микроволновке не сбросились). Даже если и отключали, то в BIOS настроено чтоб при появлении электричества комп включался.
Собственно, очень хочется узнать почему он выключился. Как это можно сделать?
Смотрел /var/log/syslog, ничего интересного не заметил.
LinuxUser ★★★
28.03.12 20:47:41 MSK
перегрелся процессор / перегрелся/сглючил чипсет / сглючила память / сглючил бп / сглючил линукс — что-либо из этого. узнать никак ты не сможешь. у меня было подобное когда-то, всё чаще и чаще пока блок питания не сдох окончательно (повздувались кондёры).
ioan ★
( 28.03.12 23:03:42 MSK )
Ответ на: комментарий от ioan 28.03.12 23:03:42 MSK
В первом случае чистится вентилятор у процессорного кулера, очищается сам радиатор от пыли, очищается тепло распределительная площадка процессора и подошва радиатора кулера от старой термопасты, намазывается новая.
Во втором случае аналогичные действия, как и выше, производятся с кулером чипсета, если там только радиатор можно прикрутить кулер от старых процессоров, PI, AMD K-5, PII прямо к радиатору чипсета, если его вообще нет купить и приклеить.
В третьем случа провести тесты, проверить режим работы памяти с её паспортными параметрами, частота, напряжение и тайминги.
В третьем случае, сглючил бп, вспухшие конденсаторы на материнской плате, производится осмотр на предмет косо стоящих конденсаторов, с не ровными крышками, даже если только слегка вздулись, с изменённым цветом., если есть выпаиваются и заменяются аналогичными или на большую ёмкость, но с точно таким же напряжением работы, с соблюдением полярности.
Так же стоит установить lm_sensors и проверять показания датчиков температуры, уровни стандартных напряжений питания, 12в, 3.3в, 5в, прочее.
История включения компьютера Windows
Бывают различные ситуации, когда важно просмотреть историю включения и выключения компьютера. Эти данные могут быть полезны не только системным администраторам для решения проблем, но и для контроля пользователей, анализа времени запуска и завершения работы компьютера.
В данной статье мы рассмотрим два метода для мониторинга времени выключения и включения компьютера.
- Просмотр истории включения и отключения компьютера в журнале событий Windows
- Просмотр истории включения и отключения компьютера с помощью программы TurnedOnTimesView
Первый способ сложнее, но не требует использования дополнительных программ. Второй намного проще, программа бесплатная и не требует установки.
История включения компьютера в журнале событий Windows
Windows Event Viewer — это отличный инструмент Windows, который сохраняет все системные события, происходящие на компьютере. Во время каждого события средство просмотра событий регистрирует запись. Средство просмотра событий обрабатывается службой журнала событий, которую нельзя остановить или отключить вручную, поскольку это базовая служба Windows.
Средство просмотра событий также регистрирует время начала и окончания службы журнала событий. Мы можем использовать это время, чтобы понять, когда был запущен или выключен компьютер.
События службы журнала событий регистрируются с двумя кодами событий. Идентификатор события 6005 указывает, что служба журнала событий была запущена, а идентификатор события 6009 указывает, что службы журнала событий были остановлены. Давайте пройдем через весь процесс извлечения этой информации из журнала Windows.
- Откройте журнал Windows (Event Viewer). Для этого нажмите клавиши Win + R и в появившемся окне введите eventvwr. Просмотр событий в журнале событий Windows
- На левой панели откройте Журналы Windows —>Система. Система просмотра событий в журнале событий Windows
- В средней панели вы увидите список событий, которые произошли во время работы Windows. Наша задача — отобразить только три события. Давайте сначала отсортируем журнал событий по идентификатору события. Нажмите на метку идентификатора события, чтобы отсортировать данные по столбцу идентификатора события. Просмотр событий Сортировка событий
- Если журнал событий большой, сортировка не будет работать. Вы также можете создать фильтр из панели действий на правой стороне. Просто нажмите «Фильтровать текущий журнал».
- Введите 6005, 6006 в поле Идентификаторы событий, помеченные как . Вы также можете указать период времени в разделе Журнал. Журнал запуска ПК Завершение журнала просмотра событий Фильтр Журнал
- Событие с кодом 6005 будет помечено как «Служба журнала событий была запущена». Это синоним запуска системы.
- Событие с кодом 6006 будет помечено как «Журнал событий был остановлен». Это синоним выключения системы.
Если вы хотите дополнительно изучить журнал событий, вы можете просмотреть код события 6013, который будет отображать время работы компьютера, а код события 6009 указывает информацию о процессоре, обнаруженную во время загрузки. Событие с кодом 6008 сообщит вам, что система запустилась после того, как она не была выключена должным образом.
История включения компьютера с TurnedOnTimesView
TurnedOnTimesView — это простой, портативный инструмент для анализа журнала событий на время запуска и завершения работы. Утилита может использоваться для просмотра списка времени выключения и запуска локальных компьютеров или любого удаленного компьютера, подключенного к сети.
Поскольку это портэйбл версия (не требует установки), вам нужно всего лишь распаковать и запустить файл TurnedOnTimesView.exe. В нем сразу будут перечислены время запуска, время выключения, продолжительность времени безотказной работы между каждым запуском и выключением, причина выключения и код выключения.
event_turnedonview
Причина выключения обычно связана с компьютерами Windows Server, где мы должны указать причину, когда мы выключаем сервер.
Чтобы просмотреть время запуска и завершения работы удаленного компьютера, перейдите в «Параметры —> Дополнительные параметры» и выберите «Источник данных как удаленный компьютер». Укажите IP-адрес или имя компьютера в поле «Имя компьютера» и нажмите кнопку «ОК». , Теперь список покажет детали удаленного компьютера.
event_remote_computer
Хотя вы всегда можете использовать средство просмотра событий для подробного анализа времени запуска и завершения работы, TurnedOnTimesView служит для этой цели с очень простым интерфейсом и точными данными. С какой целью вы контролируете время запуска и выключения вашего компьютера? Какой метод вы предпочитаете для мониторинга?