Правильное использование Masscan на Kali Linux
Masscan — самый быстрый сетевой сканер портов. Он может просканировать весь Интернет со скоростью передачи данных 25 миллионов запросов в секунду, менее чем за 6 минут. В этой статье покажу, как установить Masscan на Linux и правильно использовать на Kali.
Что такое Masscan
Этот самый быстрый сканер портов дает результат, аналогичный Nmap, но Masscan работает как Unicornscan, внутри Zenmap (асинхронное сканирование). Это быстрее из-за гибкости, допускающей произвольные диапазоны и диапазоны портов.
Masscan использует собственный стек TCP/IP. Все, кроме простого сканирования портов, может вызвать конфликт с локальным стеком TCP/IP.
Позже мы обсудим различия между Masscan и Nmap, а теперь давайте приступим к установке Masscan.
Установка Masscan на Linux
Masscan установлен в полной версии Kali Linux. Мы можем проверить основные варианты использования, выполнив команду:
Если в системе не установлен Masscan, тогда установите зависимости:
sudo apt — get install clang git gcc make libpcap — dev
И применив следующую команду, установите Masscan с помощью:
sudo apt — get install masscan
Или клонировать репозиторий GitHub.
git clone https : //github.com/robertdavidgraham/masscan
cd masscan
Как пользоваться Masscan
Masscan используется для сканирования сети, если необходимо просканировать только один порт:
sudo masscan 172.217.167.46 — p443
Команда выше начнет сканировать один порт 443.
Также можно использовать инструмент для сканирования нескольких портов, разделенных запятой (,):
sudo masscan 172.217.167.46 — p443 , 80 , 4444

Для сканирования диапазона портов:
sudo masscan 172.217.167.46 — p12 — 443
Приведенная выше команда будет сканировать порт с 12 по 443.
Для сканирования всех портов:
sudo masscan 172.217.167.46 — p0 — 65535
Использование Masscan на полную катушку
Я говорил, что Masscan — самый быстрый сканер, но после выполнения предыдущих команд я не почувствовал, что он работает быстрее.
Причина в том, что Масскан, по умолчанию, сканирует со скоростью 100 пакетов в секунду (медленно). Чтобы увеличить скорость, нужно использовать параметр — rate :
sudo masscan 172.217.167.46 — p0 — 65535 — rate 25000000
Выполнив эту команду, мы сможем достичь максимальной скорости (25 миллионов пакетов в секунду).
Но имейте в виду. Скорость сканирования зависит от ОС. Вы не сможете разогнать сканер до максимальной скорости на системах Mac, Windows или на виртуальной машине Linux. Максимальная скорость при использовании ОС отличных от Linux — 300 000 пакетов в секунду.
Также скорость сканирования зависит подключение к Интернету.
В небольших сетях или при скандировании одного IP вы не заметите большую разницу. Чтобы увидеть весь потенциал инструмента, необходимо сканировать большую сеть.
По словам автора Роберта Грэма, Masscan может просканировать весь Интернет за 6 минут. Если мы хотим сканировать весь Интернет на наличие определенного порта (например, 443):
sudo masscan 0.0.0.0 / 0 — p443 — rate 250000000 — exclude 255.255.255.255

Вот как можно найти конкретный уязвимый порт во всей сети Интернет.
Другое использование Masscan на Kali Linux
Чтобы сохранить результат вывода в файл, используйте команду:
sudo masscan 172.217.167.46 — p0 — 65535 > example . txt
Можно сохранять результат не только в формате txt, но и в форматах XML ( — oX ), Grepable ( — oG ) и JSON ( — oJ ). Из-за совместимости с другими инструментами, я предпочитаю формат Grepable.
Если добавить параметр ‐ top — ports 100 , он будет сканировать 100 самых распространенных портов, обнаруженных в соответствии с Nmap:
sudo masscan 172.217.167.46 — top — ports 100 — rate 100000
В Mасскане есть функция паузы, да, мы можем приостановить процесс сканирования и возобновить его позже. В процессе сканирования можно нажать CTRL+C, после чего через несколько секунд сканирование будет приостановлено, а промежуточный результат будет сохранен в файл paused.conf. Чтобы возобновить процесс сканирования, выполните команду:
sudo masscan — resume paused . conf
Что лучше Nmap или Masscan?
В этой статье мы узнали, что у Masscan есть очень хорошие возможности, но между ними много различий:
- Nmap использует сканирование в синхронном режиме (очень медленное, но точное), а Masscan использует сканирование в асинхронном режиме (очень быстрое, но не очень точное).
- В отличии от Nmap, Masscan не проверяет, работает хост или нет, он всегда считает хост подключенным к сети.
- В отличии от Nmap, Masscan не переводит доменные имена в IP-адреса. Нам нужно вручную найти IP-адрес и подсунуть сканеру.
- В Masscan всегда нужно указывать порты сканирования.
У Masscan есть некоторые настройки / параметры, совместимые с Nmap. Для их проверки выпоните команду:
Команда masscan: опции, ключи и примеры использования
Общие команды – Общие команды, присущие различным операционным системам.
Masscan
Network scanner for scanning as fast as possible. Best run with elevated priviledges. Nmap compability run masscan —nmap to find out more. More information: https://github.com/robertdavidgraham/masscan.
- Scan an IP or network subnet for port 80:
- Scan a class B subnet for the top 100 ports at 100,000 packets per second:
- Scan a class B subnet avoiding ranges from a specific exclude file:
- Scan the Internet for port 443:
- Scan the Internet for a specific port range and export to a file:
Примеры кода, демонстрирующие общие подходы в программировании или же решающие небольшие прикладные задачи. Языки программирования и библиотеки, позволяющие эффективно решать задачи разработки. Объектно-ориентированное программирование, функциональное программирование и прочие подходы и …
Трюки Bash
Полезные заметки по работе с командной строкой: bash и прочие *sh. Однострочники, скрипты, позволяющие решать большие и малые задачи администрирования и настройки Юникс систем. Zsh для современного MacOS, Bash для …
Заметки о настройке различных IT-штуковин. Настройка, допиливание, полировка. Конфигурируем приложения и тюнингуем сервера. Полезные параметры и ключи запуска программ. Увеличиваем скорость, уменьшаем отклик, ускоряем работу и улучшаем результаты работы. Объясняем …

Терминал/Консоль
Команды и инструкции терминала (консоли) Linux, MacOS, Windows и прочих операционных систем. Трюки и особенности командных оболочек, скрипты для администрирования Unix. Программирование и скриптование Windows и Linux, тонкая настройка Macos. …
Также может быть вам интересно:
- Как получить дерево директорий на Bash одним однострочником
- Python: Функции
- Python: Встроенные типы данных (list, set, dict, etc)
- Python: типы данных, переменные, логическое ветвление и циклы
- Как сделать свою middleware в Django (с примерами)
Свежее на «Цифре»
MessageId или как дебажить систему с минимумом проблем
Программы, 50 дней назад
Проверочный список для выпуска промышленных приложений с иллюстрациями
Работа и управление, 91 день назад
В Google Pixel и Windows Snipping Tool есть возможность восстановления обрезанных изображений
Новости, 23.03.2023
Два подарка «под ёлочку» от Heroes of Might and Magic
Новости, 25.12.2022
Вышел Pulsar – редактор кода на основе Atom
Новости, 25.12.2022
Ленивый backup PostgreSQL
Программы, 17.12.2022
Google анонсировала OSV-Scanner: сканер уязвимостей в программных проектах
Новости, 16.12.2022
Gitea запускает коммерческую версию, а недовольные – форк Forĝejo
На днях группа бывших разработчиков Gitea решили создать на базе хостинга кода Gitea свою версию проекта – «Forgejo». Причиной тому …
Пользователи и их создание в Django — своя регистрация на сайте
Если вашим сайтом должны активно пользоваться несколько человек, то полезно их различать, а значит — надо уметь создавать пользователей, либо …
Новый синтаксис старой команды with в Python 3.10
Как же долго моё чувство прекрасного страдало… Но в Python 3.10 появился новый парсер синтаксических конструкций Python!
Добавляем постраничную пагинацию на Django сайт
На сайтах часто встречаются многостраничные объекты: список товаров, список заметок и т.д. Поэтому важно уметь добавить навигацию по страницам на …
Новый оператор match-case в Python
В новой версии Python (3.10) появится новый оператор. Новый оператор сопоставления по шаблону (match-case).
Нет слов, одни. однострочники
На днях вышел пост со списком полезных однострочников для JavaScript программистов. Памятуя Perl-овую молодость, заглянул туда.
Добавляем переменные в контекст Django шаблонов (свой контекст-процессор)
В Django вы можете передавать данные в шаблоны посредством контекстов. Контекст передаётся из контроллера (view в терминах Django), однако, если …
Пример своей консольной команды в Django проекте
Если вы работали с Django проектом, то, скорее всего, запускали команды из консоли (manage.py). В Django есть простой способ писать …
Разграничение прав доступа на Django сайте
Почти на любом веб-сайте необходимо разделять пользователей на группы и предоставлять им разные возможности. В Django есть довольно серьёзная система …
Как просканировать большую сеть
Если диапазон внешних IP-адресов около 10 тысяч единиц или меньше, nmap прекрасно справляется со своей работой в случае со всеми вышеперечисленными нуждами. Однако в больших компаниях, владеющих сотнями тысяч IP-адресов, задача определения «живых» хостов за разумное время (например, в течение нескольких часов) усложняется.
- Общее сканирование сети: поиск адресов IPv4, которые имеют рабочие службы (поиск «живых» хостов).
- Сканирование портов: поиск открытых TCP и UDP портов на целевых системах.
- Определение версии: определение версии служб и протоколов, использующих открытые TCP и UDP порты.
Если диапазон внешних IP-адресов около 10 тысяч единиц или меньше, nmap прекрасно справляется со своей работой в случае со всеми вышеперечисленными нуждами. Однако в больших компаниях, владеющих сотнями тысяч IP-адресов, задача определения «живых» хостов за разумное время (например, в течение нескольких часов) усложняется. По умолчанию nmap отсылает несколько пробных запросов. В случае неудачи хост помечается как «неживой», и последующие запросы не отсылаются. Мы можем не делать общее сканирование сети при помощи опции –Pn, однако затем nmap начнет проверять все указанные порты для каждого IPv4-адреса. Поскольку на большинстве внешних IPv4-адресов работающие службы отсутствуют, проверка большой сети может занять недели, месяцы или даже годы. Таким образом, наша задача — найти эффективный способ поиска IP-адресов с работающими службами. Далее найденный список уже будет детально проверяться на предмет конкретных портов и версий протоколов.
У nmap возникают сложности с большим диапазоном адресов, поскольку эта утилита работает по принципу синхронного сканнера, отслеживает запросы на соединение и ожидает ответа. Если на TCP-запрос на соединение (SYN) не приходит ответа, время ожидания истекает, и nmap присваивает службе статус filtered (находится под фильтром). Nmap параллельно запускает несколько пробных запросов, однако службы со статусом filtered (и неактивные IP-адреса) сильно замедляют общий процесс.
Помимо утилит, работающих с использованием синхронизации, одной из которых является nmap, существует несколько асинхронных сканеров, которые не отслеживают соединения: scanrand, ZMap и мой любимый masscan.
Я предпочитаю пользоваться masscan по нескольким причинам. Первая, и самая главная причина заключается в том, что синтаксис masscan во многом схож с nmap. Во-вторых, masscan является одним из самых быстрых даже среди асинхронных сканеров. При наличии правильных сетевых интерфейсов и драйверов эффективность этого сканера ограничивается шириной вашего канала. При использовании двух 10 гигабитных Ethernet-адаптеров, выпускаемых Intel, можно просканировать весь диапазон IPv4-адресов за шесть минут, когда ежесекундно будут передаваться 10 миллионов пакетов.
Вначале рассмотрим базовый синтаксис masscan в применении к сканированию TCP-портов в большом диапазоне сети (например, 16 миллионов IPv4-адресов, используемых Apple).
$ sudo masscan 17.0.0.0/8 -p0-1023
Скорость сканирования
По умолчанию masscan будет отсылать 100 пакетов в секунду. В каждом пакете 18 байт отводится под Ethernet-заголовок, 20 байт под TCP-заголовок и более 20 байт под IPv4-заголовок. В итоге отсылается 5800 байт (или примерно 46 килобайт) в секунду. Поскольку masscan при сканировании портов и хостов распределяет ресурсы равномерно, соответственно, полоса также будет распределяться равномерно. На широкой полосе может случиться непреднамеренная DDOS атака в случае во время сканирования небольшой сети, но при 1-10 мегабит в секунду (или 20 тысячах пакетов в секунду, параметр —rate 20000) проблем возникнуть не должно. На виртуальных машинах скорость может легко доходить до 200 тысяч пакетов в секунду (—rate 200000), что эквивалентно 93 мегабитам в секунду исходящего трафика. Однако следует согласовать с клиентом необходимость использования столь высоких скоростей.
Сканирование сети
Как же мы можем определить, что на определенном IPv4-адресе есть рабочие TCP-службы? Самый простой способ – просканировать 65536 портов (от 0 до 65535). Однако в больших сетях этот метод будет отнимать слишком много времени даже на больших скоростях. Я обычно выбираю 100 или 1000 наиболее популярных портов по версии nmap. Если IP-адрес отвечает на любой SYN-пакет (в ответ посылается либо RST, что свидетельствует о закрытом порте/соединении, или SYN-ACK, что свидетельствует об открытом порте/соединении), то мы сохраняем этот IP-адрес в отдельный список для последующего анализа при помощи nmap или, например, сканера уязвимостей Nessus.
Воспользуемся небольшим трюком для получения списка наиболее популярных портов. Мы будем сканировать нашу собственную систему и выводить на экран перечень портов в XML-формате. В XML-формате отображаются параметры, используемые при сканировании, и, что более важно, выводится перечень портов в удобочитаемой форме. Я выбрал первые 100 портов, но вы можете легко поменять это значение (например, вывести первые 10 или 1000 портов).
Далее используем полученный список как значения параметра –p при сканировании целевого диапазона. В качестве примера все также используем сеть компании Apple. Скорость 100000 пакетов в секунду эквивалентна трафику 32 мегабит в секунду.
$ sudo masscan 17.0.0.0/8 -oG apple-masscan.gnmap -p 7,9,13,21-23,25-26,37,53,79-81,88,106,110-111,113,119,135,139,143-144,179,199,389,427,443-445,465,513-515,543-544,548,554,587,631,646,873,990,993,995,1025-1029,1110,1433,1720,1723,1755,1900,2000-2001,2049,2121,2717,3000,3128,3306,3389,3986,4899,5000,5009,5051,5060,5101,5190,5357,5432,5631,5666,5800,5900,6000-6001,6646,7070,8000,8008-8009,8080-8081,8443,8888,9100,9999-10000,32768,49152-49157 —rate 100000
Обратите внимание, что masscan поддерживает ту же самую опцию -oG filename.gnmap, что и nmap. Далее мы будем обрабатывать полученный список (в формате greppable) для анализа хостов с открытыми портами. Сканирование 16 миллионов адресов по 100 портам займет примерно 5 часов. На мой взгляд, это время вполне разумно. Рассмотрим первые несколько строк полученного файла:
# Masscan 1.0.3 scan initiated Thu Jul 20 22:24:40 2017
# Ports scanned: TCP(1;7-7,) UDP(0;) SCTP(0;) PROTOCOLS(0;)
Host: 17.179.241.56 () Ports: 443/open/tcp////
Host: 17.253.84.72 () Ports: 179/open/tcp////
Host: 17.188.161.148 () Ports: 8081/open/tcp////
Host: 17.188.161.212 () Ports: 8081/open/tcp////
Поскольку нам нужны только IP-адреса, мы будем использовать утилиту egrep для поиска строк, начинающихся с «Host: » и далее обрабатывать полученные данные при помощи утилиты cut для выемки второго поля. Мы также будем сортировать список при помощи утилиты sort и удалять дубликаты при помощи uniq.
$ egrep ‘^Host: ‘ apple-masscan.gnmap | cut -d» » -f2 | sort | uniq > apple-alive
Таким образом, наш список стал значительно меньше, и далее мы можем применить nmap для более детального анализа:
# nmap -PN -n -A -iL apple-alive -oA apple-nmap-advanced-scan
Теперь, на базе файла, сгенерированного masscan, сканер nmap сможет выполнить свою работу намного быстрее.
Напишите в комментариях, помог ли вам мой метод в работе. В целом мне нравится nmap, но иногда ресурсоемкие задачи лучше выполнять более специализированными утилитами.
Спасибо за внимание.
Открой дверь в мир, где наука не имеет границ — подписывайся на наш канал!
Правильное использование Masscan на Kali Linux
Этот самый быстрый сканер портов дает результат, аналогичный Nmap, но Masscan работает как Unicornscan, внутри Zenmap (асинхронное сканирование). Это быстрее из-за гибкости, допускающей произвольные диапазоны и диапазоны портов.
Masscan использует собственный стек TCP/IP. Все, кроме простого сканирования портов, может вызвать конфликт с локальным стеком TCP/IP.
Установка Masscan на Linux
Masscan установлен в полной версии Kali Linux. Мы можем проверить основные варианты использования, выполнив команду:
Если в системе не установлен Masscan, тогда установите зависимости:
sudo apt-get install clang git gcc make libpcap-dev
И применив следующую команду, установите Masscan с помощью:
sudo apt-get install masscan
Или клонировать репозиторий GitHub.
Как пользоваться Masscan
Masscan используется для сканирования сети, если необходимо просканировать только один порт:
sudo masscan 172.217.167.46 -p443
Команда выше начнет сканировать один порт 443.
Также можно использовать инструмент для сканирования нескольких портов, разделенных запятой (,):
sudo masscan 172.217.167.46 -p443,80,4444
Использование Masscan. Сканирование портов masscan
Для сканирования диапазона портов:
sudo masscan 172.217.167.46 -p12-443
Приведенная выше команда будет сканировать порт с 12 по 443.
Для сканирования всех портов:
sudo masscan 172.217.167.46 -p0-65535
Использование Masscan на полную катушку
Я говорил, что Masscan — самый быстрый сканер, но после выполнения предыдущих команд я не почувствовал, что он работает быстрее.
Причина в том, что Масскан, по умолчанию, сканирует со скоростью 100 пакетов в секунду (медленно). Чтобы увеличить скорость, нужно использовать параметр —rate:
sudo masscan 172.217.167.46 -p0-65535 —rate 25000000
Выполнив эту команду, мы сможем достичь максимальной скорости (25 миллионов пакетов в секунду).
Но имейте в виду. Скорость сканирования зависит от ОС. Вы не сможете разогнать сканер до максимальной скорости на системах Mac, Windows или на виртуальной машине Linux. Максимальная скорость при использовании ОС отличных от Linux — 300 000 пакетов в секунду.
Также скорость сканирования зависит подключение к Интернету.
В небольших сетях или при скандировании одного IP вы не заметите большую разницу. Чтобы увидеть весь потенциал инструмента, необходимо сканировать большую сеть.
По словам автора Роберта Грэма, Masscan может просканировать весь Интернет за 6 минут. Если мы хотим сканировать весь Интернет на наличие определенного порта (например, 443):
sudo masscan 0.0.0.0/0 -p443 —rate 250000000 —exclude 255.255.255.255
Как пользоваться Masscan. Сканирование интернет
Вот как можно найти конкретный уязвимый порт во всей сети Интернет.
Другое использование Masscan на Kali Linux
Чтобы сохранить результат вывода в файл, используйте команду:
sudo masscan 172.217.167.46 -p0-65535 > example.txt
Можно сохранять результат не только в формате txt, но и в форматах XML ( -oX), Grepable ( -oG) и JSON ( -oJ). Из-за совместимости с другими инструментами, я предпочитаю формат Grepable.
Если добавить параметр ‐top-ports 100, он будет сканировать 100 самых распространенных портов, обнаруженных в соответствии с Nmap:
sudo masscan 172.217.167.46 —top-ports 100 —rate 100000
Информация предоставлена исключительно в ознакомительных целях!
Поддержать
196 постов 2.4K подписчика
Подписаться Добавить пост
Правила сообщества
Просьба уважать друг друга.
5 месяцев назад

Просканировать весь интернет за 6 минут.
Похожие посты
6 дней назад
Дикая природа IT удивительна
Взято из телеграмма — Инкогнито

Показать полностью 1
Поддержать
9 дней назад
Ответ на пост «Как я стал программистом в 32 года. Отработал 1 год. Стоит ли оно того?»
Короткий рассказ.
Скорее нет, особенно вначале.
Можно ли получать удовольствие?
Изменяется ли личность?
Да, но у всех по-своему. Иногда это пугает.
Это спокойная работа?
Нифига, нервы нужны крепкие.
Про общение с неприятными людьми можно забыть?
И опять нет, вам хватит руководителей, а заказчики ещё та песня.
Можно ли работать на удаленке?
100% , если вы готовы.
Новые друзья и крутая тусовка прилагаются?
Зависит от выбора компании и отдела в ней.
А что тогда в этом хорошего?
Мой ответ таков, что, умея программировать, я могу наделать себе интересных пет-проектов для души, и чего я всегда желал. Например. Чат бот на языковой модели GPT. Или это. Обучение с подкреплением для биржевой торгашки.
Длинный рассказ.
Я тоже только в 32 стал прогать на работе.
Но не так жестоко было всё. Не с нуля, не из менеджерской роли.
Образование социологическое, диплом по количественным методам. На красную пятёрку. Правда, когда спустя лет 8 я связался с профессором социологии из Урбане-Шампейне, на чьей статье я развивал тему, оказалось, что мой подход был почти полностью калом, с его точки зрения.
А, ну ещё в школе еле вытянул факультатив на бейсике. Вообще с логикой проблемы были лет до 30-35.
6 лет аналитиком данных (эксель), SPSS. И другие статистические пакеты с графическим интерфейсом. Прокачивал скорее матчасть в области анализа, нежели чистую техничку.
Понадобились макросы. Открыл IDE в экселе и прямо такое приятное чувство испытал, когда за долбанными таблицами скрывается ЯП и море возможностей. Visual Basic, если что. Через месяц я написал аж программу, которая прогнозирует продажи и даже общается с 1С.
Потом понадобилось сделать такую штуку для маркетинга, как ассоциированные продажи. Установил R. Про их IDE понятия тогда не имел. Научился в командной строке делать моделирование (a priori). Получилось.
Параллельно прошёл бесплатный курс по SQL , базовые вещи. Начал слегка шурупить в реляционных базах.
На работе застой с повышениями. Плюс антикризисное управление. А у меня кредит большой. Через хаха получил приглашение на мидла статистика. Три вечера читал про проверки гипотез. Собес прошёл. Дали тогда 90 на руки, это 2014 был. Это было не больше, чем я получал. И в карьере бывал и старшим и руководителем группы. Короче, дауншифтнулся конкретно, лишь бы из маркетинговых исследований и анализа свалить.
Сил в 30 лет дофига ещё.
На новой работе начал фигачить нормальную взрослую статистику. Rstudio, и много сложных запросов. Самый прикол — без хороших коллег профессиональный рост очень медленный. Мне дядька у соседнего компа пару раз подсказал по БД и реально как лампочка зажглась в голове.
Потом подняли до старшего, ЗП 115 или 120. Было покомфортнее. Через три года я ушёл по личным причинам плюс менеджеры подпалили мне седло, да и однообразие задач стало добивать просто нереально. Но писал запросы я уже с нормальной оптимизацией.
На новой работе был мидлом с зп 200. Прошёл курс Advanced R (а на ступеньку ниже уже давно прошёл). Курсы от C. a. Там был сложный проект, который я взялся писать на R. За почти полтора года где-то 10-12 тыщ строк. Ушёл по . личным причинам. К меня ещё с эмоциальной стабильностью не всё отлично.
Потом ещё переход на другую работу, там уже были 220 ЗП. Задачи разные, интересные, много исследований. Подключил Python. Ушёл с — бее — Винды и плюсовой среды версионирования на линукс. Наигрался в машинное обучение, глубокие сети. Большие данные немного.
И тут я подзастрял в своей ракушке комфорта. Ну и уже на Python уровень мидла сделал. И 8 лет на R, сениористость детектед.
Выгораний было дофига. В моём случае, в основном, от общения с манагерами. Переход на полную удаленку сделал меня хуже. Хотя через пару лет стало привычно. Как теперь ежедневно бежать в офис на какой-то дейлик я ХЗ!
Не жалею, что ушёл из экселя и маркетинга, там душновато прямо бывало. И ещё раз. Нужны полезные люди вокруг. Меня предупреждали, что в ИТ зае. Ну вы поняли, от однообразных задач. Потом эту же теорию высказал один эксперт: он свалил в Европы за интересной работой, и уже оттуда ныл, что всё уже видел и опять то же самое и тд.
И я вас предупреждаю об этом. А ещё о том, что учить новое надо будет постоянно, если хотите карьерной мобильности. А если вы не гений, то удовольствие от новых вещей вы начнёте получать совсем не сразу а фрустрацию — как раз сразу. А если ещё лид попадётся, повёрнутый на «модненьких штучках», вы будете страдать.
То есть вместо борьбы не на жизнь, а на смерть за руководящую должность я получил через 4 года работу, к которой больше лежит душа. Только живот отрос в процессе.
Показать полностью
Поддержать
12 дней назад
Макро-OSINT

Занимаемся глобальной разведкой.
1. SunCalc — показывает траекторию движения солнца и фазы солнечного света в течение определенного дня в определенном месте. Помогает вычислить по теням местоположение;
2. Orbitrack — позволяет отслеживать спутники в реальном времени;
3. Sharaku — показывает данные о погодных условиях в реальном времени со всего мира;
4. Maxar Discover — позволяет выбрать область на карте и выбрать из списка возможных фотографий со спутника;
5. NewspaperMap — предоставляет интерактивную карту онлайн газет со всего мира, включая региональные:
6. Geohints — крупнейший архив предметов и особенностей разных стран, которые чаще всего можно встретить на фотографиях;
7. Freedar — трекинг военных и частных самолётов;
8. Pl@ntNet — это инструмент, который поможет идентифицировать растение по картинке и покажет, в каких частях земного шара оно распространено;
Показать полностью 1
Поддержать
15 дней назад
Построй свой VPN который не заблокируют
Всратый мем, чтобы поднять пост в горячее. Ведь судя по всему так работает лента на пикабу.
Пару дней назад я запостил в комментариях микро-статью о том как поднять свой VPN за 15 мин. Там инструкция значительно легче, но сам VPN не идеальный.
Она стала относительно популярна, но не обошлось без тонн говна конструктивной критики.
Сегодня я исправлюсь и помогу настроить более совершенный VPN, который будет лишен недостатков Wireguard.
Короче, будем использовать Outline VPN, резкий, дерзкий, мимикрирует под HTTPS, а значит его будет сложнее заблокировать.
Outline VPN обеспечивает высокий уровень безопасности и конфиденциальности для пользователей, шифруя и аутентифицируя их трафик с помощью современных алгоритмов. Outline VPN также не ведет журнал трафика пользователей или не собирает никаких личных данных. Outline VPN был проверен двумя независимыми фирмами по безопасности, чтобы подтвердить его качество и надежность.
Настраивается где-то за 20 мин.
Я держу все свои проекты на TimeWeb уже не первый год, по этому могу рекомендовать их.
https://timeweb.cloud/r/cr09221(ссылка реферальная, дают 300р если будете пользоваться, но как регистрироваться и где выбирайте сами). Подойдет ЛЮБОЙ сервер и хостинг.
До СВО я пользовался Digital Ocean, великолепный сервис, но сейчас российской картой там не оплатить + курс доллара не в нашу пользу.
Саня, ты справишься!
Инструкция:
- Регистрируемся тут https://timeweb.cloud/r/cr09221
- Выбираем «Создать» -> «Облачный Сервис» -> “Маркетплейс” ->”Docker”
- Выбираем регион сервера
Тут внимательно, выбираем САМЫЙ дешевый тариф, ОТКЛЮЧАЕМ бэкапы, они стоят дорого и нам нахер не сдались.
4. Жмем “Заказать”.
5. Скачиваем менеджер и клиент Outline VPN. https://getoutline.org/get-started/#step-1 (не реферальная ссылка).
Тут делаем вдох и выдох, я пишу эту инструкцию для новичков, не для бородатых сисадминов, не для синьоров-помидоров у которых за плечами сотни лет администрирования, прошу быть дружелюбными. Если ты(вы) новичок, и тебе кажется, что дальше сложно, — ты(вы) справишься. Просто делай как я, если что-то не получается, пиши в комментариях я помогу.
1. Открывает консоль на ПК (win+r —> cmd —> жмем ok)
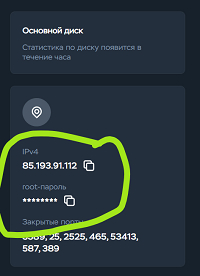
Здесь копируем IP и пароль
2. В консоли пишем ssh root@85.193.91.112 далее вставляем пароль
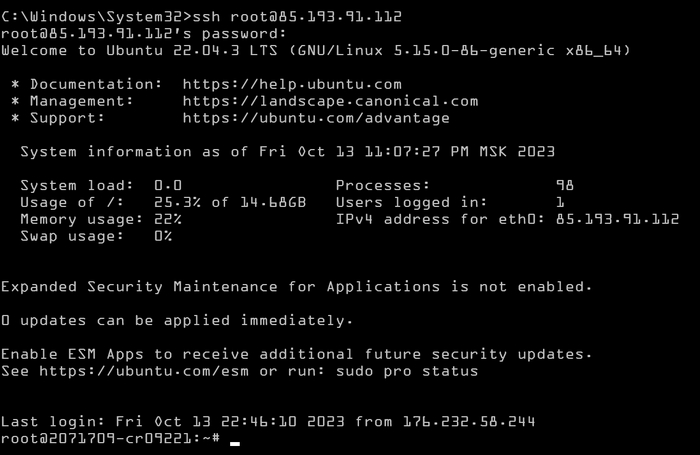
Так выглядит консоль после авторизации
3. Открываем скаченный ранее Outline Manager
4. Выбираем четвертый пункт “Set up Outline anywhere”
5. Копируем текст из верхнего поля и вставляем в консоль. Подтверждаем установку жмем «Y» и нажимаем Enter.
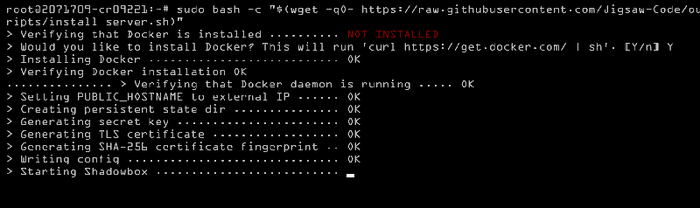
Примерно это вы должны наблюдать в консоли
6. Ждем. Нам нужно дождаться появления желтой строки.
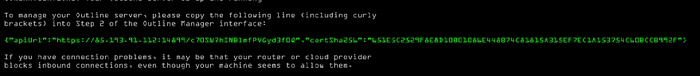
7. Копируем желтую строку вместе с фигурными скобками и вставляем во второе поле Outline Manager. После этого жмем «DONE»
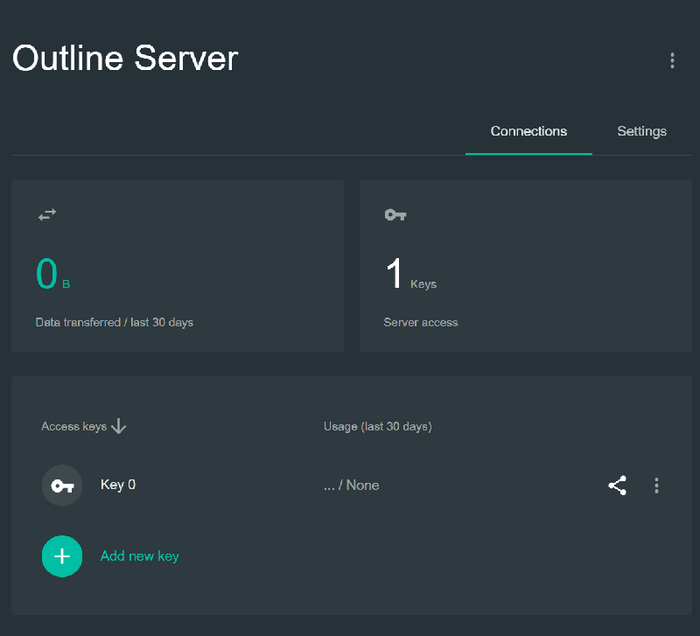
Так выглядит успешное подключение
8. Копируем ключ.
9. В Outline клиенте жмем «Add Server» и вставляем и жмем «ADD SERVER».
10. Вы великолепны.
Я готов к очередной порции конструктивной критики, цель моих постов дать людям возможность пользоваться ресурсами, к которым нет доступа из их стран. Для меня таким ресурсом стал ChatGPT. Так же VPN использую, чтобы работать в путешествиях и не раздражать службу безопасности.
Ты можешь лайкнуть этот пост по двум причинам:
- Тут нет ссылки на телеграм
- Это вроде как авторский контент, а не копипаст баянов.
- Я на самом деле хочу, чтобы больше людей узнали, что это просто и легко.
Напоминаю, что тут более простой вариант, но не без минусов: предыдущий пост
Комплимент для тех кто дочитал: Ты настолько прекрасен, что Роскомнадзор может тебя заблокировать.
По сути точно так же, скопировать ключ и вставить в приложение.
Там буквально пара кликов
Показать полностью 7
24 дня назад
0510 | 22 events @ 3 min: Win XP жив

Анонс графического движка Adobe Project Stardust: распознаёт предметы на фото и меняет их по текстовому запросу. Больше информации во вторник.
Android 14: настройка внешнего вида экрана блокировки, нейронка-генератор обоев, Ultra HDR картинки, приложение Health Connect теперь внутри ОС и многие другие мелкие изменения.
# Software
▸[2] СУБД VictoriaMetrics 1.94.0: улучшили скорость, добавили разделение чисел подчёркиванием, сохранение копии бэкапа на сервере, vmui показывает историю запросов и научился экспортировать данные в Prometheus.
▸[3] OpenSSH 9.5: ключи Ed25519 теперь включены по умолчанию.
▸[4] Дыра «Looney Tunables» Linux библиотеки glibc: можно получить root используя переполнение буфера. Задеты Fedora 37 и 38, Ubuntu 22 и 23, и Debian 12 и 13. Патчи уже выходят.
▸[5] Апдейт драйвера видеокарт Intel Arc и Iris: значительно ускорили DirectX 11 и исправили баг с вылетом After Effects при рендере.
# Hardpron
▸[6] Смартфон Google Pixel 8 Pro: 6,7″ OLED @ 120 Гц, Tensor G3 на 9 ядер по 2,9 гигагерц, ОЗУ 12 Гб, ПЗУ от 128 до 512 Гб, камера 50 Мп с нейронкой для замены лиц и ручным управлением, Wi-Fi 7. Цена от 1000 $.

▸[7] Смартфон Google Pixel 8: 6,2″ OLED @ 120 Гц, Tensor G3 на 9 ядер по 2,9 ГГц, ОЗУ 8 Гб, ПЗУ 128 или 256 Гб, камера 50 Мп с нейронкой для замены лиц, Wi-Fi 7. Цена от 700 $.

▸[8] Наушники Google Pixel Buds Pro: затычки с шумодавом, автоматически выключают музыку при разговоре, батарейка на 11 часов + 20 в кейсе. Цена 200 $.

▸[9] Контроллер Xbox Gold Shadow Special Edition: теперь и золотого цвета! Цена 70 $.

▸[10] Электроподлодка U-Boat Worx Super Sub: три места, скорость 18,5 км/ч, глубина до 300 м, батарейка на 8 часов. Цена 5,4 млн $.

▸[11] Часы Google Pixel Watch 2: 41 мм OLED, Snapdragon W5+ Gen 1, ОЗУ 2 Гб, IP68, новые датчики здоровья, батарейка на 24 часа, если не выключать дисплей. Цена 350 $, версия с LTE за 400 $, ремешки по 50 $.

▸[12] Bluetooth-метка Samsung SmartTag2: хранит контактную информацию владельца, IP67, батарейка на 700 дней. В продаже через неделю за 30 $.

▸[13] Caviar iPhone 15 Pro «Машина времени»: золотой корпус с механическими часами на задней крышке. Вкрапления клыков тираннозавра, зубов мегалодона, бивня мамонта, древнеримского копья, шведской пули, метеорита и частей iPhone 2G. Цена 7 млн ₽.

# Business
▸[14] Amazon Web Services открывает филиал в Кении. Займётся разработкой софта.
▸[15] Тим Кук продал 551 000 акций Apple за 87,8 млн $. После налогов получил 41,5 млн $. Итого у него осталось 3,3 млн акций стоимостью 565 млн $.
▸[16] Fujitsu и Riken запустили второй в Японии квантовый компьютер. Мощность 64 кубита.
▸[17] Доля юзеров по версиям Windows за сентябрь: 10 – 71,6%, 11 – 23,6%, 7 – 3,3%, 8 – 0,9%, XP – 0,4%.
▸[18] Intel перестала выпускать серверные Xeon Cascade Lake, которые вышли в 2019, из-за низкого спроса.
▸[19] Соцсеть X больше не показывает заголовки новостей у ссылок в постах. Только картинку и домен сайта.
▸[20] BlackBerry разделяется на две компании: по кибербезопасности и интернету вещей.
▸[21] Фанаты крипты Dogecoin скинулись на памятник собаке-маскоту. Установят в Японии, откуда он родом, в следующем месяце.
# Спасибо Таинственному пикабушник за донат!
Показать полностью 8
Поддержать
24 дня назад
Объем утечек персональных данных за пол года превысил число жителей РФ
Председатель Государственной Думы Вячеслав Володин 3 октября 2023 года запустил у себя в Телеграмм-канале голосование об ужесточении ответственности компаний за утечку персональных данных граждан. Вопрос звучит так: «Считаете ли вы правильным увеличить штрафы для бизнеса в случае повторных фактов подобных нарушений?» Было предложено три варианта ответов: «Да», «Нет», «Всё равно». На опрос, по состоянию на 4 октября, ответили 175 тыс. человек, из которых 93% требуют ужесточения штрафов за повторные утечки. В комментариях даже предлагают ввести уголовную ответственность с конфискацией имущества. Предполагаем, что опрос в телеграме это реакция на открытое письмо бизнес-сообщества, которое было направлено Володину несколько дней назад. Представители организаций «Опоры России», «Деловой России», РСПП и ТПП, выразили предложение по изменению штрафов за повторные случаи утечки данных.
Суть предложения заключается в том, чтобы штраф за повторную утечку увеличивался не просто на фиксированную сумму, а в зависимости от порядкового номера нарушения. Например, если текущий законопроект предусматривает штраф в размере от 15 миллионов рублей, то за третью утечку из того же источника уже пришлось бы выплатить 45 миллионов рублей. Они также предлагают ввести уголовную ответственность после определенного числа повторных нарушений.
По данным сервиса поиска утечек в сети, за первые полгода 2023 года в сети было обнаружено целых 188,7 миллионов записей с данными российских граждан. Этот объем информации оказался даже больше, чем население Российской Федерации. Согласно данным Росстата, на территории РФ проживает около 146,4 миллиона человек.
Не только объем, но и общее количество утечек данных значительно увеличилось. В то время как за шесть месяцев 2022 года было зарегистрировано 41 крупная утечка, в текущем году за аналогичный период уже зафиксировано целых 60 случаев. Объектами атак становятся как банки, так и медицинские лаборатории (например «Helix» или «KDL»), магазины косметики и даже сайты всероссйиских детских конкурсов. В списке лидеров по утечкам данных выделяются такие крупные организации, как бонусная программа «СберСпасибо» с 52,4 миллионами записей, сеть «Спортмастер» с 45,9 миллионами записей и образовательная платформа российская электронная школа с 9 миллионами записей. Эти цифры поднимают вопросы о безопасности и конфиденциальности личных данных в современном цифровом мире ии насколько Россия готова к подобным вызовам.
Из-за участившихся взломов, снизилась стоимость подобной информации на черных рынках. Например, цена на «простую» базу данных снизилась с $200-250 в 2021 году до $100-150 в 2022 году. Самыми ценными данными на рынке стали базы данных банков. Однако, есть и другая тенденция. Базы данных, обладающие чувствительной финансовой информацией, а также ифнормацией о внутренней коммуникауии компании, стали появляться на черных рынках реже, а их стоимость возрасла на 100%, .
Специалисты отмечают, что в последнее время наблюдается увеличенный интерес хакеров к российским компаниям и их CRM-системам. Это связано с тем, что у потенциальных похитителей данных есть доступ к множеству инструментов. Даже любители, не обладающие высокими техническими навыками, могут провести кибератаку. Особенно легко это стало делать через поддельные мобильные приложения бынков, ушедших с россйского рынка. Мошенники разрабатывают клон банковского приложения, цель которого собрать данные клиента, включая банковскую картуб пин-коды и пароли. Человеческий фактор в похищении баз данных также остается одним из самых распространенных. Банковские работники, получающие не самую высокую зарплату, зачастую, сами становятся продавцами «душ».