Роскомнадзор призвал создать в РФ ответственное за big data ведомство
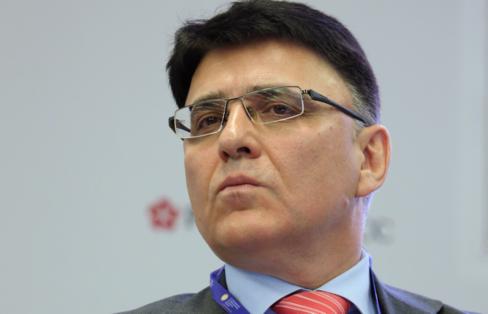
САНКТ-ПЕТЕРБУРГ, 1 июня. /ТАСС/. Государство должно определить ответственный за регулирование сферы больших данных орган. Об этом сообщил глава Роскомнадзора Александр Жаров в ходе сессии «Большие данные в цифровой экономике: товар или национальное достояние?» в рамках ПМЭФ-2017.
«Безусловно нужно говорить и о регулировании больших пользовательских данных. Очевидно, что если говорить о больших данных — они точно уже стали товаром, причем товаром востребованным но не всегда этот вопрос отрегулирован. Очень важно определить ту структуру, тот орган, который будет отвечать за государственный надзор в данной области (в области «больших данных — прим. ред.) и следить за тем, чтобы то законодательство, которое, уверен, будет сформировано в ближайшее время и откроет большие возможности для бизнеса, соблюдалось адекватно», — сказал он.
Жаров также подчеркнул, что регулирование требуется в трех аспектах: соблюдение права на неприкосновенность частной жизни, правовая регламентация обработки больших данных. Также, по его мнению, требуется государственный контроль за большими данными.
«Сегодня значительное число интернет-компаний предоставляют приложения бесплатно, но при этом забирают наши большие пользовательские данные. Очевидно, этот момент ставит вопрос о том, как это должно регулироваться. Сегодня в национальном законодательстве РФ и в международном законодательстве нет кодификации понятия больших данных. Ведущий ставил вопрос — что такое «большие данные»? Дискуссии по этому поводу идут. Необходима кодификация подходов к обработке больших пользовательских данных, условий их хранения, передачи и вторичного использования», — отметил Жаров. Он также добавил, что государство должно писать законодательство в сфере больших данных совместно с бизнес-сообществом.
Уже в кулуарах форума глава ведомства отметил, что закон о big data может появиться в конце 2018 — начале 2019 года. «Мой прогноз — закон появится неизбежно. В какие сроки — наверное, конец 2018 — начало 2019 года», — отметил Жаров.
В ноябре 2016 года Жаров сообщал, что рабочая группа по вопросам развития интернета при администрации президента, которую возглавляет Игорь Щеголев, начала разработку законопроекта, регулирующего работу с big data.
ПМЭФ проходит с 1 по 3 июня. Мероприятия форума объединены девизом «В поисках нового баланса в глобальной экономике». ТАСС выступает генеральным информационным партнером и официальным фотохост-агентством ПМЭФ. Кроме того, агентство является оператором презентационной зоны форума.
Коммерциализация персональных данных и понятие «биг дата» – злободневные вопросы IT-сферы
Вопросы защиты персональных данных в современных условиях не теряют своей актуальности, а только обостряются. Информация о физлицах все активнее используется в коммерческих целях. Это происходит прежде всего из-за интенсификации использования информационных технологий: в цифровом пространстве не очень трудно получить данные о человеке. Даже в тех правопорядках, где главенствует подход о приоритете защиты прав индивида, в частности его права на частную жизнь, существуют практики использования бизнесом персональных данных или, по крайней мере, так называемых больших пользовательских данных в целях увеличения прибыли. Однако такие практики часто оказываются вне рамок нормативного регулирования. Так происходит и в России. В связи с этим в профессиональных кругах, включая парламентские, ведутся дискуссии о необходимости соответствующего реформирования законодательства. В рамках таких обсуждений одними из ключевых являются вопросы коммерциализации персональных данных и определения понятий больших данных и (или) больших пользовательских данных.
Персональные данные как товар: за и против
Идеология законодательства о защите персональных данных сформировалась еще в XX веке, но сейчас она начинает расходиться с экономическим и техническим значением таких данных, приобретенным ими в XXI веке, и соответствующей практикой. На это указал юрист IBM, старший научный сотрудник научно-учебной лаборатории по информационному праву, преподаватель кафедры теории и истории права факультета права НИУ ВШЭ, к. ю. н. Александр Савельев на тематическом круглом столе, организованном аналитическим центром при Правительстве РФ. «Персональные данные – это не только валюта для оплаты якобы бесплатных интернет-сервисов, но также и некое топливо для использования технологий вроде искусственного интеллекта, например, для его обучения, технологий интернет-вещей, когда мы говорим об устройствах, связанных с конкретным пользователем», – считает эксперт.
Капитализация многих компаний, на что обратил внимание Александр Савельев, напрямую зависит от объема обрабатываемых ими персональных данных, что свидетельствует о ценности последних как актива. В результате коммерческого использования таких данных, пояснил он, появился новый рынок с соответствующими участниками – биржи данных, информационные брокеры, которые на профессиональной основе собирают данные о физлицах и предоставляют их заинтересованным компаниям. Таким образом развивается практика преимущественно на американском, а также азиатском рынках.
В то же время с точки зрения законодательства о персональных данных, устанавливающего специальный публично-правовой режим их защиты, такие данные имеют необоротоспособный характер, то есть не могут отчуждаться. В основе соответствующего законодательства, указал Александр Савельев – фундаментальные (конституционные) права на неприкосновенность частной жизни и человеческое достоинство. Такой подход нашел свое воплощение, например, в ст. 8 Хартии Европейского союза об основных правах (далее – Хартия). В ней закреплено, что каждый имеет право на защиту относящихся к нему персональных данных. Обработка подобных данных должна производиться добросовестно в четко определенных целях с согласия заинтересованного лица либо при наличии других оснований, предусмотренных законом. При этом любой человек имеет права на получение доступа к собранным о нем данным и внесение в них исправлений (п. 1-2 ст. 8 Хартии).
Эксперт обозначил, что в пользу коммерциализации (то есть внедрения персональных данных в гражданский оборот) чаще всего приводятся следующие аргументы:
- существующая практика выйдет из «серой зоны», а иными словами, согласуется с «буквой закона»;
- устранятся серьезные барьеры в построении цифровой экономики;
- у физлиц будет формироваться более ответственное отношение к распоряжению своими персональными данными.
«Против», по словам Александра Савельева, звучат аргументы о невозможности коммерциализации такого нематериального блага, как человеческое достоинство, рисках легитимации недобросовестных практик обработки данных и дискриминации физлиц на основе данных о них. Эксперт подчеркнул, что дискриминация является ключевым риском профайлинга (как сбора данных о человеке в Интернете). Между тем анализ аккаунтов лица в соцсетях стал привычной практикой в сфере трудоустройства, он иногда используется для оценки надежности заемщиков и т. д. Однако, во-первых, собираемые и обрабатываемые данные из общедоступных источников могут оказаться «фейковыми», устаревшими или неполными, заметил Александр Савельев, и во-вторых, использование непрозрачных алгоритмов обработки данных, особенно при задействовании искусственного интеллекта, может привести к необоснованным выводам в отношении физлица, его возможного поведения и т. д.
По мнению эксперта, в настоящее время в рамках российского правопорядка прежде всего ст. 128 и ст. 150 Гражданского кодекса не позволяют рассматривать персональные данные в качестве товара. Действующая редакция ст. 128 ГК РФ не относит информацию, а следовательно, и персональные данные, к объектам гражданских прав и обязанностей. Однако до 1 января 2008 года, то есть до вступления в силу п. 8 ст. 17 Федерального закона от 18 декабря 2006 г. № 231-ФЗ «О введении в действие части четвертой Гражданского кодекса Российской Федерации», информация значилась в этом перечне объектов. Кроме того, нематериальные блага, включая имя гражданина, неприкосновенность частной жизни, личную и семейную тайну, достоинство личности, неотчуждаемы и непередаваемы иным способом (п. 1 ст. 150 ГК РФ). Александр Савельев считает, что России сейчас ближе европейский, нежели американский подход к регулированию персональных данных. Добавим, что 10 октября текущего года МИД России от имени Российской Федерации по Распоряжению Президента РФ от 10 октября 2018 г. № 294-рп подписал Протокол о внесении изменений в Конвенцию о защите физических лиц при автоматизированной обработке персональных данных (далее – Конвенция) 1 . Данным Протоколом среди прочего в преамбулу Конвенции добавляется ремарка о необходимости учета принципа автономии личности, который позволяет индивидам контролировать сбор и обработку их персональных данных, вводятся понятия «получателя данных» и «оператора» (обработчика данных), детализируется правило применения принципа пропорциональности использования персональных данных – обработка данных должна осуществляться только в той мере, в какой этого достаточно для достижения ее целей при соблюдении баланса частных и публичных интересов на всех стадиях обработки.
Нематериальные блага, однако, не являются полностью исключенными из гражданского оборота. Так, можно дать согласие на использование своего имени другими лицами в их творческой, предпринимательской или иной экономической деятельности (п. 4 ст. 19 ГК РФ), заметила заместитель начальника отдела обобщения судебной практики и статистики СИП Мария Кольздорф. Можно также дать согласие на использование своего изображения. После смерти гражданина его изображение может использоваться только с согласия детей и пережившего супруга, а при их отсутствии – с согласия родителей (п. 1 ст. 152.1 ГК РФ). Однако в этих случаях, как и в отношении в целом персональных данных, речь идет именно о возможностях использования принадлежащих кому-либо нематериальных благ, но не об их отчуждении. Александр Савельев считает, что в рамках действующего нормативного регулирования в России персональные данные не могут полностью «отрываться» от индивида, так как этому препятствуют положения о неотчуждаемости нематериальных благ. «Личностью не торгуем», – именно такой подход, по словам эксперта, пока преобладает. Руководитель департамента правового регулирования цифровой экономики Национального центра цифровой экономики МГУ имени М. В. Ломоносова, к. ю. н. Николай Дмитрик отметил, что без связи с личностью персональные данные теряют свою ценность в качестве актива, а потому и торговля ими в буквальном смысле слова, неизбежно предполагающая разрыв такой связи, является бессмысленной.
Законодательство о персональных данных, в том числе российский Федеральный закон от 27 июля 2006 г. № 152-ФЗ «О персональных данных» (далее – Закон о персональных данных), направлено, по мнению Николая Дмитрика, на защиту индивидов, а не бизнеса или государства. Вред, который может быть причинен физлицу в результате обработки его персональных данных, подразделяется, как пояснил эксперт, на субъективный и объективный. Под субъективным понимаются, например, оскорбление чести и достоинства личности, посягательства на частную, включая семейную жизнь, в том числе влияющие на самооценку индивида и т. д. Объективный вред заключается в причинении преимущественно материального ущерба. Так, обработка персональных данных может стать предпосылкой для невыдачи займа, кредита. Кроме того, существует риск того, что при использовании персональных данных будет проигнорирована их связанность контекстом. Речь идет о том, указал Николай Дмитрик, что человек ведет себя по-разному в зависимости от ситуации, поэтому использовать персональные данные лица в отрыве от контекста недопустимо. По мнению эксперта, человек должен обладать правом на информационное самоопределение: он должен самостоятельно решать, какая информация о нем и кому может быть доступна. К контекстуальным характеристикам, влияющим на решение индивида о согласии на обработку его персональных данных, а также последствия их обработки (включая воплощение риска использования данных «против» физлица), можно отнести следующие:
- обстоятельства, при которых передаются данные, например, добровольно в банке или госучреждении самим физлицом либо фактически без ведома субъекта персональных данных (хотя в согласии на их обработку или пользовательском соглашении могли быть предусмотрены соответствующие условия) от оператора третьим лицам – рекламным компаниям;
- характер передаваемой информации;
- способы обработки информации, используемые для этого технологии;
- «уязвимость» самого субъекта персональных данных – принадлежность к соответствующим социальным группам;
- политическая ситуация и другие.
Эксперт отметил, что подход, нацеленный в первую очередь на защиту личности при обработке персональных данных, применяется не только европейскими странами. Так, недавно в штате Калифорния США приняли достаточно строгий в отношении бизнеса закон, направленный на обеспечение защиты обрабатываемых в цифровой среде персональных данных пользователей (потребителей) [Калифорнийский закон о защите частной жизни потребителей (California Consumer Privacy Act of 2018) от 28 июня 2018 года, по данным официального сайта законодательной информации штата Калифорния. – ГАРАНТ.РУ]. Согласно этому закону компании обязаны информировать потребителей о сборе персональных данных и его целях, а потребители имеют право требовать раскрыть информацию о категориях собираемых данных и об отдельных специальных данных, а также удалить ее, если только такая информация не требуется компании и (или) сервис-провайдеру для совершения с потребителем сделки, обеспечения свободы слова других лиц и т. д. Хотя и в более мягкой форме, но данный закон «повторяет» европейский подход, выраженный в том числе во вступившем в силу с 25 мая текущего года Регламенте Европейского Парламента и Совета Европейского Союза 2016/679 от 27 апреля 2016 г. о защите физических лиц при обработке персональных данных и о свободном обращении таких данных, а также об отмене Директивы 95/46/ЕС (Общий Регламент о защите персональных данных или GDPR). Суть подхода, заметил эксперт, состоит в осознании важности сохранения связанности персональных данных с личностью. Контроль над данными со стороны субъекта персональных данных, по мнению Николая Дмитрика, выгоден и субъекту, и бизнесу, для которого ценно с экономической точки зрения использовать актуальные, полные, релевантные данные.
На кого возложена обязанность доказывать, что было дано согласие на обработку персональных данных в целях продвижения товаров, работ, услуг или в целях политической агитации? Узнайте ответ в «Энциклопедии решений. Персональные данные» интернет-версии системы ГАРАНТ. Получите полный доступ на 3 дня бесплатно!
Информация как таковая, безусловно, по мнению профессора кафедры гражданского права МГЮА имени О. Е. Кутафина, эксперта Российской Академии Наук, арбитра Российского арбитражного центра при Российском институте современного арбитража, д. ю. н. Марины Рожковой, является объектом гражданских прав. «Но когда мы говорим об информации – мы говорим о большом количестве ее разновидностей», – заметила эксперт. Так, персональные данные, с ее точки зрения, – это информация, которая не может являться объектом гражданско-правовых сделок. Регулирование таких данных существует в публично-правовых целях, в том числе правоохранительных. Получается, указала профессор, что, например, все пользовательские данные, если они не обезличены (п. 9 ст. 3, ч. 7 ст. 5, п. 9 ч. 1 ст. 6 Закона о персональных данных), не могут использоваться в гражданском обороте. Напомним, что обработка персональных данных в статистических или иных исследовательских целях (но не в рамках продвижения товаров, работ или услуг либо политической агитации) допускается при условии обезличивания данных (п. 9 ч. 1 ст. 6 Закона о персональных данных).
Проблема определения понятия больших данных
В сфере правового регулирования потоков данных в цифровом пространстве до сих пор не разработан понятийный аппарат. Марина Рожкова считает, что в первую очередь всегда необходимо определяться с понятиями. По мнению эксперта, например, важно отметить, что в Законе о персональных данных нет понятия общедоступных данных, о котором иногда говорят в прессе и профессиональной среде, а есть статья об общедоступных источниках персональных данных. При этом в такие источники персональные данные лица (фамилия, имя, отчество, год и место рождения, адрес, абонентский номер, сведения о профессии и иные данные) включаются только с его согласия (ч. 1 ст. 8 Закона о персональных данных). Источники данных и сами данные – разные понятия. Судебной практикой поддерживается позиция о том, что размещение пользователями персональных данных в соцсетях и на иных интернет-ресурсах, включая сайты для размещения объявлений о покупке или продаже товаров (предоставлении работ, услуг) не делает их автоматически «общедоступными» (Определение Верховного Суда Российской Федерации от 29 января 2018 г. № 305-КГ17-21291).
Массу вопросов, по словам Марины Рожковой, вызывают большие данные (big data). Во-первых, под большими данными можно понимать информацию как объект обработки. Во-вторых – механизм обработки данных. Кроме того, под большими данными в качестве объекта понимаются так называемые «сырые» данные, которые формируются из массива различных источников (соцсети, видеорегистраторы и т. д.). В то же время и уже структурированные по каким-либо критериям данные называют big data, отметила эксперт. По данному вопросу единогласия пока не достигнуто ни на законодательном уровне, ни в теории.
«Появилась и такая разновидность больших данных – большие пользовательские данные», – отметила Марина Рожкова. Охватываются понятием в данном случае, по словам профессора, не только персональные данные (которые должны быть обезличены), но и любые данные из Интернета, связанные с человеком, которые невозможно отнести к персональным. Так, эксперт подчеркнула, что используются иногда понятия «цифровой личности» или «цифрового профиля», в которые может включаться информация о разного рода предпочтениях физлица, например, о музыкальных или художественных, выявляемых на основе анализа интернет-активности человека (его «лайков», постов и т. д.). Такая информация нередко используется в рекламных целях (таргетированная реклама).
Напомним, что 23 октября текущего года группа депутатов внесла в Госдуму законопроект, предполагающий закрепление в Федеральном законе от 27 июля 2006 г. № 149-ФЗ «Об информации, информационных технологиях и о защите информации» понятия больших пользовательских данных, а также правила об обязательном информировании пользователей об обработке таких данных путем размещения на сайте оператора больших пользовательских данных соответствующего информационного сообщения. Под большими пользовательскими данными в проекте понимается совокупность не содержащей персональных данных информации о физлицах и (или) их поведении, не позволяющая без использования дополнительной информации и (или) дополнительной обработки определить конкретное физлицо. Речь идет об информации, собираемой из различных источников, в том числе сети Интернет, количество которых превышает тысячу сетевых адресов. Однако правовое управление Госдумы и профильный комитет по информационной политике, информационным технологиям и связи решили вернуть проект субъекту законодательной инициативы из-за невыполнения требования ч. 3 ст. 104 Конституции РФ о представлении заключения Правительства РФ, если законопроект предусматривает расходы, покрываемые за счет федерального бюджета. А проектом предполагается создание усилиями Роскомнадзора федеральной государственной информационной системы «Реестр операторов больших пользовательских данных».
По мнению Марины Рожковой, большие данные, которые не содержат в себе персональных, могут без проблем быть объектом гражданско-правовых сделок. А основная сложность состоит в том, чтобы «на берегу» определиться с понятиями, поскольку если в большие данные будет включаться персональная информация, то ключевым станет вопрос ее обезличивания. Ведь персональными данными, как считают большинство экспертов, торговать в прямом смысле слова нельзя. Напомним, что под обезличиванием персональных понимаются действия, в результате которых становится невозможным без использования дополнительной информации определить принадлежность персональных данных конкретному субъекту (п. 9 ст. 3 Закона о персональных данных).
***
Очевидно, что злободневные для IT-сферы вопросы коммерциализации персональных данных и определения понятия big data остаются пока без однозначных ответов и еще требуют проработки: доктринальной, законодательной, правоприменительной. Исходя из мнений экспертов можно заключить лишь, что большинство все же придерживаются позиции о необходимости в первую очередь заботиться о защите прав субъектов персональных данных на охрану достоинства и частной жизни. Именно в таком русле сформировано сейчас и продолжает развиваться российское законодательство. Однако не исключается возможность гражданского оборота больших данных и (или) больших пользовательских данных. Только сначала необходимо определиться с тем, о чем именно идет речь, когда говорят о такого рода данных. Возможно, есть потенциал и для развития ограниченного оборота персональных данных, пусть и не посредством их отчуждения.
Универсальным на данный момент можно было бы назвать совет – ответственно подходить к персональным данным как физлицам – субъектам таких данных при распоряжении ими (читать пользовательские соглашения и согласия на обработку, осторожно относиться к размещению персональной информации в открытых источниках), так и бизнесу при обработке данных, в том числе передаче третьим лицам.
1 С текстом Протокола о внесении изменений в Конвенцию о защите физических лиц при автоматизированной обработке персональных данных на английском и французском языках можно ознакомиться на официальном сайте Совета Европы.
Законодательство биг что это такое
12+ ISSN 2313-4852


Правовое регулирование Больших данных: зарубежный и отечественный опыт
14 Августа 2019

К.А. Соснин,
студент 3 курса
Высшей школы государственного аудита
МГУ имени М.В. Ломоносова
«Журнал Суда по интеллектуальным правам», № 25, сентябрь 2019 г., с. 30-42
Освоение Больших данных, в зависимости от субъективной точки зрения, можно отнести как к одному из величайших достижений человечества, так и к одной из самых больших проблем. Безусловно, начало использования Больших данных дало возможность компаниям предлагать новые решения, построенные на основе индивидуальных предпочтений потребителя, а ему – получать новый персонализированный продукт, наиболее подходящим образом удовлетворяющий желаниям.
Тем не менее использование Больших данных открывает компаниям новые возможности по воздействию и контролю над конкурентной ситуацией на рынке, ставит под угрозу тайну личной жизни и равенство людей. Стремительное развитие цифровой экономики в сочетании с низким уровнем расходов на внедрение инновационных продуктов влечет постоянное отставание государственного регулирования от экономических реалий. При этом объем данных, обрабатываемых в мировом масштабе, растет колоссальными темпами. Согласно статистике 1 к 2020 г. накопленный объем данных должен увеличиться примерно до 44 зетабайт или 44 трлн гигабайт (для сравнения, в 2015 г. – лишь12 зетабайт).
Большие данные – это новая нефть, и схожесть эта определяется не только ценностью. Так, необработанные массивы информации столь же малополезны, как и необработанная нефть, а компании, «добывающие» данные, столь же быстро становятся самыми прибыльными в мире. Примеров удачного использования Больших данных масса. Председатель правления «Сбербанка» Герман Греф, говоря об их применении в работе банка, отметил: «Всего 11-12 лайков достаточно, чтобы предсказания модели совпали с оценками [вашего поведения] коллегами, а 230 дадут нам возможность понимать вас лучше, чем ваши близкие» 2 . «Аэрофлот», благодаря использованию Больших данных, вычислил, что из 32 млн пассажиров компании было всего лишь 10 млн уникальных, а 50% выручки обеспечивали всего лишь 1,2 млн человек из них. На основе данной информации компании удалось сократить рекламные расходы в разы.
Вопросы правомерного регулирования Больших данных сегодня – одна из важнейших дискуссионных тем не только в России, но и в мировом юридическом сообществе. Несмотря на то что регулирование Больших данных на первый взгляд кажется узкоспециализированной частью государственного управления, их колоссальное экономическое влияние, прежде всего – на самые быстрорастущие секторы экономики, а также специфический характер, уже показали необходимость быстрого реагирования. Правовой аспект Больших данных, в отличие от, например, морального, изучен крайне мало: исследований, проведенных в данных сфере, в особенности в России, недостаточно для формирования многостороннего правового подхода к урегулированию их правомерного использования.
Регулирование правомерного использования Больших данных
Несмотря на более ранние технологические возможности, термин «Большие данные», или Big Data, стал активно использоваться лишь в последнее десятилетие. Этот термин, изначально придя из точных наук, программирования, вызывал и продолжает вызывать множество споров: что именно понимать под Большими данными? Насколько «большими» должны быть такие данные? Какие критерии обработки мы можем использовать? Насколько деперсонализированными должны быть такие данные? К сожалению, мировое сообщество еще не пришло к консенсусу в этом вопросе, а значит – вопрос определения границ правомерного использования Больших данных остается за отдельными государствами.
Кроме того, под Большими данными обычно понимается не столько сама информация, сколько информация и технология (как совокупность методов обработки данных огромных объемов из различных источников) вместе взятые.
Учитывая неопределенность термина, существующую не только в юридической науке, но и технической среде, зачастую «Большие данные» преподносят через описание их свойств: 1) разнообразия данных (Variety), 2) большого объема (Volume) и 3) высокой скорости их изменения (Velocity).
Для того чтобы сформировать представление о различных государственных подходах в области правомерного использования Больших данных, рассмотрим два государства – Соединенные Штаты Америки и Россия, а также Европейский союз.
§ 1. Регулирование правомерного использования Больших данных в США
США, несмотря на статус наиболее продвинутого в плане цифровых технологий государств мира, все же не имеют единого централизованного подхода по урегулированию защиты персональных данных и, тем более, Больших данных. Нормы, регламентирующие правомерный порядок использования таких данных, разбросаны по множеству актов:
The Fair Credit Reporting Act (15 U.S.C. §1681)
The Electronic Communications Privacy Act (18 U.S.C. §2510)
The Computer Fraud and Abuse Act (18 U.S.C. §1030)
The Health Insurance Portability and Accountability Act (HIPAA) (42 U.S.C. §1301)
The Financial Services Modernization Act (15 U.S.C. §§6801-6827)
При этом нормативного закрепления термина «Большие данные» на федеральном уровне не существует. Также нет специального нормотворческого или контролирующего органа в сфере персональных данных и Больших данных. Отдельные функции выполняет Федеральная торговая комиссия (FTC, далее – «ФТС»), антимонопольный орган, уполномоченный на борьбу с недобросовестной конкуренцией. Предписания ФТС появляются в виде отдельных статутов и правил ФТС.
Отсутствие комплексного подхода к регулированию как Больших данных, так и персональных данных в США можно объяснить двумя главными причинами:
1) во-первых, данные рассматриваются в качестве составной части права на неприкосновенность частной жизни (privacy). Хотя такое право прочно вошло в жизнь американцев, оно не имеет конституционного или федерального закрепления, а возникло на основе судебных прецедентов и на их основе продолжает активно развиваться. Важно отметить, что действие данного права распространяется как на граждан Соединенных Штатов Америки, так и на находящихся на территории государства иностранцев в равной степени.
2) во-вторых, для крупных американских компаний-операторов данных, таких как Yahoo, Amazon или Google, существование открытого Интернета, не ограниченного жестким регулированием, является одним из главных аспектов их дальнейшего развития. Активная лоббистская деятельность данных компаний направлена на то, чтобы жесткие регламенты по Большим данным не были приняты. Как показал судебный процесс над Facebook из-за разгоревшегося скандала с использованием аналитической компанией Cambridge Analitica данных пользователей социальной сети, американские корпорации не заинтересованы в ужесточении информационного законодательства и не соблюдают европейский Регламент GDPR в полном объеме. Появление в США Регламента наподобие GDPR принудит компании значительно пересмотреть текущие финансовые модели, в частности – по продаже данных другим компаниям.
3) в-третьих, деятельность ФТС по стимулированию компаний к выработке проработанных правил конфиденциальности укрепила веру законодателя в возможность саморегулирования. Действительно, американские компании-операторы данных имеют наиболее проработанные правила конфиденциальности. Однако это не отменяет того, что многочисленные правила, в которых применяются различные дефиниции, мешают пользователю (субъекта обработки данных), и он не может точно предугадать, как его данные будут собираться, храниться и использоваться.
Как отмечают многие авторы, американская модель охраны данных расценивает конфиденциальность как товар, рассчитывая на то, что потребитель (нравится нам это или нет) остается бдительным в вопросах передачи данных. При этом более конкретизированное регулирование возникает в определенных областях общественной жизни только по мере возникновения проблем: например, многочисленные акты о передаче данных в сфере здравоохранения.
Таким образом, федеральное законодательство США прямо не регулирует использование Больших данных, оставляя это на усмотрение штатам и компаниям. Столь большая диспозитивность в отношении данных – редкость на сегодняшний день, что мы можем увидеть на примерах Европейского союза и России.
§ 2. Регулирование правомерного использования Больших данных в Европейском союзе
С 25 мая 2018 г. на территории всего Европейского союза действует Общеевропейский регламент по защите персональных данных или General Data Protection Regulation (далее – GDPR, «Регламент»). На уровне правотворчества государства — члены Евросоюза обязаны гармонизировать с Регламентом GDPR свое национальное право посредством принятия, изменения, дополнения своего национального права.
Законодатель не стал выделять Большие данные в отдельную категорию, но, по сравнению с раннее действующей Директивой о защите данных 1995 г., значительно расширил понятие «Персональных данных». В соответствии с п. 1 ст. 4, персональные данные — это любая информация, относящаяся к идентифицированному или идентифицируемому физическому лицу (субъект данных), по которой прямо или косвенно можно его определить. К такой информации относится в том числе имя, данные о местоположении, онлайн-идентификатор или один или несколько факторов, характерных для физической, физиологической, генетической, умственной, экономической, культурной или социальной идентичности этого физического лица. Определение широкое и дает понять, что даже IP-адреса могут быть персональными данными.
Однако в Политике Европейской комиссии 3 , посвященной Большим данным, закреплено их определение в качестве «больших массивов информации, источником которой являются различные каналы с высокой скоростью передачи. При этом данные могут быть как созданы людьми, так и сгенерированы компьютерами».
Важно отметить, что GDPR согласован с положениями целого ряда международно-правовых актов, в том числе:
Конвенции Совета Европы от 28 января 1981 г. о защите физических лиц при автоматизированной обработке персональных данных и Дополнительного протокола к Конвенции;
Хартии Европейского Евросоюза об основных правах;
Европейской Конвенции о защите прав человека и основных свобод.
Это подчеркивает тот аспект, что Регламент рассматривает данные именно с точки зрения прав и свобод гражданина, а не как цифровой актив.
Кроме того, Регламент устанавливает законные основания для обработки данных (ч. 1 ст. 6). Наличия хотя бы одного из них достаточно для того, чтобы обработка считалась законной. В частности, обработка считается законной, если субъект данных предоставил согласие на обработку своих персональных данных, или она необходима для выполнения контракта, стороной которого является субъект данных. Неопределенность вызывает основание, по которому необходимость обработки данных обуславливается защитой жизненно важных интересов субъекта данных или другого физического лица. Такая формулировка позволяет компаниям обрабатывать их, даже не располагая четким правовым обоснованием, что может вызывать многочисленные злоупотребления на практике.
На базе анализа положений GDPR и трудов европейских юристов была составлена таблица с наиболее существенными изменениями, привнесенными Регламентом.
| Расширение сферы регулирования GDPR(по сравнению с Директивой о защите данных 1995 г.) | Нововведения GDPR |
| Расширенные определения понятий «персональные данные», «конфиденциальная информация», «анонимные данные» и «псевдонимизация» | Обязательное введение ответственного по защите данных (DPO — Data Protection Officer) для компаний в случаях (ст. 37 Регламента): – в компаниях, которые систематически и регулярно осуществляют крупномасштабный мониторинг лиц; – в компаниях, которые осуществляют крупномасштабную обработку особых категорий персональных данных; – в любых публичных органах, которые осуществляют обработку персональных данных |
| Для обработки данных детей до 16 лет требуется согласие родителей | Прямое действие регламента в судах государств-членов ЕС, а также в Европейском Суде (European Court of Justice), решения которого обладают прецедентным характером. |
| Некоторое уменьшение административного бремени (отсутствие национальной регистрации обработчика или предварительного разрешения) | Регуляторные штрафы до 20 млн евро или 4% годового оборота компании |
| Экстерриториальное применение к иностранным контроллерам и обработчикам данных | С 25 мая 2018 г. начал функционировать вновь созданный орган Евросоюза – Европейский совет по защите данных (European Data Protection Board, EDPB) |
Подход Европейского союза весьма последователен: регулирование распространяется как на первичный сбор данных, так и на их обработку, обезличивание, использование и уничтожение. GDPR, в первую очередь, рассматривает Большие данные как персональные данные в их широком понимании. Это влечет создание льготного режима для обработки обезличенных данных, усиленной защиты пользователей, а также наложение огромных штрафов (до 20 млн евро) на компании за неправомерное использование и другие нарушения.
Также, GDPR закрепляет принципы обработки данных.
1. Законность, справедливость и прозрачность. Любую информацию о целях, методах и объёмах обработки персональных данных следует излагать максимально доступно и просто, а также, в случае необходимости, предоставлять отчетность контролирующим органам.
2. Ограничение цели. Данные должны собираться и использоваться исключительно в тех целях, которые заявлены компанией.
3. Минимизация данных. Нельзя собирать личные данные в бóльшем объёме, чем это необходимо для целей обработки.
4. Точность. Необходимо принимать обоснованные меры для обеспечения своевременного удаления или исправления неточных данных.
5. Ограничение хранения. Личные данные должны храниться в форме, которая позволяет идентифицировать субъекты данных на срок не более, чем это необходимо для целей обработки.
6. Целостность и конфиденциальность. При обработке данных пользователей компании обязаны обеспечить защиту персональных данных от несанкционированной или незаконной обработки, уничтожения и повреждения.
В отличие от американской модели, GDPR предусматривает создание Европейского совета по защите данных (European Data Protection Board). В соответствии со ст. 68 GDPR, в состав совета входит Европейский инспектор по защите персональных данных, а также главы надзорных органов каждого государства-члена ЕС. Таким образом обеспечивается централизованный контроль за применением Регламента, а также — единообразие политики.
Кроме того, GDPR работает по принципу экстерриториальности (ст. 3) в двух случаях:
«..(a) предоставления товаров и услуг субъектам данных в Союзе 4 вне зависимости от того, требуется ли оплата от указанного субъекта данных, или
(b) мониторинга их деятельности при условии, что деятельность осуществляется на территории Союза».
Компании, даже не находящиеся на территории Евросоюза, в том числе российские, обязаны в полном объеме соблюдать требования GDPR, а также назначать уполномоченного ответственного представителя на территории Европейского союза, который будет отвечать на все запросы контролирующих органов. В этой связи показательно, что сразу после вступления GDPR в силу в адрес зарегистрированных в США компаний Google и Facebook были предъявлены исковые требования в объеме 7,6 млрд евро 5 . Причина – наличие принудительного пользовательского соглашения (Facebook отключал аккаунты за несогласие с ним), противоречащего Регламенту.
Стоит отметить, что Тим Кук, CEO Apple, неоднократно положительно высказывался о GDPR и призывал Конгресс задуматься о создании подобного акта в США. «Мы должны отметить преобразующую работу европейских институтов, – сказал Кук на конференции по защите данных в Брюсселе, — пришло время всему остальному миру, включая мою родину, последовать вашему примеру» 6 .
Таким образом, введение в силу GDPR значительно усилило контроль, как общественный (например, право субъектов данных запрашивать информацию о том, какие именно данные собирает компания), так и институциональный (например, введение и применение больших штрафных санкций) над сбором и обработкой данных. Несмотря на то что Регламент не оперирует понятием «Больших данных», его положения, в силу широкого толкования термина «Персональные данные», фактически применимы и к обработке Больших данных. Роль Регламента трудно переоценить: он впервые столь тщательно закрепил систему принципов работы с данными, закрепил права человека во взаимосвязи с данными (в том числе новые, например — право на перенос), создал централизованную правоприменительную систему. Более того, экстерриториальное применение норм GDPR задало вектор законотворчества и для других мировых правопорядков.
§ 3. Регулирование правомерного использования Больших данных в России
На сегодняшний момент в регулировании отношений в сфере Больших данных системообразующими актами являются Федеральный закон «О защите персональных данных» от 27 июля 2006 г. № 152-ФЗ (далее – «ФЗ о Персональных данных») и Федеральный закон от 27 июля 2006 г. N 149-ФЗ «Об информации, информационных технологиях и о защите информации».
В 2017 г. в Российской Федерации была принята Программа «Цифровая экономика», направленная на развитие инновационного потенциала страны. Большие данные стоят на первом месте в качестве «сквозных технологий», то есть в качестве прорывных цифровых технологий 7 . Более того, Большие данные упоминались в принятой в 2013 г. Стратегии развития отрасли информационных технологий в Российской Федерации на 2014 — 2020 гг. 8 . Однако ни в Программе «Цифровой экономики», ни в Стратегии не говорится о том, что представляют из себя Большие данные.
При этом, если европейский законодатель решил эту проблему, расширив понятие «персональных данных», по сути, включив в него понятие «Больших данных», то в российском законодательстве наблюдается неопределенность. Так, ФЗ о Персональных данных (ст. 3) вводит это понятие как любой информации, относящейся прямо или косвенно к определенному или определяемому физическому лицу (субъекту персональных данных). Однако принятые 6 июля 2016 г. Федеральный закон «О внесении изменений в Федеральный закон «О противодействии терроризму» и отдельные законодательные акты Российской Федерации в части установления дополнительных мер противодействия терроризму и обеспечения общественной безопасности» № 374-ФЗ, а также Федеральный закон № 375-ФЗ (далее – «Пакет Яровой») обязывают операторов связи и организаторов распространения информации хранить не только персональные данные, но и метаданные 9 , передаваемые пользователями. Таким образом, Пакет Яровой в большой мере распространяется на Большие данные, в то время как ФЗ о Персональных данных – лишь отчасти.
На базе научной литературы, а также анализа ФЗ о Персональных данных и Регламента GDPR была составлена сравнительно-правовая таблица с наиболее существенными различиями в регулировании:
| ФЗ о Персональных данных | GDPR | |
| Действие закона | РФ 10 | ЕС + обработчики данных граждан ЕС |
| Право на перенос данных 11 | Нет | Да |
| Необходимость уведомления контролирующих органов об утечках данных | Нет | Да |
| Cookies, IP-адреса – персональные данные? | Нет | Да |
| Кто осуществляет обработку? | (Ст. 3): «оператор» организует сбор данных, определяет цели сбора и осуществляет обработку |
(Ст. 4): «контроллер» ставит цели и определяет способы обработки, а «процессор» уже решает, как обрабатывать (и, как частный случай обработки, защищать) данные |
Анализируя вышеупомянутые законы, можно выделить следующую проблематику российского законодательного регулирования правомерного использования Больших данных.
1. Двойное регулирование с нормами GDPR. Помимо приведенных законов на российских операторов данных распространяет свое действие Регламент GDPR – как на компании, не учреждённые в Евросоюзе, но обрабатывающие персональные данные находящихся в Евросоюзе субъектов данных. То есть, говорить о гармонизации российского законодательства и Регламента GDPR нельзя, так как в практическом плане для российских компаний это означает «двойное обременение». Более того, многие нормы российского законодательства, как видно из приведенной таблицы, входят в расхождение с нормами Регламента. Так, соблюдение российскими компаниями требований Пакета Яровой может привести к нарушению ими законодательных норм, действующих в другом иностранном государстве, в частности – регламентированных GDPR требований о конфиденциальности.
2. Говоря о законодательных противоречиях, стоит посмотреть на проблему и с другой стороны: иностранные компании-операторы данных, вынужденные выполнять императивные требования Пакета Яровой, также начали значительно сокращать свое присутствие на российском рынке услуг 12 .
В этой связи стоит отдельно отметить Федеральный закон «О внесении изменений в отдельные законодательные акты Российской Федерации в части уточнения порядка обработки персональных данных в информационно-телекоммуникационных сетях» от 21 июля 2014 г. N 242-ФЗ. В соответствии с этим законом Россия начала выстраивание беспрецедентного механизма локализации персональных данных, не имеющего аналогов в зарубежных странах. Так, главная копия персональных данных российских граждан, собранных в России, должна быть расположена именно в России. Согласно исследованию ECIPE 13 потери российской экономики от ухода европейских компаний всего за год составили 0,27% ВВП, что эквивалентно 5,7 млрд долларов 14 .
По оценкам РСПП, к 2019 г. операторы должны были потратить на реализацию пакета около 17 трлн рублей. Безусловно, эта сумма нереальна для операторов, и строгость законодательных норм в данный момент компенсируется тем, что правоприменительные органы почти не наказывают за фактические нарушения.
3. Как отмечено в Программе «Цифровая экономика», в России, в отличие от большинства государств, не существует правил оценки центров хранения и обработки данных. В связи с этим отсутствует и объективная возможность для оценки уровня оказываемых услуг, в том числе по объему возможных для хранения данных.
Таким образом, российское законодательство также не оперирует понятием «Большие данные», регулируя их как персональные данные. Исходя из анализа последних редакций соответствующих законов, можно сделать вывод о том, что российский законодатель пошел по пути локализации данных пользователей, значительно ограничив трансграничную передачу данных. Безусловно, такой подход тоже имеет право на существование, но опыт США и даже Китая, известного своей закрытой цифровой средой, показывают общемировую тенденцию на гармонизацию правовых норм с Регламентом GDPR. Регламент действительно является наиболее продуманным законом. GDPR имеет юридические решения, которые можно заимствовать для совершенствования отечественного регулирования в данной сфере. Гармонизация права привела бы к повышению уровня защиты прав и законных интересов субъектов персональных данных, устранения правовых споров и повышению предпринимательской активности.
Можно сделать вывод о различии как правового регулирования, так и морального подхода к Большим данным как к объекту регулирования. Если в Европейском союзе они рассматриваются через призму прав – права на неприкосновенность частной жизни, права на информацию и др., то в США, в первую очередь – в качестве оборотоспособного и коммерциализируемого актива. Кроме того, американскую модель можно охарактеризовать большой степенью саморегулирования, в отличие от централизованной европейской. Пока не очевидно то, как расцениваются Большие данные в России: через призму прав или в качестве актива. Но ясно, что Россия в данный момент склоняется в пользу выстраивания собственной модели работы с данными, обеспечивая полный централизованный внутренний контроль за их использованием.
Проблемы применения существующего законодательства к Большим данным
§ 1. Проблемы применения существующего законодательства о персональных данных к Большим данным
Анализ правовых источников приводит к выводу, что на сегодняшний день отсутствует специальное регулирование для Больших данных. Они регулируются через старое понятие персональных данных либо через расширенный для них термин. Но обоснован ли такой подход?
По моему мнению, данный подход вызывает ряд трудностей для регулирования правомерного использования Больших данных. Во-первых, объектом работы с Большими данными являются огромные массивы информации, которые лишь частично могут быть отнесены к категории персональных данных. Даже самые широкие определения, одно из которых, к примеру, дается в GDPR, указывает на то, что персональные данные должны прямо или косвенно указывать на субъекта обработки данных. Однако немалый массив Больших данных представляет собой метаданные или статистические данные, являющиеся обезличенными и никак не указывающие на субъекта. Другими примерами могут служить мировые климатические данные, данные GPS-трекеров общественного транспорта, а также — датчиков контейнеров морских судов и так далее.
Во-вторых, законодательство о персональных данных всегда строго в отношении согласия субъекта данных: их можно обрабатывать лишь при его наличии. В некоторых случаях оно может быть выражено не столь явно, в некоторых – требуется совершение определенных действий для получения согласия, то есть оно должно быть ярко выраженным. Кроме того, по п. 3 ст. 7 GDPR отозвать согласие должно быть столь же легко, как и дать его. Однако развитие цифровых технологий демонстрирует продолжительную тенденцию к умалению возможности физического контроля владельца над информацией. Многие авторы даже считают право на неприкосновенность частной жизни устаревшим. В любом случае конфликт между преимуществами, которые обеспечивают современные IT-технологии, и правом на неприкосновенность частной жизни, становится все острее. Даже если не придерживаться такой радикальной точки зрения, тот факт, что в настоящее время субъект не может полноценно подвергать контролю оборот информации о нем в сети Интернет и, следовательно, иметь реальной возможности удалить/изменить информацию, очевиден. Даже если субъект данных действительно изучит соответствующие положения политики конфиденциальности, они все равно могут изменяться, причем часто – большинство компаний включают оговорку о возможности одностороннего изменения политики. При этом даже нововведения GDPR и стремительное развитие «права на забвение» не обеспечивают пользователю Интернета должного уровня информированности и защиты своих прав.
В-третьих, использование персональных данных в большинстве случаев предполагает их целевое использование. Например, п. 7 ст. 5 ФЗ о Персональных данных гласит: «Хранение персональных данных должно осуществляться в форме, позволяющей определить субъекта персональных данных не дольше, чем этого требуют цели обработки персональных данных». Однако учитывая тот факт, что Большие данные все в большей степени рассматриваются в качестве цифрового актива, законодательное закрепление их целевого, определенного сроком использования препятствуют развитию бизнеса. Так, большинство мессенджеров негласно (т. к. официальная продажа является нарушением действующего законодательства) продают данные другим компаниям. По сути, продажа обезличенных данных – их самый существенный источник прибыли, но он остается в тени. Факт, что данные пользователей – источник доходов поисковых сервисов, мессенджеров и социальных сетей, продолжает игнорироваться законодателем, в том числе и российским. Так, предоставления персональных данных на обработку в качестве встречного предоставления по договору (ст. 423 ГК РФ) недостаточно для его квалификации как возмездного.
Говоря о целевом использовании, в профессиональной среде указывается, что проблема пересечения ФЗ о Персональных данных и Больших данных – это свободное использование личной информации, не ограниченной самими же пользователями при выбросе «своей персональной информации» в общедоступные ресурсы. В существующем законодательстве нет предпосылок для использования персональных данных в коммерческих целях.
В-четвертых, сам факт применения законодательства о персональных данных к Большим данным вызывает логические затруднения как для простых пользователей, так и для компаний. Даже продвинутые пользователи, которые осведомлены о том, что представляют из себя Большие данные, позиционируют их именно как деперсонализированный набор данных. И поэтому, например, обращение к «Регламенту о защите физических лиц в отношении обработки персональных данных и о свободном перемещении таких данных» для того, чтобы узнать о своих правах – далеко не самое очевидное для субъекта решение.
Тем не менее, определенные подвижки в сторону того, чтобы отделить Большие данные от персональных, все же есть, в том числе в России. В октябре 2018 г. был представлен законопроект № 571124-7 «О внесении изменений в Федеральный закон «Об информации, информационных технологиях и о защите информации»» 15 . Согласно ему «большие пользовательские данные – совокупность не содержащей персональных данных информации о физических лицах и (или) их поведении, не позволяющая без использования дополнительной информации и (или) дополнительной обработки определить конкретное физическое лицо, собираемой из различных источников, в том числе сети ”Интернет”, количество которых превышает тысячу сетевых адресов». Характеристики, содержащиеся в данном определении, весьма спорны, но их обсуждение не столь целесообразно, так как законопроект был отменен. В контексте исследования параграфа данной главы важнее тот факт, что законодатель пошел по пути отделения Больших данных от персональных данных. Следующий шаг – это создание отдельного федерального закона, а не точечная доработка уже существующих.
Вероятно, законодателю следует сконцентрировать свое внимание не на том, как именно пользователь делится с обработчиками данных информацией о себе, а на том, как эти данные впоследствии используются. На данный момент от 40% до 60% 16 людей готовы делиться обезличенными данными. Но гораздо больше пользователей Интернета будут готовы к этому в случае, если они будут уверены в безопасности их применения. Но сейчас превалирует другая тенденция: в 2017 г. было зафиксировано 1579 утечек данных, для сравнения в 2007 г. их было лишь 656 17 . Отсюда следует, что целесообразнее было бы не продолжать расширение толкования персональных данных и других сопутствующих понятий, а разработать самостоятельные законодательные акты, применимые к Большим данным, где будет тщательно закреплен порядок хранения и распространения данных: компании будут готовы выполнять жесткие предписания в обмен на послабления в порядке сбора и обработки данных.
Таким образом, на базе анализа актов, был сделан вывод о необходимости разработки особого регулирования использования Больших данных. Даже несмотря на высокий правовой уровень и проработанность таких актов, как GDPR, — Большие данные ввиду их особой природы и ценности нуждаются в собственном закреплении. А точечное модифицирование существующего законодательного регулирования в сфере защиты персональных данных не сделает его более эффективным.
§ 2. Проблемы применения существующего антимонопольного законодательства к Большим данным
Одна из главных проблем, вызываемая как правомерным, так и неправомерным использованием Больших данных, – это монополизация рынка.
Несмотря на то что стимулирование поддержания доминирования компании в сборе, обработке и использовании данных являются проконкурентным для рынка, принося выгоду как для потребителей, так и для компаний и государства инновации, многие антимонопольные органы подчеркивают, что экономика, выстраиваемая Большими данными, может также приводить к рыночной власти и долгосрочным конкурентным преимуществам одних компаний над другими.
Ярким примером сдерживающего эффекта использования Больших данных может служить доминирующее положение навигационных приложений (например, «Яндекс.Карты»). Даже несмотря на то что некоторые аналоги могут предоставлять лучшие услуги и обладать более высокими характеристиками, пользователь будет использовать доминирующее положение из-за обширной информации о трафике, создаваемой многими пользователями.
Как уже говорилось, действующее законодательство все еще не воспринимает или почти не воспринимает данные в качестве ценного актива. Так, в сделке по приобретению мессенджера WhatsApp компанией Facebook оборот первой компании был слишком мал для нотификации антимонопольного органа. Однако Facebook заплатила 19 млрд долларов, что превратило данное приобретение в одну из крупнейших сделок года. То есть, Facebook заплатила не за реальный оборот, а за те данные, которыми располагает WhatsApp (данные более 1.5 млрд активных пользователей). Член Европейской комиссии М. Вестейджер публично заявила по делу Facebook/WhatsApp: «Не всегда размер оборота делает компанию привлекательной стороной сделки слияния. Иногда имеют значение именно активы. Это может быть клиентская база или даже массив данных… или ценность компании может заключаться в способности к инновациям. Слияние, участником которого является такого рода компания, очевидно, может оказать влияние на конкуренцию, даже если оборот компании не так высок, чтобы подпадать под пороговые значения. Таким образом, рассматривая только оборот, можно упустить важные сделки, которые подлежат анализу» 18 .
Возможный выход из этой ситуации, который можно предложить – это введение дополнительных пороговых значений для нотификации, например стоимости сделки. Это позволило бы уменьшить количество «предупреждающих поглощений», то есть ситуаций, когда большая корпорация покупает небольшие компании, обладающие меньшими ресурсами, но большим потенциалом (в том числе в виде нового способа применения данных). Еще один вариант – это дополнительная проверка, достаточно ли платформы дифференцированы для доступа разных групп потребителей.
Монополизации рынка также может способствовать тому, что структура издержек использования, а также обработки информации весьма необычна: имеются в виду высокие начальные невозвратные издержки при стремящихся к нулю предельных издержках. Поэтому компания, однажды занявшая первенство в обработке и использовании данных, может сохранять лидерство долгие годы, даже предоставляя более слабый рыночный продукт.
В 2016 г. Федеральная торговая комиссия США опубликовала отчет 19 о Больших данных, в котором говорится, что их использование может нанести ущерб малообеспеченным людям, а также «недостаточно обеспеченным услугами сообществам», поскольку Большие данные могут отрезать их от «возможностей кредитования и трудоустройства». Антимонопольный орган ФРГ 20 в 2016 г. также опубликовал отчет о Больших данных. Согласно отчету рыночную власть следует оценивать, учитывая возможные ограничения способностей потребителей работать с несколькими физическими линиями данных и, что даже важнее, их заинтересованностью так поступать. Антимонопольный орган Франции отмечает, что даже если компания предоставляет бесплатную продукцию, владение Большими данными может стать важным первоисточником рыночной власти, особенно в случаях, когда данные могут использоваться в качестве барьеров для выхода на рынок новых компаний.
На сегодняшний день крупные агрегаторы информации повсеместно пытаются монополизировать имеющиеся у них данные, получаемые от пользователей. Поскольку выработанных законодательных норм в этой сфере еще не существует, сейчас линия противостояния подобных монополистов с иными участниками рынка, заинтересованными в сборе и использовании в своем бизнесе такой информации, проходит в основном через судебные органы. Суды в условиях отсутствия законодательного регулирования Больших данных вынуждены подменять собой другие ветви власти, что неправильно.
Одним из примеров такого дела может служить противостояние «ХиК Лабс инк.» (HiQ Labs Inc) и «Линкедин корп.» (LinkedIn Corp.) 21 . «ХиК Лабс инк.» использовала данные пользователей социальной сети «Линкедин корп.», чтобы прогнозировать поведение наемных работников, и столкнулась с запретом последней на сбор и обработку размещенной на страницах пользователей информации. При этом множество сторонних участников рынка цифровых данных и общественных организаций подали в суд свои заключения (amicus curiae). Это дополнительно указывает на повышенный запрос общества в законодательном закреплении Больших данных как инструмента по ограничению конкуренции.
Говоря о российской практике, можно сослаться на начальника управления регулирования связи и информационных технологий ФАС Заеву Е.А. 22 Она упоминает два основных акта, на основе которых строится антимонопольное регулирование Больших данных в России: на Постановлении Пленума Высшего Арбитражного Суда РФ № 30 23 и Приказе ФАС России № 220 24 . Согласно Постановлению Пленума ВАС РФ антимонопольный орган должен оценивать, совершил ли действия хозяйствующий субъект в пределах осуществления гражданских прав или он вышел за пределы. Этот критерий является универсальным и применяется в том числе и в цифровой среде. Согласно Приказу ФАС России № 220 основной метод установления взаимозаменяемости товаров и определения продуктовых границ рынка – ценовой тест. Но так как товары на цифровых рынках, особенно Большие данные, напрямую не монетизируются, этот тест не применим. То есть, акты, применяемые для оценки рыночного влияния компании, едва ли применимы в случае, если такой компанией является крупный владелец данных.
Таким образом, решая поставленные проблемы, можно сделать вывод, что законодательство о персональных данных и антимонопольное законодательство не отвечают современным требованиям в сфере регулирования применения Больших данных. Считаю, что наиболее логичным решением данной ситуации является разработка профильного закона для Больших данных, а также доработка существующего антимонопольного законодательства. При этом важно, чтобы закон учитывал, что не столько сбор данных, сколько возможность оперативно извлекать полезную информацию из их большого объема и разнообразия обеспечивает конкурентное преимущество компаний.
ЗАКЛЮЧЕНИЕ
Таким образом, выполнение поставленных задач позволило получить следующие основные результаты исследования.
1. Рассмотрено текущее регулирование правомерного использования Больших данных в США, странах Европейского союза и России. Выявлены различия между европейской и американской моделями регулирования. Проведен сравнительно-правовой анализ актов.
2. Проведен анализ возможности применения законодательства о персональных данных к Большим данным. Сделан вывод о необходимости разработки отдельного законодательного акта для регулирования Больших данных.
3. Проанализированы проблемы по монополизации рынка, вызванные использованием Больших данных, а также применение текущего антимонопольного законодательства. Сделан вывод о необходимости включения дополнительных критериев определения рыночного влияния при использовании Больших данных.
Поскольку в данной работе неоднократно упоминалась важность создания специального регулирования для Больших данных, предлагаю свою версию. Большие данные – динамический массив информации, обладающий собственной ценностью в силу наличия автоматизированных способов его обработки, а также возможностей его последующего применения для построения аналитических моделей и автоматизации процессов.
Бесспорно, технология Больших данных имеет инновационный и преобразующий потенциал для многих отраслей экономики, и снятие необоснованных барьеров, путем доработки законодательства – следующий шаг развития технологии. Вероятно, текущее отсутствие специального регулирования для Больших данных мешает компаниям осуществлять предпринимательскую деятельность в полном соответствии с законом, а государственным органам – эффективно осуществлять свои полномочия как в области персональных, так и в области Больших данных.
1 Volume of data/information created worldwide from 2005 to 2025 (in zetabytes) // Statista URL: https://www.statista.com/statistics/871513/worldwide-data-created/ (дата обращения: 20 января 2019 г.).
2 Большие деньги от больших данных: о чем говорили на конференции Forbes // Forbes URL: http://www.forbes.ru/tehnologii/362377-bolshie-dengi-ot-bolshih-dannyh-o-chem-govorili-na-konferencii-forbes (дата обращения: 03 января 2019 г.)
3 Refining the EU Merger Control System // European Commission URL: https://ec.europa.eu/commission/commissioners/2014-2019/vestager/announcements/refining-eu-merger-control-system_en (дата обращения: 07 января 2019 г.).
4 Европейском союзе – прим. Автора.
5 Lawyer faactivist slaps global platforms with $8 billion GDPR lawsuits // Global Legal Post URL: http://www.globallegalpost.com/big-stories/lawyer-activist-slaps-global-platforms-with-$8-billion-gdpr-lawsuits-94806240/ (дата обращения: 15 января 2019 г.).
6 Apple’s Tim Cook hails EU’s GDPR, calls for similar US data protection law // DW URL: https://www.dw.com/en/apples-tim-cook-hails-eus-gdpr-calls-for-similar-us-data-protection-law/a-46025098 (дата обращения: 12 января 2019 г.).
7 Распоряжение Правительства Российской Федерации от 28 июля 2017 г. № 1632-р. // СПС «Гарант».
8 Распоряжение Правительства РФ от 01 ноября 2013 г. N 2036-р (ред. от 18 октября 2018 г.) «Об утверждении Стратегии развития отрасли информационных технологий в Российской Федерации на 2014 — 2020 годы и на перспективу до 2025 года» // СПС «Гарант».
9 Метаданные – это субканальная информация об используемых данных, по сути – данные о данных.
10 Несмотря на то что закон не имеет прямо предустановленного экстерриториального действия, Мосгорсуд распространил действие норм на иностранные компании.
11 То есть передача между компаниями персональных данных пользователя по его запросу.
12 «Закон Яровой» вышел за границу // Коммерсант URL: https://www.kommersant.ru/doc/3427423 (дата обращения: 03 января 2019 г.).
13 ECIPE (European Centre for International Political Economy) – Европейский центр международной политической экономии – независимый аналитический центр.
14 Data Localization in Russia (2015) // ECIPE (http://ecipe.org/publications/data-localisation-russia-self-imposed-sanction/) (дата обращения: 13 января 2019 г.)
15 Законопроект № 571124-7 «О внесении изменений в Федеральный закон “Об информации, информационных технологиях и о защите информации”» // СПС «Гарант».
16 US consumers more willing to share data than Europeans // Phocus Wire URL: https://www.phocuswire.com/US-consumers-more-willing-to-share-data-than-Europeans (дата обращения: 30 января 2019 г.).
17 Volume of data/information created worldwide from 2005 to 2025 (in zetabytes) // Statista URL: https://www.statista.com/statistics/871513/worldwide-data-created/ (дата обращения: 20 января 2019 г.).
18 Refining the EU Merger Control System // European Commission URL: https://ec.europa.eu/commission/commissioners/2014-2019/vestager/announcements/refining-eu-merger-control-system_en (дата обращения: 07 января 2019 г.).
21 HiQ Labs Inc. vs LinkedIn Corp. // The United States District Court for the Northern District of California / URL:https://epic.org/amicus/cfaa/linkedin/2017-08-15-PI-Order.pdf (дата обращения: 07 января 2019 г.)
22 О конкуренции алгоритмов, Больших данных и первых цифровых кейсах // ФАС URL: https://fas.gov.ru/content/interviews/2055 (дата обращения: 08 января 2019 г.).
23 Постановление Пленума ВАС РФ от 30 июня 2008 г. № 30 «О некоторых вопросах, возникающих в связи с применением арбитражными судами антимонопольного законодательства» // СПС «Гарант».
24 Приказ ФАС России от 28 апреля 2010 г. № 220 «Об утверждении Порядка проведения анализа состояния конкуренции на товарном рынке» // СПС «Гарант».
БИБЛИОГРАФИЯ
1. Войниканис Е.А. Право интеллектуальной собственности в цифровую эпоху. Парадигма баланса и гибкости. М.: Юриспруденция, 2013. 552 с.
2. Воройский Ф.С. Новый систематизированный словарь-справочник. 2-е изд., перераб. и доп.. М.: Издательство Либерия, 2001. 760 с.
3. Савельев А.И. Направления регулирования Больших данных и защита неприкосновенности частной жизни в новых экономических реалиях // Закон. 2018. № 5.
4. Савельев А.И., Электронная коммерция в России и за рубежом: правовое регулирование. 2-е изд. М.: Статут, 2016. 640 с.
5. Ючинсон К.С. Большие данные и законодательство о конкуренции // Право. Журнал Высшей школы экономики. 2017. № 1. С. 216–245.
6. Яковлева Е.В. К вопросу о необходимости установления ограничений действия принципа равноправия в рамках конституционно-правового статуса иностранных граждан // Конституционное и муниципальное право. 2009. № 23.
7. Большие деньги от больших данных: о чем говорили на конференции Forbes // Forbes URL: http://www.forbes.ru/tehnologii/362377-bolshie-dengi-ot-bolshih-dannyh-o-chem-govorili-na-konferencii-forbes (дата обращения: 03 января 2019 г.).
8. В первый день «эпохи GDPR» против Facebook, Google, Instagram и WhatsApp подали крупные иски // Pravo URL: https://pravo.ru/news/202912/ (дата обращения: 03 января 2019 г.).
9. «Закон Яровой» вышел за границу // Коммерсант URL: https://www.kommersant.ru/doc/3427423 (дата обращения: 03 января 2019 г.).
10. О конкуренции алгоритмов, Больших данных и первых цифровых кейсах // ФАС URL: https://fas.gov.ru/content/interviews/2055 (дата обращения: 08 января 2019 г.).
11. GDPR — новые правила обработки персональных данных в Европе для международного IT-рынка // Habr URL: https://habr.com/company/digitalrightscenter/blog/344064/ (дата обращения: 10 января 2019 г.).
12. Bernal P. Internet Privacy Rights: Rights to Protect Autonomy. Cambridge University Press, 2014. 311 p.
13. Jablonsky M. Powers S. The Real Cyber War: The Political Economy of Internet Freedom. University of Illinois Press, 2015. 288 p.
14. Maurice E. Stucke, Grunes A. Big data and Competition Policy. Oxford University Press, 2016. 368 p.
15. Millard C. Cloud Computing Law. Oxford University Press, 2013. 500 p.
16. Richards N., King H. Jonathan Three Paradoxes of Big Data // Stanford Law Review. 2013. №66. P. 41-46.
17. Saveliev A. Russia’s new personal data localization regulations: A step forward or a self-imposed sanction // Computer law & security review. 2016. №32. P. 128–145.
18. Shapiro C., Varian H. Information Rules: A Strategic Guide to the Network Economy. Boston: Harvard Business Review Press, 1998. 368 p.
19. Tanner A. What stays in Vegas: the world of personal data—lifeblood of big business—and the end of privacy as we know it. PublicAffairs, 2016. 336 p.
20. Taylor R. No Privacy without Transparency // Data Protection and Privacy. The Age of Intelligent Machines. Oxford. 2017. №1. P. 63-88.
21. Tennis B. Privacy and Identity in a Networked World // Personal Data Privacy and Protection in a Surveillance Era: Technologies and Practicies / Ed. By C. Akrivopoulou and A. Psygkas. N.Y., 2011. P. 8.
22. Zarsky, T. Incompatible: The GDPR in the age of big data. // Seton Hall Law Review. 2017. № 47. P 995-1020.
Как регулируются законодательством персональные данные и Big Data
Регулирование персональных данных в России осуществляется с применением ряда нормативно-правовых актов:
- № 152-ФЗ «О персональных данных»;
- № 149-ФЗ «Об информации, информационных технологиях и о защите информации»;
- ТК РФ Статья 86. Общие требования при обработке персональных данных работника и гарантии их защиты;
- Конвенция Совета Европы о защите физических лиц при автоматизированной обработке персональных данных;
- № 125-ФЗ «Об архивном деле в Российской Федерации»;
- и множества других, а если происходит обработка данных жителей Европейского Союза, то ещё и GDPR (General Data Protection Regulation — Общий регламент по защите данных), который имеет экстерриториальное действие. Подробно разбираем его ниже.
Впрочем, для юристов гораздо большее значение имеют приказы ФСБ, ФСТЭК России и Роскомнадзора, которые выходят регулярно. Вот только некоторые из них:
- Приказ Федеральной службы безопасности Российской Федерации от 10 июля 2014 г. №378;
- Приказ ФСТЭК России от 23 марта 2017 г. №49;
- Приказ Роскомнадзора от 30 октября 2018 г. №159.
Что такое большие данные и как они связаны с персональными
Российское законодательство не даёт большим данным чёткого определения. По сути, это массив структурированных и неструктурированных данных (не только персональных), которые динамически меняются, обрабатываются и анализируются программными инструментами с целью выявления новых связей для принятия различных решений.
Закон № 152-ФЗ «О персональных данных» определяет персональные данные в качестве любой информации, относящейся к прямо или косвенно определенному или определяемому физическому лицу (субъекту персональных данных). Это значит, что фактически любая информация, которая достоверно может определить физическое лицо, к которому она относится, является персональными данными.
Большие данные состоят из персональных данных?
Персональные данные — это важная составляющая больших данных, но далеко не единственная. Большие данные могут добывать и из других источников: с помощью геолокационных систем и промышленного оборудования. Например, компания Monsanto (сейчас она принадлежит Bayer) долгое время специализировалась на сборе и обработке больших сельскохозяйственных данных. Корпорация собирала показатели уровня влажности, температуры, урожайности и десятков тысяч других фактов, чтобы предсказывать заинтересованным фермерам урожайность их земель в очередном году и давать рекомендации по её повышению.
Операторы больших данных обезличивают персональные данные, обрабатывают их в агрегированном виде и получают статистические или демографические данные. Они являются производными из персональных данных, но юридически не классифицируются как таковые, потому что прямо или косвенно не раскрывают личность субъектов. Однако при объединении или связи агрегированных данных с персональными данными появляется возможность идентифицировать физическое лицо. Поэтому такие комбинированные данные будут обрабатываться как персональные.
При этом агрегирование — это лишь один из способов обезличивания персональных данных. Согласно определения, данного в № 152-ФЗ, обезличивание — способ обработки персональных данных, в результате которого в обработанных персональных данных нельзя идентифицировать физическое лицо, которому эти данные принадлежат. По сути, происходит скрытие, изменение или удаление персональных идентификаторов из набора данных. Конкретные способы и порядок обезличивания устанавливается приказом Роскомнадзора от 5 сентября 2013 г. № 996.
На данный момент закон в явной форме не описывает последствия обезличивания данных. Единственное право, которое даёт закон оператору в отношении обработки персональных данных, содержится в п. 9 ч. 1 ст. 6 № 152-ФЗ. Оно разрешает использовать обезличенные данные в научных и исследовательских целях. Коммерческое использование данных невозможно без их передачи другим компаниям, что в силу текущих формулировок закона достаточно рискованно.
Также возникают проблемы и в социально-значимых проектах, где не подразумевается коммерческое использование данных. Так, МегаФон совместно с «Лиза Алерт» в марте 2019 года запустил специальную платформу «МегаФон.Поиск» для поиска пропавших детей и взрослых с использованием технологии анализа больших данных, в ходе тестирования которой с помощью платформы удалось найти более 60 человек. Одна из причин использования платформы на базе больших данных, а не просто передача геолокационных данных пропавшего, — ограничения № 152-ФЗ «О персональных данных».
Идентификаторы и регуляторы
Перечень данных, который можно отнести к персональным, открыт и проистекает из определения персональных данных, которое дается в № 152-ФЗ. Поэтому любой набор информации, позволяющий определить или идентифицировать человека среди множества других людей, относится к персональным. Даже если информация не позволяет точно идентифицировать физическое лицо, но помогает значительно ограничить круг тех людей, к которым данные могут относится, она является «персональной».
Таких идентифицирующих данных огромное количество, и к ним можно отнести фамилию, имя, отчество, дату рождения, место рождения, возраст, фотографию, ссылку на профиль в социальных сетях и другие.
Например, если вы кому-то сказали вашу фамилию, имя, отчество и дату рождения, то вас с высокой точностью можно будет определить, как конкретную личность. Однако, если мы уберем из набора такие вводные данные, как фамилию или дату рождения, то понять, о каком именно человеке идет речь, будет сложно. Верно и обратное: безобидные данные, такие как показания электрического счётчика, при их обогащении данными, относящимися к физическим лицам, становятся персональными.
Если говорить о номере мобильного телефона и электронной почте, то представители государственных органов считают, что их использование в качестве персональных данных возможно в отдельных случаях. Например, если имеются дополнительные данные, которые позволяют однозначно отнести абонентский номер или адрес электронной почты к физическому лицу. Адрес электронной почты точно не относятся к персональным данным, если договор с оператором был заключен на юридическое лицо. Также почта может являться рабочей или вовсе не содержать никакой идентифицирующей информации.
Бывают и более сложные категории данных. До сих пор нет однозначной позиции о том, является ли IP-адрес персональными данными и обрабатывают ли персональные данные службы Google Analytics и Яндекс.Метрика — позиция регуляторов подвижна.
Какой вывод из этого можно сделать? Под персональными данными понимается совокупность данных, которые необходимы и достаточны для идентификации физического лица. При этом финальное слово всё равно остаётся за судами и контролирующими органами.
Ассоциация больших данных
Параллельно с законодательными процессами рынок сам пытается установить для себя общие правила по использованию данных — по крайней мере среди крупных игроков. Банки, телеком-операторы и интернет-гиганты создали Ассоциацию больших данных, в которую также входит и МегаФон. Ассоциация стимулирует своих членов относиться к данным ответственно, не использовать для бизнеса данные с серых рынков, формировать этические нормы в отношении сбора и обработки больших данных для защиты интересов пользователей.
GDPR
Общий регламент по защите персональных данных, принятый Европейским союзом в 2016 году и вступивший в силу в 2018, во многом отличается от № 152-ФЗ.
- Экстерриториальное действие. Для российских компаний экстерриториальное действие закона о персональных данных не является чем-то принципиально новым. Но в отличие от отечественного закона, GDPR напрямую предусматривает обязанность для компании, которая не находится в Европейском Союзе, назначить представителя на территории ЕС (статья 27 GDPR).
- Открытость и прозрачность. Цели, объемы и методы обработки персональных данных должны излагаться просто и доступно. По требованию европейских пользователей компании должны предоставлять полную информацию о том, какие данные обрабатываются, сколько хранятся и каким третьим лицам передаются. При этом, в отличие от России, уполномоченные в сфере защиты персональных данных органы государств ЕС штрафуют операторов персональных данных за «лишние» согласия, если у обработки данных есть иное основание. Такие согласия вводят пользователей в заблуждение, заставляют людей думать, что они могут отозвать согласие и обработка прекратится.
- Права субъекта данных. Граждане ЕС имеют право требовать от компании прекратить обработку их персональных данных, перенести в электронной форме данные из одного сервиса в другой, а также удалить личные данные по запросу во избежание их распространения, если это не противоречит общественным интересам.
- Контроллер данных и процессор данных. Компании не всегда используют свои собственные ресурсы для хранения и обработки данных. Поэтому большую юридическую ответственность несет тот, кто инициирует сбор, хранение и обработку данных (контроллер), а не компания-исполнитель (процессор).
Судебные кейсы
ВКонтакте vs Double Data
В России публично о больших данных заговорили после подачи ВКонтакте иска против Double Data (ООО «Дабл»). В деле ранее также участвовало «Национальное бюро кредитных историй», но оно заключило с ВКонтакте мировое соглашение, в котором говорится, что «НБКИ обязуется изменить свои правоотношения с ООО «Дабл» таким образом, чтобы они не нарушали права истца, либо прекратить их».
Double Data использовала данные из открытых профилей пользователей ВКонтакте для анализа и продажи результатов такого анализа различным бюро кредитных историй и банкам. ВКонтакте под предлогом защиты пользователей подала иск, в котором просила суд признать базу пользовательских данных ВКонтакте интеллектуальной собственностью компании, а действия Double Data, соответственно, нарушением исключительного права ВКонтакте на базу данных.
Double Data же считает, что данные пользователей не могут принадлежать ВКонтакте. Тем более пользователи сделали профили открытыми, а значит согласились, что любой посетитель страницы в соцсети может использовать данные этих профилей.
21 сентября 2022 года закончился этот масштабный судебный спор, который длился почти 6 лет. Иск ВКонтакте так и не был удовлетворен: суд по интеллектуальным правам (СИП) утвердил мировое соглашение сторон. Спор сыграл значимую роль в практике.
LinkedIn vs HiQ Labs
Не менее значимым кейсом в области данных пользователей является иск к HiQ Labs от LinkedIn — и он гораздо больше напоминает разбирательство между российскими ВКонтакте и Double Data.
HiQ Labs разрабатывает программы, которые помогают работодателям предсказывать поведение их сотрудников, в том числе планируемые увольнения. В качестве данных HiQ Labs использует открытые профили пользователей LinkedIn. Соцсеть заявляла, что в этом случае нарушаются права как пользователей сети, так и самой компании.
Апелляционный суд 9-го округа США посчитал, что данные профилей не могут принадлежать LinkedIn. И если пользователи делают свои профили общедоступными, соответственно, данные этих профилей также доступны для всех. Получается, что HiQ Labs может продолжать использовать открытые данные в коммерческих целях, а единственный способ для LinkedIn ограничить в этом HiQ Labs — запретить создавать общедоступные профили, что, вероятно, нанесет ущерб самой соцсети.
Петиция на решение суда, поданная LinkedIn, была отклонена. Апелляционный суд девятого округа США признал законность веб-скрейпинга — сбора данных со страниц веб-ресурсов. Суд постановил, что соцсеть LinkedIn не имеет права запрещать компании hiQ Labs собирать публичные данные о ее пользователях. Это подтверждает легальность использования открытых данных пользователей в коммерческих целях.