Перевод «claim points» на русский
Another key evidence claim points to Wonder being able to take photos of celebs like Michael Jackson with his camera.
Еще одно ключевое доказательство указывает на то, что будучи слепым Стиви был в состоянии делать фотографии знаменитостей на свою фотокамеру, например таких звёзд, как Майкл Джексон.
Still, we claim points for Ukraine as a whole!
Но вопрос сейчас надо ставить по Украине в целом!
You cannot claim points for a Sense of Duty toward Allies, Dependents, or Patrons.
Вы не можете получать очки за Чувство долга по отношению к Союзникам, Иждивенцам, или Покровителям.
2.8 Can I retroactively claim points?
2.8 Возможны ли рецидивы?
Предложить пример
Другие результаты
Please note that if the Applicant claims points under the language factor, proof of language proficiency must be provided.
Пожалуйста, обратите внимание, что если заявитель получает баллы по фактору языка, владение языком должно быть подтверждено документально.
Jobless Claims Point to Significant Improvement in Labor Market
Вильямс указал на значительные улучшения рынка труда
This is demonstrated often by how he claims points that do not influence him really don’t problem him, these kinds of as who wins the baseball video game.
Часто это продемонстрировано тем, как он говорит, что вещи, которые не влияют на него, не касаются его, например, кто выиграет бейсбольную игру.
Opponents to this claim point out that the resonance would have to have developed 1 million years ago, as a 100 ka periodicity was weak to non-existent for the preceding 2 million years.
Противники этой теории отмечают, что такой резонанс должен развиться всего один миллион лет назад, поскольку периодичность 100000 лет была очень слабой или даже не существующей два миллиона лет, предшествующих последнему миллиону.
If your place of work is located outside of Auckland, then you can claim additional points.
Если Ваше место работы будет находится за пределами Окленда, то вы сможете претендовать на дополнительные баллы.
Local storytellers claim the Point Vicente Light Tower is home to a lady ghost who lost her lover at sea.
Местная легенда гласит, что точка Висента является домом для призрака леди, которая потеряла своего возлюбленного в море.
Key claim что это
Одним из подходов к авторизации и аутентификации в ASP.NET Core представляет механизм аутентификации и авторизации с помощью JWT-токенов. Что такое JWT-токен? JWT (или JSON Web Token) представляет собой веб-стандарт, который определяет способ передачи данных о пользователе в формате JSON в зашифрованном виде.
JWT-токен состоит из трех частей:
- Header — объект JSON, который содержит информацию о типе токена и алгоритме его шифрования
- Payload — объект JSON, который содержит данные, нужные для авторизации пользователя
- Signature — строка, которая создается с помощью секретного кода, Headera и Payload. Эта строка служит для верификации токена
Для использования JWT-токенов в проект ASP.NET Core необходимо добавить Nuget-пакет Microsoft.AspNetCore.Authentication.JwtBearer .
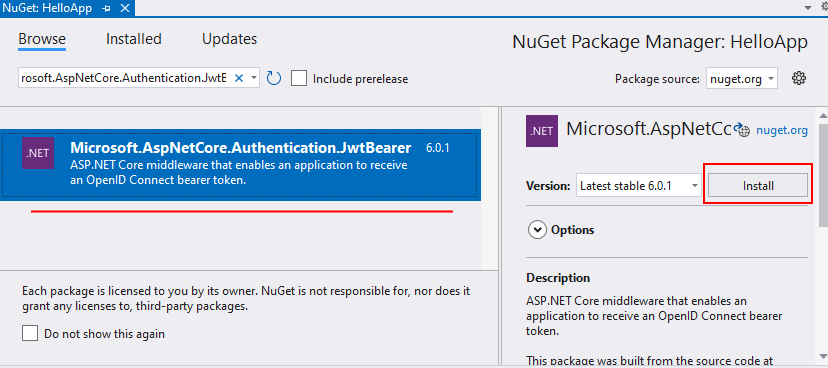
Сначала рассмотрим принцип генерации и отправки jwt-токена. Для этого в файле Program.cs определим следующий код приложения:
using Microsoft.AspNetCore.Authentication.JwtBearer; using Microsoft.AspNetCore.Authorization; using Microsoft.IdentityModel.Tokens; using System.IdentityModel.Tokens.Jwt; using System.Security.Claims; using System.Text; var builder = WebApplication.CreateBuilder(); builder.Services.AddAuthorization(); builder.Services.AddAuthentication(JwtBearerDefaults.AuthenticationScheme) .AddJwtBearer(options => < options.TokenValidationParameters = new TokenValidationParameters < // указывает, будет ли валидироваться издатель при валидации токена ValidateIssuer = true, // строка, представляющая издателя ValidIssuer = AuthOptions.ISSUER, // будет ли валидироваться потребитель токена ValidateAudience = true, // установка потребителя токена ValidAudience = AuthOptions.AUDIENCE, // будет ли валидироваться время существования ValidateLifetime = true, // установка ключа безопасности IssuerSigningKey = AuthOptions.GetSymmetricSecurityKey(), // валидация ключа безопасности ValidateIssuerSigningKey = true, >; >); var app = builder.Build(); app.UseAuthentication(); app.UseAuthorization(); app.Map("/login/", (string username) => < var claims = new List; // создаем JWT-токен var jwt = new JwtSecurityToken( issuer: AuthOptions.ISSUER, audience: AuthOptions.AUDIENCE, claims: claims, expires: DateTime.UtcNow.Add(TimeSpan.FromMinutes(2)), signingCredentials: new SigningCredentials(AuthOptions.GetSymmetricSecurityKey(), SecurityAlgorithms.HmacSha256)); return new JwtSecurityTokenHandler().WriteToken(jwt); >); app.Map("/data", [Authorize] () => new < message= "Hello World!" >); app.Run(); public class AuthOptions < public const string ISSUER = "MyAuthServer"; // издатель токена public const string AUDIENCE = "MyAuthClient"; // потребитель токена const string KEY = "mysupersecret_secretkey!123"; // ключ для шифрации public static SymmetricSecurityKey GetSymmetricSecurityKey() =>new SymmetricSecurityKey(Encoding.UTF8.GetBytes(KEY)); >
Для описания некоторых настроек генерации токена в конце кода определен специальный класс AuthOptions :
public class AuthOptions < public const string ISSUER = "MyAuthServer"; // издатель токена public const string AUDIENCE = "MyAuthClient"; // потребитель токена const string KEY = "mysupersecret_secretkey!123"; // ключ для шифрации public static SymmetricSecurityKey GetSymmetricSecurityKey() =>new SymmetricSecurityKey(Encoding.UTF8.GetBytes(KEY)); >
Константа ISSUER представляет издателя токена. Здесь можно определить любое название.
Константа AUDIENCE представляет потребителя токена — опять же может быть любая строка, обычно это сайт, на котором применяется токен.
Константа KEY хранит ключ, который будет применяться для создания токена.
И метод GetSymmetricSecurityKey() возвращает ключ безопасности, который применяется для генерации токена. Для генерации токена нам необходим объект класса SecurityKey . В качестве такого здесь выступает объект производного класса SymmetricSecurityKey , в конструктор которого передается массив байт, созданный по секретному ключу.
Чтобы указать, что приложение для аутентификации будет использовать токена, в метод AddAuthentication() передается значение константы JwtBearerDefaults.AuthenticationScheme .
builder.Services.AddAuthentication(JwtBearerDefaults.AuthenticationScheme)
Конфигурация и валидация токена
С помощью метода AddJwtBearer() в приложение добавляется конфигурация токена. Для конфигурации токена применяется объект JwtBearerOptions , который позволяет с помощью свойств настроить работу с токеном. Данный объект имеет множество свойств. Здесь же использовано только свойство TokenValidationParameters , которое задает параметры валидации токена.
builder.Services.AddAuthentication(JwtBearerDefaults.AuthenticationScheme) .AddJwtBearer(options => < options.TokenValidationParameters = new TokenValidationParameters < ValidateIssuer = true, ValidIssuer = AuthOptions.ISSUER, ValidateAudience = true, ValidAudience = AuthOptions.AUDIENCE, ValidateLifetime = true, IssuerSigningKey = AuthOptions.GetSymmetricSecurityKey(), ValidateIssuerSigningKey = true, >; >);
Объект TokenValidationParameters обладает множеством свойств, которые позволяют настроить различные аспекты валидации токена. В данном случае применяются следующие свойства:
- ValidateIssuer : указывает, будет ли валидироваться издатель при валидации токена
- ValidIssuer : строка, которая представляет издателя токена
- ValidateAudience : указывает, будет ли валидироваться потребитель токена
- ValidAudience : строка, которая представляет потребителя токена
- ValidateLifetime : указывает, будет ли валидироваться время существования
- IssuerSigningKey : представляет ключ безопасности — объект SecurityKey, который будет применяться при генерации токена
- ValidateIssuerSigningKey : указывает, будет ли валидироваться ключ безопасности
Здесь устанавливаются наиболее основные свойства. А вообще можно установить кучу других параметров, например, названия claims для ролей и логинов пользователя и т.д.
Генерация токена
Чтобы пользователь мог использовать токен, приложение должно отправить ему этот токен, а перед этим соответственно сгенерировать токен. И для генерации токена здесь предусмотрена типовая конечная точка «/login»:
app.Map("/login/", (string username) => < var claims = new List; var jwt = new JwtSecurityToken( issuer: AuthOptions.ISSUER, audience: AuthOptions.AUDIENCE, claims: claims, expires: DateTime.UtcNow.Add(TimeSpan.FromMinutes(2)), // время действия 2 минуты signingCredentials: new SigningCredentials(AuthOptions.GetSymmetricSecurityKey(), SecurityAlgorithms.HmacSha256)); return new JwtSecurityTokenHandler().WriteToken(jwt); >);
Для простоты конечная точка через параметр маршрута «username» получает некоторый логин пользователя и применяет его для генерации токена. На данном этапе для простоты мы пока ничего не проверяем, валидный ли это логин, что это за логин, пока просто смотрим, как генерировать токен.
Для создания токена применяется конструктор JwtSecurityToken . Одним из параметров служит список объектов Claim. Объекты Claim служат для хранения некоторых данных о пользователе, описывают пользователя. Затем эти данные можно применять для аутентификации. В данном случае добавляем в список один Claim, который хранит логин пользователя.
Затем собственно создаем JWT-токен, передавая в конструктор JwtSecurityToken соответствующие параметры. Обратите внимание, что для инициализации токена применяются все те же константы и ключ безопасности, которые определены в классе AuthOptions и которые использовались для конфигурации настроек в методе AddJwtBearer().
В конце посредством метода JwtSecurityTokenHandler().WriteToken(jwt) создается сам токен , который отправляется клиенту.
Для тестирования генерации токена обратимся к этой конечной точке:
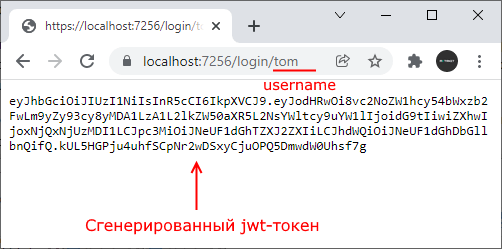
При обращении к конечной точке «/login» (например, по пути «/login/tom», где «tom» предствляет параметр «username») приложение сгенерирует нам jwt-токен, который нам необходимо отправлять для доступа к ресурсам приложения с защищенным доступом. Например, в коде также определена еще одна конечная точка «/data»:
app.Map("/data", [Authorize] (HttpContext context) => $"Hello World!");
Она применяет атрибут Authorize , соответственно доступ к ней ограничен только для аутентифицированных пользователей, которые имеют токен. Например, если мы попытаемся обратиться по пути «/data», мы столкнемся с ошибкой 401 (Unauthorized) — доступ не авторизован:
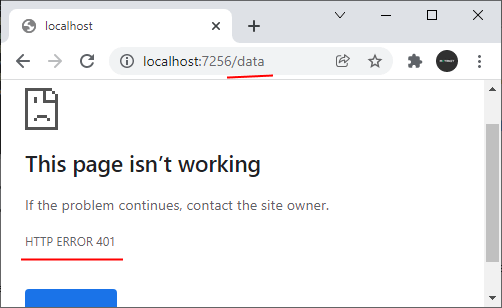
Поэтому для обращения к этому ресурсу (и ко всем другим ресурсам, к которым имеют доступ только аутентифицированные пользователи) необходимо посылать полученный токен в запросе в заголовое Authorization :
"Authorization": "Bearer " + token // token - полученный ранее jwt-токен
В следующей статье рассмотрим, как применять токен для доступа к ресурсам.
Key claim что это
Данное руководство устарело. Актуальное руководство: Руководство по ASP.NET Core 7
Последнее обновление: 27.12.2019
Общие подходы к авторизации и аутентификации в ASP.NET Core Web API несколько отличаются от того, что мы имеем в MVC. В частности, в Web API механизм авторизации полагается преимущественно на JWT-токены. Что такое JWT-токен?
JWT (или JSON Web Token) представляет собой веб-стандарт, который определяет способ передачи данных о пользователе в формате JSON в зашифрованном виде.
JWT-токен состоит из трех частей:
- Header — объект JSON, который содержит информацию о типе токена и алгоритме его шифрования
- Payload — объект JSON, который содержит данные, нужные для авторизации пользователя
- Signature — строка, которая создается с помощью секретного кода, Headera и Payload. Эта строка служит для верификации токена
Для использования JWT-токенов создадим новый проект ASP.NET Core по типу Empty .
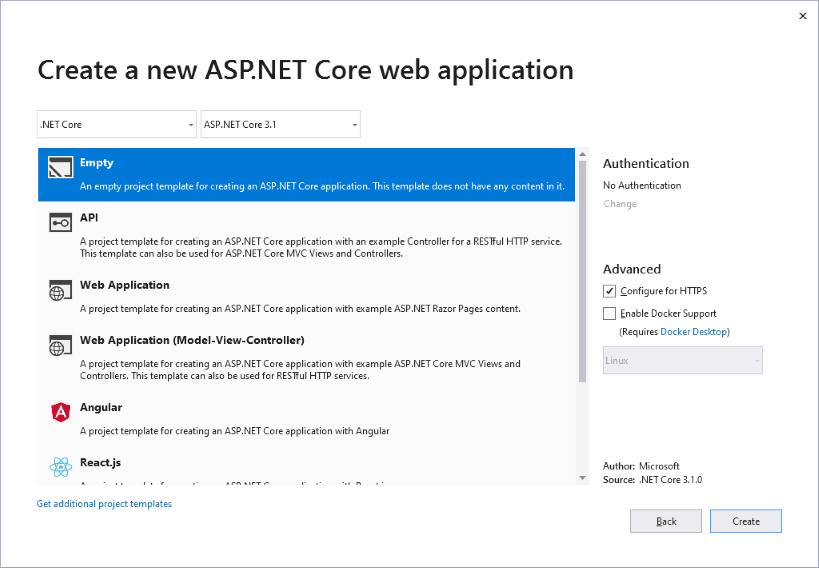
Далее добавим в проект папку Models , в которой определим новый класс Person :
public class Person < public string Login < get; set; >public string Password < get; set; >public string Role < get; set; >>
Этот класс будет описывать учетные записи пользователей в приложении.
Для работы с JWT-токенами установим через Nuget пакет Microsoft.AspNetCore.Authentication.JwtBearer .
Также добавим в проект специальный класс AuthOptions , который будет описывать ряд свойств, нужных для генерации токена:
using Microsoft.IdentityModel.Tokens; using System.Text; namespace TokenApp < public class AuthOptions < public const string ISSUER = "MyAuthServer"; // издатель токена public const string AUDIENCE = "MyAuthClient"; // потребитель токена const string KEY = "mysupersecret_secretkey!123"; // ключ для шифрации public const int LIFETIME = 1; // время жизни токена - 1 минута public static SymmetricSecurityKey GetSymmetricSecurityKey() < return new SymmetricSecurityKey(Encoding.ASCII.GetBytes(KEY)); >> >
Константа ISSUER представляет издателя токена. Здесь можно определить любое название. AUDIENCE представляет потребителя токена — опять же может быть любая строка, но в данном случае указан адрес текущего приложения.
Константа KEY хранит ключ, который будет применяться для создания токена.
Для встраивания функциональности JWT-токенов в конвейер обработки запроса используется компонент JwtBearerAuthenticationMiddleware . Так, изменим класс Startup следующим образом:
using Microsoft.AspNetCore.Builder; using Microsoft.Extensions.DependencyInjection; using Microsoft.AspNetCore.Authentication.JwtBearer; using Microsoft.IdentityModel.Tokens; namespace TokenApp < public class Startup < public void ConfigureServices(IServiceCollection services) < services.AddAuthentication(JwtBearerDefaults.AuthenticationScheme) .AddJwtBearer(options =>< options.RequireHttpsMetadata = false; options.TokenValidationParameters = new TokenValidationParameters < // укзывает, будет ли валидироваться издатель при валидации токена ValidateIssuer = true, // строка, представляющая издателя ValidIssuer = AuthOptions.ISSUER, // будет ли валидироваться потребитель токена ValidateAudience = true, // установка потребителя токена ValidAudience = AuthOptions.AUDIENCE, // будет ли валидироваться время существования ValidateLifetime = true, // установка ключа безопасности IssuerSigningKey = AuthOptions.GetSymmetricSecurityKey(), // валидация ключа безопасности ValidateIssuerSigningKey = true, >; >); services.AddControllersWithViews(); > public void Configure(IApplicationBuilder app) < app.UseDeveloperExceptionPage(); app.UseDefaultFiles(); app.UseStaticFiles(); app.UseRouting(); app.UseAuthentication(); app.UseAuthorization(); app.UseEndpoints(endpoints =>< endpoints.MapDefaultControllerRoute(); >); > > >
Для установки аутентификации с помощью токенов в методе ConfigureServices в вызов services.AddAuthentication передается значение JwtBearerDefaults.AuthenticationScheme . Далее с помощью метода AddJwtBearer() добавляется конфигурация токена.
Для конфигурации токена применяется объект JwtBearerOptions , который позволяет с помощью свойств настроить работу с токеном. В данном случае использованы следующие свойства:
- RequireHttpsMetadata : если равно false, то SSL при отправке токена не используется. Однако данный вариант установлен только дя тестирования. В реальном приложении все же лучше использовать передачу данных по протоколу https.
- TokenValidationParameters : параметры валидации токена — сложный объект, определяющий, как токен будет валидироваться. Этот объект в свою очередь имеет множество свойств, которые позволяют настроить различные аспекты валидации токена. Но наиболее важные свойства: IssuerSigningKey — ключ безопасности, которым подписывается токен, и ValidateIssuerSigningKey — надо ли валидировать ключ безопасности. Ну и кроме того, можно установить ряд других свойств, таких как нужно ли валидировать издателя и потребителя токена, срок жизни токена, можно установить название claims для ролей и логинов пользователя и т.д.
Теперь мы можем использовать авторизацию на основе токенов. Однако в прокте пока не предусмотрена генерация токенов. По умолчанию в ASP.NET Core отсутствуют встроенные возможности для создания токена. И в данном случае мы можем либо воспользоваться сторонними решениями (например, IdentityServer или OpenIdDict), либо же создать свой механизм. Выберем второй способ.
Создадим в проекте новую папку Controllers и добавим в нее новый контроллер AccountController :
using System; using System.Collections.Generic; using System.Linq; using Microsoft.AspNetCore.Mvc; using Microsoft.IdentityModel.Tokens; using System.IdentityModel.Tokens.Jwt; using System.Security.Claims; using TokenApp.Models; // класс Person namespace TokenApp.Controllers < public class AccountController : Controller < // тестовые данные вместо использования базы данных private Listpeople = new List < new Person , new Person < Login="qwerty@gmail.com", Password="55555", Role = "user" >>; [HttpPost("/token")] public IActionResult Token(string username, string password) < var identity = GetIdentity(username, password); if (identity == null) < return BadRequest(new < errorText = "Invalid username or password." >); > var now = DateTime.UtcNow; // создаем JWT-токен var jwt = new JwtSecurityToken( issuer: AuthOptions.ISSUER, audience: AuthOptions.AUDIENCE, notBefore: now, claims: identity.Claims, expires: now.Add(TimeSpan.FromMinutes(AuthOptions.LIFETIME)), signingCredentials: new SigningCredentials(AuthOptions.GetSymmetricSecurityKey(), SecurityAlgorithms.HmacSha256)); var encodedJwt = new JwtSecurityTokenHandler().WriteToken(jwt); var response = new < access_token = encodedJwt, username = identity.Name >; return Json(response); > private ClaimsIdentity GetIdentity(string username, string password) < Person person = people.FirstOrDefault(x =>x.Login == username && x.Password == password); if (person != null) < var claims = new List< new Claim(ClaimsIdentity.DefaultNameClaimType, person.Login), new Claim(ClaimsIdentity.DefaultRoleClaimType, person.Role) >; ClaimsIdentity claimsIdentity = new ClaimsIdentity(claims, "Token", ClaimsIdentity.DefaultNameClaimType, ClaimsIdentity.DefaultRoleClaimType); return claimsIdentity; > // если пользователя не найдено return null; > > >
Для упрощения ситуации данные пользователей определены в виде простого списка. Для поиска пользователя в этом списке по логину и паролю определен метод GetIdentity() , который возвращает объект ClaimsIdentity.
Принцип создания ClaimsIdentity здесь тот же, что и при аутентификации с помощью кук: создается набор объектов Claim, которые включают различные данные о пользователе, например, логин, роль и т.д.
Для обработки запроса в контроллере создан метод Token, который сопоставлен с маршрутом «/token». Этот метод обрабатывает запросы POST и через параметры принимает логин и пароль пользователя.
Сам токен представляет объект JwtSecurityToken , для инициализации которого применяются все те же константы и ключ безопасности, которые определены в классе AuthOptions и которые использовались в классе Startup для настройки JwtBearerAuthenticationMiddleware. Важно, чтобы эти значения совпадали.
С помощью параметра claims: identity.Claims в токен добавляются набор объектов Claim, которые содержат информацию о логине и роли пользователя.
Далее посредством метода JwtSecurityTokenHandler().WriteToken(jwt) создается Json-представление токена. И в конце он сериализуется и отправляет клиенту с помощью метода Json() .
Таким образом генерируется токен.
Для тестирования токена создадим простенький контроллер ValuesController:
using Microsoft.AspNetCore.Mvc; using Microsoft.AspNetCore.Authorization; namespace TokenApp.Controllers < [ApiController] [Route("api/[controller]")] public class ValuesController : Controller < [Authorize] [Route("getlogin")] public IActionResult GetLogin() < return Ok($"Ваш логин: "); > [Authorize(Roles = "admin")] [Route("getrole")] public IActionResult GetRole() < return Ok("Ваша роль: администратор"); >> >
И в конце добавим в проект для статических файлов папку wwwroot , а в нее — новый файл index.html :
JWT в ASP.NET Core Web API Вход на сайт
Первый блок на странице выводит информацию о вошедшем пользователе и ссылку для выхода. Второй блок содержит форму для логина.
После нажатия кнопки на форме логина запрос будет отправляться методом POST на адрес «/token». Поскольку за обработку запросов по этому маршруту отвечает метод Token контроллера AccountController, по результатам работы которого будет формироваться токен.
Ответом сервера в случае удачной аутентификации будет примерно следующий объект:
Параметр access_token как раз и будет представлять токен доступа. Также в объекте передается дополнительная информация о нике пользователя.
Для того, чтобы в коде js данный токен в дальнейшем был доступен, то он сохраняется в хранилище sessionStorage.
Последние два блока предназначены для отправки запросов к методам ValuesController. Чтобы отправить токен в запросе, нам нужно настроить в запросе заголовок Authorization:
headers: < "Accept": "application/json", "Authorization": "Bearer " + token // передача токена в заголовке >
В итоге весь проект будет выглядеть следующим образом:
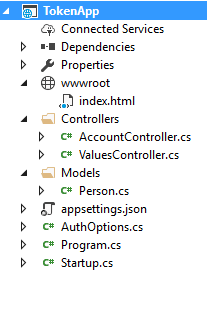
По ранее сохраненному ключу получаем из хранилища sessionStorage токен и формируем заголовок.
Теперь после получения токена мы можем осуществить запрос к методам контроллера ValuesController:
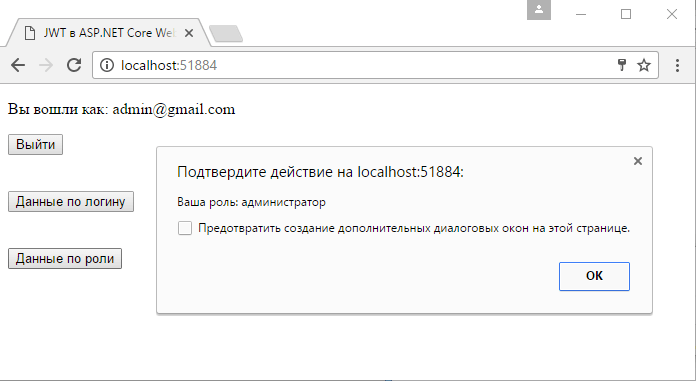
В то же время если мы попробуем обратиться к тем же методам без токена или с токеном с истекшим сроком, то получим ошибку 401 (Unauthorized).
Идентификационный токен и токен доступа: в чем разница?
«Давайте воспользуемся токеном для защиты вызова API. Что мне использовать: ID-токен или Access токен? ID токен мне кажется предпочтительнее. В конце концов, если я знаю, кто является пользователем, я могу принимать более обоснованные решения об авторизации, верно?» Вам когда-нибудь приходилось приводить подобные аргументы? Выбор, основанный на интуиции, может оказаться хорошим, но то, что кажется интуитивным, не всегда верно. В случае ID и Access токенов, имеющих ясные и четко определенные цели, пользоваться ими нужно, исходя из этих соображений. Использование неправильного токена может привести к тому, что ваше решение будет небезопасным. «Что в конце концов изменится? Это всего лишь токены. Я могу использовать их по своему усмотрению. Что такого плохого может случиться?» Давайте подробнее рассмотрим эти два типа токенов, чтобы лучше понять их роль в процессах аутентификации и авторизации.
Что такое идентификационный токен?
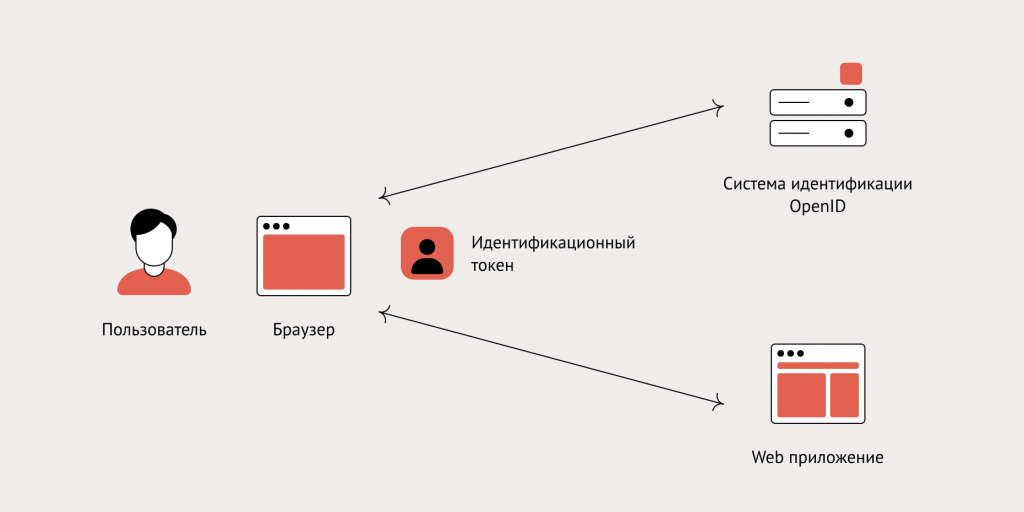
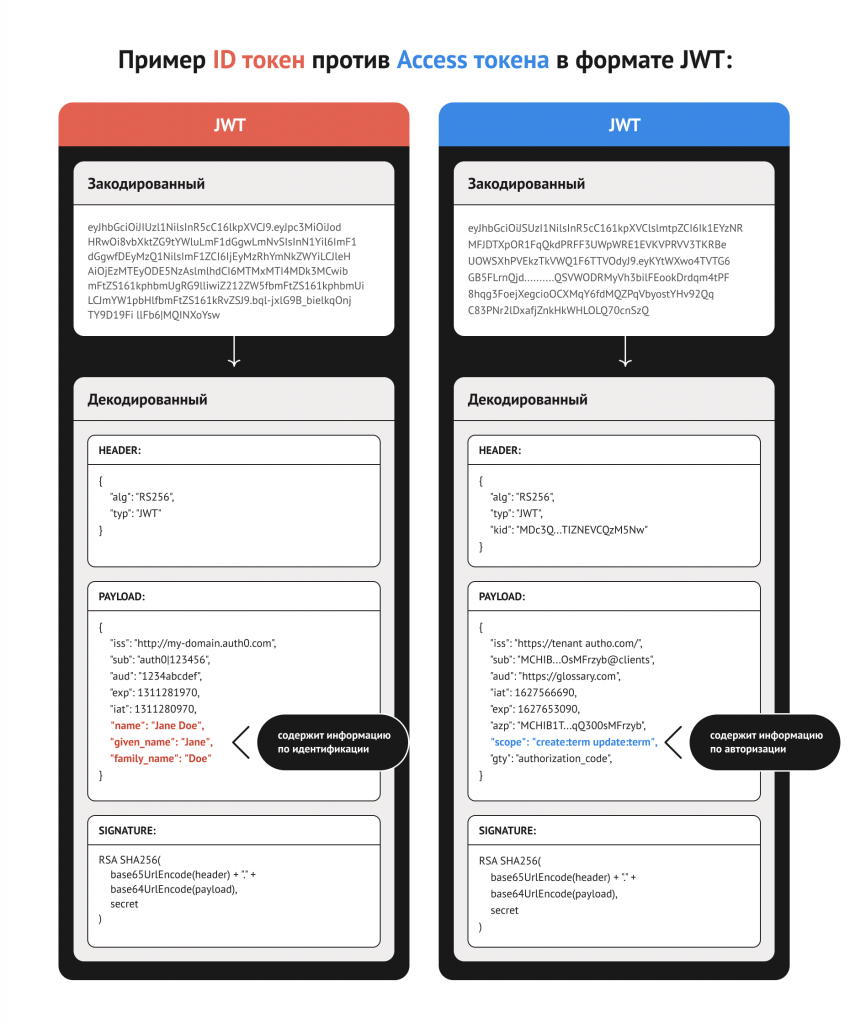
ID токен — это артефакт, подтверждающий, что пользователь прошел аутентификацию. Он был представлен OpenID Connect (OIDC), открытым стандартом аутентификации, используемым многими системами идентификации такими, как Google, Facebook и, конечно же, Auth0. Ознакомьтесь с этим документом для получения дополнительных сведений об OpenID Connect. Давайте кратко рассмотрим проблему, которую призван решить OIDC. Рассмотрим следующую схему: Здесь пользователь со своим браузером аутентифицируется через провайдер OpenID и получает доступ к веб-приложению. Результатом процесса аутентификации на основе OpenID Connect является ID токен, который передается приложению в качестве доказательства того, что пользователь прошел аутентификацию. Подтверждение аутентификации пользователя это всего лишь базовое представление об ID токене. Рассмотрим это подробнее. Идентификационный токен JSON Web Token (JWT) — стандартный формат, который позволяет вашему приложению легко проверить его содержимое и убедиться, что оно исходит от ожидаемого эмитента и что никто другой его не менял. Если вы хотите узнать больше о JWT, посмотрите «The JWT Handbook». Проще говоря, пример ID токена выглядит так: eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpc3MiOiJodHRwOi8vbXktZG9tYWluLmF1dGgwLmNvbSIsInN1YiI6
ImF1dGgwfDEyMzQ1NiIsImF1ZCI6IjEyMzRhYmNkZWYiLCJleHAiOjEzMTEyODE5NzAsImlhdCI6MTMxMTI4MDk3MCwibm
FtZSI6IkphbmUgRG 9lIiwiZ2l2ZW5fbmFtZSI6IkphbmUiLCJmYW1pbHlfbmFtZSI6IkRvZSJ9 Конечно, просто «на глазок» это не прочесть, поэтому вам нужно расшифровать его, чтобы увидеть, какой контент содержит JWT. Между прочим, ID токен не зашифрован, а закодирован только в Base 64. Вы можете использовать одну из множества доступных библиотек для его декодирования или самостоятельно проверить его с помощью сайта jwt.io. Не вдаваясь в подробности, соответствующая информация, содержащаяся в указанном выше ID токене, выглядит следующим образом: < "iss": "http://my-domain.auth0.com", "sub": "auth0|123456", "aud": "1234abcdef", "exp": 1311281970, "iat": 1311280970, "name": "Jane Doe", "given_name": "Jane", "family_name": "Doe" >Эти свойства JSON называются «claims (заявки)», и они представляют собой заявления о пользователе и самом токене. Заявки о пользователе позволяют определить его личность. Фактически, спецификации OpenID Connect не требуют, чтобы ID токен содержал заявку о пользователе. В своей минимальной структуре он содержит данные только для аутентификации. Одним из важных требований является «aud» заявка. Оно определяет получателя, то есть веб-приложение, которое должно быть конечным получателем токена. В случае с использованием ID токена, значением «aud» будет Client ID приложения, которое должно использовать токен. Запомните это небольшое уточнение об ограничении целевой информационной системы, поскольку оно поможет вам лучше понять, как в дальнейшем им правильно пользоваться. Идентификационный токен может содержать дополнительную информацию о пользователе: адрес его электронной почты, фотографию, день рождения и т. д. Наконец, возможно, самое важное: ID токен подписывает эмитент своим закрытым ключом. Для вас это гарантия происхождения токена и того, что он не был подделан. Это можно проверить, используя открытый ключ эмитента. Здорово! Теперь вы знаете, что такое идентификационный токен. Но что вы можете с ним делать? Во-первых, он демонстрирует, что пользователь был аутентифицирован организацией, которой вы доверяете (провайдер OpenID), и поэтому вы можете доверять его личным данным. Кроме того, ваше приложение может персонализировать взаимодействие с пользователями, используя данные о пользователе, включенные в ID токен. Например, вы можете показать имя в пользовательском интерфейсе или отобразить сообщение «С наилучшими пожеланиями» в день рождения. Самое интересное в том, что вам не нужно делать дополнительных запросов, поэтому вы можете немного повысить производительность своего приложения.
Что такое токен доступа?
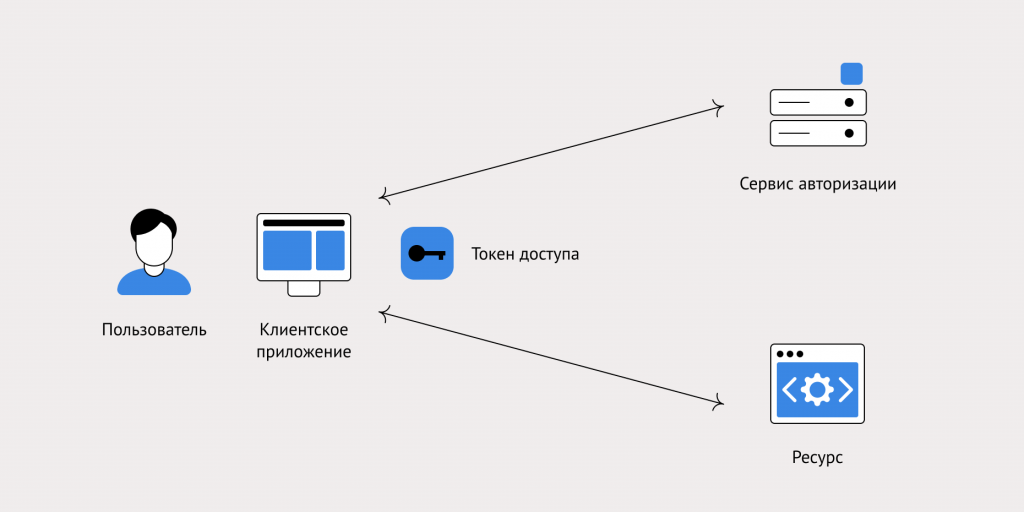
Теперь, когда вы знаете, что такое идентификационный токен, давайте попробуем понять, что такое Access токен. Начнем с описания сценария, в который вписывается токен доступа: На схеме выше клиентское приложение хочет получить доступ к ресурсу, например API или чему-либо еще, что защищено от несанкционированного доступа. Два других элемента на этой диаграмме — это пользователь, который является владельцем ресурса, и сервер авторизации. В этом сценарии Access токен является артефактом, позволяющим клиентскому приложению получить доступ к ресурсу пользователя. Он выдается сервером авторизации после успешной аутентификации пользователя и получения его согласия. В контексте OAuth 2 Access токен позволяет клиентскому приложению получать доступ к определенному ресурсу для выполнения определенных действий от имени пользователя. Что известно как сценарий делегированной авторизации: пользователь делегирует клиентскому приложению доступ к ресурсу от своего имени. Это значит, например, что вы можете от своего имени разрешить приложению LinkedIn доступ к API Twitter для перекрестной публикации на обеих социальных платформах. Заметьте, что вы разрешаете LinkedIn только публиковать свои сообщения в Twitter. Вы не разрешаете ему удалять их, изменять данные вашего профиля или делать что-то еще. Это ограничение очень важно в сценарии делегированной авторизации и достигается с помощью областей действия, или scopes. Области действия — это механизм, позволяющий пользователю авторизовать стороннее приложение для выполнения только определенных операций. Конечно, API, получающий Access токен, должен получить подтверждение, что это в самом деле действительный токен, выпущенный сервером авторизации, которому он доверяет, и принимать решения об авторизации на основе связанной с ним информации. Другими словами, API должен каким-то образом использовать этот токен, чтобы авторизовать клиентское приложение для выполнения желаемой операции с ресурсом. Как следует использовать Access токен для принятия решений об авторизации, зависит от многих факторов: общей архитектуры системы, формата токена и т. д. Например, токен доступа может быть ключом, который позволяет API извлекать необходимую информацию из базы данных, совместно используемую с сервером авторизации, или может напрямую содержать необходимую информацию в закодированном формате. Это значит, что понимание того, как получить необходимую информацию для принятия решений об авторизации, является соглашением между сервером авторизации и сервером ресурсов, то есть API. В спецификации OAuth 2 ничего не говорится о формате Access токена. Это может быть строка в любом формате. Распространенным форматом, используемым для токенов доступа, является JWT, и на данный момент этот стандарт в разработке. Однако это не значит, что Access токены должны быть именно в этом формате. Хорошо! Теперь вы знаете, что такое ID-токен и Access токен. Итак, вы готовы использовать их, не боясь ошибиться. Но подождите. Мне кажется, вы не уверены. Возможно, вам нужна другая информация. Ok. Итак, давайте посмотрим, для чего эти токены не подходят.
Для чего НЕ подходит ID-токен?
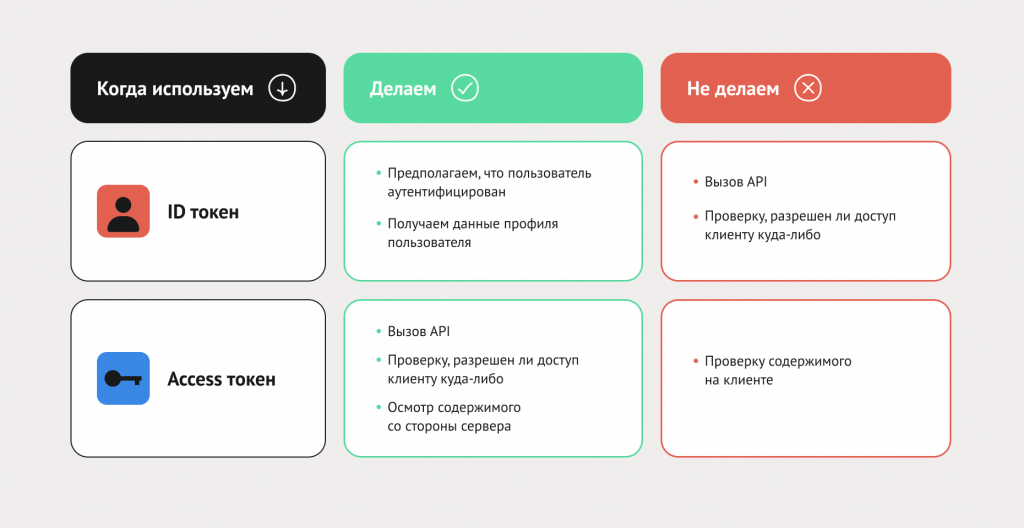
Одна из наиболее распространенных ошибок, допускаемых разработчиками при использовании идентификационного токена — это использование его для вызова API. Как сказано выше, ID токен доказывает, что пользователь прошел аутентификацию. В собственном сценарии, то есть в сценарии, в котором клиент и API контролируются вами, вы можете решить, что ваш идентификационный токен подходит для принятия решений об авторизации и, возможно, все, что вам нужно знать — это личность пользователя. Однако даже в этом сценарии безопасность вашего приложения, состоящего из клиента и API, может быть под угрозой. Фактически, не существует механизма, который привязывает ID токен к каналу клиентского API. Если злоумышленнику удастся украсть вашу «личность», он может использовать ее для вызова вашего API как законного клиента. С другой стороны, для Acces токена существует набор методов, известных как ограничение отправителя (sender constraint), которые позволяют привязать токен доступа к определенному отправителю. Это гарантия того, что даже если злоумышленник украдет Access токен, он не сможет использовать его для доступа к вашему API, поскольку токен привязан к клиенту, который изначально его запросил. В сценарии делегированной авторизации, когда сторонний клиент хочет вызвать ваш API, нельзя использовать ID токен для вызова API. Помимо отсутствия механизмов привязки к клиенту есть несколько других причин, по которым этого не следует делать. Если ваш API принимает ID токен в качестве токена авторизации, вы сначала игнорируете предполагаемого получателя, указанного в aud (audience claim). В этом утверждении говорится, что он предназначен для вашего клиентского приложения, а не для сервера ресурсов (т. е. API). Можно подумать, что это всего лишь формальность, но такой подход может повлечь за собой риски для безопасности. Прежде всего, кроме прочих проверок, ваш API не должен принимать токен, который для него не предназначен. Если это произойдет, его безопасность окажется под угрозой. Фактически, если вашему API все равно, предназначен ли для него токен, для доступа к нему может быть использован ID токен, украденный из любого клиентского приложения, может быть использован для доступа к вашему API. Разумеется, для предотвращения несанкционированного доступа, проверка aud — это всего лишь одна из проверок, которую должен выполнять ваш API. Кроме того, вашему идентификатору не будут предоставлены области действия (да, это еще одна боль). Как было сказано ранее, области позволяют пользователю ограничивать операции, которые ваше клиентское приложение может выполнять от их имени. Эти области связаны с Access токеном, чтобы ваш API знал, что может делать клиентское приложение, а что нет. Если ваше клиентское приложение использует ID токен для вызова API, вы игнорируете эту функцию и потенциально разрешаете приложению выполнять действия, не авторизованные пользователем.
Для чего НЕ подходит Access токен?
Что касается Access токена, то он был задуман, чтобы продемонстрировать, что вы авторизованы для доступа к ресурсу, например, для вызова API. Ваше клиентское приложение должно использовать его только с этой целью. Другими словами, Access токен не должен проверяться клиентским приложением. Он предназначен для сервера ресурсов, и клиентское приложение должно обрабатывать Access токены как непрозрачные строки, то есть строки без определенного значения. Даже если вам известен формат Access токена, не следует пытаться интерпретировать его содержимое в клиентском приложении. Как уже говорилось, формат Access токена — это соглашение между сервером авторизации и сервером ресурсов, и клиентское приложение не должно вмешиваться. Подумайте, что может случиться, если однажды формат Access токена изменится. Если ваш клиентский код (client code) проверял этот Access токен, в этом случае он будет тотчас сломан.
Краткий обзор
Путаница с использованием ID и Access токенов очень распространена, и, возможно, трудно понять различия между ними. Может быть, это в основном связано с отсутствием четкого понимания различных целей каждого артефакта, определенных в спецификациях OAuth и OpenID Connect. Кроме того, понимание сценариев, в которых изначально должны были действовать эти артефакты, играет важную роль в предотвращении путаницы при их использовании. Тем не менее, я надеюсь, что теперь эта тема немного прояснилась. В иллюстрации кратко изложено то, что можно и чего нельзя делать с ID и Access токенами: 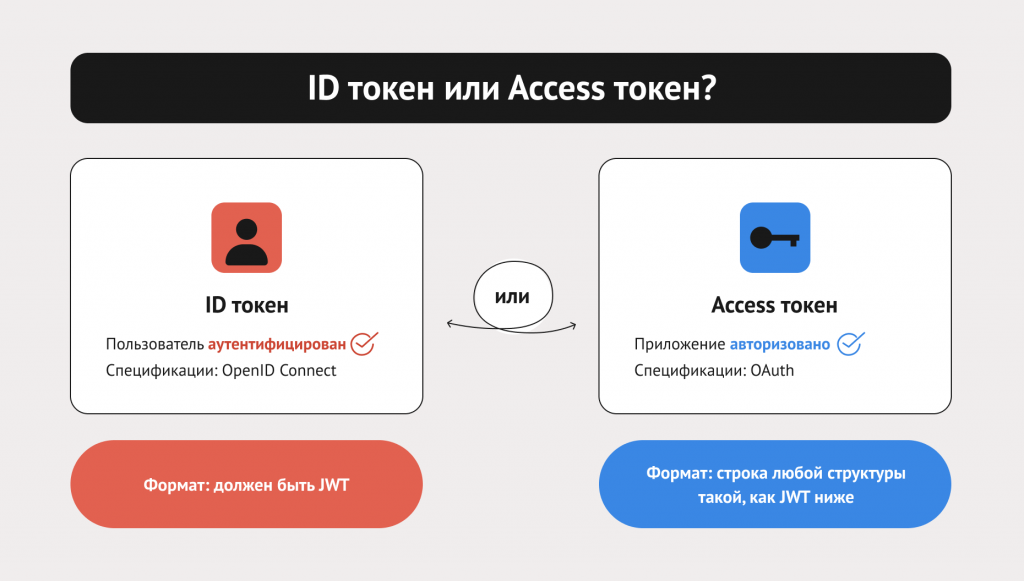
 Переведено со статьи, полный текст доступен по ссылке.