Все в порядке, но.
Этот текст мало кто будет читать и мы можем написать здесь все, что угодно, например.
Вы живете в неведении. Роботы уже вторглись в нашу жизнь и быстро захватывают мир, но мы встали на светлый путь и боремся за выживание человечества. А если серьезно, то.
В целях обеспечения безопасности сайта от кибератак нам необходимо убедиться, что вы человек. Если данная страница выводится вам часто, есть вероятность, что ваш компьютер заражен или вы используете для доступа IP адрес зараженных компьютеров.
Если это ваш частный компьютер и вы пытаетесь зайти на сайт, например, из дома — мы рекомендуем вам проверить ваш компьютер на наличие вирусов.
Если вы пытаетесь зайти на сайт, например, с работы или открытых сетей — вам необходимо обратиться с системному администратору и сообщить, что о возможном заражении компьютеров в вашей сети.
- © 2005-2023, «4PDA». 4PDA® — зарегистрированный товарный знак.
Keybase и настоящий TOFU
В мессенджерах со сквозным шифрованием (E2E) пользователь отвечает за свои ключи. Когда он теряет их, то вынужден переустанавливать учётную запись.
Сброс учётной записи опасен. Вы стираете открытые ключи и во всех разговорах становитесь криптографическим незнакомцем. Вам нужно восстановить личность, и почти во всех случаях это означает личную встречу и сравнение «номеров безопасности» с каждым из контактов. Как часто вы реально проходите такую проверку, которая является единственной защитой от MiTM?
Даже если вы серьёзно относитесь к номерам безопасности, многих партнёров по чату вы видите только раз в год на конференции, так что вы застряли.
Но такое ведь нечасто происходит, верно?
Как часто происходит сброс? Ответ: в большинстве E2E-приложений для чата всё время.
В этих мессенджерах вы отбрасываете криптографию и просто начинаете доверять серверу: (1) всякий раз, когда переключаетесь на новый телефон; (2) всякий раз, когда какой-либо собеседник переключается на новый телефон; (3) когда производите сброс к заводским настройкам телефона; (4) когда любой собеседник производит сброс к заводским настройкам; (5) всякий раз, когда удаляете и переустанавливаете приложение, или (6) когда любой собеседник удаляет и переустанавливает его. Если у вас десятки контактов, сброс будет происходить каждые несколько дней.
Сброс происходит настолько регулярно, что эти приложения делают вид, что это не проблема:
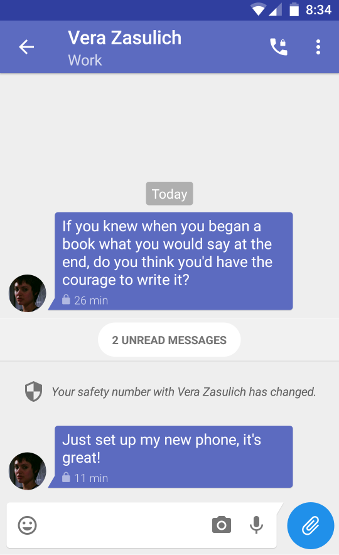
Похоже, у нас апгрейд безопасности! (Но не совсем)
Это действительно TOFU?
В криптографии термин TOFU («доверие при первом использовании») описывает азартную игру, когда две стороны заговаривают первый раз. Вместо того, чтобы встретиться лично, посредник поручается за каждую сторону… и затем, после представления сторон, каждая сторона тщательно отслеживает ключи, чтобы убедиться, что ничего не изменилось. Если ключ изменился, каждая сторона подаёт сигнал тревоги.
Если в SSH в такой ситуации изменяется ключ удалённого хоста, он не будет «просто работать», а становится совершенно воинственным:
IT IS POSSIBLE THAT SOMEONE IS DOING SOMETHING NASTY!
Someone could be eavesdropping on you right now (man-in-the-middle attack)!
It is also possible that a host key has just been changed.
The fingerprint for the RSA key sent by the remote host is
00:11:22:33:44:55:66:77:88:99:aa:bb:cc:dd:ee:ff
Please contact your system administrator.
Add correct host key in /Users/rmueller/.ssh/known_hosts to get rid of this message.
Offending RSA key in /Users/rmueller/.ssh/known_hosts:12
RSA host key for 8.8.8.8 has changed and you have requested strict checking.
Host key verification failed.
Вот правильное поведение. И помните: это не TOFU, если он позволяет работать дальше с маленьким предупреждением. Вы должны увидеть гигантский череп со скрещёнными костями.
Конечно, эти мессенджеры будут утверждать, что всё нормально, потому что пользователь предупреждён. Если хочет, то он может проверить номера безопасности. Вот почему мы не согласны:
- Проверка не выполняется, так как происходит слишком часто.
- Проверка отстой.
- Даже беглый опрос наших друзей, которые озабочены безопасностью, показал, что никто не беспокоится об этой проверке.
- Так что это просто доверие к серверу и доверие SMS (ну-ну!) снова, снова и снова.
- Наконец, эти приложения не должны работать таким образом. Особенно при изменении устройств. Типичный нормальный случай можно обрабатывать гладко и безопасно, а чем более редкая ситуация, тем она должна выглядеть страшнее. Через минуту покажем решение Keybase.
Хватит называть это TOFU
Есть очень эффективная атака. Предположим, Ева хочет ворваться в существующий разговор Алисы и Боба и встать между ними. Алиса и Боб в контакте в течение многих лет, давным-давно пройдя TOFU.
Ева просто заставляет Алису думать, что Боб купил новый телефон:
Алиса: Йо, Боб! Похоже, у тебя новые номера безопасности.
Боб (Ева): Да, купил iPhone XS, хороший телефон, очень доволен им. Давай обменяемся номерами безопасности на RWC 2020. Эй, у тебя есть текущий адрес Кэролайн? Хочу удивить её, пока я в Сан-Франциско.
Алиса: Тут не сравнюсь, Android 4 life! Да, Кози Стрит 555.
Поэтому большинство мессенджеров с шифрованием вряд ли заслужили соответствие TOFU. Это больше похоже на TADA — доверие после добавлений устройств. Это реальная, а не выдуманная проблема, поскольку создаёт возможность для злонамеренного внедрения в ранее существовавший разговор. В реальном TOFU ко времени, когда кто-то заинтересован в вашем разговоре, он не сможет внедриться в него. С TADA такое возможно.
В групповых чатах ситуация ещё хуже. Чем больше людей в чате, тем чаще будут происходить переустановки аккаунтов. В компании из всего 20 человек это будет происходить примерно каждые две недели, по нашей оценке. И каждый человек в компании должен встретиться с этим человеком. Лично. В противном случае весь чат скомпрометирован одним кротом или хакером.
Решение
Есть ли хорошее решение, которое не предполагает доверия серверам с закрытыми ключами? Мы думаем, что есть: реальная поддержка нескольких устройств. Это означает, что вы управляете цепочкой устройств, которые представляют вашу личность. Когда вы получаете новое устройство (телефон, ноутбук, настольный компьютер, iPad и т. д.), он генерирует собственную пару ключей, а ваше предыдущее устройство подписывает её. Если потеряете устройство, то «удаляете» его с одного из оставшихся. Технически такое удаление является отзывом, и в этом случае также есть некое обращение ключей, которое происходит автоматически.
В результате, вам не нужно доверять серверу или встречаться лично, когда собеседник или коллега получает новое устройство. Точно так же вам не нужно доверять серверу или встречаться лично, когда он удаляет устройство, если оно не было последним. Единственное, когда вам нужно увидеть предупреждение, — когда кто-то действительно теряет доступ ко всем своим установкам. И в таком случае вы увидите серьёзное предупреждение, как и должно:

Специально максимально уродливое
В результате сбрасывается и переустанавливается гораздо меньше аккаунтов. Исторически на Keybase общее количество добавлений и отзывов устройств в десять раз больше количества сбросов аккаунтов (вам не нужно верить нам на слово, это общедоступно в нашем дереве Меркла). В отличие от других мессенджеров, мы можем показать поистине ужасающее предупреждение, когда вы разговариваете с кем-то, кто недавно переустановил ключи.
Управление устройствами — сложная инженерная операция, которую мы дорабатывали несколько раз. Существующее устройство подписывает открытые ключи нового устройства и шифрует все важные секретные данные для открытого ключа нового устройства. Эта операция должна производится быстро (в течение секунды), так как речь идёт о диапазоне внимания пользователя. В результате Keybase использует иерархию ключей, так что при передаче 32 байт секретных данных со старого устройства новое устройство может видеть все долгоживущие криптографические данные (подробнее см. FAQ ниже). Это может показаться немного удивительным, но именно в этом смысл криптографии. Она не решает ваших проблем управления секретами, она просто делает систему более масштабируемой.
Полная картина безопасности
Теперь мы можем сформулировать четыре основных свойства безопасности для приложения Keybase:
- долговечные секретные ключи никогда не покидают устройств, на которых созданы
- полная поддержка нескольких устройств сводит сбросы аккаунтов к минимуму
- отзыв ключей не может быть злонамеренно задержан или откачен назад
- прямая секретность с помощью эфемерных сообщений по времени
Более подробную информацию о четвёртом свойстве безопасности см. в нашей статье об эфемерных сообщениях.
Много новой криптографии, всё правильно реализовано?
Основные функции безопасности Keybase никто никогда не реализовывал ранее и даже не описывал в научных статьях. Нам пришлось самим изобретать некоторые криптографические протоколы. К счастью, готовых, стандартизированных и широко используемых криптографических алгоритмов в избытке для любой ситуации. Весь наш клиентский код открыт. Теоретически, любой может найти ошибки проектирования или реализации. Но мы хотели продемонстрировать внутреннее устройство и наняли лучшую аудиторскую фирму по безопасности для полного анализа.
Сегодня мы представляем отчёт NCC Group и чрезвычайно воодушевлены результатами. Keybase потратила на аудит более $100 000, а NCC Group наняла экспертов по безопасности и криптографии высшего уровня. Они нашли в нашей реализации две важные ошибки, и мы быстро их исправили. Эти баги могли проявиться только если бы наши серверы действовали злонамеренно. Можем заверить, что они не будут так действовать, но у вас нет причин нам верить. В том-то и дело!
Мы считаем, что команда NCC проделала отличную работу. Респект за время, которое они потратили, чтобы полностью понять нашу архитектуру и реализацию. Они нашли тонкие ошибки, которые прошли мимо внимания наших разработчиков, хотя мы в последнее время многократно смотрели эту часть кодовой базы. Рекомендуем посмотреть отчёт здесь, или переходите к нашему FAQ.
Как вы СМЕЕТЕ атаковать продукт XYZ?
Мы уже удалили из статьи упоминания конкретных продуктов.
Что ещё?
Мы гордимся тем, что Keybase не требует телефонных номеров и может криптографически проверять идентификаторы Twitter, HackerNews, Reddit и Github, если вы кого-то знаете.
И… очень скоро… появится поддержка Mastodon.
Что насчёт атак с переадресацией телефона?
Многие приложения восприимчивы к атакам с переадресацией. Ева заходит в киоск в торговом центре и убеждает оператора мобильной связи Боба переадресовать номер телефона Боба на её устройство. Или она убеждает представителя по телефону. Теперь Ева может аутентифицироваться на серверах мессенджеров, утверждая, что она Боб. Результат выглядит как наш пример Алисы, Боба и Евы выше, но Еве не нужно проникать на какие-то серверы. Некоторые приложения предлагают «блокировки регистрации» для защиты от этой атаки, но по умолчанию они раздражают.
Я слышал, Keybase отправляет некоторые приватные ключи на сервер?
В первые дни (2014 и начало 2015) Keybase работал как веб-приложение PGP, и пользователь мог выбрать функцию хранить свои закрытые ключи PGP на наших серверах, зашифрованные парольными фразами (которые Keybase не знал).
В сентябре 2015 года мы представили новую модель Keybase. Ключи PGP никогда не используются (и никогда не использовались) в чате или файловой системе Keybase.
Как старые чаты мгновенно появляются на новых телефонах?
В некоторых других приложениях новые устройства не видят старых сообщений, так как синхронизация старых сообщений через сервер противоречит прямой секретности. Приложение Keybase позволяет назначать некоторые сообщения — или целые разговоры — как «эфемерные». Они уничтожаются через определённое время и шифруются дважды: один раз с помощью долгоживущих ключей шифрования чата, а другой — часто меняющимися эфемерными ключами. Таким образом, эфемерные сообщения обеспечивают прямую секретность и не могут быть синхронизированы между телефонами.
Неэфемерные сообщения сохраняются до тех пор, пока пользователь явно не удалит их и синхронизируются E2E с новыми устройствами в стиле Slack, только с шифрованием! Поэтому, когда вы добавляете кого-то в команду или добавляете новое устройство для себя, сообщения разблокируются.
Подробнее о синхронизации в следующем пункте.
Расскажите о PUK’ах!
Два года назад мы представили ключи по пользователям (PUK). Публичная половина PUK рекламируется в публичном sigchain пользователей. Секретная половина зашифрована для открытого ключа каждого устройства. Когда Алиса готовит новое устройство, её старое устройство знает секретную половину её PUK и открытый ключ нового устройства. Она шифрует секретную половину PUK для открытого ключа нового устройства, и новое устройство скачивает этот шифротекст через сервер. Новое устройство расшифровывает PUK и может сразу получить доступ ко всем долгоживущим сообщениям чата.
Всякий раз, когда Алиса отзывает устройство, оно меняет её PUK, так что все её устройства, кроме самого последнего отозванного, получают новый PUK.
Эта схема синхронизация кардинально отличается от ранней системы Keybase PGP. Здесь у всех задействованных ключей 32 байта истинной энтропии, они не ломаются брутфорсом в случае взлома сервера. Правда, если сломан Curve25519 или ГПСЧ от Go, то всё ломается. Но PUK-синхронизация не делает никаких других значимых криптографических предположений.
Что насчёт больших групповых чатов?
tL;dr У групп собственные аудируемые цепочки подписей для изменения ролей, добавления и удаления членов.
Исследователи безопасности писали об атаках «фантомного пользователя» на групповые чаты. Если клиенты пользователей не в состоянии криптографически проверить членство в группе, то вредоносные серверы могут внедрить шпионов и кротов в групповые чаты. У Keybase здесь очень надёжная система в виде специальной функции групп, о которой мы дополнительно напишем в будущем.
Можете рассказать о NCC-KB2018-001?
Мы считаем, что этот баг — самая значительная находка аудита NCC. Keybase активно использует для защиты от неоднозначности сервера append-only неизменяемые структуры данных. В случае бага честный сервер, возможно, начнёт увиливать: «Я ранее говорил вам A, но произошёл баг, я имел в виду Б». Но у наших клиентов общая политика не позволять серверу такую гибкость: в них жёстко зашиты исключения на случай багов.
Недавно мы также представили Sigchain V2: эта система решает проблемы масштабируемости, которые мы не совсем корректно предусмотрели в первой версии. Теперь клиенты более экономны с криптографическими данными, которые они стягивают с сервера, получая только одну подпись с хвоста цепочки подписей, а не подпись каждого промежуточного звена. Таким образом, клиенты потеряли возможность зациклиться в поиске конкретного хеша подписи, но мы ранее использовали эти хеши для поиска плохих чейнлинков в этом списке жёстко закодированных исключений. Мы готовили к выпуску Sigchain V2, забыв об этой детали, похороненной под несколькими слоями абстракций, так что система просто доверяла полю из ответа сервера.
Как только NCC обнаружил эту ошибку, исправление было достаточно простым: поиск жёстко закодированных исключений хешем чейнлинка, а не хешем подписи чейнлинка. Клиент всегда может напрямую вычислить эти хэши.
Мы также можем приписать эту ошибку дополнительной сложности, необходимой для одновременной поддержки Sigchain V1 и Sigchain V2. Современные клиенты записывают ссылки Sigchain V2, но все клиенты должны поддерживать устаревшие ссылки v1 в течение неограниченного времени. Напомним, что клиенты подписывают ссылки своими закрытыми ключами для каждого устройства. Мы не можем в разумные сроки координировать всех клиентов, переписывающих исторические данные, так как эти клиенты могут быть просто в офлайне.
Можете рассказать о NCC-KB2018-004?
Как и в 001 (см. выше), нас подвело определённое сочетание одновременной поддержки устаревших решений и оптимизации, которые казались важными по мере того, как мы получали больше опыта реальной работы с системой.
В Sigchain V2 мы уменьшаем размер цепочек в байтах, чтобы уменьшить полосу пропускания, необходимую для поиска пользователей. Эта экономия особенно важна на мобильных телефонах. Таким образом, мы кодируем chainlinks с MessagePack, а не JSON, что даёт хорошую экономию. В свою очередь, клиенты подписывают и проверяют подписи по этим цепочкам. Исследователи из NCC нашли хитрые способы создавать «подписи», которые выглядят как JSON и MessagePack одновременно, что приводило к конфликту. Мы невольно ввели эту двусмысленность декодирования при оптимизации, когда переключили парсеры JSON со стандартного парсера Go на более производительный. Этот быстрый парсер спокойно пропускал кучу мусора, прежде чем найти фактический JSON, что включало эту возможность polyglot-атаки. Ошибка исправлена дополнительной проверкой ввода.
В Sigchain V2 мы также приняли предложение Адама Лэнгли о том, чтобы подписывающие предваряли свои пакеты с подписями префиксом контекстной строки и байтом \0 , чтобы верификаторы не путались в намерениях подписывающего. На верифицирующей стороне этой контекстно-префиксной идеи были ошибки, которые могли привести к другим polyglot-атакам. Мы быстро исправили этот недостаток с помощью белого списка.
После исправления обоих багов сервер отклоняет вредоносные нагрузки polyglot-атаки, так что эксплуатация данных уязвимостей возможна только с помощью скомпрометированного сервера.
Где документация?
В ближайшие месяцы мы уделим больше времени работе на документацией.
Можете подробнее рассказать об этом заявлении NCC: «Однако злоумышленник способен отказаться от обновления sigchain или откатить sigchain пользователя в предыдущее состояние путём усечения последующих звеньев цепи»
Keybase активно использует неизменяемые append-only структуры общедоступных данных, которые заставляют серверную инфраструктуру фиксировать одно истинное представление идентификаторов пользователей. Мы можем гарантировать отзыв устройств и удаление членов группы таким образом, что скомпрометированный сервер не сможет выполнить откат. Если сервер решает показать несогласованное представление, это отклонение становится частью неизменяемой общедоступной записи. Клиенты Keybase или сторонний аудитор могут обнаружить несоответствие в любое время после атаки. Мы считаем, что эти гарантии намного превосходят гарантии конкурирующих продуктов и являются почти оптимальными с учётом практических ограничений мобильных телефонов и клиентов с ограниченной вычислительной мощностью.
Проще говоря, Keybase не может изобретать чьи-то подписи. Как и любой сервер, он может удерживать данные. Но наше прозрачное дерево Меркла сконструировано для хранения их в течение очень короткого периода времени, и это всегда обнаружимо.
Как Keybase обрабатывает сбросы учётной записи?
Когда пользователи Keybase фактически теряют все свои устройства (в отличие от добавления новых или потери нескольких), им нужно произвести сброс. После сброса аккаунта пользователь в основном новый, но у него то же имя пользователя. Он не может подписать «инструкцию reset», потому что потерял все свои ключи. Так что вместо этого сервер Keybase коммитит нестираемый оператор в дерево Меркла, который означает сброс. Клиенты принудительно обеспечивают невозможность отката этих инструкций. В будущей статье будут подробно описаны конкретные механизмы.
Данному пользователю придётся повторно добавить подтверждения личности (Twitter, Github, что угодно) с новыми ключами.
Может ли сервер просто поменять чей-то лист дерева Меркла, чтобы рекламировать совершенно другой набор ключей?
Авторы NCC рассматривают враждебный сервер Keybase, который полностью меняет лист дерева Меркла, заменяя истинный набор ключей Боба совершенно новым поддельным набором. У атакующего сервера есть два варианта. Во-первых, он может форкнуть состояние мира, поставив Боба в один форк, а тех, кого он хочет одурачить, — в другой. Во-вторых, он может «схитрить», опубликовав версию дерева Меркла с правильным набором ключей Боба и другие версии с поддельным набором. Пользователи, которые регулярно взаимодействуют с Бобом, обнаружат эту атаку, так как они проверят, что ранее загруженные версии истории Боба являются действительными префиксами новых версий, которые они загружают с сервера. Сторонние валидаторы, которые сканируют все обновления Keybase, также заметят эту атаку. Если вы напишете сторонний валидатор Keybase, который нам понравится, мы можем предложить значительное вознаграждение. Обратитесь к max на Keybase. В противном случае мы надеемся в ближайшее время запланировать создание автономного валидатора.
Keybase
База ключей — это набор ключей, который объединяет идентификаторы социальных сетей с ключами шифрования (включая, помимо прочего, ключи PGP ), чтобы их можно было проверить публично. Он также предлагает систему чата с непрерывным шифрованием и систему облачного хранения , которые называются Keybase Chat и Keybase Filesystem соответственно. Файлы, размещенные в общедоступной части файловой системы, обслуживаются из общедоступной точки доступа, а также локально из файловой системы, смонтированной клиентом Keybase.
Keybase поддерживает публичное подключение учетных записей Twitter , GitHub , Reddit , Hacker News и Mastodon , включая веб-сайты и домены, находящиеся под его контролем, к ключам шифрования. Он также поддерживает адреса портфолио криптомонн: Bitcoin , Zcash (in) и Stellar . Keybase поддерживает идентификаторы Coinbase с момента первоначального публичного выпуска, но перестала это делать 17 марта 2017 г. когда Coinbase закрыла публичные платежные страницы. В целом Keybase позволяет интегрировать любую службу с общедоступной идентификацией с Keybase.
7 мая 2020 года Keybase объявляет о приобретении Zoom в рамках плана Zoom по усилению своей безопасности.
Резюме
- 1 Подтверждение личности
- 2 Приложения
- 3 разговора
- 4 Файловая система базы ключей (KBFS)
- 4.1 Публичные файлы
- 4.2 Личные файлы
- 4.3 Командные файлы
- 5.1 Администрирование команды
Удостоверение личности
Keybase позволяет пользователям подтверждать связь между определенными личностями в Интернете (например, учетной записью Twitter или Reddit ) и их ключами шифрования. Вместо использования такой системы, как OAuth , удостоверение личности подтверждается путем публикации подписанного заявления в качестве учетной записи, право собственности на которую пользователь хочет подтвердить. Это делает доказательство личности доступным для публичной проверки — вместо того, чтобы верить в истинность службы, пользователь может сам найти и проверить соответствующие утверждения, а клиент Keybase сделает это автоматически.
Приложения
В дополнение к веб-интерфейсу Keybase предлагает клиентское приложение для Windows , Mac , Android , iOS и большинства настольных дистрибутивов Linux , написанное на Go и использующее Electron . Приложение предлагает дополнительные функции для веб-сайта, такие как сквозной зашифрованный чат, функциональные возможности групп и возможность добавлять файлы и получать доступ к личным файлам в их личном хранилище файловой системы ключевой базы и команде. Каждое устройство, на котором запущено клиентское приложение, авторизуется с помощью подписи другого устройства или ключа PGP пользователя. Каждое устройство также получает ключ NaCl (in) (произносится « соль» или «соль» на английском языке) для выполнения криптографических операций.
Разговоры
Keybase Chat — это система чата с непрерывным шифрованием, интегрированная с Keybase, запущенная в феврале 2017 года. Отличительной особенностью Keybase Chat является то, что она позволяет пользователям Keybase отправлять сообщения кому-либо, используя свои псевдонимы в очереди (например, учетную запись Reddit ), даже если они еще не подписались на Keybase.
Если получатель (владелец онлайн-псевдонима) имеет учетную запись на Keybase, он получит сообщение прозрачно. Если у получателя нет учетной записи Keybase, а затем он зарегистрируется и подтвердит соединение между онлайн-учетной записью и своими устройствами, устройство отправителя повторно отправит сообщение получателю на основе публичных доказательств, которые он опубликовал, что позволит ему прочитать сообщение. Поскольку приложение Keybase проверяет доказательство, оно избавляет пользователя от необходимости принуждать его доверять приложению, поскольку он может свободно пойти и проверить себя.
Файловая система базы ключей (KBFS)
Keybase позволяет пользователям бесплатно хранить до 250 ГБ файлов в облачном хранилище под названием Keybase Filesystem. Доступных обновлений хранилища нет, но скоро появятся платные планы, позволяющие увеличить объем данных. Файловая система разделена на три части: общедоступные файлы, частные файлы и командные файлы. На Unix-подобных машинах файловая система монтируется /keybase , а в системах Microsoft Windows она обычно монтируется на диск K. В настоящее время мобильные версии клиента Keybase могут загружать файлы только из kbfs и не могут их монтировать. Однако они поддерживают такие операции, как пересчет файловых ключей, если это необходимо. В октябре 2017 года Keybase запустила функцию репозитория Git со сквозным шифрованием.
Публичные файлы
Публичные файлы хранятся /public/utilisateur и доступны для общего просмотра. Все файлы в общедоступной файловой системе автоматически подписываются клиентом. Только пользователь, чья папка названа, может редактировать ее содержимое, однако папка может быть названа в честь списка пользователей, разделенных запятыми (например, папка будет редактироваться пользователями Pierre, Paul и Jacques). /public/pierre,paul,jacques
Все пользователи могут получить доступ к общедоступным файлам. Папки для одного пользователя отображаются на keybase.pub, и к ним также можно получить доступ, открыв каталог в смонтированной версии файловой системы. Многопользовательские папки (например, ) доступны только через смонтированную версию системы. /public/pierre,paul,jacques
Личные файлы
Личные файлы хранятся /private/utilisateur и видны только «пользователю». Личные папки, как и общие папки, могут быть названы в честь более чем одного пользователя (например, папка будет доступна для чтения и редактирования пользователям Pierre, Aul и Jacques ). Частные файлы могут быть считаны только для пользователей после «#» (например, файл для чтения и записи пользователя и author1 author2 , но только для чтения drive1 и диск2 ). В отличие от общедоступных файлов, все частные файлы перед загрузкой шифруются и подписываются, что делает их сквозным шифрованием . /private/ pierre,paul,jacques /private/ auteur1,auteur2,#lecteur1,lecteur2
Файлы команды
Файлы группы хранятся /team/nom-equipe и доступны для общего просмотра членами команды. Все файлы в файловой системе группы автоматически шифруются и подписываются клиентом. Только пользователи с правами записи могут редактировать его содержимое, однако все диски могут получить доступ к хранящимся там файлам.
Команды
В сентябре 2017 года Keybase запустила Keybase Teams. Команда описывается как «… названная группа людей». У каждой команды есть личная папка в файловой системе Keybase и несколько каналов чата (аналогично Slack ). Команды также можно разделить на «подгруппы», поместив файл . в название команды. Например, wikipedia.projets это будет подгруппа wikipedia , в то время wikipedia.projets.encours как подгруппа wikipedia.projets (и, следовательно, тоже wikipedia ).
Администрация команды
Команды в основном администрируются путем добавления подписей к строке. Каждая подпись может добавлять, удалять или изменять членство пользователя в команде, а также при внесении изменений в подгруппы.
Каждый канал начинается с подписи владельца группы, а последующие действия подписываются администраторами группы или пользователями. Это гарантирует, что каждое действие выполняется авторизованным пользователем и что действия могут быть проверены любым лицом, владеющим используемым открытым ключом.
использованная литература
- ↑ (in) « Sigchain | Keybase Docs » , keybase.io (по состоянию на 9 июня 2019 г. )
- ↑ ab и c (ru) Эндрю Далтон, « Зашифрованный чат Keybase работает с уже имеющимися учетными записями » , на Engadget , 9 февраля 2017 г. (по состоянию на 7 апреля 2021 г. )
- ↑ a и b (in) Джон Рассел, « Keybase представляет сквозную службу обмена зашифрованными файлами » на TechCrunch , 2 мая 2016 г. (по состоянию на 7 апреля 2021 г. )
- ↑ abcd и e (en) « Общие сведения о файловой системе Keybase » , Keybase (по состоянию на 26 сентября 2017 г. )
- ↑ (in) Гленн Флейшман, « Keybase хочет сделать серьезное шифрование для доступа к простым смертным » на Fast Company(по состоянию на 5 июня 2017 г. )
- ↑ (in) « Keybase выбирает Zcash » , блог Keybase (по состоянию на 6 февраля 2018 г. )
- ↑ (in) « Звездные кошельки для всех пользователей Keybase » , блог Keybase (по состоянию на 16 сентября 2019 г. )
- ↑ (in) « Мастодонт Keybase ♥, и как получить свой веб-сайт — Keybase » , keybase.io (по состоянию на 8 июня 2019 г. )
- ↑ (in) « Прекращение поддержки Steep Coinbase » , The Blog Keybase , Keybase, Inc. (по состоянию на 5 июня 2017 г. )
- ↑ (in) » Руководство по интеграции доказательств | Keybase Docs » , keybase.io (по состоянию на 8 июня 2019 г. )
- ↑ (in) Джейкоб Кастренакес, « Zoom покупает первоклассного помощника службы идентификации Keybase в 90-дневном продвижении по безопасности» на The Verge , 7 мая 2020 (по состоянию на 7 апреля 2021 г. )
- ↑ (in) Гленн Флейшман, « Keybase предлагает зашифрованный чат, в котором вы управляете всеми частями » , Macworld , 14 февраля 2017 г. (по состоянию на 8 июня 2017 г. )
- ↑ (in) « Keybase добавляет сквозное шифрование к сообщениям в сети » , Naked Security , 31 мая 2017 г. ( читайте онлайн , консультация 8 июня 2017 г. )
- ↑ (in) « Чат с шифрованием по базе ключей теперь доступен на Android » , androidcommunity.com , 12 мая 2017 г. ( читайте онлайн , консультация 8 июня 2017 г. )
- ↑ (in) « Знакомство с Keybase Chat » , The Blog Keybase , Keybase, Inc. (по состоянию на 12 февраля 2018 г. )
- ↑ (in) «К вашему сведению — мы изменили карту KBFS по умолчанию на 250 ГБ ВМЕСТО всего лишь 10 ГБ. Очень немногие люди достигают предела, поэтому меньше работы позволить им пройти его, чем заниматься UX при обновлении прямо сейчас. «[ Архив 22 декабря 2017 г. ] , Keybase (через Wayback Machine) (по состоянию на 11 июня 2018 г. )
- ↑ (in) » Keybase » , keybase.io (по состоянию на 10 февраля 2019 г. )
- ↑ (in) « Введение в файловую систему Keybase » , Keybase (по состоянию на 26 сентября 2017 г. )
- ↑ (in) « Keybase запускает зашифрованный git » , The Blog Keybase , Keybase, Inc. (по состоянию на 11 июня 2018 г. )
- ↑ (in) « Сначала они сделали OkCupid и SparkNotes. Теперь они берут на себя Slack » , Fortune Tech , 18 сентября 2017 г. ( читайте онлайн , консультация 21 сентября 2017 г. )
- ↑ (in) « Команды для Keybase » , Keybase.io (по состоянию на 21 сентября 2017 г. )
- ↑ (in) « Команды: именование, интеграция дерева Меркла и цепочки подписей » , Keybase (по состоянию на 26 сентября 2017 г. )
внешние ссылки
- Официальный сайт
- Keybase на GitHub
Мессенджер Keybase – обзор, регистрация без номера
В современном мире большинство из нас используют для общения друг с другом всевозможные мессенджеры. Это быстро, удобно, безопасно, а главное недорого. Как правило, все звонки, видеосвязь и отправка файлов бесплатны, плата берется только за использование сети интернет. Одним из таких является мессенджер Keybase.
Keybase –представляет собой относительно новое приложение для чата с открытым исходным кодом для компьютеров и мобильных телефонов, использующее шифрование с открытым ключом. Приложение предлагает современный пользовательский интерфейс для устройств с поддержкой графического интерфейса.
Попросту говоря, мессенджер Keybase дает возможность разговаривать с людьми со всего мира, не используя электронную почту и номер телефона. Пользователям предлагается сквозной зашифрованный чат ”Keybase Chat” и облачная система хранения.
Мессенджер Keybase: о сновные характеристики
- Продуманный графический интерфейс с хорошо организованными вкладками, панелями, настройками и анимацией
- Разговоры с людьми по всему миру без необходимости знать их номер телефона и электронную почту.
- Сквозные, зашифрованные разговоры.
- Возможность легкого поиска профилей людей в различных соцсетях.
- Безопасное общение с любым пользователем Facebook, Twitter, GitHub, Reddit и Hacker News.
- Возможность использовать “Tor” в командной строке и защитить личные данные, благодаря знаменитому алгоритму анонимности Tor.
- Автоматическая синхронизация данных на подключенных устройствах.
- Возможность управления прикрепленными медиафайлами.
- Доступность на нескольких платформах, таких как Chrome / Firefox, GNU / Linux, macOS, Windows, Android и iOS.
- Возможность скачать и использовать бесплатно, без рекламы.
- Поддержка нативных уведомлений, включая всплывающие окна @channel и @mentions.

Как и многие другие, мессенджер Keybase гарантирует сохранение конфиденциальной информации пользователя. Но, бывают ситуации когда человек не хочет использовать личный номер телефона при регистрации. А многим для ведения бизнеса необходимо создать несколько учетных записей. Что делать в этом случае?
Одноразовые, виртуальные номера от компании SMS-Man , помогут безопасно зарегистрироваться и использовать мессенджер Keybase. По статистике, вам не придется покупать дополнительные сим-карты и использовать ваши персональные данные. Между прочим, с виртуальным номером Keybase регистрация не займет много времени, вы сможете пройти ее в любой доступной стране. С помощью одноразовых номеров вы сможете создать сразу несколько аккаунтов.
Как создать аккаунт Keybase без номера телефона?
Чтобы зарегистрировать мессенджер Keybase без номера телефона нужно сделать несколько простых действий:
- Зайти на страницу регистрации и создать аккаунт.
- Войти в аккаунт и пополнить баланс любым удобным способом на соответствующей вкладке.

3. После зачисления средств перейти на главную страницу, выбрать нужную страну и сервис “Keybase”, после чего нажать кнопку “купить”.

- Вставьте полученный номер в форму регистрации на выбранной платформе и нажмите кнопку получения sms, чтобы появился проверочный код.
- Используйте проверочный код для завершения регистрации.
Вот и все!Используя виртуальный номер , в итоге, вы смогли зарегистрировать мессенджер Keybase за несколько минут.