Установка корневого сертификата SkyDNS
Корневой сертификат или сертификат SSL — одна из частей системы безопасности сайтов. Сертификат SSL необходим для корректной работы сайтов с безопасным соединением (https). Если у Вас возникают проблемы с отображением страницы блокировки SkyDNS (браузер выдает сообщение «Не удается получить доступ к сайту»), то Вам необходимо скачать сертификат SkyDNS и настроить его использование в Вашем браузере.
| (если при нажатии кнопки браузер открывает окно установки сертификата, отмените установку, кликните по кнопке правой клавишей мыши и выберите пункт Сохранить объект как. ) |
Чтобы установить корневой сертификат SkyDNS воспользуйтесь следующими инструкциями:
Внимание! Сертификат не поддерживается в Yandex браузере.
Внимание! Браузер Mozilla Firefox не использует системные настройки, для установки сертификата воспользуйтесь этой инструкцией.
Чтобы проверить работу страницы блокировки в https воспользуйтесь следующей инструкцией:
1. Установка сертификата SkyDNS для Windows (браузеры Internet Explorer, Edge, Opera, Google Chrome)
Установка сертификата для браузеров Internet Explorer, Edge, Opera, Google Chrome производится через системные настройки.
Шаг 1. Нажмите кнопку Пуск и начните вводить словосочетание Панель управления
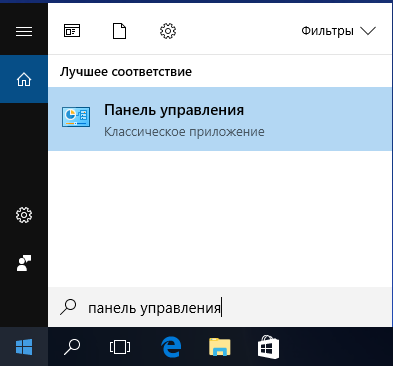
Когда появится иконка Панели Управления нажмите на нее.
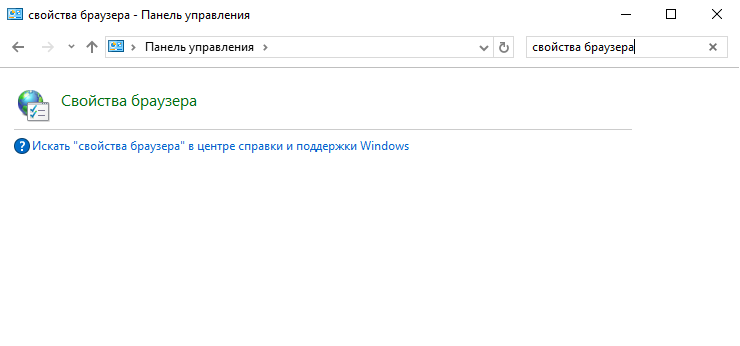
Шаг 2. В поиске панели управления введите Свойства браузера и нажмите появившуюся иконку.
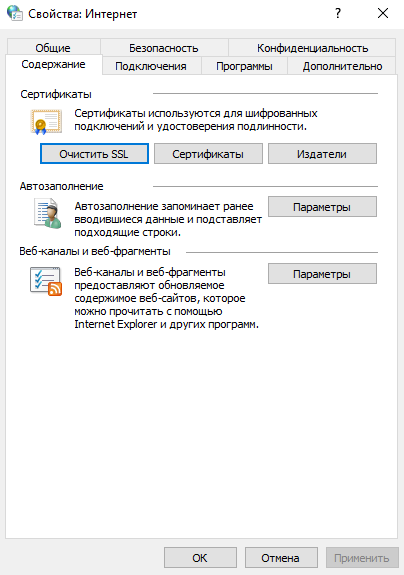
Шаг 3. В Свойствах браузера перейдите на вкладку Содержание и нажмите кнопку Сертификаты.
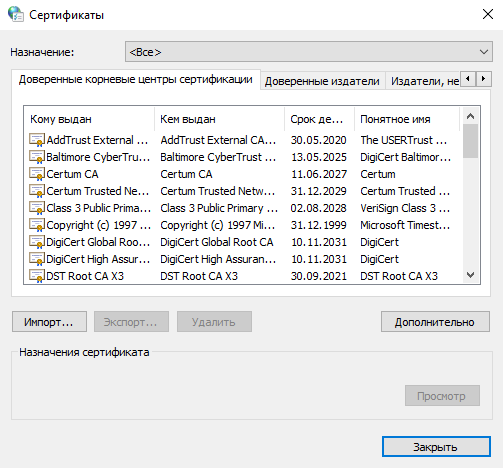
Шаг 4. В окне Сертификаты перейдите на вкладку Доверенные корневые центры сертификации и нажмите кнопку Импорт.
Шаг 5. В окне мастера импорта сертификатов на первом шаге нажмите кнопку Далее.
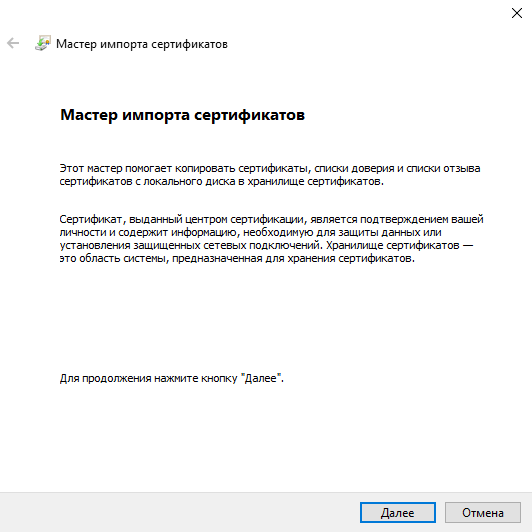
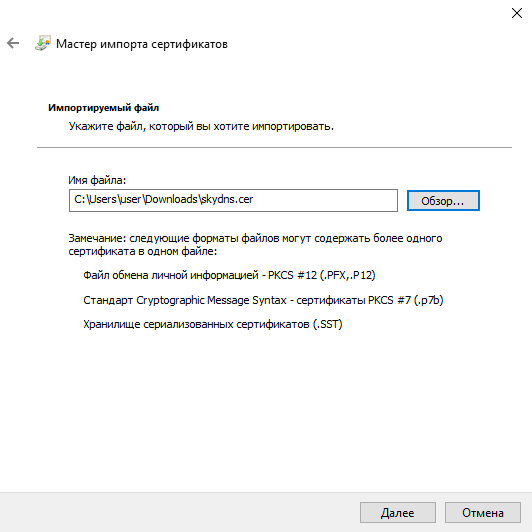
Шаг 6. На втором шаге нажмите кнопку Обзор и выберите заранее загруженный файл сертификата SkyDNS.
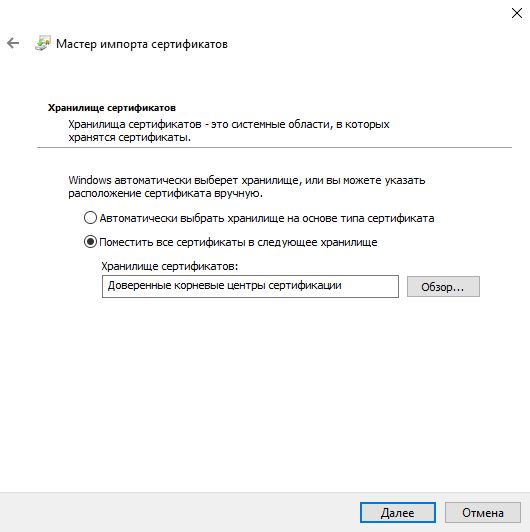
Шаг 7. На третьем шаге убедитесь, что сертификат помещается в хранилище Доверенных корневых центров сертификации.
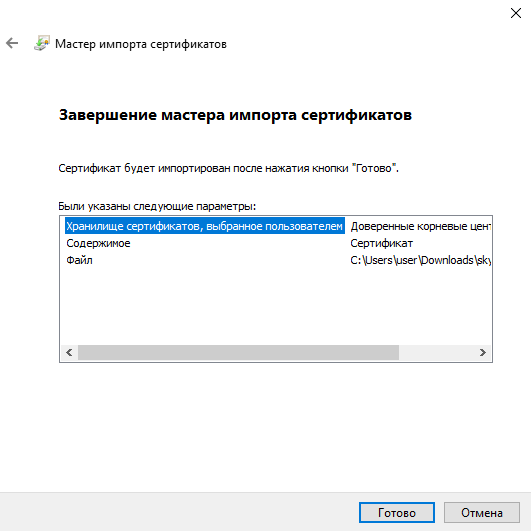
Шаг 8. Подтвердите ранее проделанные действия, нажав на кнопку Готово.
Шаг 9. На вопрос системы нужно ответить Да.
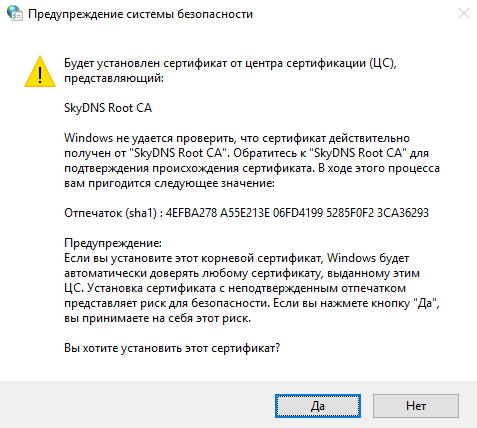
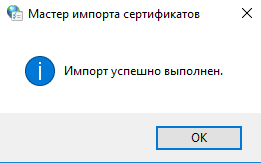
Шаг 10. Закрыть мастер импорта сертификатов, нажав Ок.
2. Установка сертификата SkyDNS в браузере Mozilla Firefox для всех платформ
Браузер Mozilla Firefox не использует системные настройки, поэтому установка сертификата в нем отличается от других браузеров.
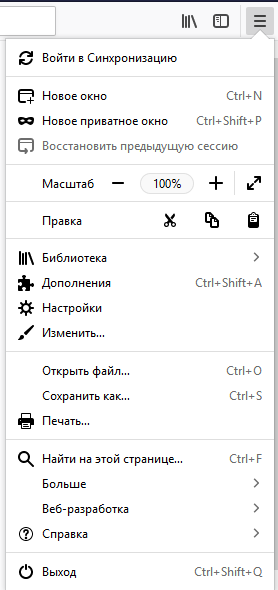
Шаг 1. Щелкните по иконке настроек в правом верхнем углу браузера и выберите пункт меню Настройки.
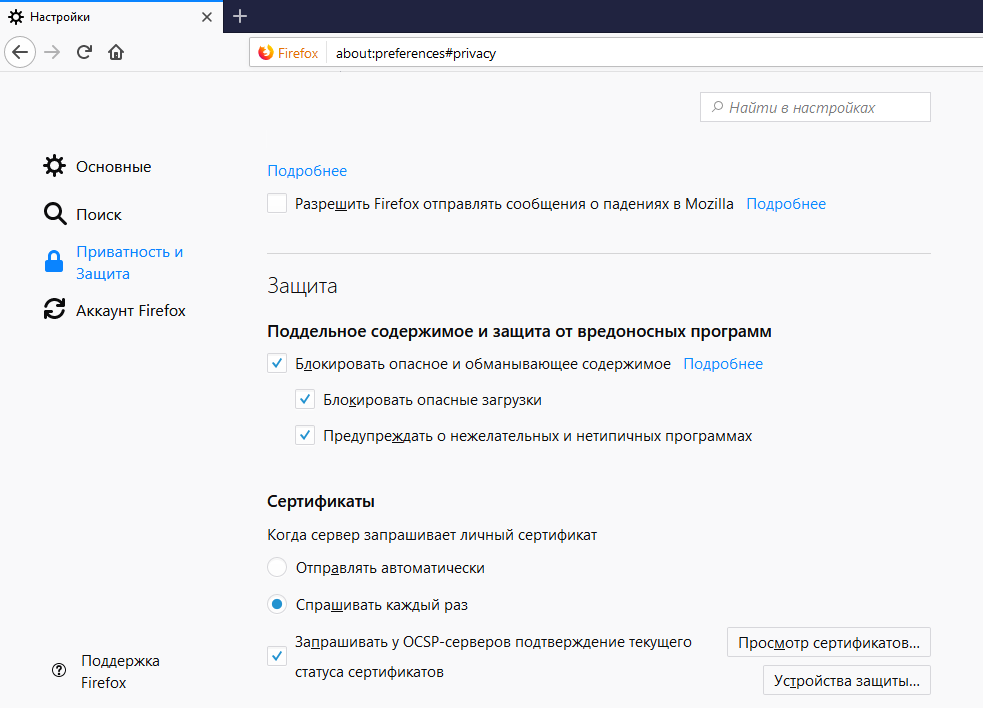
Шаг 2. В левом меню выберите Приватность и защита затем прокрутите в самый низ страницы и нажмите кнопку Просмотр сертификатов.
Шаг 3. В окне Сертификатов выберите вкладку Центры сертификации и нажмите кнопку Импортировать.
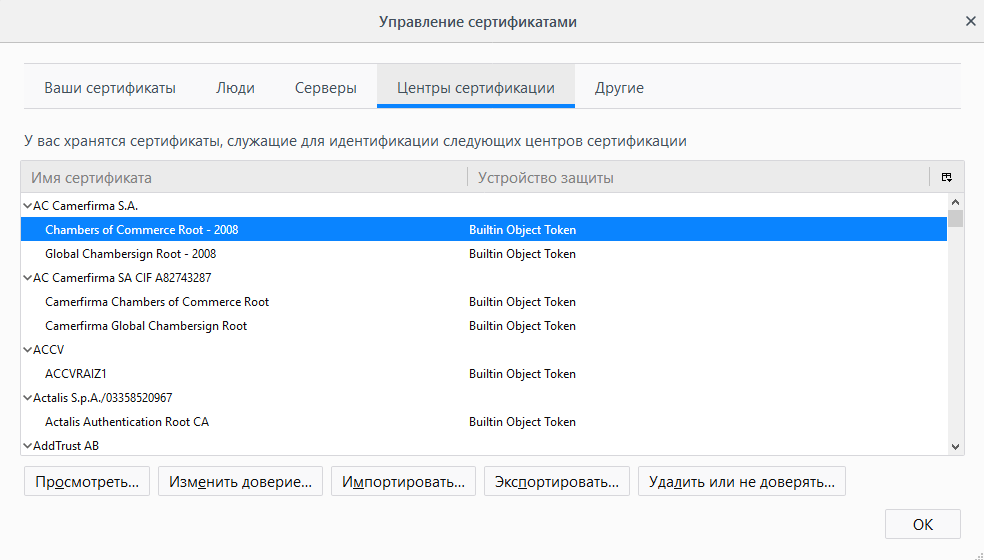
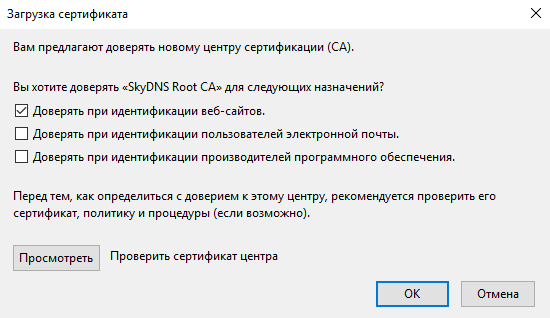
Шаг 4. Выберите заранее загруженный сертификат SkyDNS. В окне загрузки сертификата установите галочку Доверять при идентификации веб-сайтов и нажмите кнопку ОК.
3. Установка сертификата SkyDNS в Mac OSX
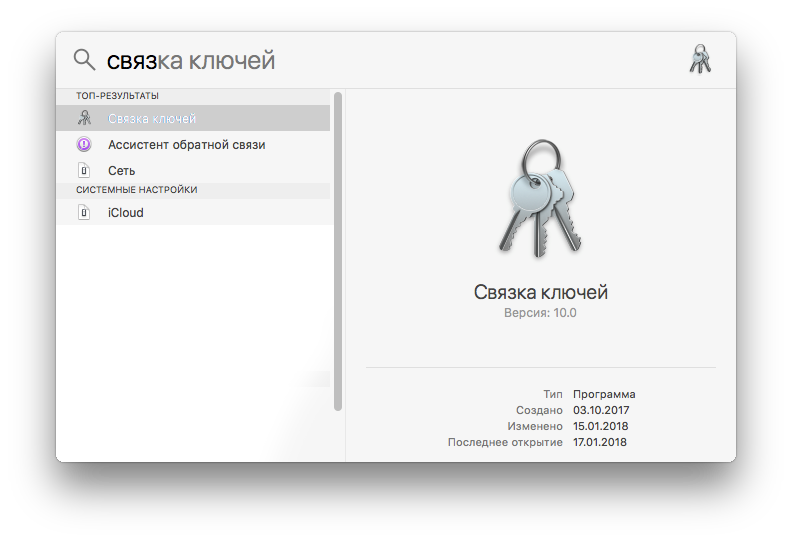
Шаг 1. Нажмите сочетание клавиш CTRL+SPACE и в поиске Spotlight введите “Связка ключей”. Откройте приложение Связка ключей.
Шаг 2. В приложении Связка ключей выберите параметр Вход и категорию Сертификаты.
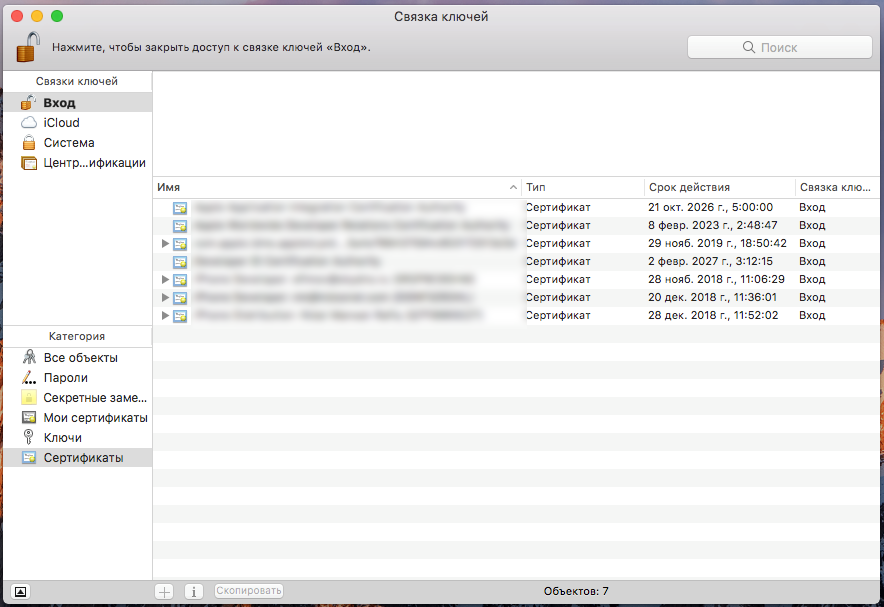
Шаг 3. Перетащите заранее загруженный сертификат SkyDNS в правую часть окна приложения Связка ключей, где хранятся остальные сертификаты.
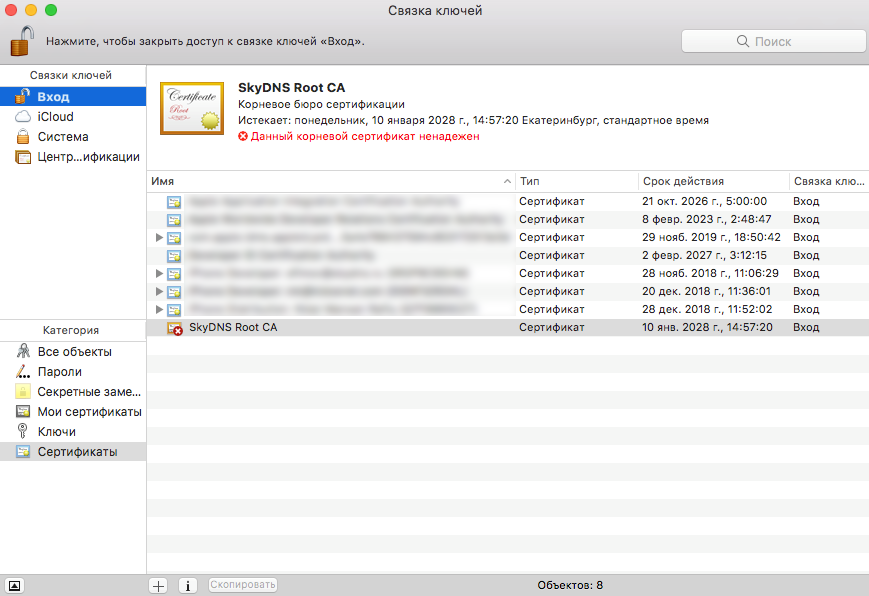
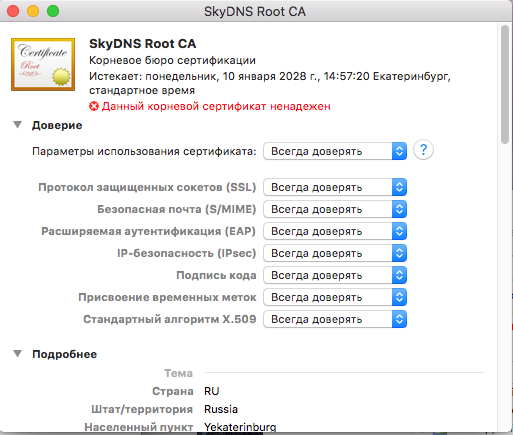
Шаг 4. Щелкните правой кнопкой мыши по сертификату SkyDNS и выберите пункт меню Свойства сертификата. В открывшемся окне разверните пункт Доверие и в Параметрах использования сертификата выберите “Всегда доверять”. Закройте окно сертификата.
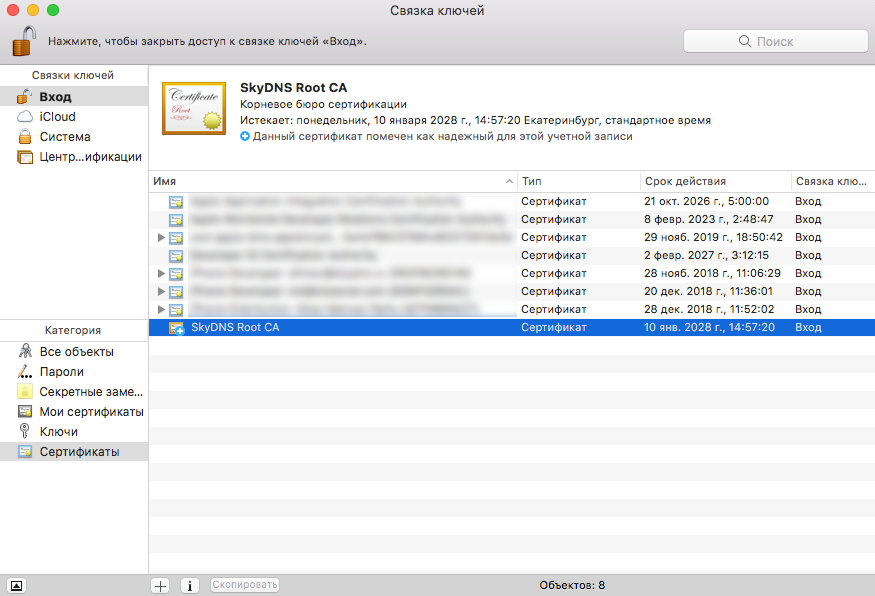
Шаг 5. В приложении Связка ключей убедитесь, что сертификат SkyDNS помечен как надежный для данной учетной записи.
4. Установка корневого сертификата SkyDNS на устройства под управлением OS Android и iOS
Установка сертификата SkyDNS в Android:
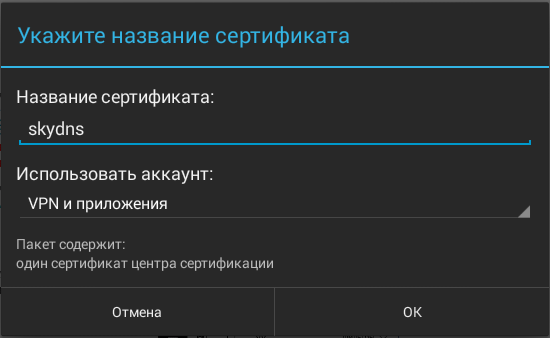
Шаг 1. Скачать сертификат. После скачивания автоматически откроется окно добавления сертификата.
Шаг 2. Ввести название сертификата, в поле «Использовать аккаунт» выбрать «VPN и приложения«. Нажать «ОК«.
Установка сертификата SkyDNS в iOS:
Шаг 1. Скачать сертификат на устройство. Открыть скачанный файл.
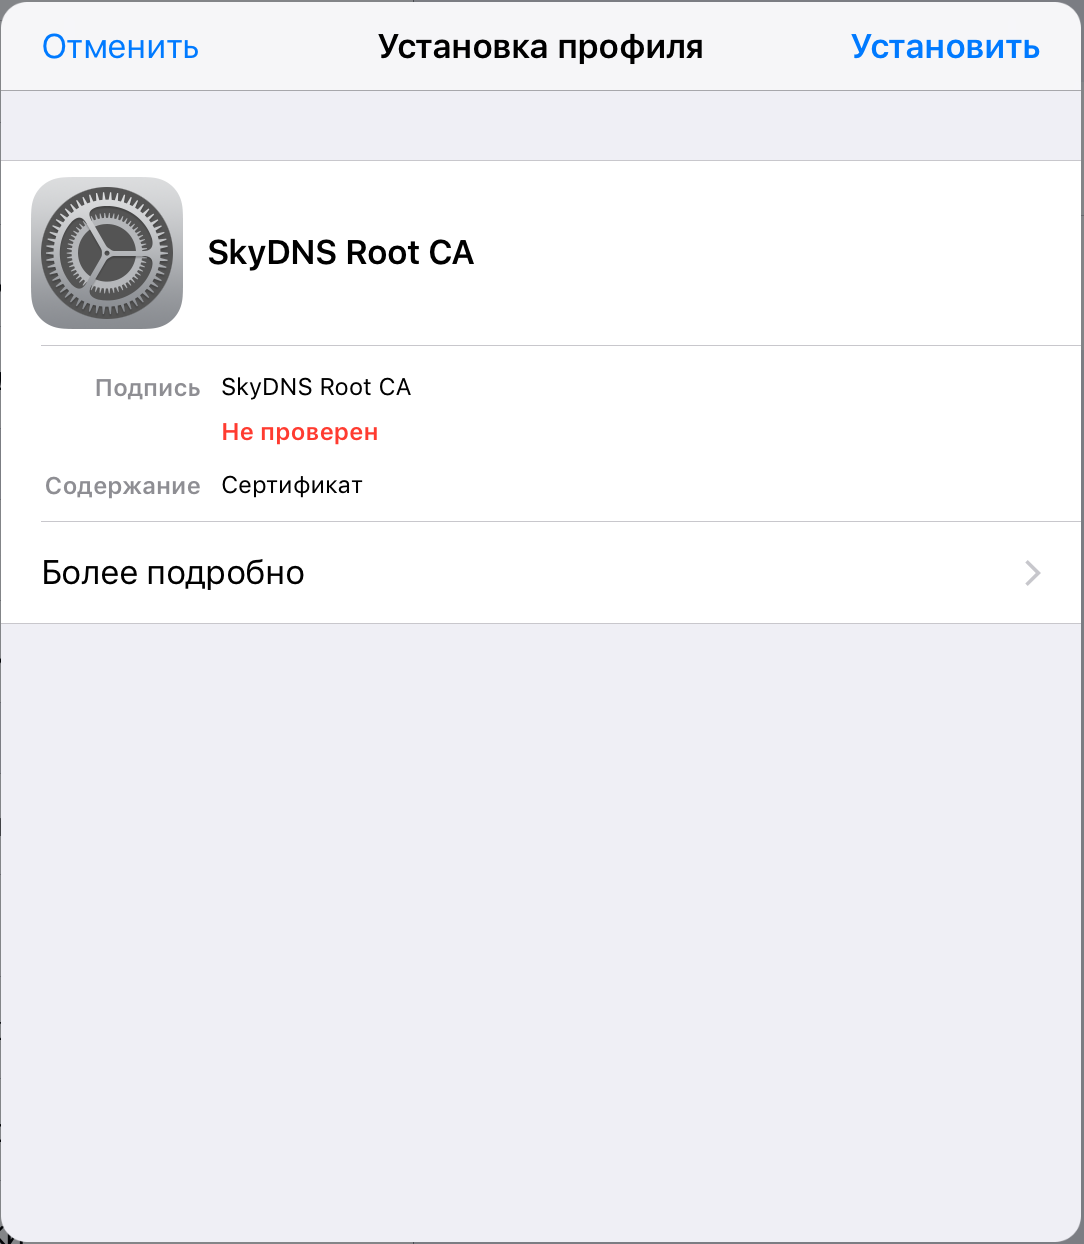
Шаг 2. Нажать «Установить» в открывшемся окне установки сертификата, затем в появившемся предупреждении, затем в окне установки профиля.
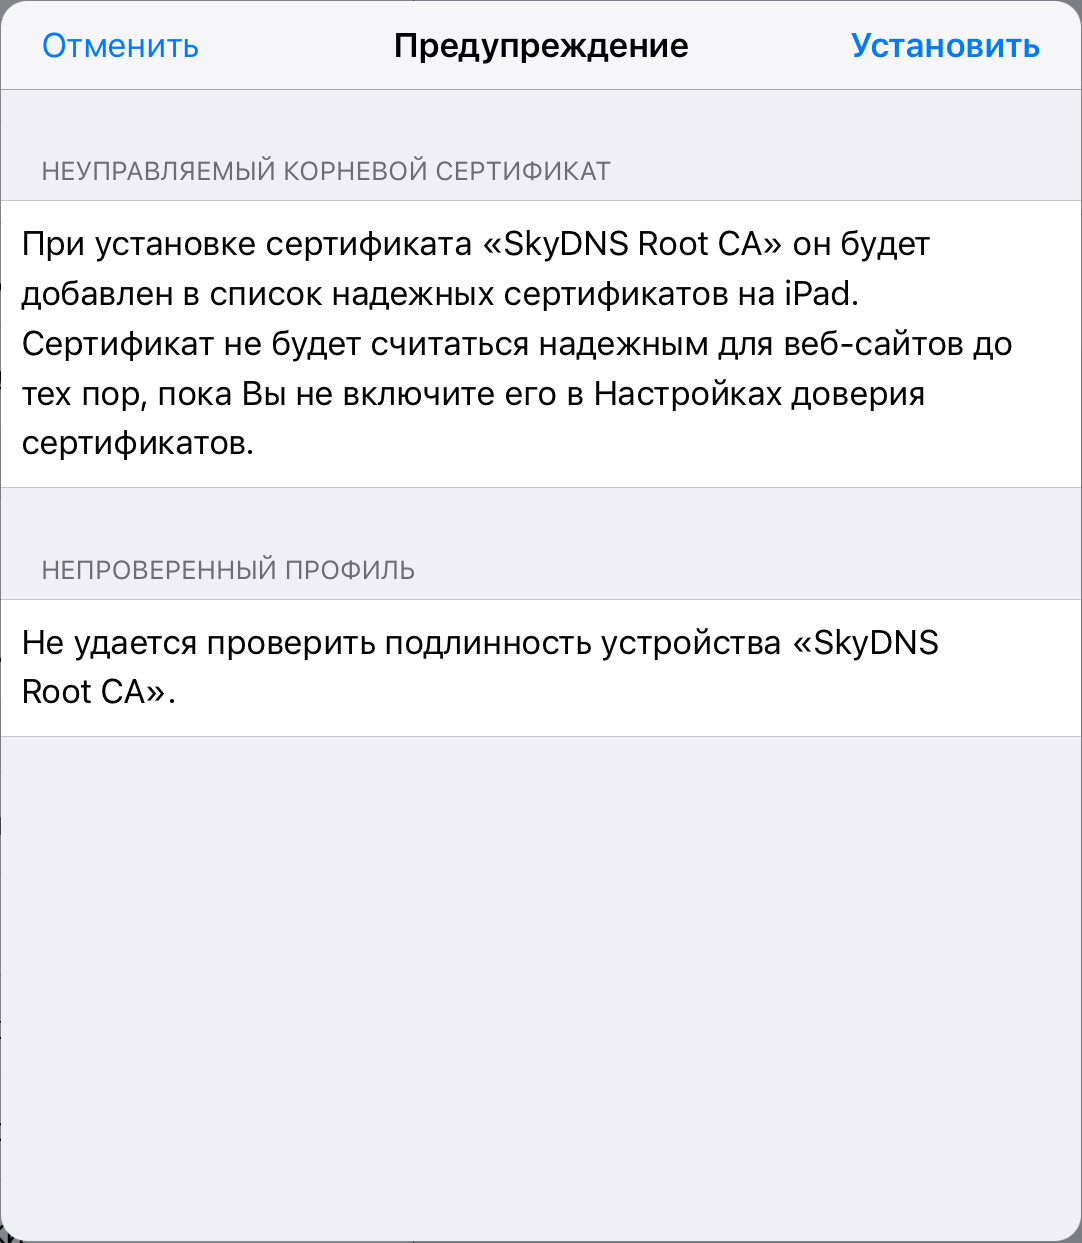
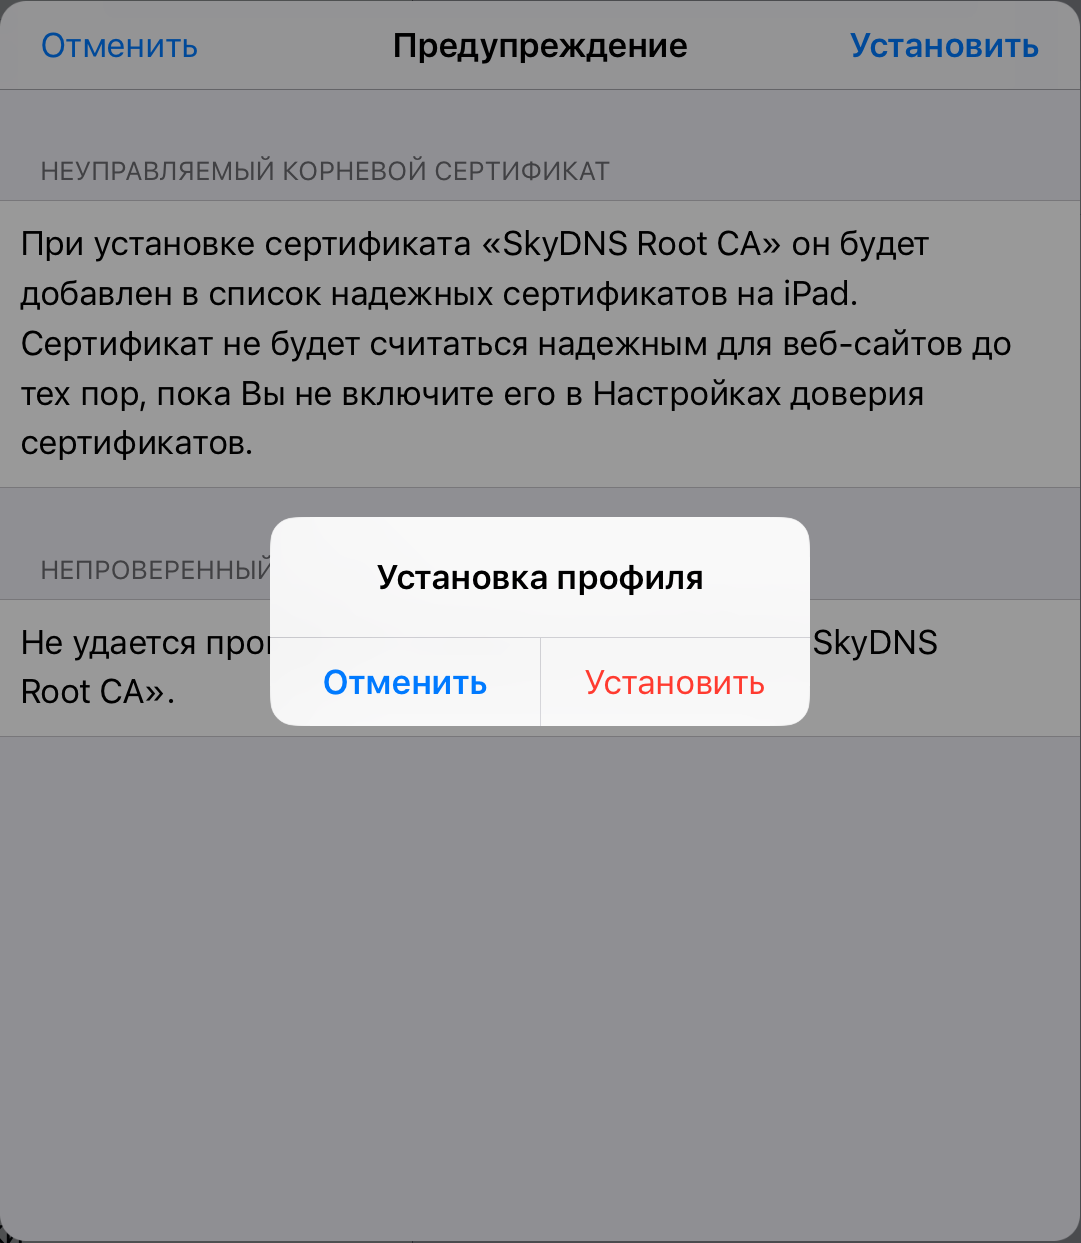
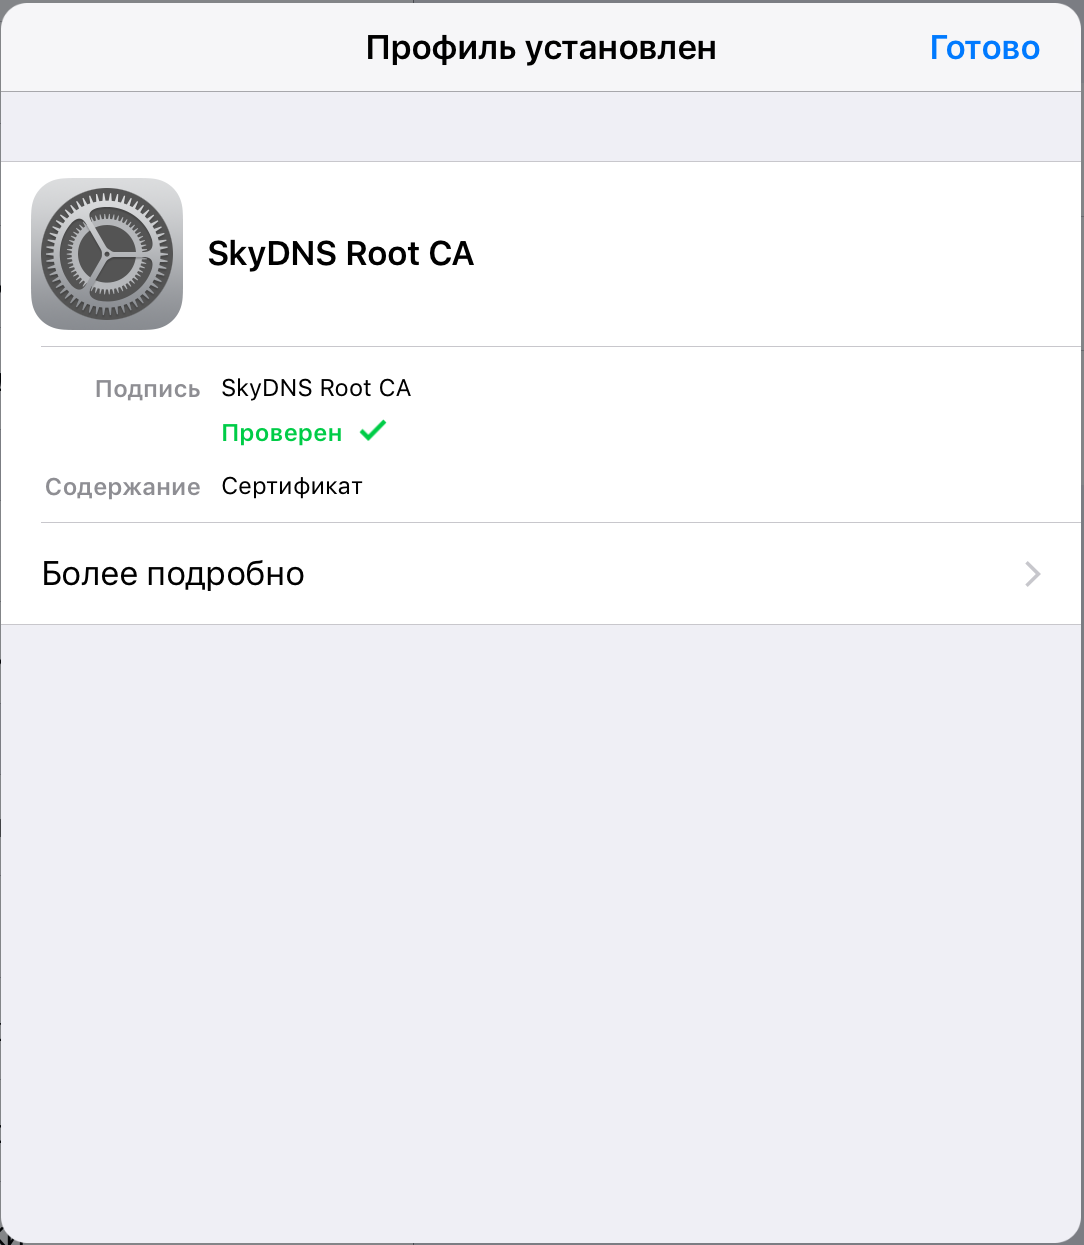
Шаг 3. Нажать «Готово» для завершения установки.
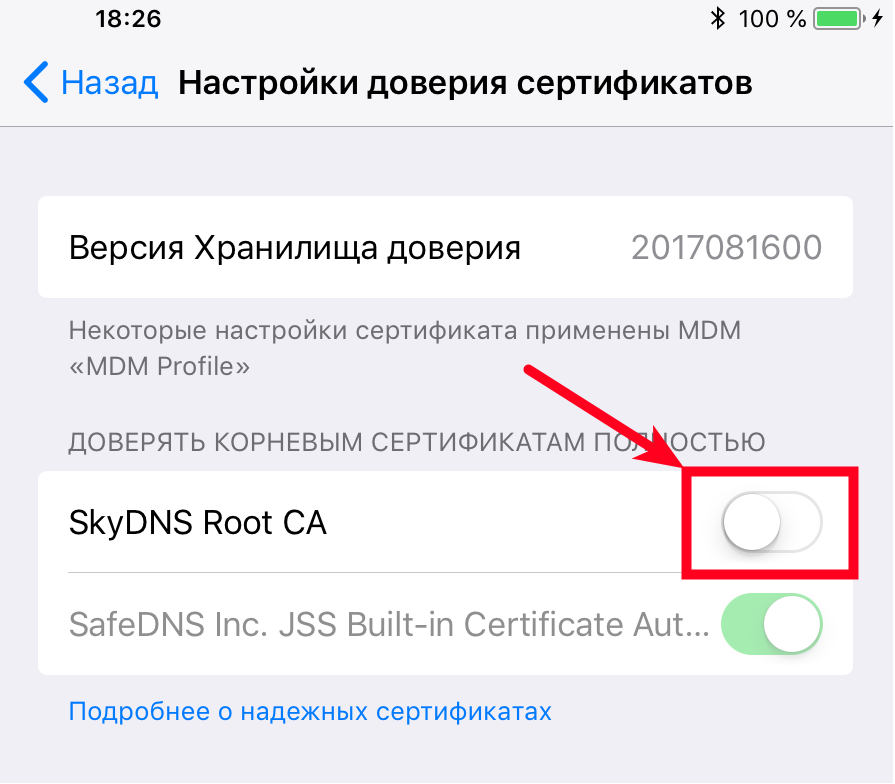
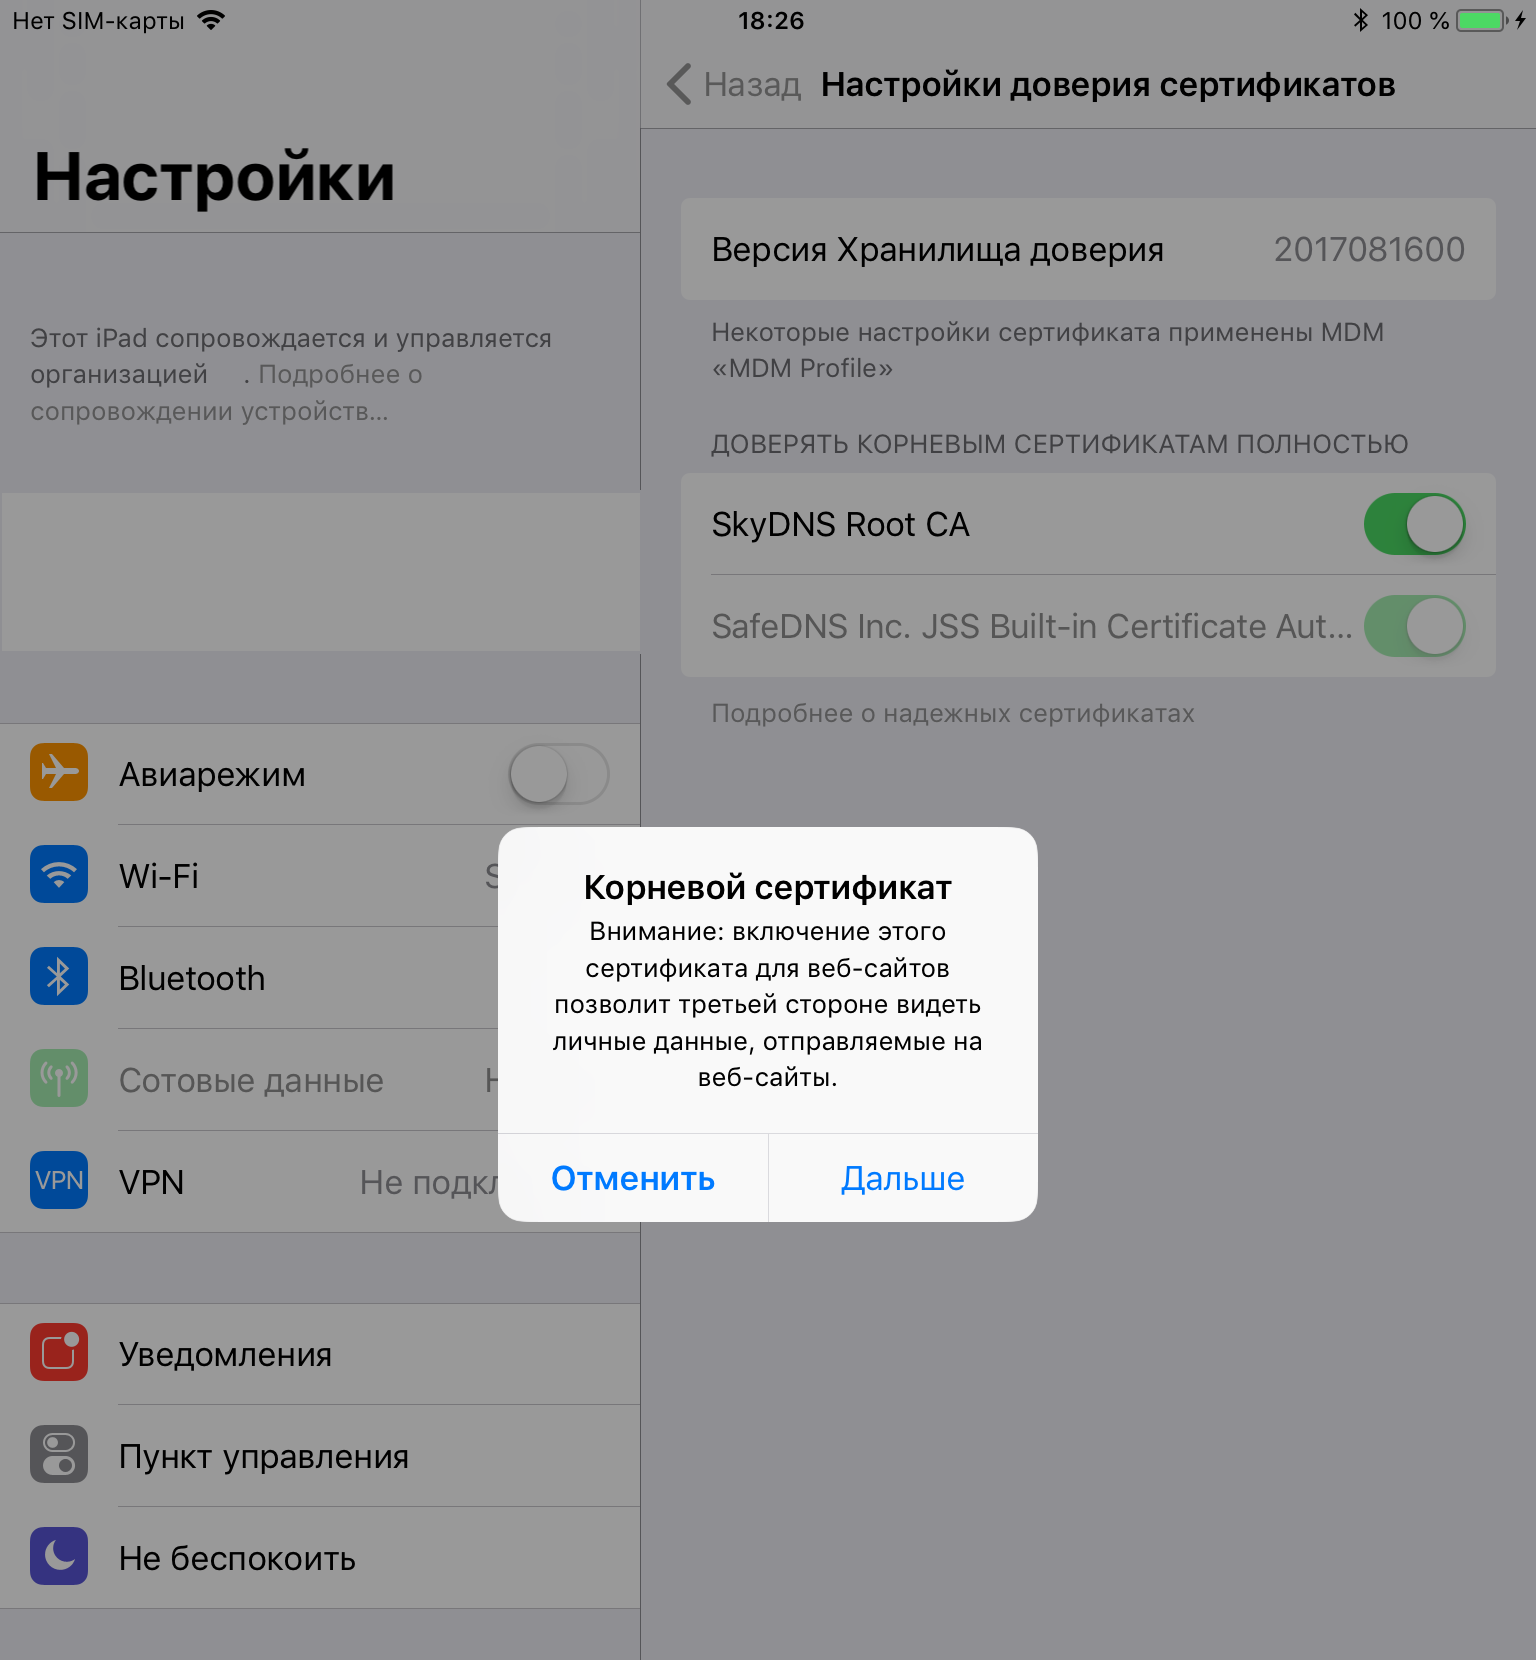
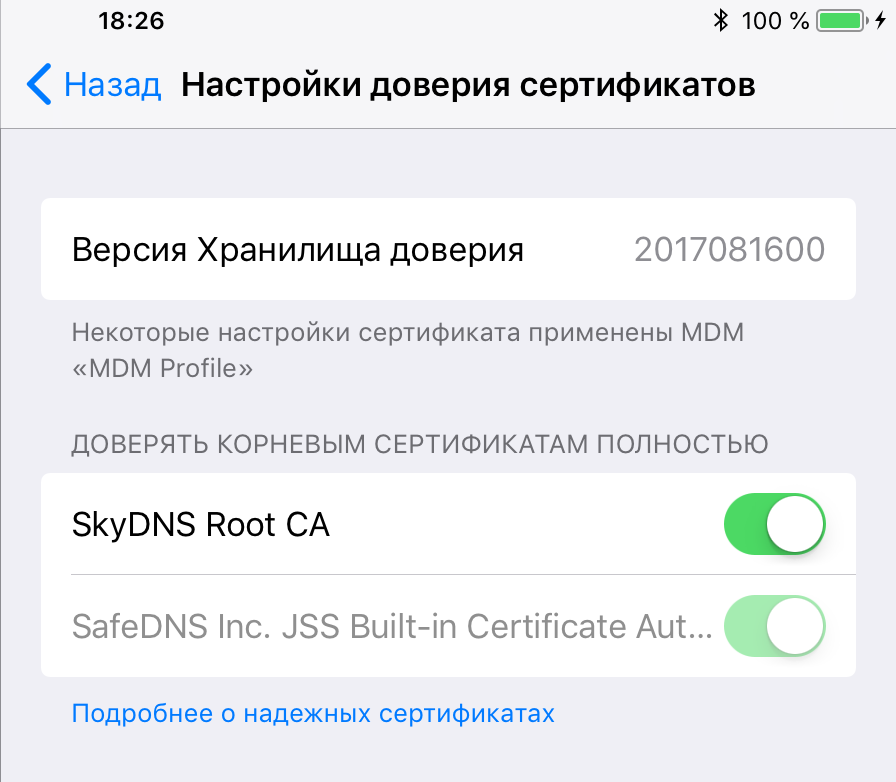
Шаг 4. Перейти в Настройки — Об этом устройстве — Управление сертификатами. Включить переключатель «Доверять сертификату«.
5. Проверка корректности работы страницы блокировки после установки сертификата
Теперь можно проверить блокировку сайтов по протоколу https. При попытке зайти на заблокированный сайт у Вас должна отобразиться страница блокировки. Если страница блокировки не отображается, либо отображается оповещение браузера о недействительном сертификате — повторите шаги по установке сертификата.
Если после повторной настройки останутся нерешенные вопросы или проблемы — обращайтесь в нашу службу технической поддержки.
- Для дома
- Для бизнеса
- Для учебных заведений и библиотек
- Для провайдеров
- Для разработчиков
- Система аналитики SkyDNS Data
- Проверка безопасности
- О компании
- Контакты
- Партнерам
- Работа у нас
- Новости
- Условия использования
- Политика конфиденциальности
Экспорт SSL/TLS-сертификата сайта с помощью командной строки
Для начала, пару слов о том, в каких ситуациях нам это может пригодиться:
- необходимо получить сертификат удостоверяющего центра, которым выпущен сертификат ресурса, но непонятно, откуда его взять. Или понятно, откуда взять, но это займет много времени, и мы не хотим с этим связываться;
- нет желания возиться с браузерами, путешествовать по вкладкам и параметрам в поисках нужной опции.
Что нам потребуется:
- Набор OpenSSL для Windows (или Linux), а точнее уже скомпилированные бинарники. Их мы можем скачать на этом сайте.
- Любой архиватор, способный извлекать архивы ZIP.
В данном примере мы будем выполнять все действия на машине с Windows. Итак…
-
- Качаем архив с сайта https://indy.fulgan.com/SSL/. На момент публикации (январь 2018) самая последняя версия OpenSSL имеет номер 1.0.2. Загружаем архив, извлекаем его содержимое в какую-либо папку;
- После извлечения архива наблюдаем пару библиотек, файлы справки и приложение openssl.exe. Запускаем в папке командную строку;
- Выполняем команду:
openssl s_client -showcerts -connect www.example.com:443E:\DL\openssl-1.0.2n-x64_86-win64>openssl s_client -showcerts -connect www.example.com:443 WARNING: can't open config file: /usr/local/ssl/openssl.cnf CONNECTED(000001B8) depth=1 C = US, O = DigiCert Inc, OU = www.digicert.com, CN = DigiCert SHA2 High Assurance Server CA verify error:num=20:unable to get local issuer certificate --- Certificate chain 0 s:/C=US/ST=California/L=Los Angeles/O=Internet Corporation for Assigned Names and Numbers/OU=Technology/CN=www.example.org i:/C=US/O=DigiCert Inc/OU=www.digicert.com/CN=DigiCert SHA2 High Assurance Server CA -----BEGIN CERTIFICATE----- MIIF8jCCBNqgAwIBAgIQDmTF+8I2reFLFyrrQceMsDANBgkqhkiG9w0BAQsFADBw MQswCQYDVQQGEwJVUzEVMBMGA1UEChMMRGlnaUNlcnQgSW5jMRkwFwYDVQQLExB3 d3cuZGlnaWNlcnQuY29tMS8wLQYDVQQDEyZEaWdpQ2VydCBTSEEyIEhpZ2ggQXNz dXJhbmNlIFNlcnZlciBDQTAeFw0xNTExMDMwMDAwMDBaFw0xODExMjgxMjAwMDBa MIGlMQswCQYDVQQGEwJVUzETMBEGA1UECBMKQ2FsaWZvcm5pYTEUMBIGA1UEBxML TG9zIEFuZ2VsZXMxPDA6BgNVBAoTM0ludGVybmV0IENvcnBvcmF0aW9uIGZvciBB c3NpZ25lZCBOYW1lcyBhbmQgTnVtYmVyczETMBEGA1UECxMKVGVjaG5vbG9neTEY MBYGA1UEAxMPd3d3LmV4YW1wbGUub3JnMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8A MIIBCgKCAQEAs0CWL2FjPiXBl61lRfvvE0KzLJmG9LWAC3bcBjgsH6NiVVo2dt6u Xfzi5bTm7F3K7srfUBYkLO78mraM9qizrHoIeyofrV/n+pZZJauQsPjCPxMEJnRo D8Z4KpWKX0LyDu1SputoI4nlQ/htEhtiQnuoBfNZxF7WxcxGwEsZuS1KcXIkHl5V RJOreKFHTaXcB1qcZ/QRaBIv0yhxvK1yBTwWddT4cli6GfHcCe3xGMaSL328Fgs3 jYrvG29PueB6VJi/tbbPu6qTfwp/H1brqdjh29U52Bhb0fJkM9DWxCP/Cattcc7a z8EXnCO+LK8vkhw/kAiJWPKx4RBvgy73nwIDAQABo4ICUDCCAkwwHwYDVR0jBBgw FoAUUWj/kK8CB3U8zNllZGKiErhZcjswHQYDVR0OBBYEFKZPYB4fLdHn8SOgKpUW 5Oia6m5IMIGBBgNVHREEejB4gg93d3cuZXhhbXBsZS5vcmeCC2V4YW1wbGUuY29t ggtleGFtcGxlLmVkdYILZXhhbXBsZS5uZXSCC2V4YW1wbGUub3Jngg93d3cuZXhh bXBsZS5jb22CD3d3dy5leGFtcGxlLmVkdYIPd3d3LmV4YW1wbGUubmV0MA4GA1Ud DwEB/wQEAwIFoDAdBgNVHSUEFjAUBggrBgEFBQcDAQYIKwYBBQUHAwIwdQYDVR0f BG4wbDA0oDKgMIYuaHR0cDovL2NybDMuZGlnaWNlcnQuY29tL3NoYTItaGEtc2Vy dmVyLWc0LmNybDA0oDKgMIYuaHR0cDovL2NybDQuZGlnaWNlcnQuY29tL3NoYTIt aGEtc2VydmVyLWc0LmNybDBMBgNVHSAERTBDMDcGCWCGSAGG/WwBATAqMCgGCCsG AQUFBwIBFhxodHRwczovL3d3dy5kaWdpY2VydC5jb20vQ1BTMAgGBmeBDAECAjCB gwYIKwYBBQUHAQEEdzB1MCQGCCsGAQUFBzABhhhodHRwOi8vb2NzcC5kaWdpY2Vy dC5jb20wTQYIKwYBBQUHMAKGQWh0dHA6Ly9jYWNlcnRzLmRpZ2ljZXJ0LmNvbS9E aWdpQ2VydFNIQTJIaWdoQXNzdXJhbmNlU2VydmVyQ0EuY3J0MAwGA1UdEwEB/wQC MAAwDQYJKoZIhvcNAQELBQADggEBAISomhGn2L0LJn5SJHuyVZ3qMIlRCIdvqe0Q 6ls+C8ctRwRO3UU3x8q8OH+2ahxlQmpzdC5al4XQzJLiLjiJ2Q1p+hub8MFiMmVP PZjb2tZm2ipWVuMRM+zgpRVM6nVJ9F3vFfUSHOb4/JsEIUvPY+d8/Krc+kPQwLvy ieqRbcuFjmqfyPmUv1U9QoI4TQikpw7TZU0zYZANP4C/gj4Ry48/znmUaRvy2kvI l7gRQ21qJTK5suoiYoYNo3J9T+pXPGU7Lydz/HwW+w0DpArtAaukI8aNX4ohFUKS wDSiIIWIWJiJGbEeIO0TIFwEVWTOnbNl/faPXpk5IRXicapqiII= -----END CERTIFICATE----- 1 s:/C=US/O=DigiCert Inc/OU=www.digicert.com/CN=DigiCert SHA2 High Assurance Server CA i:/C=US/O=DigiCert Inc/OU=www.digicert.com/CN=DigiCert High Assurance EV Root CA -----BEGIN CERTIFICATE----- MIIEsTCCA5mgAwIBAgIQBOHnpNxc8vNtwCtCuF0VnzANBgkqhkiG9w0BAQsFADBs MQswCQYDVQQGEwJVUzEVMBMGA1UEChMMRGlnaUNlcnQgSW5jMRkwFwYDVQQLExB3 d3cuZGlnaWNlcnQuY29tMSswKQYDVQQDEyJEaWdpQ2VydCBIaWdoIEFzc3VyYW5j ZSBFViBSb290IENBMB4XDTEzMTAyMjEyMDAwMFoXDTI4MTAyMjEyMDAwMFowcDEL MAkGA1UEBhMCVVMxFTATBgNVBAoTDERpZ2lDZXJ0IEluYzEZMBcGA1UECxMQd3d3 LmRpZ2ljZXJ0LmNvbTEvMC0GA1UEAxMmRGlnaUNlcnQgU0hBMiBIaWdoIEFzc3Vy YW5jZSBTZXJ2ZXIgQ0EwggEiMA0GCSqGSIb3DQEBAQUAA4IBDwAwggEKAoIBAQC2 4C/CJAbIbQRf1+8KZAayfSImZRauQkCbztyfn3YHPsMwVYcZuU+UDlqUH1VWtMIC Kq/QmO4LQNfE0DtyyBSe75CxEamu0si4QzrZCwvV1ZX1QK/IHe1NnF9Xt4ZQaJn1 itrSxwUfqJfJ3KSxgoQtxq2lnMcZgqaFD15EWCo3j/018QsIJzJa9buLnqS9UdAn 4t07QjOjBSjEuyjMmqwrIw14xnvmXnG3Sj4I+4G3FhahnSMSTeXXkgisdaScus0X sh5ENWV/UyU50RwKmmMbGZJ0aAo3wsJSSMs5WqK24V3B3aAguCGikyZvFEohQcft bZvySC/zA/WiaJJTL17jAgMBAAGjggFJMIIBRTASBgNVHRMBAf8ECDAGAQH/AgEA MA4GA1UdDwEB/wQEAwIBhjAdBgNVHSUEFjAUBggrBgEFBQcDAQYIKwYBBQUHAwIw NAYIKwYBBQUHAQEEKDAmMCQGCCsGAQUFBzABhhhodHRwOi8vb2NzcC5kaWdpY2Vy dC5jb20wSwYDVR0fBEQwQjBAoD6gPIY6aHR0cDovL2NybDQuZGlnaWNlcnQuY29t L0RpZ2lDZXJ0SGlnaEFzc3VyYW5jZUVWUm9vdENBLmNybDA9BgNVHSAENjA0MDIG BFUdIAAwKjAoBggrBgEFBQcCARYcaHR0cHM6Ly93d3cuZGlnaWNlcnQuY29tL0NQ UzAdBgNVHQ4EFgQUUWj/kK8CB3U8zNllZGKiErhZcjswHwYDVR0jBBgwFoAUsT7D aQP4v0cB1JgmGggC72NkK8MwDQYJKoZIhvcNAQELBQADggEBABiKlYkD5m3fXPwd aOpKj4PWUS+Na0QWnqxj9dJubISZi6qBcYRb7TROsLd5kinMLYBq8I4g4Xmk/gNH E+r1hspZcX30BJZr01lYPf7TMSVcGDiEo+afgv2MW5gxTs14nhr9hctJqvIni5ly /D6q1UEL2tU2ob8cbkdJf17ZSHwD2f2LSaCYJkJA69aSEaRkCldUxPUd1gJea6zu xICaEnL6VpPX/78whQYwvwt/Tv9XBZ0k7YXDK/umdaisLRbvfXknsuvCnQsH6qqF 0wGjIChBWUMo0oHjqvbsezt3tkBigAVBRQHvFwY+3sAzm2fTYS5yh+Rp/BIAV0Ae cPUeybQ= -----END CERTIFICATE----- --- Server certificate subject=/C=US/ST=California/L=Los Angeles/O=Internet Corporation for Assigned Names and Numbers/OU=Technology/CN=www.example.org issuer=/C=US/O=DigiCert Inc/OU=www.digicert.com/CN=DigiCert SHA2 High Assurance Server CA --- No client certificate CA names sent Peer signing digest: SHA512 Server Temp Key: ECDH, P-256, 256 bits --- SSL handshake has read 3388 bytes and written 433 bytes --- New, TLSv1/SSLv3, Cipher is ECDHE-RSA-AES128-GCM-SHA256 Server public key is 2048 bit Secure Renegotiation IS supported Compression: NONE Expansion: NONE No ALPN negotiated SSL-Session: Protocol : TLSv1.2 Cipher : ECDHE-RSA-AES128-GCM-SHA256 Session-ID: A2BC23F7965E4E5E88F3AE57A57C37CB3B874B18DAEEB55FE1C4A6AE41C07A86 Session-ID-ctx: Master-Key: 8CF85EEB79B251E14B05E2629C97709E404067A75C1A7A5D2A5AB030998E957BDBD5D49754A6CB92039666CD0285A213 Key-Arg : None PSK identity: None PSK identity hint: None SRP username: None TLS session ticket lifetime hint: 7200 (seconds) TLS session ticket: 0000 - ba da fe 06 8e 5c 1e dc-1d a2 86 df 66 30 a7 9d . \. f0.. 0010 - f8 72 ec 4c 44 e3 61 f0-c6 66 71 d1 86 ec 74 fc .r.LD.a..fq. t. 0020 - 58 07 de 6c 0c 58 1d ba-7b 13 31 cf cc 8a 24 e6 X..l.X..
Основными данными из представленных у нас являются два открытых ключа и некая техническая информация. Ах да, мы же хотим экспортировать открытые ключи в виде файлов и поместить их на рабочий стол, чтобы затем долго ими любоваться. Правда, здорово? Для этого, скопируем поочередно ключи в текстовые файлы. На всякий случай: ключ начинается со слов -----BEGIN CERTIFICATE----- и заканчивается словами -----END CERTIFICATE----- . Всё содержимое между этими строками, включая сами строки, мы копируем в текстовый файл (1 ключ = 1 текстовый файл), а затем меняем его расширение с .txt на .cer.Теперь посмотрим на то, что у нас должно в итоге получиться: Вот собственно, и всё. На вкладе «Путь сертификации» мы (если, конечно, повезет), можем увидеть путь сертификации, который включает в себя корневой сертификат удостоверяющего центра. При необходимости, устанавливаем его в хранилище доверенных корневых или промежуточных центров сертификации и радуемся жизни. Если есть вопросы, добро пожаловать в комментарии! �� P.S. Все аргументы командной строки для openssl в режиме s_client доступны здесь: https://wiki.openssl.org/index.php/Manual:S_client(1)
Как установить SSL-сертификат для сайта
Это инструкция для тех, кто хочет установить платный SSL-сертификат на хостинге с Панелью управления ISPmanager.
Об установке бесплатного SSL-сертификата Let’s Encrypt читайте здесь.
Как правильно перенести сайт с HTTP на HTTPS читайте здесь.
Что нужно для установки SSL-сертификата
Заказать SSL сертификат вы можете в Личном кабинете.
Посла заказа и выпуска сертификата, вы получите сертификат или на электронную почту, или в виде нескольких файлов, которые представляют из себя следующее:
- Файл SSL-сертификата (SSLCertificateFile) с именем вашего домена и расширением .crt (your_domain_name.crt).
- Цепочку сертификатов удостоверяющего центра (один файл your_domain_name.ca-bundle или два файла USERTrust_RSA_Certification_Authority.crt и AddTrust_External_CA_Root.crt (сертификат Comodo).
Для установки сертификата всегда необходимо иметь следующие данные:
- Сам сертификат
- Цепочку сертификатов удостверяющего центра
- Секретный (приватный) ключ (.key)
Секретный ключ для сертификата генерируется автоматически в момент создания запроса на сертификат (CSR запроса) в Личном кабинете. Его необходимо скачать отдельно:
Личный кабинет - SSL-сертификаты - Просмотр - Секретный ключ - Скачать файл
Как добавить SSL-сертификат в Панели управления
В Панели управления https://my.jehost.ru/ перейдите в меню SSL-сертификаты - Создать.

Шаг 1. Тип сертификата, выбирайте Существующий.
Шаг 2. Заполните необходимые поля формы:
- Имя SSL-сертификата * — впишите название вашего домена или любое другое произвольное имя.
- SSL-сертификат — впишите содержимое файла SSL-сертификата (your_domain_name.crt).
- Ключ SSL-сертификата — впишите содержимое файла ключа (.key).
- Цепочка SSL-сертификатов — впишите содержимое файла цепочки сертификатов (your_domain_name.ca-bundle или объедините в единое целое (текстовую информацию) USERTrust_RSA_Certification_Authority.crt и AddTrust_External_CA_Root.crt).
Нажмите кнопку Завершить.
Если вы получили сертификат на e-mail, то он будет состоять только из текстовой информации, которая включает в себя сам сертификат и цепочку сертификатов удостоверяющего центра.
Тестовая информация состоит из трех "разделов", условно разделим их на 1, 2 и 3:
-----BEGIN CERTIFICATE----- -----END CERTIFICATE-----
-----BEGIN CERTIFICATE----- -----END CERTIFICATE-----
-----BEGIN CERTIFICATE----- -----END CERTIFICATE-----
Таким образом, нужно добавить:
- В поле SSL-сертификат "раздел" 1
- Ключ SSL-сертификата - способ добавления не меняется
- В поле Цепочка SSL-сертификатов "раздел" 2+3 вместе
Как подключить SSL-сертификат к сайту
WWW-Домены - "Ваш домен" - Изменить
- Защищенное соединение (SSL)
- HSTS
- Перенаправлять HTTP-запросы в HTTPS
SSL-порт оставляете значение по умолчанию 443. И в поле «SSL-сертификат» выбираете созданный ранее сертификат.
Нажимаете «Ок». После чего сайт начнет работать по протоколу https. При этом все http запросы будут автоматически перенаправлены на протокол https.
Инструкция по скачиванию и установке сертификата [Архив]
После одобрения оператором УЦ запроса на сертификат, выпущенный сертификат необходимо скачать и установить. Выполнить это можно либо с использованием программ "Подпись Про" или "Полигон Про", либо через сайт Удостоверяющего центра (УЦ).
Рассмотрим каждый способ подробнее.
- Автоматическая установка сертификата
- Ручная установка сертификата
- Установка корневого сертификата
После одобрения оператором УЦ запроса на сертификат, выпущенный сертификат скачайте и установите, используя программу "Подпись Про", разработанную специально для взаимодействия с УЦ ООО "ПРОГРАММНЫЙ ЦЕНТР".
Примечание: для взаимодействия с УЦ программу "Подпись Про" приобретать необязательно, достаточно установить демо-версию.
Выпущенный сертификат ЭП отображается в таблице "Сертификаты" в программе "Подпись Про".
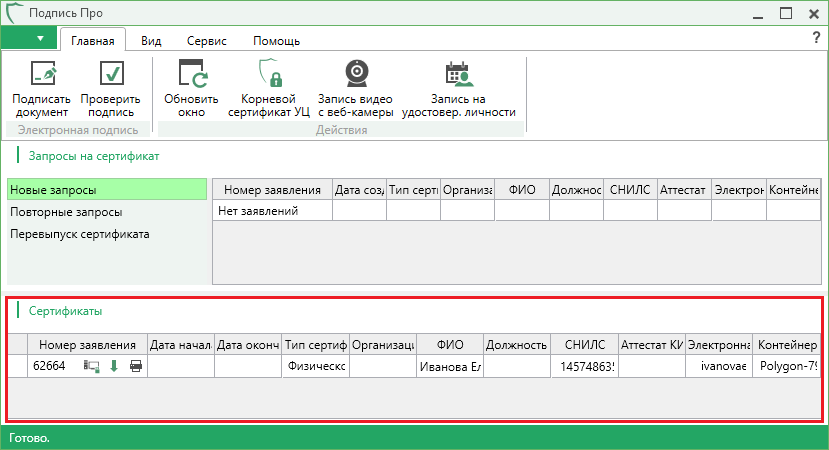
Выпущенный сертификат
Для автоматической установки сертификата выполните следующие действия:
В столбце "Номер заявления" таблицы "Сертификаты" нажмите кнопку "Установить сертификат":
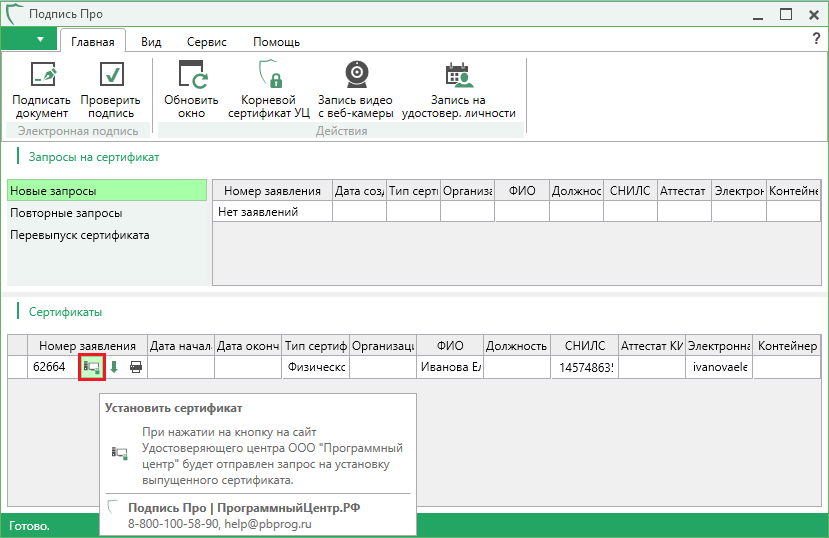
Установить сертификат
2. Программа сообщит о том, что установка сертификата прошла успешно:

В таблице "Сертификаты" статус сертификата будет "Сертификат установлен", а также отобразятся: дата начала и дата окончания действия сертификата и контейнер:
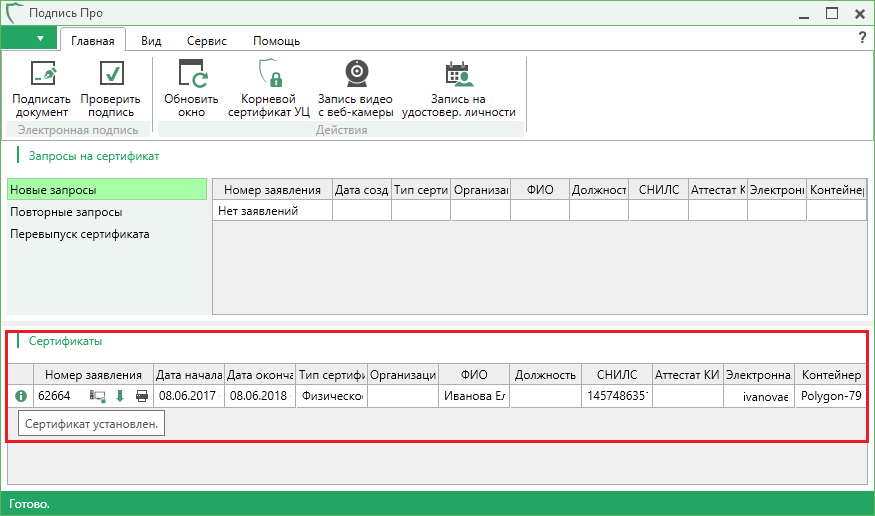
Окно программы "Подпись Про", установленный сертификат ЭП
Для ручной установки сертификата выполните следующие действия:
1. В столбце "Номер заявления" таблицы "Сертификаты" нажмите кнопку "Скачать сертификат":
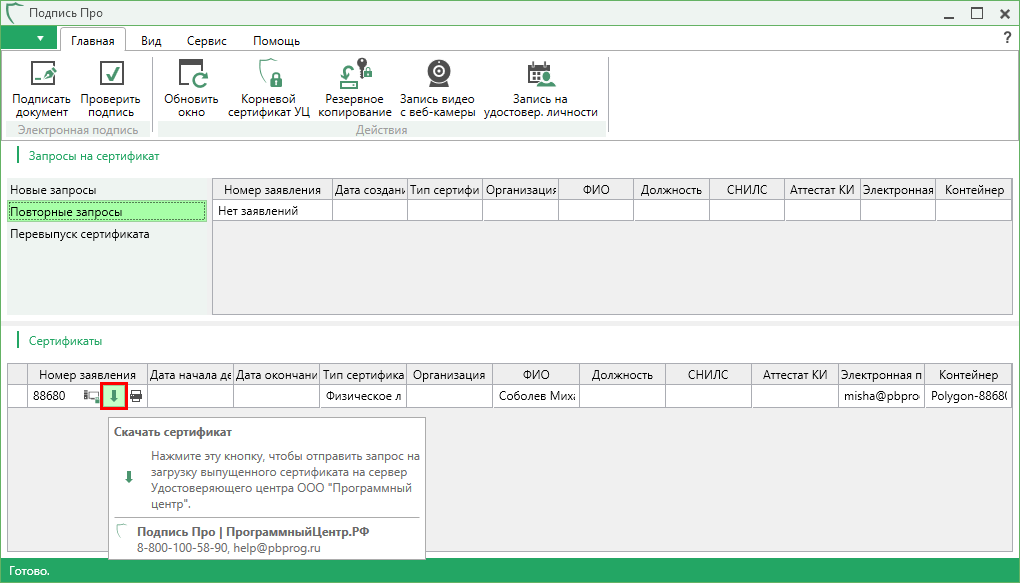
Скачать сертификат
2. Программа сообщит о том, что сертификат успешно сохранен.

Завершение скачивания файла сертификата
Нажмите на кнопку "Да". У вас откроется окно сведения о сертификате.

Сведения о сертификате
При нажатии на кнопку "Нет" будет открыта папка с сохраненным сертификатом.
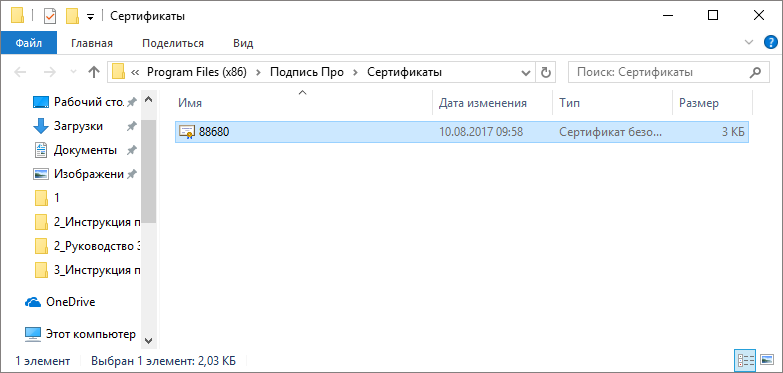
Сохраненный файл сертификата
3. Чтобы установить сертификат для работы из реестра компьютера или съемного носителя, запустите программу КриптоПро CSP. Для этого зайдите в меню Пуск → Все программы → КРИПТО-ПРО → КриптоПро CSP.

Запуск КриптоПро CSP
4. В программе перейдите на вкладку "Сервис" и нажмите кнопку "Установить личный сертификат".

Вкладка "Сервис"
В открывшемся окне нажмите на кнопку "Обзор", выберите сертификат, который необходимо установить, и нажмите на кнопки "Открыть" и "Далее".

Выбор файла сертификата
5. В окне "Сертификат для установки" отобразятся основные сведения, содержащиеся в устанавливаемом сертификате. Необходимо нажать "Далее".
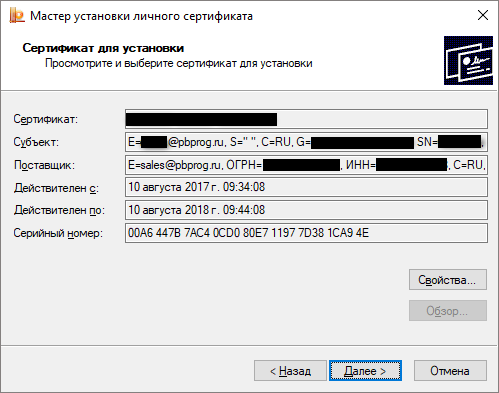
Просмотр сведений сертификата
6. В окне "Контейнер закрытого ключа" необходимо указать контейнер закрытого ключа, который соответствует устанавливаемому сертификату. Для автоматического поиска контейнера, соответствующего устанавливаемому сертификату, можно установить галочку в поле "Найти контейнер автоматически".

Выбор контейнера закрытого ключа
- если Вы хотите работать без съемного носителя (дискеты, флеш-накопителя, Рутокен, eToken и подобных носителей), то контейнер закрытого ключа, соответствующий устанавливаемому сертификату, должен находиться в реестре компьютера.
- если Вы хотите работать со съемным носителем (дискетой, флеш-накопителем, Рутокен, eToken и подобным носителем), то контейнер закрытого ключа, соответствующий устанавливаемому сертификату, должен находится на съемном носителе.
7. В окне "Хранилище сертификатов" необходимо удостовериться, что в поле "Имя хранилища сертификатов" указано "Личное", а в поле "Установить сертификат в контейнер" стоит галочка, после чего нажать "Далее".

Хранилище сертификатов
8. В окне "Завершение работы мастера установки личного сертификата" убедитесь, что выбраны правильные параметры и нажмите кнопку "Готово" для выполнения установки сертификата.

Завершение установки
Для успешного построения пути сертификации необходимо установить корневые сертификаты.
Для автоматической установки корневого сертификата УЦ ООО "ПРОГРАММНЫЙ ЦЕНТР" выполните следующие действия:

1. В основном окне программы "Подпись Про" нажмите на кнопку :
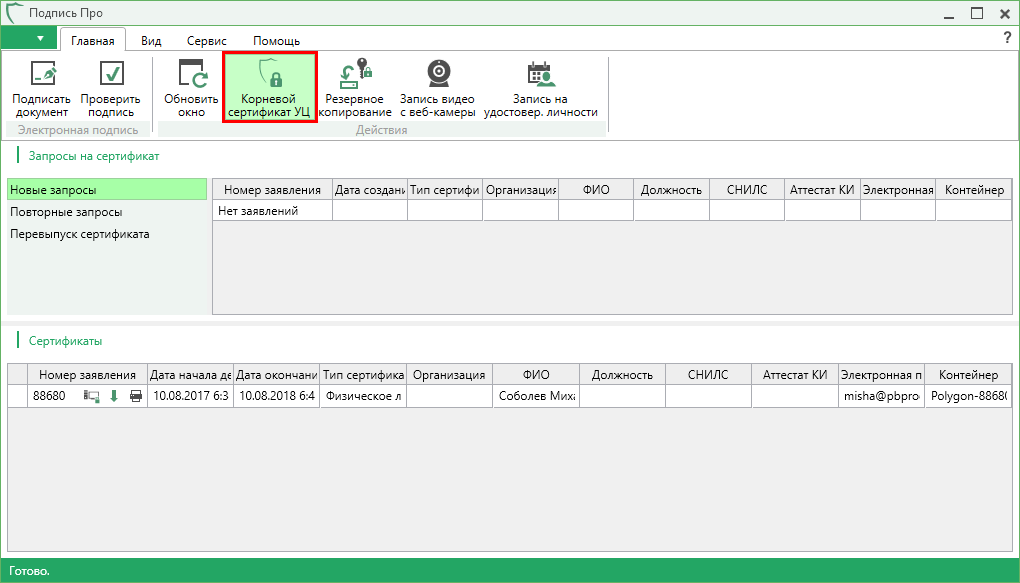
Основное окно "Подпись Про"
2. В открывшемся окне подтверждения нажмите на кнопку "Да":
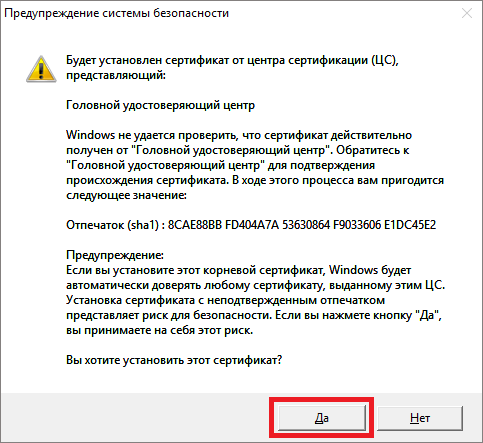
Окно подтверждения
3. Программа сообщит о том, что установка корневого сертификата прошла успешно:

- Автоматическая установка сертификата
- Ручная установка сертификата
- Установка корневого сертификата
После одобрения оператором УЦ запроса на сертификат выпущенный сертификат скачайте и установите, используя либо демо-версию, либо рабочую версию (если таковая у Вас имеется) программы "Полигон Про".
Важно: версия программы «Полигон Про» должна быть актуальной.
Запустите программу "Полигон Про" и в разделе "Дополнительные возможности" откройте программный модуль - .
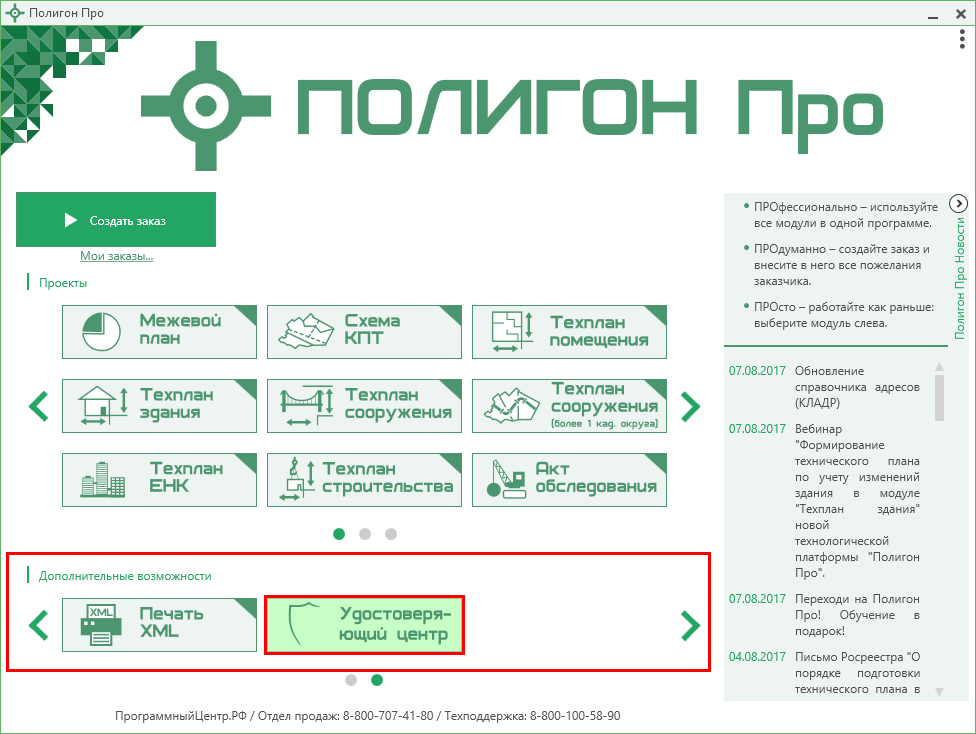
Стартовое окно "Полигон Про"
Внимание! В настройках программы должен быть указан логин и пароль от учетной записи на сайте Программного центра, с которой Вы создавали заявление для получения сертификата.
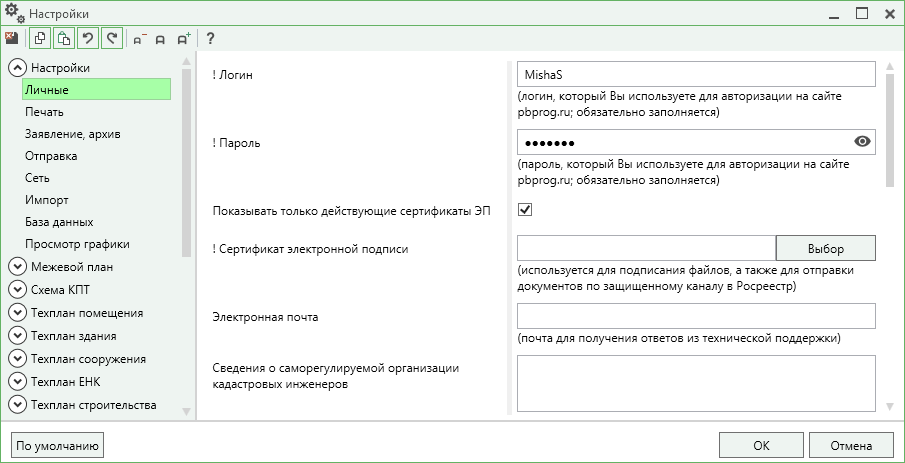
Окно "Настройки", программа "Полигон Про"
Выпущенный сертификат ЭП отображается в таблице "Сертификаты".
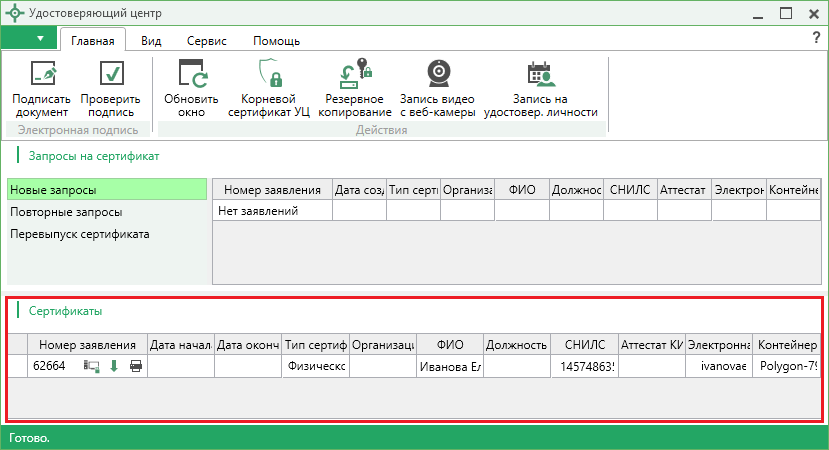
Окно программного модуля "Удостоверяющий центр"
1. Автоматическая установка сертификата
Для автоматической установки сертификата выполните следующие действия:
1. В столбце "Номер заявления" таблицы "Сертификаты" нажмите кнопку "Установить сертификат":
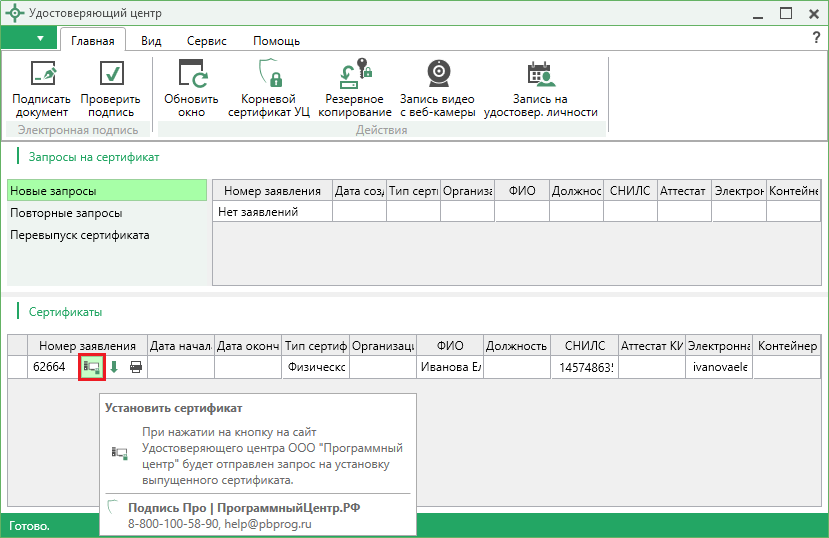
Установить сертификат
2. Программа сообщит о том, что установка сертификата прошла успешно:

В таблице "Сертификаты" статус сертификата будет "Сертификат установлен", а также отобразятся: дата начала и дата окончания действия сертификата и контейнер:
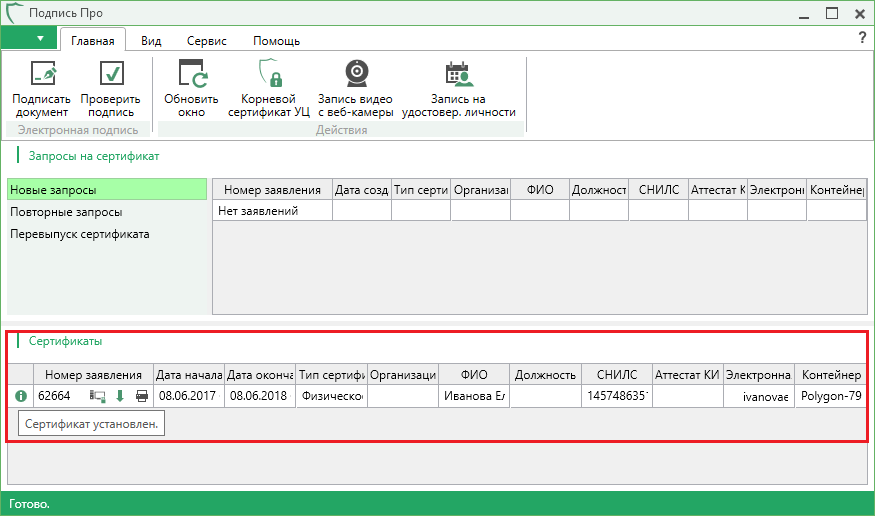
Окно модуля "Удостоверяющий центр", установленный сертификат ЭП
Для ручной установки сертификата выполните следующие действия:
1. В столбце "Номер заявления" таблицы "Сертификаты" нажмите кнопку "Скачать сертификат":
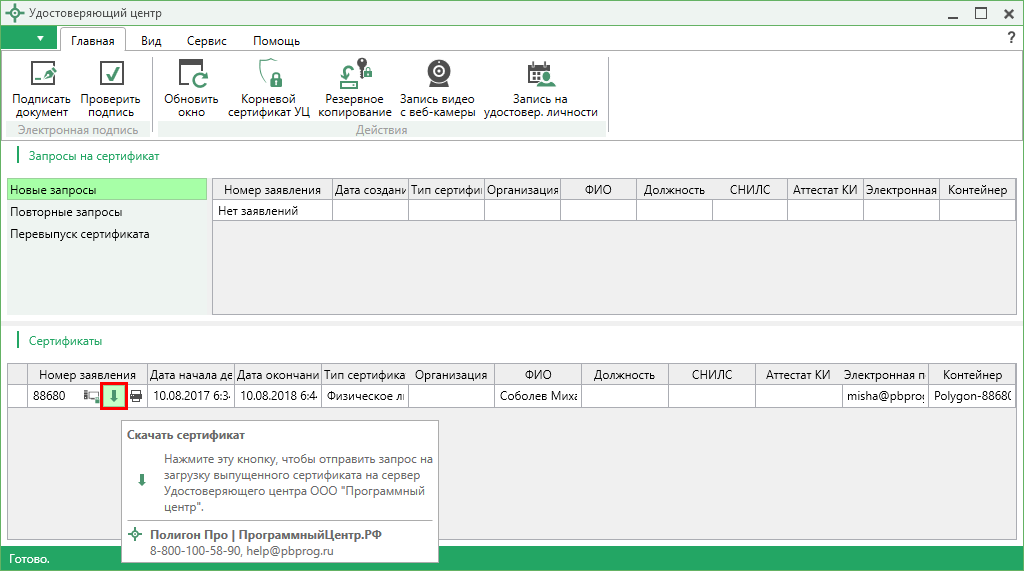
Скачать сертификат
2. Программа сообщит о том, что сертификат успешно сохранен.

Завершение скачивания файла сертификата
Нажмите на кнопку "Да". У вас откроется окно сведения о сертификате.

Сведения о сертификате
При нажатии на кнопку "Нет" будет открыта папка с сохраненным сертификатом.
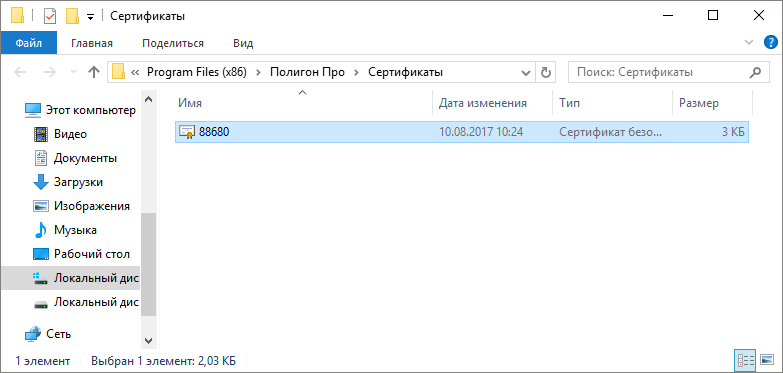
Сохраненный файл сертификата
Дальнейшие действия по установке сертификата аналогичны установке через программу "Подпись Про".
Для успешного построения пути сертификации необходимо установить корневые сертификаты. Для автоматической установки корневого сертификата УЦ ООО "ПРОГРАММНЫЙ ЦЕНТР" выполните следующие действия:
1. В основном окне программного модуля "Удостоверяющий центр" нажмите на кнопку :
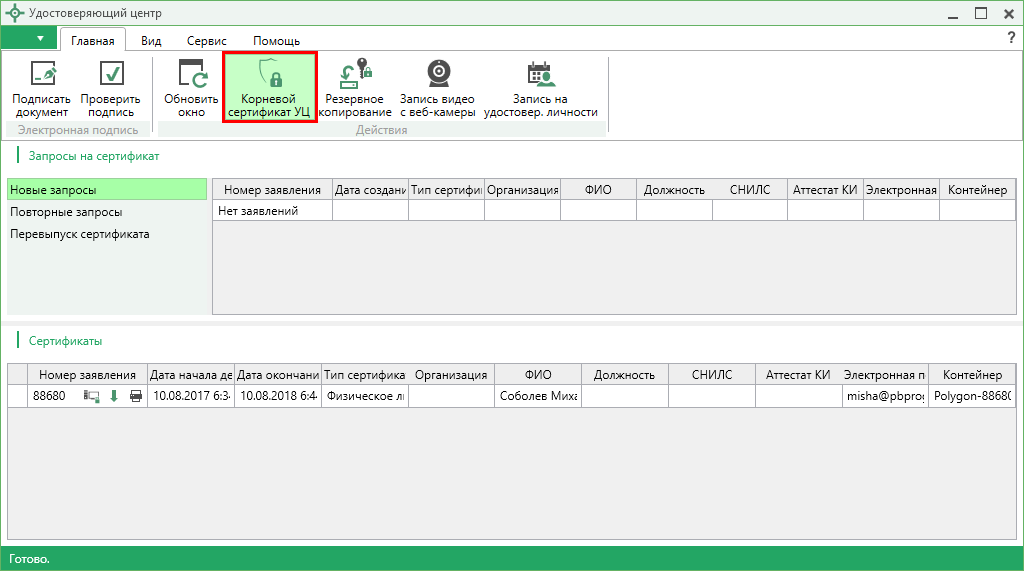
Основное окно модуля "Удостоверяющий центр"
2. В открывшемся окне подтверждения нажмите на кнопку "Да":

Окно подтверждения
3. Программа сообщит о том, что установка корневого сертификата прошла успешно:
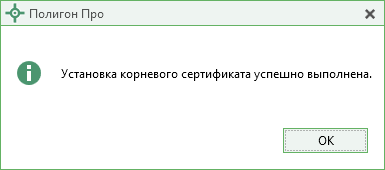
1. Начало работы
После одобрения оператором УЦ запроса на сертификат выпущенный сертификат можно скачать и установить через сайт УЦ.
Для этого необходимо зайти в личный кабинет на сайте удостоверяющего центра (УЦ):
1.1. запустить браузер Internet Explorer (для Windows XP/7/8/8.1/10);
1.2. перейти на главную страницу сайта УЦ по адресу: https://ra.pbprog.ru/UI , после чего пройти по ссылке "Вход в личный кабинет".

Главная страница сайта УЦ
2. Вход в личный кабинет
В открывшемся окне необходимо ввести логин и пароль, которые были высланы в письме от Отдела продаж, и нажать кнопку "Выполнить вход".
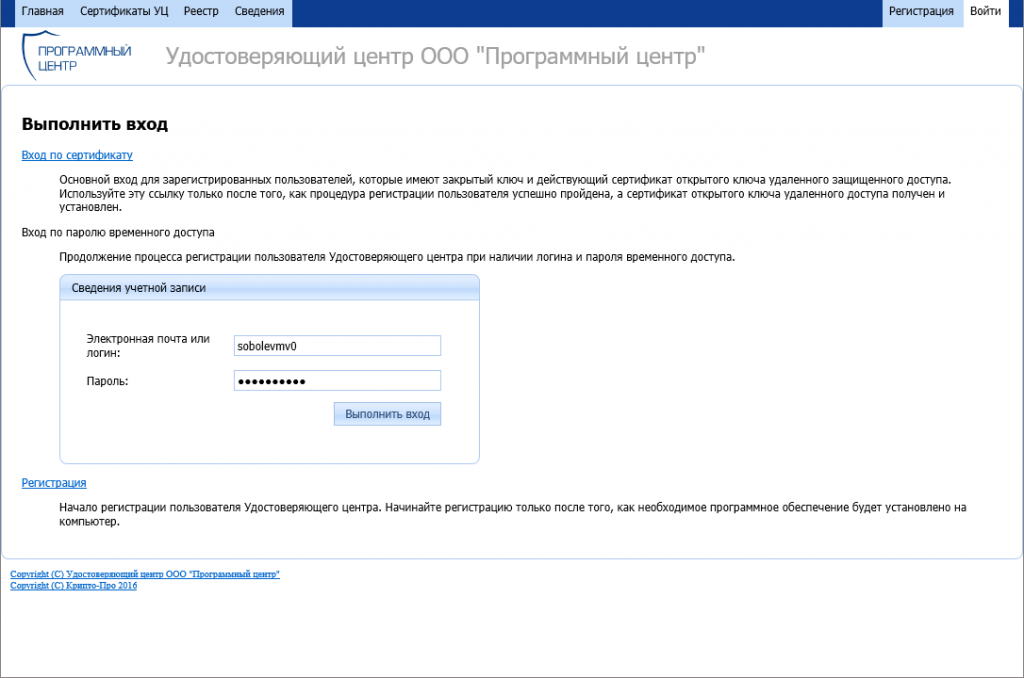
Вход в личный кабинет
3. Скачивание сертификата
При нажатии кнопки "Выполнить вход" открывается Личный кабинет, где можно скачать выпущенный сертификат. Для этого в левой части окна необходимо нажать "Сертификаты – Действительные", найти необходимый выпущенный сертификат и напротив него в столбце "Файл" нажать на ссылку "Скачать".

Скачивание сертификата
В нижней части окна браузера появится окно выбора действий со скачиваемым файлом, необходимо нажать "Сохранить".

Выбор действий со скачиваемым файлом
4. Работа с сертификатом
4.1. Запуск программы Крипто Про CSP
Чтобы установить сертификат для работы из реестра компьютера или съемного носителя, запустите программу Крипто Про CSP. Для этого зайдите в меню Пуск → Все программы → КРИПТО-ПРО → КриптоПро CSP.

Запуск КриптоПро CSP
4.2. Установка сертификата
В программе перейдите на вкладку "Сервис" и нажмите кнопку "Установить личный сертификат".

Вкладка "Сервис"
В открывшемся окне нажмите на кнопку "Обзор", выберите сертификат, который необходимо установить, и нажмите на кнопки "Открыть" и "Далее".
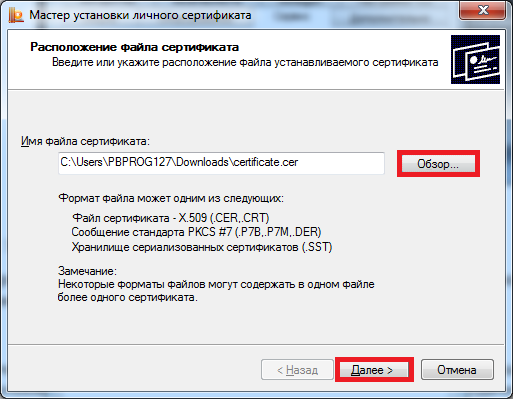
Выбор файла сертификата
В окне "Сертификат для установки" отобразятся основные сведения, содержащиеся в устанавливаемом сертификате. Необходимо нажать "Далее".
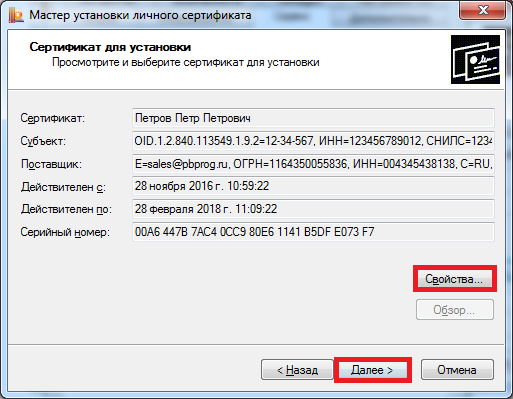
Просмотр сведений сертификата
В окне "Контейнер закрытого ключа" необходимо указать контейнер закрытого ключа, который соответствует устанавливаемому сертификату. Для автоматического поиска контейнера, соответствующего устанавливаемому сертификату, можно установить галочку в поле "Найти контейнер автоматически".

Выбор контейнера закрытого ключа
- если Вы хотите работать без съемного носителя (дискеты, флеш-накопителя, Рутокен, eToken и подобных носителей), то контейнер закрытого ключа, соответствующий устанавливаемому сертификату, должен находиться в реестре компьютера.
- если Вы хотите работать со съемным носителем (дискетой, флеш-накопителем, Рутокен, eToken и подобным носителем), то контейнер закрытого ключа, соответствующий устанавливаемому сертификату, должен находится на съемном носителе.
В окне "Хранилище сертификатов" необходимо удостовериться, что в поле "Имя хранилища сертификатов" указано "Личное", а в поле "Установить сертификат в контейнер" стоит галочка, после чего нажать "Далее".
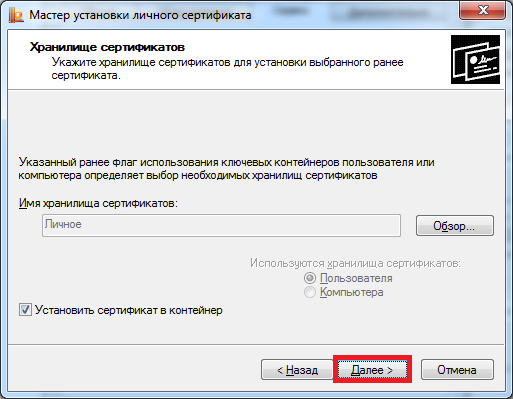
Хранилище сертификатов
В окне "Завершение работы мастера установки личного сертификата" убедитесь, что выбраны правильные параметры и нажмите кнопку "Готово" для выполнения установки сертификата.
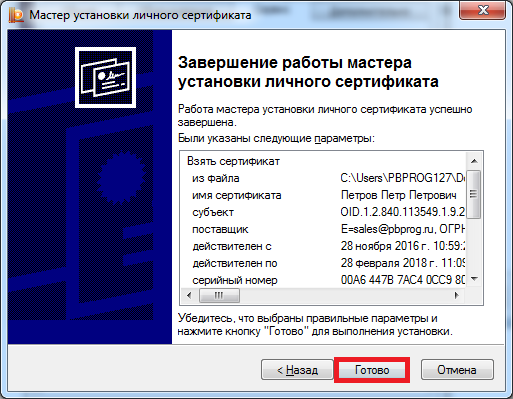
Завершение установки
Также для успешного построения пути сертификации необходимо установить корневые сертификаты. Для этого:
- скачайте файл Program Center CA.p7b по ссылке ;
- нажмите по скачанному файлу правой кнопкой мыши и выберите "Установить сертификат":
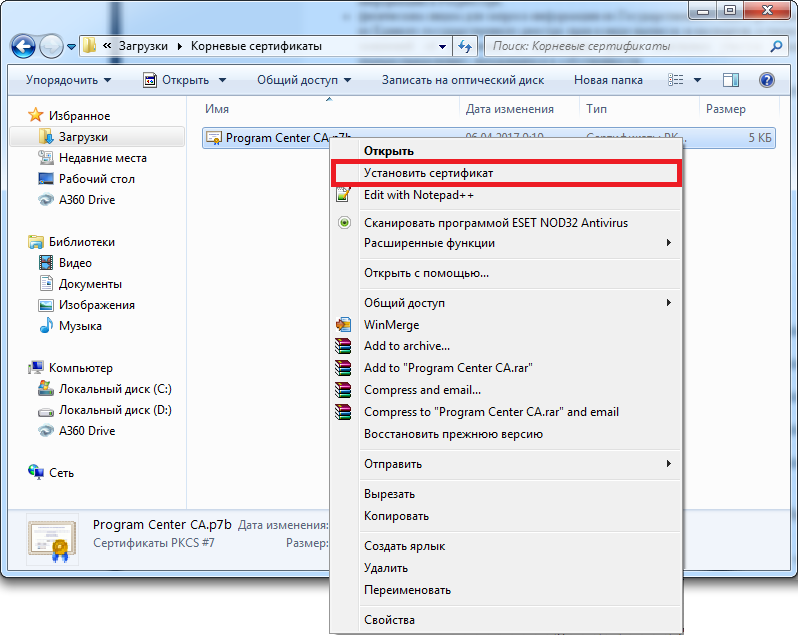
Установка корневых сертификатов
- в открывшемся окне нажмите "Далее":

Мастер импорта сертификатов

Мастер импорта сертификатов
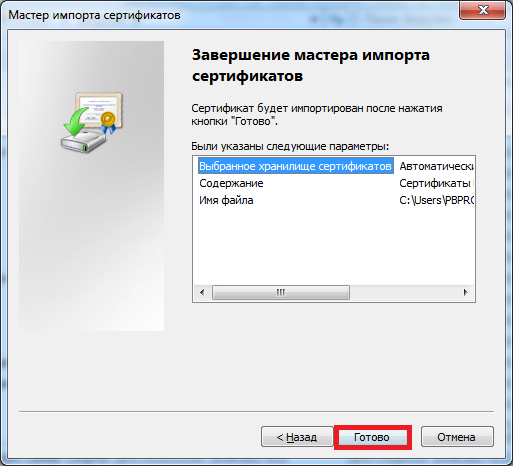
Мастер импорта сертификатов
- откройте меню Пуск → Все программы, в папке КРИПТО-ПРО найдите и запустите Сертификаты:
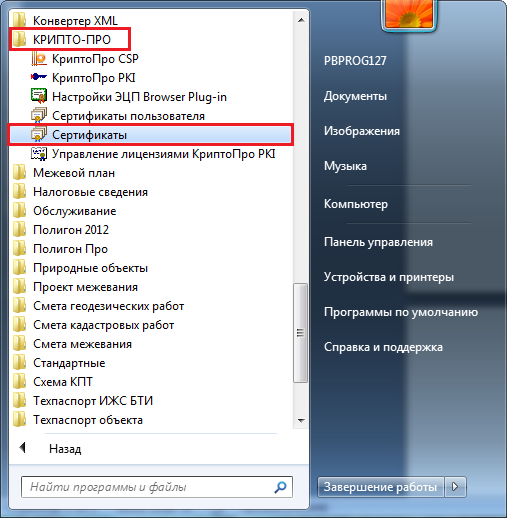
Меню "Пуск", Запуск КРИПТО-ПРО - Сертификаты
- в открывшемся окне раскройте ветку Сертификаты → Текущий пользователь → Промежуточные центры сертификации → Реестр → Сертификаты, найдите сертификат Головной удостоверяющий центр и, зажав левую кнопку мыши, перетащите его в ветку Доверенные корневые центры сертификации.

Перенос сертификата Головного УЦ
- В появившемся окне нажмите "Да".

Подтверждение установки сертификата Головного УЦ
Для установки сертификата:
1. В столбце "Номер заявления" таблицы "Сертификаты" нажмите кнопку "Установить сертификат":

Установить сертификат.
2. Программа сообщит о том, что установка сертификата прошла успешно:
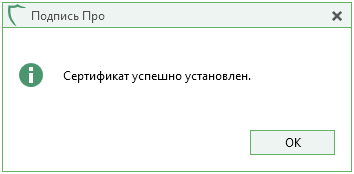
В таблице "Сертификаты" статус сертификата будет "Сертификат установлен", а также отобразятся дата начала и дата окончания действия сертификата и контейнер:

Окно программы "Подпись Про", установленный сертификат ЭП.
Если у Вас установлена платформа "Полигон Про", скачайте и установите сертификат через "Полигон Про".
1. Начало работы
После одобрения оператором УЦ запроса на сертификат, выпущенный сертификат скачайте и установите, используя либо демо-версию, либо рабочую версию (если таковая у Вас имеется) программы "Полигон Про".
1.1. Запустите программу "Полигон Про" и откройте любой основной модуль. Важно: версия программы "Полигон Про" должна быть актуальной.
Внимание ! В настройках программы должен быть указан логин и пароль от учетной записи на сайте Программного центра, с которой Вы создавали заявление для получения сертификата.

Рисунок 1 - Окно "Настройки", программа "Полигон Про"
1.2. На ленте перейдите на вкладку "УЦ":
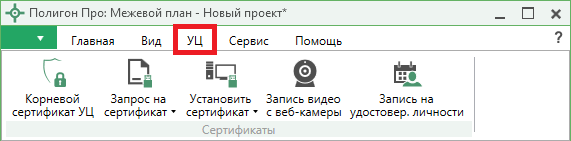
Рисунок 2 - Вкладка "УЦ"
- установить корневой сертификат Удостоверяющего центра ООО "ПРОГРАММНЫЙ ЦЕНТР", а также корневые сертификаты вышестоящих Удостоверяющих центров для построения цепочки доверия.

- создать запрос на получение или перевыпуск сертификата.

- установить или распечатать выпущенный сертификат.

- записать видео с веб-камеры для прохождения процедуры идентификации личности.
- создать запись на удостоверение личности онлайн.
2. Установка сертификата
2.1. Автоматическая установка сертификата
Нажмите на кнопку на вкладке "УЦ" и из выпадающего списка выберите сертификат, который необходимо установить.
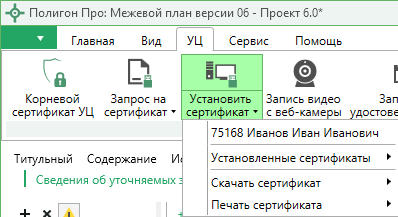
Рисунок 3 - Автоматическая установка сертификата
После этого появится окно с сообщением "Сертификат успешно установлен".
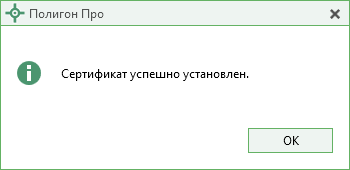
Рисунок 4 - Завершение установки сертификата
Установленные сертификаты Вы можете увидеть, нажав на кнопку и из выпадающего списка выбрав пункт "Установленные сертификаты".

Рисунок 5 - Установленные сертификаты
2.2. Установка сертификата вручную
2.2.1. Скачайте файл сертификата, для этого нажмите на кнопку , выберите "Скачать сертификат" и в выпадающем списке укажите сертификат, который необходимо скачать. После скачивания появится окно с сообщением об успешном скачивании файла.
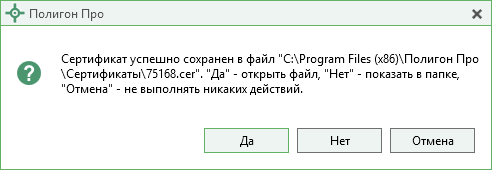
Рисунок 6 - Завершение скачивания файла сертификата
При нажатии на кнопку "Да" у Вас откроется окно сведений о сертификате.
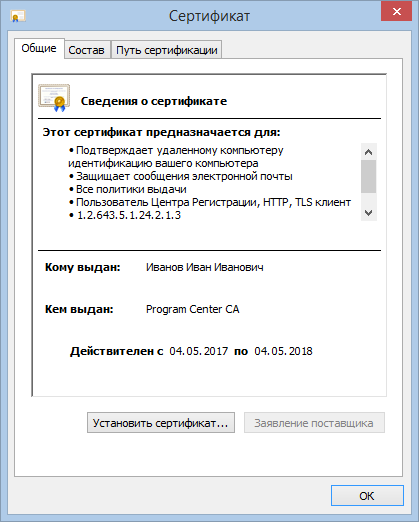
Рисунок 7 - Сведения о сертификате
При нажатии на кнопку "Нет" будет открыта папка со скаченным сертификатом.

Рисунок 8 - Скачанный файл сертификата
2.2.2. Чтобы установить сертификат для работы из реестра компьютера или съемного носителя, запустите программу Крипто Про CSP. Для этого зайдите в меню "Пуск" → "Все программы" → "КРИПТО-ПРО" → "КриптоПро CSP".

Рисунок 9 - Запуск Крипто Про CSP
2.2.3. В программе перейдите на вкладку "Сервис" и нажмите кнопку "Установить личный сертификат".

Рисунок 10 - Вкладка "Сервис"
В открывшемся окне нажмите на кнопку "Обзор", выберите сертификат, который был скачен, нажмите на кнопки "Открыть" и "Далее".

Рисунок 11 - Выбор файла сертификата
2.2.4. В окне "Сертификат для установки" отобразятся основные сведения, содержащиеся в устанавливаемом сертификате. Необходимо нажать "Далее".

Рисунок 12 - Просмотр сведений сертификата
2.2.5. В окне "Контейнер закрытого ключа" необходимо указать контейнер закрытого ключа, который соответствует выбранному сертификату. Для автоматического поиска контейнера, соответствующего устанавливаемому сертификату, можно установить галочку в поле "Найти контейнер автоматически".

Рисунок 13 - Выбор контейнера закрытого ключа
- если Вы хотите работать без съемного носителя (дискеты, флешки, RuToken, EToken и подобные носители), то сертификат устанавливается из контейнера, который должен находиться в реестре компьютера;
- если Вы хотите работать со съемного носителя (дискеты, флешки, RuToken, EToken и подобные носители), то сертификат устанавливается из контейнера, который должен находиться на съемном носителе.
В окне "Хранилище сертификатов" необходимо удостовериться, что в поле "Имя хранилища сертификатов" указано "Личное", а в поле "Установить сертификат в контейнер" стоит галочка, после чего нажать "Далее".

Рисунок 14 - Хранилище сертификатов
В окне "Завершение работы мастера установки личного сертификата" убедитесь, что выбраны правильные параметры и нажмите кнопку "Готово" для выполнения установки сертификата.

Рисунок 15 - Завершение установки
1. Начало работы
После одобрения оператором УЦ запроса на сертификат, выпущенный сертификат можно скачать и установить через сайт УЦ.
Для этого необходимо зайти в личный кабинет на сайте удостоверяющего центра (УЦ):
1.1. запустить браузер Internet Explorer (для Windows XP/7/8/8.1/10);
1.2. перейти на главную страницу сайта УЦ по адресу: http://ra.pbprog.ru/UI, после чего пройти по ссылке "Вход в личный кабинет".
Рисунок 16 - Главная страница сайта УЦ
2. Вход в личный кабинет
В открывшемся окне необходимо ввести адрес электронной почты, который был указан при регистрации пользователя, пароль, который был автоматически сгенерирован при регистрации, и нажать кнопку "Выполнить вход".
Рисунок 17 - Вход в личный кабинет
3. Скачивание сертификата
При нажатии кнопки "Выполнить вход" открывается Журнал, где можно скачать выпущенный сертификат. Для этого в левой части окна необходимо нажать "Сертификаты – Действительные", найти необходимый выпущенный сертификат и напротив него в столбце "Файл" нажать на ссылку "Скачать".
Рисунок 18 - Скачивание сертификата
В нижней части окна браузера появится окно выбора действий со скачиваемым файлом, необходимо нажать "Сохранить".
Рисунок 19 - Выбор действий со скачиваемым файлом
4. Работа с сертификатом
4.1. Запуск программы Крипто Про CSP
Чтобы установить сертификат для работы из реестра компьютера или съемного носителя, запустите программу Крипто Про CSP. Для этого зайдите в меню "Пуск" → "Все программы" → "КРИПТО-ПРО" → "КриптоПро CSP".
Рисунок 20 - Запуск Крипто Про CSP
4.2. Установка сертификата
В программе перейдите на вкладку "Сервис" и нажмите кнопку "Установить личный сертификат".

Рисунок 21 - Вкладка "Сервис"
В открывшемся окне нажмите на кнопку "Обзор", выберите сертификат, который будет использоваться при подписании документов, нажмите на кнопки "Открыть" и "Далее".

Рисунок 22 - Выбор файла сертификата
В окне "Сертификат для установки" отобразятся основные сведения, содержащиеся в устанавливаемом сертификате. Необходимо нажать "Далее".

Рисунок 23 - Просмотр сведений сертификата
В окне "Контейнер закрытого ключа" необходимо указать контейнер закрытого ключа, который соответствует выбранному сертификату. Для автоматического поиска контейнера, соответствующего устанавливаемому сертификату, можно установить галочку в поле "Найти контейнер автоматически".

Рисунок 24 - Выбор контейнера закрытого ключа
- если Вы хотите работать без съемного носителя (дискеты, флешки, RuToken, EToken и подобные носители), то сертификат устанавливается из контейнера, который должен находиться в реестре компьютера.
- если Вы хотите работать со съемного носителя (дискеты, флешки, RuToken, EToken и подобные носители), то сертификат устанавливается из контейнера, который должен находиться на съемном носителе.
В окне "Хранилище сертификатов" необходимо удостовериться, что в поле "Имя хранилища сертификатов" указано "Личное", а в поле "Установить сертификат в контейнер" стоит галочка, после чего нажать "Далее".

Рисунок 25 - Хранилище сертификатов
В окне "Завершение работы мастера установки личного сертификата" убедитесь, что выбраны правильные параметры и нажмите кнопку "Готово" для выполнения установки сертификата.

Рисунок 26 - Завершение установки
Также необходимо установить корневые сертификаты. Для этого:
- скачайте файл Program Center CA.p7b по ссылке;
- нажмите по скачанному файлу правой кнопкой мыши и выберите "Установить сертификат":

Рисунок 27 - Установка корневых сертификатов
- в открывшемся окне нажмите "Далее":

Рисунок 28 - Мастер импорта сертификатов

Рисунок 29 - Мастер импорта сертификатов
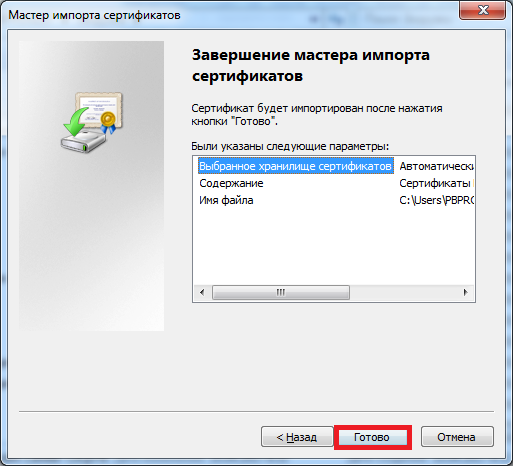
Рисунок 30 - Мастер импорта сертификатов
- откройте меню "Пуск", в папке "КРИПТО-ПРО" найдите и запустите "Сертификаты":

Рисунок 31 - Меню "Пуск", Запуск КРИПТО-ПРО - Сертификаты
- в открывшемся окне раскрыть ветку Сертификаты ->Текущий пользователь -> Промежуточные центры сертификации -> Реестр -> Сертификаты, найти сертификат Головной удостоверяющий центр и, зажав левую кнопку мыши, перетащить его в ветку Доверенные корневые центры сертификации.
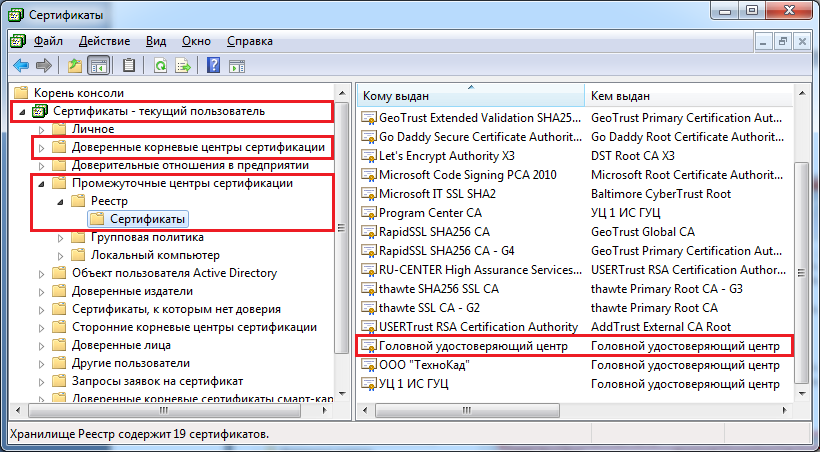
Рисунок 32 - Перенос сертификата Головного УЦ

Рисунок 33 - Подтверждение установки сертификата Головного УЦ
Итоги практикума «Эффективное управление школой: 3 компонента успеха»
Использование современных технологий в обучении дошкольников: польза и риски
Обзор изменений новой 09 версии XML-схемы межевого плана
Итоги онлайн-разбора «Новая XML-схема технического плана. Сравнительный анализ 06 и 07 версий»
Обзор изменений новой 09 версии XML-схемы межевого плана