Туториал: Настройка своего VPN сервера
Я один из тех, кто использует VPN и для серфинга, и для работы.Тут нужна и скорость и бесперебойность. За последний год я перепробовал около десятка сервисов которые не могли похвастаться ни тем, ни другим. Ряд из них просто перестал работать, а некоторые и вовсе остановил работу на Российском рынке (например Касперский).
Основная цель
В связи с этим я заинтересовался поднятием своего сервиса на базе Российского хостинга с минимальным количеством приседаний и потраченных рублей.
Введение
Актуальность темы подтвержу цифрами взятыми с GoogleTrends.

Очевидно, что тренд выходит на качество новый уровень интереса. По России, плюс/минус такая-же картина. Интерес к VPN обгоняет даже React.js.

Хотя конечно есть темы и попопулярнее.

Я буду настраивать VPN на базе хостинга TimeWeb так как пользуюсь их сервисом с 2014г. Мне нравится панель, быстрая обратная связь и набор услуг которые они предоставляют
Шаг 1 — поиск подходящего хостинга / создание аккаунта
Так как я зарегистрирован и у меня есть активный «план», то я просто кликаю на кнопку «Вход для клиентов»

Затем кликаем на кнопку VDS/VPS Серверы (слева внизу)

Открывается модальное окно с запросом на регистрацию

После клика на кнопку произойдет два действия — отправится письмо на почту с данными вашего нового аккаунта и переход на страницу панели Cloud

Переходим на новое окно, я сразу переключил на темную тему (хорошо бы и на хабре такую получить). Удаляем облачный сервер который создался автоматически (в моем случае это Honest Maxwing). Иначе когда будете на этапе оплаты, то вам накинут пару десятков тысяч рублей. Я сначала не заметил и потом не сразу понял за что с меня столько хотят взять

Шаг 2 — покупка нужной конфигурации сервера
Жмем кнопку «Создать» -> «Облачный сервер». Переходим на окно конфигурации сервера. Я себе накликал следующие параметры (scalable NVMe, и плюс бэкапы)

Жмем кнопку «Заказать» и оплачиваем

Ура, у нас появился облачный сервер

На почту должно придти письмо с данными доступа

Переходим на главную страницу

Кликаем на новый сервер. Я его назвал VPN. Статистика пока по нулям

Шаг 3 — установка VPN на компьютер
Проходим на Github для того, чтобы скачать amnesia клиент. В моем случае актуальная версия — 2.1.2. Скачиваем нужный дистрибутив и устанавливаем. Вцелом там нужно кликнуть пару раз кнопку «Далее»

Появляется мастер настройки

Кликаем на кнопку «Setup your own server» и вписываем в поля данные которые пришли в последнем письме. Жмем кнопку «Connect»

Нажимаем «Run setup wizard»

Дальше жмем пару раз кнопку «Next» ничего не меняя пока не встретите кнопку «Start configuring»

Операция настройки может занять несколько минут

Как только настройка завершиться вы увидите следующее окно. Теперь нам нужно добавить новый протокол. Жмем на строчку напротив Proto

Тут стоит стрелочка напротив OpenVpn. Снимаем ее и добавляем новый — я добавлю WireGuard. Я его выбрал руководствуясь данной статьей


Протокол установлен и настроен. Возвращаемся на главную

Жмем кнопку «Подключиться»

Давайте сходим куда-нибудь, проверим

Ура, на компе работает
Шаг 4 — установка VPN на телефон
Устанавливаем на телефон приложение WireGuard (Iphone, Android). В моем случае я ставлю на iPhone но там нет разницы. Но прежде чем пойдем «туда», давайте сгенерируем конфиг для настройки VPN. Кликаем опять на строчку наротив Proto и кликаем на протокол WireGuard

Далее кликаем на иконку «Поделиться»

«Share for WireGuard» -> «Generate config»

Все, этот QR код не закрываем. Он нам пригодится для настройки VPN на телефоне.
Идем в магазин приложений, устанавливаем WireGuard -> «Add a tunnel» -> «Add from QR code» -> «Allow» -> называем свое соединение как вам угодно -> включаем VPN и проверяем его. Ура, работает )

Кстати, статистика в панели вашего cloud сервера уже должна обновиться. Пики показывают на тот момент где мы настраивали соединение. Потом оно так сильно уже не скачет

Заключение
В результате проделанной работы вы настроете VPN который вполне годится как для серфинга, так и для работы
Благодарности
- @a_povalза грамматические правки
- всем кто оставил комментарии
- всем кто проголосовал
Спасибо всем за участие, буду более ответственно подходить к теме и содержимому. Статью оставлю, будет мне напоминанием о том как писать не нужно 🙂
Простой и понятный способ поднять свой VPN с помощью Amnezia за 5 кликов

Недавно я писал статью о создании собственного VPN-сервера на базе Outline. Способ распространённый, но не все хотят и могут работать с настройкой при помощи сложных команд в терминале.
На просторах интернета достаточно давно существует некоммерческий проект AmneziaVPN. Это конфигуратор, который проделывает все команды, приведённые в прошлой статье, за два клика. Работает Amnezia на базе OpenVPN, а исходный код опубликован на GitHub.
Поводов не доверять безопасности сервиса нет. Отдельно отмечу, что стоит рассматривать этот вариант исключительно, как способ обхода блокировок.
Арендуем VPS-сервер

Для начала нам необходимо арендовать сервер. Берём в аренду сервер у VDSina (реф) в Нидерландах. Сервис один из немногих сегодня даёт возможность оплаты услуг картами российских банков, в том «МИР», Visa и Mastercard. Можно оплатить даже криптовалютой. VPN на их VPS-серверах держу уже 3 года и проблем никогда не было.
Также не забывайте, что есть и другие хостинги, с более широким выбором регионов для аренды серверов.
Выбираю стандартный сервер со следующими параметрами:
Операционная система: CentOS 7
Местоположение: Амстердам
Тариф: 6,6 рублей в день (порядка 200 рублей в месяц)
Автоматический бэкап можно отключить, но я оставил, чтобы в случае неполадок иметь возможность быстро восстановить VPN (но стоит это удовольствие ещё 6 рублей в день)
Следующим делом устанавливаем VPN-конфигурацию
Устанавливаем Amnezia с OpenVPN
1. Скачиваем с официального сайта Amnezia приложение на свой компьютер (Windows, Mac, Linux).
2. Открываем раздел «Поддержка» в панели управления сервером, переходим в раздел «Тикеты». Там нас ждёт сообщение о создании нового сервера.

Там находится IP-адрес, логин и пароль для подключения. Копируем эти данные и вставляем в окно AmneziaVPN. После нажимаем Connect.

На следующем окне выбираем «Run Setup Wizard»

3. После выбираем Low censorship level. Этого хватит для доступа к заблокированным сайтам, пока уровень интернет-цензуры в России не слишком жёсткий (хотя как сказать). Если вы будете читать этот материал, когда ситуация будет хуже, выбирайте самый верхний пункт. Затем нажимаем Next -> Start Configuring.

4. После начнётся процесс установки конфигурации на сервер. Как только всё будет завершено, на главном экране Amnezia VPN появится настройка подключения. Один клик по центральной кнопке и вы выходите в интернет через собственный VPN.

5. Чтобы поделиться ключом для подключения к вашему VPN нажмите на значок настроек в верхней правой части окна и выберите пункт Share Connections -> Share for OpenVPN -> Generate config и сохраните сгенерированный файл в удобное место. Затем его можно отправить себе на смартфон или другу, чтобы поделиться доступом. Для этого необходимо, чтобы на «гостевом» устройстве был установлен OpenVPN.

На iPhone файл конфигурации сохраните в «Файлы» в удобную папку и после откройте в приложении OpenVPN.
На этом всё. Делитесь инструкцией с друзьями, чтобы оставаться в онлайне.
Если Amnezia не работает
В приложении случился баг, который не позволяет настроить VPN на сервера, однако уже выпущен фикс, исправляющий ошибку. Скачать его можно из официальной Telegram-группы Amnezia. Там же вы можете задать вопросы разработчикам и админам конфигуратора.
Автор не входит в состав редакции iXBT.com (подробнее »)
Об авторе
В IT-журналистике 5 лет. Люблю Apple, коллекционирую старые телефоны Nokia, верю, что самые великие достижения человечества ещё впереди.
Как поднять собственный VPN в 2023 для Windows, iOS и macOS: настраиваем ВПН в пару кликов
Поднять собственный VPN (Virtual Private Network) – вариант для тех, кто не хочет платить за дорогие утилиты и расширения, но хочет иметь доступ к заблокированным ресурсам или социальным сетям.
Почему нужно поднять собственный VPN, а не использовать утилиты и расширения?
Virtual Private Network первоначально создавали для построения корпоративных сетей (к примеру, удаленное подключение сотрудников к оборудованию). В 2023 о VPN все чаще говорят в контексте обхода блокировок и доступа к определенным ресурсам.
Создать собственный ВПН стоит как минимум по нескольким причинам:
— сокрытие трафика от прослушки. К данным не будет доступа ни у администратора Wi-Fi-сети, ни у злоумышленников.
— доступ к заблокированным в стране ресурсам. Сервер VPN находится за пределами страны, поэтому обеспечивает доступ к заблокированным в регионе сайтам или сервисам.
— открытие трафика от интернет-провайдеров. В 2023 г. они обязаны хранить трафик пользователя и его сетевую активность в течение 1 года. Если вы хотите обезопаситься, лучше использовать VPN.
Но у ВПН есть и ограничения: проблемы доступа иностранным IP-адресам (к примеру, как это сделали Амедиатека или Авито для защиты от парсинга и взлома), снижение скорости загрузки сайтов и ресурсов, невозможность запустить те же игры вроде CS:GO.
Для простых задач серфинга в интернете или в социальных сетях ВПН подходит. Осталось только разобраться, как поднять собственный VPN в 2023 для Windows, iOS и macOS.
Пошаговая инструкция, как создать свой ВПН
Чтобы развернуть VPN, необходимо:
1. Арендовать VPS-сервер в определенной стране (к примеру, Германия, Нидерланды, Франция и другие). Также можно попробовать Amazon AWS, либо арендовать vds сервер для vpn. На удаленный компьютер устанавливается ПО, необходимое для работы.
2. Настроить соединение с удаленным VPS-сервером по SSH. Установить и конфигурировать ПО для создания Virtual Private Network на сервере. Для соединения по SSH необходима специальная утилита Termius. Скачать утилиту SSH client можно с официального сайта https://termius.com/.
3. После загрузки и запуска необходимо создать новый хост (вкладка «New host») и настроить его конфигурацию.
Установить на ПК или ноутбук приложение и настроить для того, чтобы пользоваться Virtual Private Network. Настройки подразумевают, что в поле «Address» вы впишете IP VPS-сервера, а в «Username» – ОС виртуальной машины (Linux, Ubuntu или другие). В «Keys» закидываем файл с расширением «.pem», который скачивается с VPS.
4. Для настройки VPN-соединения используем WireGuard (https://www.wireguard.com/). Но вы можете попробовать и другие ВПН-протоколы, хоть они и устаревшие: PPTP, SSTP, OpenVPN). Для установки WireGuard на VPS-сервере используем команду:
Протокол WireGuard подразумевает работу с криптоключами (для каждого устройства создается отдельная пара – публичный и приватный). Сделать это можно командой:
wg genkey | tee server_privatekey | wg pubkey > server_publickey
Данные сохраняем в файл keys.txt для дальнейшей работы. Также необходимо будет сделать конфигурацию:
sudo nano /etc/wireguard/wg1.conf
В поле с приватным ключом («») вписываем полученный ранее. Это же проделываем с «».
Чтобы ВПН-соединение работало, на ПК или другие устройства устанавливаем специальную утилиту WireGuard (скачать с https://www.wireguard.com/install/).
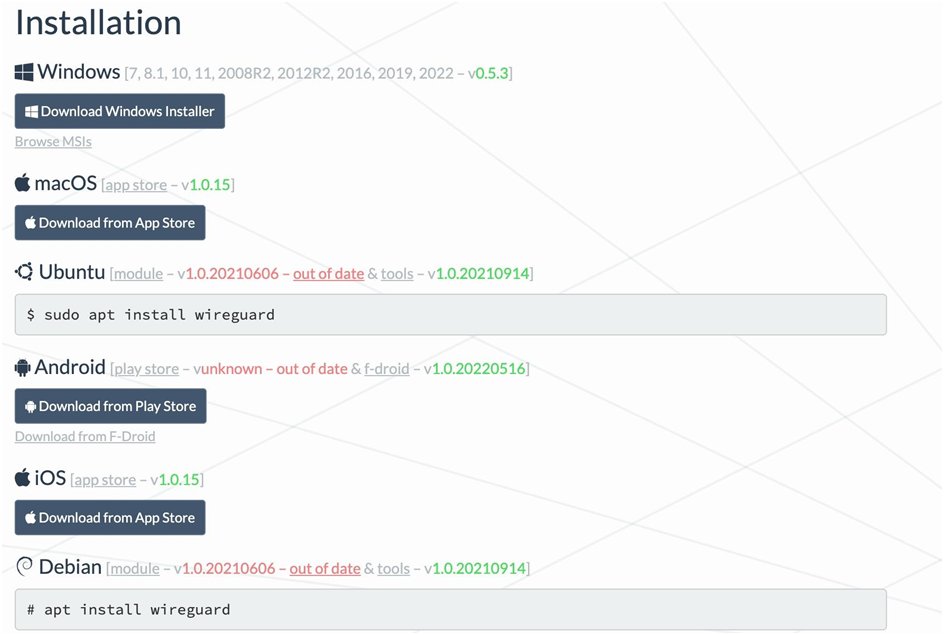
На этом инструкция полностью завершена.
Как поднять свой VPN на сервере
VPN (Virtual Private Network) — в переводе с английского означает «виртуальная частная сеть». Технология ВПН служит для защиты трафика от отслеживания и постороннего вмешательства. Однако бесплатные VPN-сервисы не всегда бывают надежными и безопасными на 100%, поэтому все большее количество пользователей хотят поднять собственный ВПН на личном виртуальном сервере. В нашей статье мы подробно расскажем, как настроить VPN на сервере с помощью OpenVPN. Начнем!
Настраиваем VPN на VPS: пошаговая инструкция 2023
Чтобы поднять свой ВПН на сервере, необходимо выполнить следующие шаги:
- Аренда виртуального сервера.
- Подключение к серверу по SSH.
- Установка и настройка OpenVPN.
- Скачивание конфига через FTP-клиент.
- Подключение к VPN.
Ниже мы подробнее расскажем о каждом пункте.
№1. Аренда виртуального сервера
Виртуальный выделенный сервер (VPS/VDS) — это вид хостинга, при котором в аренду сдается часть обычного физического сервера, выделенная с помощью технологии виртуализации. Арендовать VPS гораздо дешевле, чем целый физический сервер, а по возможностям они практически идентичны — свой VPN можно настроить и там и там.
В компании «RuWeb» клиенты могут арендовать VPS для VPN в двух локациях: в России и Европе (Нидерланды). Стоимость услуги начинается от 199 ₽ в месяц.
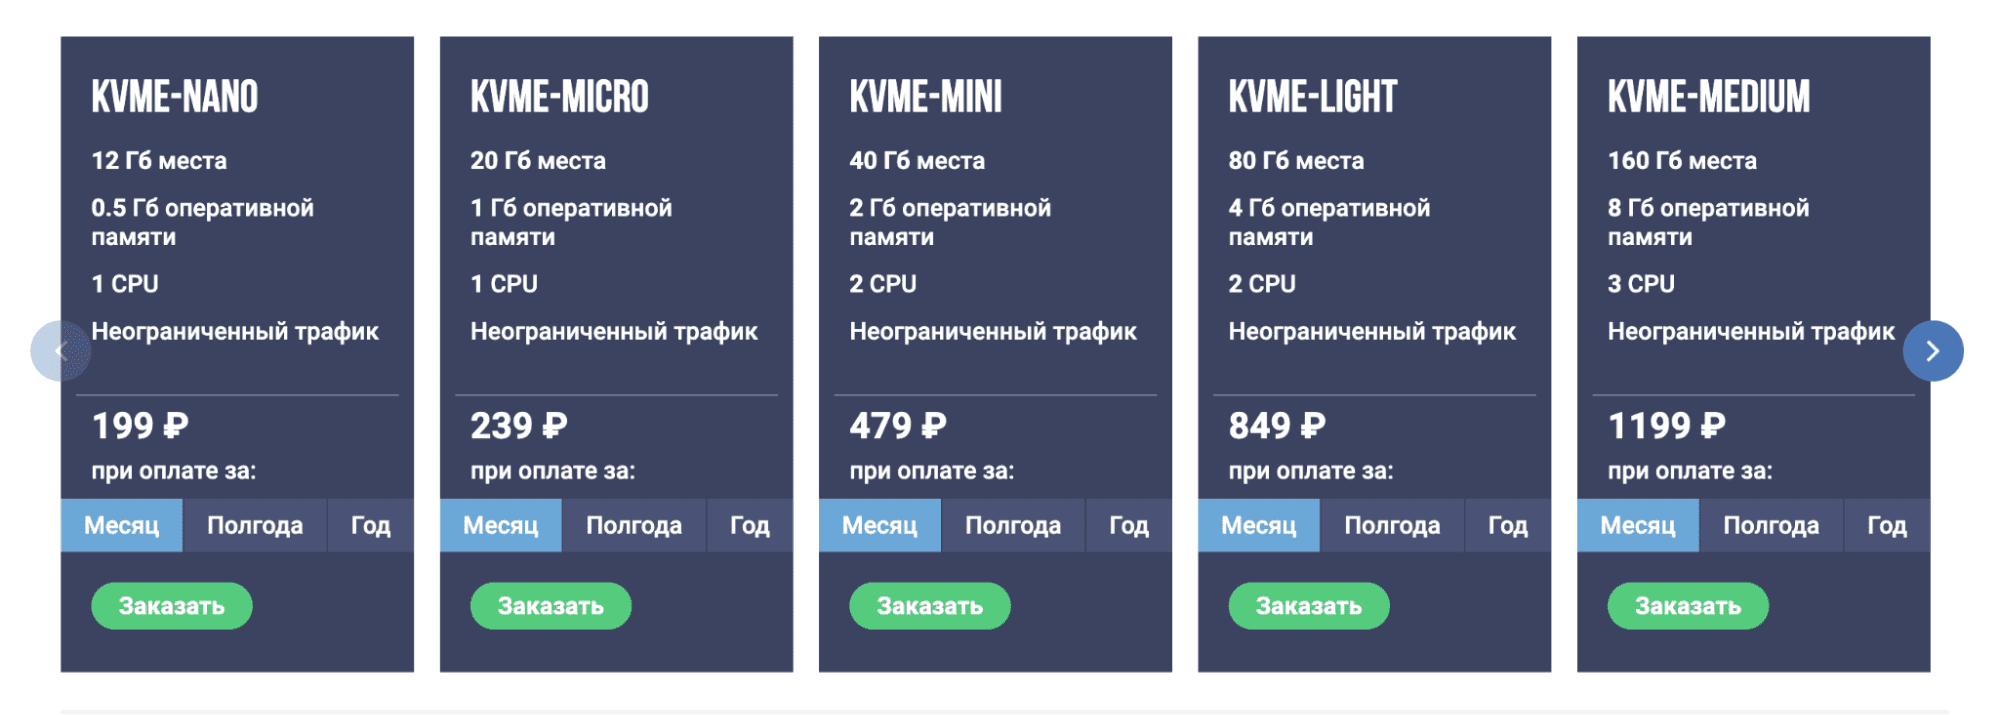
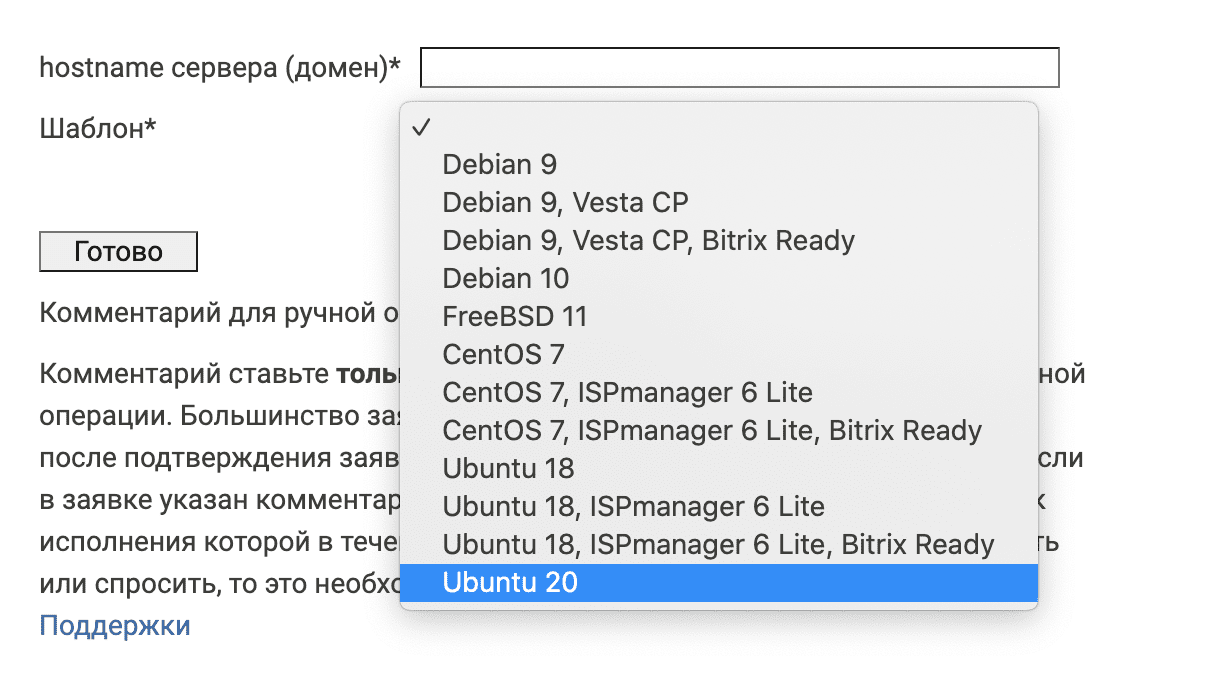
Для нашей задачи достаточно будет базового тарифа. Выбираем его, проходим простую процедуру регистрации и оплачиваем услугу. Обратите внимание, в нашем примере при выборе шаблона мы использовали Ubuntu 20.04.
После оплаты и активации вам придут доступы к серверу, которые понадобятся для дальнейшей работы: имя пользователя (логин), пароль и IP-адрес.
№2. Подключение к серверу по SSH
SSH — это протокол, позволяющий производить удаленное управление операционной системой. С помощью SSH-клиента (специальной программы) можно подключаться к VPS и производить необходимые настройки.
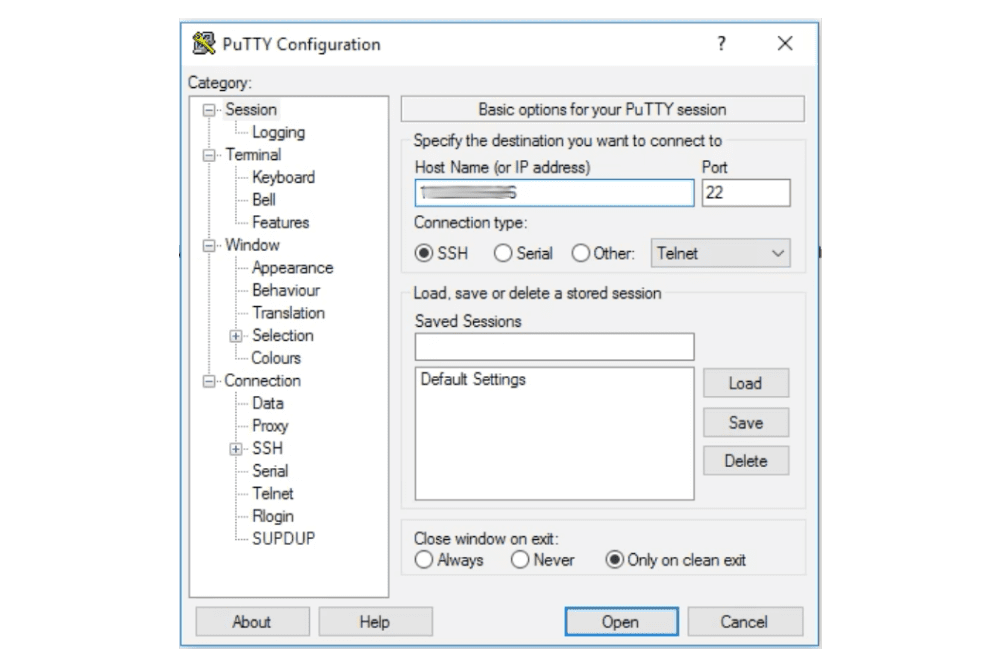
Для примера мы будем использовать SSH-клиент Putty — он бесплатный, скачать его можно с официального сайта.
Открываем Putty, в поле «Host Name» вводим IP-адрес сервера, в поле «Port» оставляем «22». Нажимаем кнопку «Open». Откроется консоль, в которой мы будем работать с сервером.
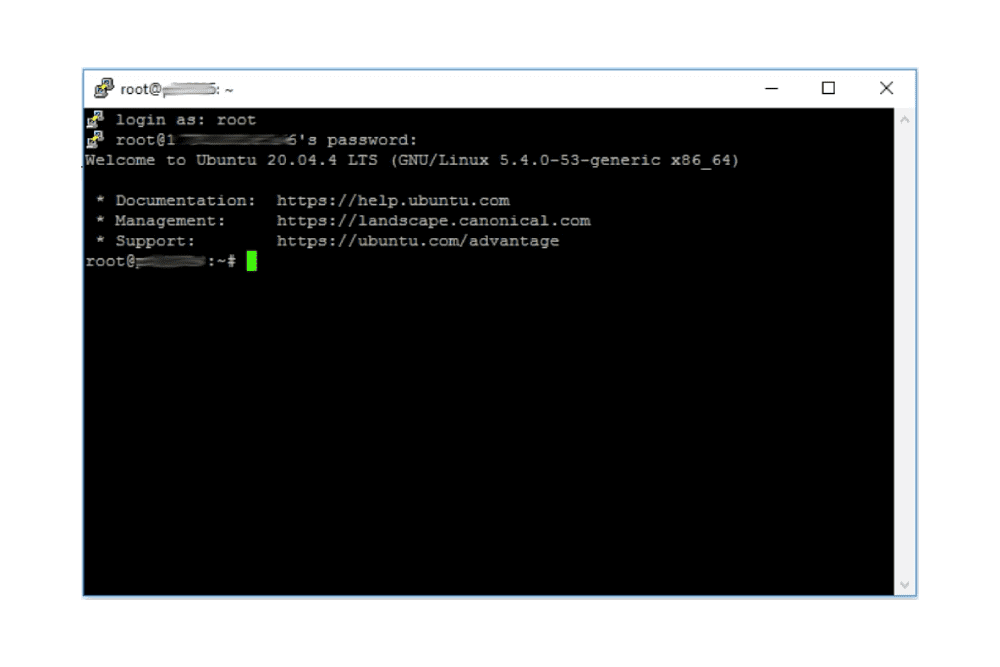
Вводим логин (в нашем случае «root») и нажимаем Enter. Вручную или правой кнопкой мыши вводим пароль от сервера и нажимаем Enter. Подключение прошло успешно. Обратите внимание, пароль не отображается в интерфейсе Putty — не пугайтесь, это нормально.
№3. Установка и настройка OpenVPN
Чтобы установить OpenVPN на сервер, вводим следующую команду и нажимаем Enter:
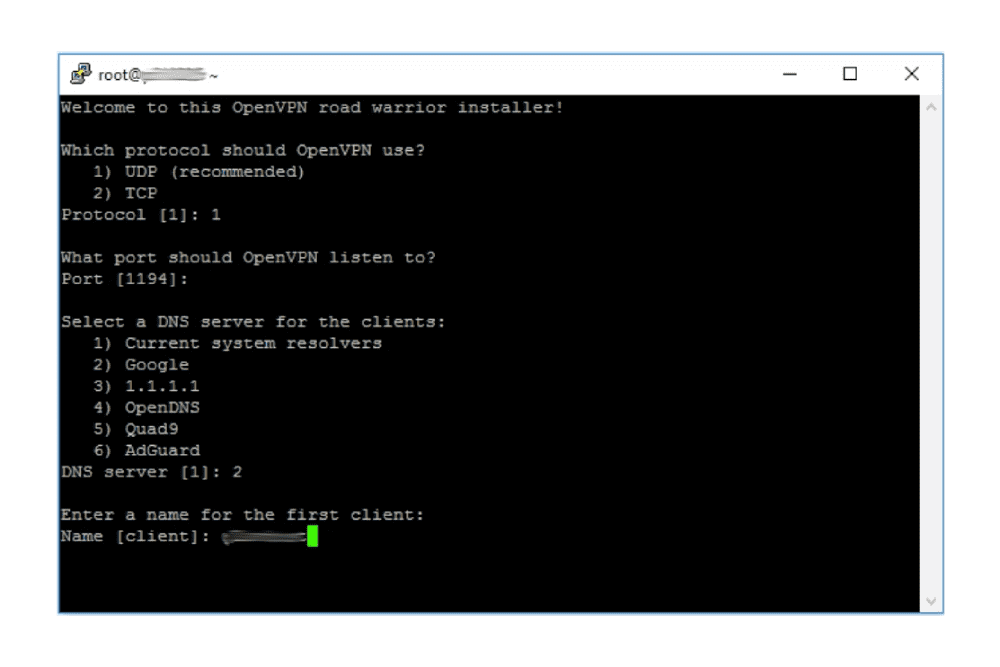
wget https://git.io/vpn -O openvpn-install.sh && bash openvpn-install.sh Запустится процесс установки. Далее выполним настройку и создадим конфигурационный файл:
- Which protocol should OpenVPN use? Выбираем протокол: вводим цифру «1» и нажимаем Enter.
- What port should OpenVPN listen to? Ничего не вводим и просто нажимаем Enter.
- Select a DNS server for the clients. Выбираем DNS-сервер: например, вводим цифру «2» (Google) и нажимаем Enter.
- Enter a name for the first client. Придумываем имя клиента на английском языке (оно может быть любым) и нажимаем Enter.
Далее нажимаем любую кнопку для начала установки и ждем завершения.
№4. Скачивание конфига через FTP-клиент
FTP — протокол передачи файлов по сети, а FTP-клиент — специальная программа для упрощения доступа к FTP-серверу. С помощью этой программы мы подключимся к VPS и скачаем созданный конфигурационный файл.
В нашем примере мы будем использовать бесплатный FTP-клиент FileZilla — скачать его можно с официального сайта.
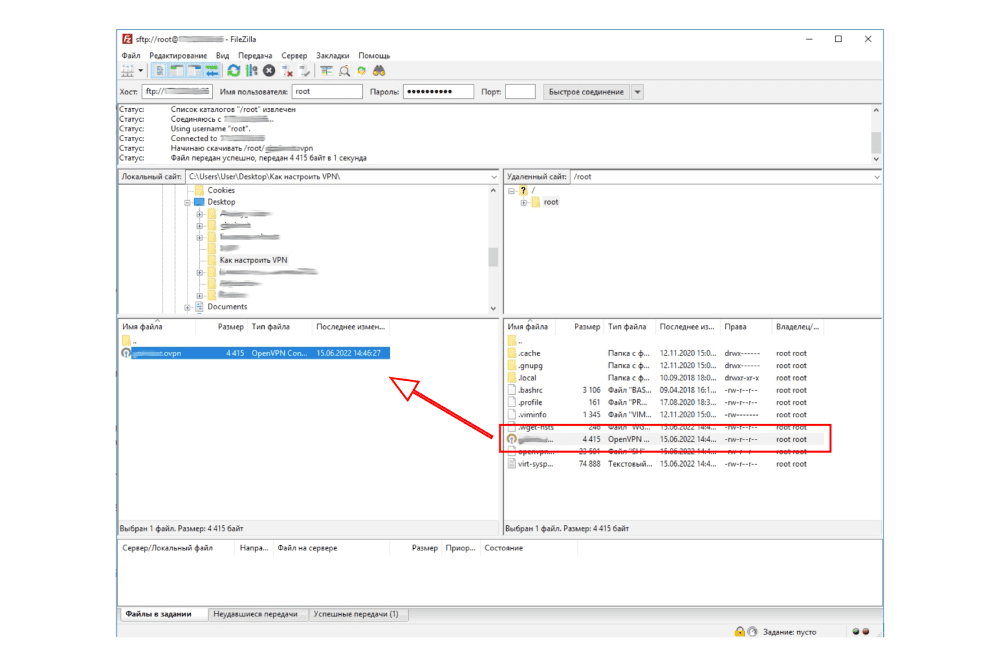
Открываем FileZilla. В поле «Хост» вводим:
sftp://Айпи-адрес-сервера Имя пользователя и пароль — берем из доступов. Нажимаем кнопку «Быстрое соединение». После подключения в интерфейсе справа отобразятся папки на сервере, а слева — на вашем компьютере. Находим конфигурационный файл на сервере и сохраняем его у себя на компьютере (с помощью мыши перетаскиваем в левую часть экрана в интерфейсе FileZilla).
Чтобы открыть конфигурационный файл, нужно скачать программу OpenVPN с официального сайта.
№5. Подключение к VPN
После установки OpenVPN нажимаем на конфигурационный файл два раза и нажимаем «Да». Обратите внимание, файл сохранился в папке на нашем компьютере, которая была выбрана в программе FileZilla при скачивании.
OpenVPN может запуститься в свернутом виде. Чтобы подключится к ВПН, найдите иконку приложения в правом нижнем углу и нажмите на нее правой кнопкой мыши. Выберите конфигурационный файл и нажмите «Подключиться».
Как создать дополнительных клиентов OpenVPN на сервере: команды
Если вы хотите добавить клиентов на сервер с уже установленным OpenVPN — допустим, через время, когда клиент «созрел», — лучше использовать для этого специальную утилиту Easy-RSA. Это набор сценариев для управления сертификатами, который позволит вам легко создавать ключи и сертификаты для дополнительных клиентов.
Вам нужно будет подключиться к серверу по SSH, как мы делали в начале статьи, и, если утилита еще не установлена, ввести в терминал следующую команду:
sudo apt install easy-rsa Далее мы опишем действия пошагово.
-
Переходим в директорию Easy-RSA с помощью команды:
cd /usr/share/easy-rsa sudo nano vars source vars ./build-key
sudo cp keys/.crt keys/.key keys/ca.crt /etc/openvpn/ sudo nano /etc/openvpn/.ovpn sudo systemctl restart openvpn Готово! Мы добавили нового клиента, осталось только передать ему файлы. Используя вышеописанную инструкцию по работе с FileZilla, скачайте на свой компьютер .ovpn, .crt, .key и ca.crt. Эти четыре файла необходимо скопировать на клиентское устройство. Т. е. на компьютер или смартфон, с которого будет вестись подключение к вашей виртуальной частной сети. Следуйте указаниям того OpenVPN-клиента, который используется на этом устройстве.
Для создания нового пользователя вам нужно будет повторять процедуру, за исключением изменения настроек «vars». Надеемся, у вас все получилось!
Заключение
Отлично, теперь вы знаете, как создать собственный VPN с помощью VDS-сервера. Остались вопросы? Обратитесь в службу технической поддержки RuWeb — наши специалисты обязательно помогут, если у вас возникнут трудности с настройкой на серверах нашей компании.
VPN предназначен для доступа на гос. ресурсы (например, Госуслуги) из-за рубежа.