Интерфейс br0 что это
Интерфейсы Bridge являются виртуальными сетевыми интерфейсами, которые объединяют несколько физических сетевых интерфейсов для выполнения функций коммутатора (физические интерфейсы, добавленные в коммутатор, становятся портами коммутатора).
Запрещено добавлять в один Bridge интерфейс физические интерфейсы, входящие в разные группы – доверенные и недоверенные (например, запрещено одновременно добавлять интерфейсы из LAN и WAN сегментов), так как физические интерфейсы, добавленные в Bridge , становятся неконтролируемыми с точки зрения СКЗИ и МЭ. Соответственно, политику СКЗИ и правила МЭ нужно применять на виртуальном Bridge интерфейсе, который является логическим объединением физических интерфейсов.
Bridge интерфейсы описываются в файлах /etc/network/interfaces.d/bridgeN.
Cisco-like консоль не поддерживает изменение сетевых параметров (MTU/IP адрес/состояние) для Bridge интерфейсов.
Рассмотрим пример создания программного коммутатора bridge0 на основе физических интерфейсов eth1/eth2:
Если в файле /etc/network/interfaces или в файлах директории /etc/network/interfaces.d/ присутствуют строки с настройками для интерфейсов eth1 и eth2 , то необходимо их удалить (изменять файл /etc/ifaliases.cf относительно данных интерфейсов не нужно).
1. Отредактируйте файл /etc/network/interfaces.d/bridge0 , добавив в него описание для Bridge интерфейса, например:
root@sterragate:~# vim.tiny /etc/network/interfaces.d/bridge0
iface bridge0 inet static
bridge_ports eth1 eth2
pre-up ip link set dev eth1 mtu 1500
pre-up ip link set dev eth2 mtu 1500
• address – IP адрес логического интерфейса bridge0;
• netmask – сетевая маска для IP адрес логического интерфейса bridge0;
• mtu – параметр для задания MTU интерфейса bridge0; з начение по умолчанию – 1500; при изменении MTU интерфейса bridge0 значение MTU физических интерфейсов eth1 и eth2 не меняется;
• bridge_ports – имена физических интерфейсов, входящих в коммутатор;
• pre-up ip link set dev ethN mtu – выставление MTU для физических интерфейсов.
2. Чтобы Bridge интерфейс bridge0 появился в системе, выполните команду ifup bridge0 , после чего убедитесь, что данный интерфейс действительно доступен в системе, и он выступает коммутатором, а интерфейсы eth1/eth2 добавлены в bridge0:
root@sterragate:~# ifup bridge0
root@sterragate:~# ip address show bridge0
26: bridge0: mtu 1500 qdisc noqueue state UP group default qlen 1000
link/ether 00:50:56:9e:bf:69 brd ff:ff:ff:ff:ff:ff
inet 192.168.1.2/24 brd 192.168.1.255 scope global bridge0
valid_lft forever preferred_lft forever
root@sterragate:~# brctl show bridge0
bridge name bridge id STP enabled interfaces
bridge0 8000.0050569ebf69 no eth1
root@sterragate:~# ip address show eth1
3: eth1: mtu 1500 qdisc pfifo_fast master bridge0 state UP group default qlen 1000
link/ether 00:50:56:9e:bf:69 brd ff:ff:ff:ff:ff:ff
root@sterragate:~# ip address show eth2
4: eth2: mtu 1500 qdisc pfifo_fast master bridge0 state UP group default qlen 1000
link/ether 00:50:56:9e:f5:ec brd ff:ff:ff:ff:ff:ff
Видно, что Bridge интерфейс bridge0 присутствует в системе и сконфигурирован, а также интерфейсы eth1/eth2 добавлены в bridge0. Расширенную информацию о bridge0 можно посмотреть при помощи утилиты brctl.
3. Добавьте Bridge интерфейс bridge0 в файл /etc/ifaliases.cf:
root@sterragate:~# vim.tiny /etc/ifaliases.cf
interface (name=»GigabitEthernet0/0″ pattern=»eth0″)
interface (name=»GigabitEthernet0/1″ pattern=»eth1″)
interface (name=»GigabitEthernet0/2″ pattern=»eth2″)
interface (name=»Bridge0″ pattern=»bridge0″)
interface (name=»default» pattern=»*»)
• значение параметра name должно быть задано в виде BridgeN.
• значение параметра pattern должно соответствовать имени Bridge интерфейса в нотации Linux.
4. Пересчитайте контрольную сумму файлa /etc /ifaliases .cf :
root@sterragate:~# integr_mgr calc -f /etc/ifaliases.cf
SUCCESS: Operation was successful.
5. Перезапустите VPN сервис:
root@sterragate:~# systemctl restart vpngate.service
Теперь для интерфейса Bridge0 можно задать политику СКЗИ и правила МЭ посредством cisco-like консоли или LSP, также настроить его средствами ОС.
unixforum.org
Как поднять и настроить Интерфейс br0 в Debian 4 Linux для Openvpn?
На сервере Openvpn OS Linyx Gentoo при выводе ifconfig обнаружил еще один сетевой интерфейс br0
К нему был привязан IP -adress карты внутренней сети.
Я сейчас поднял openvpn Debian 4 Linux и там этого интерфейса нет . Есть tap0 и eth0, 1 2
Расскажите в чем его смысл и как и для чего пользоваться.
Спасибо сказали:
AG4 Сообщения: 47 ОС: Mandriva 2010.0
Re: Интерфейс br0
Сообщение AG4 » 28.06.2008 23:44
вопрос какой-то неправильный. почему br0, а не tun0, tap0 ?
ну что там было на генте — это понятно только гентушнику, настраивающему ее (как мне показалось это мост к чему-то).
в чем смысл br0? а кто его знает.. может служил мостом между виртуальной машиной и локалкой.. ) это просто предположения)
а вообще, вопрос жутко непонятен 🙁
Спасибо сказали:
vei Сообщения: 102 ОС: debian 4.0
Re: Интерфейс br0
Сообщение vei » 29.06.2008 10:48
28.06.2008 23:44
вопрос какой-то неправильный. почему br0, а не tun0, tap0 ?
ну что там было на генте — это понятно только гентушнику, настраивающему ее (как мне показалось это мост к чему-то).
в чем смысл br0? а кто его знает.. может служил мостом между виртуальной машиной и локалкой.. ) это просто предположения)
а вообще, вопрос жутко непонятен 🙁
Я понял что есть 2 типа туннелей ROUTED и BRIDGE C первым типом все хорошо описано и там есть tun0, tap0
А вот как построить туннель 2-го типа я нигде не нашел и анализируя сервер с ГЕНТОО наткнулся в конфиге на строку server bridge . и интерфейс br0 думаю что и в ДЕБИАН это можно реализовать. Я захотел попробовать но споткнулся на br0 Пришлось плюнуть и сделать ROUTED с UDP и TUN. Все получилось, но интерес к BRIDGE остался отсюда и мой вопрос. Может быть неграмотный, ивиняет возможно то что я с Линух столкнулся первый раз, так как мне пришлось разбираться в оставшемся мне в наследство от старого админа ГЕНТОО. Вот я и вынужден был хоть как
то освоить Линух и ОВПН чтобы в сучае чего суметь установить(восстановить) Ну и пошли вопросы
Резюме Как построить туннель bridge Server Debian 4, Ovpn? Client Windows XP) Где посмотреть конфиги и обязателен в этом случае интерфейс br0, Если да, то как его получить?
для чего создают bridge(br0)?
тут, br0, насколько я понимаю, это мост? если да, скажите, для чего их создают? какую проблему они решают?
niXman ★★★
24.04.19 10:58:49 MSK
тут, br0, насколько я понимаю, это мост?
обозвать сетефой интерфейс можно как угодно, но скорее всего это действительно bridge
если да, скажите, для чего их создают? какую проблему они решают?
Объединение интерфейсов с разных сетевых карт и разных технологий (например eth и wlan) в один виртуальный свитч
Можешь посмотреть что в него входит в «` brctl show «`
Иногда br используют как аналог lo для того чтобы было на что повесить ip для различных целей.
NobleWolf
( 24.04.19 11:02:02 MSK )
Соединение интерфейсов без маршрутизации по IP адресам.
symon2014 ★★
( 24.04.19 11:12:34 MSK )
Мост часто создается libvirt для раздачи сети виртуалкам.
Vsevolod-linuxoid ★★★★★
( 24.04.19 11:13:35 MSK )
Ответ на: комментарий от NobleWolf 24.04.19 11:02:02 MSK
Можешь посмотреть что в него входит в «` brctl show «`
так а если в машине есть только eth0, для чего тогда bridge?
niXman ★★★
( 24.04.19 11:15:26 MSK ) автор топика
Ответ на: комментарий от symon2014 24.04.19 11:12:34 MSK
т.е., если я добавлю wlan, мне этот wlan просто нужно добавить в br0? а если не добавить, то трафик по wlan ходить не будет?
niXman ★★★
( 24.04.19 11:18:19 MSK ) автор топика
Последнее исправление: niXman 24.04.19 11:18:50 MSK (всего исправлений: 1)
Ответ на: комментарий от niXman 24.04.19 11:18:19 MSK
Лучше бы начал сначала , откуда мост взялся , не сам же появился.
symon2014 ★★
( 24.04.19 11:26:04 MSK )
Ответ на: комментарий от niXman 24.04.19 11:15:26 MSK
тут про libvirt уже вспоминали, вполне может быть для всяких виртуалок и контейнеров, просто интерфейсы динамически добавляются. что за дистрибутив?
NobleWolf
( 24.04.19 11:32:29 MSK )
Ответ на: комментарий от symon2014 24.04.19 11:26:04 MSK
сейчас я пытаюсь настроить wlan — получилось, но не с первого раза и по нескольким инструкциям. мне сейчас нужно написать доку о том, как я это сделал, потому, сейчас, я делаю все с нуля. и, насколько я понимаю, последний степ который мне не понятен — почему трафик не ходит, пока я не сделаю DOWN для eth0 & br0. (хотя, возможно, их не нужно было DOWN)
niXman ★★★
( 24.04.19 11:47:45 MSK ) автор топика
Ответ на: комментарий от NobleWolf 24.04.19 11:32:29 MSK
что-то на базе debian/ubuntu.
niXman ★★★
( 24.04.19 11:50:48 MSK ) автор топика
Ответ на: комментарий от niXman 24.04.19 11:50:48 MSK
Экзотика, не встречал. А чем сеть поднимается? В /etc/network/interfaces что нибудь интересное есть?
symon2014 ★★
( 24.04.19 12:10:03 MSK )
Ответ на: комментарий от symon2014 24.04.19 12:10:03 MSK
эмм. я даже не знаю, как ответить на это =)
поймите, я совсем не админ, но мне нужно поднять wlan. чем я и занимаюсь.
В /etc/network/interfaces что нибудь интересное есть?
из раскоменченного — lo & br0
niXman ★★★
( 24.04.19 12:22:30 MSK ) автор топика
Ответ на: комментарий от niXman 24.04.19 11:47:45 MSK
так как быть с br0? все необходимые шаги для wlan сделал, но трафик не ходит. если выполню DOWN для br0 & eth0 — трафик пойдет.
я должен в br0 добавить wlan?
niXman ★★★
( 24.04.19 12:24:45 MSK ) автор топика
Ответ на: комментарий от niXman 24.04.19 11:15:26 MSK
так а если в машине есть только eth0, для чего тогда bridge?
Для универсальности. Воткнешь в usb wifi, добавишь в bridge и ничего перенастраивать не придётся. Будет таже локальная сеть, но через wifi.
sergej ★★★★★
( 24.04.19 12:24:56 MSK )
Ответ на: комментарий от niXman 24.04.19 12:22:30 MSK
А кто? И для кого пишешь документацию?
anonymous
( 24.04.19 12:27:32 MSK )
Ответ на: комментарий от anonymous 24.04.19 12:27:32 MSK
программист. для другого программиста, который(возможно) будет после меня, когда я состарюсь =)
niXman ★★★
( 24.04.19 12:29:06 MSK ) автор топика
Ответ на: комментарий от niXman 24.04.19 12:24:45 MSK
выполняю «brctl addif » и получаю: «can’t add to bridge : Operation not supported»
выполняю как root
niXman ★★★
( 24.04.19 12:40:05 MSK ) автор топика
Ответ на: комментарий от niXman 24.04.19 12:40:05 MSK
symon2014 ★★
( 24.04.19 12:49:36 MSK )
Ответ на: комментарий от symon2014 24.04.19 12:49:36 MSK
niXman ★★★
( 24.04.19 12:50:10 MSK ) автор топика
Ответ на: комментарий от symon2014 24.04.19 12:49:36 MSK
И неплохо бы увидеть /etc/network/interfaces
symon2014 ★★
( 24.04.19 12:51:39 MSK )
Ответ на: комментарий от symon2014 24.04.19 12:51:39 MSK
# ifupdown has been replaced by netplan(5) on this system. See # /etc/netplan for current configuration. # To re-enable ifupdown on this system, you can run: # sudo apt install ifupdown auto lo iface lo inet loopback auto br0 iface br0 inet static bridge_ports eth0 enx24f5a28c545c bridge_stp off bridge_fd 0 bridge_maxwait 0 address 192.168.0.61 netmask 255.255.255.0 network 192.168.0.0 broadcast 192.168.0.255 gateway 192.168.0.1 dns-nameservers 192.168.0.1 8.8.8.8 niXman ★★★
( 24.04.19 12:56:22 MSK ) автор топика
Ответ на: комментарий от niXman 24.04.19 12:56:22 MSK
Ну вот , здесь и поднимается твой проводной инерфейс . Правда для меня несколько странно через мост. Не знаю что у тебя за wlan и каким способом ты его прописывал , но без твоего DOWN он правильно не работал. Можешь прописать влан здесь , а мост закомментить , и тогда он будет подниматься при запуске. Ты бы описал свои действия по wlan.
symon2014 ★★
( 24.04.19 13:12:13 MSK )
Ответ на: комментарий от niXman 24.04.19 12:29:06 MSK
А-а. Как погромист, я тебе советую выпилить из конфигурации мост совсем, если нет причин его там иметь.
anonymous
( 24.04.19 13:16:41 MSK )
Ответ на: комментарий от symon2014 24.04.19 13:12:13 MSK
я тут поспрашивал, и говорят что мост выпиливать нельзя. какие варианты?
niXman ★★★
( 24.04.19 13:18:19 MSK ) автор топика
Ответ на: комментарий от anonymous 24.04.19 13:16:41 MSK
«старшие» говорят, мост выпиливать нельзя.
Как настроить сетевой мост (br0) на Ubuntu Linux 14.04 и 16.04 LTS
В данном посте пойдет речь о том, как настроить сетевой мост на сервере с ОС Ubuntu 14.04 LTS или 16.04 LTS.
Сетевой мост — это ничто иное, как простой технический способ соединения с внешней сетью через физический интерфейс. Это полезно при использовании виртуализации LXC/KVM/Xen/Containers и других виртуальных интерфейсов. В этом туториале будет рассказано как можно настроить мост Linux используя bridge-utils (brctl) на сервер с Ubuntu.
Пример сетевого моста:
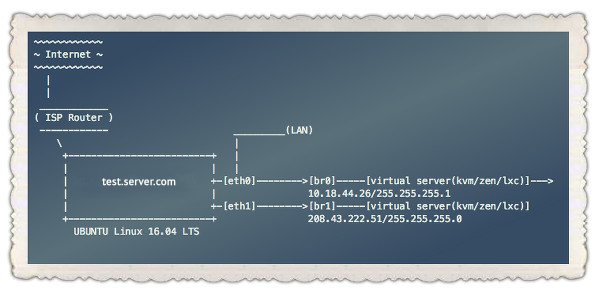
В этом примере eth0 и eth1 — это физический сетевой интерфейс. eth0 соединяется с LAN и eth1 соединен непосредственно с оборудованием провайдера.
Установка bridge-utils
Введите команду apt-get для установки bridge-utils:
$ sudo apt-get install bridge-utils $ sudo apt install bridge-utils 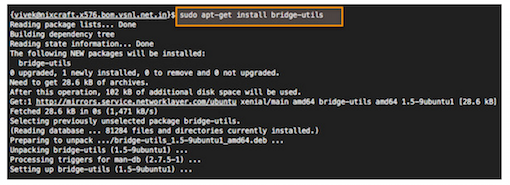
Создаем сетевой мост на сервере с Ubuntu
Редактируем /etc/network/interfaces используя текстовый редактор такой как nano, vi или любой другой любимый Вами редактор, и вводим:
$ sudo cp /etc/network/interfaces /etc/network/interfaces.bakup-1-july-2016 $ sudo vi /etc/network/interfaces Далее установим eth1 и метим его как br1, вводим:
# br1 имеет статический IPv4 адрес, шлюз для него - роутер провайдера auto br1 iface br1 inet static address 208.43.222.51 network 255.255.255.248 netmask 255.255.255.0 broadcast 208.43.222.55 gateway 208.43.222.49 bridge_ports eth1 bridge_stp off bridge_fd 0 bridge_maxwait 0 Устанавливаем eth0 и метим его как br0, вводим:
auto br0 iface br0 inet static address 10.18.44.26 netmask 255.255.255.192 broadcast 10.18.44.63 dns-nameservers 10.0.80.11 10.0.80.12 # set static route for LAN post-up route add -net 10.0.0.0 netmask 255.0.0.0 gw 10.18.44.1 post-up route add -net 161.26.0.0 netmask 255.255.0.0 gw 10.18.44.1 bridge_ports eth0 bridge_stp off bridge_fd 0 bridge_maxwait 0 Заметка про br0 и DHCP
auto br0 iface br0 inet dhcp bridge_ports eth0 bridge_stp off bridge_fd 0 bridge_maxwait 0 Сохраните и закройте файл.
Перезапускаем сервер или сетевой сервис
Теперь нужно перезагрузить сервер или ввести команду для перезапуска сетевого сервиса:
$ sudo systemctl restart networking Если используется Ubuntu 14.04 LTS или более старая версия дистрибутива, введите:
$ sudo /etc/init.d/restart networking Команда проверки связности
Используем команду ping/ip для того, чтобы убедиться в доступности интерфейсов LAN и WAN:
# смотрим состояние br0 и br1 ip a show # проверяем маршрутизацию ip r # проверяем доступность внешних ресурсов ping -c 2 8.8.8.8 # проверяем доступность внутренней сети ping -c 2 10.0.80.12 
Теперь можно сконфигурировать XEN/KVM/LXC контейнеры, чтобы использовать br0 и br1 и получить доступ непосредственно к Интернету или внутренней LAN. Таким образом отпадает потребность в установке специальной таблицы маршрутизации или создания iptables, SNAT правил.