Предоставление резервных серверов DNS
Многие регистраторы требуют, чтобы владелец домена предоставил адреса по меньшей мере двух отдельных серверов DNS. Делается это с целью повышения отказоустойчивости ― если доменное имя обслуживается двумя серверами DNS, разрешение имени будет происходить даже в том случае, если один из них по какой-либо причине перестанет работать. Установка Plesk на одном сервере не может удовлетворить это требование, потому что на ней будет только один сервер DNS. Однако если вы хотите предоставлять своим клиентам резервные серверы DNS, есть несколько вариантов, как это можно сделать:
Настройте на своем сервере Plesk по крайней мере два IP-адреса
Это позволит вам добавить второй сервер DNS в глобальный шаблон DNS. Для этого воспользуйтесь инструкциями:
- Перейдите на страницу Инструменты и настройки >Шаблон DNS.
- Добавьте следующие строки в шаблон DNS:
- ns1. A *первый IP-адрес*
- ns2. A *второй IP-адрес*
- NS ns1.
- NS ns2.
Обратите внимание на то, что хотя такая настройка системы удовлетворяет требованиям большинства регистраторов, она в действительности не создает состояния резерва. Если сервер DNS Plesk перестанет отвечать, разрешение имен для размещенных на сервере доменов прекратится.
Используйте облачные услуги
Например, воспользуйтесь сервисом DNS в Amazon Cloud при помощи расширения Amazon Route 53. Настройка этого расширения подробно описана в подразделе Интеграция с Amazon Route 53 раздела Использование внешних серверов DNS .
Используйте дополнительный сервер
Еще один вариант решения ― это использовать дополнительный сервер в качестве вторичного сервера DNS при помощи расширения Slave DNS manager для Plesk. Скачать расширение можно здесь: plesk.com/extensions/slave-dns-manager.
Обратите внимание на то, что если вы работаете с двумя или более серверами Plesk, вы можете их использовать как вторичные серверы DNS друг для друга. Например, если у вас есть два сервера Plesk с именами host1.com и host2.com, вы можете использовать host1.com как первичный сервер DNS для доменов, размещенных на этом сервере, а host2.com как вторичный сервер DNS для них (и наоборот).
Установка и настройка DNS-сервера
ISPmanager работает с реализациями DNS-сервера: BIND (Berkeley Internet Name Domain) и PowerDNS. Они обеспечивают преобразование DNS-имени в IP-адрес и наоборот. Основное преимущество BIND в том, что он реализован в полном соответствии с официальной документацией, которая регламентирует работу DNS-сервера. Согласно этому документу DNS-сервер хранит сведения о доменных зонах в виде файлов. PowerDNS по скорости работы превосходит BIND, т. к. сведения о доменных зонах хранит в базе данных. Поэтому если планируете работать с большим количеством IP-адресов в ISPmanager, то рекомендуем использовать PowerDNS.
ISPmanager выступает в роли первичного (master) DNS-сервера. Первичный DNS-сервер хранит главную копию файла доменной зоны, которую сопровождает администратор системы. Информацию о доменной зоне первичный сервер получает из её конфигурационных файлов зоны. Вторичные серверы (slave) получают настройки доменной зоны с первичного сервера.
Настройки DNS-сервера записываются в его конфигурационный файл. Используются при создании доменных зон. Подробнее см. в статье Создание доменного имени.
Установка сервера доменных имён
Чтобы установить сервер доменных имён:
- Перейдите в Настройки → Возможности → выберите Сервер имён (DNS) → Изменить.
- Выберите нужный DNS-сервер.
- Нажмите Применить изменения и дождитесь окончания установки.
Настройка сервера доменных имён
Чтобы настроить DNS-сервер:
- Перейдите в Домены → Доменные имена → Настройки.
- Укажите Серверы имён, которые управляют создаваемыми доменными зонами. Указываются в ресурсных NS-записях создаваемых доменных зон.
- Укажите Email администратора DNS. Указывается в ресурсной SOA-записи создаваемых доменных зон. Подробнее о доменных зонах и ресурсных записях см. в статье Создание ресурсных записей доменной зоны.
- Укажите Запись DMARC — шаблон, в соответствии с которым создаётся ресурсная TXT-запись доменной зоны. Используется для настройки механизма DMARC. Этот механизм задаёт политику проверки входящей почты в домене.
- Укажите Запись SPF — шаблон, в соответствии с которым создаётся ресурсная TXT-запись доменной зоны. Используется для настройки механизма SPF. Этот механизм задаёт политику проверки входящей почты в домене. Используйте в шаблоне макрос «_ip_» для подставления IP-адресов. Адреса указываются в параметре SPFRelayIP конфигурационного файла ISPmanager (по умолчанию /usr/local/mgr5/etc/ispmgr.conf) через пробел. Подробнее см. в статье Конфигурационный файл ISPmanager.
- Укажите Поддомены, которые будут автоматически создаваться при создании домена. Указываются в ресурсных A-записях создаваемых доменных зон.
- Укажите Почтовые серверы, на которые будет поступать электронная почта домена. Указываются в ресурсных MX-записях создаваемых доменных зон. Если указываете полное доменное имя, поставьте точку «.» на конце (например, «mail1.mydomain.com.» «mail2.mydomain.com.»). Если указываете запись в текущем домене, точку ставить не нужно (например «mail» «mail»).
- Если NS-запись лежит в пределах создаваемой доменной зоны, для NS-серверов автоматически создаются ресурсные A и AAAA записи. Укажите IP-адреса для серверов имён, которые будут использоваться при создании записей. Если поле не указано, то для первой NS-записи используется IP-адрес первичной доменной зоны, а для всех остальных — адрес вторичной. Если вторичные серверы имён не настроены или указано недостаточное количество IP-адресов, будет получена ошибка.
- При создании домена в ресурсной SOA-записи доменной зоны в качестве первичного DNS-сервера (master) указывается сервер с ISPmanager. Чтобы изменить значение по умолчанию, укажите Имя сервера для SOA-записей.
- Если нужно применить изменения настроек к уже созданным доменным зонам, включите опцию Применить к существующим.
- Нажмите Ok.
Поддержка технологии DNSSEC
Чтобы настроить DNSSEC:
- Перейдите в Домены → Доменные имена → Настройки.
- Включите опцию Поддержка DNSSEC.
- Укажите настройки ключей. DNSSEC использует 2 типа ключей: ZSK и KSK. ZSK (Zone Signing Key) — ключ для подписи ресурсных записей доменной зоны. KSK (Key Signing Key) — ключ для подписи ключей. Укажите параметры каждого типа ключа. Они будут учитываться при генерации новых ключей:
- Алгоритм — метод генерации ключей. Устаревшие алгоритмы: «5 — RSA/SHA-1», «7 — RSASHA1-NSEC3-SHA1». Современные алгоритмы: «8 — RSA/SHA-256», «10 — RSA/SHA-512». Новейшие алгоритмы: «13 — ECDSA Curve P-256 with SHA-256», «14 — ECDSA Curve P-384 with SHA-384».
- Длина ключа — указывается в битах.
- Период обновления, по истечении которого будет сгенерирован новый ключ. Указывается в месяцах.
Обратите внимание!
Текущая реализация поддержки DNSSEC позволяет указать только одинаковый алгоритм для всех типов ключей.
Подробнее о технологии см. в статье Настройка DNSSEC.
Настройка резервного контроллера домена Active Directory
Настройка сетевых интерфейсов Active Directory 2019
И так. У нас было 2 сервера виртуализации, 50 пользователей домена, 5 марок сетевых коммутаторов, полсотни групповых политик и гора CD-дисков, и всего такого, всех цветов. Не то, чтобы это всё было нужно в настройке резервного контроллера доменов, но раз начал наводить порядок в конторе, то иди в своём деле до конца.
На самом деле всё не так страшно, даже наооборот. Основной сервер будет называться AD-01, а резервный AD-02. Логично же 🙂 ? На сервере AD-01 прописываем в Альтернативный DNS-сервер ip адрес нашего будующего резервного контроллера домена. Так как у меня он находится в другом офисе, то и подсеть у него отличается, если бы он был в местной локальной сети, то имел ту же подсеть.
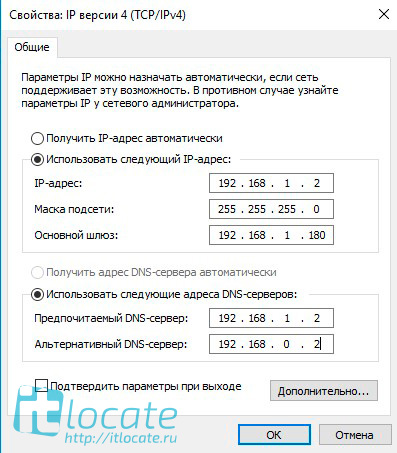
Настраиваем сетевой интерфейс основного домена
Вводим сервер резервный контроллер домена AD-02 в домен, а затем добавляем в Предпочтительный DNS-сервер ip адрес нашего основного сервера AD-01.
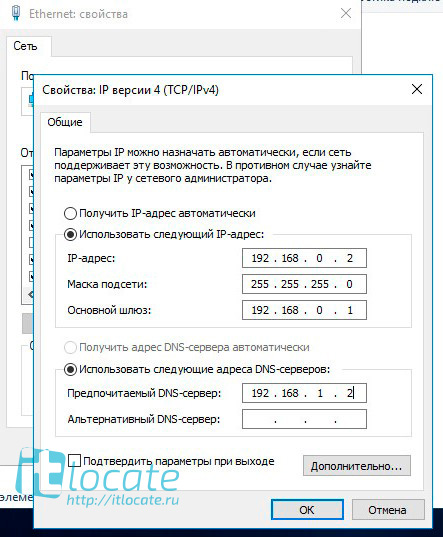
Настраиваем сетевой интерфейс резервного домена
Установка и настройка сервиса Active Directory 2019 через Диспетчер серверов
На резервном контроллере домена через Диспетчер серверов вызываем Мастер добавление ролей и компонентов. Отмечаем чекбоксы DNS-сервер и Доменные службы Active Directory.
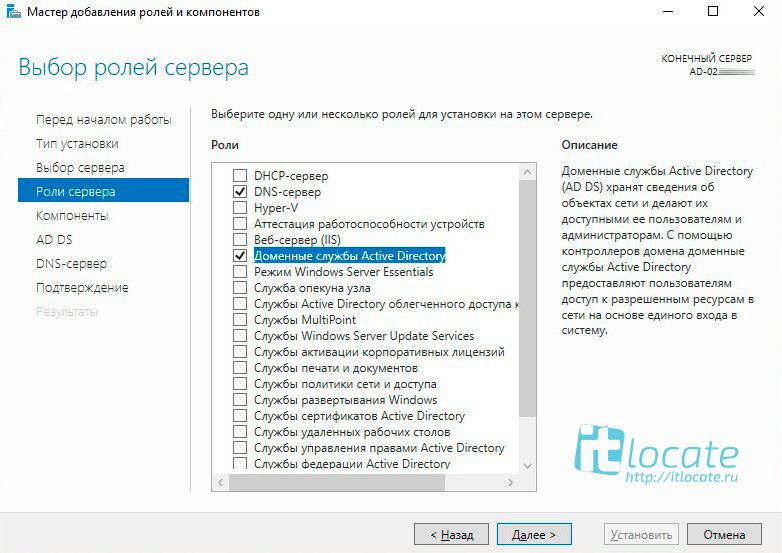
Выбираем роли сервера в Мастере добавления ролей и компонентов
Далее ничего особенного, проходим до пункта Подтверждение, соглашаемся и начинаем установку.
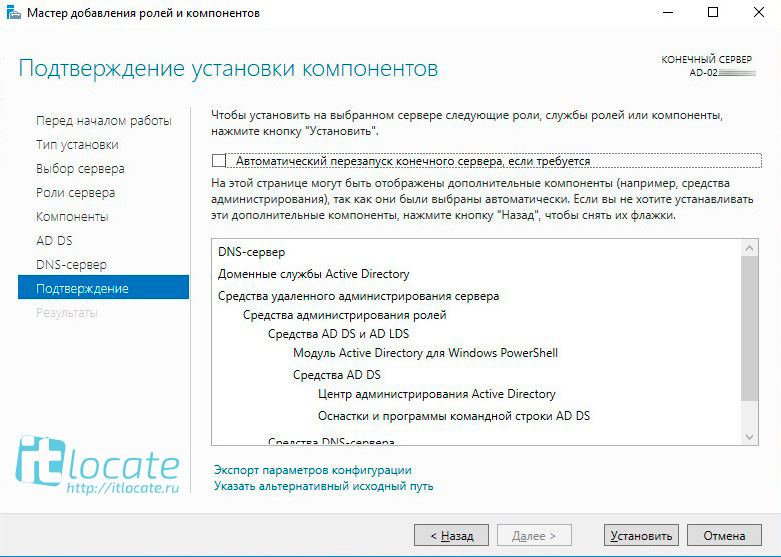
Подтверждаем установку
После установки ролей и компонентов на резервном контроллере домена нам необходимо повысить роль сервера до уровня контроллера доменов.
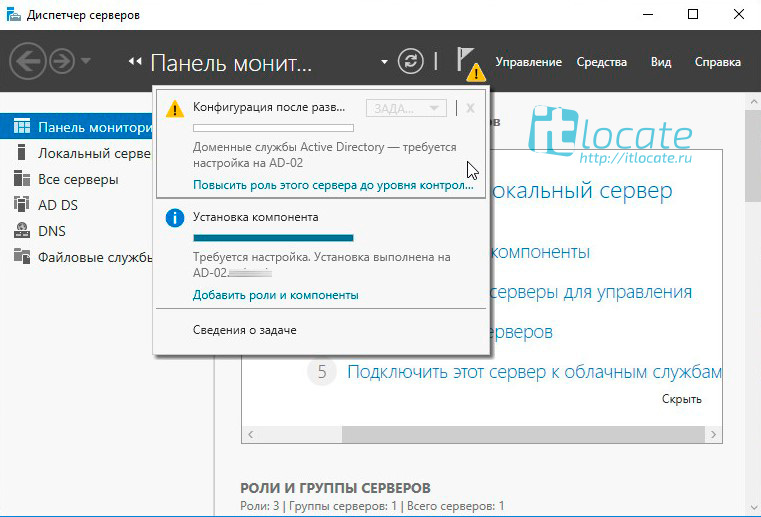
Повышаем роль этого сервера до уровня контроллера домена
Отмечаем Добавить контроллер домена в существующий домен, через кнопку Выбрать вибираем наш основной сервер и чуть ниже вводим наши учётные данные от домена.
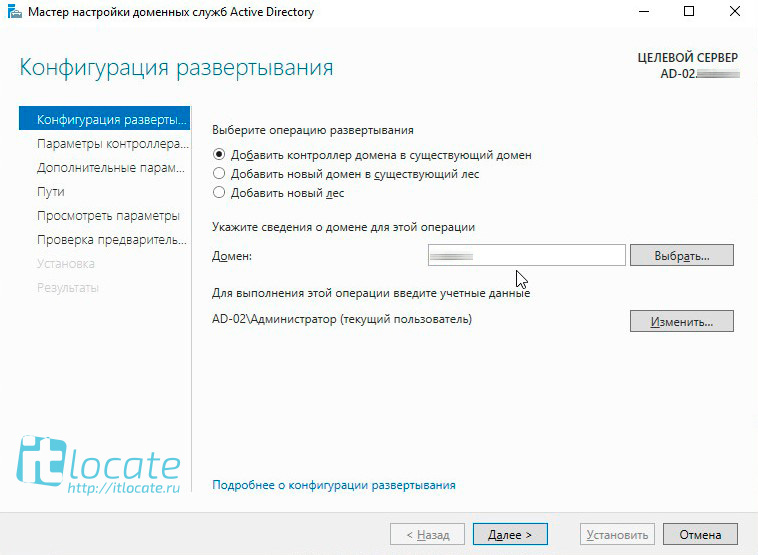
Добавляем контроллер домена в существующий домен AD-01
В разделе Дополнительные параметры указываем источник репликации основной сервер AD-01. Вот и всё, репликация сервера Active Directory готова!
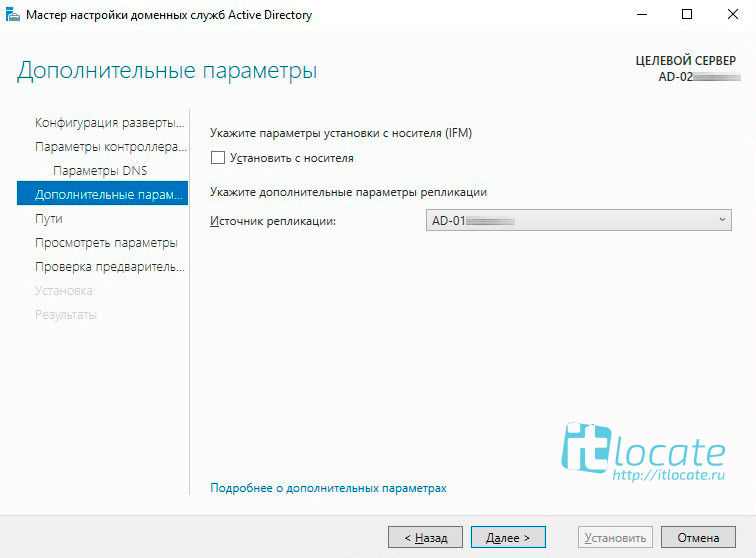
Проверка. Запускаем принудительное реплицирование домена
Для того чтобы сразу протестировать настройку реплецирования резервного контроллера домена открываем Диспетчер серверов и запускаем Средства / Active Directory — сайты и службы
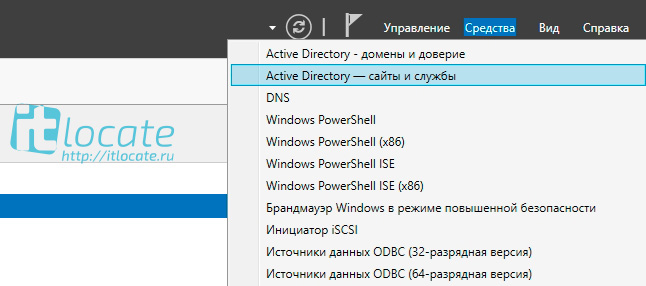
Открываем консоль AD — сайты и службы
В открывшемся окне переходим Sites / Default-First-Site-Name / Servers / AD-02 / NTDS Settings, выбираем в окне справа наше подключение Правая кнопка мыши / Реплицировать сейчас.
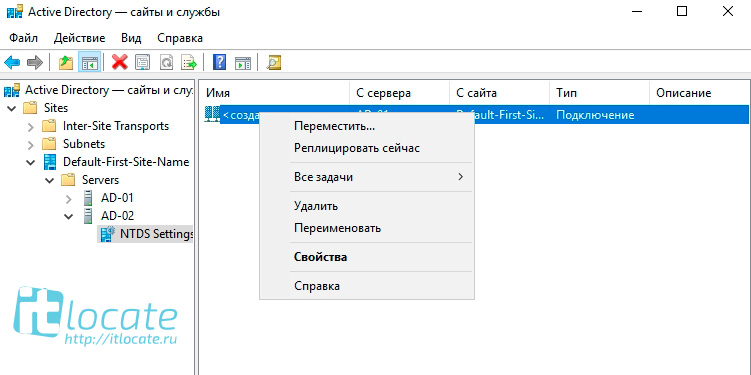
Пробуем принудительно запустить реплицирование
А после мы должны увидеть уведовление об успешном реплицировании нашего каталога. Надеюсь помог и вы настроили свой резервный контроллер домена Active Directory! Спасибо за внимание!
Настройка DNS на компьютере с Windows
Для обеспечения безопасности и надежности интернет-соединения, а также для бесперебойного доступа к веб-сайтам, социальным сетям и онлайн-сервисам, можно использовать сторонние DNS-серверы, которые работают на первом рубеже доступа к сети Интернет.
Популярные DNS-серверы представлены на нашем сайте в разделе Безопасные DNS-сервисы. Чаще всего настройка DNS помогает эффективнее работать VPN и прокси, обеспечивая более высокий уровень защиты вашей конфиденциальности и анонимности.
Предлагаем вашему вниманию подробные инструкции, как настроить DNS на компьютере с операционными системами Windows 10, 8.1, 8, 7, Vista и XP.
- Настройка DNS с помощью DNS Jumper
- Настройка DNS с помощью YogaDNS
- Настройка DNS в Windows 10, 8.1, 8
- Настройка DNS в Windows 7
- Настройка DNS в Windows XP
- Настройка DNS в Windows Vista
Настройка DNS с помощью DNS Jumper
DNS Jumper – удобный портативный инструмент для быстрого переключения DNS на вашем компьютере. Утилита работает со следующими операционными системами: Windows 10, 8.1, 8, 7, Vista, XP и не требует дополнительных настроек в системе.
Запустите утилиту, выберите в списке DNS сервер предпочтительный сервер (например, Google Public DNS) и нажмите кнопку Применить DNS.

Настройка DNS с помощью YogaDNS
YogaDNS — это DNS клиент, который перехватывает DNS-запросы на системном уровне и позволяет обрабатывать их через определенные пользователем DNS-серверы с использованием заданных протоколов и гибких правил.

Настройка DNS в Windows 10, 8.1, 8
1. Чтобы открыть Центр управления сетями и общим доступом (также доступен в меню Панель управления > Сеть и Интернет), нажмите сочетание клавиш Windows + R и в окне «Выполнить» введите следующую команду и нажмите ОК:
control.exe /name Microsoft.NetworkandSharingCenter

2. В разделе Просмотр основных сведений о сети и настройка подключений, выберите пункт сеть для Подключения.
3. В открывшемся окне выберите пункт Свойства.

4. В окне свойств подключения в списке Отмеченные компоненты используются этим подключением выберите пункт IP версии 4 (TCP/IPv4) в Windows 10 или Протокол Интернета версии 4 (TCP/IP) и нажмите кнопку Свойства.

5. В открывшемся окне на вкладке Общие выберите пункт Использовать следующие адреса DNS-серверов.

6. Введите выбранные вами адреcа DNS, например Comss.one DNS или Google DNS, в поля Предпочитаемый DNS-cepвep и Альтернативный DNS-cepвep (в зависимости от выбранного сервиса поле может оставаться пустым).
7. Поставьте галочку для Подтвердить параметры при выходе и нажмите OK, чтобы сохранить изменения.
Обновите DNS-кэш следующим образом:
- Нажмите правой кнопкой мыши по значку Windows (меню Пуск) и выберите Командная строка (администратор) или Windows PowerShell (администратор)
- Введите команду ipconfig /flushdns и нажмите клавишу Enter (Ввод)
- Сделайте перезагрузку компьютера.

Настройка DNS в Windows 7
1. Нажмите правой кнопкой мыши на значок интернета в трее, выберите Центр управления сетями и общим доступом.

2. В разделе Просмотр активных сетей, выберите пункт справа от Подключения:

3. На вкладке Общие в окне Состояние Подключения нажмите кнопку Свойства.

4. На вкладке Сеть окна свойства подключения, прокрутите вниз и выберите Протокол Интернета версии 4 (TCP/IPv4), нажмите кнопку Свойства.

5. На вкладке «Общие» окна Свойства, в нижней части, выберите Использовать следующие адреса DNS-серверов, а затем введите IP-адреса выбранного DNS-сервиса, например, Google DNS.

6. Поставьте галочку для Подтвердить параметры при выходе и нажмите OK, чтобы сохранить изменения.
Обновите DNS-кэш следующим образом:
- Нажмите меню Пуск > введите cmd в поле «Найти программы и файлы» > нажмите правой кнопкой мыши по найденной ссылке и выберите Запустить от администратора
- В Командной строке введите команду ipconfig /flushdns и нажмите клавишу Enter (Ввод).
- Сделайте перезагрузку компьютера.

Настройка DNS в Windows XP
- В меню Пуск, откройте Панель управления.
- В окне Панель управления> выберите Сетевые подключения, затем выберите текущее подключение.
- На вкладке Общие в окне Состояние подключения нажмите кнопку Свойства.
- На вкладке «Общие» окна Свойства подключения, прокрутите вниз и выберите Протокол Интернета (TCP/IP), затем нажмите Свойства.
- На вкладке «Общие» окна Свойства Протокол Интернета (TCP/IP), в нижней части, выберите Использовать следующие адреса DNS-серверов, а затем введите IP-адреса выбранного DNS-сервиса, например Google DNS.
- Нажмите кнопку ОК и закройте все окна.
Настройка DNS в Windows Vista
- В меню Пуск, откройте Панель управления.
- В окне Панель управления выберите Центр управления сетями и общим доступом.
- В разделе Сеть, выберите Просмотр состояния каждого соединения.
- На вкладке Общие в окне Состояние подключения нажмите кнопку Свойства.
- На вкладке Сеть cвойства подключения, прокрутите вниз и выберите Протокол Интернета версии 4 (TCP/IPv4), нажмите кнопку Свойства.
- На вкладке «Общие» окна Свойства, в нижней части, выберите Использовать следующие адреса DNS-серверов, а затем введите IP-адреса выбранного DNS-сервиса, Google DNS.
- Нажмите кнопку ОК и закройте все окна.