Почему Wireshark не видит пакетов других устройств в сети?
Запускаю, значит, акулу (будем так называть) от имени суперюзера. Интерфейс выбираю wlan0 (им я подключен к точке доступа). Телефон тоже подключен, когда я на нем (телефоне) вводил ifconfig, то узнал, то он имеет IP 192.168.0.17 (в ноута последняя цифра — 16).
Но акула не видит ни одного пакета до/из телефона, в то время, так я с него открываю сайтики всякие. Что сделать, чтобы видеть все пакеты от/до всех устройств в сети?
- Вопрос задан более трёх лет назад
- 24710 просмотров
1 комментарий
Оценить 1 комментарий

Tolik @Diel Автор вопроса
Как вариант — пользоватся монитором. Он то точно всё видит. Но вот проблема в том, что здесь есть какая-то шифровка (не передает же т/д с паролем траффик в «голом» виде). Поэтому юзать монитор это как ловить сейфы, которые никогда не откроешь.
Решения вопроса 2

Системный администратор
. я подключен к точке доступа .
Вот если бы снифер был запущен на точке доступа вы бы увидели весь трафик всех устройств, а так вы увидите только трафик того устройства на котором запущен снифер, широковещательный трафик который слышат все устройства в сети и трафик который попал на ваше устройство по ошибке (но чтоб его увидеть надо сделать так как сказал @padla2k).
Сделайте из ноутбука точку доступа, подключите к нему телефон и слушайте трафик.
Ответ написан более трёх лет назад
Нравится 1 6 комментариев
Tolik @Diel Автор вопроса
Суть не в том, что бы слушать траффик телефона, а в том, что бы его вообще слушать. Пусть даже не свой;)
Не свой просто так не послушать. Если только найдёте способ отзеркалить трафик на свой ноутбук и уже его будете слушать.
Tolik @Diel Автор вопроса
. например с того же телефона? Если на нем отлично работают проги, которые умеють делать MITM-атаки? Цытата (другой мой коммент в этом же вопросе): Как тогда обьяснить работу таких програм, как dSploit, DroidSheep, FaceNiff и др. под Android? Не думаю, что там такой крутой драйвер, то не отбрасывает чужих пакетов
Ну да, переводят сетевуху в promiscuous mode и она принимает все пакеты, в том числе и те, что попали на неё по ошибке. Но всё равно это будет не весь трафик. Как послушать весь трафик я рассказал выше.
А MITM эт да. Это можно. Но опять же вам придётся прикинуться роутером (ARP спуфинг поможет, да) и только тогда трафик жертвы пойдёт через ваш ноутбук.
HackWare.ru
Этичный хакинг и тестирование на проникновение, информационная безопасность
Фильтры Wireshark
Оглавление
Фильтры Wireshark для начинающих
У Wireshark просто огромное количество разнообразных фильтров. И по этим фильтрам есть огромная документация, в которой не так просто разобраться. Я собрал самые интересные для меня и самые часто используемые фильтры Wireshark. Для начинающих пользователей это может стать чем-то вроде справочника по фильтрам Wireshark, отправной точкой для изучения. Также здесь в комментариях предлагаю вам делиться ходовыми фильтрами, которые вы часто используете, а также интересными находками — я добавлю их в этот список.
Помните, что в Wireshark есть фильтры отображения и фильтры захвата. Здесь я рассматриваю фильтры отображения, которые вводятся в главном окне программы в верхнем поле сразу под меню и иконками основных функций.
Чтобы в полной мере понимать значение фильтров и что именно он показывает, необходимо понимание работы сети. Для знакомства с принципами работы сети и протоколов, рекомендуется изучить цикл о работе компьютерных сетей, первая статья цикла «Компьютерные сети: Часть 1. Как работают компьютерные сети» (остальные части в процессе подготовки).
Некоторые фильтры здесь написаны в общей форме, а некоторые выполнены в качестве конкретных примеров. Помните, что вы в любом случае можете подставить свои данные, например, изменить номер порта на любой вас интересующий, а также сделать то же самое с IP адресом, MAC-адресом, значением времени и пр.
Если вы только начинаете знакомиться с Wireshark, то обратитесь к статье «Как использовать Wireshark для захвата, фильтрации и проверки пакетов».
Операторы фильтров Wireshark
Фильтры могут иметь различные значения, например, это может быть строка, шестнадцатеричный формат или число.
Если ищется неточное вхождение (лучше подходит для нечисловых значений) то используется contains. Например, чтобы показать TCP пакеты, содержащие строку hackware нужен следующий фильтр:
tcp contains hackware
Для поиска точных значений используются операторы. Рассмотрим их:
| Оператор | Описание |
|---|---|
| ==/eq | Равно |
| !=/ne | Не равно |
| Меньше чем | |
| Меньше или равно | |
| >/gt | Больше чем |
| >=/ge | Больше или равно |
Как можно видеть, имеется по два варианта написания, например, если мы хотим указать, что значение фильтра равно чему-либо, то мы можем использовать == или eq.
Из фильтров с применением логических операндов можно строить довольно сложные конструкции, но, видимо, если один и тот же фильтр использовать дважды с операторами сравнения, например, как здесь в попытке сделать фильтрацию не по одному порту, а по диапазону портов:
tcp.port>=8000 && tcp.portто значение фильтра (в данном случае tcp.port) перезаписывается последним значением, поэтому в результате вместо ожидаемого поведения, мы получаем результат работы только последней части, в данном случае это
tcp.portПомните об этом баге!
При использовании с == (равно) этот баг отсутствует.
Логические операторы фильтров Wireshark
Логические операторы позволяют создавать детальные фильтры с использованием сразу нескольких условий. Рекомендуется дополнительно использовать скобки, поскольку в противном случае вы можете получить не то значение, которое ожидаете.
| Оператор | Описание |
|---|---|
| and/&& | Логическое И, данные выводятся если они соответствуют обоим частям фильтра. Например, фильтр ip.src==192.168.1.1 and tcp покажет только пакеты, которые исходят от 192.168.1.1 и которые ассоциированы с протоколом TCP. Будут показаны только данные, совпадающие с обоими условиями. |
| or/|| | Логическое ИЛИ, достаточно чтобы только одно условие было истинным; если оба являются истинной, то это тоже подходит. Например фильтр tcp.port==80 or tcp.port==8080 покажет TCP пакеты, которые связаны (являются источником или пунктом назначения) с портом 80 или 8080. |
| not/! | Логическое НЕ используется, когда мы хотим исключить некоторые пакеты. То есть будут показаны все пакеты, кроме удовлетворяющие условию, следующему после НЕ. Например фильтр !dns покажет все пакеты, кроме DNS. |
Показать HTTP или DNS трафик:
http or dns
Показать любой трафик, кроме ARP, ICMP и DNS:
!(arp or icmp or dns)
Фильтр интерфейсов
Показать пакеты только отправленные или полученные на интерфейсе wlan0:
frame.interface_name == "wlan0"
Трафик протоколов канального уровня
Для показа ARP трафика:
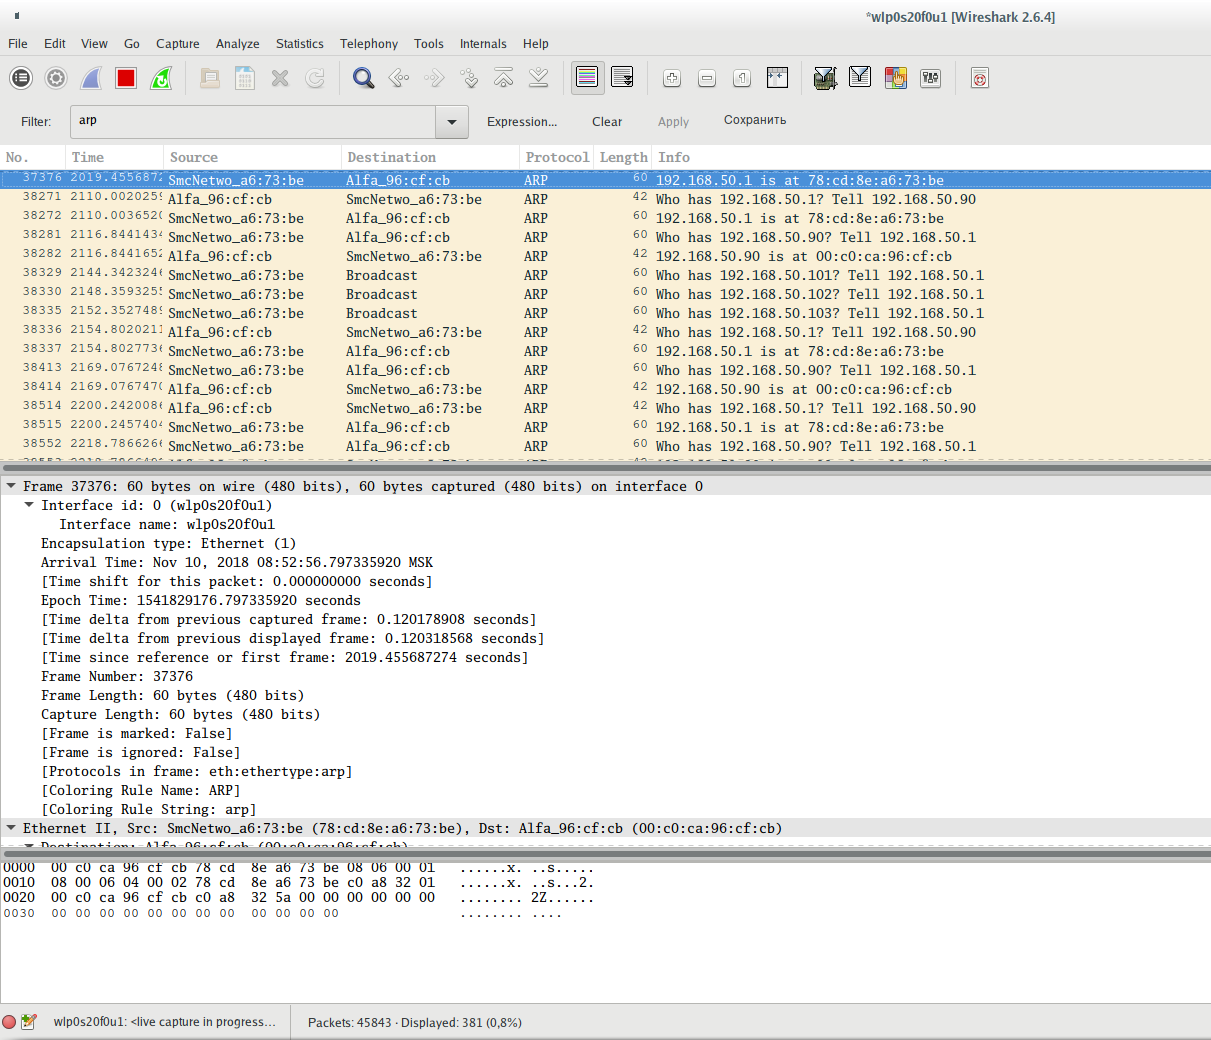
Показать фреймы ARP протокола, отправленные с устройства, имеющего MAC-адрес 00:c0:ca:96:cf:cb:
arp.src.hw_mac == 00:c0:ca:96:cf:cb
Показать фреймы ARP протокола, отправленные с устройства, имеющего IP адрес 192.168.50.90:
arp.src.proto_ipv4 == 192.168.50.90
Показать фреймы ARP протокола, отправленные на устройство, имеющего MAC-адрес 00:00:00:00:00:00 (этот адрес используется когда протокол пытается узнать целевой MAC-адрес. Ещё один популярный адрес, который может вас смутить, это ff:ff:ff:ff:ff:ff, этот адрес является широковещательным, то есть сообщения с этим адресом предназначены для всех устройств локальной сети):
arp.dst.hw_mac == 00:00:00:00:00:00
Показать фреймы ARP протокола, отправленные на устройство, имеющего IP адрес 192.168.50.1:
arp.dst.proto_ipv4 == 192.168.50.1
Показать Ethernet трафик:
Показать фреймы (вообще все фреймы, а не только ARP, как это было в предыдущих примерах), отправленные с устройства, имеющего MAC-адрес 00:c0:ca:96:cf:cb:
eth.src == 00:c0:ca:96:cf:cb
Показать фреймы, отправленные на устройство, имеющего MAC-адрес 78:cd:8e:a6:73:be:
eth.dst == 78:cd:8e:a6:73:be
Трафик протоколов межсетевого уровня
Фильтрация IPv4 протокола
Показать IP трафик (сюда относятся TCP, UDP, а также протоколы уровня приложений DNS, HTTP — то есть практически всё, кроме протоколов канального уровня, которые не используют IP адреса для передачи данных (в локальных сетях Ethernet в качестве адресов доставки они используют MAC-адреса)):
ip
Если быть более точным, имеется ввиду трафик протокола IPv4, который обычно называют просто IP (Internet Protocol).
Показать трафик, связанный с определённым IP адресом (впишите его вместо x.x.x.x). Будут показаны пакеты, в которых этот IP адрес является источником данных ИЛИ получателем:
ip.addr == x.x.x.x
Показать трафик, связанный с данными двумя IP адресами. По единственно возможной логике, один из этих адресов будет источником, а второй — адресом доставки.
ip.addr == x.x.x.x && ip.addr == y.y.y.y
Показать трафик, источником которого является хост с IP адресом 138.201.81.199:
ip.src == 138.201.81.199
Показать трафик, адресатом которого является хост с IP адресом 138.201.81.199:
ip.dst == 138.201.81.199
Обратите внимание, IP протокол оперирует IP адресами, но не оперирует портами. Порты являются частью протоколов TCP и UDP. IP протокол отвечает только за маршрутизацию трафика между хостами.
Фильтрация подсетей и диапазонов IP в Wireshark
Вы можете вместо одного IP адреса указать подсеть:
ip.addr == 192.168.1.0/24
Фильтрация трафика, отправленного с определённого диапазона IP. Если нужно отфильтровать трафик, источником которого является подсеть, то используйте фильтр вида:
ip.src == 192.168.1.0/24
Фильтрация трафика, предназначенного для отправки на определённый диапазон IP. Если нужно отфильтровать трафик, пунктом назначения которого является подсеть, то используйте фильтр вида:
ip.dst == 192.168.1.0/24
Фильтрация IPv6 протокола
Показать трафик IPv6 (Internet Protocol шестой версии):
ipv6
Фильтрация по IPv6 адресу. Для фильтрации по IPv6 адресу используйте фильтр:
ipv6.addr == 2604:a880:800:c1::2ae:d001
Фильтрация подсетей и диапазонов IPv6 в Wireshark
Вы можете вместо одного IPv6 адреса указать подсеть для фильтрации:
ipv6.addr == 2604:a880:800:c1::2ae:d000/64
Если нужно отфильтровать трафик, источником которого является определённый IPv6 адрес:
ipv6.src == 2604:a880:800:c1::2ae:d001
Если нужно отфильтровать трафик, отправленный на определённый IPv6 адрес:
ipv6.dst == 2604:a880:800:c1::2ae:d001
Фильтрация трафика, отправленного с определённого диапазона IPv6. Если нужно отфильтровать трафик, источником которого является подсеть, то используйте фильтр вида:
ipv6.src == 2604:a880:800:c1::2ae:d000/64
Фильтрация трафика, предназначенного для отправки на определённый диапазон IPv6. Если нужно отфильтровать трафик, пунктом назначения которого является подсеть, то используйте фильтр вида:
ipv6.dst == 2604:a880:800:c1::2ae:d000/64
Фильтрация ICMPv6 (Internet Control Message Protocol — протокол межсетевых управляющих сообщений шестой версии) в Wireshark делается фильтром:
icmpv6
Как отфильтровать пакеты ARP протокола для IPv6 в Wireshark? Для IPv6 протокол ARP не требуется, поскольку его роль выполняет протокол обнаружения соседей (Neighbor Discovery Protocol, NDP) средствами ICPM6 — подробности объяснены в статье «IPv6 аналог для «arp -an» в IPv4».
Для того, чтобы увидеть пакеты, которые выполняют роль ARP для IPv6, используйте фильтр:
icmpv6.type == 133 or icmpv6.type == 134 or icmpv6.type == 135 or icmpv6.type == 136 or icmpv6.type == 137
Другие фильтры с IP адресом аналогичны для IPv6 и IPv4.
Трафик протоколов транспортного уровня
Чтобы увидеть только трафик TCP:
Показать трафик, источником или портом назначения которого является определённый порт, например 8080:
tcp.port==8080
Показать трафик, источником которого является порт 80:
tcp.srcport == 80
Показать трафик, который отправляется службе, прослушивающей порт 80:
tcp.dstport == 80
Показать TCP пакеты с включённым флагом SYN:
tcp.flags.syn==1
Показать TCP пакеты с включённым флагом SYN и отключённым флагом ACK:
tcp.flags.syn==1 && tcp.flags.ack==0
Аналогично и для других флагов:
tcp.flags.syn==1
tcp.flags.ack==1
tcp.flags.reset==1
tcp.flags.fin==1
tcp.flags.cwr==1
tcp.flags.ecn==1
tcp.flags.urg==1
tcp.flags.push==1
tcp.flags.ns==1
Также можно использовать синтаксис вида tcp.flags == 0x0XX, например:
- FIN это tcp.flags == 0x001
- SYN это tcp.flags == 0x002
- RST это tcp.flags == 0x004
- ACK это tcp.flags == 0x010
- Установленные одновременно ACK и FIN это tcp.flags == 0x011
- Установленные одновременно ACK и SYN это tcp.flags == 0x012
- Установленные одновременно ACK и RST это tcp.flags == 0x014
Длина заголовка (смещение данных):
tcp.hdr_len == 32 tcp.hdr_len == 52 tcp.hdr_len > 32
Пакеты с установленными зарезервированными битами:
tcp.flags.res == 1
tcp.window_size_value == 11 tcp.window_size_value == 4468 tcp.window_size_value > 65000 tcp.window_size_value < 100
Вычесленный размер окна:
tcp.window_size == 45056 tcp.window_size == 11
Фактор масштабирования размера окна:
tcp.window_size_scalefactor == 4096
tcp.window_size_value — это необработанное значение размера окна, считываемое непосредственно из заголовка TCP, тогда как tcp.window_size — это вычисленный размер окна, который основан на том, применимо ли масштабирование окна или нет. Если масштабирование окна не используется или коэффициент масштабирования равен 1 или неизвестно, применимо ли масштабирование окна или нет, потому что трёхэтапное рукопожатие TCP не было захвачено, тогда эти два значения будут одинаковыми. С помощью tcp.window_size_scalefactor вы можете определить, какое из этих условий применимо — если его значение равно -1, то оно неизвестно, если его значение равно -2, тогда масштабирование окна не используется, а все остальные значения представляют фактический размер фактора масштабирования окна.
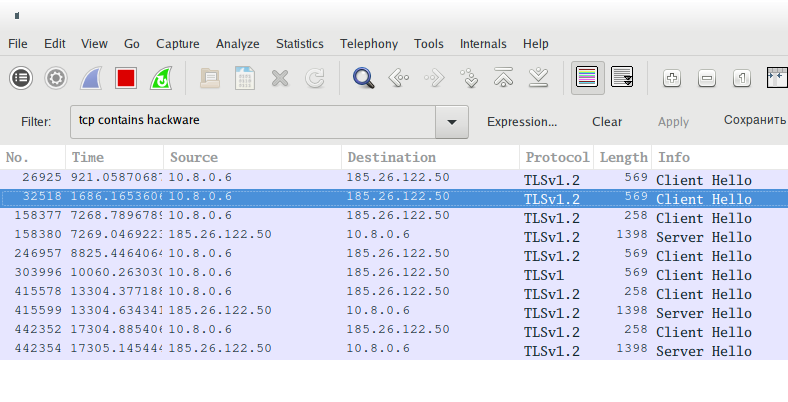
Чтобы показать пакеты, содержащие какую либо строку, например, строку hackware:
tcp contains hackware
Следовать потоку TCP с номером X:
tcp.stream eq X
Фильтровать по номеру потока:
tcp.seq == x
Показать повторные отправки пакетов. Помогает прослеживать замедление производительности приложений и потери пакетов:
tcp.analysis.retransmission
Этот фильтр выведен проблемные пакеты (потерянные сегменты, повторную отправку и другие. Этот фильтр проходят пакеты TCP Keep-Alive, но они не являются показателем проблем.
tcp.analysis.flags
Фильтры для оценки качества сетевого подключения.
Следующие характеристики относятся к TCP фреймам. Причём они не основываются на заголовках фрейма — рассматриваемые характеристики (пропуск данных, дубли) присвоены программой Wireshark исходя из анализа.
Фильтр выводит информацию о фреймах с флагом ACK, которые являются дублями. Большое количество таких фреймов может говорить о проблемах связи:
tcp.analysis.duplicate_ack_num == 1
Фильтр показа фреймов для которых не захвачен предыдущий сегмент:
tcp.analysis.ack_lost_segment
Это нормально в начале захвата данных — поскольку информация перехватывается не с самого начала сессии.
Для показа фреймов, которые являются ретрансмиссией (отправляются повторно):
tcp.analysis.retransmission
Вывод фреймов, которые получены не в правильном порядке:
tcp.analysis.out_of_order
Чтобы увидеть только трафик UDP:
Для UDP не используются флаги. Для этого протокола можно только указать порт.
Показать трафик, источником которого является порт 53:
udp.srcport == 53
Показать трафик, который отправляется службе, прослушивающей порт 53:
udp.dstport == 53
UDP пакет, в котором встречается определённая строка, например, строка hackware:
udp contains hackware
Порт назначения ИЛИ исходный порт:
udp.port == 53 udp.port > 40000 udp.port < 30
udp.length == 60 udp.length > 50000
Время между пакетами (для выявления проблем сети):
udp.time_delta > 1.5
Номер потока (запрос-ответ):
udp.stream == 5
udp.possible_traceroute
Чтобы увидеть только трафик ICMP:
icmp
Чтобы увидеть только трафик ICMP v6 (шестой версии)
icmpv6
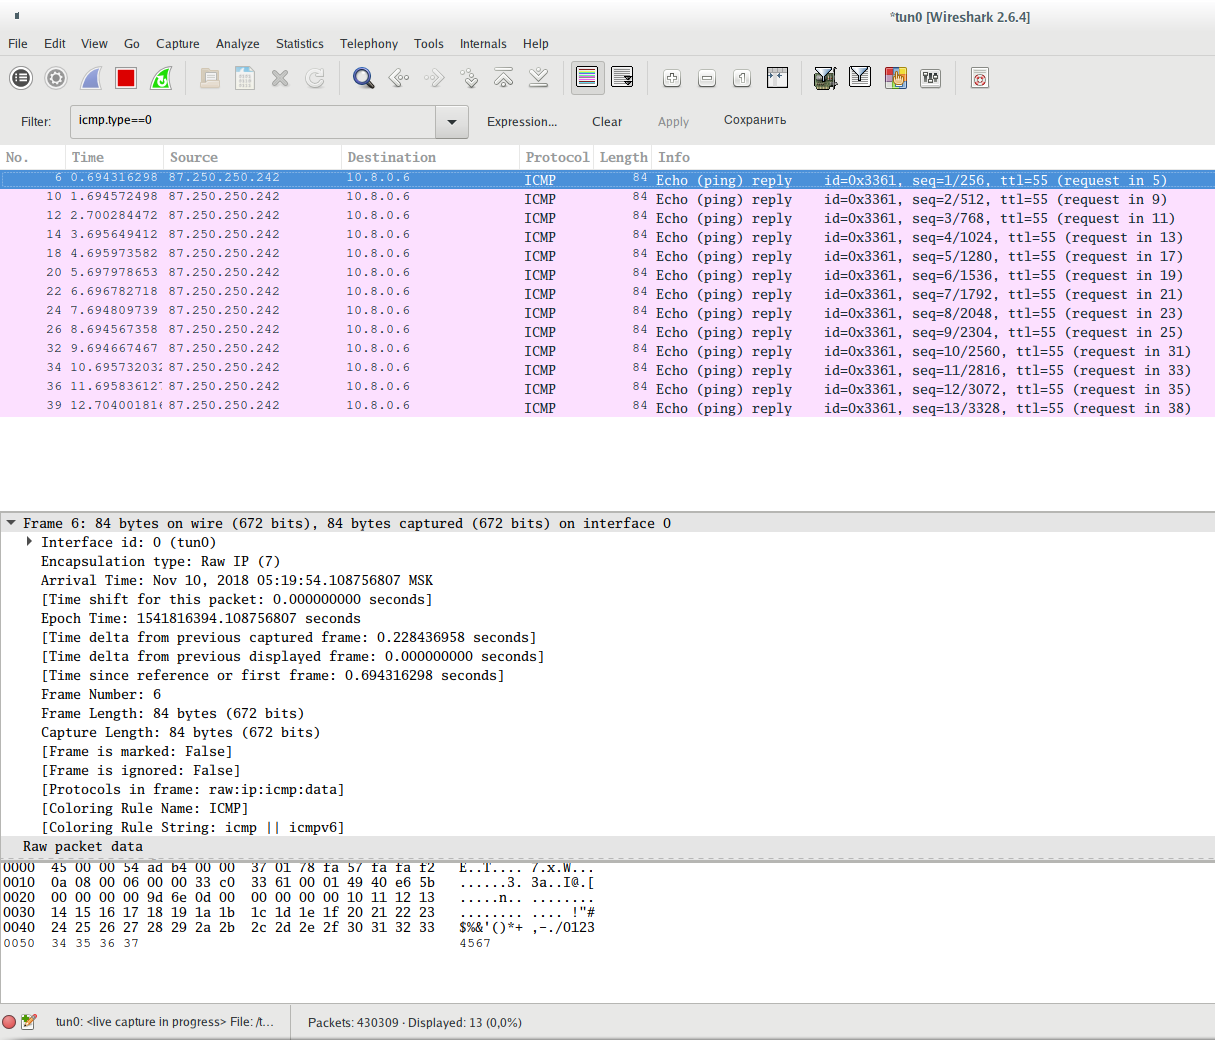
Показать все ответы на пинг:
icmp.type==0
Показать все пинг запросы:
icmp.type==8
Показать все ошибки недоступности/запрета хостов и портов
icmp.type==3
Показать все попытки перенаправить маршрутизацию с использованием ICMP:
icmp.type==8
Пример использования значения CODE, следующий фильтр покажет сообщения о недоступности порта:
icmp.type==3 && icmp.code==3
Трафик протоколов прикладного уровня
Для протоколов приклодного уровня HTTP, DNS, SSH, FTP, SMTP, RDP, SNMP, RTSP, GQUIC, CDP, LLMNR, SSDP, VNC, RDP и пр. имеются фильтры, которые называются как и сами протоколы, но пишутся маленькими буквами.
Например, чтобы увидеть HTTP трафик:
http
Чтобы увидеть трафик нового протокола HTTP/2:
http2
Помните, что при принятии решения, к какому протоколу относятся передаваемые данные, программа исходит из номера используемого порта. Если используется нестандартный порт, то программа не сможет найти нужные данные. Например, если было выполнено подключение к SSH по порту 1234, то фильтр ssh не найдёт SSH трафик.
Фильтр, который показывает только данные, переданные методом POST:
http.request.method == "POST"
Фильтр, который показывает только данные, переданные методом GET:
http.request.method == "GET"
Поиск запросов к определённому сайту (хосту):
http.host == ""
Поиск запросов к определённому сайту по части имени:
http.host contains "здесь.частичное.имя"
Фильтр для вывода HTTP запросов, в которых передавались кукиз:
http.cookie
Запросы, в которых сервер установил кукиз в браузер пользователя.
http.set_cookie
Для поиска любых переданных изображений:
http.content_type contains "image"
Для поиска определённых видов изображений:
http.content_type contains "gif" http.content_type contains "jpeg" http.content_type contains "png"
Для поиска файлов определённого типа:
http.content_type contains "text" http.content_type contains "xml" http.content_type contains "html" http.content_type contains "json" http.content_type contains "javascript" http.content_type contains "x-www-form-urlencode" http.content_type contains "compressed" http.content_type contains "application"
Поиск в Wireshark запросов на получения файлов определённого типа. Например, для поиска переданных ZIP архивов:
http.request.uri contains "zip"
Вместо http.request.uri для большей точности можно использовать фильтры http.request.uri.path или http.request.uri.query, например, для поиска запросов на скачивание файлов JPG (ссылки на картинки):
http.request.uri.path contains "jpg"
Также вы можете отфильтровать запросы, содержащие определённое значение HTTP заголовка REFERER (реферер). Например, для поиска запросов, в которых реферером является ru-board.com:
http.referer contains "ru-board.com"
Поиск запросов с любой авторизацией. Аналогично с помощью contains можно искать определённые виды авторизации:
http.authorization
Поиск файлов в HTTP потоке:
http.file_data
Чтобы увидеть, какие HTTP данные получены с задержкой, используется следующая конструкция:
http.time>1
Она покажет трафик, полученный позднее чем через 1 секунду.
Для исследования проблем, можно анализировать статус HTTP кодов ответа. Например, следующий фильтр покажет трафик, при котором получена ошибка 404 Not Found (страница не найдена):
http.response.code==404
Следующий фильтр очень интересный. Во-первых, он показывает какие сложные конструкции можно строить из отдельных фильтров. Во-вторых, он позволяет исследовать HTTP запросы и в целом веб активность, исключая лишние данные. С помощью этого фильтра вы можете просматривать веб-активность высокого уровня. Правила внутри скобок исключают изображения, файлы Javascript и таблицы стилей — всё, что страница запрашивает внутри себя. Если исследуемые страницы содержат другие встроенные объекты, то исключите их похожим образом:
http.request && !(http.request.uri contains ".ico" or http.request.uri contains ".css" or http.request.uri contains ".js" or http.request.uri contains ".gif" or http.request.uri contains ".jpg")
Фильтрация полей HTTP заголовков: некоторые из рассмотренных чуть выше фильтров уже относятся к фильтрам HTTP заголовков, рассмотрим ещё несколько примеров.
Помните, что можно использовать фильтр не указав искомое значение, например:
http.host
В этом случае будут показаны все соединения, имеющие любое значение поля Host в HTTP заголовке.
Можно указать точное значение:
http.host == "www.archlinux.org"
Или указать часть искомой строки:
http.host contains "archlinux.org"
Фильтр по полю Host в HTTP заголовке:
http.host == "www.archlinux.org"
Фильтр по полю Content-Type в HTTP заголовке:
http.content_type == "text/plain"
Фильтр по полю Server в HTTP заголовке:
http.server == "nginx"
Фильтры по полю Cookie в HTTP заголовке:
http.cookie http.cookie_pair
Фильтр по полю User Agent в HTTP заголовке:
http.user_agent == "Mozilla/5.0 (X11; Linux x86_64; rv:82.0) Gecko/20100101 Firefox/82.0"
Фильтр по полю X-Powered-By в HTTP заголовке:
http.x_forwarded_for
Для поиска переадресаций (поле Location):
http.location
Для поиска сайтов, с которых сделан переход на страницу (поле Referer):
http.referer contains "hackware.ru"
http.request http.request.uri http.request.uri.path http.request.uri.query. http.request.uri.query.parameter http.request.method
http.response
Поиск по коду ответа:
http.response.code == 404 http.response.code != 200
На самом деле, этот список далеко не полный. Вы можете использовать подсказки, которые появляются при вводе названия фильтров, либо ориентироваться на имена полей HTTP заголовков, которые похожи на имена фильтров.
Чтобы показать только трафик на основе TLS (зашифрованные данные):
tls.handshake
tls.handshake.certificates
Поиск по содержимому сертификатов:
tls.handshake.certificate contains "*.hackware.ru"
Имеется много фильтров TLS, но нужно понимать, что мы не можем искать по содержимому передаваемых зашифрованных данных (по очевидным причинам — данные зашифрованы). Можно выполнять поиск по различным свойствам, а также по содержимому, передающемуся в незашифрованном виде, например, по сертификатам.
Чтобы увидеть все DNS запросы и ответы:
Чтобы увидеть, какие DNS запросы заняли много времени:
dns.time>1
Будут показаны ответы, пришедшие более чем через секунду после отправки запроса.
Этот фильтр показывает, какие dns запросы не могут быть правильно разрешены:
dns.flags.rcode != 0
Показать только DNS запросы:
dns.flags.response == 0
Показать только DNS ответы:
dns.flags.response == 1
Показать запросы и ответы на них, в котором ищется IP для google.com:
dns.qry.name == "google.com"
Показать DNS запросы и ответы касаемые записи A:
dns.qry.type == 1
Показать DNS запросы и ответы касаемые записи AAAA:
dns.qry.type == 28
Показать ответы, в которых для записи A в качестве IP отправлен 216.58.196.3:
dns.a == 216.58.196.3
Показать ответы, в которых для записи AAAA в качестве IP отправлен 2a01:4f8:172:1d86::1:
dns.aaaa == 2a01:4f8:172:1d86::1
Показать записи с CNAME apollo.archlinux.org:
dns.cname == "apollo.archlinux.org"
Показать ответы длиной более 30:
dns.resp.len > 30
Показать запросы с длиной более 25:
dns.qry.name.len >25
Показать ответы DNS серверов на которых доступна рекурсия:
dns.flags.recavail == 1
Показать ответы DNS серверов на которых не доступна рекурсия:
dns.flags.recavail == 0
Желательна ли рекурсия (если запрошенный DNS сервер не имеет информацию об имени хоста, должен ли он опрашивать другие DNS сервера в поисках этой информации):
dns.flags.recdesired == 1
Если в запросе стоит 1, значит рекурсия нужна, если 0 — значит она не желательна.
Принимать ли неаутентифицированные данные (0 означает не принимать, 1 означает принимать):
dns.flags.checkdisable == 0
Чтобы увидеть, как назначаются IP адреса по протоколу DHCP:
udp.dstport==67
bootp.option.dhcp
Чтобы показать DHCP запросы:
bootp.option.dhcp == 3
Чтобы показать DHCP Discover:
bootp.option.dhcp == 1
SMB фильтр. Этот фильтр в колонке Info показывает всё дерево (шару) соединений, открытых директорий и открытых файлов в трассировке.
smb2.cmd==3 or smb2.cmd==5
NetBIOS фильтры
Фильтр Wireshark для службы имён (NetBIOS-NS):
nbns
Фильтр Wireshark для службы рассылки дейтаграмм (NetBIOS-DGM):
nbdgm
Фильтр Wireshark для службы сеанса (NetBIOS-SSN):
nbss
VNC
Чтобы показать только трафик VNC сессий:
VNC challenge (вызов):
vnc.auth_challenge
VNC response (ответ):
vnc.auth_response
Результат попытки аутентификации на VNC сервере:
vnc.auth_result
Вызов, ответ и результат попытки аутентификации на VNC сервере:
vnc.auth_challenge or vnc.auth_response or vnc.auth_result
Имя компьютера с VNC сервером:
vnc.desktop_name
Позиция кнопок мыши:
vnc.button_1_pos vnc.button_2_pos …………. vnc.button_8_pos
Выбранный тип безопасности:
vnc.client_security_type
vnc.client_set_encodings_encoding_type
Версия VNC протокола клиента:
vnc.client_proto_ver
Версия VNC протокола сервера:
vnc.server_proto_ver
vnc.width
vnc.key
vnc.key_down
Данные передаваемого видео в формате H.264:
vnc.h264_data
vnc.client_cut_text
Remote Desktop Protocol (RDP)
Чтобы показать только трафик RDP сессий:
Фильтры Wireshark для HTTP Basic и Digest аутентификации
Wireshark может фильтровать сессии аутентификации. Для этого имеются следующие фильтры:
Все сессии аутентификации (BASIC/DIGEST/NTLM):
http.authorization
Только HTTP Basic аутентификация:
http.authbasic
Только HTTP Basic аутентификация с определёнными учётными данными:
http.authbasic == "ЛОГИН:ПАРОЛЬ"
Фильтры Wireshark для анализа трафика через веб прокси-сервер
Этот фильтр покажет запросы от прокси на HTTP Digest аутентификацию:
http.proxy_authenticate
Этот фильтр покажет учётные данные, отправляемые клиентом на прокси-сервер для авторизации:
http.proxy_authorization
Показ запросов, сделанных через прокси-сервер (HTTP метод CONNECT):
http.request.method == "CONNECT"
Поскольку для аутентификации пользователей веб-прокси используют HTTP Basic и Digest аутентификации, то можно использовать соответствующие фильтры Wireshark. Все сессии аутентификации (BASIC/DIGEST/NTLM):
http.authorization
Только HTTP Basic аутентификация:
http.authbasic
Только HTTP Basic аутентификация с определёнными учётными данными:
http.authbasic == "ЛОГИН:ПАРОЛЬ"
Запрос Digest аутентификации от прокси-сервера:
http.proxy_authenticate contains "Digest"
Ответ пользователя передаваемый на прокси-сервер с информацией для Digest авторизации:
http.proxy_authorization contains "Digest"
Фильтры для Wi-Fi фреймов
Показать элементы четырёхэтапных рукопожатий (то есть фреймы протокола EAPOL):
eapol
Показать фреймы Beacon (маяки):
wlan.fc.type_subtype == 0x08
Показать фреймы Probe Response:
wlan.fc.type_subtype == 0x05
Показать всё сразу: EAPOL, маяки, Probe Response:
wlan.fc.type_subtype == 0x08 || wlan.fc.type_subtype == 0x05 || eapol
Показать беспроводные фреймы для определённого устройства с MAC-адресом BSSID:
wlan.addr==BSSID
Показать EAPOL, маяки, Probe Response для определённого устройства с MAC-адресом 28:28:5D:6C:16:24:
(wlan.fc.type_subtype == 0x08 || wlan.fc.type_subtype == 0x05 || eapol) && wlan.addr==28:28:5D:6C:16:24
Показ всех PMKID:
eapol && wlan.rsn.ie.pmkid
wlan.rsn.ie.pmkid
Показать PMKID с определённым значением:
wlan.rsn.ie.pmkid == 21:89:fa:52:75:df:e9:f5:56:f3:2e:e5:4b:86:b7:8f
Показать PMKID, маяки, Probe Response:
(wlan.fc.type_subtype == 0x08 || wlan.fc.type_subtype == 0x05 || (eapol && wlan.rsn.ie.pmkid))
Показать PMKID, маяки, Probe Response для точки доступа с MAC-адресом 40:3D:EC:C2:72:B8:
(wlan.fc.type_subtype == 0x08 || wlan.fc.type_subtype == 0x05 || (eapol && wlan.rsn.ie.pmkid)) && wlan.addr==40:3D:EC:C2:72:B8
Показать только первое сообщение рукопожатия:
wlan_rsna_eapol.keydes.msgnr == 1
Показать только второе сообщение рукопожатия (можно использовать для сообщения рукопожатия с любым номером):
wlan_rsna_eapol.keydes.msgnr == 2
Показать фреймы для точек доступа со скоростью (Data Rate) 1 Мb/s:
wlan_radio.data_rate == 1
Показать фреймы для точек доступа со скоростью более 10 Мb/s:
wlan_radio.data_rate > 10
Показать данные относящиеся к частотам диапазона 2 GHz:
radiotap.channel.flags.2ghz == 1
Показать данные относящиеся к частотам диапазона 5 GHz:
radiotap.channel.flags.5ghz == 1
Показать захваченные данные на определённом канале:
wlan_radio.channel == 44
Показывать точки доступа на определённой частоте:
radiotap.channel.freq == 2412
Показывать точки доступа с определённым уровнем сигнала:
wlan_radio.signal_dbm > -50
Фильтры, связанные с наличием у устройства антены:
radiotap.present.antenna == 1
radiotap.antenna == 1
Полный перечень фильтров заголовков IEEE 802.11 Radiotap Capture: https://www.wireshark.org/docs/dfref/r/radiotap.html
Если вы знаете другие интересные фильтры Wireshark, то поделитесь ими в комментариях.
Связанные статьи:
- Руководство по tcpdump (89.7%)
- Введение в IPv6 адреса: как пользоваться и как исследовать сеть (часть 2) (50%)
- Транспортные протоколы TCP и UDP (50%)
- Атаки на прокси-сервер (47.4%)
- Перехват и анализ трафика в открытых Wi-Fi (46.8%)
- Как узнать имена хостов для большого количества IP адресов (RANDOM - 5.5%)
факультете информационной безопасности от GeekBrains? Комплексная годовая программа практического обучения с охватом всех основных тем, а также с дополнительными курсами в подарок. По итогам обучения выдаётся свидетельство установленного образца и сертификат. По этой ссылке специальная скидка на любые факультеты и курсы!
Руководство и шпаргалка по Wireshark
Даже поверхностное знание программы Wireshark и её фильтров на порядок сэкономит время при устранении проблем сетевого или прикладного уровня. Wireshark полезен для многих задач в работе сетевого инженера, специалиста по безопасности или системного администратора. Вот несколько примеров использования:
Устранение неполадок сетевого подключения
- Визуальное отображение потери пакетов
- Анализ ретрансляции TCP
- График по пакетам с большой задержкой ответа
Исследование сессий прикладного уровня (даже при шифровании с помощью SSL/TLS, см. ниже)
- Полный просмотр HTTP-сессий, включая все заголовки и данные для запросов и ответов
- Просмотр сеансов Telnet, просмотр паролей, введённых команд и ответов
- Просмотр трафика SMTP и POP3, чтение писем
Устранение неполадок DHCP с данными на уровне пакетов
- Изучение трансляций широковещательного DHCP
- Второй шаг обмена DHCP (DHCP Offer) с адресом и параметрами
- Клиентский запрос по предложенному адресу
- Ack от сервера, подтверждающего запрос
Извлечение файлов из сессий HTTP
- Экспорт объектов из HTTP, таких как JavaScript, изображения или даже исполняемые файлы
Извлечение файлов из сессий SMB
- Аналогично опции экспорта HTTP, но извлечение файлов, передаваемых по SMB, протоколу общего доступа к файлам в Windows
Обнаружение и проверка вредоносных программ
- Обнаружение аномального поведения, которое может указывать на вредоносное ПО
- Поиск необычных доменов или конечных IP
- Графики ввода-вывода для обнаружения постоянных соединений (маячков) с управляющими серверами
- Отфильтровка «нормальных» данных и выявление необычных
- Извлечение больших DNS-ответов и прочих аномалий, которые могут указывать на вредоносное ПО
Проверка сканирования портов и других типов сканирования на уязвимости
- Понимание, какой сетевой трафик поступает от сканеров
- Анализ процедур по проверке уязвимостей, чтобы различать ложноположительные и ложноотрицательные срабатывания
Установка Wireshark
Wireshark работает на различных операционных системах и его несложно установить. Упомянем только Ubuntu Linux, Centos и Windows.
Установка на Ubuntu или Debian
#apt-get update #apt-get install wireshark tsharkУстановка на Fedora или CentOS
#yum install wireshark-gnomeУстановка на Windows
На странице загрузки лежит исполняемый файл для установки. Довольно просто ставится и драйвер захвата пакетов, с помощью которого сетевая карта переходит в «неразборчивый» режим (promiscuous mode позволяет принимать все пакеты независимо от того, кому они адресованы).
Начало работы с фильтрами
С первым перехватом вы увидите в интерфейсе Wireshark стандартный шаблон и подробности о пакете.
Как только захватили сессию HTTP, остановите запись и поиграйте с основными фильтрами и настройками Analyze | Follow | HTTP Stream.
Названия фильтров говорят сами за себя. Просто вводите соответствующие выражения в строку фильтра (или в командную строку, если используете tshark). Основное преимущество фильтров — в удалении шума (трафик, который нам не интерестен). Можно фильтровать трафик по MAC-адресу, IP-адресу, подсети или протоколу. Самый простой фильтр — ввести http , так что будет отображаться только трафик HTTP (порт tcp 80).
Примеры фильтров по IP-адресам
ip.addr == 192.168.0.5 !(ip.addr == 192.168.0.0/24)Примеры фильтров по протоколу
tcp udp tcp.port == 80 || udp.port == 80 http not arp and not (udp.port == 53)Попробуйте сделать комбинацию фильтров, которая показывает весь исходящий трафик, кроме HTTP и HTTPS, который направляется за пределы локальной сети. Это хороший способ обнаружить программное обеспечение (даже вредоносное), которое взаимодействует с интернетом по необычным протоколам.
Следуйте за потоком
Как только вы захватили несколько HTTP-пакетов, можно применить на одном из них пункт меню Analyze | Follow | HTTP Stream. Он покажет целиком сессию HTTP. В этом новом окне вы увидите HTTP-запрос от браузера и HTTP-ответ от сервера.
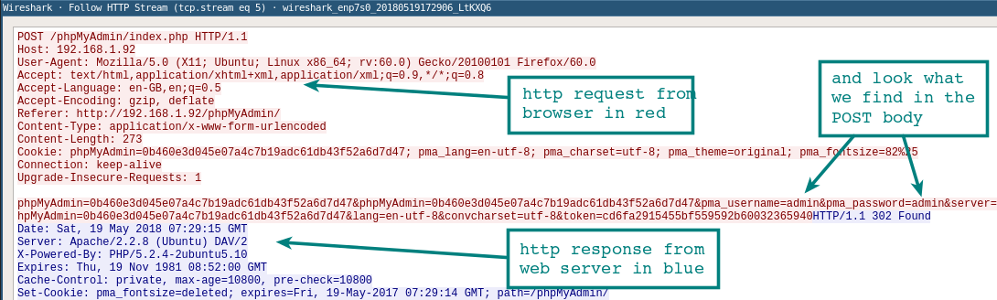
Резолвинг DNS в Wireshark
По умолчанию Wireshark не резолвит сетевые адреса в консоли. Это можно изменить в настройках.
Edit | Preferences | Name Resolution | Enable Network Name Resolution
Как и в случае tcpdump , процедура резолвинга замедлит отображение пакетов. Также важно понимать, что при оперативном захвате пакетов DNS-запросы с вашего хоста станут дополнительным трафиком, который могут перехватить.
Tshark для командной строки
Если вы ещё не баловались с tshark , взгляните на наше руководство с примерами фильтров. Эту программу часто игнорируют, хотя она отлично подходит для захвата сессий на удалённой системе. В отличие от tcpdump , она позволяет на лету захватывать и просматривать сессии прикладного уровня: декодеры протоколов Wireshark также доступны для tshark.
Составление правил для файрвола
Вот быстрый способ создания правил из командной строки, чтобы не искать в интернете конкретный синтаксис. Выберите подходящее правило — и перейдите в Tools | Firewall ACL Rules. Поддерживаются различные файрволы, такие как Cisco IOS, ipfilter , ipfw , iptables , pf и даже файрвол Windows через netsh .
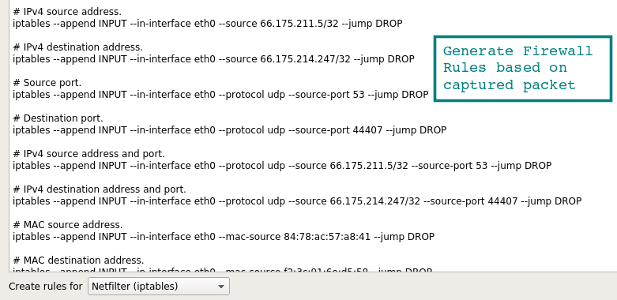
Работа с географической базой GeoIP
Если Wireshark скомпилирован с поддержкой GeoIP и у вас есть бесплатные базы Maxmind, то программа может определять местоположение компьютеров по их IP-адресам. Проверьте в About | Wireshark, что программа скомпилирована с той версией, какая у вас в наличии. Если GeoIP присутствует в списке, то проверьте наличие на диске баз GeoLite City, Country и ASNum. Укажите расположение баз в меню Edit | Preferences | Name Resolution.
Проверьте систему на дампе трафика, выбрав опцию Statistics | Endpoints | IPv4. В колонках справа должна появиться информация о местоположении и ASN для IP-адреса.
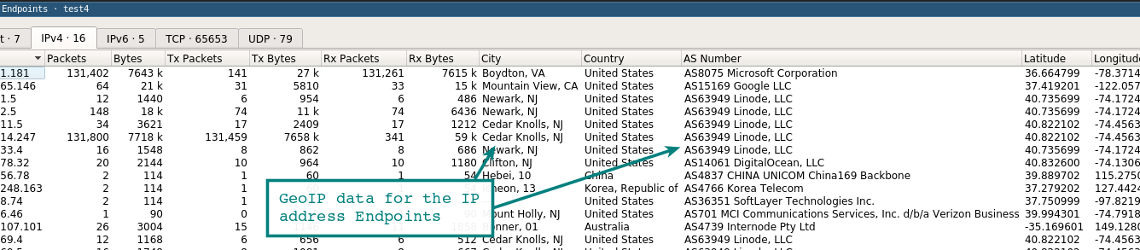
Другая функция GeoIP — фильтрация трафика по местоположению с помощью фильтра ip.geoip . Например, так можно исключить трафик из конкретной ASN. Нижеуказанная команда исключает пакеты от сетевого блока ASN 63949 (Linode).
ip and not ip.geoip.asnum == 63949Конечно, тот же фильтр можно применить к отдельным городам и странам. Удалите шум и оставьте только действительно интересный трафик.
Расшифровка сессий SSL/TLS
Один из способов расшифровки сессий SSL/TLS — использовать закрытый ключ с сервера, к которому подключен клиент.
Конечно, у вас не всегда есть доступ к приватному ключу. Но есть другой вариант простого просмотра трафика SSL/TLS на локальной системе. Если Firefox или Chrome загружаются с помощью специальной переменной среды, то симметричные ключи отдельных сеансов SSL/TLS записаны в файл, который Wireshark может прочитать. С помощью этих ключей Wireshark покажет полностью расшифрованную сессию!
1. Настройка переменной среды
export SSLKEYLOGFILE=~/sslkeylogfile.logНа вкладке System Properties | Advanced нажмите кнопку Environment Variables и добавьте имя переменной (SSLKEYLOGFILE), а в качестве значения — путь к файлу.
2. Настройка Wireshark
Из выпадающего меню выберите Edit | Preferences | Protocols | SSL | (Pre)-Master-Secret Log Filename — Browse, указав файл, который вы указали в переменную среды.
Начинайте захват трафика в локальной системе.
3. Перезапуск Firefox или Chrome
После перехода на сайт HTTPS лог-файл начнёт увеличиваться в размере, поскольку записывает симметричные ключи сессии.
Взгляните на ранее запущенную сессию Wireshark. Вы должны увидеть что-то похожее на скриншот внизу с расшифрованными сессиями. Расшифрованные пакеты — на вкладке в нижней панели.
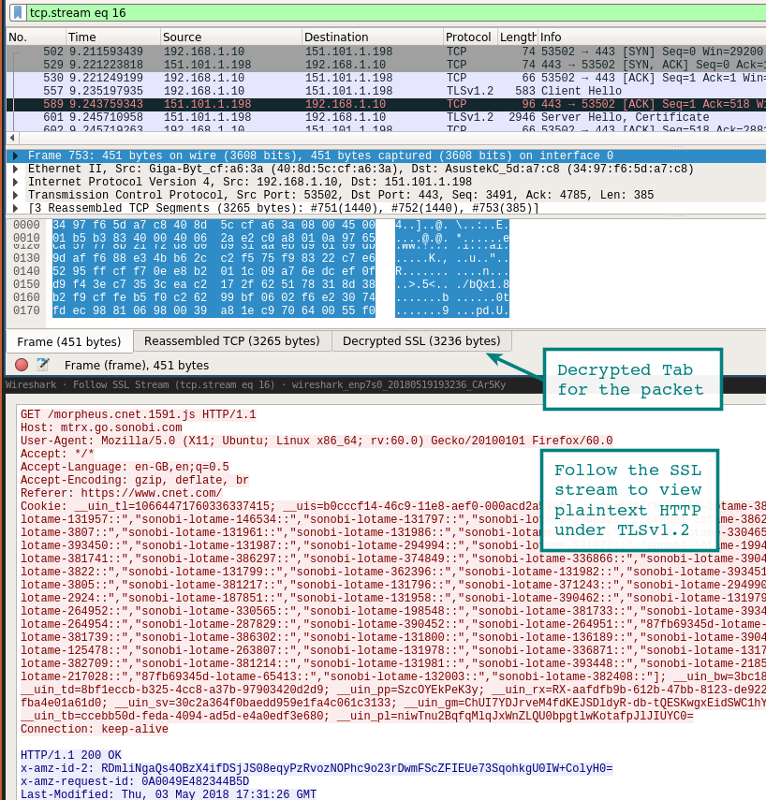
Другой способ просмотра сеанса — через выпадающее меню Analysis | Follow | Stream | SSL. Если сеанс успешно расшифрован, вы увидите опцию для SSL.
Разумеется, будьте осторожны при записи этих ключей и пакетов. Если посторонний получит доступ к лог-файлу, то легко найдёт там ваши пароли и куки аутентификации.
Ещё один вариант выхода на базовый HTTP-трафика — использовать инструмент Burp Suite с загруженным сертификатом CA в браузере. В этом случае прокси расшифровывает соединение на стороне клиента, а затем устанавливает новый сеанс SSL/TLS на сервере. Есть много способов проведения такой MiTM-атаки на себя, это два самых простых.
Извлечение файлов из пакетов с помощью функции экспорта (HTTP или SMB)
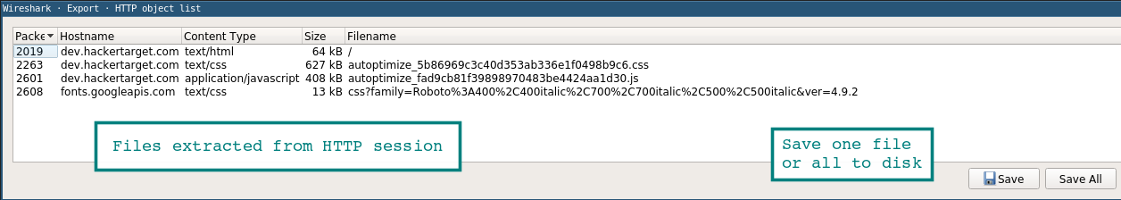
Файлы легко извлекаются через меню экспорта.
File | Export Objects | HTTP
Все найденные файлы отобразятся в новом окне. Отсюда же можно сохранить отдельные файлы или сразу все. Аналогичный метод применяется для извлечения файлов из сессий SMB. Как мы уже упоминали, это протокол Microsoft Server Message Block, который используется для общего доступа к файлам под Windows.
Строка состояния
Строка состояния в правой части окна позволяет быстро перейти в нужное место сетевого дампа, щёлкнув по цветовому индикатору. Например, красным цветом в строке состояния помечены пакеты с ошибками.

Образец PCAP
Когда только начинаете работу с Wireshark, хочется посмотреть на какие-нибудь интересные дампы с пакетами. Их можно найти на странице Wireshark Samples. Примеров с разными протоколами там хватит вам на несколько месяцев анализа, есть даже образцы трафика червей и эксплоитов.
Настройка окружения
Внешний вид консоли по умолчанию всячески настраивается. Можно добавлять или удалять столбцы, добавляя даже такие простые вещи как столбец времени UTC, что сразу повышает информативность логов, если анализировать историю пакетов.
Столбцы настраиваются в меню Edit | Preferences | Appearance | Columns. Там же изменяется общий шаблон, шрифт и цвета.
На видео — полезные советы по настройке окружения, в том числе выявление неполадок по порядковым номерам последовательности TCP.
capinfos
В комплекте с Wireshark поставляется удобный инструмент командной строки capinfos . Эта утилита генерирует статистику пакетного дампа, с временем начала/окончания записи и другими подробностями. С опцией -T она выдаёт текст с табуляцией — он подходит для импорта в электронные таблицы или анализа в консоли.
test@ubuntu:~$ capinfos test.pcap File name: test.pcap File type: Wireshark/tcpdump/. - pcap File encapsulation: Ethernet File timestamp precision: microseconds (6) Packet size limit: file hdr: 262144 bytes Number of packets: 341 k File size: 449 MB Data size: 444 MB Capture duration: 3673.413779 seconds First packet time: 2018-12-01 11:26:53.521929 Last packet time: 2018-12-01 12:28:06.935708 Data byte rate: 120 kBps Data bit rate: 967 kbps Average packet size: 1300.72 bytes Average packet rate: 93 packets/s SHA256: 989388128d676c329ccdbdec4ed221ab8ecffad81910a16f473ec2c2f54c5d6e RIPEMD160: 0742b6bbc79735e57904008d6064cce7eb95abc9 SHA1: d725b389bea044d6520470c8dab0de1598b01d89 Strict time order: True Number of interfaces in file: 1Заключение
Эта статья изначально была опубликована в 2011 году, затем серьёзно обновилась. Если у вас есть какие-либо комментарии, улучшения или советы для шпаргалки, пишите мне. Wireshark — один из тех незаменимых инструментов, который многие используют, но мало кто владеет в совершенстве. Тут можно углубляться всё дальше и дальше.
- Информационная безопасность
- Системное администрирование
- Сетевые технологии
- Софт
Перехват и анализ трафика со смартфона при помощи Wireshark
Этот вид мониторинга может показаться агрессивным, однако имейте ввиду, что ваш провайдер также хранит эти данные в логах и имеет право продавать информацию на сторону.
Допустим, нужно узнать, какие приложения используются на телефоне. Если вы находитесь в одной Wi-Fi сети с целевым устройством, задача решается очень просто. Достаточно запустить Wireshark и сконфигурировать несколько параметров. Мы будем использовать эту утилиту для расшифровки трафика, зашифрованного при помощи WPA2, и после анализа выясним, какие приложения запущены на телефоне. Хотя сеть с шифрованием лучше, чем без, разница исчезает, когда злоумышленник и вы находитесь в одной сети. Если кто-то еще знает пароль к Wi-Fi сети, которую вы используете, при помощи WireShark легко выяснить, чем вы занимаетесь сию секунду. Кроме того, злоумышленник может узнать все приложения, запущенные на телефоне, и сосредоточиться на тех, которые потенциально могут быть уязвимыми.
Дешифровка зашифрованных пакетов
Когда в вашей Wi-Fi сети используется шифрование при помощи технологии WPA2, безопасность сессии основана на двух составляющих. Во-первых, пароль, используемый для генерации гораздо более длинного числа (PSK или pre-shared key). Во-вторых, собственно само рукопожатие, происходящее во время установки соединения. Если злоумышленник получает PSK к Wi-Fi и наблюдает, как вы подключаетесь к сети (или на некоторое время сбрасывает ваше соединение), то впоследствии сможет расшифровать ваш Wi-Fi трафик и узнать, чем вы занимаетесь. Содержимое HTTPS сайтов будет недоступно, однако HTTP сайты и другие небезопасные HTTP запросы приложений на вашем телефоне будут в открытом виде. Вроде на первый взгляд не такая большая удача, однако очень быстро можно узнать многое о типе устройства, и какие приложения запущены. Кроме того, будут видны DNS запросы для резолвинга доменов, что поможет в идентификации активных приложений и сервисов.
Как работает схема
Для реализации атаки необходимо выполнение нескольких условий. Во-первых, нужен пароль. Кроме того, нужно быть рядом с жертвой для перехвата трафика и уметь отключить целевое устройство от сети для повторного подключения. Мы запустим Wireshark, выполним настройки, связанные с дешифровкой Wi-Fi пакетов, добавим PSK и дождемся EAPOL пакетов с целевого устройства, пытающегося подключиться к сети. Для анализа поведения целевого устройства будем использовать фильтры с целью выделения искомых DNS и HTTP пакетов. Полный список доменов, для которых устройство выполняет резолвинг, также будет доступен после завершения перехвата. Эта информация пригодится для выяснения, какие службы используются даже в фоновом режиме.
Что понадобится
Вам понадобится карта беспроводного сетевого адаптера с режимом мониторинга (беспроводной сети) и смартфон с iOS или Android, подключенный к Wi-Fi, которую вы собираетесь мониторить. Вы можете попрактиковаться на открытой сети, чтобы примерно понимать, какие результаты вы получите, поскольку вначале расшифровка может не сработать. Кроме того, вам нужно знать пароль и имя сети, которую вы хотите мониторить. В этом случае вы сможете вычислить ключ PSK, позволяющий дешифровать трафик в режиме реального времени.
Шаг 1. Загрузка Wireshark и подключение к Wi-Fi сети
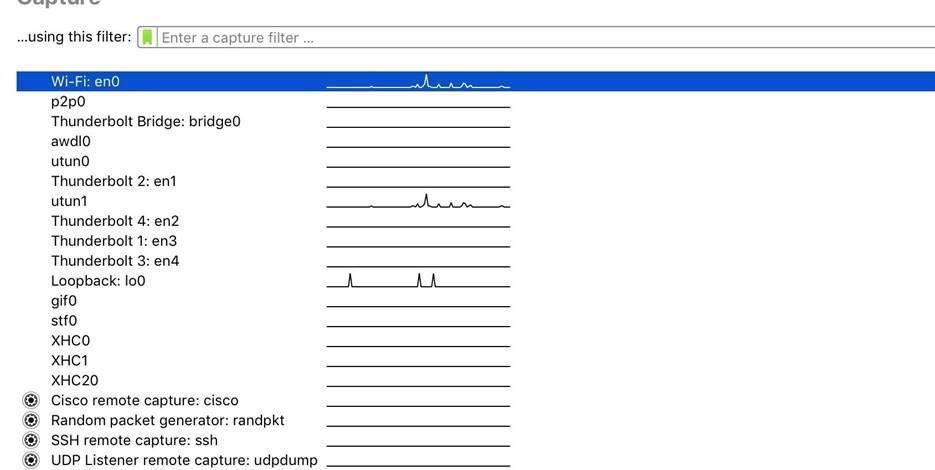
Загрузите и установите Wireshark, после чего подключитесь к целевой Wi-Fi сети. Если вы планируете использовать PSK, а не сетевой ключ, нужно сделать вычисления при помощи WPA PSK Generator, поскольку во время перехвата у вас может не быть доступа к интернету (зависит от используемой карты). После установки откройте Wireshark и взгляните на перечень сетевых интерфейсов. Перед началом перехвата нам понадобится настроить некоторые опции, чтобы карта перехватывала в нужном режиме. Рисунок 1: Перечень сетевых интерфейсов
Шаг 2. Настройка перехвата в Wireshark
В меню Wireshark кликните иконку в виде шестеренки, чтобы зайти в раздел «Capture options» 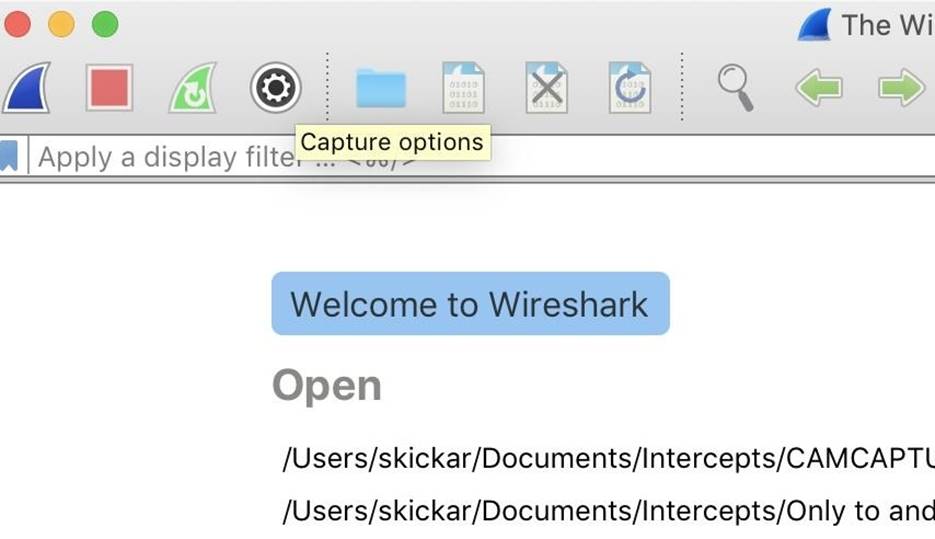 Рисунок 2: Интерфейс Wireshark Появится окно Capture Interfaces (Интерфейсы перехвата), как показано на рисунке ниже.
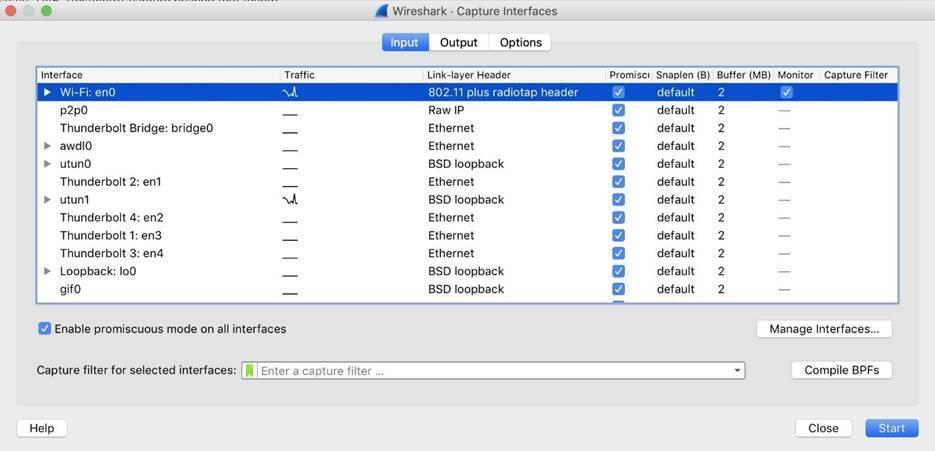 Рисунок 3: Перечень интерфейсов
Шаг 3. Перехват и сканирование EAPOL пакетов
Если вы не подключены к сети, где находится цель, то не увидите ни одного пакета, поскольку можете оказаться в другом случайном канале. Причина заключается в неспособности Wireshark на переключение канала, в котором находится беспроводной сетевой адаптер. 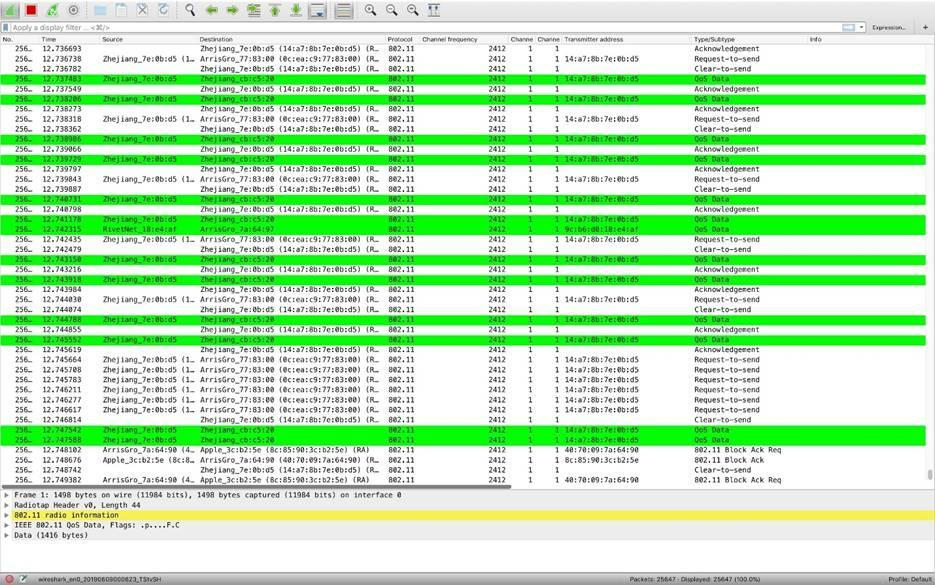
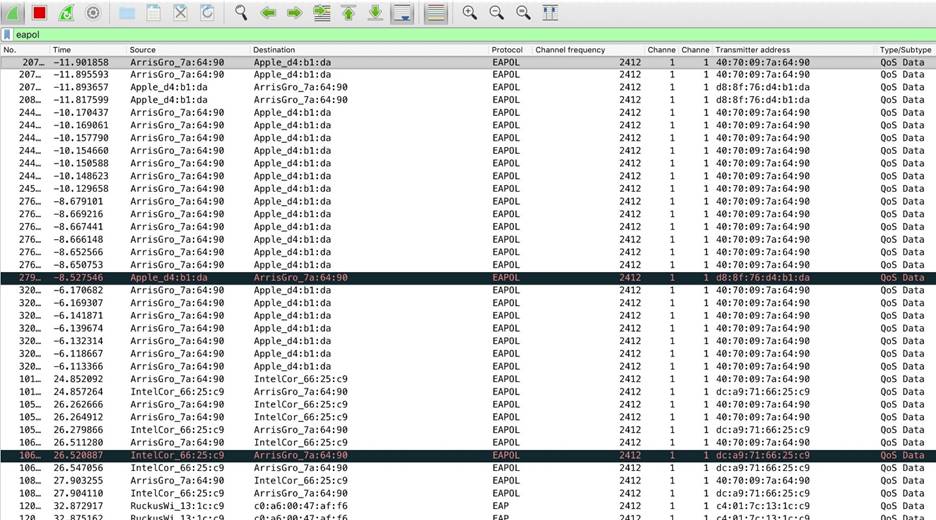 Рисунок 4: Перехваченные пакеты
Шаг 4. Дешифровка трафика при помощи PSK
Теперь, когда у нас появились рукопожатия, можно приступать к расшифровке трафика. Вначале нужно добавить сетевой пароль или PSK. Зайдите в выпадающее меню «Wireshark» и выберите раздел «Preferences». Затем кликните на «Protocols». 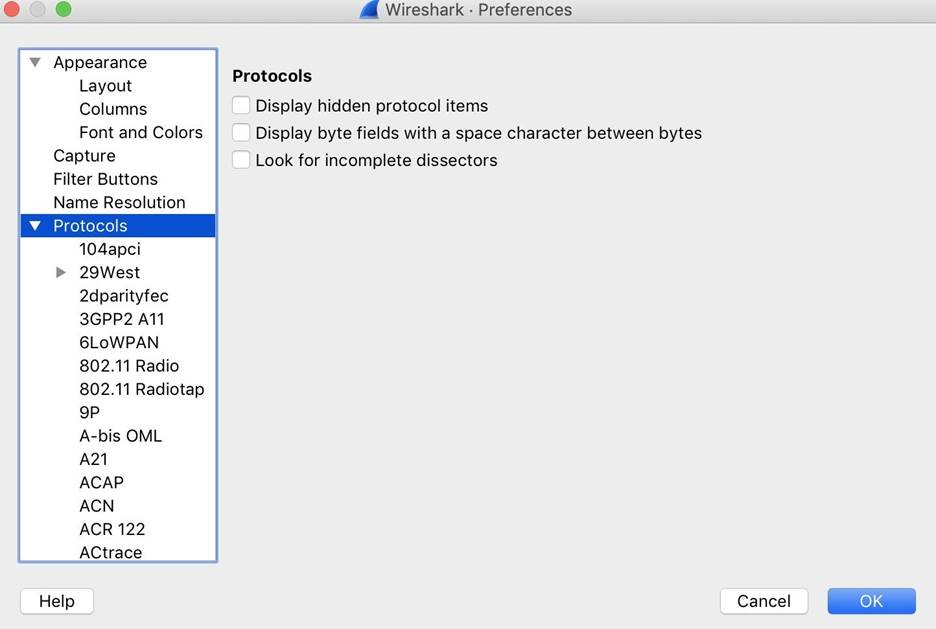 Рисунок 5: Настройки, связанные с протоколами В разделе Protocols выберите «IEEE 802.11» и кликните на флажок «Enable decryption». Для добавления сетевого ключа кликните на «Edit», рядом с надписью «Decryption keys». В открывшемся окне добавьте пароли и PSK.
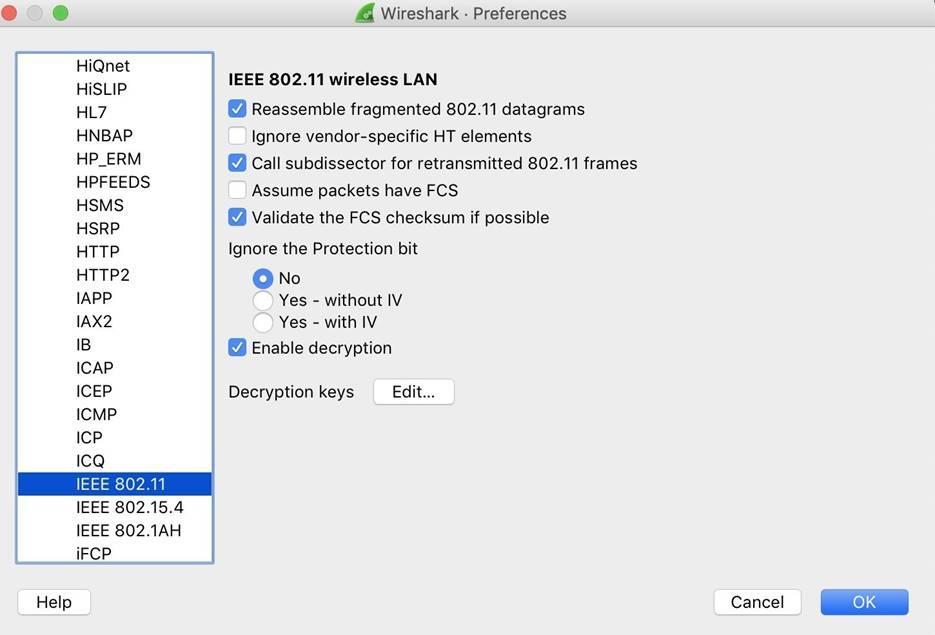 Рисунок 6: Активация дешифровки В меню выберите «wpa-psk» и скопируйте ваш ключ. Нажмите кнопку Tab и сохраните изменения, кликнув на «OK».
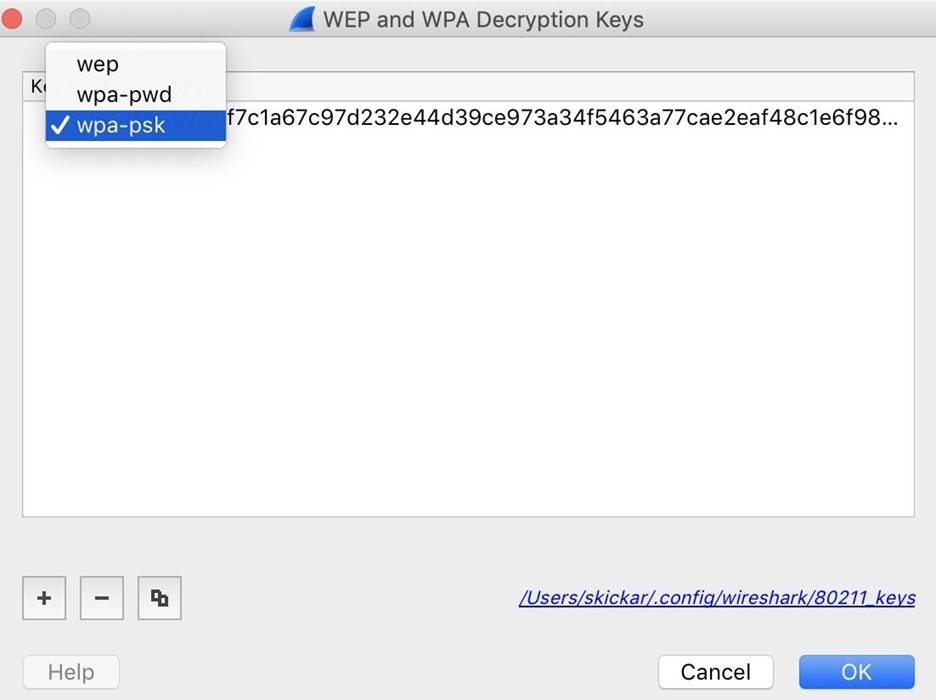 Рисунок 7: Добавление ключа По завершению процедуры кликните на «OK» в разделе Preferences. Теперь Wireshark должен пересканировать и попробовать дешифровать все перехваченные пакеты. По некоторым причинам эта схема может не сработать. У меня практически всегда работало при наличии качественного рукопожатия (EAPOL) и при переключении между сетевым паролем и PSK. В случае успешной расшифровки мы можем перейти к следующему шагу и проанализировать трафик для выяснения, какие приложения работают на устройстве.
Шаг 5. Сканирование DNS и HTTP пакетов
После снятия защиты с трафика, можно приступать к расшифровке пакетов и выяснению, чем занимаются устройства в Wi-Fi сети, по которым получены рукопожатия, в режиме реального времени.
1. DNS запросы
Просмотр интересных пакетов начнем с DNS запросов, используемых приложением для проверки неизменности IP-адресов, к которым происходит подключение. Обычно происходит обращение к именам доменов, содержащих имена приложений, что значительно упрощает идентификацию программы, которая работает на iPhone и Android и выполняет запросы. Для отображения этих запросов воспользуемся фильтрами dns и http, позволяющих выявить наиболее явные следы, оставляемые приложениями в сети. Вначале в поле фильтра введите dns и нажмите Enter. Если не сработает, попробуйте переключаться между PSK и паролем несколько раз. Иногда помогает. 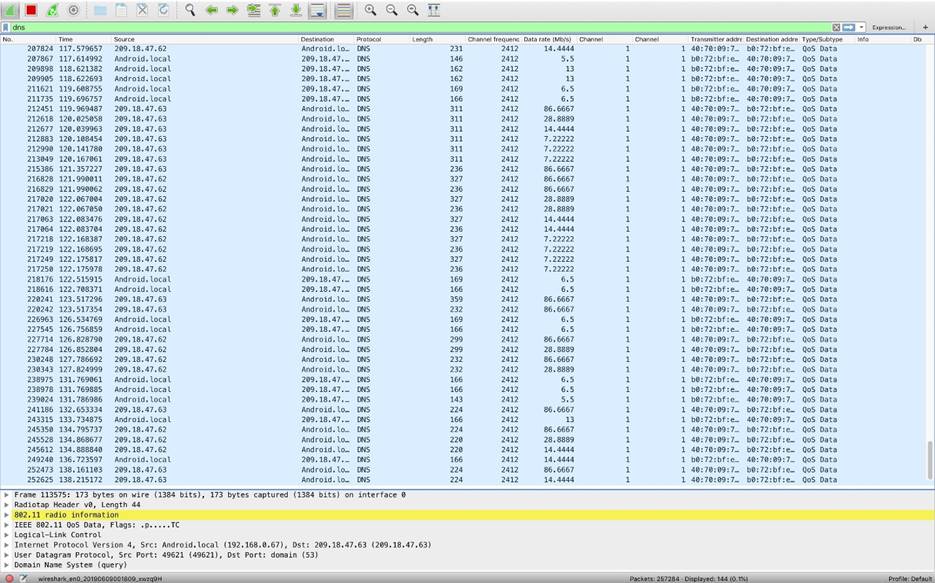 Рисунок 8: Перечень DNS запросов Если ваша цель любит бывать на сайтах знакомств, вы можете увидеть ответ ниже. Например, Tinder обращается к домену Tindersparks.com. Этот запрос – один из наиболее очевидных. Кроме того, могут быть подключения ко многим другим похожим сервисам.
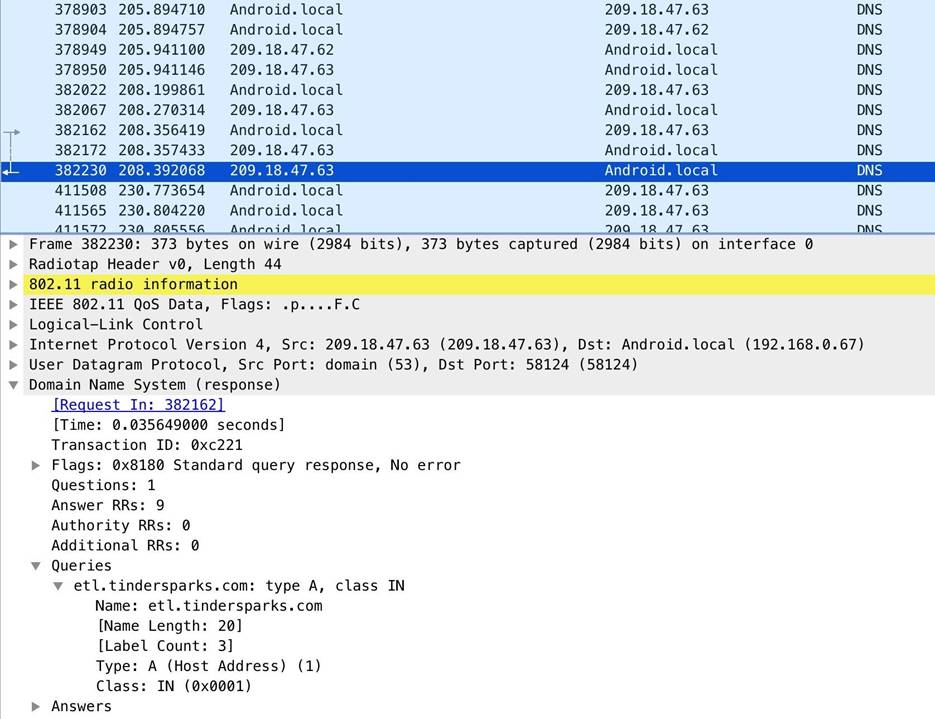 Рисунок 9: Пример обращения к домену Tindersparks.com Использование приложения Signal – хорошая идея, но в связке с VPN еще лучше. Причины? Даже при открытии Signal происходит взаимообмен, показанный ниже, что свидетельствует о коммуникации через мессенджер с шифрованием.
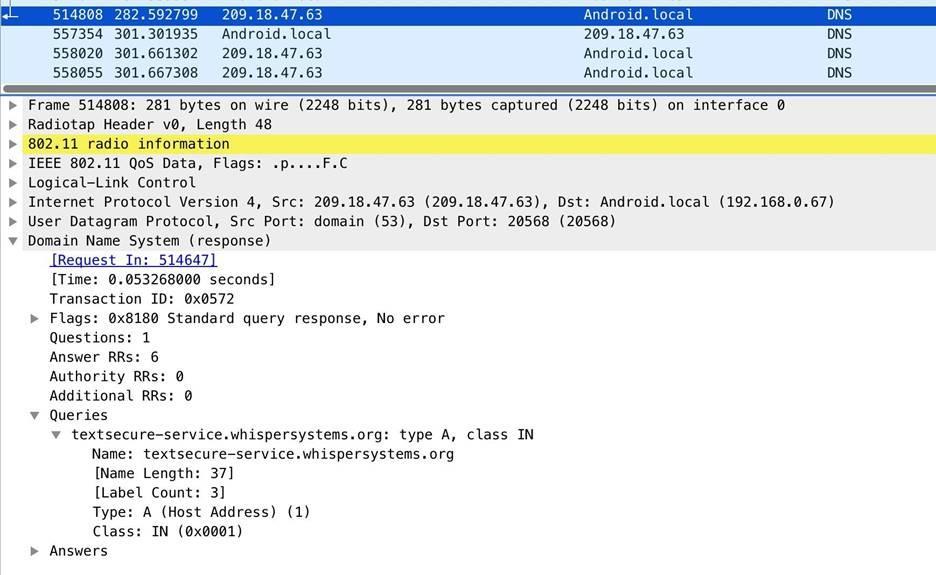 Рисунок 10: Пример запроса мессенджера Signal Во время прослушивания песен в приложении Shazam создаются следующие запросы:
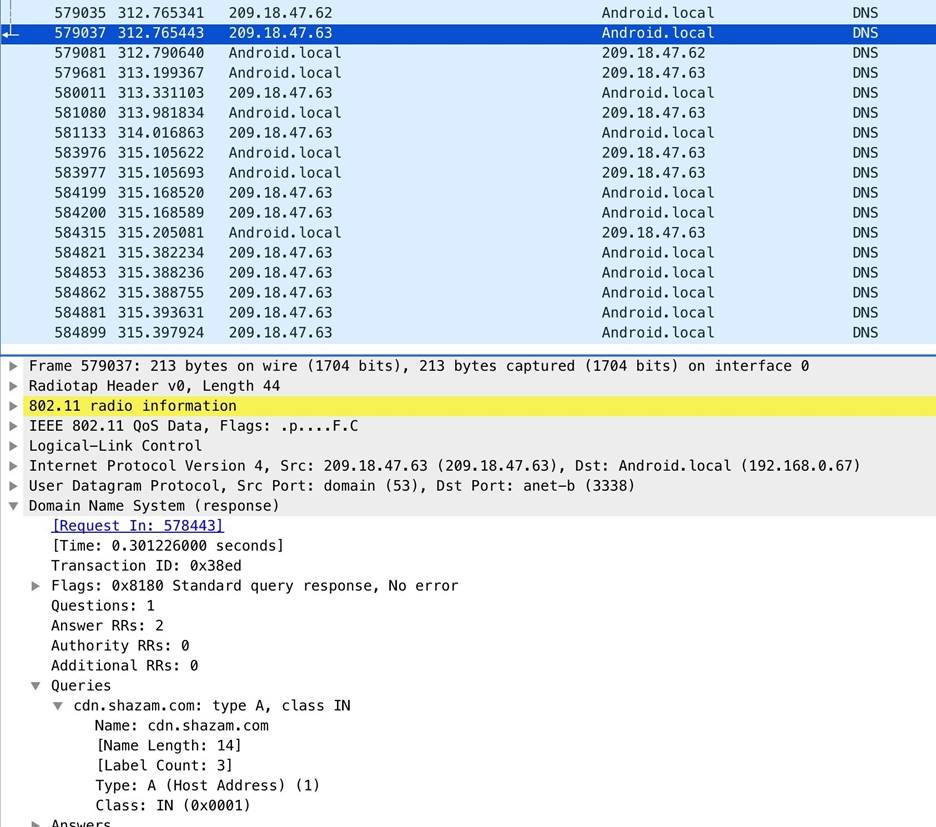 Рисунок 11: Пример запроса во время прослушивания песен в Shazam При открытии Uber создаются запросы следующего содержания:
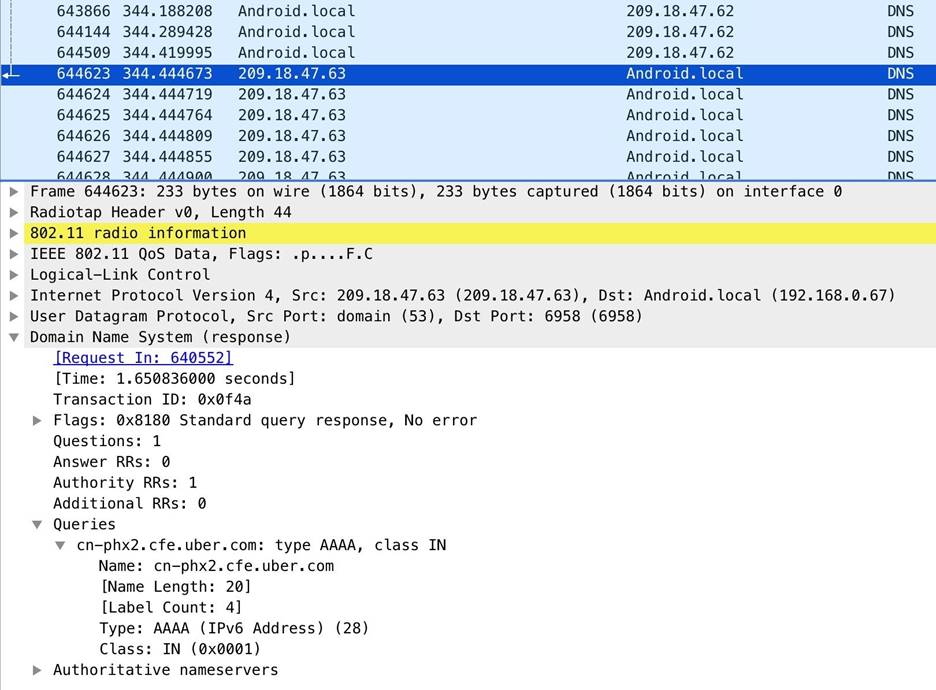 Рисунок 12: Пример запроса при открытии приложения Uber Ниже виден эффект, возникающий при открытии Venmo (приложение для перевода денежных средств). Удачный момент для перенаправления запроса куда-нибудь в другое место.
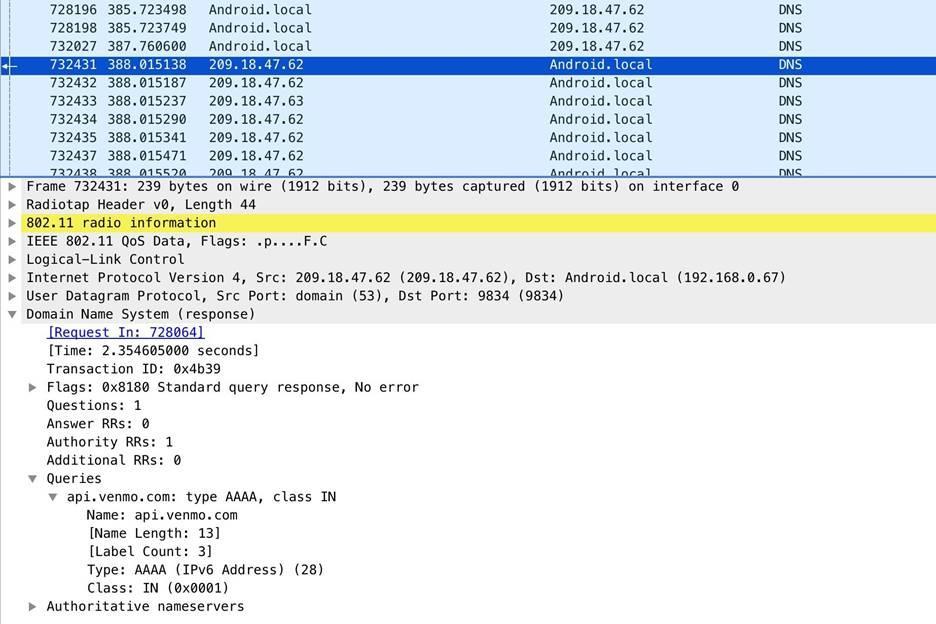 Рисунок 13: Пример запроса, отправляемый приложением Venmo
2. HTTP пакеты
Далее мы можем наблюдать несколько небезопасных web-запросов, используя фильтр http, которые содержат параметры навроде useragent, позволяющих опознать тип устройства. Эту информацию можно посмотреть, кликнув на пакете и зайдя во вкладку «Hypertext Transfer Protocol». 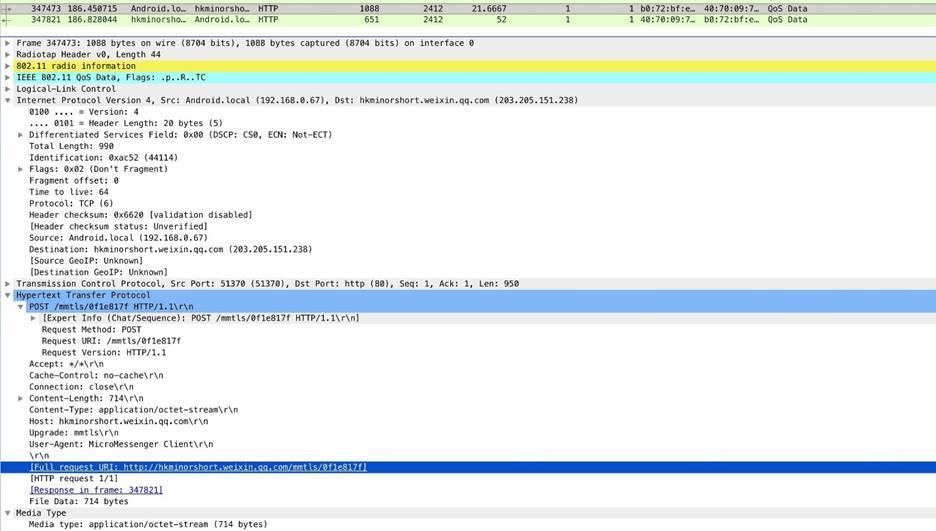 Рисунок 14: Пример содержимого раздела Hypertext Transfer Protocol у пакета В этом примере видны небезопасные HTTP запросы к серверу чата. Что же получается? Простое изучение содержимого пакета и резолвинг имени домена говорит об использовании приложения WeChat, установленного на телефоне. Более того, исходящие сообщения шифруются не полностью.
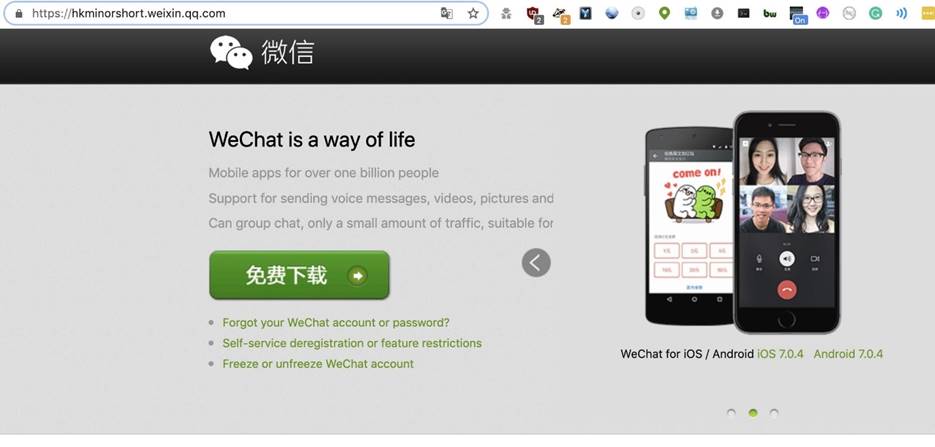
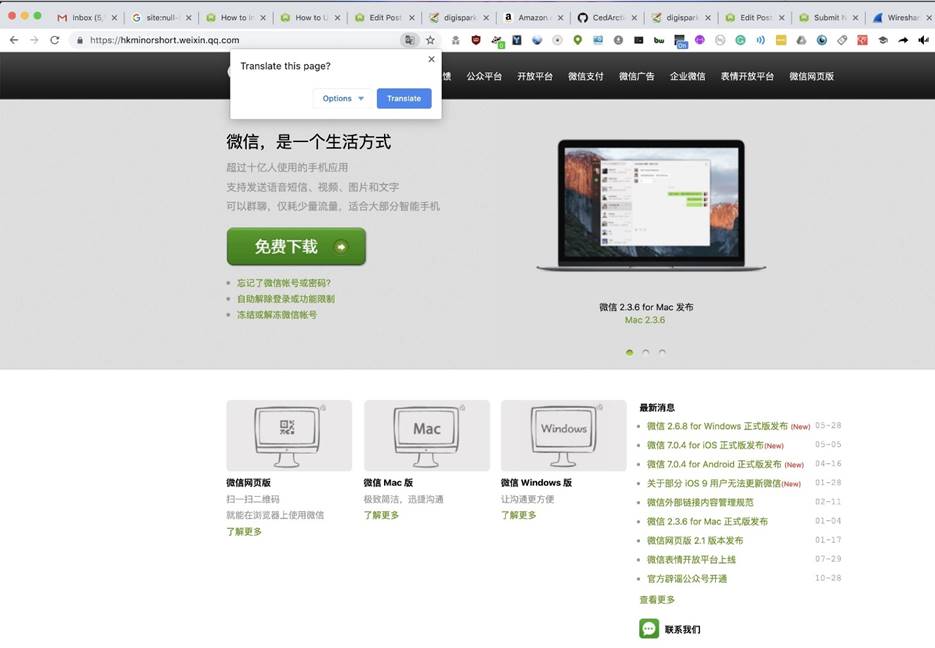 Рисунок 15: Сайт приложения WeChat Если мы хотим увидеть всю историю резолвинга, то можем зайти во вкладку «Statistics» и выбрать «Resolved Addresses» для просмотра всех доменов, которые были преобразованы во время перехвата. Здесь должен быть полный список служб, к которым подключалось устройство через запущенные приложения.
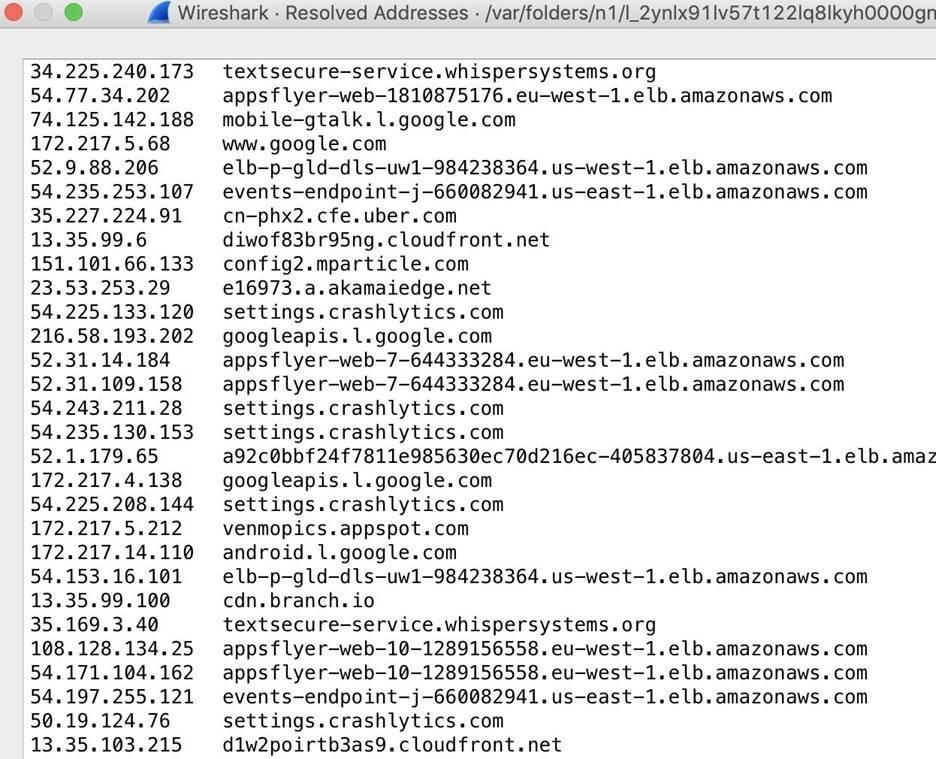 Рисунок 16: Список доменов, к которым проходило подключение Вышеуказанный список позволяет еще быстрее понять, что представляет собой целевое устройство.
Заключение
Этот вид мониторинга может показаться агрессивным, однако имейте ввиду, что ваш провайдер также хранит эти данные в логах и имеет право продавать информацию на сторону. Если вы хотите защититься от слежки подобного рода, начните пользоваться VPN, что позволяет скрыть даже локальный трафик при помощи надежного шифрования. В других местах, где вы, вероятно, можете делать что-то конфиденциальное через ненадежное соединение, используйте сотовую систему передачи данных для предотвращения подобного рода атак. Надеюсь, это руководство, посвященное перехвату Wi-Fi трафика при помощи Wireshark, вам понравилось.