Как сделать VPN туннель между двумя компьютерами

Чтобы создать VPN-туннель между двумя компьютерами, вы можете использовать встроенные средства операционной системы или сторонние программы. Вот несколько способов, которые могут помочь вам создать VPN-туннель между двумя компьютерами:
1. Настройка VPN-сервера на одном компьютере и VPN-клиента на другом. На компьютере, который будет работать как VPN-сервер, вы можете настроить VPN-сервис, который позволит удаленному компьютеру подключаться к нему. На компьютере-клиенте вы можете настроить VPN-подключение к серверу, используя учетные данные и IP-адрес сервера.
2. Использование стороннего VPN-софта, который позволяет создать VPN-туннель между двумя компьютерами. Некоторые известные VPN-клиенты и серверы включают OpenVPN, PPTP и другие. Выберите подходящее решение в зависимости от вашей операционной системы и требований.
3. Настройка VPN-туннеля через маршрутизатор. Если у вас есть маршрутизатор, который поддерживает VPN-соединения, вы можете создать VPN-туннель между двумя компьютерами, используя его функции VPN. Обычно это настраивается через веб-интерфейс маршрутизатора.
В любом случае, при создании VPN-туннеля между двумя компьютерами, вам потребуется знать IP-адреса обоих компьютеров и порты, которые используются для VPN-соединения. Также имейте в виду, что создание VPN-туннеля между двумя компьютерами может быть сложным для тех, кто не имеет опыта в настройке компьютерных сетей и VPN. В таком случае, вам может потребоваться помощь специалиста или подробная инструкция.
Как сделать VPN туннель между двумя компьютерами без создания VPN сервера через Windows?
1. Откройте раздел “Сеть и интернет” в настройках вашего ПК
2. Перейдите в настройку параметров адаптера
3. Нажмите Alt и в верхнем левом углу выберите “Файл” → “Новое входящее подключение”
4. Выберите пользователя, который будет иметь право подключения к VPN сети или создайте нового и нажмите “Далее” 
5. Поставьте галочку возле “Через интернет”
6. Оставьте выбранные по умолчанию протоколы и нажмите “Разрешить доступ” и “Закрыть” 
7. Для подключения к созданной сети, откройте на удаленном компьютере “Центр управления сетями” и нажмите на “Создание и настройка нового подключения..”
8. Выберите “Подключение к рабочему месту”
9. Выберите “Использовать мое подключение”
10. Введите адрес ПК(устройства) на котором настроен VPN (. ) Обязательно введите dedicated IP, если устройство подключено через роутер, а на самом роутере настройте “Переброс порта” и укажите IP адрес с портом “Адрес:порт”.
11. Введите логин и пароль от вашего аккаунта VPN сервиса, после чего нажмите “Подключить”
Все готово! Теперь ваши ПК будут считать, что они находятся в общей локальной сети.
Итог
С нашим гайдом вы легко справитесь с созданием VPN туннеля между двумя компьютерами, а выбирая ZoogVPN для этой задачи вы не только сможете обмениваться файлами и документами без каких-либо ограничений на максимальной скорости, но и получите максимальную защиту ваших данных. Станьте пользователем ZoogVPN уже сейчас зарегистрировав бесплатный аккаунт по этой ссылке.
Anastasia S.
Anastasia loves creating insightful articles that cover everything valuable for readers. She always wants to provide value for the users explaining how to protect their online privacy and get real Internet freedom.
Как сделать VPN-туннель для недружественного почтового сервера
В предыдущей статье, где рассказывалось о признании моего почтового сервера «недружественным», я упоминал о том, что смог обойти введённые ограничения с помощью аренды дополнительного виртуального сервера на территории РФ и проброса до него VPN-туннеля от основного сервера. После публикации статьи мне пришло несколько личных сообщений с просьбой рассказать подробнее о процессе настройки такого туннеля. В этой статье я постараюсь как можно более подробно описать этот процесс.
Введение
В статье предполагается, что на всех серверах установлена ОС Ubuntu 20.04, а в качестве почтового сервера используется Postfix. В целом, описанные здесь методы, скорее всего, будут применимы к любому дистрибутиву Linux, а также и к другим UNIX-подобным ОС (например, FreeBSD), но вам нужно будет сделать поправки в части используемого менеджера пакетов, фаервола и, возможно, настроек сетевой маршрутизации.
Добавлю также, что VPN-туннель между серверами можно использовать не только для почты, но и для проксирования любого другого протокола, где важно знать оригинальный IP-адрес клиента и где невозможно получить его каким-то иным способом, кроме как средствами нижележащего протокола транспортного уровня (TCP или UDP). Например, для HTTP достаточно простого обратного прокси, так как в нём реальный IP можно передавать с помощью заголовков X-Forwarded-For. В случае с SMTP также возможна настройка промежуточного почтового сервера (релея), но по сравнению с поднятием VPN это гораздо более трудоёмкая задача, поэтому рассматривать такой вариант мы здесь не будем.
Сценарий использования
Наш сценарий использования можно описать следующим образом. У нас есть основной сервер (назовём его mail.mydomain.com), который принимает и отправляет электронную почту. При этом существует определённый почтовый домен (например, unfriendly.org), MX-сервера которого не принимают входящие соединения от mail.mydomain.com из-за его «недружественности», не позволяя ему слать почту на адреса @unfriendly.org. Приём почты от @unfriendly.org тоже не работает по аналогичным причинам.
Мы арендуем дополнительный сервер-шлюз (назовём его vpn.mail.mydomain.com), который для MX unfriendly.org «недружественным» не является, и хотим установить между нашим шлюзом и основным сервером VPN-туннель, чтобы иметь возможность обмениваться почтой между @unfriendly.org и mail.mydomain.com.
Отдельно отметим, что мы НЕ хотим, чтобы все исходящие соединения с mail.mydomain.com шли через VPN — через наш шлюз должны идти соединения только при отправке на @unfriendly.org (и другие проблемные домены, если они есть), а все остальные соединения должны идти напрямую. В итоге должна получиться следующая схема:
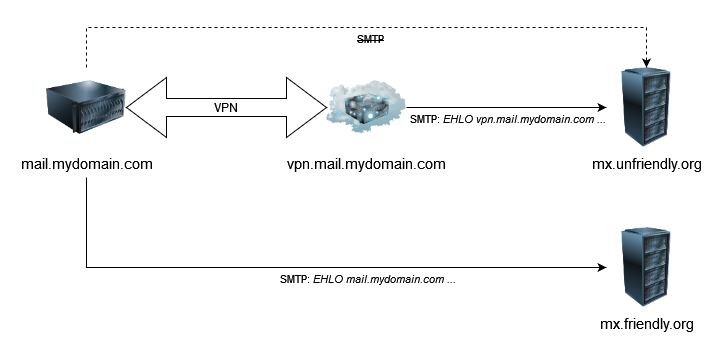
Для поднятия туннеля будем использовать OpenVPN. Я использовал информацию из вот этого руководства по его настройке в качестве стартовой точки. Сначала нам нужно установить пакет OpenVPN в систему. Рекомендую устанавливать его из официального репозитория, для этого выполняем следующие команды:
# wget -O - https://swupdate.openvpn.net/repos/repo-public.gpg | apt-key add - # echo "deb http://build.openvpn.net/debian/openvpn/stable focal main" > /etc/apt/sources.list.d/openvpn-aptrepo.list # apt update && apt install openvpnДалее перемещаемся в папку /etc/openvpn/server и генерируем общий ключ для TLS-аутентификации (мы будем использовать его и на сервере, и на клиенте):
$ cd /etc/openvpn/server $ sudo openvpn --genkey secret ta.keyТеперь создадим файл конфигурации сервера server.conf в той же папке. Ниже привожу содержимое этого файла с дополнительными комментариями:
# Понижаем привилегии процесса после запуска # в целях безопасности (необязательно) user nobody group nogroup # Используем виртуальный драйвер TUN (сетевой уровень) dev tun # Здесь я использовал нестандартный порт, # но можно использовать любой другой. # По умолчанию используется порт 1194 port 6876 # Рекомендуется использовать протокол UDP. # Чтобы понять, почему - гуглим "TCP Meltdown" proto udp # Сертификаты и приватные ключи. # Мы создадим их на следующих шагах данного руководства ca ca.crt cert vpn.mail.mydomain.com.crt key vpn.mail.mydomain.com.key # Настройки шифрования и аутентификации TLS. # Мы будем использовать эллиптические кривые, # поэтому алгоритм DHE можно отключить dh none tls-crypt ta.key cipher AES-256-GCM auth SHA512 # Сетевые настройки topology subnet server 172.16.0.0 255.255.255.0 keepalive 10 120 # В этой папке будем хранить настройку # статического IP-адреса для клиента client-config-dir /etc/openvpn/server/ccd # Необходимо при понижении привилегий persist-key persist-tun # Отправляем уведомление клиенту при остановке/перезапуске сервера explicit-exit-notify 1 # Уровень логирования verb 3Чтобы установить статический IP-адрес в VPN-сети для нашего почтового сервера, создадим папку /etc/openvpn/server/ccd и добавим туда файл mail.mydomain.com со следующей строчкой:
ifconfig-push 172.16.0.2 255.255.255.0Локальный IP-адрес сервера (vpn.mail.mydomain.com) будет 172.16.0.1, клиента (mail.mydomain.com) — 172.16.0.2.
Дополнительно вы можете жёстко задать параметры шифрования для использования эллиптических кривых, особенно если у вас другая ОС с более старой версией OpenSSL, где могут поддерживаться не все современные наборы шифров. Как это сделать, см. здесь (спасибо за материал пользователю @Maxim_Q).
Настройка фаервола
В Ubuntu 20.04 в качестве фаервола используется ufw , который является фронтендом для популярного в Linux iptables . Помимо правил, добавляемых с помощью команд, в ufw есть конфигурационные файлы, позволяющие прописывать дополнительные правила в формате iptables . Откроем файл /etc/ufw/before.rules и добавим в начало следующие строчки:
*nat -A PREROUTING -i eth0 -p tcp -m tcp --dport 25 -j DNAT --to-destination 172.16.0.2:25 -A POSTROUTING -s 172.16.0.0/24 -o eth0 -j MASQUERADE COMMITЗдесь добавляется два правила в таблицу NAT:
- -A PREROUTING . перенаправляет входящие TCP-соединения на 25-й порт с интерфейса eth0 на адрес 172.16.0.2 (то есть на наш почтовый сервер mail.mydomain.com).
- -A POSTROUTING . разрешает исходящие соединения из локальной VPN-сети на интерфейс eth0 (в интернет) путём настройки SNAT для исходящих пакетов.
NB: Проверьте (например, через ifconfig ), что ваш основной сетевой интерфейс называется именно eth0 . Если это не так, укажите в правилах корректное название.
Дополнительно нужно включить и разрешить форвардинг IPv4-пакетов. Для этого сначала отредактируем /etc/sysctl.conf и раскомментируем в нём строчку net.ipv4.ip_forward=1 . Затем применим новые настройки с помощью команды:
# sysctl -pТеперь в файле /etc/default/ufw находим строчку DEFAULT_FORWARD_POLICY=»DROP» и меняем DROP на ACCEPT. Осталось только включить ufw и разрешить через него входящие SMTP- и OpenVPN-соединения. Не забываем также разрешить и SSH-соединения, чтобы не заблокировать себе доступ:
# ufw allow ssh # ufw allow 25/tcp # ufw allow 6876/udp # ufw enableNB: Не забудьте указать корректный номер порта OpenVPN вместо 6876, если вы используете другой порт (например, стандартый 1194).
Установка и настройка VPN-клиента
Сначала на машину mail.mydomain.com нужно установить пакет OpenVPN — делаем это таким же способом, как на VPN-сервере. Затем копируем сгенерированный на предыдущем этапе общий ключ ta.key с VPN-сервера в папку /etc/openvpn/client . Далее создаём конфигурационный файл /etc/openvpn/client/client.conf :
client # Понижаем привилегии процесса после запуска # в целях безопасности (необязательно) user nobody group nogroup # Используем виртуальный драйвер TUN и протокол UDP dev tun proto udp # Настройки подключения к удалённому серверу remote vpn.mail.mydomain.com 6876 resolv-retry infinite nobind # Сертификаты и приватные ключи. # Мы создадим их на следующих шагах данного руководства ca ca.crt cert mail.mydomain.com.crt key mail.mydomain.com.key remote-cert-tls server # Настройки шифрования и аутентификации TLS tls-crypt ta.key cipher AES-256-GCM auth SHA512 auth-nocache # Скрипт для настройки маршрутизации после поднятия туннеля. # Мы создадим его на предпоследнем этапе данного руководства script-security 2 up openvpn_routes.sh # Необходимо при понижении привилегий persist-key persist-tun # Уровень логирования verb 3Замечание
Если вы понижаете привилегии процесса OpenVPN, то при остановке клиента или сервера через systemctl или при перезагрузке системы будете наблюдать в логе сообщения вида:
MMM dd HH:mm:ss mail.mydomain.com openvpn[123456]: RTNETLINK answers: Operation not permitted MMM dd HH:mm:ss mail.mydomain.com openvpn[123456]: Linux ip addr del failed: external program exited with error status: 2Объясню, в чём дело: OpenVPN хочет удалить маршрут к VPN-подсети из системы, но не может этого сделать из-за пониженных привилегий (с добавлением маршрута проблем нет, так как привилегии понижаются не сразу, а после завершения начальной настройки). Но это не является чем-то критичным, так как маршрут всё равно пропадает автоматически после удаления туннельного сетевого интерфейса, что как раз и происходит при остановке OpenVPN.
Если вы всё же хотите избавиться от этих сообщений, можно попробовать сделать это, например, вот так. Я этот метод не пробовал, поэтому не могу сказать, будут ли здесь какие-то ещё проблемы, но лично мне этот вариант кажется не очень безопасным, так как он, по сути, сводится к разрешению выполнения команды ip для непривилегированных пользователей.
Выпуск сертификатов для аутентификации
Альтернативный вариант
Если вам лень возиться с настройкой собственного центра сертификации, можно попробовать использовать другой способ аутентификации — статический ключ. Вот здесь описывается, как это сделать. Вам нужно будет подправить конфигурацию и удалить все упоминания о сертификатах, а также убрать client-config-dir и прописать настройки IP-адресов вручную на стороне клиента и сервера. Убедитесь, что сервер запускается, путём выполнения команды:
# systemctl start openvpn-server@serverЕсли что-то пошло не так, проверьте лог:
# journalctl -u openvpn-server@server -eТакже стоит добавить сервер в автозагрузку с помощью следующей команды:
# systemctl enable openvpn-server@serverЕсли всё в порядке, то переходите к следующему разделу данного руководства «Настройка маршрутизации».
OpenVPN по умолчанию использует сертификатную аутентификацию. Это значит, что при подключении клиент и сервер должны обменяться X.509-сертификатами, подписанными доверенным удостоверяющим центром (УЦ). Такой центр мы создадим самостоятельно и сначала выпустим корневой сертификат, который установим и на сервер, и на клиент, а затем создадим и подпишем для них пользовательские сертификаты.
Почему мы не можем использовать для выпуска сертификата, например, сервис Let’s Encrypt? Всё просто: если наш VPN-сервер будет доверять УЦ Let’s Encrypt, то без дополнительных настроек кто угодно сможет запросить у них сертификат и использовать его для подключения к нашему VPN, чего мы, конечно же, не хотим. Поэтому мы развернём свой собственный центр сертификации, работу которого мы можем контролировать. В этом нам поможет пакет EasyRSA, представляющий собой обёртку над популярной утилитой OpenSSL.
Отметим также, что УЦ на базе EasyRSA необязательно устанавливать именно на VPN-сервер, более того, такой вариант менее безопасен, так как на сервере будет храниться приватный ключ вашего центра сертификации, которым можно подписывать пользовательские сертификаты и таким образом управлять доступом к вашему VPN-серверу. Оптимальный вариант — установить УЦ на ваш домашний компьютер, ноут и т.д. (если вы параноик, можете вообще отключить его от сети и передавать все данные на флешках).
Пакет EasyRSA используется не только для создания центра сертификации, но и для генерации приватных ключей и запросов на выпуск сертификатов. Работает это так:
- На сервере vpn.mail.mydomain.com генерируем пару «приватный ключ» — «запрос на сертификат».
- Отправляем файл запроса в УЦ.
- УЦ создаёт и подписывает сертификат и отправляет его обратно на сервер.
- Аналогичные операции проводим на машине mail.mydomain.com.
Обратите внимание, что ни один приватный ключ (в том числе ключ самого УЦ) не покидает машины, на которой он генерируется. Это одно из важных преимуществ использования криптосистемы с открытым ключом.
Установка центра сертификации
Как уже говорил ранее, этот шаг желательно выполнять на отдельной машине. Для упрощения будем полагать, что на ней также стоит Ubuntu 20.04.
Сначала установим пакет easy-rsa:
# apt update && apt install easy-rsaТеперь создадим в домашнем каталоге папку easyrsa , в которой будем хранить настройки, сертификат и приватный ключ нашего УЦ:
$ cd ~ $ mkdir easyrsa $ chmod 700 easyrsaДобавим во вновь созданную папку символьные ссылки на исполняемые и конфигурационные файлы EasyRSA, чтобы не обновлять их каждый раз вручную при обновлении пакета:
$ ln -s /usr/share/easy-rsa/* ~/easyrsa/Начиная с версии 2.4, в OpenVPN возможно использование криптографии на эллиптических кривых, которая является более надёжной по сравнению с традиционным RSA. Чтобы использовать эллиптические кривые (в данном случае предлагается кривая secp521r1), создадим файл ~/easyrsa/vars со следующим содержимым:
set_var EASYRSA_ALGO "ec" set_var EASYRSA_CURVE "secp521r1" set_var EASYRSA_DIGEST "sha512"Далее выполняем команды:
$ cd ~/easyrsa $ ./easyrsa init-pkiНа момент написания данного текста в версии OpenSSL в Ubuntu 20.04 есть небольшой баг, из-за которого при генерации ключей может появляться сообщение вида random number generator:RAND_load_file:Cannot open file (источник). Оно не свидетельствует о критической ошибке, но от него можно избавиться, создав указанный файл вручную:
$ dd if=/dev/urandom of=pki/.rnd bs=256 count=1Осталось инициализировать сам УЦ:
$ ./easyrsa build-caВ ходе создания УЦ вас попросят ввести парольную фразу — рекомендуется сделать её достаточно сложной, чтобы её нельзя было подобрать. Также нужно будет задать имя (Common Name) для вашего УЦ — можно использовать в качестве него, например, имя хоста вашей машины. Если вы пропустите этот шаг, по умолчанию будет использоваться имя «Easy-RSA CA», не являющееся особо примечательным, поэтому рекомендую вместо него задать своё имя — тогда при проверке выпущенных сертификатов будет сразу понятно, что они подписаны именно вашим УЦ.
Выпуск сертификата для VPN-сервера
Теперь займёмся выпуском сертификата для OpenVPN-сервера на машине vpn.mail.mydomain.com. Для этого на неё сначала необходимо установить пакет EasyRSA и выполнить все команды до init-pki включительно (см. выше). Далее нам необходимо сгенерировать приватный ключ и запрос на сертификат, который мы отправим в наш УЦ:
$ ./easyrsa gen-req vpn.mail.mydomain.com nopassОбратите внимание на параметр nopass — если его не указать, то EasyRSA попросит вас задать парольную фразу для генерируемого ключа, и VPN-сервер каждый раз при запуске будет её запрашивать (по очевидным причинам нам такой вариант не подходит). Также в ходе выполнения команды gen-req у вас снова запросят имя (Common Name), на этот раз для будущего сертификата — тут можно просто нажать Enter, чтобы использовать имя, которое вы указали в параметрах команды. В итоге у вас должны сгенерироваться два файла:
~/easyrsa/pki/private/vpn.mail.mydomain.com.key — это приватный ключ. Его необходимо переместить в папку /etc/openvpn/server , предварительно сменив владельца на root :
$ cd ~/easyrsa/pki/private/ $ sudo -s # chown root:root vpn.mail.mydomain.com.key # mv vpn.mail.mydomain.com.key /etc/openvpn/server/~/easyrsa/pki/reqs/vpn.mail.mydomain.com.req — это запрос на создание сертификата. Этот файл необходимо переместить на машину УЦ в любую папку (например, /tmp ), затем на ней же выполнить команды:
$ cd ~/easyrsa $ ./easyrsa import-req /tmp/vpn.mail.mydomain.com.req vpn.mail.mydomain.com $ ./easyrsa sign-req server vpn.mail.mydomain.comУбеждаемся, что Common Name в запросе на сертификат совпадает с именем хоста соответствующей машины (в данном случае vpn.mydomain.com) и, если всё верно, вводим «yes», после этого вас ещё попросят ввести парольную фразу, которую вы придумали ранее при создании УЦ. Сертификат будет сгенерирован по следующему пути: ~/easyrsa/pki/issued/vpn.mail.mydomain.com.crt . Берём его вместе с корневым сертификатом УЦ, который находится в ~/easyrsa/pki/ca.crt , и копируем на VPN-сервер в папку /etc/openvpn/server . Не забываем про настройки владельца и права доступа для этих файлов ( chown root:root и chmod 600 соответственно).
На данном этапе настройка VPN-сервера завершена. Чтобы запустить сервер, выполняем на нём команду:
# systemctl start openvpn-server@serverЧтобы добавить сервер в автозагрузку, выполняем:
# systemctl enable openvpn-server@serverЕсли при запуске возникла ошибка, посмотреть лог можно с помощью следующей команды:
# journalctl -u openvpn-server@server -eНаиболее частые ошибки возникают из-за проблем с конфигурацией (опечатки, пропуски) или отсутствия необходимых файлов (сертификат, приватный ключ и т.д.). Также, если вы неправильно настроили права доступа к файлам сертификатов и ключей, в логе появится предупреждение об этом.
Выпуск сертификата для VPN-клиента
Как и на VPN-сервере, на машине mail.mydomain.com тоже нужно установить пакет EasyRSA и выполнить init-pki . После этого создаём приватный ключ и запрос на сертификат:
$ ./easyrsa gen-req mail.mydomain.com nopassПеремещаем сгенерированный приватный ключ из ~/easyrsa/pki/private/mail.mydomain.com.key в папку /etc/openvpn/client , не забывая про смену владельца:
$ cd ~/easyrsa/pki/private/ $ sudo -s # chown root:root mail.mydomain.com.key # mv mail.mydomain.com.key /etc/openvpn/client/Затем отправляем файл запроса ~/easyrsa/pki/reqs/mail.mydomain.com.req на машину УЦ (например, в /tmp ), импортируем, выпускаем сертификат:
$ cd ~/easyrsa $ ./easyrsa import-req /tmp/mail.mydomain.com.req mail.mydomain.com $ ./easyrsa sign-req client mail.mydomain.comЕщё раз вводим «yes» (предварительно убедившись, что Common Name совпадает с mail.mydomain.com) и парольную фразу. Как и в предыдущий раз, сертификат создаётся по пути: ~/easyrsa/pki/issued/mail.mydomain.com.crt . Копируем его и корневой сертификат из ~/easyrsa/pki/ca.crt на машину mail.mydomain.com в папку /etc/openvpn/client , в очередной раз не забывая про настройку прав доступа.
На этом, казалось бы, всё, и VPN-клиент готов к работе, но остаётся ещё один момент — маршрутизация. Не забыли про строчку up openvpn_routes.sh в конфигурации клиента? Сейчас мы с этим разберёмся.
Настройка маршрутизации на VPN-клиенте
Напомню, что наш сценарий заключается в том, что направлять через VPN мы хотим не весь интернет-трафик, а только определённые соединения. Здесь есть небольшая проблема, так как обычно для всех исходящих интернет-соединений используется шлюз по умолчанию, ассоциированный с основным сетевым интерфейсом (например, eth0 ). Напомню, что на VPN-сервере мы специально не включали SNAT для входящих IP-пакетов, так как при подключении к почтовому серверу нам важно видеть реальный IP-адрес удалённой стороны вместо локального адреса VPN-сервера (172.16.0.1). Если ничего не настраивать, то при входящем соединении через VPN ответ этому IP-адресу, согласно правилам маршрутизации, почтовый сервер отправит через основной сетевой интерфейс. Очевидно, что ни к чему хорошему это привести не может.
Решением данной проблемы является создание альтернативной таблицы маршрутизации и задание правил для её использования. Источником для написания данного раздела послужила эта статья.
Сначала нам нужно указать системе, что мы создаём новую таблицу маршрутизации. В данном руководстве она будет называться openvpn . Создадим файл /etc/iproute2/rt_tables.d/openvpn.conf с единственной строчкой:
1 openvpnТеперь создаём shell-скрипт /etc/openvpn/client/openvpn_routes.sh со следующим содержимым:
#!/bin/bash ip route add default via 172.16.0.1 dev $dev table openvpn ip rule add from 172.16.0.2 table openvpn ip rule add to 172.16.0.2 table openvpnНе забываем сделать его исполняемым:
# chmod +x /etc/openvpn/client/openvpn_routes.shСогласно настройкам клиента, этот скрипт будет выполняться каждый раз после поднятия туннельного сетевого интерфейса. Давайте разберёмся, что здесь происходит:
- Команда ip route add default . добавляет маршрут со шлюзом по умолчанию 172.16.0.1 (локальный IP нашего VPN-сервера) через интерфейс $dev в таблицу маршрутизации openvpn . Значение параметра $dev устанавливается самим клиентом OpenVPN перед запуском скрипта и содержит название туннельного интерфейса для VPN-соединения (обычно это tun0 ).
- Команда ip rule add from . добавляет правило маршрутизации, предписывающее использовать таблицу openvpn для всех исходящих соединений с IP-адреса 172.16.0.2 (это локальный IP нашего VPN-клиента).
- Команда ip rule add to . добавляет аналогичное правило маршрутизации, но оно относится уже к входящим соединениям.
Таким образом, после выполнения данного скрипта все соединения, где одной из конечных точек является локальный IP-адрес машины mail.mydomain.com в VPN-туннеле (т.е. 172.16.0.2), будут маршрутизироваться через этот туннель. Чтобы проверить это, сначала поднимаем клиент:
# systemctl start openvpn-client@clientРекомендую также добавить его в автозапуск:
# systemctl enable openvpn-client@clientЕсли клиент стартовал без ошибок, для начала рекомендую попинговать 172.16.0.1, чтобы убедиться, что соединение с сервером действительно есть. Теперь попробуем соединиться через VPN с сервисом telnetmyip.com, чтобы убедиться, что маршрутизация работает корректно. С помощью telnet это можно сделать так:
$ telnet -b 172.16.0.2 telnetmyip.comУ меня этот сервис почему-то ничего не выводит, а просто закрывает соединение (возможно, из-за той же пресловутой «недружественности»). В этом случае можно попробовать ещё через curl :
$ curl --interface 172.16.0.2 telnetmyip.comВы получите ответ вида:
< "comment": "## Your IP Address is WW.XX.YY.ZZ () ##", "family": "ipv4", "ip": "WW.XX.YY.ZZ", . >Если WW.XX.YY.ZZ совпадает с внешним IP-адресом машины vpn.mail.mydomain.com, то поздравляю — всё настроено корректно! Замечу, что в случае некорректной настройки вам, скорее всего, вообще не удастся установить соединение.
Входящие соединения можно проверить, подключившись с помощью telnet к vpn.mail.mydomain.com на порт 25 с любой сторонней машины (например, с домашней — если, конечно, ваш интернет-провайдер не блокирует 25-й порт на выход). При этом в логах почтового сервера должен появиться ваш реальный внешний IP-адрес, а не локальный адрес VPN-сервера 172.16.0.1.
Настройка Postfix
Приём почты
Чтобы принимать в Postfix входящие соединения через VPN-туннель, вам не нужно менять никаких настроек — достаточно лишь добавить в DNS вторую MX-запись для вашего почтового домена, указав в ней имя хоста vpn.mail.mydomain.com. Рекомендуется поставить ей низкий приоритет (например, если для основной записи у вас приоритет 10, ставьте 100), чтобы соединения через VPN-шлюз шли только тогда, когда доступ к основному серверу заблокирован с удалённой стороны.
Единственное, что здесь стоит отметить — при соединении с vpn.mail.mydomain.com ваш сервер будет представляться как mail.mydomain.com. Это не должно повлиять на доставку почты, но если вы хотите сделать всё «по феншую», то нужно будет немного пошаманить с конфигурацией. Здесь есть два варианта, которые сводятся к тому, чтобы в /etc/postfix/master.cf создать дополнительный SMTP-сервер, который будет принимать соединения через VPN, и прописать ему нужное значение myhostname .
Первый вариант: привязать второй SMTP-сервер к IP-адресу в локальной VPN-сети, вот так это будет выглядеть в master.cf :
172.16.0.2:smtp inet n - y - - smtpd -o syslog_service_name=postfix/vpn -o myhostname=vpn.mail.mydomain.comПроблема здесь в том, что если VPN-туннель не поднят, при запуске Postfix выдаст фатальную ошибку: «fatal: bind 172.16.0.2 port 25: Cannot assign requested address». Поэтому я считаю такой способ не очень надёжным (например, если OpenVPN почему-то откажется запускаться, то Postfix тоже не сможет стартовать). Но можно поступить чуть хитрее, а именно — создать сервер, привязанный к другому порту. В примере ниже используется порт 4925 вместо стандартного 25:
4925 inet n - y - - smtpd -o syslog_service_name=postfix/vpn -o myhostname=vpn.mail.mydomain.comЧтобы это заработало, на VPN-сервере нужно отредактировать файл /etc/ufw/before.rules : в правиле -A PREROUTING . , которое мы создавали при настройке сервера, нужно поменять в конце порт 25 на 4925. Затем выполнить команду:
# service ufw restartNB: Если после этого вы видите, что на стороне Postfix подключение идёт всё ещё на 25-й порт — попробуйте перезагрузить VPN-сервер.
Теперь при подключении к vpn.mail.mydomain.com сервер представится вам именно этим именем. Обратите внимание, что мы также указали для нового сервера syslog_service_name=postfix/vpn , чтобы в логе было видно, как маршрутизируется соединение:
MMM dd HH:mm:ss mail.mydomain.com postfix/vpn/smtpd[12345]: connect from unknown[WW.XX.YY.ZZ]Если вы используете postscreen и хотите отвечать корректным именем при подключении через VPN, то помимо второго SMTP-сервера нужен будет второй postscreen с соответствующими настройками. Выглядеть это будет так:
4925 inet n - y - 1 postscreen -o syslog_service_name=postfix/vpn -o myhostname=vpn.mail.mydomain.com -o smtpd_service_name=vpn-smtpd -o postscreen_cache_cleanup_interval=0 vpn-smtpd pass - - y - - smtpd -o syslog_service_name=postfix/vpn -o myhostname=vpn.mail.mydomain.comДополнительно вам нужно будет настроить postscreen так, чтобы он обращался к файлу кэша через proxymap , иначе получите фатальную ошибку из-за невозможности эксклюзивной блокировки этого файла. Добавляем в /etc/postfix/main.cf :
postscreen_cache_map = proxy:btree:/var/lib/postfix/postscreen_cacheОтправка почты
Для отправки почты через VPN-сервер в первую очередь, конечно, нужно убедиться, что разрешены исходящие соединения по 25-му порту и что у сервера всё в порядке с PTR, SPF и спам-листами. Если с этим проблем нет, то можно приступить к настройке.
Сначала создадим в /etc/postfix/master.cf отдельный SMTP-клиент и укажем ему значение smtp_bind_address , соответствующее локальному IP-адресу нашего почтовика в VPN-сети — в нашем случае это 172.16.0.2. По умолчанию, если Postfix не может выполнить биндинг на smtp_bind_address , он логирует предупреждение и повторяет попытку отправки уже с основного адреса. Postfix 3.7 содержит полезную настройку smtp_bind_address_enforce , которую мы можем включить для предотвращения подобного поведения: в этом случае, если VPN-туннель временно не работает, письмо просто вернётся в очередь для повторной отправки.
vpn-smtp unix - - y - - smtp -o syslog_service_name=postfix/vpn -o myhostname=vpn.mail.mydomain.com -o smtp_bind_address=172.16.0.2 # для Postfix 3.7 и выше -o smtp_bind_address_enforce=yes Теперь настроим выборочную отправку писем на определённые домены через VPN. В нашем примере мы хотим отправлять через VPN письма на @unfriendly.org. Создаём файл /etc/postfix/vpn_transport со следующей строчкой:
unfriendly.org vpn-smtpи добавляем в /etc/postfix/main.cf :
transport_maps = hash:/etc/postfix/vpn_transportДалее выполняем команды:
# postmap /etc/postfix/vpn_transport # systemctl reload postfixи пробуем отправить письмо на любой адрес в домене unfriendly.org, затем убеждаемся, что при отправке этого письма вы видите в логе не postfix/smtp , а postfix/vpn/smtp . Аналогичным образом можно добавлять в /etc/postfix/vpn_transport другие почтовые домены, не забываем только каждый раз делать postmap и reload . Конечно, необязательно использовать именно формат hash для хранения транспортной таблицы — вы можете хранить эти данные в любом другом удобном вам формате (при условии, что он поддерживается в Postfix), в том числе в каком-нибудь MySQL/MariaDB.
Заключение
В данной статье мы рассмотрели простой способ создания альтернативного канала связи между почтовым сервером и внешним миром, который можно использовать, если по каким-то причинам (например, из-за «недружественности») связь с определёнными MX-хостами через основной канал не работает. Можно отметить следующие достоинства данного способа:
- Простота настройки, особенно по сравнению с поднятием полноценного резервного почтового сервера (backup MX);
- Возможность горизонтального масштабирования: при необходимости можно арендовать ещё один сервер и быстро поднять ещё один резервный канал — вследствие простоты настройки на это уйдёт совсем немного времени;
- Никакие данные не хранятся на VPN-сервере, что особенно важно, если он расположен в РФ;
- Для VPN-сервера можно выбирать самую дешёвую конфигурацию, так как OpenVPN не затрачивает большого количества ресурсов системы, если речь идёт об одном клиенте с небольшими объёмами трафика (что как раз применимо к нашему случаю).
Недостатком данного решения является привязка VPN-шлюза к конкретному почтовому серверу. Если ваша почтовая инфраструктура содержит несколько серверов, развёртывание туннеля может быть затруднено.
Ещё одной потенциальной проблемой, хоть и не связанной непосредственно с VPN, является ручная настройка списка «недружественных» почтовых доменов — при большом количестве пользователей на почтовом сервере это может быть просто неудобно. В теории можно попробовать автоматизировать этот процесс, написав свой собственный сервис, который будет пытаться устанавливать соединение с MX-серверами получателя с разных сетевых интерфейсов и, в зависимости от результатов, выбирать для передачи письма прямой SMTP-транспорт или VPN — но эта тема уже выходит за рамки данной статьи.
- Системное администрирование
- *nix
Как настроить VPN-туннель от облака до офиса
Работа в облаках зарекомендовала себя как достаточно безопасная. Хорошо устроенная офисная сеть, может быть, даже целая серверная также как правило хорошо защищены. Но как при полноценной работе в облаке, так и в гибридном варианте возникает брешь в защите: там, где данные передаются между офисом и облаком.
Сегодня наиболее эффективным средством защиты данных в этой ситуации является VPN-туннель. Это специальное соединение между устройствами, в котором все получаемые и передаваемые данные шифруются. Сетевая активность, осуществляемая в нём, полностью безопасна и недоступна для расшифровки никакому третьему лицу. Даже если кто-то данные получит, он не сможет их расшифровать, а случаи взлома корректно настроенных VPN-туннелей пока неизвестны.
Какие вообще бывают VPN?
Сегодня есть целый ряд VPN-технологий, к которым мы можем обратиться. Но какая подойдет больше всего?
- Старейший протокол туннелирования известен как PPTP, point-to-point tunneling protocol или «протокол туннелирования от точки к точке». Его просто настроить и легко установить, но он уже давно далёк от стандартов безопасности!
- L2TP, а также L2TP/IPsec или Layer 2 Tunneling Protocol (протокол второго уровня) шифрующий трафик с помощью IPsec-протокола. Его также легко настроить, зато он полностью защищает ваш трафик!
- OpenVPN — технология с открытым исходным кодом. Настроить сложно, на мобильных устройствах работает неустойчиво, а также требует стороннего ПО.
- Протокол майкрософта называется SSTP (Secure Socket Tunneling Protocol). Он используется в Windows-средах, хотя его поддерживают и системы *nix. Он использует https-трафик и позволяет подключать два серых адреса друг к другу через облако.
- Совместная работа майкрософта и циско IKEv2 (Internet Key Exchange) поддерживается в Windows, macOS и iOS.
Из этих пяти разновидностей мы выбираем IPSec VPN, который подходит также для безопасного подключения из дома к корпоративной сети или для объединения нескольких сетей (например, принадлежащих нескольким офисам). Даже среди прочих VPN именно IPSec является одним из наиболее криптостойких алгоритмов шифрования, при этом настраивается он достаточно просто. Для примера рассмотрим несколько вариантов его настройки, и начнём с того, который используем сами — создание VPN-тоннеля между офисом и облаком на основе Mikrotik RouterOS и роутера Mikrotik.
Как мы в Maxiplace строим VPN-туннели
У нас богатый опыт создания VPN-туннелей между офисом и облаком. Ниже мы расскажем о том, как нашим клиентам настроить VPN IPSEC Site-to-Site между виртуальным роутером в облаке и физическим в офисе.
Для начала нужно использовать ПО Cloud Hosted Router (поставляется в виде ISO) для превращения виртуалки в роутер. CHR — это версия Mikrotik RouterOS, созданные для установки на компьютеры и виртуальные машины. Его интерфейс полностью соответствует интерфейсу роутера Mikrotik. Как только вы установите CHR на виртуальную машину — запросите у нашей технической поддержки приватную сеть. Для примера мы будем использовать такие адреса:
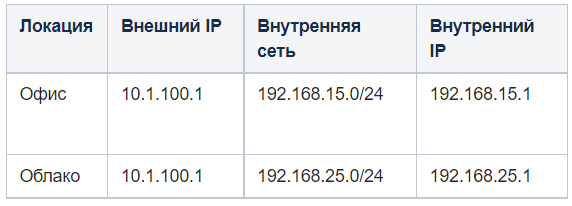
Теперь давайте настроим первый маршрутизатор. Введите IP маршрутизатора, с которым будете соединяться, в поле Address, используя secret-ключ, с помощью которого будет осуществляться авторизация.
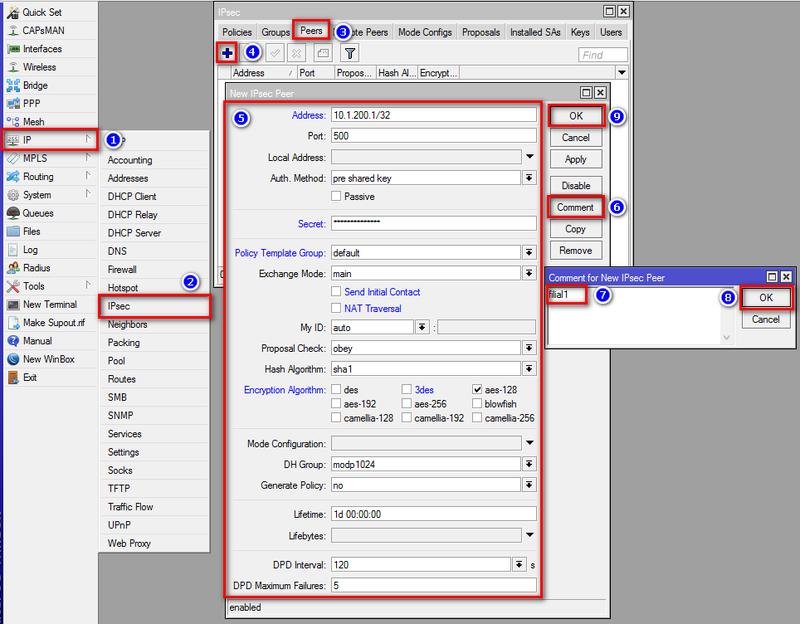
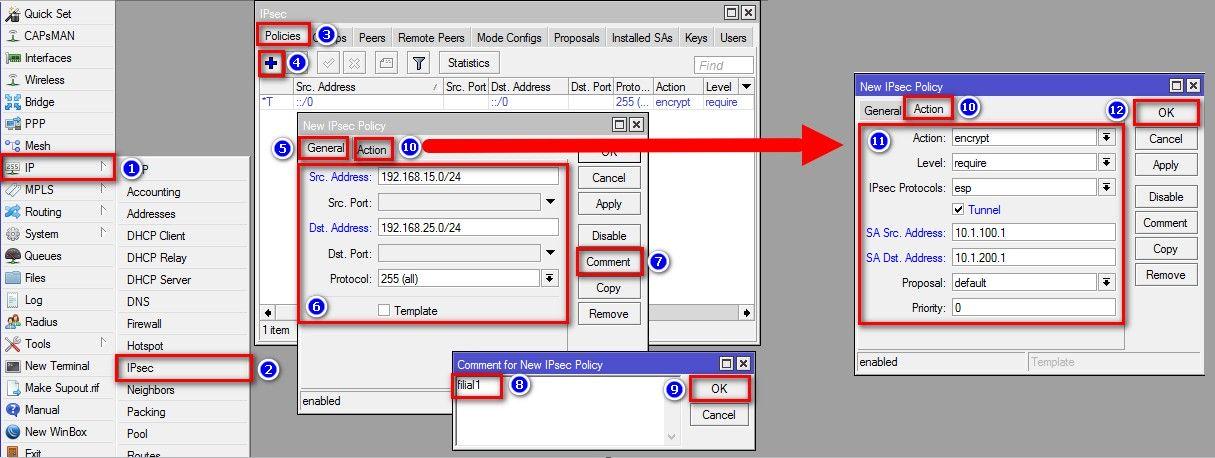
Теперь нужно настроить IPsec-политику, которая опишет случаи использования шифрования:
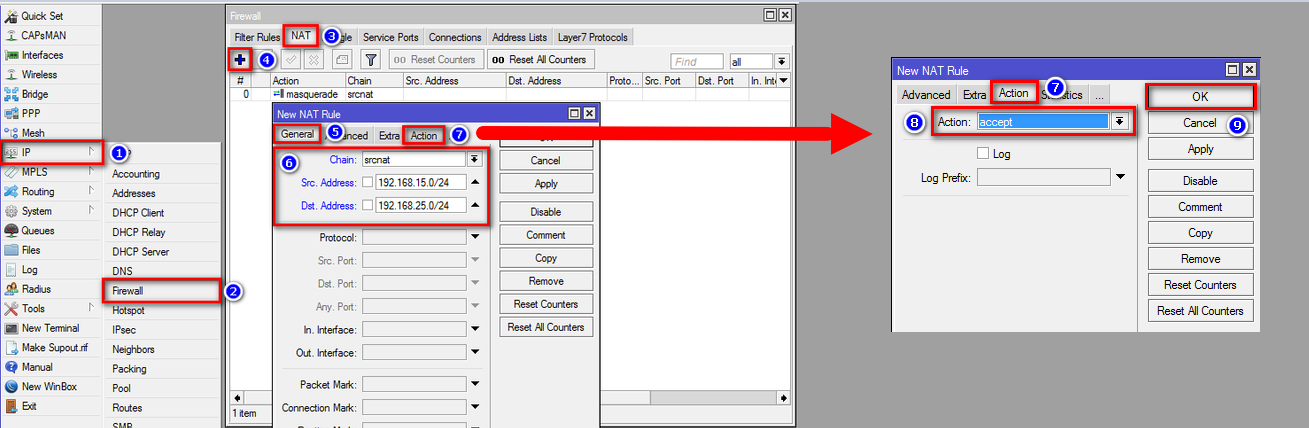
Настраиваем правила обхода NAT:
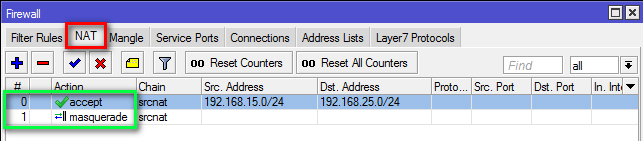
Также следим, чтобы правило находилось первым в списке и выше masquerade.
Чтобы настроить второй маршрутизатор, нужно сделать всё то же самое, только с поправкой на IP-адреса и сети. Если вам необходима полная инструкция, с ней можно ознакомиться в нашей Базе знаний.
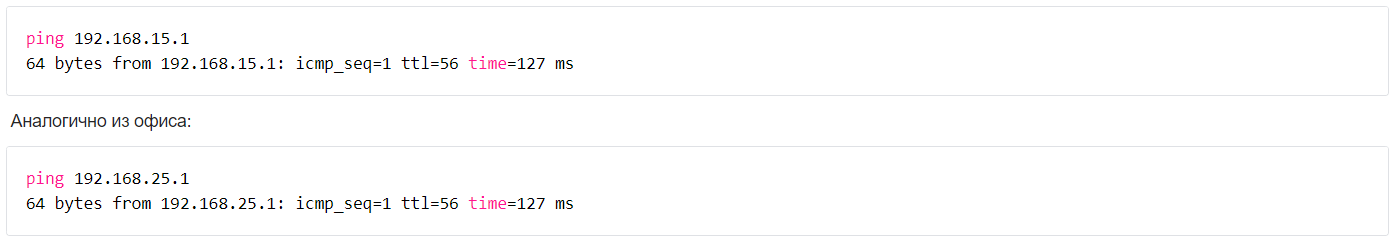
Наконец, последним пунктом настройки обязательно должно быть тестирование. Если вы успешно установили соединение, то в поле Established появится таймер, указывающий, как давно оно установлено. Если он появился — выполните ping, чтобы проверить доступ к ресурсам офиса из облака:
Мост через глобальную сеть: как настроить туннель на Keenetic
Чтобы создать подключение IPsec VPN под названием site-to-site (на русском обычно звучит как «точка-точка») вам понадобятся два интернет-центра Keenetic. Один будет ожидать подключения и обозначаться как сервер, а второй инициировать его и обозначаться как клиент. Наш «сервер» обязательно должен обладать белым, то есть публичным постоянным IP-адресом. Клиенту достаточно будет серого. Вот между этими двумя точками мы и будем сооружать туннель.
Очевидно, что такой компонент системы как IPsec VPN нужно установить на обоих центрах, что можно осуществить в «Общих настройках» в «Обновлениях и компонентах», кнопка «Изменить набор компонентов».
Настраиваем сервер
Нам потребуется добавить подключение в разделе подключений IPsec в «Других подключениях». Для роли «сервера» нам нужно включить опцию ожидания подключения удаленного пира, а также опции Nailed-up и Dead Peer Detection. Первая будет поддерживать соединение активным и восстанавливать туннель при разрывах (этот параметр включается один раз, с одной стороны, в самом начале построения туннеля). Вторая будет определять работоспособность нашего VPN-тоннеля.
Настраивая первую фазу идентификатора локального шлюза можно использовать любой идентификатор, например, адрес IP, FQDN или DN («полное имя домена» и «имя домена»), почтовый адрес.
Обратите внимание! В первой фазе тоннеля идентификатор локального шлюза и идентификатор удалённого должны различаться. Укажите их крестообразно, например, если на клиенте локальный шлюз будет client, а удалённый server, то на сервере наоборот: локальный — сервер, а удалённый — client. При настройке тоннеля из облака в офис будет достаточно просто, а вот когда тоннелей станет несколько нужно будет помнить об уникальных обозначениях для каждого!
Настраивая вторую фазу укажем адреса локальной и удалённой сетей в соответствующих полях. Помните: тоннель не откроется, если настройки обоих фаз будут не идентичны.
Настроив обе фазы можем перевести переключатель подключения во включённое положение. Принимающая сторона туннеля открыта!
Настраиваем клиент
Настройка клиента зеркально похожа на настройку сервера. Начинаем так же: добавляем подключение в разделе подключений IPsec в «Других подключениях». В открывшемся уже знакомом окне нужно включить опцию автоподключения, что сделает настраиваемый клиент инициатором. Nailed-up уже включен на сервере и на этом конце можно данную опцию не трогать, а Dead Peer Detection включать по желанию.
Нужно заполнить поле «Удалённый шлюз»: туда вписываем IP-адрес или доменное имя нашего сервера. Затем просто настраиваем обе фазы зеркально серверу. Вуаля: можем включать туннель и с этой стороны.
Проверяем тоннель
Если все настройки были указаны верно, то тоннель должен открыться, а статус подключения будет отражаться в странице «Другие подключения». Чтобы проверить его работоспособность можно через него пингануть противоположный интернет-центр, хотя широковещательные запросы (вроде NetBIOS’а) через него не пройдут. Пинг может блокироваться межсетевыми экранами или фаерволом, а если ваш Keenetic не является основным шлюзом своей сети, то трафик может пойти мимо тоннеля.
Два программных роутера и тоннель между ними
Программные роутеры могут соединять любые сети, инфраструктуры или даже целые виртуальные центры обработки данных. В нашем случае один из них может быть установлен в офисе, а второй – в облаке у хостера. Технически каждый из них воплощён как отдельная виртуальная машина во вкладке Edges, а вся настройка будет происходить из вкладки IPsec VPN Sites.
Существует несколько настроек, которые нужно обязательно задать. Задаём мы их в модальном окне Add IPsec VPN, после того как перевели переключатель Enabled в активированное положение. Первый блок это:
- Name, которое может быть любым.
- Идентичные Local ID и Local Enpoint, отображающие внешний адрес (второе автоматически заполняется кнопкой Select).
- Адрес подсети целиком – в Local Subnet.
Далее идёт блок клиентских настроек:
- Peer ID – имя подключаемого центра, совпадает с Peer Endpoint.
- Peer Endpoint – публичный IP-адрес второго роутера.
- Peer Subnets – подсеть, которую мы соединяем. Через запятую можно указать несколько сетей.
Сохраняем изменения и переходим во вкладку Activation Status, чтобы активировать IPsec VPN Service Status. Всё, мы настроили первый из роутеров — второй просто настраиваем зеркально. То есть соответствие между двумя роутерами такое:
| Local ID | Peer ID |
| Local Endpoint | Peer Endpoint |
| Local Subnets | Peer Subnets |
| Peer ID | Local ID |
| Peer Endpoint | Local Endpoint |
| Peer Subnets | Local Subnets |
После этого остается только проверить работоспособность нашего тоннеля! Это делается с помощью инструмента статистики из соответствующего раздела в Edge Gateway. Если мы всё настроили правильно, то Channel Status будет показывать галочку.
Итоги
IPsec-соединение — самое безопасное VPN-соединение для нашей задачи. Его функциональность может быть гораздо шире! Но для работы с облачным решением из офиса оно и так подходит идеально, а в будущем его можно будет легко масштабировать. Ну а нашим клиентам не обязательно учиться создавать такие туннели, потому что каждому из них мы готовы открыть IPsec VPN бесплатно. Для этого нужно создать тикет, указав требуемые характеристики: протокол маршрутизации, внешний IP и метод шифрования.
Статья добавлена 1 год назад. Автор — Blog Admin
Как создать vpn туннель
Инструкция по настройке соединения между двумя подсетями через маршрутизаторы EDR-810-VPN-2GSFP.
Для организации защищенного канала связи между двумя удаленными подсетями необходимо настроить VPN-туннель. В данной инструкции рассматривается пример построения IPsec VPN-туннеля между двумя маршрутизаторами EDR-810-VPN-2GSFP.
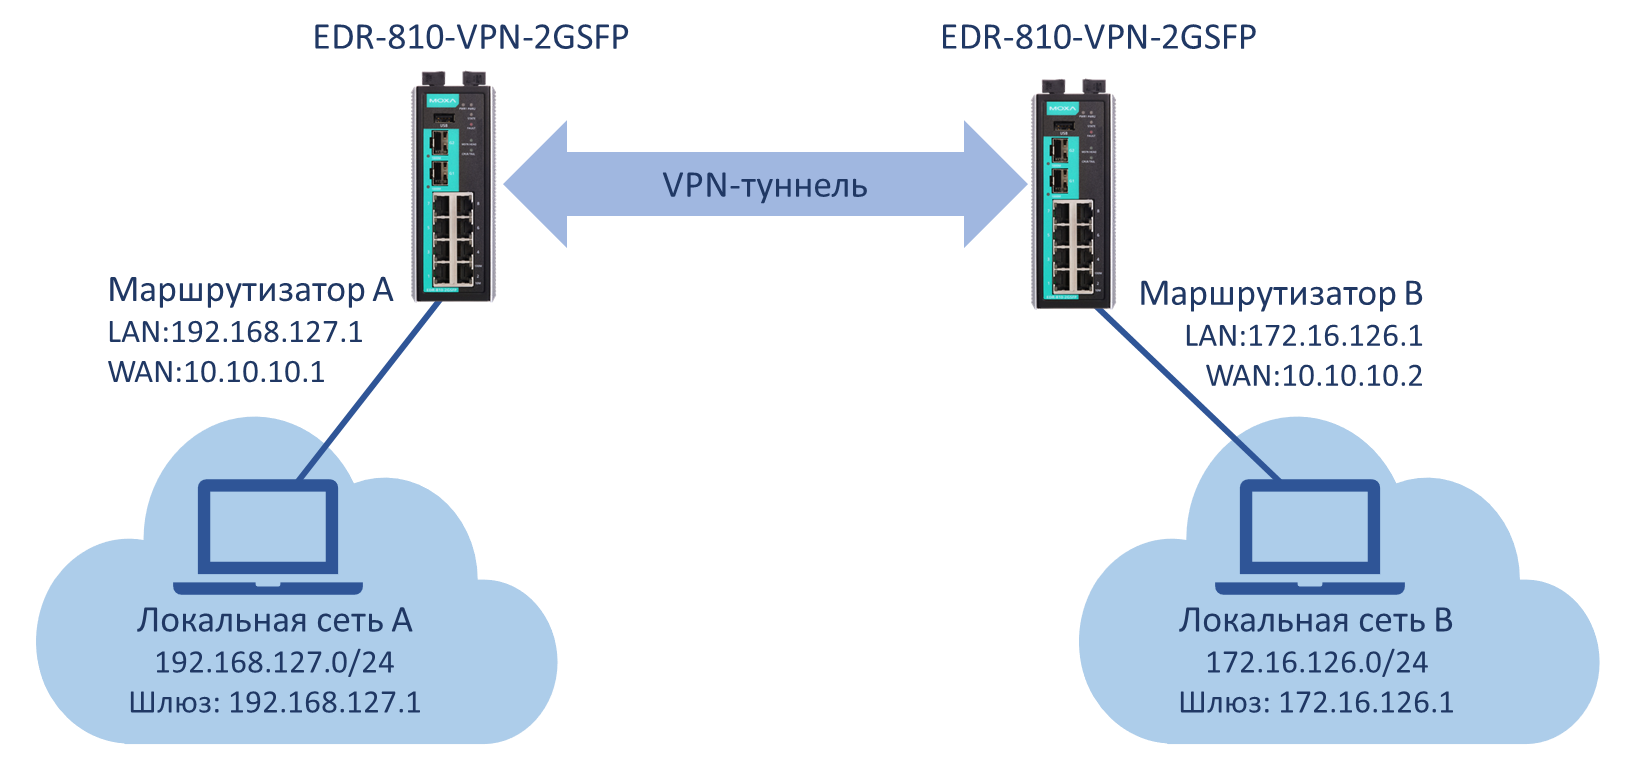
Рисунок 1 «Схема сети»
В таблице 1 указана адресация всей системы, согласно которой будем настраивать оборудование.
Таблица 1 «Адресация сети»
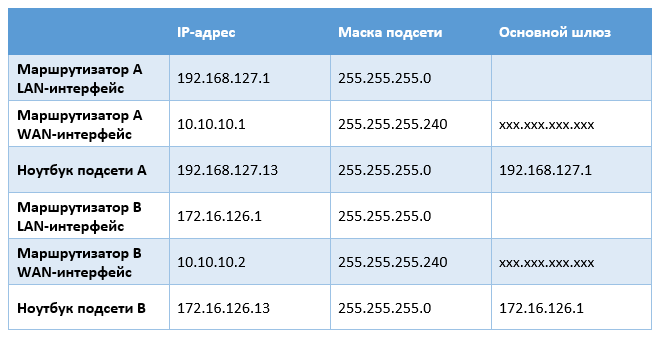
xxx.xxx.xxx.xxx – основной шлюз WAN сети зависит от построения системы или выдается провайдером связи. В примере на рисунке 1 – соединение между маршрутизатором сети А и В прямое, поэтому шлюз указывать не нужно.
Все настройки маршрутизаторов осуществляются через web-интерфейс.
По умолчанию маршрутизаторы EDR-810-VPN-2GSFP имеют следующие параметры:
IP-адрес: 192.168.127.254
Логин: admin
Пароль: moxa
В целях безопасности рекомендуется изменить данные для входа.
После внесения любых изменений в настройки маршрутизатора необходимо нажимать кнопку Apply для сохранения изменений.
1. Настройка Маршрутизатора А
1.1. Настройка LAN-интерфейса
IP-адрес и маска подсети (согласно Таблице 1) задаются в разделе Network – Interface — LAN

1.2. Настройка WAN-интерфейса
Маршрутизатор EDR-810 имеет 10 портов, каждый из которых можно назначить LAN или WAN-интерфейсом. Поэтому прежде, чем задавать адресацию на WAN-интерфейсе, нужно установить порты, которые будут относиться к WAN. Для этого необходимо поместить их в отдельную VLAN.
VLAN настройки осуществляются в разделе Layer 2 Functions — Virtual LAN — VLAN Settings.
Порты 7 и 8 маршрутизатора будут относиться к WAN-интерфейсу. На этих портах указываем VLAN ID 2.
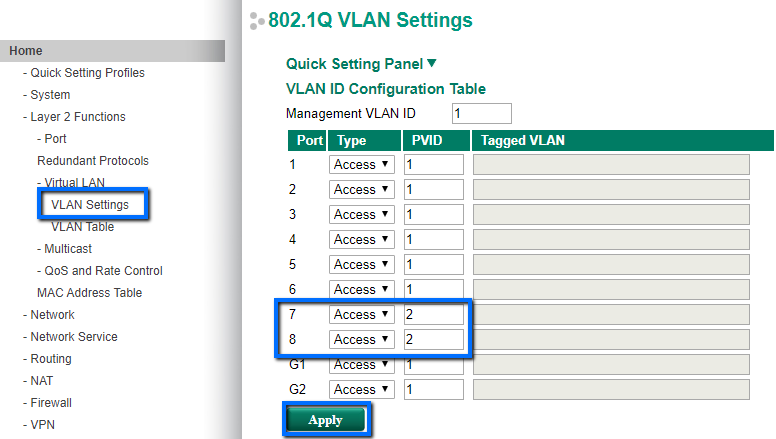
Когда отдельная VLAN для WAN-портов создана, можно перейти к назначению адресации.
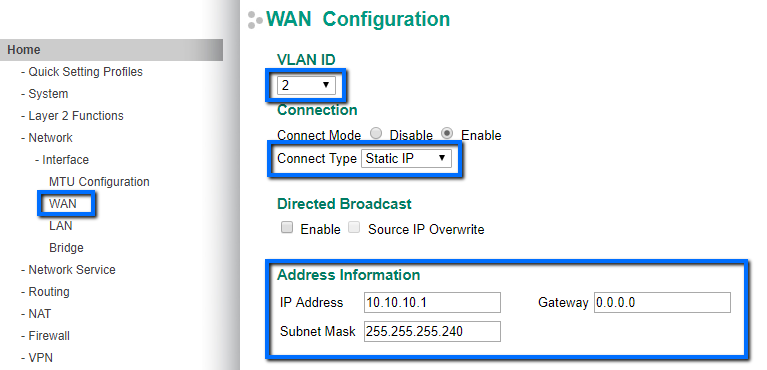
- Адресация WAN-интерфейса
В разделе Network – Interface – WAN назначается IP-адрес, маска сети и шлюз по умолчанию согласно Таблице 1.
1.3. Настройка NAT
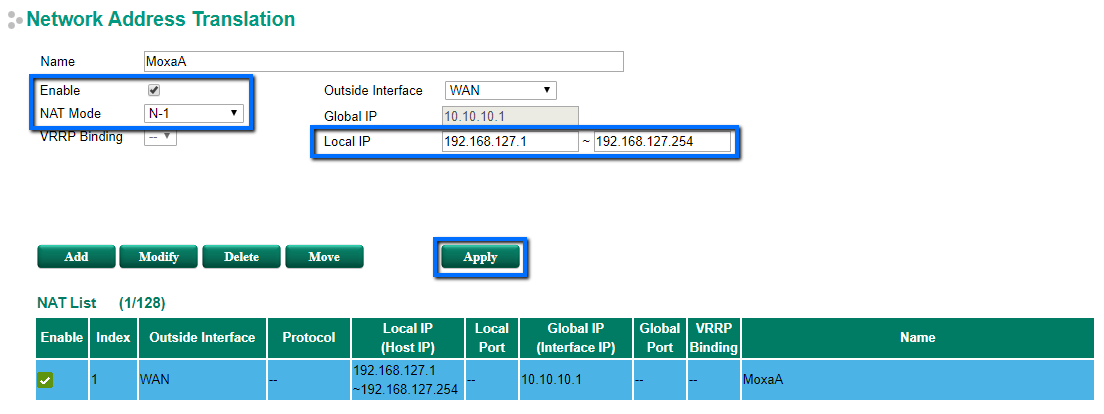
Для того чтобы маршрутизатор подменял адреса локальной сети на внешний адрес при передаче во внешнюю сеть, необходимо настроить NAT в разделе NAT — NAT Setting
1.4. Настройка даты и времени
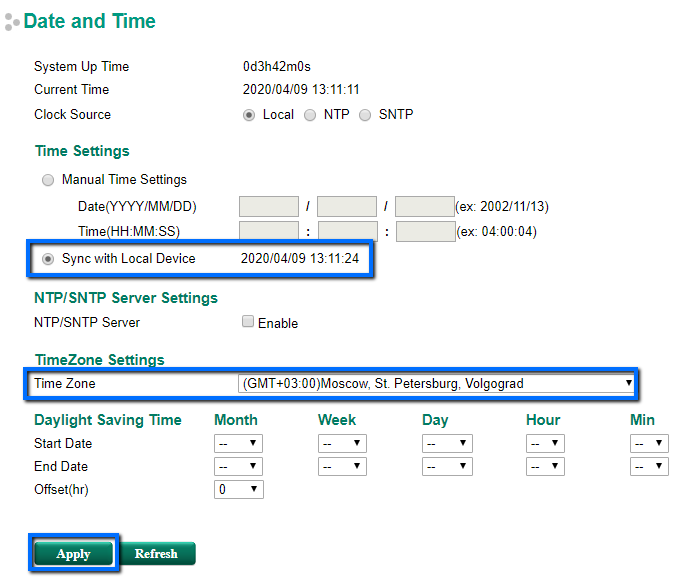
Для выполнения корректного соединения между VPN-сервером и VPN-клиентом необходимо, чтобы маршрутизаторы были синхронизированы в настройках даты и времени.
Настройка системного времени осуществляется в разделе System — Date and Time.
Можно осуществить синхронизацию локальную или по протоколу SNTP.
2. Настройка Маршрутизатора В
Для настройки Маршрутизатора В необходимо повторить шаги 1.1 – 1.4, указывая параметры в соответствии с Таблицей 1.
3. Настройка VPN-туннеля
3.1. Активация VPN-соединения
На каждом маршрутизаторе нужно активировать VPN-туннель в разделе VPN – IPSec — Global Setting.
Также в этом разделе включается NAT для данных, передаваемых в туннеле и логирование системной информации об установлении туннеля (может понадобиться для отладки VPN-соединения)

3.2. Предустановка сертификатов безопасности
Аутентификация при установке IPSec VPN-туннеля может осуществляться с помощью ключа безопасности (пароля), но это не самый безопасный вариант. Рекомендуем использовать сертификаты безопасности для аутентификации.
Сгенерировать сертификаты безопасности можно с помощью различных программ, а также можно создать их на самом маршрутизаторе.
- Создание сертификата безопасности
В разделе Certificate Management — CA Server — Certificate Create нужно выполнить несколько шагов:
‒ Заполнить таблицу Certificate Request, нажать кнопку Apply
‒ Заполнить таблицу Certificate Setting, нажать кнопку Add и затем Apply
‒ Сгенерировать и выгрузить сертификат с помощью кнопки PKCS#12 Export (необходимо время на создание файла с сертификатом, затем нужно будет повторно нажать кнопку PKCS#12 Export)

Нужно создать сертификаты на каждом маршрутизаторе в соответствии с таблицей 2.
Таблица 2 «Сертификаты безопасности»

- Загрузка сертификаты на маршрутизатор
Оба сертификата нужно загрузить на каждый маршрутизатор в раздел Certificate Management — Local Certificate

3.3. Настройка параметров VPN-соединения
В разделе VPN – IPSec — IPSec Setting нужно осуществить расширенные настройки (Advanced Setting).
- Маршрутизатор А – VPN-клиент.
Маршрутизатор А будет инициировать VPN-соединение. То есть режим работы устанавливается как Start in initial.

Даже если аутентификация осуществляется с помощью сертификатов безопасности, нужно сначала установить пароль для предустановленного ключа (Pre—shared Key).
Затем нужно выбрать режим аутентификации Х.509 и два загруженных сертификата.
На маршрутизаторе А локальным сертификатом будет сертификат СА-1, а удаленным – СА-2

- Маршрутизатор В – VPN-сервер.
VPN-сервером будет Маршрутизатор В, поэтому он будет ожидать подключения. Устанавливается режим работы Wait connecting.

На маршрутизаторе B локальным сертификатом будет сертификат СА-2, а удаленным – СА-1

3.4. Настройка устройств в локальных сетях
На устройствах в локальных сетях необходимо указать основной шлюз – LAN адрес маршрутизатора в соответствии с Таблицей 1.
Для локальной сети А: 192.168.127.1
Для локальной сети В: 172.16.126.1

3.5. Диагностика VPN-соединения
После выполнения вышеуказанных настроек на двух маршрутизаторах будет установлено VPN-соединение. В разделе VPN – IPSec — IPSec Status появится запись об установленном VPN-туннеле.

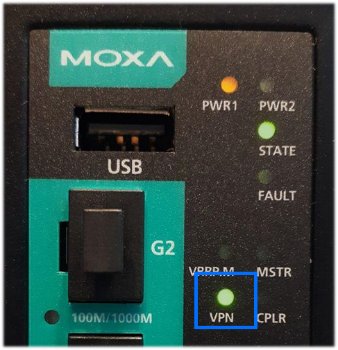
Кроме того, при успешном установлении VPN-туннеля на маршрутизаторе загорится индикатор VPN.
Если соединение не устанавливается, то необходимо проверить корректность установки в разделе Monitor — Event Log