Security Analysis in Finance
Security Security in Finance — образовательное приложение для студентов
Последняя версия
19 нояб. 2019 г.
Разработчик
Google Play ID
Количество установок
App APKs
Security Analysis APK
Security Analysis in Finance APP
Анализ безопасности в финансах — образовательное приложение для студентов.
Основная тема анализа безопасности:
Торговля ценными бумагами
Долговые обязательства
Цели и подходы к анализу безопасности
Основы фундаментального анализа
Фундаментальный анализ на уровне компании
Анализ рисков безопасности
Уравновешивание риска
Начни учиться вместе с нами 🙂
Популярные запросы
LD Player — #1 Android Emulator
Лучший Эмулятор Андроида для ПК
Приложения · Hot
TikTok TikTok Pte. Ltd. · Социальные
Thunder VPN Signal Lab · Инструменты
Psiphon Pro Psiphon Inc. · Связь
Cool VPN Pro Cool VPN Team · Инструменты
YouTube Google LLC · Видеоплееры и редакторы
Популярные
Google Кошелек Google LLC · Финансы
Wax Wallet ArabiaLedger · Финансы
SIGEN.pro Lergen Style LLP · Финансы
PayPal PayPal Mobile · Финансы
PFI: мобильный заработок PFI Apps · Финансы
Olymp Trade OlympTrade · Финансы
Бест чендж — Best Change — Бестчендж STUDIO4 · Финансы
Hive OS Official Hiveon · Финансы
Bonus Bitcoin Earn Bitcoin GSPS · Финансы
Обеды.Дети UA Mobile · Финансы
APKCombo Installer
Порядок установки XAPK, APKS, OBB?
Три способа разоблачить мобильного шпиона
Три способа найти приложения для слежки на вашем смартфоне, если они там есть.


Kaspersky Team
Когда заходит речь о шпионских приложениях, может показаться, что это что-то из другой реальности — той, в которой играют по-крупному: политики, серьезного бизнеса и так далее. Но в реальности совсем не обязательно быть Джеффом Безосом, чтобы кому-то понадобилось за вами следить. Работодателю может быть очень интересно, что вы делаете вне офиса, а второй половинке — где и с кем вы бываете.
Подозреваете, что за вами кто-то может шпионить через смартфон? Рассказываем, как можно это проверить.
Как найти мобильного шпиона самостоятельно
Мобильные шпионы стараются действовать незаметно для пользователя, и все же большинство так или иначе проявляет себя. Пакет мобильного Интернета кончается раньше положенного, а аккумулятор садится быстрее обычного? Это повод насторожиться и проверить, какие приложения особенно активно используют ресурсы телефона. Нужные вам настройки на разных устройствах могут называться по-разному, но обычно это что-то про «мобильный трафик» (или, скажем, «использование данных») и «батарею» (или «аккумулятор») соответственно.
Внезапно включается Wi-Fi, мобильный Интернет или геолокация, хотя вы точно помните, что все это выключали? Опять-таки, посмотрите, какие программы потребляют трафик, а еще — пользуются доступом к вашему местоположению. Про проверку выданных разрешений в Android у нас есть отдельный пост. О разрешениях в iOS можно почитать на сайте Apple.
Ничего не нашли, но все равно подозреваете слежку? Если у вас телефон с Android, проверьте, у каких приложений есть доступ к «Специальным возможностям» (Настройки -> Спец. возможности). Они дают приложениям право «подсматривать» за другими программами, выставлять настройки на свое усмотрение и делать много чего еще как бы от лица пользователя, поэтому шпионы их любят. Вообще, «Специальные возможности» — одно из самых опасных разрешений в Android, и по-хорошему его стоит выдавать только антивирусу.
Как найти мобильного шпиона с помощью Kaspersky Internet Security для Android
Лень копаться в настройках и искать шпиона самостоятельно? Владельцам устройств с Android поможет мобильное защитное решение. Например, Kaspersky Internet Security для Android вычислит вражеского агента, даже если у вас бесплатная версия.
Из-за спорного юридического статуса некоторых мобильных шпионских приложений (stalkerware) многие защитные программы называют их not-a-virus, но все равно о них предупреждают, так что внимательно читайте сообщения от антивируса.
Правда, у этого метода есть один недостаток: некоторые приложения для слежки оповещают своих хозяев о том, что на устройстве появился антивирус. Если вы опасаетесь, что за вами следит, скажем, ревнивый супруг, возможно, ему не стоит знать о ваших подозрениях. Чтобы помочь пользователям вычислить шпиона, не выдав себя, мы создали TinyCheck — незаметно работающую систему обнаружения шпионских приложений, которой к тому же все равно, Android у вас или iOS.
Как найти мобильного шпиона с помощью TinyCheck
Что такое TinyCheck? Это программное решение, которое мы изначально разработали в помощь жертвам домашнего насилия, но потом поняли, что в современном мире оно может пригодиться кому угодно. Правда, в нынешней версии оно требует определенных технических познаний и готовности возиться с железками.
Дело в том, что TinyCheck устанавливают не на смартфон, а на отдельное устройство, например на микрокомпьютер Raspberry Pi, — именно поэтому шпионское приложение на телефоне не сможет его заметить. Это отдельное устройство нужно настроить так, чтобы оно выступало в роли посредника между роутером и подключенным к Wi-Fi гаджетом.
После этого весь ваш интернет-трафик будет проходить через TinyCheck, и тот сможет анализировать его в реальном времени. Если ваш смартфон отправляет много данных, скажем, на известные серверы шпионских приложений, то TinyCheck это заметит и предупредит вас. Вот как это выглядит на практике:
Подробные технические требования и инструкцию по настройке TinyCheck можно найти на странице решения на GitHub.
Как незаметно проверить телефон без глубоких познаний в IT?
Если название Raspberry Pi вам ни о чем не говорит, а то, что вам показывает по этому запросу Google, скорее отпугивает, вы можете попросить настроить TinyCheck знакомого айтишника. Лучше именно знакомого, которому вы доверяете на все 100%. Обращаться за помощью в сервисные центры не стоит — кто его знает, что соберут тамошние кулибины. И уж тем более не стоит просить об одолжении кого-то, кто может иметь отношение к слежке: с большой вероятностью он просто добавит шпионское приложение в «белый список», и TinyCheck не будет его обнаруживать.
Как спастись от слежки
Вы тем или иным способом обнаружили на смартфоне шпионскую программу? Не спешите ее удалять — тот, кто ее установил, это быстро заметит, и удаление шпиона может привести к эскалации конфликта. К тому же вам могут понадобиться улики, а если вы удалите программу — никаких улик не останется.
Разумно будет сперва озаботиться защитными мерами. Например, если за вами следит партнер, склонный к агрессивным действиям, прежде чем что-то делать со шпионским приложением, обратитесь в центр помощи жертвам домашнего насилия (где такие центры искать — рассказано здесь).
А в некоторых случаях проще вообще поменять смартфон и позаботиться о том, чтобы на новое устройство приложения для слежки не попали:
- Обязательно защитите гаджет надежным паролем и не сообщайте его ни партнеру, ни друзьям, ни коллегам.
- Сразу установите на смартфон надежное защитное решение и регулярно сканируйте устройство.
- Поменяйте пароли от всех аккаунтов — и их тоже никому не сообщайте.
- Скачивайте приложения только из официальных источников, например из Google Play или AppStore.
Больше информации о шпионских приложениях и о том, как с ними бороться, можно найти на сайте организации Coalition Against Stalkerware, занимающейся противодействием бытовой слежке.
Application security testing – что это такое и как работает
Application Security Testing (далее – AST) – это процесс (или комплекс мер) поиска уязвимых мест в исходном коде. Цель, преследуемая в рамках данного процесса — устойчивость ПО к различным угрозам. Реализация механизмов app security testing осуществляется на разных этапах жизненного цикла приложения: разработки, интеграции, ввода в эксплуатацию и приемки, использования программного обеспечения – с помощью определенного набора технологий, а также средств тестирования безопасности приложений, в том числе универсальных, применяющихся практически на всех этапах.
Технологии и инструменты AST, их особенности и применение
Технологии и инструменты тестирования безопасности по этапам жизненного цикла ПО можно представить в виде таблицы:
Стадия сборки
кода
Предвыпускная
стадия (Pre Prod)
Выпуск в
производство (Prod)
Из таблицы видно, что универсальная технология, которая может применяться на всех этапах жизненного цикла программного обеспечения, – это SAST. Static Application Security Testing, или статическое тестирование безопасности, принято еще называть методом белого ящика. Оно сводится к анализу исходного кода без запуска ПО. Именно это обуславливает универсальность такого подхода. Благодаря тому что для анализа не требуется исполнение кода, реализовать тестирование можно в любой момент:
- В процессе разработки ПО – путем встраивания таких решений в IDE.
- На этапе сборки кода, когда происходит подключение сторонних библиотек и ПО, с помощью которых анализируются подключаемые модули, библиотеки, файлы фреймворков, приложения, с которыми разрабатываемое ПО будет взаимодействовать. Это обеспечивается за счет возможности анализа SAST-инструментами некомпилированного и скомпилированного кода (при использовании анализаторов байтового, а также двоичного кода).
- На стадии верификации кода и на предвыпускном этапе с помощью SAST анализируется как уже готовый скомпилированный код, так и фрагменты, над которыми еще ведется работа.
- На стадии выпуска в производство SAST-анализаторы могут использоваться разработчиками, а также теми, кто эксплуатирует ПО. Главное преимущество этих инструментов для конечных пользователей – простота. Для работы с ними и анализа результатов не требуется опыт в разработке. Анализировать приложения сможет специалист по информационной безопасности компании или другой ответственный эксперт, на которого возложены такие функции.
При проведении app security test методом белого ящика выявляются различные виды угроз. SAST-анализаторы обнаруживают синтаксические и математические ошибки, проблемы с проверкой кода, небезопасные ссылки на сторонние приложения, библиотеки, модули и так далее.
При разработке Solar appScreener мы выбрали именно SAST-подход, чтобы решение могли использовать на всех этапах жизненного цикла не только разработчики, но и эксплуатирующие ПО компании.
Dynamic Application Security Testing, или динамическое тестирование, называют методом черного ящика. Данная технология позволяет обнаружить уязвимости в работающем приложении, выявляет его слабые места. Такие инструменты проверяют выполняемый код и выявляют широкий спектр проблем, связанных с запросами/ответами приложения, использованием памяти, уязвимостями при использовании cookies, сеансами пользователя, исполнением кодов внешних компонентов и модулей, аутентификацией пользователей, внедрением данных (инъекциями).
Таким образом, при выполнении application security test с помощью DAST-инструментов приложение (включая отдельные его компоненты, которые требуется проанализировать) должно быть запущено (код должен исполняться). Поэтому внедрить такой инструмент в процесс разработки можно не всегда (только в зависимости от используемой разработчиком модели). Кроме того, Dynamic Application Security Testing требует немалых временных затрат, в отличие от SAST, отчего на проверку может уйти значительно больше времени.
Инструменты DAST редко применяют пользователи ПО. Для работы с ними требуется персонал с опытом по проведению тестирования на проникновение. Специалист по информационной безопасности без соответствующей подготовки работать с ними не сможет.
Интерактивное тестирование безопасности, или Interactive Application Security Testing, сочетает черты двух предыдущих технологий, благодаря чему компенсируются недостатки, присущие каждой из них. Такие инструменты могут использоваться практически на всех этапах (при разработке – с оговорками, в зависимости от модели). IAST-анализаторы выполняют статический анализ, а также тестируют исполняемый код. Это реализовано за счет выполнения анализа потоков данных, конфигурации приложений, подключаемых компонентов, библиотек, фреймворков, запросов, внешних/внутренних подключений. IAST – довольно мощная, эффективная технология. Но все-таки конечные пользователи ПО могут испытывать трудности с ее внедрением – для работы с результатами динамического тестирования требуются специалисты с опытом проведения тестирования на проникновение. Таким образом, ее использование рекомендовано уже на более поздних этапах зрелости компании, задействованной в проверках кода.
Под SCA (Software Composition Analysis) понимают анализ сторонних компонентов ПО. Его цель – проверка уязвимостей в сторонних компонентах, используемых в составе ПО. Данная технология может применяться как на этапе разработки, так и при сборке приложений в завершенный экземпляр ПО. Для реализации SCA используются утилиты, а также иные решения, которые собирают информацию о зависимостях и находят возможные уязвимости, связанные с ними. В зависимости от инструмента, поиск уязвимостей происходит при непосредственном анализе сторонних компонентов (в том числе при использовании SAST-технологии) либо путем сбора информации из различных баз.
Run-time Application Security Protection – это обеспечение безопасности программы во время ее запуска (при выполнении кода). Эту технологию еще называют самозащитой приложений. Инструменты RASP внедряют в ПО при разработке, а используют уже на этапе эксплуатации. Они анализируют код, трафик, поведение пользователей, запросы, а также другие данные, обнаруживают и предотвращают киберугрозы. Тем самым обеспечивается выполнение application security testing в режиме реального времени при использовании ПО. Благодаря RASP реализуется эффективная защита приложений. Но есть минус – такие инструменты могут существенно влиять на быстродействие ПО, из-за чего их повсеместное внедрение вызывает проблемы.
Как мы видим, процесс RAST оказывается многоуровневым. Таким образом, можно сделать вывод, что в вопросах обеспечения безопасности приложений не стоит надеяться только на разработчиков. Пользователям есть смысл подумать и о внедрении инструментов для самостоятельного анализа, таких, например, как SAST.
Самый сложный Android-троянец

Недавно нам на анализ пришло приложение для ОС Android, при первом взгляде на которое стало ясно – это что-то необычное. Все строки DEX файла были зашифрованы, а код обфусцирован.
Файл оказался многофункциональным троянцем, который может отправлять SMS на премиум-номера; скачивать и устанавливать на зараженное устройство другие вредоносные программы и/или рассылать их по Bluetooth; выполнять удаленные команды в консоли. Сейчас эта вредоносная программа детектируется «Лабораторией Касперского» как Backdoor.AndroidOS.Obad.a.

Как правило, вирусописатели стараются максимально запутать код своего творения, чтобы усложнить работу антивирусным экспертам, но такой уровень маскировки, как у Obad.a, редко встречается среди мобильного вредоносного ПО. Однако особенностью нового троянца была не только полная обфускация кода.
Особенности троянца
Создатели Backdoor.AndroidOS.Obad.a нашли ошибку в популярной программе dex2jar, которая обычно используется аналитиками для конвертирования APK-файла в более удобный для работы формат JavaArchive (JAR). Обнаруженная злоумышленниками уязвимость нарушает процесс конвертации Dalvik байт-кода в Java байт-код, что в итоге затрудняет статический анализ троянца.
Также злоумышленниками была найдена ошибка в OCAndroid, связанная с обработкой AndroidManifest.xml. Этот файл встречается в каждом Android-приложении и используется для описания структуры приложения, определения параметров его запуска и т.д. Вирусописатели модифицировали AndroidManifest.xml таким образом, что тот не соответствовал заданному Google стандарту, но при этом, благодаря найденной уязвимости, правильно обрабатывался на смартфоне. В результате динамический анализ троянца крайне затруднен.
Создатели Backdoor.AndroidOS.Obad.a использовали еще одну неизвестную ранее ошибку в ОС Android, которая позволяет вредоносному приложению пользоваться расширенными правами DeviceAdministrator, но при этом отсутствовать в списке приложений, обладающих такими правами. В результате удалить со смартфона вредоносную программу, получившую расширенные права, невозможно.
Наконец, Backdoor.AndroidOS.Obad.a не имеет интерфейса и работает в фоновом режиме.
Анализ кода
В этом вредоносном приложении все внешние методы вызываются через рефлексию, при этом все строки (в том числе имена классов и методов) зашифрованы.

Каждый класс имеет локальный метод-декриптор, который получает требуемую для расшифровки строку из локально объявленного массива байт. Все строки «спрятаны» в этот массив.

Самые важные строки, содержащие адреса командного сервера, проходят дополнительный процесс расшифровки. Для этого троянец сначала проверяет наличие доступа в интернет, а затем загружает страницу facebook.com и, вытащив некий элемент кода этой страницы, использует его как ключ для расшифровки. Таким образом Backdoor.AndroidOS.Obad.a расшифровывает адреса командный серверов только в боевых условиях – при наличии доступа в интернет. Кроме того, наличие этой функции затрудняет анализ зловреда.
Часть строк дополнительно зашифрована. Локальный декриптор получает закодированную строку в Base64 и раскодирует ее. Раскодированная строка расшифровывается сначала операцией XOR с MD5 ключа, затем дополнительно с MD5 от строки «UnsupportedEncodingException». Чтобы получить MD5 ключа, тот же локальный декриптор расшифровывает еще одну строку, от которой и считается MD5. Таким образом защищены ключевые строки, например, имя функции sendTextMessage.
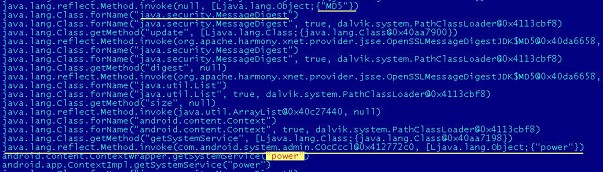
В результате анализа нам удалось расшифровать все строки:
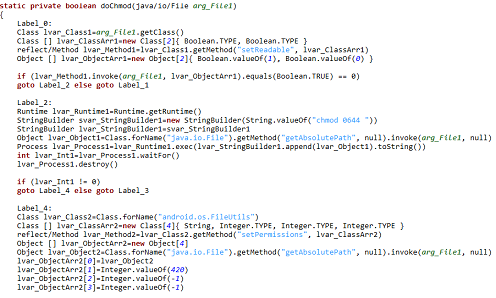
А результаты расшифровки позволили нам восстановить алгоритм работы приложения.
Получение прав
Сразу после запуска приложение пытается получить права DeviceAdministrator.

Как мы уже писали выше, одна из особенностей этого троянца состоит в том, что в случае успешного получения расширенных прав, вредоносное приложение невозможно будет удалить: использование неизвестной ранее ошибки в ОС Android позволяет вредоносному приложению с расширенными правами отсутствовать в списке приложений, обладающих правами DeviceAdministrator.
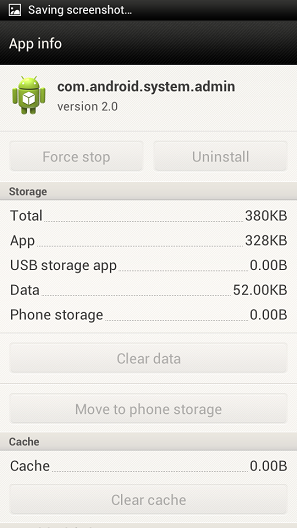
Мы уже сообщили компании Google об уязвимости в работе с DeviceAdministrator в ОС Android.
Расширенные права DeviceAdministrator могут использоваться троянцем для кратковременной (не более 10 секунд) блокировки экрана устройства. Как правило, это происходит после подключения к бесплатному Wi-Fi или после активации Bluetooth, который может использоваться зловредом для передачи своих копий и других вредоносных приложений на находящиеся поблизости устройства. Возможно, таким образом Backdoor.AndroidOS.Obad.a пытается помешать пользователю обнаружить вредоносную активность.
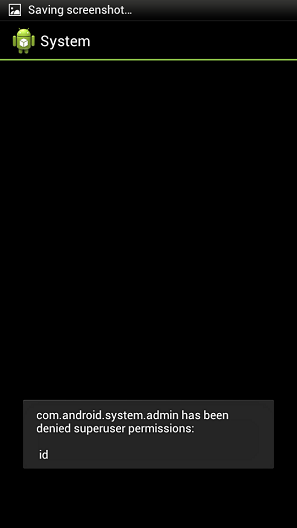
Также троянец пытается получить права суперпользователя (root), выполняя команды «suid».
Связь c хозяевами
Информация о том, были ли получены права суперпользователя, будет передана на командный сервер. Получение прав root может дать злоумышленникам преимущества при удаленном выполнении команд в консоли.
Для передачи сведений о зараженном устройстве и проделанной работе Backdoor.AndroidOS.Obad.a использует активное в данный момент подключение к интернету. Если сеть не найдена, троянец ищет ближайшие сети Wi-fi, не требующие авторизации, и подключается к одной из них.
После первого запуска вредоносное приложение собирает и передает на командный сервер с адресом androfox.com следующую информацию:
- MAC-адрес Bluetooth устройства
- Имя оператора
- Номер телефона
- IMEI
- Баланс счета
- Получены или нет права DeviceAdministrator
- Получены или нет права суперпользователя
- Местное время
Собранная информация отправляется на сервер в виде шифрованного JSON-объекта.

Эта информация передается на актуальный на время связи командный сервер и при каждом последующем соединении. Кроме того, зловред сообщает хозяину о своем состоянии: приложение отправляет на командный сервер актуальные таблицу премиум-номеров и префиксов для отправки SMS (параметр «aoc»), список заданий («task») и список C&C серверов. При первом сеансе связи с командным сервером отправляется пустая таблица и список адресов командных серверов, расшифрованных описанным выше алгоритмом. В ходе сеанса связи с C&C троянец может получать обновленную таблицу премиум-номеров и новый список адресов C&C.
С сервера в ответ приходит другой JSON-объект, который после расшифровки может выглядеть так:
nextTime — следующее время обращения к серверу.
conf — конфигурационные строки.
Конфигурационные строки могут содержать указания на изменения C&C, таблицы номеров с префиксами и ключами для отправки SMS и новые задания с параметрами. Кроме того, в conf может передаваться ключ для шифровки трафика (key_cip).
Злоумышленники могут управлять троянцем и с помощью SMS-сообщений: конфигурационные строки могут также содержать строки-ключи, которые троянец будет искать во входящих SMS для выполнения определенных действий (key_con, key_url, key_die).
Каждое входящее SMS-сообщение проверяется на наличие одного из ключей. Если найден ключ — выполняется соответствующее действие:
key_con ‑ немедленное подключение к серверу.
key_die ‑ удаление заданий из базы данных.
key_url ‑ смена C&C сервера; за ней в тексте SMS должен идти новый адрес. Таким образом можно создать новый C&C сервер и отправить его адрес по SMS с соответствующим ключом key_url, после чего все зараженные устройства станут работать с новым сервером.
Если в conf найден ключ на отправку SMS, то троянец отправляет сообщение на полученные c С&C номера. Таким образом для получения команды на отправку платных SMS даже не нужно наличие интернета:

Команды сервера
С C&C сервера троянцу приходят команды, которые заносятся в базу. Каждая запись команды в этой базе содержит порядковый номер команды, указанное сервером время ее выполнения и параметры.
- Отправить SMS. В параметрах содержится номер и текст. Ответные SMS удаляются.
- Пинг.
- Получить баланс по USSD.
- Выступить в качестве прокси (отправить указанные данные на указанный адрес и вернуть ответ).
- Подключиться к заданному адресу (кликер).
- Скачать и установить файл с сервера.
- Отправить на сервер список установленных на смартфоне приложений.
- Отправить информацию об указанном командным сервером установленном приложении.
- Отправить на сервер контакты пользователя.
- Удаленный Shell. Выполняет указанные злоумышленником команды в консоли.
- Передать файл всем обнаруженным Bluetooth-устройствам.
Набор команд для Obad.a позволяет зловреду распространять файлы по Bluetooth. С сервера приходит адрес файла, который должен быть скачан на зараженное устройство. После скачивания файла по очередной команде с сервера вредоносное приложение определяет ближайшие устройства с включенным Bluetooth и пытается передать им загруженный файл.
Несмотря на такие внушительные возможности, Backdoor.AndroidOS.Obad.a не очень распространен. По данным KasperskySecurityNetwork за три дня наблюдений на его заблокированные установки приходится не более 0,15% всех попыток заражения мобильных устройств различными вредоносными программами.
В завершение этого обзора хотим отметить, что по своей сложности и по количеству использованных неопубликованных уязвимостей Backdoor.AndroidOS.Obad.a ближе к вредоносному ПО под Windows, чем к другим троянцам под Android. А это значит, что стремительно растет не только количество Android-зловредов, но и их сложность.
- Google Android
- SMS-троянец
- Ботнеты
- Мобильные угрозы
- Уязвимости и эксплойты