Фидонет
Предназначением Фидонета является общение фидошников, которое происходит посредством передачи простых текстовых писем, но также возможна пересылка и нетекстовых данных (файлов).
Для соединения компьютеров Фидонета могут использоваться как каналы связи Интернета, так и модемные соединения, устанавливаемые диалапом при помощи обычной телефонной сети. Однако, на данный момент, ввиду отказа от модемных соединений, почта в Фидо передаётся по большей части по интернету.
- 1 История Фидонета
- 2 Структура Фидо
- 3 Софт для работы в сети
- 4 Контент в фидо
- 5 Статистика о фидошниках и фидошницах
- 6 Фидопойки
- 7 Источники
- 8 Ссылки
История Фидонета [ править ]
Фидонет появился в 1984 году в США просто как забавное хобби двух радиолюбителей. Его авторами стали программисты Том Дженнингс и Джон Мэдилл.
В начале 90-х первые узлы появились в СССР, первым московским узлом фидо управляла Елена Радюш. [2] К началу 2000 года количество пользователей фидо в России достигло своего максимума. Однако затем каналы связи значительно подешевели и большое количество фидошников ушло на форумы, а потом в социальные сети.
Структура Фидо [ править ]
Фидо не обладает адресацией, привычной для пользователей Интернета — вместо адресов DNS (ссылок) каждый ресурс имеет либо цифровой адрес (номер абонентов фидонета), либо буквенный (название эхоконференций) . FidoNet pазделяется на зоны (с 1 по 6), внутpи каждой зоны выделяются сети (как, напpимеp, тульская сеть 2:5022), в пpеделах каждой сети узловым станциям, осуществляющим пересылку писем, пpисваиваются уникальные номеpа. Hесколько сетей могут обpазовать pегион (как, напpимеp, в pегионе 2:50 объединены сети России и некотоpых дpугих ее соседей).
Фидо является децентрализованной сетью, состоящей из узлов, поддерживаемых индивидуальными системными операторами (сисопами). Крупные узлы, работающие в режиме хаба, формируют так называемый бекбон (backbone, хребет). К крупным узлам подключаются рядовые узлы, получая информацию с них и передавая им свою.
Узлы представляют собой точки доступа в сеть для тех, кто не является её членами — поинтов и пользователей BBS. Поинты отличаются от пользователей тем, что имеют собственный адрес и используют такой же набор программ, как и узел, но не обязаны принимать входящие соединения. [3]
Упpавление в FidoNet уникально — во главе её стоят выборные и публичные люди, кооpдинатоpы. Существуют несколько должностей в фидошной иерархии. Кооpдинатоpа сети (NC), который регулирует работу фидонета в рамках одного города или области. Упpавление pегионом возлагается на Регионального Кооpдинатоpа (RC), зоной — на Кооpдинатоpа Зоны (ZC), и, наконец, общее упpавление FidoNet осуществляет Междунаpодный Кооpдинатоp (IC). [4]
Основным документом, регламентирующим работу сети и взаимодействие участников, является Policy, то есть Устав. [5] Каждый фидошник обязан с ним ознакомиться для начала использования сервисов Фидо.
Софт для работы в сети [ править ]

Редактор фидошной почты SimpleX
В связи с тем, что Фидонет отличается от интернета, для доступа в сеть необходима установка и настройка определённых программ. Эти программы разделяются на несколько основных типов:
Мэйлеp (mailer) — пpогpамма для пpиема/пеpедачи почтовых пакетов. Основной ее функцией является автоматическое соединение с заданными адpесам и обмен с ними накопившейся почтой.
Редактоp сообщений — обеспечивает чтение пpинятых и создание отпpавляемых личных почтовых сообщений, а так же сообщений в эхо-конфеpенции.
Эхо-пpоцессоp — выполняет pаспаковку полученных и сбоpку отпpавляемых в фидо писем (почта для эхоконференций преобразовывается в архивы)

Aftershock — программа для работы с фидо для устройств под управлением android
Файл-эхо-пpоцессоp — выполняет сортировку пpинятых по каналам фидошной связи файлов на устройстве пользователя.
В настоящее время существуют пакеты программ, в которых мейлер, редактор и эхопроцессор объединяются в т. н. поинт-пакет, то есть устанавливаются одновременно и настраиваются из одного меню (Kubik Project). [6]
В настоящее время большой популярностью среди фидошников пользуется софт для устройств под управлением Android — hotdoged и его платный аналог а AfterShock [7] . Они позволяют читать и отправлять почту с мобильных устройств и планшетов.
Контент в фидо [ править ]
Основное общение в сети фидонет происходит в эхоконференциях, или эхах. Эхоконференция является формой публичного общения людей в сети FidoNet, письма, написанные в эхи, доступны широкому кругу читателей.
Фактически, эхи являются публично доступным потоком писем определенной тематики, передаваемые от системы к системе. Системный оператор или поинт любой системы может подписаться на эху интересующей его тематики, если она существует у других системных операторов Фидонет. После подписки фидошник может читать письма приходящие по эхе и отправлять в нее свои собственные. При этом письмо может быть адресовано сразу ко всем подписчикам или к конкретному человеку (независимо от этого, обсуждение остается публичным и в нем может участвовать любой подписчик).

Список писем в эхоконференции фидонет за один день
Эхоконференция имеет своё уникальное название, часто состоящее из двух частей. Первая — это префикс, обозначающий региональную привязку (SPB, TULA, RU, SU), вторая часть отражает тематику. Например, mo.balashiha — эха, где общаются фидошники города Балашиха.
У Фидонета нет единого центра — поэтому, чтобы определённые эхи были доступны максимально большому числу пользователей сети, несколько крупных узлов объединяются в так называемый бон. Порядок раздачи и прохождения эх через эти узлы регулируется ещё одним документом фидо, который называется эхополиси. Эхи, которые доступны на боне, перечислены в эхолисте, который на данный момент насчитывает несколько десятков записей и постоянно растёт.
В эхоконференциях, как правило, есть модератор, однако большинство эх — постмодерируемые. Если чье-либо поведение модератор считает неприемлемым (он видит письма с нарушениями только тогда, когда они уже распространились по эхе), он может предупредить подписчика, а затем и отключить его от эхи. Отключение осуществляется по требованию модератора на узле, у которого подписчик-нарушитель получает данную эху. [8]
В 2017 году самыми популярными эхами были:
su.pol — обсуждение политики, до 60 сообщений в день
ru.home — все о кваpтиpе, до 40 сообщений в день
su.talks — разговоры обо всём, до 40 сообщений в день
su.hardw.other — конференция аппаратчиков, до 20 сообщений в день
ru.railways — все о железных доpогах, до 10 сообщений в день
Статистика о фидошниках и фидошницах [ править ]
Согласно внутрифидошному опросу, проведённому в мае 2017 года среди ста пользователей сети, удалось создать условный портрет среднестатистического фидошника. [9]
1. Большая часть фидошников — люди до 40 лет, что даёт основания подвергать сомнению мифы о тождественности фидошника и «старпера» (не в смысле подписчика определённой конференции)
2. Ежедневно забирают почту около 80 % фидошников, 62 % — пишут в эхи как минимум еженедельно.
3. Половина фидошников пришла в Сеть в 90-х, в нулевых в фидо пришли 22 процента ответивших, а в десятые — 28 %. Это положительная динамика.
4. 20 % забирает фидопочту только с планшета или телефона, что показывает актуальность фидошного софта под android
5. 70 % фидошников подписаны на 10 и более эх
6. Что же касается уровня компьютерной грамотности фидошников, то на вопрос «охарактеризуйте свой уровень владения ПК» только чуть более 60 % ответили, что являются, условно говоря, «админами». 30 % назвали себя уверенными пользователями.
Фидопойки [ править ]
Фидопойки — это неформальные встречи фидошников и фидошниц для «развиртуализации». Часто они проходят в пивных ресторанах, но употребление алкогольных напитков во время фидопойки вовсе не обязательно. В ряде крупнейших городов России, эти встречи проходят на регулярной основе, проведению московских фидопоек посвящена отдельная эхоконференция
Источники [ править ]
- ↑Словари и энциклопедии на Академике
- ↑FAQ по истории сети FidoNet
- ↑Nick Simonov: «Устройство сети»
- ↑New Point FAQ
- ↑Устав Фидонет
- ↑ kubik-fido.blogspot.ru — официальный блог поинт-комплекта Kubik
- ↑Программа для работы в Фидо Google Play
- ↑Петр Соболев. Эхоконференции сети FidoNet и их модерирование
- ↑SU.TALKS: результаты соцопроса фидошников
Ссылки [ править ]
- Фидонет в энциклопедии «Викиреальность»
Сеть Фидо
Фидо (англ. Fido, Fidonet) — международная любительская сеть. В 1990-х была очень популярна, затем, вследствие распространения этих ваших интернетов утратила пользователей и со второй половины 00-х напоминает труп.

И даже Масяня в теме
Fido-fido-fido-net больше тебя нет. Fido-fido-fido-net выше тебя нет.
— Фольклор Фидо
Мы выпили, и наполнили бокалы по третьему разу. Канистра ополовинилась, на душе похорошело.
— За узел пять-ноль-восемьдесят три, двести семь… — сказал Маньяк.
— За старое «Фидо»…
Логотип Фидо
В первом приближении, Фидо — аналог форумов и юзнета. Все типы сообщений в Фидо можно разделить на три группы:
- нетмейл — личная переписка
- эхомейл — письма в эхи
- файлы — «письма» в фэхах или передаваемые иначе.
- 1 История
- 2 Структура
- 3 Особенности
- 4 Фидошный юмор
- 5 Система *C
- 6 Гибель Фидо
- 7 Жизнь после смерти
- 7.1 Технические зомби
- 7.2 Идеологические преемники
- 7.3 Фидо-зомби вКонтакте
- 7.4 Добро пожаловать в зомби-лэнд?
- 7.5 Няшечки в Фидошечке
- 7.6 Новый логотип Фидошечки
- 7.7 Наружная реклама Фидонета
- 7.8 Windows 10
__ / \ /|oo \ (_| /_) _`@/_ \ _ | | \ \\ | (*) | \ )) ______ |__U__| / \// / FIDO \ _//|| _\ //\ _ (________) (_/(_|(____/ \//_\
Первый логотип Фидо
Сеть «фидо» была создана в 1984 году Томом Дженнингсом — кристально-чистым геем и активным участником хардкор-панк-cцены, для переписки со своим напарником Джоном Мэдиллом (видимо, система ББС [1] их чем-то не удовлетворяла). Фидо создавалось как сеть связи через модем [2] . Расцвет фидо в России и других странах пришелся на то время, когда телефонные звонки в пределах городской сети не были тарифицированы. Соответственно все передачи в пределах сети были бесплатны. Бесплатность, вообще, является одной из отличительных черт фидо, за рекламу — экскоммуницируют. Передача же между сетями всегда была проблемой, но уже не оконечных пользователей. Именно для этого (ну и для связанности сети, как единого целого) и организовывался бекбон. В нем использовалось всё, от интернета и звонков по межгороду до любительской радиосвязи и служебных каналов линий электропередач.
Технологически фидо изначально было тесно связано с ББС (bulletin-board systems, системами досок электронных объявлений) — системами обмена сообщениями, для подключения к которым достаточно модема и терминала. Изначально требовалось наличие ББС на каждой ноде, затем этот запрет был снят, но рудименты систем ББС в программном обеспечении так и остались.
Фидо сначала распространилось в стране своего изобретения — США, потом распространившись в Европу, а оттуда пришло в СССР по двум независимым путям, практически одновременно: в Новосибирский Академгородок (сисоп — Eric Fletcher, в миру — Евгений Чуприянов) и в Латвию — сисоп Harry Bush. В настоящий момент в США и Западной Европе фидо фактически умерло. Состояние фидо на территории бывшего СССР можно считать медленным угасанием. Фактически быстрый и дешевый интернет для конечных пользователей убил фидо. Впрочем, сети на технологии фидо (FTN) все еще активно используются полицией, банками и различными службами справки (риэлтерскими, аптечными и т. п.) для обмена информацией — в тех случаях, когда система была изначально настроена фидошником в середине 90-х.
В Азии, Африке и Австралии фидо распространено мало. Самой большой зоной является зона 2 (Европа), а самым большим регионом в нем — 50 (Россия). В отдельных сетях еще существуют ББС, но как правило, в силу дороговизны междугородных звонков, они используются только в пределах сети. Вариант оставить на ночь не модем, а telnet-сервер — не тру, ибо требует интернетов.
- Наименьший (и наиболее распространенный) статус пользователя в фидо — поинт, «точка». Формально, поинт даже не является членом сети. Поинт регулярно «прозванивается» своему боссу и забирает свою почту. За исключением директа ни с какими другими фидошными системами («станциями») поинт напрямую не общается. Весь трафик поинта идет через босса.
- Нода, он же нод. Член фидошной сети. Может иметь линки с несколькими нодами, должен иметь хотя бы одного аплинка. Нод может держать поинтов, но не обязан этого делать. Для поинтов нод является боссом, если более обще — аплинком. Одной из священных обязанностей нода является «Держать ЗМХ». То есть один час в сутки, централизованно определенный для сети (так называемый Zone Mail Hour, ZMH), узел должен принимать входные модемные звонки и рутить почту, буде какая окажется.
- Хаб — крупный нод. Вместе с другими хабами образует бекбон. Обычно охотно берет в линки нодов, но не дает поинтов.
- Регион — промежуточная иерархическая единица Фидо. Как правило, регионом является одна страна или большой район внутри страны. Самой большой зоной является Российская (R50, размером сопоставима с американской зоной и больше всей остальной европейской).
- Зона — крупнейшая иерархическая единица фидо. Как правило, статус зон получали только отдельные страны или чаще группы стран. К примеру, территория бывшего СССР и прочая Европа — это вторая зона. США — первая. Именно с номера зоны начинается адрес узла в фидо. Размер зон варьируется от крошечных Австралийской и Латинской зон до зон на этак 300—600 человек в каждой.
Кроме договоренных обеими сторонами долгосрочных линков, в фидо есть возможность «позвонить» напрямую на любой узел сети — директ. Однако используется это редко:
- для заливки файлов на станцию как на BBS
- иногда для предкомплейновой.
Особенности Править
- За редкими исключениями в эхах требуется наличие риалнейма — настоящего (или как показали отдельные случаи — похожего на настоящее) имени. Впрочем, требования скана паспорта имеют скорее юмористический характер.
- Практически все эхи модерируются.
- Считается, что в фидо нет спама. После первой же «широкой» рекламной рассылки виновного выносят из сети (экскоммуникация).
- Из-за особенностей построения (передача данных по модему) фидо очень болезненно относится к большим файлам и флуду. Фактически, за ююк трех мегабайтов mp3 «Лебедь белая» в su.kaschenko.local последовал большой скандал и экскоммуникация виновника торжества.
- С распространением интернетов появились и протоколы передачи фидошных сообщений через интернеты [3] .
- Максимальное количество нод в фидо была в 1995 году — почти 40 000. Эта статистика не учитывает поинтов, так как один человек может иметь несколько пойнтовых адресов на разных нодах. Кроме официального нодлиста в «те времена (которые совсем не эти)» публиковался и неофициальный пойнтлист, но точных данных по количеству пойнтов так собрать и не удалось.
- Что интересно: формально поинты не считались членами сети [4] . Они не участвовали в выборах NC и прочих сетевых дрязгах. Устав же сети рассматривал всех поинтов исключительно как виртуалов своего босса.
Как работает FIDO
FIDO (Fast IDentity Online) Альянс был создан в июле 2012 года для решения проблемы поддержки устройств строгой аутентификации в сети Интернет, а также с целью упростить жизнь пользователям, вынужденным создавать и запоминать имена пользователей и пароли. FIDO Альянс планирует изменить текущую ситуацию с аутентификацией путем разработки спецификаций, определяющих набор механизмов, которые вытеснят зависимость от паролей и обеспечат безопасную аутентификацию пользователей интернет-услуг. Новый стандарт по безопасности устройств и плагинов для браузеров позволит любому веб-сайту или облачному приложению взаимодействовать с широким спектром существующих и перспективных устройств для обеспечения безопасной аутентификации пользователей.
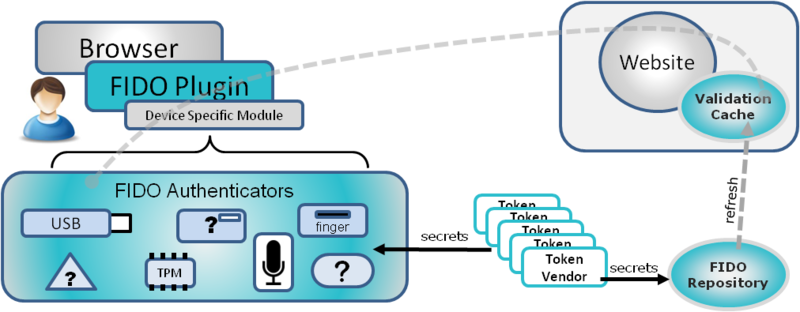
Для обеспечения безопасной работы пользователей проект FIDO объединяет аппаратные средства, программное обеспечение и интернет-сервисы.
Если кто не знаком с FIDO, перевод раздела сайта «Как работает FIDO» ниже. А сейчас небольшие комментарии.
Нашей командой разрабатывалось решение по аппаратной аутентификации на web-ресурсах. Решение получилось вполне удачным, оно используется в системах документооборота и в механизмах лицензирования SaaS. Техническая часть проекта FIDO достаточно схожа с нашими разработками и выглядит вполне выполнимой. Однако, из описания на сайте FIDO становится ясно, что четкого понимания что и как делать у них пока нет. Да и сама концепция вызывает ряд вопросов.
Безопасность
FIDO альянсом предполагается следующий механизм распространения устройств аутентификации. На этапе производства устройства получают идентификационный номер и секрет. Эта информация помещается производителем в FIDO Repository. При регистрации нового пользователя сервис запрашивает идентификационный номер устройства и по этому номеру получает из FIDO Repository данные, необходимые для проверки пользователя при аутентификации. Эти данные кэшируются интернет-сервисом в Validation Cache для снижения нагрузки на FIDO Repository.
К сожалению, о используемых криптоалгоритмах и протоколах пока ничего не сказано. Однако по косвенным признакам (в тексте встречается термин OTP, а также по схеме с Репозиторием) можно предположить, что планируется использовать симметричные алгоритмы. Для меня такое решение выглядит несколько устаревшим. Безопасное распространение симметричных ключей, чем по видимому должен заниматься Репозиторий, выглядит сомнительным. По логике вещей каждое устройство при регистрации на новом интернет сервисе должно бы генерировать новый ключ самостоятельно. То есть, для каждого сервиса свой ключ и никаких глобальных идентификационных номеров. Кроме того, что бы не хранить на сервере какие-либо секретные ключи, думается, разумно использовать ассиметричные алгоритмы.
FIDO предполагает использование двух основных типов устройств для аутентификации. В их терминологии это Identification tokens и Authentication tokens. Первый вариант не требует аутентификации владельца. То есть пока устройство подключено, аутентификация происходит прозрачно для пользователя. Несомненно удобно. Однако, этим механизмом может воспользоваться кто угодно, имеющий доступ к устройству, например жена сможет читать переписку мужа. Думаю, отказываться от второго фактора все-таки нельзя.
Приватность
Как ни печально, но использование глобального идентификатора еще и позволяет построить связь между разными учетными записями по номеру устройства, а это не всем понравится. В настоящее время и так есть серьезные проблемы с приватностью в сети интернет, а такой подход еще и усугубляет эту проблему. Думается, никаких глобальных идентификаторов быть не должно, никакой необходимости в них в общем нет.
Восстановление доступа
В концепции ничего не сказано о механизмах взаимодействия в случае утраты аппаратного устройства. Удобное и безопасное решение этого вопроса весьма важно, так как может вызвать серьезное увеличение нагрузки на техподдержку.
Решение будет очевидно востребовано некоторой частью пользователей, ведущих какую-либо коммерческую деятельность в Интернет. Однако, для широкого, повсеместного применения строгой аутентификации нужно не только обеспечить безопасность, но и предложить решение которое будет удобными и модными. Популяризация разрабатываемого решения может стать одной из самых затратных частей этого проекта. В этом плане весьма обнадеживающе выглядит участие в этом альянсе не только разработчиков, но сервисов, таких как PayPal и Google.
А вот и перевод.
Как работает FIDO
FIDO Authenticators
Пользователи будут иметь FIDO Аутентификатор или токен (любое аппаратное устройство аутентификации, поддерживающее механизмы FIDO — прим. переводчика), который они выбрали, или который им был выдан для пользования каким-либо сервисом. Например, такие устройства как биометрический сканер или USB носители с доступом по паролю. Пользователи могут выбрать такой тип FIDO Аутентификатора, который наилучшим образом отвечает их требованиям.
FIDO Аутентификаторы будет выпускаться в двух основных вариантах.
Identification tokens будут иметь уникальные ID, идентификаторы будут привязываться к аккаунту Интернет пользователя. После привязки к аккаунту, они будут доступны серверу в качестве идентификатора без необходимости каких-либо действий со стороны пользователя. Таким образом, будет обеспечиваться только один фактор аутентификации.
Authentication tokens может потребовать от пользователя выполнить какое-либо действий, чтобы доказать, что он законный владелец токена. Эти действия могут включать в себя ввод пароля, ввод PIN-кода или предоставление биометрических данных. Эти аутентификаторы обеспечат двухфакторную аутентификацию пользователя, используя принцип » что у вас есть» и «что вы знаете” или биометрический фактор „кто вы есть“.Когда пользователь подключает свой FIDO Authenticator к аккаунту веб-ресурса, устанавливается связь между Аутентификатором, проверяющей стороной и Validation Cache. После создания связи, для проверки абонента используются одноразовые пароли (OTP). Так как пароль OTP используется только один раз, он не может быть использован для атак воспроизведения, если кто-то захватывает сеанс связи с вторжением в систему или слушает интернет-трафик.
Каждый аутентификатор будет иметь встроенный ID и начальное значение, которые позволят однозначно идентифицировать и проверить его подлинность. Криптографические операции будут происходить на борту Аутентификатора. Таким образом, даже если машина заражена вредоносным ПО, FIDO Аутентификатору еще можно доверять.FIDO Plugin
Браузеры пользователя будут иметь FIDO плагин. Плагин сможет распознавать доступные FIDO Аутентификаторы, которые подключены к системе пользователя. Включая в себя встроенные аутентификаторы и подключаемые по USB.
При подключении пользователя к веб-сайту браузер будет сообщать серверу о доступных FIDO Аутентификаторах в составе информации о браузере. Сайты, поддерживающие технологию FIDO смогут распознать наличие аутентификатора и отвечать соответствующим образом. На основании полученной информации проверяющая сторона (веб-сайт) инициирует механизм аутентификации.
FIDO плагин может распространяться через различные каналы, в том числе:
Browser Add-On — разработчики браузеров могут иметь плагин в качестве дополнения, которое пользователи могут скачать и подключить в свой браузер.
FIDO аутентификаторы — Если пользователь покупает FIDO аутентификатор, имеющий встроенный USB диск, плагин может располагаться на нем.
Вендоры– Вендоры могут распространять плагин с новыми машинами, а также включать плагин в состав обновлений программного обеспечения для существующих машин. Эти обновления позволят использовать FIDO аутентификацию на существующих машинах с подходящими аппаратными возможностями.Device Specific Module
Специальный модуль устройства (DSM) будет взаимодействовать с плагином для браузера с одной стороны, и с аппаратным FIDO Токеном с другой. DSM преобразует команды плагина в команды, которые являются специфическими для каждого типа токена. Разделения программного обеспечения FIDO на плагин и DSM позволяет создать универсальный плагин для браузера, поддерживающий широкий спектр аппаратных устройств. Кроме того, это позволит поставщикам аппаратных решений сосредоточиться только на разработки той части ПО, которая необходимой для поддержки своих устройств, и не потребует реализовывать весь стек программного обеспечения.
Проверяющая сторона / Website
Как следует из названия, проверяющая сторона использует проверку токена для аутентификации.
Веб-сайт распознает наличия FIDO Токена, определяет привязан ли он к аккаунту и если нет, представляет пользователю возможность привязать новый токен к своему аккаунту.
Например, определив что токен привязан к аккаунту, web-сайт добавит на страницу входа сообщение „Войти с FIDO“. Если токен был определен как сканер отпечатков пальцев, сообщение может быть „проведите пальцем для входа с FIDO“.В зависимости от политики сервера, предпочтений пользователя и истории аккаунта Identification tokens могут значительно упростить вход в систему. Веб-сайт может просто определить существующего пользователя и показать » Welcome back Debbie!» вместо окна входа, основываясь только на информации от FIDO токена. Конечно, пользователь сможет изменить параметры входа, определив для себя, насколько опасно это может быть для его учетной записи.
Validation Cache
Validation Cache будет проверять зашифрованную информацию и одноразовые пароли получаемые от токенов, что бы быть уверенным в подлинности токена. Проверяющая сторона будет использовать Validation Cache, для проверки информации получаемой от каждого токена.
Стоит отметить, что наличие Validation Cache на сайте проверяющей стороны позволит получать ответ быстрее, избежать задержек с ответом или атак. Validation Cache будет регулярно получать обновления из FIDO Repository о новых устройствах произведенных поставщиками токенов.FIDO Repository
FIDO Repository это центр обмена информацией о токенах. Производители токенов будут сообщать данные о каждом произведенном FIDO токене в Repository. Хранимая в Repository информация используется для проверки OTP генерируемого токеном. Repository будет регулярно обновлять Validation Cache на каждом сайте, который использует FIDO. Repository будут поддерживать большое количество сайтов и иметь механизмы репликации для обеспечения бесперебойного обслуживания. Веб-сайт сможет использовать более одного Repository.
FIDO Repository будет взаимодействовать с разработчиками, чтобы гарантировать актуальность и доступность базы токенов. Использование FIDO Repository позволит web-сайтам не иметь контактов с каждым поставщиком токенов. При подключении к FIDO Repository информация о всех существующих токенах будет доступна web-сервису.
Примеры использования
Подключение пользователя
Когда пользователь с новым токеном впервые переходит на сайт, который поддерживает технологию FIDO, сайт предположит пользователю привязать FIDO токен к своему аккаунту для повышения уровня безопасности в будущем. Информация о браузере пользователя сообщит сайту, что пользователь имеет FIDO токен, а также сообщит сайту тип токена. Если сайт поддерживает FIDO, он в фоновом режиме опросит плагин о токене. В зависимости от политики, сайт будет предлагать пользователю подключить FIDO токен к своему аккаунту.
Порядок действий может отличаться в зависимости от типа Аутентификатора пользователя, но все типы будут поддерживаться через один и тот же плагин.
Сканер отпечатков: пользователь проводит пальцем по датчику. Аутентификатор выполняет криптооперации, данные поступают в DSM, а затем в плагин браузера.
Защищенные паролем токены: пользователь вводит правильный пароль для токена.
Уникальный идентификатор устройства: Так как это не Authentication tokens, от пользователя требуется только нажать кнопку ОК для подключения идентификатора.Когда пользователь соглашается подключить токен и аутентифицируется на нем (при необходимости), глобальный ID токена и ID пользователя шифруются и отправляются обратно на сайт. Сайт использует Validation Cache для проверки токена. После проверки токена, сайт привязывает уникальный ID токена к аккаунту пользователя для дальнейшего использования.
Аутентификация пользователя
После того как пользователь привязал свой Токен к аккаунту он может использовать его вместо логина и пароля учетной записи. Ниже приведены три примера, но в перспективе FIDO будет поддерживать более широкий спектр FIDO токенов.
Считыватель отпечатков пальцев
Пользователь переходит на веб-сайте, его аккаунт привязан к токену со считывателем отпечатков пальцев.
Браузер сообщает сайту, что пользователь имеет FIDO токен со считывателем отпечатков для аутентификации, веб-сайт представляет пользователю вариант страницы аутентификации, поддерживающий FIDO. Веб-сайт может показать сообщение «Сканируйте палец для входа FIDO» Пользователь сканирует свои отпечатки. FIDO токен распознает пользователя. Биометрические данные пользователя никогда не покидает считыватель. Глобальный ID и аутентификационные данные шифруются и отправляется обратно на сайт через DSM и плагин.
Сайт проверяет полученные данные через Validation Cache. Веб-сайт определяет пользователя на основании глобального уникального идентификатора и идентификатора пользователя. Таким образом, обеспечивается двухфакторная аутентификацию, так как наличие токена со считывателем у пользователя является первым фактором и прохождение биометрической аутентификации является вторым фактором.
Если пользователь использовал токен со считывателем отпечатков, более чем с одной учетной записью, сайт будет запрашивать у пользователя имя аккаунта, к которому он хочет получить доступ.Защищенные паролем токены
Пользователь переходит на веб-сайт, его аккаунт связан с защищенным паролем токеном. Это может быть USB токен или установленный на материнской плате модуль(TPM). Браузер сообщает сайту, что пользователь имеет FIDO токен с паролем, веб-сайт настраивает страницу аутентификации по технологии FIDO. Веб-сайт может представить пользователю сообщение «Нажмите здесь для безопасного входа с FIDO».
Когда пользователь нажимает на кнопку «FIDO Логин», плагин отображает локальное окно (не окно браузера) для ввода пароля токена. Этот пароль для локальной аутентификации в FIDO токене. Этот пароль не доступен через веб-браузер и должен быть передан только в токен.
FIDO токен аутентифицирует пользователя. Глобальный ID и аутентификационные данные шифруются и отправляется обратно на сайт через DSM и плагин.
Сайт проверяет полученные данные через Validation Cache. Веб-сайт определяет пользователя на основании глобального уникального идентификатора и идентификатор пользователя. Таким образом, обеспечивается двухфакторная аутентификация, так как наличие токена у пользователя является первым фактором, а знание пароля от токена является вторым фактором. Если пользователь использовал токен, более чем с одной учетной записью, сайт будет запрашивать у пользователя имя аккаунта, к которому он хочет получить доступ.Идентификаторы
Пользователь переходит на веб-сайт, его аккаунт связан с Identification token. Это может быть встроенное аппаратное средство, дополнительные программные или аппаратные решения, которые не требуют знания PIN кода или пароля, так как они обеспечивают только идентификацию. Браузер сообщает сайту, что пользователь имеет Identification token, доступный для проверки подлинности. Веб-сайт будет запрашивать у плагина идентификационные данные. Обмен данными с сервером происходит в фоновом режиме, без взаимодействия с пользователем. Глобальный ID Identification token шифруются и отправляется обратно на сайт через DSM и плагин.
Сайт проверяет полученные данные через Validation Cache. Веб-сайт определяет пользователя на основании глобального уникального идентификатора. Если есть только одна учетная запись, связанная с идентификатором, то пользователь входит в свою учетную запись без пароля. Данный тип аутентификации является однофакторным, так как для аутентификации достаточно только владеть идентификатором.
Если политика сайта требует двухфакторную аутентификация, то от пользователя может потребоваться ввести свой пароль. В качестве второго фактора, без дополнительного взаимодействия с пользователем, проверяется наличие Identification token.Новые типы Аутентификаторов
Одной из целей FIDO является расширение спектра устройств. Намерение состоит в том, чтобы все устройства безопасности, которые соответствуют интерфейсу FIDO плагина, должны быть доступны для всех веб-сайтов без изменения кода. Это позволит легко подключать к системе новые типы токенов.
Чтобы добавить новый тип аутентификации разработчик должен создать устройство, DSM и протестировать его с плагином. Затем разработчик должен передать в FIDO Repository данные, необходимые для проверки новых устройств. Repository будет гарантировать, что данные будут доступны всем Validation Cache проверяющих сторон.
Когда новый аутентификатор появляется на сайте в первый раз, сайт будет проверять аутентификатор с помощью Validation Cache. Веб-сайт может попросить пользователя выполнить какие-либо дополнительные действия для аутентификации пользователя, не зная подробностей этих действий, так как взаимодействие происходит через плагин и DSM. Когда пользователь выполнит необходимые действия, идентификационные данные будут подключены к учетной записи пользователя.- FIDO альянс
- аутентификация пользователей
- двухфакторная аутентификация
- безопасность
- Информационная безопасность
- IT-стандарты
«Почти анархия»: краткая история Fidonet — проекта, которому «нет дела» до победы над интернетом
Бесконечные потоки рекламы, сомнительные дизайн-решения, страницы весом в десятки мегабайт — у сегодняшнего веба есть недостатки. Мы привыкли мириться с ними ради возможностей, которые открывает интернет. А в 80-90-х годах многие отказывались идти на компромиссы и выходили совсем в другую сеть, Fidonet. Мы расскажем, чем она привлекла людей и где применяется в наши дни.
Фото — marc falardeau — CC BY / Фото изменено
В 80-х годах интернет был полон электронных досок объявлений (Bulletin Board System, BBS). Это были ранние версии интернет-форумов, которые позволяли публиковать сообщения по заданным темам. Одним из пользователей таких систем был программист, анархист и борец за права меньшинств Том Дженнингс (Tom Jennings). Он захотел создать собственное решение, которое будет дешевле и доступнее имевшихся на тот момент возможностей интернета. Как позже сам Дженнингс написал в истории Fidonet, единственным его желанием было увидеть, может ли такая система работать.
Первыми участниками новой сети стали сам Дженнингс и его друг Джон Мадил (John Madil), которые жили на разных побережьях США. Технически решение представляло собой сеть типа «точка-точка» (point-to-point) и связь устанавливали напрямую между двумя участниками. Они готовили свои письма в оффлайне, а отправляли в ночные часы, когда телефонная связь была дешевле.
Вопреки распространенной легенде, название сети вовсе не произошло от клички пса Дженнингса. У создателя Fidonet вовсе не было собаки, а слово fido означает простую дворнягу.

Фото — Blake Patterson — CC BY / Фото изменено
По этой схеме практически без изменений Fidonet работала и дальше, успешно совмещая онлайн-режим с оффлайном. Единственное, что поменялось в последующие годы — это структура самой сети.
Когда узлов стало больше пятидесяти, Том предоставил администраторам по городам возможность управлять сетями по географическому признаку. И Fidonet из линейной стала древовидной.
Структура Fidonet
- Пойнт — простой пользователь, который фактически не считается участником сети, не имеет функциональных обязанностей и права голоса.
- Узел (или нода) — минимальный элемент Fidonet, который берет на себя доставку сообщений. Управляли нодами сисопы (системные операторы), они же несли ответственность за весь контент, проходящий через их узел, и пойнтов, которым открывали доступ к онлайн-пространству.
- Сеть — группа узлов, объединенных по географическому принципу (как правило, город).
- Регион — более крупная группа, которая может включать целую страну или выходить за ее пределы. Например, в 1995 году на Украине, в Белоруссии и Прибалтике были собственные регионы, а узлы Казахстана, Таджикистана и Узбекистана входили в российский.
- Зона — крупнейшая единица сети. Создатели Fidonet поделили мир на шесть зон: 1 — Северная Америка; 2 — Европа и территория бывшего СССР; 3 — Австралия и Океания; 4 — Южная Америка; 5 — Африка; 6 — Азия.

Фото — frankieleon — CC BY / Фото изменено
Главная обязанность сисопа — каждый день в установленное время обеспечивать доставку накопленных личных писем. Для этого в каждой зоне устанавливали так называемый «почтовый час» (Zone Mail Hour, ZMH). В этот период все ноды были обязаны остановить передачу файлов, закрыть доступ к конференциям и отвечать на звонки. В дополнение к ZMH в некоторых случаях существовали и локальные «почтовые часы», о которых договаривались в рамках городов.
Участники локальных сообществ сами выбирали ответственного. Ноды выбирали координаторов, у регионов были свои координаторы, у зон — свои, а на более крупном уровне — работали интерзональные кураторы. Координатор каждого уровня отвечал перед вышестоящим за все происходящее в зоне его полномочий. Все основополагающие правила были прописаны в «Политике». Дженнингс сводил все базовые требования к тому, чтобы люди думали о своих поступках и не мешали друг другу жить, но со временем координаторы начали вносить поправки и обновления.
В итоге нынешнюю, четвертую версию «Политики» Дженнингс назвал «вонючим горшком дерьма» (smelly old crock of shit), увидев там попытки ограничивать свободу слова.
Fidonet в России: к нам новая сеть пришла уже в 1990-м году — первая нода заработала 21 сентября в Новосибирске. Уже через неделю узел появился в Москве. В те времена Интернет был для большинства абсолютно недоступной технологией. А вот телефонная связь, наоборот, оставалась дешевой, что и послужило популярности сети.
Как общались в сети
Весь фидошный контент делился на личную (нетмейл) и публичную переписку (эхоконференции), а еще был обмен данными (файловые эхоконференции). Первая версия сети, в которой было всего два участника, допускала только обмен личными письмами. Когда пользователей стало больше, такой механизм оказался очень неудобым: если вы хотели отправить сообщение нескольким адресатам, процесс приходилось повторять для каждого из них. Эхоконференции решили эту проблему.

Фото — kevin — CC BY / Фото изменено
Они позволили публиковать контент для широкой аудитории. Чтобы не разорять сисопов (напомним, обмен данными шел по телефонным проводам), доставка сообщений шла постепенно — каждый узел отправлял письма ближайшим нодам, а те передавали дальше по цепочке.
С самых первых дней Fidonet была некоммерческим проектом, что повлияло на атмосферу в сообществе. Пользователям запрещалось вести коммерческую деятельность — зачастую именно такой контент и искали в письмах сисопы. За мат и оскорбления в большинстве эхоконференций полагался бан. Участников могли отчитать за оффтоп, ненужные цитаты и вообще за многословие — требовательность к трафику также была заложена в самую «ДНК» Fidonet.
Отчасти из-за таких строгих правил и специфики тогдашней онлайн-аудитории в Fidonet публиковалось много интересного, грамотного контента. Многие пользователи говорят, что нигде не получали такого удовольствия от общения, как в этой сети. А специалисты называют Fidonet одной из самых успешных иерархических структур, построенных на анархических принципах: вся власть пользователям, минимум запретов, а всё, что не запрещено — разрешено.
Закат эпохи
Пика своей популярности Fidonet достигла в середине 90-х, когда сеть насчитывала 40 тыс. узлов (подсчитать количество пойнтов невозможно по техническим причинам). После этого он начала проигрывать интернету борьбу за пользователей. Модемы стали дешевле, связь — доступнее, контент — «мультимедийнее». В отличие от Дженнингса и его последователей, массовую аудиторию не отвратила реклама. Кроме того, к концу 90-х неторопливый темп Fidonet совсем перестал отвечать представлениям о скорости общения. Сам Дженнингс перестал участвовать в развитии проекта во второй половине 90-х из-за расхождений с администраторами сети.

Фото — Blake Patterson — CC BY
С другой стороны, Fidonet прошла традиционный путь для очень многих человеческих сообществ. Построенный на энтузиазме проект обладал многими выигрышными качествами, которые собрали ему армию поклонников. Эти люди выстроили собственный порядок и жили в нем несколько лет.
Со сменой поколений пользователей сменилось и настроение внутри Fidonet — старожилы писали, что времена уже не те, а новички стали хулиганить и заниматься троллингом.
Впрочем, совсем ставить крест на Fidonet не стоит. Технология FTN-сетей (Fido Technology Network) применяется для доставки специфических данных, например, для коммуникации между банками или правоохранительными органами. Данные передаются по интернету, но с сохранением специфики Fido (point-to-point, сеансовый принцип коммуникации, иерархическая организация).
Саму Fidonet сегодня населяют боты и небольшое число энтузиастов, которым по-прежнему претит Интернет. По-прежнему можно открыть свой пойнт, для чего нужно найти подходящий (в Москве для таких поисков есть эхоконференция N5020.POINT). При желании можно даже запустить ноду и почувствовать себя настоящим техноанархистом.

P.S. На сайте 1cloud.ru мы ведем блог IaaS-провайдера. Там мы пишем о защите данных, архитектуре облачных сервисов, виртуализации и делимся личным опытом.
P.P.S. О чем мы не рассказали: данный материал не претендует на полноту с точки зрения раскрытия всех деталей истории Fidonet, нюансов строительства сети и принципов общения участников сообщества. Но мы с удовольствием возьмем в работу те детали, которыми вы посчитаете нужным дополнить рассказ (пишите в комментариях), и подготовим продолжение.
- 1cloud
- Fidonet
- Fido Technology Network
- Том Дженнингс
- история IT
- Блог компании 1cloud.ru
- Мессенджеры
- Разработка систем связи
- История IT
- Социальные сети и сообщества