Как посмотреть логи Windows?
Логи — это системные события, который происходят в любой операционной системе. С помощью логов можно легко отследить кто, что и когда делал. Читать логи могут не только системные администраторы, поэтому в данной инструкции рассмотрим, как смотреть логи ОС windows.
Ищете сервер с Windows? Выбирайте наши Windows VDS
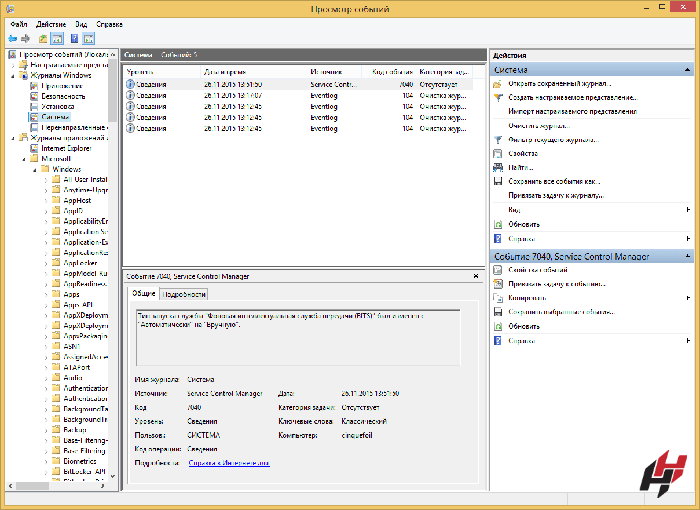
Просмотр событий для проверки логов.
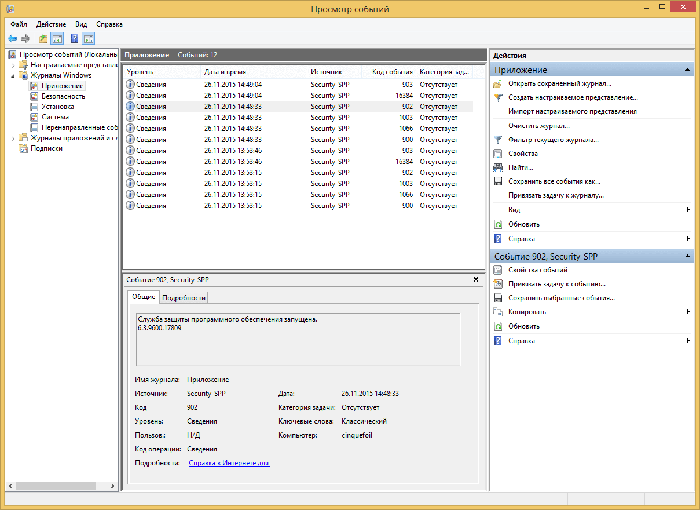
После нажатия комбинации “ Win+R и введите eventvwr.msc ” в любой системе Виндовс вы попадаете в просмотр событий. У вас откроется окно, где нужно развернуть Журналы Windows. В данном окне можно просмотреть все программы, которые открывались на ОС и, если была допущена ошибка, она также отобразится.
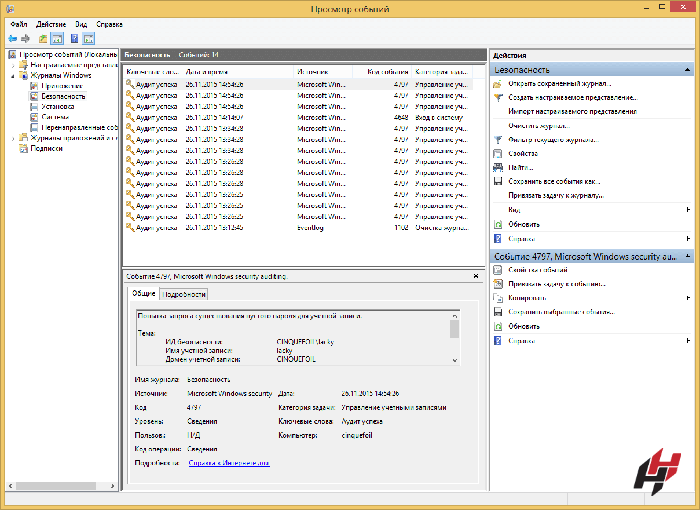
Аудит журнал поможет понять, что и кто и когда делал. Также отображается информация по запросам получения доступов.
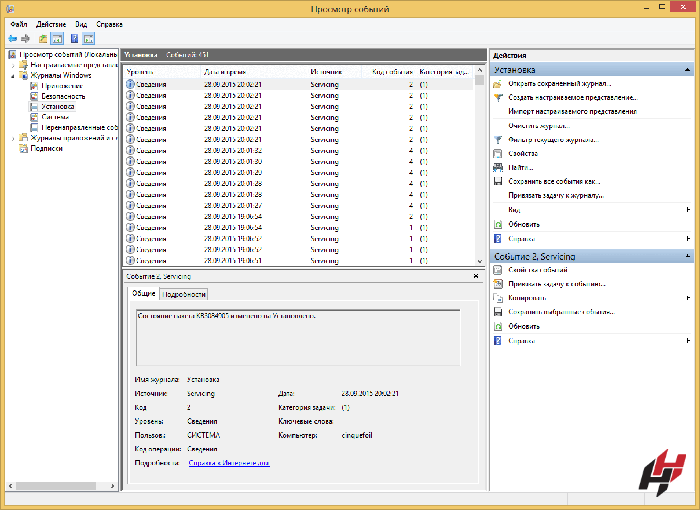
В пункте Установка можно посмотреть логи ОС Виндовс, например, программы и обновления системы.
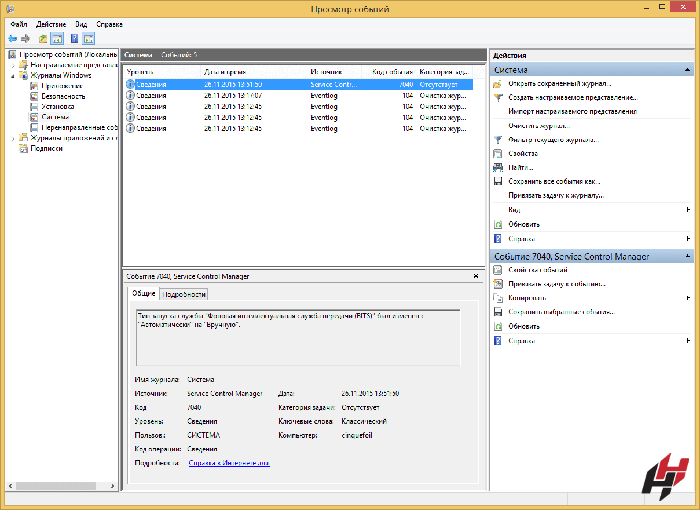
Система — наиболее важный журнал. С его помощью можно определить большинство ошибок ОС. К примеру, у вас появлялся синий экран. В данном журнале можно определить причину его появления.
Логи windows — для более специфических служб. Это могут быть DHCP или DNS.
Фильтрация событий.
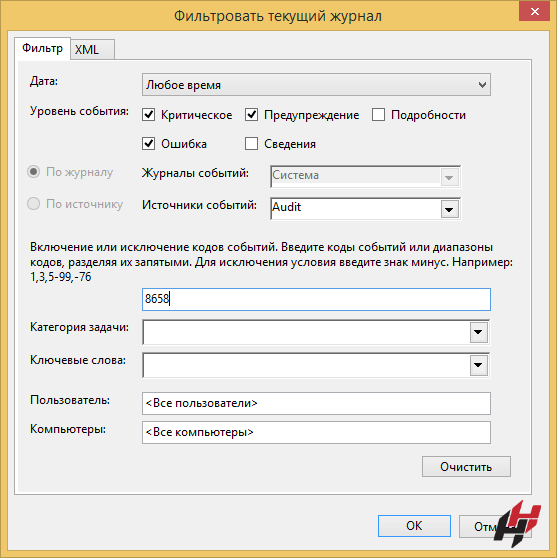
С помощью Фильтра текущего журнала (раздел Действия) можно отфильтровать информацию, которую вы хотите просмотреть.
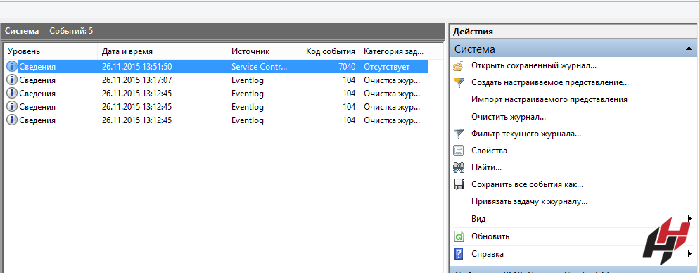
Обязательно нужно указать уровень Событий:
- Критическое
- Ошибка
- Предупреждение
- Сведения
- Подробности
Для сужения поиска можно отфильтровать источник событий и код.
Просмотр PowerShell логов.
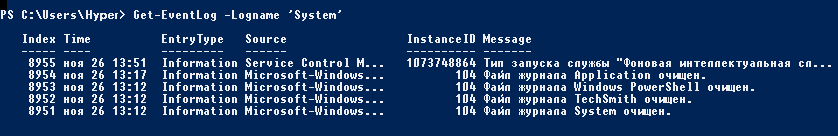
Открываем PowerShell и вставляем следующую команду Get-EventLog -Logname ‘System’
В результате вы получите логи Системы
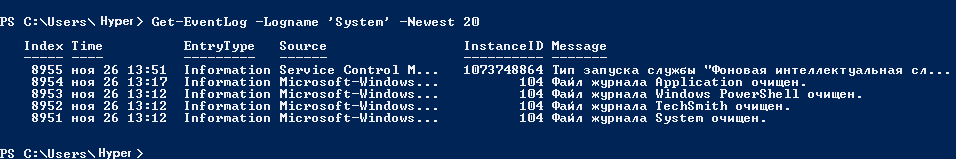
Для журнала Приложения используйте эту команду Get-EventLog -Logname ‘Application
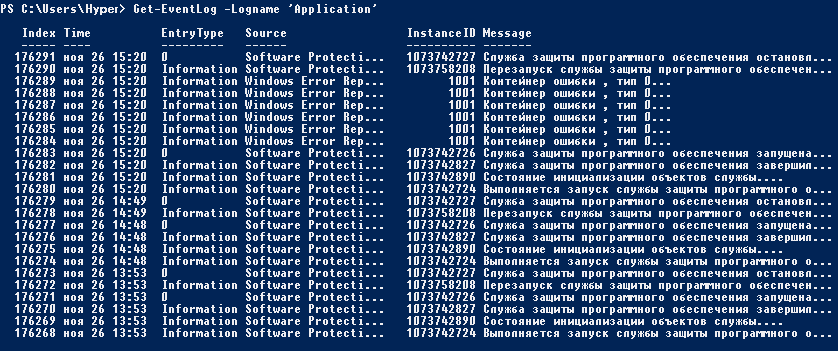
Также обязательно ознакомьтесь с перечнем аббревиатур:
- Код события — EventID
- Компьютер — MachineName
- Порядковый номер события — Data, Index
- Категория задач — Category
- Код категории — CategoryNumber
- Уровень — EntryType
- Сообщение события — Message
- Источник — Source
- Дата генерации события — ReplacementString, InstanceID, TimeGenerated
- Дата записи события — TimeWritten
- Пользователь — UserName
- Сайт — Site
- Подразделение — Conteiner
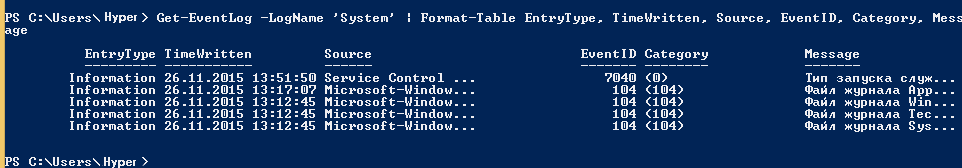
Для выведения событий в командной оболочке только со столбцами «Уровень», «Дата записи события», «Источник», «Код события», «Категория» и «Сообщение события» для журнала «Система» используйте:
Get-EventLog –LogName ‘System’ | Format-Table EntryType, TimeWritten, Source, EventID, Category, Message
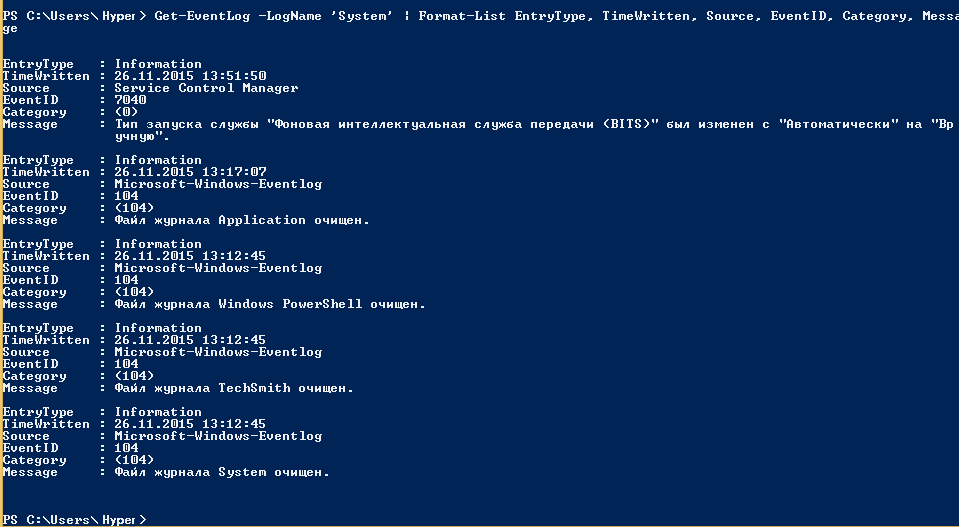
Если нужна подробная информация, замените Format-Table на Format-List на
Get-EventLog –LogName ‘System’ | Format-List EntryType, TimeWritten, Source, EventID, Category, Message
Формат информации станет более легким
Для фильтрации журнала, например, для фильтрации последних 20 сообщений, используйте команду
Get-EventLog –Logname ‘System’ –Newest 20
Если нужен список, позднее даты 1 января 2018 года, команда
Get-EventLog –LogName ‘System’ –After ‘1 января 2018’
Надеемся, данная статья поможет вам быстро и просто читать логи ОС Windows.
Желаем приятной работы!
Как установить свой образ на ВДС сервер с Виндовс, читайте в предыдущей статье.
Виды логов и чтение информации из логов
Лог (протокол или журнал) — файл с записями о событиях, расположенных в хронологическом порядке. Лог действий отлично помогает, когда требуется разобраться, что явилось причиной каких-либо изменений в работе сайта.
Информация о следующих событиях записывается в лог:
- вход в панель управления / попытка входа в панель управления
- вход на сайт / попытка входа на сайт
- операции с материалами модулей с панели управления и непосредственно на сайте — добавление, редактирование, удаление
- редактирование страниц сайта
- экспорт товаров интернет-магазина
- история взаимодействия с платежными системами в интернет-магазине
- импорт товаров из файлов YML
Информация о следующих событиях НЕ записывается в лог:
- редактирование шаблонов сайта
- любые события, связанные с отправкой личных сообщений, массовой рассылкой
- перенос пользователей в другие группы из панели управления
- активация / удаление / редактирование модулей из панели управления (исключение — «Интернет-магазин»)
- любые действия с информерами
- создание / удаление / редактирование пользователей в панели управления
- спам-фильтр и прочие инструменты сайта
- смена статуса домена на основной (два прикрепленных)
- смена титула / ранга пользователя на сайте
- замечания пользователей и блокировка пользователей навсегда
- подписки на темы, материалы, комментарии, модули и отписки от них
- мини-чат
Чтобы перейти к чтению логов, в панели управления сайтом выберите раздел «Безопасность» и в меню нажмите на пункт «Лог действий». Откроется страница с четырьмя разделами:
Лог импорта из XLS-файлов находится в панели управления: «Интернет-магазин» / «Обработка прайса .xls(x)» / «Лог загрузки».
Чтение всех видов логов выполняется по одному принципу: каждая строка является одним действием. В строке присутствует описание действия (на английском языке); имя, группа и IP пользователя, совершившего действие; дата и время; комментарий, в котором обычно указывается более подробная информация о действии.
Контент и настройки — a.log

Позволяет отследить, как, кем и когда добавлялись материалы на сайт. Здесь же хранится информация об изменениях в товарах и заказах интернет-магазина (changing order setting), а также история редактирования страниц сайта и экспорта.
Следующие события записываются в логи «Контент и настройки»:
- входы на сайт / выходы с сайта
- добавление / редактирование / удаление материала при выполнении со страниц сайта (относятся материалы /publ, /news /photo, /load, /blog, /board, /forum, /faq, /video, /tests, /stuff, товары и заказы магазина)
- добавление / редактирование / удаление материала при выполнении из панели управления(относятся материалы /publ, /news /photo, /load, /blog, /board, faq, /video, /tests, /stuff, товары и заказы магазина)
- добавление / редактирование / удаление страниц в модуле «Редактор страниц»
- перенос профиля пользователя в разрешенную группу на сайте
- редактирование профиля пользователя с сайта
- удаление записей пользователя с сайта
- пересчет материалов пользователя на странице пользователя
- удаление / редактирование и пометка спама комментариев на странице //example.com/index/86
- изменения в настройках «Интернет-магазина»

В дополнение, если в настройках модуля пользователи подключить пункт — «Записывать в лог действий авторизацию пользователей на сайте«, в логах в разделе «Контент и настройки», вы будете наблюдать следующие логи:

В дополнение к описанному выше, если вы с панели управления или другой администратор добавляет новых пользователей, вы это можете наблюдать в логах в разделе «Контент и настройки». Вот пример лога при добавлении пользователя:

Если у пользователя на вашем сайте был не подтвержден email и пользователь все же его подтвердит, в логах это будет записано как:

Безопасность — s.log

Лог безопасности отображает информацию о входе в панель управления сайтом.
При этом сообщение «Wrong password during login» говорит о том, что кто-то пытался войти в панель управления, но неверно ввел пароль. Если таких сообщений много и вы не можете их идентифицировать, возможно, злоумышленник пытается подобрать пароль.
Следующие события записываются в журнал «Безопасность»:
- вход в панель управления — Login to control panel
- неправильный вход в панель управления — Wrong password during login
- смена пароля аккаунта — Changing control panel password
- смена пароля FTP — Changing FTP password
- смена параметров безопасности — Updating security settings
- подключение и смена настроек SSL — SSL certificate for domain connected
- смена владельца сайта — Changing Owner of the Site (send sms)
- все стадии и ошибки подтверждения SMS при смене владельца — Changing Owner of the Site (cancel sms request)
- открепление домена — Domain deparked
- смена email-адреса в контактных данных сайта — Changing e-mail address
- создание профиля для домена при покупке домена в панели управления сайтом — Contact profile created
Платежные системы — p.log

История взаимодействия с платежными системами в интернет-магазине. Этот лог бывает очень полезен при розыске платежей. Посмотрев лог, можно точно сказать, прошла ли оплата успешно (сообщение «process request complete») или ее нужно повторить.
Если вы на сайте оплачиваете пакеты платных услуг или другие услуги, это не пишется в раздел «Лог действий», максимально, что вы можете увидеть о платежах, это проверить раздел Услуги — Оплаченные заказы и наблюдать своего рода лог по оплате пакетов услуг:

Импорт YML — y.log
В этом логе содержится информация об импорте товаров из файлов YML. Лог в первую очередь помогает оценить корректность работы импорта. Если результат отличается от ожидаемого, в логе можно найти причину, по которой это произошло.
Примеры и расшифровка логов
29 Декабря 2012, 22.56 /panel/?a=shop; saving settings example.com 123.45.67.89 Payment modules
Дата, точное время / Действие в панели управления = модуль «Интернет-магазин» / Сохранение настроек / IP, с которого производились настройки / Комментарий — Система оплаты
16 Декабря 2012, 22.06 /panel/?a=shop; exporting data example.com 123.45.67.89 XLS
Дата, точное время / Действие в панели управления = модуль «Интернет-магазин» / Экспорт данных / IP, с которого производился экспорт / Комментарий — Выгрузка прайса в файл XLS
12 Декабря 2012, 23.35 /panel/?a=shop; deleting category, editing category, add category example.com 123.45.67.89 Category ID: 225
Дата, точное время / Действие в панели управления = модуль «Интернет-магазин» / Удаление категории, редактирование категории, добавление категории / IP, с которого производилось удаление, редактирование, добавление / Комментарий — Категория с ID 225
12 Декабря 2012, 23.26 /panel/?a=shop; updating prices, switching to price-config example.com 123.45.67.89 Price ID: 1
Дата, точное время / Действие в панели управления = модуль «Интернет-магазин» / Обновление прайс-листа, переход между конфигурациями / IP, с которого производилось обновление или переход / Комментарий — Номер прайса, который обновился
16 Ноября 2012, 21.58 /shop; adding, editing new goods username (Администраторы) 123.45.67.89 Item ID: 77
Дата, точное время / Модуль «Интернет-магазин» / Добавление, редактирование товара с сайта / IP, с которого производилось добавление, редактирование / Комментарий — Материал с iD 77
16 Ноября 2012, 21.58 /shop; adding/editing item’s image username (Администраторы) 123.45.67.89 Image ID: 0 for New Item
Дата, точное время / Модуль «Интернет-магазин» / Добавление, редактирование картинки к товару с сайта / IP, с которого производилось добавление, редактирование / Комментарий — Картинка с ID к материалу (учитываются картинки, добавленные или отредактированные через загрузчик)
Форум
28 Апреля 2013, 22.54 /forum; deleting thread username (Администраторы) 123.45.67.89 сайтик (78)
Удаление темы — Название и ID удаленной
28 Апреля 2013, 22.54 /forum; joining threads username (Администраторы) 123.45.67.89 Thread ID: 78
Соединение тем — ID темы, в которую произошло объединение
28 Апреля 2013, 22.53 /forum; spliting thread username (Администраторы) 123.45.67.89 Thread IDs: (109,112)
Разделение темы — ID темы, которую разделили, и ID новой темы
28 Апреля 2013, 22.53 /forum; making first message persistent username (Администраторы) 123.45.67.89 Thread ID: 109
Делаем первое сообщение шапкой темы — ID темы с прикрепленным сообщением
28 Апреля 2013, 22.52 /forum; making thread sticky username (Администраторы) 123.45.67.89 Thread ID: 109
Важная прикрепленная тема — ID темы
28 Апреля 2013, 22.52 /forum; opening thread username (Администраторы) 123.45.67.89 Thread ID: 109
Открыть тему — ID открытой темы
28 Апреля 2013, 22.52 /forum; closing thread username (Администраторы) 123.45.67.89 Thread ID: 109
Закрыть тему — ID закрытой темы
28 Апреля 2013, 22.52 /forum; moving messages username (Администраторы) 123.45.67.89 Entry IDs: 335
Перемещение сообщений — ID сообщения, которое перенесли
28 Апреля 2013, 22.50 /forum; moving thread username (Администраторы) 123.45.67.89 Thread ID: 111
Переместить тему — ID перемещенной темы
28 Апреля 2013, 22.50 /forum; editing message username (Администраторы) 123.45.67.89 Thread ID: 111; Entry ID: 334
Отредактированное сообщение — ID темы и ID сообщения
28 Апреля 2013, 22.42 /forum; deleting thread username (Администраторы) 123.45.67.89 ghmcmcm (110)
Удалить тему — Название и ID удаленной темы
28 Апреля 2013, 23.09 /forum; editing poll data username (Администраторы) 123.45.67.89 Thread ID: 111
Редактирование опроса — ID темы с опросом
Гостевая книга и комментарии
28 Апреля 2013, 22.36 /index; editing/deleting comment username (Администраторы) 123.45.67.89 Comment ID: 99; Entry ID: 49; Module: load
Комментарии / редактирование / удаление — ID комментария и ID материала; модуль «Каталог файлов»
28 Апреля 2013, 22.36 /gb; editing/deleting entry username (Администраторы) 123.45.67.89 ID: 16
Гостевая книга / редактирование / удаление — ID сообщения в гостевой
Все модули
28 Апреля 2013, 23.23 /load; adding/editing/deleting (new) entry username (Администраторы) 123.45.67.89 Entry ID: 50
Модуль «Страницы»
28 Апреля 2013, 22.33 /index; adding/editing/deleting site page username (Администраторы) 123.45.67.89 Page ID: 63
Дата, точное время / Модуль «Редактор страниц» / Добавление, редактирование, удаление созданной страницы с сайта / IP, с которого производилось добавление, редактирование, удаление / Комментарий — Страница с iD 63
Пользователи
Перевод из одной группы в другую
30 Апреля 2013, 13.12 /index; moving user to another group username (Модераторы) 123.45.67.89 User: admin; User ID: 28; Group ID: 2
Дата, точное время / Действие в профиле на сайте: перевод в другую группу / Ник пользователя (группа пользователя, совершившего перевод) / IP, с которого производилось действие / Комментарий — Пользователь «ник пользователя, которого перевели»: ID пользователя: «группа, в которую перевели»
Удаление материалов пользователя
11 Мая 2013, 20.21 /index; deleting all user’s entries admin (Администраторы) 123.45.67.89 User: admin (28)
Дата, точное время / Действие в профиле на сайте: удаление материалов пользователя (можно удалить все материалы, а можно удалить материалы в определенном модуле, но будет отражаться одна запись — Ник пользователя) / Группа пользователя, совершившего удаление / IP, с которого производилось действие / Комментарий — Пользователь / Ник пользователя: ID пользователя
Изменение показателей счетчиков материалов пользователя
11 Мая 2013, 20.22 /index; manage user’s counters admin (Администраторы) 123.45.67.89 User ID: 28
Дата, точное время / Действие в профиле на сайте: действия со счетчиками материалов пользователя (запись делается при изменении цифры материалов в любом модуле или во всех модулях сразу) / IP, с которого производилось действие / Комментарий — ID пользователя
Автоматический пересчет материалов пользователя
11 Мая 2013, 21.42 /index; auto update user’s countes admin (Администраторы) 123.45.67.89 User ID: 28
Дата, точное время / Действие в профиле на сайте: автоматический пересчет всех материалов пользователя / Ник пользователя (группа пользователя, совершившего пересчет) / IP, с которого производилось действие / Комментарий — ID пользователя
11 Мая 2013, 20.28 /index; deleting user’s account admin (Администраторы) 123.45.67.89 3333333 (ID: 22)
Дата, точное время / Действие в профиле на сайте: удаление профиля пользователя (удалить аккаунт с сайта можно только тогда, когда пользователь локальный или созданный в панели управления) / Ник пользователя, удалившего профиль (группа пользователя, удалившего профиль) / IP, с которого производилось действие / Комментарий — Ник удаленного пользователя (ID удаленного пользователя)
Изменение профиля пользователя
11 Мая 2013, 20.31 /index; editing user’s profile admin (Администраторы) 123.45.67.89 User ID: 34
Дата, точное время / Действие в профиле на сайте: изменения профиля пользователя (сюда входят любые изменения профиля как локального, так и глобального: смена пароля, email, имени для локальных и смена аватара, подписи и т.д. для uid-профилей) / Ник пользователя, изменившего профиль (группа пользователя, изменившего профиль) / IP, с которого производилось действие / Комментарий — ID пользователя, которому изменили профиль
Как посмотреть логи
В этой статье мы расскажем, что такое логи сервера, где они хранятся и как посмотреть их на разных операционных системах и веб-серверах.
Что такое логи сервера
Логи сервера (англ. Server Logs ― журнал сервера) ― это текстовые файлы, в которые в хронологическом порядке записывается информация. Обычно это системная информация о работе сервера и взаимодействии пользователей с ним.
Логи отличаются тем, к каким приложениям они относятся, и тем, какую информацию они несут. Вот несколько типов логов:
- логи доступа (access.log) — в них фиксируются обращения к сайтам,
- логи ошибок (error.log) — в них веб-сервер фиксирует ошибки при обращении к сайтам,
- логи баз данных — в них фиксируются действия с базами данных,
- почтовые логи — в них содержится информация о недоставленных, отправленных и принятых письмах.
Логи могут храниться как на самом сервере, чьи события логируются, так и на отдельном файловом сервере.
Как проверить логи сервера
Рассмотрим несколько вариантов логов на серверах с операционными системами Ubuntu и CentOS. И в Ubuntu, и в CentOS директория /var/log ― это место, где хранятся логи сервера. Мы расскажем о некоторых лог-файлах из этой папки.
Обратите внимание: чтобы выполнить команды, приведённые ниже, подключитесь к серверу по SSH.
Логи SSH CentOS
Логи авторизаций (в том числе SSH-подключений) на сервере с CentOS находятся в файле /var/log/secure. Чтобы открыть этот файл, воспользуйтесь командой:
sudo nano /var/log/secureЧтобы получить из файла только неудачные попытки подключений по SSH, введите:
grep -a "Failed password" /var/log/secureЧтобы вывести логи только SSH-подключений:
grep -a “sshd” /var/log/secureЕсли вы хотите посмотреть логи подключений конкретного пользователя:
grep -a “username” /var/log/secureВместо username введите имя пользователя.
Логи SSH Ubuntu
Журнал авторизации пользователей в Ubuntu находится в файле /var/log/auth.log.
Открыть всё содержимое файла:
sudo nano /var/log/auth.logВывести неудачные попытки подключений:
grep -a "Failed password" /var/log/auth.logВывести логи всех SSH-подключений:
grep -a "sshd" /var/log/auth.logЛоги подключений конкретного пользователя:
grep -a "username" /var/log/auth.logВместо username введите имя пользователя.
Как посмотреть логи хостинга
Посмотреть логи хостинга можно через панель управления ISPmanager или через подключение по FTP или SSH.
ISPmanager
- Откройте панель управления хостингом ISPmanager.
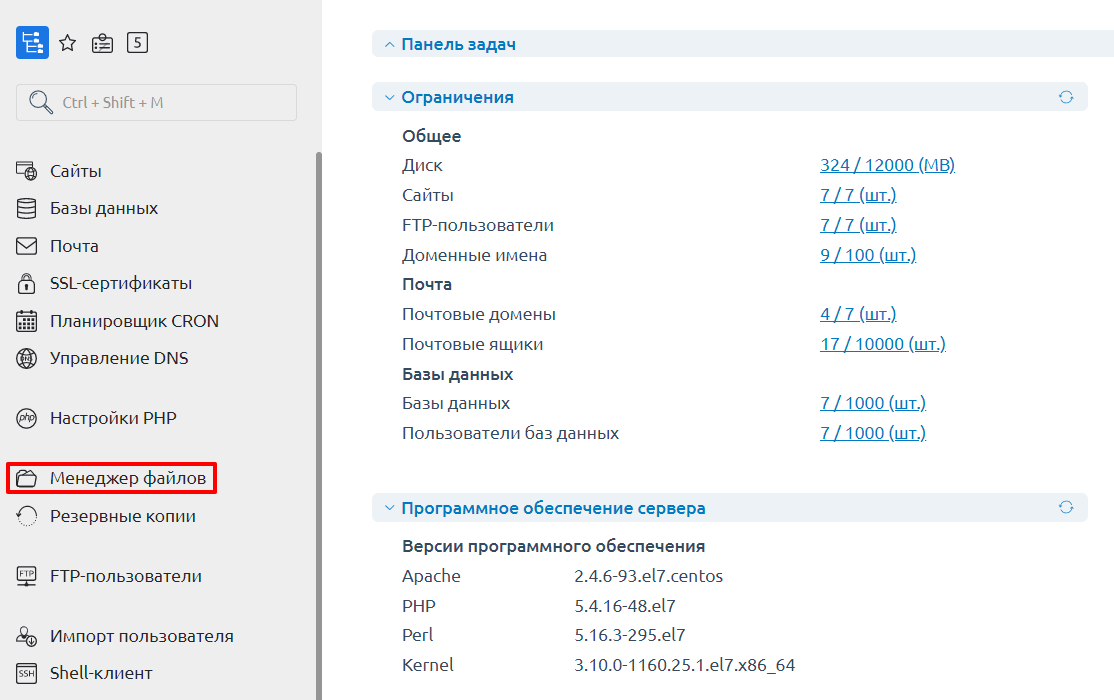
- В левом меню нажмите Менеджер файлов:
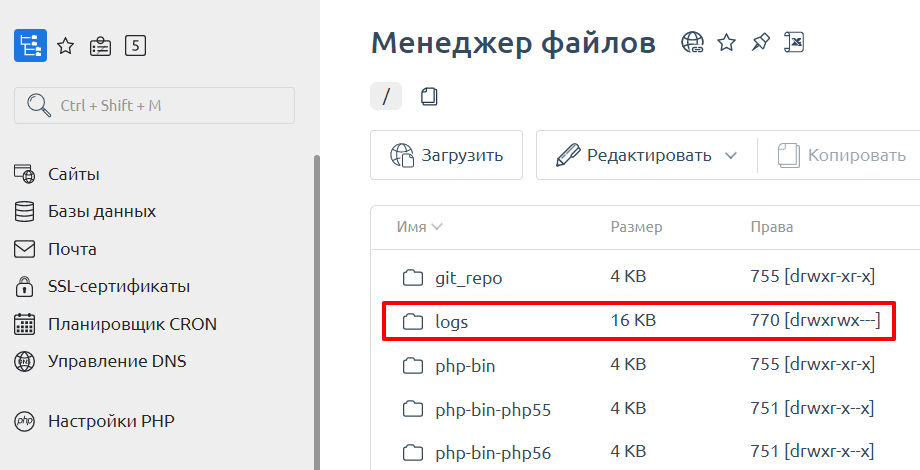
- Откройте директорию logs:
В этой папке вы найдёте лог-файлы ваших сайтов: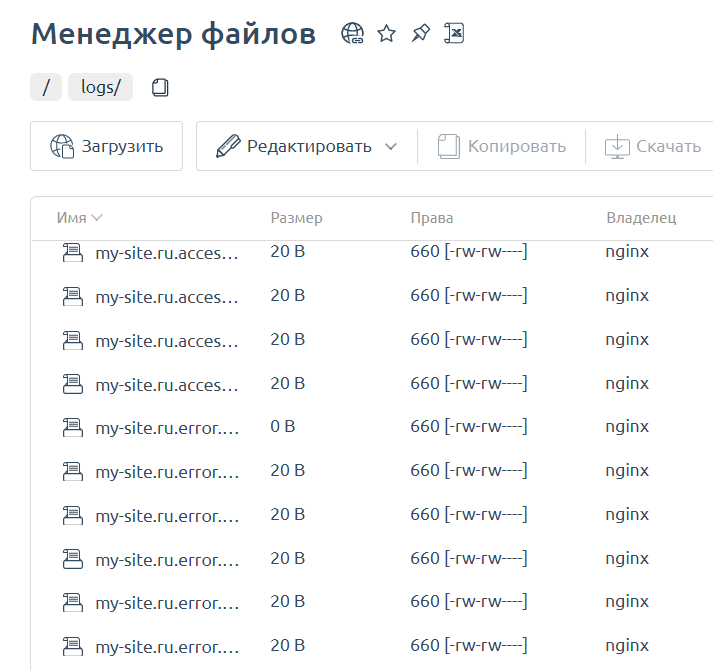
В названии каждого файла указано имя сайта и тип логов:
- domain-name.ru.access.log ― это логи доступа к сайту domain-name.ru,
- domain-name.ru.error.log ― это логи ошибок сайта domain-name.ru.
Готово, теперь вы знаете, как посмотреть логи ваших сайтов через панель управления ISPmanager.
FTP
- Подключитесь к хостингу по FTP.
- Откройте директорию /logs:
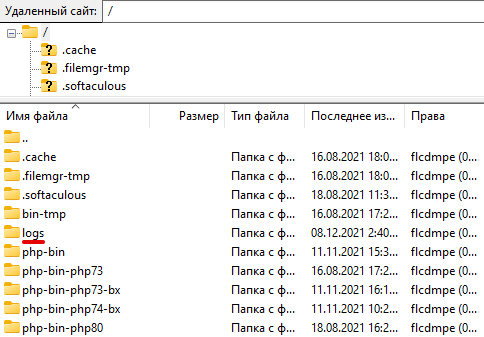
- Чтобы, не скачивая, открыть лог-файл в текстовом редакторе, кликните правой кнопкой мыши на нужный файл и нажмите на Просмотр/правка:
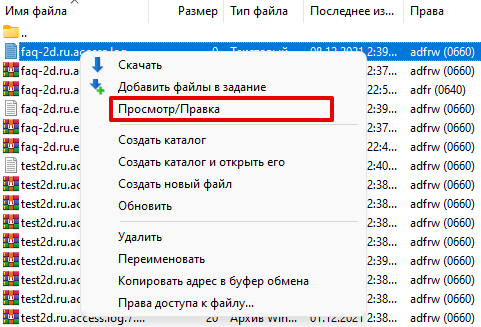
Готово, теперь вы знаете, как проверить логи сайтов на хостинге через FTP.
SSH
- Подключитесь к услуге хостинга по SSH.
- Перейдите в директорию /logs при помощи команды:
cd logsls -lavim log-file-nameГотово, теперь вы знаете, как проверить логи сайтов на хостинге через SSH.
Популярные статьи
- Как указать (изменить) DNS-серверы для домена
- Я зарегистрировал домен, что дальше
- Как добавить запись типа A, AAAA, CNAME, MX, TXT, SRV для своего домена
- Что такое редирект: виды и возможности настройки
- Как создать почту со своим доменом
Как посмотреть логи?
В статье мы расскажем о том, что такое логи и как они помогут предотвратить аномальную нагрузку на сервер.
- Что такое логи
- Как читать логи
- Логи доступа (access_log)
- Логи ошибок (error_log)
- FTP-логи
- Логи операций в панели управления
- Как анализировать логи при высокой нагрузке на сервер
Что такое логи
Логи — это файлы текстового формата, в которых хранятся следующие данные:
- информация о пользователях,
- информация о действиях на сервере,
- информация о дате и времени операций,
- системная информация о работе сервера.
На хостинге SpaceWeb хранятся логи за прошедший месяц (30 дней): они создаются автоматически в хронологическом порядке. Один файл лога включает в себя историю операций за один прошедший день.
Как читать логи
Каждый log-файл имеет собственную структуру: она отличается в зависимости от типа логов. Чаще всего используются:
- логи доступа или access_log,
- логи ошибок или error_log,
- FTP-логи,
- логи операций в панели управления.
Анализ логов проводится по-разному: это зависит от операции, которую нужно отследить. Например, если вы хотите поверить визиты на сайт и в панель управления, потребуются логи доступа и логи операций в панели управления. О типах логов и их назначении расскажем ниже.
Логи доступа (access_log)
access.log — это текстовый файл, в который записываются все обращения к веб-серверу. Его можно использовать, чтобы получить информацию о посещении вашего ресурса.
Лог доступа имеет следующий вид:
test.ru 123.123.123.123 — — [01/Jan/2022:00:00:00 +0000] «GET /index.html HTTP/1.1» 200 198 «https://test.ru/» «Mozilla/5.0 (compatible; MSIE 6.0; AOL 9.0; Windows NT 5.1)» 16143 0
- test.ru — доменное имя сайта;
- 123.123.123.123 — IP-адрес, с которого обращается клиент;
- 01/Jan/2022:00:00:00 +0000 — дата и время запроса;
- GET — метод запроса;
- 200 — последний код ответа, если произошло внутреннее перенаправление (в примере — успешное обращение);
- 198 — размер ответа в байтах без HTTP-заголовка. Если ответ был размера 0, в лог-файле он отобразится знаком -;
- «https://test.ru/» «Mozilla/5.0 (compatible; MSIE 6.0; AOL 9.0; Windows NT 5.1)» — информация о клиенте (браузере, с которого посетили сайт);
- 16143 — PID процесса Apache;
- 0 — время работы процесса Apache.
Если на вашем аккаунте отключено ведение логов доступа, его можно включить в панели управления в разделе «Статистика и логи». Если вам нужны логи за прошедшие дни, запросите их в службе технической поддержки.
Логи ошибок (error_log)
error.log — это файл, в котором фиксируются все типы ошибок сервера. Логи ошибок позволяют отследить, в какой момент возникла проблема: это поможет в ее решении.
Лог ошибок (error.log) имеет следующий вид:
test.ru [Fri Jan 01 00:00:00 2022] [error] [client 123.123.123.123] File does not exist: /home/d/test/public_html/favicon.ico
- test.ru — доменное имя сайта;
- Fri Jan 01 00:00:00 2022 — дата и время возникновения ошибки;
- 123.123.123.123 — IP-адрес, с которого обратился клиент.
Если на вашем аккаунте отключено ведение лога ошибок, его можно включить в панели управления в разделе «Статистика и логи». Если вам нужны логи за прошедшие дни, запросите их в службе технической поддержки.
FTP-логи
Логи FTP помогают отследить подключения по протоколу FTP и действия при удаленном соединении с сервером.
FTP-лог имеет следующий вид:
2022-01-01T00:00:00+03:00 vhXX pure-ftpd: (?@123.123.123.123) [DEBUG] Command [user] [vhXXtest]
2022-01-01T00:01:00+03:00 vhXX pure-ftpd: (?@123.123.123.123) [INFO] vhXXtest is now logged in
2022-01-01T00:02:00+03:00 vhXX pure-ftpd: (vhXXtest@123.123.123.123) [DEBUG] Command [retr] [configuration.php]
2022-01-01T00:03:00+03:00 vhXX pure-ftpd: (vhXXtest@123.123.123.123) [NOTICE] /home/v/vhXXtest/public_html//configuration.php downloaded (5317 bytes, 77503.32KB/sec)
2022-01-01T00:04:00+03:00 vhXX pure-ftpd: (vhXXtest@123.123.123.123) [DEBUG] Command [pasv] []
2022-01-01T00:05:00+03:00 vhXX pure-ftpd: (vhXXtest@123.123.123.123) [DEBUG] Command [stor] [configuration.php]
2022-01-01T00:06:00+03:00 vhXX pure-ftpd: (vhXXtest@123.123.123.123) [NOTICE] /home/v/vhXXtest/public_html//configuration.php uploaded (5165 bytes, 985.55KB/sec)
2022-01-01T00:07:00+03:00 vhXX pure-ftpd: (vhXXtest@123.123.123.123) [INFO] Logout.
- 2022-01-01T00:00:00+03:00 — дата и время действия на сервере FTP,
- 123.123.123.123 — IP-адрес сервера,
- vhXX — имя сервера,
- vhXXtest — имя FTP-пользователя.
Логи FTP можно получить при обращении в службу технической поддержки.
Логи операций в панели управления
Логи операций позволяют отследить всю активность в панели управления SpaceWeb. Благодаря им вы сможете выявить несанкционированные посещения в системе.
Логи операций в панели управления имеют следующий вид:
46085314 Неуспешная авторизация в клиентской ПУ 123.123.123.123 2022-01-01 00:00:00
46172855 Сделан заказ на домен test.ru; mov; test 2022-01-01 00:01:00
46172895 Удалён домен test.ru test 2022-01-01 00:10:00
46518875 Выход из клиентской ПУ 123.123.123.123 test 2022-01-01 00:11:00
46554201 Создание папки /testforum test 2022-01-02 00:00:00
46554208 Создана база данных test_bd test 2022-01-02 00:10:00
46554210 Установка CMS из панели управления smf test.ru:/testforum/ test 2022-01-02 00:20:00
- 46085314 — номер операции,
- 123.123.123.123 — IP-адрес сервера,
- test — имя пользователя панели управления,
- 2022-01-01 00:00:00 — дата и время выполнения операции.
Логи операций в панели управления можно включить в разделе «Профиль» на вкладке Логи ПУ.
Как анализировать логи при высокой нагрузке на сервер
Для анализа логов подключитесь к серверу по SSH. Далее введите команду, которая подходит для вашего случая.
- Проверьте, на какой странице было наибольшее число посещений за день:
cat test.ru/access_log | awk ‘{ print $8}’ | sort | uniq -c | sort -n -k 1 | tail -n 50
Вместо test.ru укажите корневую директорию сайта.
- Чтобы проверить запросы за несколько прошедших дней, выполните команду:
cat test.ru/access_log*gz | awk ‘{ print $8}’ | sort | uniq -c | sort -n -k 1 | tail -n 50
Вместо test.ru укажите корневую директорию сайта. После этого сформируется архив с журналом логов.
- Выявить аномальное число запросов с одного IP-адреса за день:
cat test.ru/access_log | awk ‘{ print $2}’ | sort | uniq -c | sort -n -k 1 | tail -n 50
Вместо test.ru укажите корневую директорию сайта.
- Чтобы проверить запросы за несколько прошедших дней, выполните команду:
cat test.ru/access_log*gz | awk ‘{ print $2}’ | sort | uniq -c | sort -n -k 1 | tail -n 50
Вместо test.ru укажите корневую директорию сайта. После этого сформируется архив с журналом логов.