Какие порты должны быть открыты на сервере pptp?
Здравствуйте, возникла задача обеспечить доступ сотрудников с домашних машин в корпоративную сеть. На сервере поднят pptpd. Какие порты надо открыть на сервере средствами iptables (кроме gre-протокола), чтобы обеспечить нормальное соединение удаленных клиентов? К сожалению, нигде не смог найти внятных комментариев на эту тему.
Заранее благодарю, Сергей.
anonymous
22.10.06 18:29:40 MSD
Re: Какие порты должны быть открыты на сервере pptp?
Deleted
( 22.10.06 18:34:01 MSD )
Ответ на: Re: Какие порты должны быть открыты на сервере pptp? от Deleted 22.10.06 18:34:01 MSD
Re: Какие порты должны быть открыты на сервере pptp?
Спасибо большое за помощь. Все заработало.
С уважением, Сергей.
anonymous
( 22.10.06 18:59:41 MSD )
Вы не можете добавлять комментарии в эту тему. Тема перемещена в архив.
Похожие темы
- Форум Как настроить pptpd для работы с клиентами из других сетей (2012)
- Форум не работает pptpd (2006)
- Форум pptpd (сервер) + zyxel (клиент) (2014)
- Форум VPN (2010)
- Форум pptpd GRE рвет разрыв соединения (2013)
- Форум Знатокам XUL вопрос про datasources (2008)
- Форум NAT и несколько VPN — соединений: помогите решить проблему (2006)
- Форум открытие порта (2014)
- Форум ОТКРЫТИЕ ПОРТОВ (2013)
- Форум Открытые порты (2010)
Какие порты открыть для VPN PPTP, L2TP, IPsec, OpenVPN и WireGuard

Во многих случаях, даже если мы хотим остаться и остаться, будь то в отпуске или на досуге, наш смартфон всегда с нами. Таким образом, там, где мы все имеем, у нас, вероятно, есть общедоступная сеть Wi-Fi, доступная для многих случаев. Будь то для нашей собственной безопасности или безопасности компании, мы должны использовать их с осторожностью и быть защищенными. Первое, что нужно сделать, это объяснить, зачем нужен собственный сервер. Затем мы находим несколько портов для VPN, которые мне нужно открыть на маршрутизаторе в соответствии с используемым протоколом VPN.
Причины иметь VPN-сервер в нашем доме
Здесь мы должны говорить о Внешние VPN-серверы, которые позволяют нам подключаться к их сети, чтобы иметь возможность перемещаться с большей целостностью и безопасностью, шифровать наши данные. В этом случае это было бы похоже на открытие портов для VPN, которую мы размещаем в нашей домашней сети. Целью использования этого типа сервера является повышение безопасности и целостности нашего интернет-соединения, когда все наши данные перемещаются. Таким образом, наша информация перемещается, как если бы она была защищена в изящном туннеле к крипте, который дает киберпреступникам доступ. Как мы уже объясняли ранее, одной из альтернатив может быть аренда высококачественного VPN, такого как NordVPN, SurfShark, CyberGhost или HMA VPN. Однако мы можем выбрать бесплатные и безопасные альтернативы. Достаточно открыть порты для VPN на роутере и иметь хорошее сетевое оборудование. В наши дни пользователям все чаще приходится быть осторожными известных производителей, таких как как ASUS, ФРИЦ! Box, NETGEAR или D-Link вместо тех, которые предоставляет наш FAI. Причинами, по которым они выбирают это сетевое оборудование, являются их лучшее качество Wi-Fi, возможность иметь ваш VPN или ваш мультимедийный сервер и многое другое. Изящнее к более качественному материалу и к более полной прошивке. Кроме того, другое оборудование оказывает существенное влияние на такие устройства, как Tarte aux framboises ОУ NAS серверы. Следовательно, если у нас есть одно из этих двух устройств в нашей домашней сети, мы также можем использовать их для настройки нашего собственного VPN-сервера.
- Это позволяет нам безопасно и конфиденциально подключаться к Интернету.
- Мы можем использовать его для импорта или.
- Мы не зависим от платежного сервиса.
- Мы можем выбрать протокол и безопасность нашего VPN. Поэтому мы можем выбирать между L2TP, OpenVPN, IPsec и WireGuard, PPTP отвергается, поскольку это незащищенный протокол, хотя он все еще используется.
Исходя из этого, имеем неудобства, которые будут:
- Безопасность между нами, мы должны убедиться, что этот маршрутизатор, NAS или Raspberry Pi обновлены и хорошо настроены.
- Энергозатратность относительная, потому что в некоторых случаях они будут работать всегда, так что это ничего не будет стоить, как это делает NAS-сервер.
Еще один очень важный аспект, когда у нас дома есть VPN-сервер, заключается в том, что мы можем получить доступ ко всем общим ресурсам, как если бы мы были физически подключены, поэтому нам нужно кое-что принять во внимание.
Какие порты мы должны открыть на нашем маршруте
Чтобы настроить VPN-сервер на компьютере, нам нужно открыть несколько портов TCP или UDP. У каждого роутера своя прошивка со своими параметрами, как в случае с Raspberry Pi или NAS. Это процедура для каждого из них. Если взять в качестве примера NAS QNAP, процесс его настройки очень прост. В свою очередь, если мы посмотрим на Raspberry Pi, процедура, как правило, будет более сложной, поскольку установка, настройка и запуск выполняются гораздо «вручную».
Но будь то сетевое оборудование, которое мы используем, все они имеют одну общую черту при настройке. В этом случае нам нужно сделать возможным использование нашего VPN-сервера иметь соответствующие порты . Если мы этого не сделаем, наш маршрутизатор заблокирует соединение, и мы не сможем его использовать. Также было бы целесообразно, чтобы локальный IP-адрес был установлен в статике DHCP маршрутизатора или, если это не так, в самом устройстве принимает такую настройку.
Следует также отметить, что порты, которые мы используем, будут разными и различаются в зависимости от используемого нами протокола VPN, на самом деле некоторые протоколы позволяют нам использовать порт TCP или UDP, который мы хотим, но мы указываем, какие порты по умолчанию. Далее мы показываем порты для VPN, которые нам нужно открыть в соответствии с протоколом, который мы используем для создания нашего сервера:
- PPTP: обычаи TCP порт 1723. Очень важно отметить, что протокол PPTP устарел. На самом деле, он представляет множество уязвимостей. По этой причине было бы целесообразно держать эту дверь закрытой и выбрать другой протокол, о котором мы упомянем ниже.
- L2TP – Используйте порт 1701 авек TCP . Этот протокол VPN не допускает коммутации портов, это норма.
- IPSec / IKEv2 : использовать порты 500 эт 1500УДП , мы должны открыть оба ворот. Этот протокол VPN не допускает коммутации портов, это норма.
- OpenVPN : порт по умолчанию, который используется 1194 УДП . Но мы можем настроить его и поставить на сервер другой, и мы даже можем выбирать между протоколом TCP или UDP.
- Защита файлов : порт по умолчанию, который используется 51820УДП . Однако мы можем настроить его и поставить на сервер другой, но он всегда должен быть UDP, а не TCP.
Как только мы узнаем, какие порты используют разные протоколы VPN, мы покажем вам практический пример открытия портов для VPN-сервера.
Практический пример открытия портов для VPN
Эти порты, о которых мы упомянем в предыдущем разделе, должны быть открыты на нашем маршруте. В нашем браузере мы вводим путь к нашему маршруту и вводим ваше имя пользователя и пароль для доступа к вашей веб-конфигурации. Оказавшись внутри, вы должны посмотреть Перенаправление портов раздел, Разрешить доступ , Конфигурация порта или как его называет производитель. Возьмем в качестве примера протокол L2TP, который использует порт 1701 с TCP.
В этом случае речь пойдет о Разрешить доступ раздел, нам нужно пронумеровать правило, выбрать протокол TCP и добавить порт 1701.

Применительно к выбранному нами оборудованию, которое уже имеет локальный IP-адрес, мы можем видеть целостность правила, готового к использованию нашим VPN-сервером.

В настоящее время, если наш VPN-сервер правильно настроен с протоколом L2TP и ему присвоен локальный IP-адрес 192.168.1.3, мы можем начать работу с ним из-за границы, его можно подключить из Интернета. Не забывайте, что для правильной работы вашего VPN-сервера мы используем различные типы протоколов VPN, и каждый из них использует свой порт TCP или UDP.
Как настроить VPN сервер с переадресацией портов?
-
Item_other —>
- Моноблоки (All-in-One)
- Планшеты
- Коммерческое сетевое оборудование
- Серия ROG
- AIoT и промышленные решения
- Блоки питания
- Проекторы
- VivoWatch
- Настольные ПК
- Компактные ПК
- Внешние накопители и оптические приводы
- Звуковые карты
- Игровое сетевое оборудование
- Одноплатный компьютер
- Корпуса
- Компьютер-брелок
- Наушники и гарнитуры
- Охлаждение
- Chrome-устройства
- Коммерческие
-
Commercial_list.Item —>
- Моноблоки (All-in-One)
- Информационные панели
- Ноутбуки
- Настольные ПК
- Мониторы
- Серверы и рабочие станции
- Проекторы
- Компактные ПК
- Сетевое оборудование
- Материнские платы
- Игровые станции
- Data Storage
Какие порты открывать для VPN PPTP, L2TP, IPsec, OpenVPN и WireGuard
Сегодня общественные сети Wi-Fi широко используются, их можно использовать, но это не значит, что нам не нужно принимать крайние меры предосторожности. В этом смысле мы никогда не должны забывать о нашей безопасности, и мы всегда должны иметь VPN связь. Иногда бывает такое время года, как летние каникулы, Пасха или длинные выходные, когда такая услуга очень необходима. Для дополнительного спокойствия мы должны выбрать платный VPN, потому что бесплатные иногда в конечном итоге продают часть наших данных. Другой безопасной и бесплатной альтернативой является создание VPN-сервера дома. В этом руководстве мы поговорим о том, какие порты открывать для VPN, если вы используете PPTP, L2TP, OpenVPN, IPsec и WireGuard протоколы.
Во многих случаях, даже если мы хотим отключиться и расслабиться, будь то отпуск или досуг, наш смартфон всегда с нами. Таким образом, куда бы мы ни пошли, наверняка во многих случаях у нас есть доступная общедоступная сеть Wi-Fi, которую мы можем использовать. Либо для нашей собственной безопасности, либо для безопасности компании, в которой мы работаем, мы должны использовать их с осторожностью и быть защищенными.
Первое, что мы собираемся сделать, это объяснить причины, по которым необходим собственный сервер. Затем мы увидим, какие порты для VPN я должен открыть на маршрутизаторе в зависимости от используемого протокола VPN.
Причины иметь в нашем доме VPN-сервер
Здесь мы должны поговорить о внешние VPN-серверы, Это те, которые позволяют нам подключаться к их сети, чтобы иметь возможность перемещаться с большей конфиденциальностью и безопасностью, зашифровывая наши данные. В этом случае это будет открытие портов для VPN, которые мы разместим в нашей домашней сети. Целью использования этого типа сервера является повышение безопасности и конфиденциальности нашего интернет-соединения, поскольку все наши зашифрованные данные передаются. Таким образом, наша информация выглядит так, как если бы она путешествовала в защищенном туннеле благодаря шифрованию, которое не позволяет киберпреступникам получить к ней доступ.
Что посмотреть в Па.
Please enable JavaScript
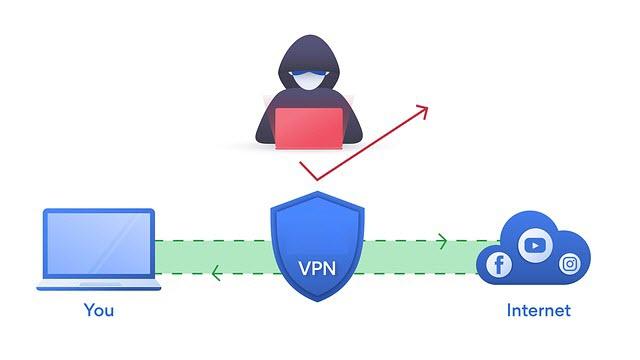
Как мы уже объясняли ранее, одним из вариантов может быть аренда качественного платного VPN, такого как NordVPN, SurfShark, CyberGhost или HMA VPN. Однако мы можем выбрать бесплатные и столь же безопасные варианты. Все, что требуется, — это открыть порты для VPN на маршрутизаторе и иметь соответствующее сетевое оборудование.
В настоящее время пользователи все чаще покупают роутеры от известных производителей, таких as ASUS, ФРИЦ! Box, NETGEAR или D-Link вместо использования тех, которые предоставляются нашим интернет-провайдером. Причины, по которым они выбирают это сетевое оборудование, заключаются в его более высоком качестве Wi-Fi, возможности иметь свой VPN или мультимедийный сервер и многое другое. Они достигают этого благодаря лучшему оборудованию и более полному микропрограммному обеспечению. Кроме того, другое оборудование, которое приобретает большое значение, — это такие устройства, как Raspberry Pi or NAS серверы. Следовательно, если у нас есть какое-либо из этих двух устройств в нашей домашней сети, мы также можем использовать их для настройки нашего собственного VPN-сервера.
- Это позволит нам безопасно и конфиденциально подключаться к Интернету.
- Мы можем использовать его откуда угодно.
- Мы не будем зависеть от платежной системы.
- Мы можем выбрать протокол и безопасность нашего VPN. Таким образом, мы можем выбирать между L2TP, OpenVPN, IPsec и WireGuard, PPTP отбрасывается, потому что это небезопасный протокол, хотя он все еще используется.
Исходя из этого, у нас есть следующие недостатки:
- Безопасность находится в наших руках, мы должны позаботиться о том, чтобы и этот маршрутизатор, NAS или Raspberry Pi были обновлены и хорошо настроены.
- Энергопотребление является относительным, потому что в некоторых случаях они всегда будут работать, поэтому не будет затрат, как сервер NAS.
Еще один очень важный аспект, когда у нас есть VPN-сервер в нашем доме, заключается в том, что мы можем получить доступ ко всем общим ресурсам, как если бы мы были физически подключены, поэтому мы должны это учитывать.
Какие порты мы должны открыть на нашем роутере
Если мы хотим настроить VPN-сервер на компьютере, нам нужно будет открыть определенные порты TCP или UDP. У каждого маршрутизатора своя прошивка со своими опциями, как в случае с Raspberry Pi или NAS. Это делает процедуру для каждого из них уникальной. Если мы возьмем в качестве примера случай с сетевым хранилищем QNAP, процесс его настройки очень прост. С другой стороны, если мы посмотрим на Raspberry Pi, процедура обычно будет более сложной, потому что установка, настройка и запуск гораздо более «ручные».
Однако, независимо от того, какое сетевое оборудование мы используем, все они имеют общую функцию при настройке. В этом случае для использования нашего VPN-сервера нам необходимо: открыть соответствующие порты . Если этого не сделать, наш роутер заблокирует соединение, и мы не сможем его использовать. Также было бы удобно, если бы локальный фиксированный IP-адрес был установлен в статическом DHCP маршрутизатора или, в противном случае, в самом устройстве, если оно поддерживает такую конфигурацию.
Следует также отметить, что используемые нами порты будут разными и будут зависеть от используемого нами протокола VPN, на самом деле, в некоторых протоколах разрешено использовать порт TCP или UDP, который мы хотим, но мы собираемся указать какие порты установлены по умолчанию. Затем мы покажем вам порты для VPN, которые мы должны открыть в соответствии с протоколом, который мы используем для создания нашего сервера:
- РРТР: использования TCP порт 1723. Следует отметить очень важный факт, что протокол PPTP устарел. Это связано с тем, что в нем много уязвимостей. По этой причине рекомендуется оставить этот порт закрытым и вместо этого выбрать другой из упомянутых ниже протоколов.
- L2TP — Использует порт 1701TCP . Этот протокол VPN не позволяет переключать порты, это стандарт.
- IPsec/IKEv2 : использовать порты 500 и 1500 УДП , нам придется открыть оба порта. Этот протокол VPN не позволяет переключать порты, это стандарт.
- OpenVPN : порт по умолчанию, который он использует 1194 УДП . Однако мы можем настроить его и поставить на сервер другой, и мы даже можем выбрать между протоколом TCP или UDP.
- Wireguard : порт по умолчанию, который он использует 51820 УДП . Однако мы можем настроить его и поставить на сервер другой, но он всегда должен быть UDP, а не TCP.
Как только мы узнаем, какие порты используют разные протоколы VPN, мы покажем вам практический пример открытия портов для сервера VPN.
Практический пример открытия портов для VPN
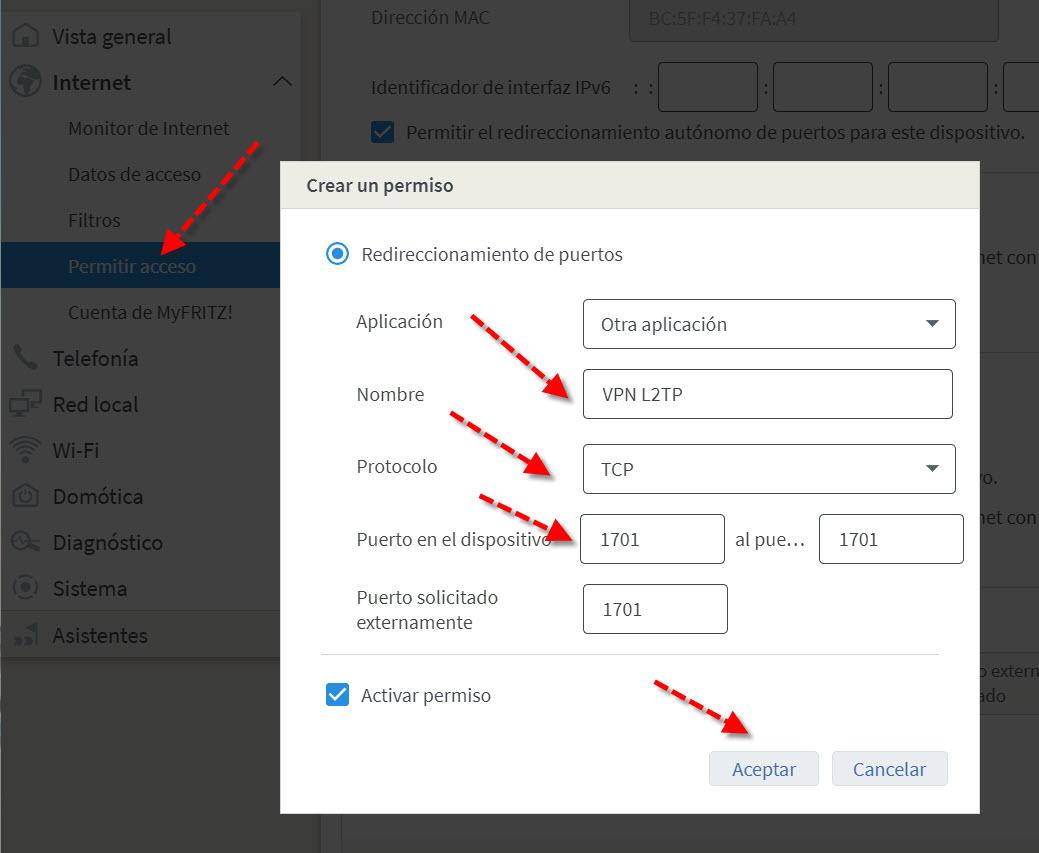
Эти порты, которые мы только что упомянули в предыдущем разделе, должны быть открыты в нашем маршрутизаторе. Таким образом, в нашем интернет-браузере мы поместим шлюз нашего маршрутизатора и введем ваше имя пользователя и пароль для доступа к вашей веб-конфигурации. Оказавшись внутри, нам придется искать Port Forwarding раздел, Разрешить доступ , Конфигурация порта или как назвал это производитель. Теперь мы возьмем в качестве примера протокол L2TP, который использует порт 1701 с TCP.
В этом случае это будет обсуждаться в Разрешить доступ раздел, нам нужно будет назвать правило, выбрать протокол TCP и добавить порт 1701.
Применительно к выбранному нами оборудованию, которому уже назначен локальный фиксированный IP-адрес, мы сможем увидеть полное правило, готовое к использованию нашим VPN-сервером.
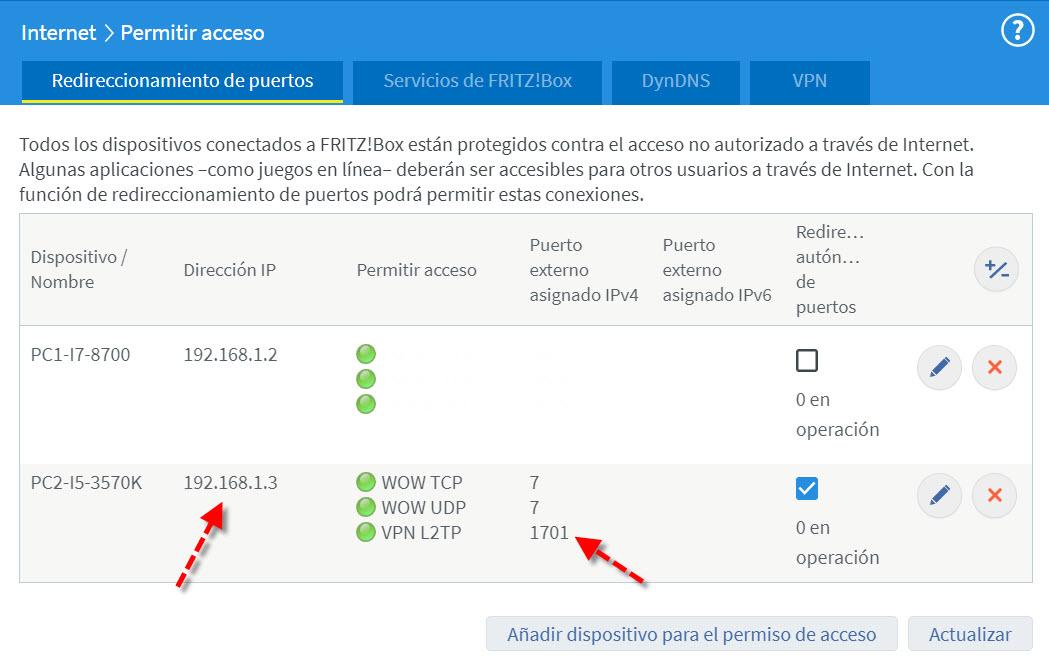
В настоящее время, если у нас есть наш VPN-сервер, правильно настроенный с использованием протокола L2TP и ему назначен локальный IP-адрес 192.168.1.3, мы можем начать работать с ним из-за границы, то есть из Интернета. Помните, что для правильного функционирования вашего VPN-сервера существуют разные типы протоколов в зависимости от используемой нами VPN, и что каждый из них использует свой порт TCP или UDP.