Установка Grafana на Ubuntu
Если вы хотите легко и быстро обрабатывать и визуализировать даже самые сложные данные, читайте нашу статью! Мы расскажем, что такое Grafana и покажем, как установить и настроить этот инструмент мониторинга данных на Ubuntu.
Что такое Grafana
Grafana — это платформа для мониторинга, анализа и визуализации данных. Grafana не собирает и не хранит данные, а представляет «сухие» цифры в виде красивых диаграмм и графиков. Для Grafana источник данных — системы мониторинга и хранилища систематических данных. Платформу можно подключить к Graphite, OpenTSDB, Prometheus, InfluxDB, MySQL, PostgreSQL и многим другим движкам.
Платформа была разработана в 2014 году Торкелем Одегардом. До этого момента почти никто из аналитиков не умел работать с СУБД. Чтобы получить данные, проанализировать, а затем оформить их в приятный глазу вид, приходилось приглашать программистов.
Grafana — универсальный инструмент. Платформа поддерживает десятки различных форматов отображения данных — таблицы, графики, распределения, диаграммы. Можно выстроить простые и понятные графики для данных любой сложности. А если вам потребуется оформить что-то очень редкое, вы сможете установить дополнительные плагины.

Платформа Grafana станет незаменимым инструментом для аналитиков в IT-сфере. Обычно подключение и настройку СУБД выполняют администраторы. Однако наша инструкция по Grafana на русском поможет вам самостоятельно установить и настроить инструмент для работы в Linux. После этого вы свободно сможете задавать нужные запросы.
Виртуальный сервер с установленной Grafana
VPS на Linux
Cэкономьте время на настройку Grafana на Ubuntu. Просто закажите VPS с уже установленной платформой для мониторинга.

Grafana: установка и настройка на Ubuntu
Рассмотрим установку на локальный компьютер (сервер):
Установка и обеспечение безопасности Grafana в Ubuntu 20.04
Grafana — это инструмент визуализации и мониторинга данных с открытым исходным кодом, который интегрируется со сложными данными из таких источников, как Prometheus, InfluxDB, Graphite, ElasticSearch. Grafana позволяет создавать предупреждения, уведомления и специальные фильтры для данных, а также проще взаимодействовать с коллегами посредством встроенных функций обмена данными.
В этом обучающем руководстве вы установите Grafana и защитите его сертификатом SSL и обратным прокси-сервером Nginx. После настройки Grafana у вас будет возможность настроить аутентификацию пользователя через GitHub, что позволит лучше организовать разрешения для вашей команды.
Предварительные требования
Для данного обучающего модуля вам потребуется следующее:
- Один сервер Ubuntu 20.04, настроенный в соответствии с указаниями обучающего модуля Начальная настройка сервера для Ubuntu 20.04, включая пользователя без привилегий root с привилегиями sudo и настроенный брандмауэр ufw .
- Зарегистрированное полное доменное имя. В этом обучающем руководстве мы будем использовать your_domain . Вы можете купить доменное имя на Namecheap, получить его бесплатно на Freenom или воспользоваться услугами любого предпочитаемого регистратора доменных имен.
- Следующие записи DNS, настроенные для вашего сервера. Вы можете следовать указаниям руководства Настройка имени хоста с помощью DigitalOcean для получения информации о том, как их добавить.
- Запись A, где your_domain указывает на публичный IP-адрес вашего сервера.
- Запись A, где www. your_domain указывает на публичный IP-адрес вашего сервера.
Шаг 1 — Установка Grafana
На этом первом шаге вы установите Grafana на сервер Ubuntu 20.04. Вы можете установить Grafana либо путем загрузки непосредственно с официального веб-сайта, либо через репозиторий APT. Поскольку репозиторий APT упрощает установку обновлений Grafana и управление ими, в этом обучающем руководстве мы будем использовать этот метод.
Скачайте ключ GPG Grafana с помощью wget , а затем выведите результат на apt-key . Это добавит ключ в список надежных ключей установки APT, что позволит загрузить и проверить пакет Grafana с подписью GPG:
В этой команде опция -q выключает сообщение об обновлении статуса для wget , а -O выводит файл, который вы загрузили в терминал. Эти два варианта гарантируют, что в apt-key выводится только содержимое загруженных файлов.
Затем добавьте репозиторий Grafana в свои источники APT:
Обновите свой кэш APT для обновления списка пакетов:
Теперь вы можете перейти к установке:
После установки Grafana используйте systemctl для запуска сервера Grafana:
Затем убедитесь в работе Grafana, проверив состояние службы:
Вывод должен выглядеть примерно так:
Output● grafana-server.service - Grafana instance Loaded: loaded (/lib/systemd/system/grafana-server.service; disabled; vendor preset: enabled) Active: active (running) since Thu 2020-05-21 08:08:10 UTC; 4s ago Docs: http://docs.grafana.org Main PID: 15982 (grafana-server) Tasks: 7 (limit: 1137) .В этом выводе содержится информация о процессе Grafana, включая его статус, главный идентификатор процесса (PID) и многое другое. active (running) указывает, что процесс выполняется корректно.
Наконец, активируйте службу для автоматического запуска Grafana при загрузке:
Результат будет выглядеть следующим образом:
OutputSynchronizing state of grafana-server.service with SysV service script with /lib/systemd/systemd-sysv-install. Executing: /lib/systemd/systemd-sysv-install enable grafana-server Created symlink /etc/systemd/system/multi-user.target.wants/grafana-server.service → /usr/lib/systemd/system/grafana-server.service.Это подтверждает, что systemd создал необходимые символические ссылки для автоматического запуска Grafana.
Grafana теперь установлен и готов к использованию. Затем вы защитите подключение к Grafana с помощью обратного прокси-сервера и сертификата SSL.
Шаг 2 — Настройка обратного прокси-сервера
Использование сертификата SSL гарантирует безопасность ваших данных путем шифрования подключения к Grafana и от него. Однако для использования этого подключения сначала необходимо перенастроить Nginx в обратный прокси-сервер для Grafana.
Откройте файл конфигурации Nginx, который вы создали при настройке блока сервера Nginx с помощью Let’s Encrypt в предварительных требованиях. Вы можете использовать любой текстовый редактор, но для этого обучающего руководства мы будем использовать nano :
Найдите следующий блок:
/etc/nginx/sites-available/your_domain
. location / try_files $uri $uri/ =404; > .Поскольку вы уже настроили Nginx для связи через SSL и поскольку весь веб-трафик на ваш сервер уже проходит через Nginx, вам просто нужно сообщить Nginx, чтобы он пересылал все запросы в Grafana, который работает в порту 3000 по умолчанию.
Удалите существующую строку try_files в этом location block и замените ее на proxy_pass :
/etc/nginx/sites-available/your_domain
. location / proxy_pass http://localhost:3000; > .Это будет направлять прокси-сервер в соответствующий порт. После завершения сохраните и закройте файл, нажав CTRL+X , Y , а затем ENTER , если вы используете nano .
Теперь протестируйте новые настройки, чтобы убедиться, что все настроено правильно:
Результат будет выглядеть следующим образом:
Outputnginx: the configuration file /etc/nginx/nginx.conf syntax is ok nginx: configuration file /etc/nginx/nginx.conf test is successfulНаконец, активируйте изменения, перезагрузив Nginx:
Теперь вы можете получить доступ к экрану входа по умолчанию Grafana, указав в адресной строке браузера https:// your_domain . Если вы не можете получить доступ к Grafana, убедитесь, что брандмауэр установлен на разрешение приема трафика в порту 443 , и затем отследите предыдущие инструкции.
После шифрования подключения к Grafana вы можете предпринять дополнительные меры защиты, начиная с изменения административных учетных данных Grafana по умолчанию.
Шаг 3 — Обновление учетных данных
Поскольку для каждой установки Grafana используются одни и те же административные учетные данные по умолчанию, лучше изменить данные для входа как можно скорее. На этом шаге вы обновите учетные данные для повышения безопасности.
Начнем с перехода к https:// your_domain из вашего веб-браузера. Это выведет экран входа по умолчанию, где вы увидите логотип Grafana, форму для ввода адреса электронной почты или имени пользователя (Email or username) и пароля (Password), кнопку входа (Log in) и ссылку восстановления пароля (Forgot your password?).

Введите admin в поля Адрес электронной почты или имя пользователя и Пароль, а затем нажмите на кнопку Вход.
На следующем экране вам будет предложено лучше защитить учетную запись путем изменения пароля по умолчанию:

Введите пароль для запуска в поле New password (Новый пароль) и Confirm new password (Подтвердить новый пароль).
Здесь можно нажать Submit (Отправить) для сохранения новой информации и Skip (Пропустить), чтобы пропустить это действие. Если вы пропустите этот шаг, вам будет предложено изменить пароль при следующем входе.
Чтобы повысить безопасность настройки Grafana, нажмите Submit (Отправить). Вы попадете на приветственную панель управления Grafana:

Теперь вы защитили свою учетную запись, изменив учетные данные по умолчанию. Затем вы измените конфигурацию Grafana, чтобы никто не смог создать новую учетную запись Grafana без вашего разрешения.
Шаг 4 — Отключение регистраций Grafana и анонимного доступа
Grafana предоставляет опции, позволяющие посетителям создавать пользовательские собственные учетные записи и просматривать панель управления без регистрации. Если доступ к Grafana через Интернет отсутствует или при работе с общедоступными данными, например состояние службы, возможно, вы захотите разрешить эти функции. Однако при использовании Grafana в режиме онлайн для работы с чувствительными данными анонимный доступ может сказаться на безопасности. Для решения этой проблемы необходимо немного изменить конфигурацию Grafana.
Запустите для редактирования главный файл конфигурации Grafana:
Найдите директиву allow_sign_up под заголовком [users] :
/etc/grafana/grafana.ini
. [users] # disable user signup / registration ;allow_sign_up = true .При активации этой директивы с помощью true появится кнопка Sign Up (Регистрация) на экране входа, позволяющая пользователям самостоятельно регистрироваться и получать доступ к Grafana.
При отключении этой директивы с помощью false кнопка Sign Up (Регистрация) удаляется, что повышает безопасность и конфиденциальность Grafana.
Раскомментируйте эту директиву, удалив ; в начале строки, а затем установите опцию false :
/etc/grafana/grafana.ini
. [users] # disable user signup / registration allow_sign_up = false .Затем найдите следующую директиву enabled под заголовком [auth.anonymous] :
/etc/grafana/grafana.ini
. [auth.anonymous] # enable anonymous access ;enabled = false .Установка enabled вместо true дает незарегистрированным пользователям доступ к вашим панелям управления; установка false предоставляет доступ к панели управления только для зарегистрированных пользователей.
Раскомментируйте эту директиву, удалив ; в начале строки, а затем измените опцию false :
/etc/grafana/grafana.ini
. [auth.anonymous] # enable anonymous access enabled = false .Сохраните файл и выйдите из текстового редактора.
Чтобы активировать изменения, перезапустите Grafana:
Убедитесь, что все работает, проверив состояние службы Grafana:
Как и ранее, вывод сообщит, что Grafana active (running) .
Теперь впишите в строке браузера https:// your_domain . Чтобы вернуться на экран Регистрации, установите курсор на ваш аватар в нижнем левом углу экрана и нажмите на появившуюся кнопку Выход.
После выхода проверьте, что кнопка Sign Up (Регистрация) отсутствует и вы не можете зарегистрироваться, не введя учетные данные для входа.
На этом этапе Grafana полностью настроен и готов к работе. Затем вы можете упростить процесс входа для вашей организации путем аутентификации через GitHub.
(Дополнительно) Шаг 5 — Настройка приложения OAuth для GitHub
Для регистрации альтернативным способом можно настроить аутентификацию Grafana через GitHub, что предоставляет доступ для входа всем членам авторизованных организаций GitHub. Это может быть особенно полезно, если вы хотите разрешить нескольким разработчикам взаимодействовать и получать доступ к метрическим показателям без необходимости создавать специальные учетные данные для Grafana.
Сначала войдите в учетную запись GitHub, связанную с вашей организацией, а затем перейдите на страницу профиля GitHub на https://github.com/settings/profile
Переключите контекст настроек, нажав на имя в левой части экрана, а затем выбрав свою организацию в выпадающем меню. Это позволит переключить контекст с Personal settings (Персональные настройки) на Organization settings (Настройки организации).
На следующем экране вы увидите Organization profile (Профиль организации), где можно будет изменить такие настройки, как Organization display name (Отображаемое имя организации), Email (Адрес электронной почты) организации и URL (URL-адрес) организации.
Поскольку Grafana использует OAuth — открытый стандарт для предоставления удаленного доступа к локальным ресурсам третьим сторонам — для аутентификации пользователей через GitHub, вам нужно будет создать новое приложение OAuth в GitHub.
Нажмите на ссылку OAuth Apps (Приложения OAuth) в Developer settings (Настройки разработчика) в нижнем левом углу экрана.
Если у вас уже нет приложений OAuth, связанных с вашей организацией на GitHub, вы получите уведомление No Organization Owned Applications (Нет приложений, принадлежащих организации). В противном случае вы увидите список приложений OAuth, уже подключенных к вашей учетной записи.
Нажмите на кнопку New OAuth App (Новое приложение OAuth), чтобы продолжить.
На следующем экране впишите следующие данные об установке Grafana:
- Application name (Имя приложения) — это поможет отличать разные приложения OAuth друг от друга.
- Homepage URL (URL-адрес домашней страницы) — это укажет GitHub, где найти Grafana. Введите https:// your_domain в это поле, заменив your_domain на свой домен.
- Application Description (Описание приложения) — описание цели вашего приложения OAuth.
- Application callback URL (URL-адрес вызова приложения) — адрес, на который будут направляться пользователи после успешной аутентификации. Для Grafana это поле должно быть установлено на https:// your_domain /login/github .
Помните, что пользователи Grafana, которые выполняют вход через GitHub, будут видеть данные, введенные в первые три предыдущих поля, поэтому следует вводить значимую и соответствующую информацию.
После завершения форма будет выглядеть примерно следующим образом:

Нажмите на зеленую кнопку Register application (Регистрация приложения).
Теперь вы будете перенаправлены на страницу, содержащую Client ID (Идентификатор клиента) и Client Secret (Секрет клиента), связанные с вашим новым приложением OAuth. Запишите оба значения, так как потребуется добавить их в главный файл конфигурации Grafana для завершения настройки.
Предупреждение! Держите свой Идентификатор клиента и Секрет клиента в надежном закрытом месте, так как они могут быть использованы для атаки.
После создания вашего приложения OAuth для GitHub вы готовы изменить конфигурацию Grafana для использования GitHub для аутентификации.
(Дополнительно) Шаг 6 — Настройка Grafana в качестве приложения OAuth для GitHub
Чтобы завершить аутентификацию GitHub для настройки Grafana, вы внесете некоторые изменения в файлы конфигурации Grafana.
Для начала откройте главный файл конфигурации Grafana.
Найдите заголовок [auth.github] и раскомментируйте этот раздел, удалив ; в начале каждой строки, кроме ;allowed_domains = и ;team_ids = , которые не будут изменены в этом обучающем руководстве.
Затем выполните следующие изменения:
- Установите enabled и allow_sign_up вместо true . Это позволит выполнить аутентификацию GitHub разрешит членам дозволенной организации самостоятельно создавать учетные записи. Обратите внимание, что эта настройка отличается от свойства allow_sign_up в [users] , которое вы изменили в Шаге 4.
- Установите client_id и client_secret вместо значений, полученных во время создания приложения OAuth для GitHub.
- Установите allowed_organizations в качестве имени вашей организации, чтобы только члены вашей организации могли регистрироваться и входить в Grafana.
Полная конфигурация будет выглядеть следующим образом:
/etc/grafana/grafana.ini
. [auth.github] enabled = true allow_sign_up = true client_id = your_client_id_from_github client_secret = your_client_secret_from_github scopes = user:email,read:org auth_url = https://github.com/login/oauth/authorize token_url = https://github.com/login/oauth/access_token api_url = https://api.github.com/user ;allowed_domains = ;team_ids = allowed_organizations = your_organization_name .Теперь вы сообщили Grafana всю необходимую информацию о GitHub. Чтобы завершить настройку, вам нужно будет активировать переадресации за обратным прокси-сервером. Это выполняется путем установки значения root_url под заголовком [server] .
/etc/grafana/grafana.ini
. [server] root_url = https://your_domain .Сохраните конфигурацию и закройте файл.
Затем перезапустите Grafana для активации изменений:
Наконец, убедитесь, что служба запущена и работает.
Вывод будет указывать, что служба active (running) .
Теперь протестируйте новую систему аутентификации, перейдя на https:// your_domain . Если вы уже вошли в Grafana, наведите мышку на аватар для входа в нижнем левом углу экрана и нажмите Sign out (Выход) в дополнительном меню, которое появляется рядом с вашим именем.
На странице входа вы увидите новый раздел под начальной кнопкой Log in (Вход), который включает кнопку Sign in with GitHub (Регистрация с помощью GitHub) с логотипом GitHub.

Нажмите на кнопку Sign in with GitHub (Регистрация с помощью GitHub) для перенаправления на GitHub, где вы зарегистрируете свою учетную запись GitHub и подтвердите свое намерение авторизовать Grafana (Authorize Grafana).
Нажмите на зеленую кнопку Authorize your_github_organization (Авторизовать your_github_organization ).
Примечание. Убедитесь, что ваша учетная запись GitHub принадлежит к утвержденной организации, а ваш адрес электронной почты Grafana соответствует вашему адресу электронной почты GitHub. Если вы попытаетесь аутентифицировать учетную запись GitHub, которая не принадлежит к утвержденной организации, вы получите сообщение Login Failed (Ошибка входа) с текстом User not a member of one of the required organizations (Пользователь не является участником ни одной из утвержденных организаций).
Теперь вы выполните вход с помощью существующей учетной записи Grafana. Если учетная запись уже не существует для пользователя, в качестве которого вы выполнили вход, Grafana создаст новую учетную запись пользователя с разрешениями для просмотра (Viewer), чтобы новые пользователи могли использовать только существующие панели управления.
Чтобы изменить разрешения по умолчанию для новых пользователей, откройте главный файл конфигурации Grafana для редактирования.
Найдите директиву auto_assign_org_role под заголовком [users] и раскомментируйте настройку, удалив ; в начале строки.
Измените директиву на одно из следующих значений:
- Viewer — может использовать только существующие панели управления
- Editor — может использовать, изменять и добавлять панели управления
- Admin — имеет разрешение выполнять все действия
В этом руководстве будет установлено автоматическое присвоение Viewer :
/etc/grafana/grafana.ini
. [users] . auto_assign_org_role = Viewer .После сохранения изменений закройте файл и перезапустите Grafana:
Проверьте состояние службы:
Как и ранее, состояние будет выглядеть как active (running) .
На этом этапе вы полностью настроили Grafana, чтобы члены вашей организации GitHub могли регистрироваться и использовать вашу установку Grafana.
Заключение
В этом обучающем руководстве вы установили, настроили и обеспечили защиту Grafana, а также научились давать разрешение членам вашей организации на аутентификацию через GitHub.
Чтобы расширить текущую установку Grafana, используйте список официальных и созданных сообществом панелей управления и плагинов. Дополнительную информацию об использовании Grafana в целом можно найти в официальной документации Grafana или обратиться к нашим другим обучающим руководствам по мониторингу.
Thanks for learning with the DigitalOcean Community. Check out our offerings for compute, storage, networking, and managed databases.
Установка Grafana на Ubuntu 20.04
Создадим сервер который будет соответствовать рекомендованным характеристикам.
Чтобы создать серверы, выполните следующие действия:
- Войдите в личный кабинет, перейдите на вкладку vStack cloud > Servers и нажмите кнопку Create Server:

- Выберете рекомендованные требования и нажмите кнопку Create:


- Если требуется установить какие то приложения, то вы можете сделать это на этапе развертывания:

- Не забываем настроить доступ к серверу. (Либо через приватный ssh ключ, либо используя логин + пароль)
1. Установка grafana идет из официального репозитория разработчика.
Для этого скачаем GPG-ключ и добавим его в список доверенных ключей.
wget -q -O — https://packages.grafana.com/gpg.key | sudo apt-key add

2. Теперь, нам нужно добавить в репозиторий Grafana.
sudo add-apt-repository «deb https://packages.grafana.com/oss/deb stable main»

3. После добавления, нам предстоит обновить кэш АРТ и продолжить установку Grafana:
sudo apt update
sudo apt install grafana
sudo apt-get install grafana-enterprise

Если при завершении установки вам выдает ошибку эту ошибку

Вам нужно прописать команду «apt –fix-broken install» и снова попробовать установить, должно все заработать.
apt –fix-broken install
4. После установки, добавляем в автозагрузку grafana и запустить сам демон Grafana:
sudo systemctl enable grafana-server
sudo systemctl daemon-reload
sudo systemctl start grafana-server

5. На этом и завершается установка репозитория Grafana на Ubuntu и она готова к применению.
И в конце проверяем статус Grafana:
sudo systemctl status grafana-server
Если все настроено верно, то в результате получаем следующее сообщение:

Демонстрация конфигурирования брандмауэра для предоставления доступа к Grafana
В стандартной настройке нам показывают что Grafana доступна только по порту 3000. Но если, мы хотим использовать утилиту iptables или брандмауэра firewalld, нам предстоит предоставить им сетевой доступ к этому порту.
Скачиваем firewalld:apt install firewalld
Настройка для брандмауэра firewalld (Это прописывание нового свода правил)
firewall-cmd —zone=public —add-port=3000/tcp –permanent

Далее просто перезагружаем, чтобы применилась конфигурация.
systemctl reload firewalld

Настройка для утилиты iptables:
nano /etc/sysconfig/iptables
Дальше находим раздел «OUTPUT ACCEPT» и вписываем данную строку(выделена на скриншоте):

И перезапускаем iptables:

После всех манипуляций описанных выше, сетевой экран даст доступ по подключению к порту 3000. Можно легко проверить, открыв в новой вкладке интерфейс Grafana. Данные для входа по умолчанию admin (логин и пароль).

Дальше после того мы ввели логин/пароль, он попросит нас написать уже новый пароль. (пишем свой ультра сложный пароль)

После смены пароля, авторизуйтесь и вы попадете на web интерфейс Grafana.

Если не получается произвести вход в Grafana или вы сменили пароль, то через CLI административный пароль WEB-интерфейса можно его сбросить, для этого прописываем следующую команду:
grafana-cli admin reset-admin-password —homepath «/usr/share/grafana» новый пароль
После завершения этих манипуляций, можно пробовать снова заходить в WEB-интерфейс Grafana введя ваш новый пароль.
Вывод:
Благодаря данной публикации, вы с легкостью установите систему мониторинга Grafana на сервер с операционной системой Ubuntu 20.04
Как установить Grafana (Debian / Ubuntu)
В этом руководстве мы будем идти в пошаговый процесс установки для графана на дистрибутиве Debian или Ubuntu Linux. Все, что вам нужно для этого руководства, это доступ к вашему серверу HOSTWINDS с любым распространением. Если у вас есть все и может подключитесь к вашему серверу HostwindsТогда давайте начнем устанавливать графану.
Чтобы запустить процесс установки, вам нужно будет установить 2 протокола на вашем сервере. Первый, APT-Transport-HTTPS, позволит вам загрузить репозитории, доступ к протоколу HTTPS. Второе, что вам нужно будет установить, это программное обеспечение — общие свойства. Это поможет вам управлять репозиториями, от которых вы устанавливаете пакеты. Введите эти две команды:
sudo apt-get install apt-transport-https software-properties-commonЗатем вам нужно будет добавить ключ доверенного репозитория из https://packages.grafana.com/gpg.key. Вам нужно будет ввести эту команду:
wget -O - https://packages.grafana.com/gpg.key | sudo apt-key add -Следующее, что вам нужно будет сделать, это добавить репозиторий. Будут две разные репозитории, которые вы можете добавить, нормальную версию OSS и версию предприятия. Эти два сервиса по существу будут одинаковыми, но вы можете легко обновить версию предприятия позже, если вы хотите оплатить услугу. Вот команды для входа:
sudo add-apt-repository "deb https://packages.grafana.com/enterprise/deb stable main"sudo add-apt-repository "deb https://packages.grafana.com/oss/deb stable main"Есть только две простые команды, чтобы закончить его. Вам нужно будет запустить обновление, чтобы получить последний репозиторий из Grafana, а затем вам нужно будет установить Grafana в свой VPS. Кроме того, вам придется установить либо для предприятия, либо версию OSS.
sudo apt-get updateПредприятие:
sudo apt-get install grafana-enterprisesudo apt-get install grafanaТеперь у вас должен быть установлен Grafana на вашем сервере. Поздравляю! Теперь вам нужно запустить Grafana, чтобы запустить приложение. Это простая команда, которую вам нужно будет использовать для запуска Grafana.
sudo /bin/systemctl start grafana-serverТеперь, когда Grafana работает, все, что вам нужно сделать, это получить доступ к ней.Для этого вам нужно будет пойти в ваш любимый браузер и ввести свой IP с портом 3000. Примером этого будет «Yourip: 3000» или «192.168.1.2:3000».Как только вы введете это, вы должны увидеть этот экран:
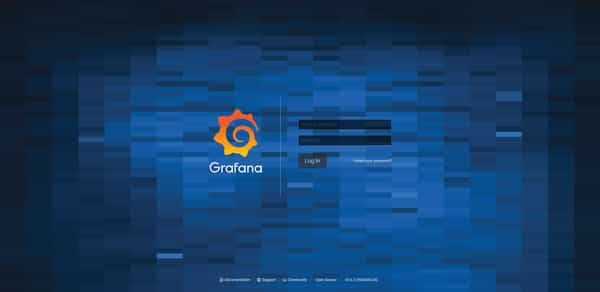
После того, как вы попадете на этот экран, вы захотите ввести имя пользователя как «admin» и пароль как «admin» также.Когда вы ввели эту информацию, она попросит вас изменить пароль.
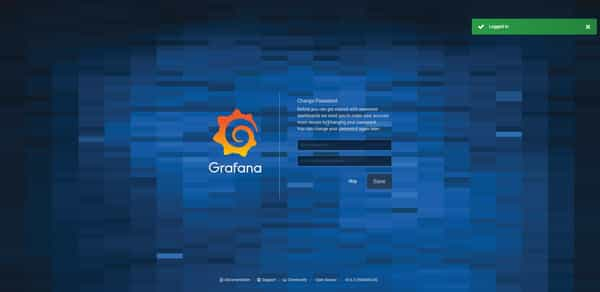
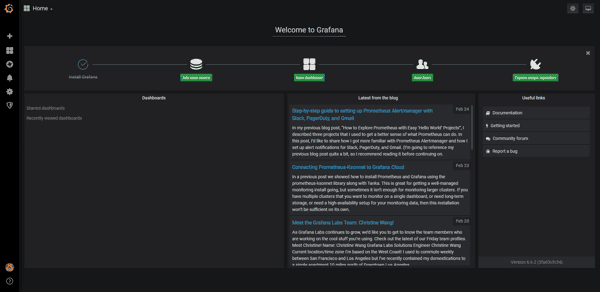
Наконец, как только вы введете этот новый пароль или пропустите этот процесс, чтобы сохранить тот же пароль, вы сможете войти в свое приложение Grafana.
Написано Luke Johnston / май 29, 2020