Что такое ssh agent forwarding
Ssh-ключ используется только на том компьютере, на котором он лежит. Это значит, что если вы перешли на сервер, а затем пытаетесь подключиться к GitHub – будут использоваться уже не ключи с вашего компьютера, а ключи от сервера!

Получается, что чтобы подключиться к GitHub с сервера – нужно создавать новую пару ключей уже на сервере и подключать их к Гитхабу и…? Нет, можно “пробросить” ключи с вашего компьютера на сервер.
Пробросить != скопировать. Пробросить – значит, что сервер сможет использовать ключи с вашего ПК, но только пока вы к нему подключены. Так ваши коллеги, у которых тоже есть доступ к серверу, не получат ваши ssh-ключи, ваш аккаунт останется в безопасности.
SSH Agent Forwarding – это как раз технология, которая позволяет “пробрасывать” ключи.

Мы добавили ForwardAgent yes в конфиг, за счёт чего при подключении к серверу ваш ПК пробрасывает ключи на сервер. Теперь сервер может авторизовываться на GitHub с ssh-ключами с вашего компьютера. Как только вы отключитесь от сервера – они “пропадут” с сервера.
Читать подробнее
- An Illustrated Guide to SSH Agent Forwarding
- Как настроить Using SSH agent forwarding на GitHub
- Managing deploy keys на GitHub
Попробуйте бесплатные уроки по Python
Получите крутое код-ревью от практикующих программистов с разбором ошибок и рекомендациями, на что обратить внимание — бесплатно.
Переходите на страницу учебных модулей «Девмана» и выбирайте тему.
Что такое протокол SSH
Иными словами, SSH — это дистанционная командная строка. Визуально вы работаете на своем компьютере, но в реальности — на другом.
- Что значит «протокол»?
- Что значит «защищенный протокол»?
- Для чего нужен SSH?
- Как подключаться по SSH?
- Подключение по SSH по паролю
- Подключение по SSH по ключу, без пароля
- ssh-agent
- Форвардинг (проброс) ключей
- Частые вопросы
- Дополнительные ссылки
Что значит «протокол»?
Протокол — это набор соглашений, правил, по которым разные программы могут обмениваться информацией. SSH — это набор правил, который известен и вашему компьютеру, и физически отдаленному компьютеру.
Пример: вы вводите команду удаления файла. Эта команда передается на другой компьютер и выполняется там. Ответ (или сообщение об ошибке) возвращается и показывается на вашем компьютере.
Что значит «защищенный протокол»?
По такому протоколу работают сайты с HTTPS и онлайн-банкинг. При защищенном соединении все данные передаются в зашифрованном виде. Даже если злоумышленник перехватит информацию, он не сможет расшифровать ее.
Для чего нужен SSH?
Не всегда есть возможность физически находиться у компьютера, с которым нужно работать. Например, если вы хотите создать свой сайт, то он будет размещен на компьютере хостинг-провайдера. Этот компьютер может находиться на другом конце света. Чтобы запускать команды с него без физического доступа, вам понадобится SSH-ключ.
Как подключаться по SSH?
Для подключения к удаленной машине по SSH нужен клиент — специальная программа. В *nix-подобных системах (Linux, macOS) клиент обычно установлен в системе по умолчанию, поэтому достаточно просто открыть терминал.
Для подключения нужно указать адрес сервера и, опционально, имя пользователя и порт. Вот как выглядит команда при использовании консольного клиента (в терминале):
ssh username@remote_host -p port Например, для подключения к серверу 52.307.149.244 в аккаунт ivan нужно ввести:
ssh ivan@52.307.149.244 Если не указывать порт, то будет использован порт SSH по умолчанию — 22 . Используемый порт задается при настройке SSH-сервера — программы, которая запущена на удаленном компьютере и ожидает подключения извне.
Fingerprint
При первом подключении появится сообщение:
The authenticity of host '52.307.149.244 (52.307.149.244)' can't be established. ECDSA key fingerprint is fd:fd:d4:f9:77:fe:73:84:e1:55:00:ad:d6:6d:22:fe. Are you sure you want to continue connecting (yes/no)? yes Введите yes в первый раз.
Это нужно для повышения безопасности. При настройке SSH-сервера создается уникальная комбинация символов — fingerprint («отпечатки пальцев»). Ваш компьютер запоминает эту комбинацию и сверяет ее при каждом новом соединении. Представьте, что кто-то внёс изменения в систему, например:
- Переустановил SSH-сервер
- Переустановил всю операционную систему
- Заменил удаленный компьютер, сохранив его адрес
Даже в этом случае вы заметите изменения, потому что fingerprint тоже изменится.
Если fingerprint не меняется, то такое сообщение не будет появляться.
Подключение по SSH по паролю
Простейший вариант — подключение по паролю. После ввода команды ssh система запросит пароль:
ivan@52.307.149.244's password: Пароль придется вводить каждый раз.
Подключение по SSH по ключу, без пароля
Для удобного подключения по SSH (и многим другим сервисам) без ввода пароля можно использовать ключи.
Нужно создать пару ключей: приватный (закрытый) ключ и публичный (открытый) ключ. Приватный ключ нужно хранить и никогда никому не показывать. Публичный ключ можно показывать всем и распространять свободно.
Эти ключи связаны друг с другом таким образом, что зашифровав информацию одним ключом, расшифровать ее можно только другим. Например, если ваш друг зашифрует письмо вашим публичным ключом, то прочитать его сможете только вы, потому что для этого нужен ваш приватный ключ. И наоборот: если вы зашифруете что-то своим приватным ключом, то расшифровать его можно только вашим публичным ключом. Так как публичный ключ доступен всем, любой может расшифровать это сообщение. Но он может быть уверен, что сообщение пришло именно от вас. В этом заключается идея цифровой подписи.
Генерация ключей
Создадим пару ключей:
ssh-keygen Программа запустится и спросит, куда сохранять ключи:
Generating public/private rsa key pair. Enter file in which to save the key (/home/demo/.ssh/id_rsa): Нажмите Enter для сохранения в стандартное место — директорию .ssh/id_rsa в вашей домашней директории.
Программа запросит passphrase. Это вроде пароля для ключа. Можно просто нажать Enter и пропустить этот шаг. Или ввести passphrase — тогда его нужно будет вводить каждый раз, когда используется ключ.
Enter passphrase (empty for no passphrase): Enter same passphrase again: Your identification has been saved in /home/demo/.ssh/id_rsa. Your public key has been saved in /home/demo/.ssh/id_rsa.pub. The key fingerprint is: 8c:e9:7c:fa:bf:c4:e5:9c:c9:b8:60:1f:fe:1c:d3:8a root@here The key's randomart image is: +--[ RSA 2048]----+ | | | | | | | + | | o S . | | o . * + | | o + = O . | | + = = + | | . Eo+ | +-----------------+ Теперь у вас есть два файла:
- ~/.ssh/id_rsa — приватный ключ. Никогда никому и никуда не передавайте его!
- ~/.ssh/id_rsa.pub — публичный ключ. Спокойно распространяйте его.
В Windows можно использовать ssh-gen в подсистеме Ubuntu for Windows или в командной строке Git for Windows.
Загрузка публичного ключа на сервер
Нужно добавить публичный ключ на сервер в файл ~/.ssh/authorized_keys. Самый простой способ — запустить на локальной машине команду для копирования ключа:
ssh-copy-id -i /home/demo/.ssh/id_rsa.pub ivan@52.307.149.244 Другой способ — подключиться по паролю, открыть в редакторе файл ~/.ssh/authorized_keys и добавить в конец текст из вашего файла ~/.ssh/id_rsa.pub.
Теперь при подключении пароль запрашиваться не будет 1 .
После включения соединений по ключу рекомендуется отключить подключение по паролю.
ssh-agent
При работе с ключами возможны две неудобные ситуации:
- Если при создании ключа вы указали passphrase (пароль для ключа), то вам придется вводить пароль при каждом подключении
- Если у вас есть несколько ключей для разных целей, то при соединении по ssh придется указывать нужный ключ вручную
ssh-agent решает эти проблемы. Этот агент аутентификации (authentication agent) работает на фоне в *nix-системах. В некоторых других системах приходится устанавливать и настраивать его автозапуск самостоятельно.
Если добавить ключ к агенту, то:
- для него больше не будет спрашиваться passphrase
- не нужно будет вводить ключ вручную — он будет автоматически использован при соответствующем подключении
ssh-add /home/demo/.ssh/id_rsa добавит ключ id_rsa в запущенный в системе агент. Если у него есть passphrase, то агент попросит ввести его.
Если запустить ssh-add без аргументов, то будут добавлены ключи ~/.ssh/id_rsa, ~/.ssh/id_dsa, ~/.ssh/id_ecdsa, ~/.ssh/id_ed25519 и ~/.ssh/identity.
Список добавленных в агент ключей можно посмотреть командой ssh-add -L :
→ ssh-add -L ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABAQC91r/+5WEQHcxVMrxpP9jKuONjlrnEHshfG3v/ab2NKDSljdskODOIsdhaaoDoiSADhAaoDISHasoiDiASisjadOHISDdKJDASHSidshIHDSIHDIAsdjasAs7XG/drBhi16zQ2e8VcLD7bVQS1Cpo0O1tP+93YQBvcIE02RltqVKYo7BlgCaJzpdowK8fHSzpfCYsEFjdjosOjfdsjdjkAJOKkKKHJHhaIiAiaihsiIoqkpqdmlnvnuuUSCaAS8aDhajiadiiAahhakKAKDHAKurmD08jnX9HfH/d15pLK/Glo1Su6iEOU3bW8k92QlY54pPFLKiNRPFuUryE5md7T /Users/demo/.ssh/some_key.pem ssh-rsa AAAAB3NzaC1yc2EAAAABIwAAAQEAsLC9WpSZ/9YpQ2z1FTSsORcP+ohzCdVjYaoc3C0fRnUbkp4SnvMHFTHNFFod0FhV0cQcOLvBsZAK/0tUPIXeDDFvYD70r5i0AsQbqA0k7gK3b3MP7tmnPxMHd607TI+1FMO54Yig0vnpZOgKmgCsxWq6tckwyLB91BlPiGxLBZiu5yPDIguEQCSnAwkF0vjqrNGsoHB4+fkj0USfjiifsjihf39hifSIHiJFHSijshfj39jfsjisfiisfiissr893IFsifijfsjSOIiAShadfhssU0q0JpjaDEWcMmYXmuz3xSnbhkueGLBXMU2zXDFDWCDSHq9/oRr29UAfVaHAMw == /Users/demo/.ssh/id_rsa ssh-agent привязан к сессии. Поэтому, например, если перезагрузить компьютер, то ключи нужно будет добавлять в агент заново.
Форвардинг (проброс) ключей
Представим, что вы подключились к удаленному серверу X. Дальше вы хотите подключиться с него к другому серверу Y — например, чтобы сделать git pull с GitHub. В этом случае придется держать копию ваших ключей на сервере X.
Утилита ssh с флагом -A позволяет «пробросить» ключи с подключаемой машины в удаленную:
ssh -A ivan@52.307.149.244 Ключи, добавленные к агенту аутентификации (ssh-agent), станут доступными на удаленном сервере. При этом файлы-ключи физически не будут находиться на сервере.
Частые вопросы
Чем Telnet отличается от SSH?
Telnet это конкретная программа с графическим интерфейсом, с помощью которой можно соединяться по SSH. Обычно ей пользуются только Windows пользователи, в Linux и MacOS используют консольную утилиту ssh.
Дополнительные ссылки
- Основы SSH / Видео на канале Хекслета
- SSH Essentials: Working with SSH Servers, Clients, and Keys
- Памятка пользователям ssh
- Возможность и специфика подключения по ключу зависит от настроек SSH-сервера. Возможно такое, что подключение по ключу запрещено администратором.
Управление ключами SSH с помощью агента
На этой странице описывается что такое ssh-agent, зачем он нужен и как правильно его использовать.
Вводить парольную фразу каждый раз, когда используется ssh не очень удобно. Было бы намного проще ввести ее один раз при входе в систему, сохранить где-нибудь, а затем все время пользоваться. Такую задачу позволяет решить специальная программа — ssh-agent.
ssh-agent хранит секретные ключи и, когда нужно, пользуется ими. Программа (например, ssh), когда ей понадобится воспользоваться секретным ключом, не делает этого сама, а обращается к ssh-agent ‘у, который в свою очередь уже сам пользуется известными только ему данными о секретных ключах. Таким образом, секретные ключи не разглашаются никому, даже программам принадлежащим самому пользователю.
Программу ssh-agent можно использовать двумя разными способами:
ssh-agent опции ssh-agent опции команда
В обоих случаях ssh-agent создает файл-сокет с именем /tmp/ssh-XXXXXXXX/agent.ppid, через который осуществляется взаимодействие с агентом. Всем дочерним процессам агент при помощи переменных окружения SSH_AUTH_SOCK (в которой хранится имя файла-сокета) и SSH_AGENT_PID (в которой хранится идентификатор процесс агента) сообщает информацию о том, как с ним можно связаться.
В первом случае агент выдает информацию в виде, удобном для использования командным интерпретатором.
SSH_AUTH_SOCK=/tmp/ssh-XXt4pHNr/agent.5087; export SSH_AUTH_SOCK; SSH_AGENT_PID=5088; export SSH_AGENT_PID; echo Agent pid 5088;
При указании ключа -c агент использует синтаксис C Shell. По умолчанию (и при явном указании ключа -s) используется синтаксис Bourne Shell. Эти переменные следует установить в текущем командном интерпретаторе, поэтому обычно вызов ssh-agent комбинируется с командой eval.
%$ eval `ssh-agent` Agent pid 5088
Во втором случае агент экспортирует значения переменных в среду окружения и порождает дочерний процесс, выполняя в нем команду. Достигается аналогичный результат, только при этом порождается дополнительный процесс.
Для того чтобы использовать ssh-agent в системе X Window, нужно добавить строку
eval `ssh-agent -s`; ssh-add < /dev/null
в скрипт, который выполняется перед запуском оконного менеджера. Таким файлом может быть, например, ~/.xsession.
Агент работает до тех пор, пока не будет явно завершен сигналом либо вызовом
%$ ssh-agent -k
В последнем случае должна быть доступна переменная SSH_AGENT_PID, которая хранит PID агента. Поэтому команда вызванная не из дочернего процесса, например, из другой консоли, действовать не будет.
После того как агент запущен и выполняется, необходимо сообщить ему информацию о ключах. Программа ssh-add добавляет и удаляет ключи у агента. Кроме того она позволяет блокировать агент, а также устанавливать время действия ключей.
Синтаксис команды ssh-add:
%$ ssh-add options file
При вызове без параметров ssh-add сообщает агенту информацию о ключах из файлов identity, id_dsa и id_rsa. При этом программа спрашивает парольную фразу для каждого из ключей (или, если фразы совпадают, всего один раз). Ключ, для которого правильно была введена парольная фраза передается агенту.
Если в качестве аргумента командной строки указан файл, программа сообщает агенту информацию только о том ключе, который находится в файле.
Список известных агенту секретных ключей можно посмотреть той же командой ssh-add с ключом командной строки -l. Команда сообщит и отпечаток для каждого ключа.
%$ ssh-add -l 1024 ff:28:f1:2c:4c:f8:a0:80:10:f9:00:a1:c9:2d:55:73 user@host (RSA1) 1024 46:88:64:82:a7:f9:aa:ea:3b:21:9e:aa:75:be:35:80 /home/user/.ssh/id_rsa (RSA) 1024 18:dc:76:5d:e0:b0:e8:1a:97:48:45:00:e9:fc:b5:0f /home/user/.ssh/id_dsa (DSA)
Опции командной строки программы ssh-add
- -l — Показать список отпечатков известных агенту ключей
- -L — Показать информацию обо всех открытых ключах, соответствующих секретным ключам, известным ssh-add
- -d — Удалить ключ у агента
- -D — Удалить все ключи у агента
- -x — Заблокировать агента паролем
- -X — Разблокировать агента
[править] Дополнительная информация
- SSH and ssh-agent (англ.)
- SSHKeychain для Mac OS X (англ.)
- ssh-agent on Mac OS X 10.5 (Leopard) (англ.)
- Интеграция KWallet и ssh-agent для хранения паролей (рус.)
[править] Материалы по SSH на xgu.ru
- SSH — основная страница
- Host-based аутентификация в OpenSSH — беспарольная аутентификация пользователей одного хоста на другом
- SFTP — протокол и программы для копирования файлов поверх SSH
- Хранение открытых ключей SSH в DNS
- Управление ключами SSH с помощью агента
- ssh-copy-id — программа для инсталляции открытых ключей на другой хост
Настройка аутентификации на основе SSH-ключей
Для удаленного управления системами Linux необходимо настроить доступ по SSH (secure shell). SSH – это криптографический протокол для управления и взаимодействия с серверами. Существует несколько различных способов подключения к SSH-серверу. В этой статье мы рассмотрим настройку аутентификации на основе ключей SSH.
Многие администраторы по-прежнему используют пароли вместо ключей, хотя ключи не только повышают безопасность, но и облегчают управление системами. Вместо того, чтобы вводить пароль для каждого сервера, достаточно сделать это один раз за сессию. Это особенно удобно, если приходится управлять несколькими системами. После прочтения данной статьи вы удивитесь, почему не отказались раньше от аутентификации на основе паролей.
Статья основана на англоязычной статье. В тексте использованы изображения из оригинальной статьи.
Создание ключа
На локальном компьютере необходимо создать пару ключей, состоящую из открытого и закрытого ключа.
Закрытый ключ должен храниться в секрете. Разумно защитить его паролем, хотя это не обязательно, если вы обеспечиваете безопасность локальной системы.
Открытый ключ загружается на удаленную систему, где необходимо настроить аутентификацию по ключам SSH. Этот ключ публичный, он может безопасно храниться на где угодно и раскрываться по требованию.
Генерация с помощью PuTTY
Для создания пары ключей пользователи Windows могут использовать утилиту PuTTYgen. Этот инструмент является частью полной установки PuTTY, также его можно скачать отдельно.
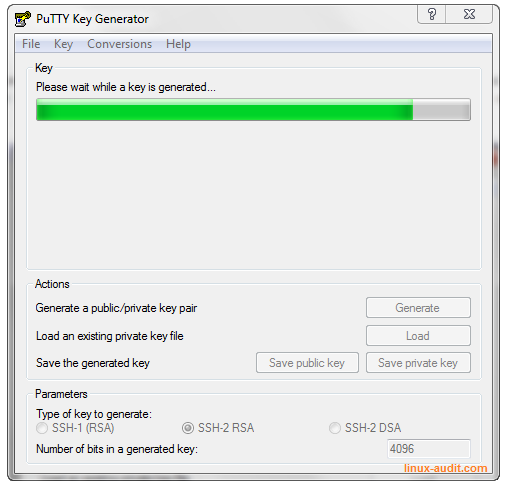
Генерация с помощью ssh-keygen
Пользователи, которые используют Linux (или другую Unix-систему), могут генерировать ключи с помощью команды ssh-keygen , которая входит в стандартный набор инструментов OpenSSH.
Для большей безопасности и скорости работы рекомендуется использовать более новый формат ключей Ed25519. Открытый ключ Ed25519 компактен. Он содержит только 68 символов по сравнению с RSA 3072, который имеет 544 символа. Генерирование ключа также почти так же быстро, как и процесс подписания. Также, при использовании Ed25519, возможно быстро выполнить проверку подписи. Для генерации ключа Ed25519 используйте следующую команду:
ssh-keygen -o -a 100 -t ed25519 -C "john@example.com"
Если удаленный хост не поддерживает такой тип ключей, сгенерируйте классический ключ в формате RSA:
ssh-keygen -o -t rsa -b 4096 -C "john@example.com"
Ответ будет выглядеть подобным образом:
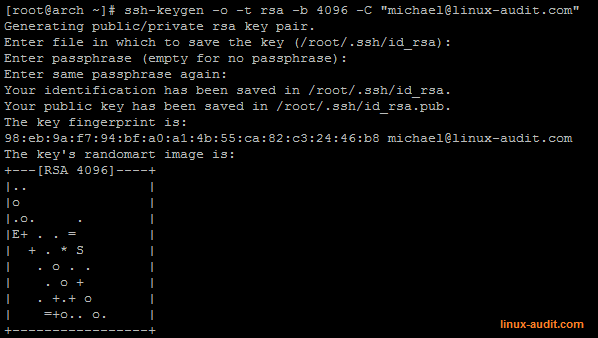
На сегодняшний день RSA является наиболее широко используемым алгоритмом открытого ключа для SSH. Но по сравнению с Ed25519, он медленнее и даже считается небезопасным, если он генерируется с ключом длиной менее 2048 бит.
Теперь проверьте созданный ключ — его тип и размер.
[root@arch ~]# ssh-keygen -l -f .ssh/id_rsa 4096 98:eb:9a:f7:94:bf:a0:a1:4b:55:ca:82:c3:24:46:b8 .ssh/id_rsa.pub (RSA)
Копирование ключа на удаленный сервер
Следующий шаг — копирование ключа в удаленную систему. Самый простой путь — использовать утилиту ssh-copy-id . Укажите в команде удаленный хост, к которому нужно подключиться, и аккаунт пользователя сервера. В этот аккаунт утилита скопирует открытый ключ.
ssh-copy-id john@192.168.1.251 . ssh john@192.168.1.251 .
Другой вариант — сделать это вручную, добавив ключ через копирование и вставку прямо в в текстовом редакторе при редактировании ~/.ssh/authorized_keys. Теперь попробуйте войти в систему и посмотрите, работает ли аутентификация по ключу.
Использование агента
SSH-агент полезен в том случае, если вы используете приватные ключи, защищенные паролем. Без использования SSH-агента вам придется каждый раз вводить вручную пароль ключа при соединении. С точки зрения повышения продуктивности это ничем не лучше ввода пароля для входа, хотя и безопаснее.
При использовании этой утилиты команда SSH будет работать с ранее загруженными приватными ключами, хранящимися в расшифрованном виде в оперативной памяти агента. Команда ssh не будет запрашивать парольную фразу для расшифровки ключа, а будет получать уже расшифрованный ключ от агента.
Использование агента PuTTY (pageant)
В пакете PuTTY доступна служебная программа pageant — это агент аутентификации PuTTY. Запустите утилиту и кликните на иконку в панели задач, чтобы добавить ключ. Введите пароль и все.
При подключении через агента появится подобное сообщение: «Authenticating with public key “rsa-key-20150316″ from agent».
Если подключение без пароля на срабатывает, на это может быть ряд причин:
- ключ не принят сервером (см. журнал активности PuTTY);
- файл authorized_keys или каталог ~/.ssh , хранящийся на сервере имеет неверно настроенные права доступа ( chmod -R u+rwX,go-rwx ~/.ssh ).
- PuTTY не настроен для использования агента SSH.
Использование утилиты ssh-agent из пакета OpenSSH
Если вы используете Linux или Unix-подобные системы, наиболее вероятно, что в вашей системе используется OpenSSH. В рамках OpenSSH есть утилита ssh-agent, которая предназначена для кэширования расшифрованных ключей.
Для начала работы запустите ssh-agent:
[root@arch .ssh]# ssh-agent SSH_AUTH_SOCK=/tmp/ssh-zo47izH0ZcYM/agent.1133; export SSH_AUTH_SOCK; SSH_AGENT_PID=1134; export SSH_AGENT_PID; echo Agent pid 1134;
Если необходимо, чтобы агент стартовал самостоятельно, необходимо обеспечить его запуск. Самый простой вариант — добавить строку запуска в .bash_profile.
echo 'eval $(ssh-agent)' >> ~/.bash_profile
После этого, вы с помощью ssh-add можете единоразово добавить в кэш агента ключ, защищенный паролем.
ssh-add ~/.ssh/id_rsa
В ответ должно прийти сообщение «identity added». Теперь можно использовать ssh и подключиться к настроенной системе (системам) без ввода не только пароля от удаленной учетной записи, но и от локального приватного ключа.
Загруженный ключ будет доступен в течение всего времени активности вашей пользовательской сессии. Как только вы выйдете из системы, агент перестанет работать и вам буде необходимо добавить ключ заново.
Использование Systemd для запуска ssh-agent
Если вы хотите использовании systemd для запуска агента, необходимо создать файл описания сервиса ~/.config/systemd/user/ssh-agent.service:
[Unit] Description=SSH key agent [Service] Type=forking Environment=SSH_AUTH_SOCK=%t/ssh-agent.socket ExecStart=/usr/bin/ssh-agent -a $SSH_AUTH_SOCK [Install] WantedBy=default.target
Добавьте приведенную ниже строку в shell-файл .profile (например, .bash_profile ):
echo 'export SSH_AUTH_SOCK="$XDG_RUNTIME_DIR/ssh-agent.socket"' >> ~/.bash_profile
Теперь можно активировать и запустить сервис, который будет обслуживать агента SSH:
systemctl --user enable ssh-agent.service systemctl --user start ssh-agent.service
Настройки на стороне сервера SSH
Чтобы использовать только аутентификацию по ключам, аутентификацию с использованием паролей необходимо отключить. Перед тем, как это сделать, убедитесь, что вход по ключам работает корректно.
Укажите значения параметров в файле /etc/ssh/sshd_config, как показано ниже:
PasswordAuthentication no ChallengeResponseAuthentication no
Перезапустите демон SSH:
# Ubuntu, Debian systemctl restart ssh # CentOS systemctl restart sshd