Почему вирус Petya парализовал работу украинских IT-систем
Пренебрежение правилами кибербезопасности поставило под угрозу работу стратегически важных объектов инфраструктуры на Украине. Как в Киеве преодолевают последствия кибератаки?
https://p.dw.com/p/2fXrL
Второй день по всему миру продолжается атака компьютерного вируса-вымогателя Petya.A и его модификаций. Согласно сообщению швейцарского Госагентства информационных технологий, поражены, в частности, IT-системы компаний в России, Великобритании и Индии. Однако больше всего пострадала информационная инфраструктура Украины — согласно заявлению киберполиции, в течение вторника, 27 июня, поступило более 200 сообщений от госучреждений, частных компаний и обычных граждан о хакерской атаке.
Впечатляющие последствия кибератаки
По состоянию на 12:00 среды, 28 июня, не работает центральный сервер международного аэропорта Борисполь, из-за чего там с самого утра образовались огромные очереди. Продолжают поступать сообщения о поражении информационных систем коммерческих компаний, в частности, розничной сети Auchan, почтовой службы DHL, Чернобыльской АЭС, коммерческих банков и операторов «Укртелекома».
Зараженными компьютерным вирусом оказались многочисленные государственные информационные ресурсы — системы министерства инфраструктуры, Государственной фискальной службы, электрораспределительные сети компании «Укрэнерго».
«Почти 150 стратегических для экономики страны предприятий, сети которых подключены и контролируются специалистами Государственной службы спецсвязи, в том числе АЭС, а также предприятия, связанные с обеспечением безопасности государства, не пострадали», — заявили во вторник вечером в пресс-службе правительства Украины. По информации DW, немало государственных информационных систем, в частности, ресурсы министерства внутренних дел, были просто отсоединены от Сети для предупреждения заражения.
Загадочный Petya
Компьютерный вирус-вымогатель Petya, поразивший в том числе и украинские информационные системы, использует существующую дыру в безопасности Windows, блокирует и шифрует сектор загрузки системы, заменяя его на собственный. За разблокировку сектора вирус требует от пользователя перевести на анонимный счет 300 долларов в виртуальной валюте Bitсoin.
Сейчас специалисты по кибербезопасности рекомендуют подождать день или два, когда производители антивирусов выпустят обновление, способное «вылечить» уже зараженные компьютеры. Однако на профильных форумах уже распространяются ключи, с помощью которых можно расшифровать пораженные вирусом Petya данные.
Стратегические ресурсы защищены недостаточно
Ни в Службе безопасности Украины, ни в киберполиции пока не называют вероятных организаторов атаки. Однако председатель Совета нацбезопасности и обороны Украины Александр Турчинов во вторник, 27 июня, заявил, что она «не случайно совпала» с убийством полковника военной разведки Максима Шаповала. Многие политики также предполагают, что за нападением могут стоять российские спецслужбы или близкие к ним хакерские группировки.
Это, впрочем, не объясняет того факта, что жертвами атаки вируса Petya стали и российские компании, в частности, «Роснефть», главный исполнительный директор которой Игорь Сечин много лет был одним из руководителей администрации Владимира Путина. По мнению замминистра информационной политики Украины Дмитрия Золотухина, это может быть свидетельством внутреннего конфликта внутри киберподразделений российских спецслужб.
Не первая кибератака
Это не первое масштабное нападение на украинские информационные системы в течение года. В декабре прошлого года учреждения Минфина, коммерческие банки, объекты «Укрэнерго» и инфраструктуры одновременно подверглись целенаправленной атаке, которая продолжалась в течение трех суток. Ее последствия государственные специалисты по кибербезопасности устраняли несколько недель.
Специалисты частного центра противодействия киберугрозам CyS-Сentrum тогда обращали внимание, что заражение также происходило довольно примитивным методом — через макросы в документах, которые рассылались по электронной почте — и подчеркивали недостаточный уровень защищенности стратегических ресурсов.
Из-за декабрьской атаки, в частности, на несколько часов исчезла электроэнергия в Киеве. Это позволило связать ее с предыдущим нападением на объекты «Укрэнерго» в декабре 2015 года с помощью вируса Black Energy, который также вызвал отключения электроэнергии. Специалисты компании ESET, проанализировав атаки, в июне этого года пришли к выводу, что они могут быть своеобразным испытанием нового кибероружия, способного атаковать энергосистемы на физическом уровне.
Результаты расследования декабрьских атак 2016 года до сих пор не обнародованы ни СБУ, ни киберполицией. Однако источник в департаменте защиты интересов государства в сфере кибербезопасности СБУ, недавно уверял корреспондента DW, что атаками руководили непосредственно из России и, скорее всего, они будут повторяться в течение 2017 года.
«Их главная цель — это дестабилизация, создание эффекта хаоса, попытка показать, что украинская власть ничего не контролирует. Эффективно это выглядит накануне больших праздников «, — рассказывал собеседник DW. Вирус Petya атаковал Украину накануне Дня конституции, который отмечают в стране 28 июня.
Как на самом деле борются с опасным вирусом-вымогателем
To view this video please enable JavaScript, and consider upgrading to a web browser that supports HTML5 video
Что такое вирус Petya? Программа-вымогатель заразила компьютеры компаний по всему миру
Днем 27 июня на Украине и в России, а затем и в других странах мира начал распространяться вирус-вымогатель, который блокирует доступ к данным и требует 300 долларов в биткоинах за разблокировку. Вирус в различных модификациях известен еще с 2016 года. Распространяется он, как и многие другие вредоносные программы, через спам-письмо: например, первые версии Petya маскировались под резюме. Схема работы Petya уже была подробно описана специалистами по компьютерной безопасности.
Наиболее подробно механизм работы вирусов-вымогателей был описан еще в апреле 2016 года в блоге компании Malwarebytes Labs. Тогда вирус распространялся как письмо с резюме сотрудника: по клику на него открывалась Windows-программа, требовавшая прав администратора. Если невнимательный пользователь соглашался, то программа-установщик переписывала загрузочную область жесткого диска и показывала «синий экран смерти»: сообщение о сбое, предлагающее перезагрузить компьютер.
На этой стадии, как пишут исследователи, жесткий диск еще не зашифрован, и данные можно спасти — например, если выключить компьютер и подключить жесткий диск к другому, но не загружаться с него. В этой ситуации все данные можно будет скопировать.
После перезагрузки Petya запускает программу, маскирующуюся под утилиту CHKDSK. На самом деле она не проверяет жесткий диск на предмет ошибок, а шифрует его, причем, как установили исследователи из Malwarebytes Labs, не целиком, а лишь частично. В «Лаборатории Касперского» в конце марта 2016 года утверждали, что метод шифрования, применяемый в Petya, позволяет с помощью специалистов восстановить все данные.
После завершения шифрования компьютер показывает красный экран с сообщением «Вы стали жертвой вируса-вымогателя Petya» и предложением заплатить 300 долларов в биткоинах. Подробная инструкция, как купить необходимую сумму в биткоинах и как ее перечислить, содержалась на сайте в «дарквебе».
Судя по скриншотам современной версии Petya, теперь никакого сайта и подробной инструкции нет: зараженным пользователям предлагается написать на указанный почтовый адрес и в обмен на доказательство перечисления средств получить код для расшифровки жесткого диска.
Исследователи отмечают, что часть Petya, отвечающая за блокировку доступа, перехватывает управление компьютером на самом раннем этапе загрузки. Она написана высококвалифицированными программистами.
С начала 2016 года Petya неоднократно видоизменялся. Существуют версии с желтым оформлением экрана с требованием выкупа, существуют и такие, где название вируса не указывается.
Как именно работает и распространяется та версия Petya, с которой столкнулись пользователи 27 июня, пока не сообщается. Судя по масштабу заражения, вирус доработан и имеет какую-то более сложную систему распространения. На Github уже появилась ссылка на один из биткоин-кошельков, который собирает деньги с зараженных вирусом компьютеров. На момент написания текста «Медузы» на него перечислили чуть более 2300 долларов.
Наиболее простой метод защиты от Petya и аналогичных вирусов-вымогателей — не кликать на вложения в подозрительных письмах от людей, которых вы не знаете.
Павел Борисов
- Телеграм
- Фейсбук
- Твиттер
Вирус Petya. Что это такое и как защититься?
27 июня украинские государственные структуры и частные компании попали под удар «вируса-вымогателя» под названием Petya.A. Кибератаке подверглись Кабинет Министров, «Ощадбанк», «Укрэнерго», «Новая почта», аэропорт Борисполь, Чернобыльская АЭС и другие организации. «ГОРДОН» рассказывает, как работает вирус Petya.A и можно ли от него защититься.

Что такое Petya.A?
Это «вирус-вымогатель», который зашифровывает данные на компьютере и требует $300 за ключ, позволяющий их расшифровать. Он начал инфицировать украинские компьютеры около полудня 27 июня, а затем распространился и на другие страны: Россию, Великобританию, Францию, Испанию, Литву и т.д. На сайте Microsoft вирус сейчас имеет «серьезный» уровень угрозы.
Заражение происходит благодаря той же уязвимости в Microsoft Windows, что и в случае с вирусом WannaCry, который в мае поразил тысячи компьютеров во всем мире и нанес компаниям около $1 млрд ущерба.
Вечером киберполиция сообщила, что вирусная атака происходила через программу M.E.Doc, предназначенную для электронной отчетности и документооборота. По данным правоохранителей, в 10.30 вышло очередное обновление M.E.Doc, с помощью которого на компьютеры скачивалось вредоносное программное обеспечение.
В M.E.Doc обвинения опровергли, отметив, что все обновления проверяются крупными антивирусными компаниями и разработчик не получил ни одного обращения о заражении вирусом персонального компьютера. На официальном сайте M.E.Doc сообщалось, что серверы разработчика тоже попали под вирусную атаку.
Petya.A – это новая модификация криптовымогателя Petya, о котором было известно еще в 2016 году (с этим не согласна «Лаборатория Касперского», утверждающая, что вирусы не связаны между собой).
Petya распространялся с помощью электронной почты, выдавая программу за резюме сотрудника. Если человек пытался открыть резюме, вирус просил предоставить ему права администратора. В случае согласия пользователя начиналась перезагрузка компьютера, затем жесткий диск шифровался и появлялось окно с требованием «выкупа».
При этом сам вирус Petya имел уязвимость: получить ключ для расшифровки данных можно было с помощью специальной программы. Этот метод в апреле 2016-го описывал редактор Geektimes Максим Агаджанов.
Однако некоторые пользователи предпочитают платить «выкуп». Согласно данным одного из известных кошельков Bitcoin, создатели вируса получили 3,64 биткоина, что соответствует приблизительно $9100.
Кто попал под удар вируса?
В Украине жертвами Petya.A в основном стали корпоративные клиенты: госструктуры, банки, СМИ, энергетические компании и другие организации.
Среди прочих под удар попали предприятия «Новая почта», «Укрэнерго», OTP Bank, «Ощадбанк», ДТЭК, Rozetka, «Борис», «Укрзалізниця», ТНК, «Антонов», «Эпицентр», «24 канал», а также аэропорт Борисполь, Кабинет Министров Украины, Госфискальная служба и другие.
Атака распространилась и на регионы. К примеру, на Чернобыльской АЭС из-за кибератаки перестал работать электронный документооборот и станция перешла на ручной мониторинг уровня радиации. В Харькове оказалась заблокированной работа крупного супермаркета «Рост», а в аэропорту регистрацию на рейсы перевели в ручной режим.
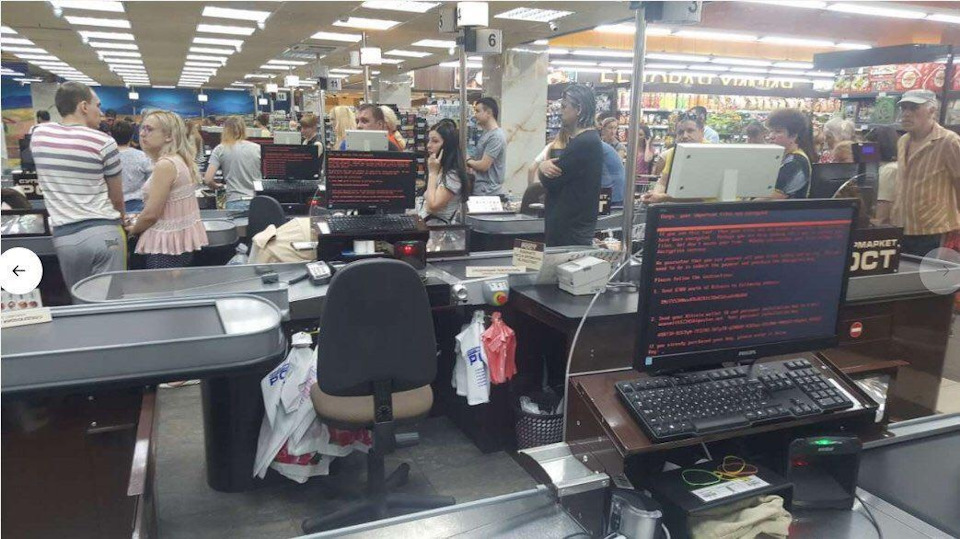
По данным издания «Коммерсантъ», в России под удар попали компании «Роснефть», «Башнефть», Mars, Nivea и другие.
Как защититься от Petya.A?
Инструкции о том, как защититься от Petya.A, опубликовали Служба безопасности Украины и киберполиция.
Киберполиция советует пользователям установить обновления Windows с официального сайта Microsoft, обновить или установить антивирус, не загружать подозрительные файлы из электронных писем и немедленно отсоединять компьютер от сети, если замечены нарушения в работе.
СБУ подчеркнула, что в случае подозрений компьютер нельзя перезагружать, поскольку шифрование файлов происходит именно при перезагрузке. Спецслужба порекомендовала украинцам сохранить ценные файлы на отдельный носитель и сделать резервную копию операционной системы.
Эксперт по кибербезопасности Влад Стыран писал в Facebook, что распространение вируса в локальной сети можно остановить, заблокировав в Windows TCP-порты 1024–1035, 135, 139 и 445. В интернете есть инструкции о том, как это сделать.
Специалисты американской компании Symantec отметили, что в момент атаки Petya ищет файл С:\Windows\perfc. Если создать этот файл самостоятельно (с помощью «Блокнота»), можно сделать вид, что компьютер уже заражен и избежать шифрования.
Что говорят эксперты и чиновники?
Генеральный директор интернет-магазина Rozetka Владислав Чечеткин заявил, что экономические потери Украины от «вируса-вымогателя» могут быть больше, чем «от месяца горячей войны».
Эксперт в области кибербезопасности, технический директор компании SHALB Владимир Цап в комментарии изданию «ГОРДОН» подчеркнул, что ответственность за последствия кибератаки должна нести компания Microsoft, против которой клиенты могут подать иски.
«Они не обеспечили должное качество своего кода. И если фирмы и компании, которые покупали это программное обеспечение, понесли финансовые потери, они должны требовать компенсации. К примеру, если в машине неисправные тормоза, то производитель отзывает всю партию. Microsoft же продает софт и в случае обнаружения ошибок просто извиняется», – подчеркнул Цап.
Пресс-секретарь СБУ Елена Гитлянская не исключила, что кибератака была организована из России или с оккупированных территорий Донбасса. Эту версию озвучил и секретарь СНБО Александр Турчинов, отметив, что после первичного анализа вируса «можно говорить о российском следе».
Вирус Petya.A — как это было
27 июня 2017 года можно смело назвать “черным кибер-вторником” в истории Украины. В этот день началась атака вируса Petya.A, затронувшая практически все сферы жизнедеятельности страны: связь, энергетику, банки, СМИ, транспорт.
Petya ransomware — далеко не первое испытание на прочность инфраструктуры Украины. Попытка нападения была предпринята, минимум, в третий раз. Первые две атаки были не столь масштабными, но очень неприятными: в конце 2015-го поражение вирусом Black Energy объектов “Укрэнерго” привело к отключению электричества в некоторых районах. А ровно через год, в декабре 2016-го — наряду с повторно пострадавшей “Укрэнерго” под ударом оказались некоторые коммерческие банки и Министерство финансов.
Но такого, как в этот раз, еще не случалось.
Что это было
Первоначально “Петя” позиционировался как вирус, который шифрует файлы и впоследствии требует выкуп. Хакеры обещали ключ для разблокировки тем пострадавшим, которые пришлют эквивалент 300 долларов в биткоинах на их электронный кошелек. Однако, перечислившие деньги никакого кода не получили, а расшифровка данных так и осталась невозможной.
Некоторые специалисты, анализировавшие стратегию действий хакеров, отмечают, что вирусы шифровальшики так не работают, а получение выкупа отнюдь не являлось целью организаторов атаки. Чем дальше, тем больше крепнет мнение, что вирус Petya.A лишь маскировался под вымогателя-шифровальщика. Основная же задача была иной: уничтожение информации на дисках пострадавших компьютеров. По этим признакам его уже можно характеризовать как вайпер, а не вирус вымогатель. История же с шифрованием-дешифрованием продвигалась только для отвлечения внимания.
Есть и другая версия. Она утверждает, что целью нападавших было получение контроля над всеми зараженными компьютерами, который не исчезнет даже после удаления вируса и очистки дисков. На это можно возразить, что был выбран слишком уж громкий, привлекающий к себе внимание способ реализации. Настоящие шпионы постарались бы закрепиться на компьютерах жертв как можно менее заметно, не афишируя это. Так что, вероятно, вариант с внесением хаоса в работу крупнейших организаций и предприятий и нанесение им материальных и имиджевых убытков выглядит все же более реалистичным.
Как вирус Petya.A проник и распространился
Одним из основных каналов заражения стало бухгалтерское ПО “M.E.Doс”, которое используется для подачи отчетов и ведения электронного документооборота на множестве предприятий и организаций Украины. Расследование, проведенное киберполицией, доказало, что в одно из обновлений программы был внедрен вредоносный код. Как только на компьютеры пользователей скачивалось это обновление, тут же происходило заражение. А уж дальше вредонос “переползал” по корпоративным сетям даже на те “машины”, на которых не был установлен пресловутый M.E.Doc.
Это стало возможным потому, что еще весной 2017 года злоумышленники завладели одной из учетных записей сотрудника компании-разработчика («Интеллект-Сервис») и получили доступ к исходному коду программы.
Дополнительным фактором риска послужило использование на сервере компании устаревших версий программного обеспечения. Да и сам сервер, оказывается, не обновляли целых четыре года.
Другой путь, которым вирус шифровальщик приходил на компьютеры — фишинговые письма с вредоносной ссылкой, запускающей скачивание малвари.
Итог один: после заражения и самопроизвольной перезагрузки компьютеры оказывались заблокированы, а файлы на жестких дисках зашифрованы. Вирусом повреждалась загрузочная запись MBR, что приводило к полной невозможности запустить операционную систему.
Чем и кому навредил вирус Petya.A
По статистике, более 70% компаний, пострадавших от Petya.A, находятся в Украине. Но были отмечены также случаи заражения и в других странах: Германии, Польше, России, Италии. “Докатилось” и до США.
Официальные данные утверждают, что вирус только в Украине заразил более 12 тысяч компьютеров. Но такая оценка выглядит слишком оптимистичной. Похоже, в реальности ущерб гораздо больше. Так, например, бывший директор Microsoft Ukraine, а ныне заместитель главы АП считает, что в той или иной мере был причинен урон 10% компьютеров в стране.
Троян вымогатель сумел серьезно осложнить реальную жизнь тысяч украинцев — в том числе, и тех, чьи компьютеры атака не затронула. Перестали работать некоторые банкоматы, возникли проблемы с отправкой посылок и заказом билетов, склады не могли отгружать продукцию клиентам. Случившийся “маленький Армагеддон” очередной раз показал, насколько жизнь современного общества зависима от исправной, слаженной работы всех элементов инфраструктуры — когда даже кратковременное “выпадение” любого из компонентов способно привести к хаосу.
Среди пострадавших отмечены частные и государственные компании практически всех сфер деятельности. Списки жертв многократно публиковались в разных источниках, поэтому полностью перечислять их нет смысла. Стоит лишь отметить, что в большей или меньшей степени атака затронула многие банки (одно из редких исключений — «Приватбанк»), аэропорт “Борисполь”, “Укрэнерго”, несколько крупных телеканалов и онлайн-изданий, “Укрпочту”, “Укртелеком”, все три мобильных оператора — Киевстар, Vodafone и Lifecell.
Но вот перечень “упавших” компьютерных систем органов государственной власти (весьма длинный, кстати) способен всерьез испугать. “Украшают” список Нацбанк, Кабинет министров и — внимание! — Киберполиция, которая, по идее, должна выступать передовым рубежом обороны кибертерроризму и примером высочайшего уровня информационной безопасности.
Никто не гарантирует, что это финал
Последние дни принесли несколько позитивных новостей:
- За 10 суток, прошедших после атаки, разработчики “вычистили” код “M.E.Doc” и передали правоохранителям обновление, убирающее вредонос из своего продукта. Сайт компании “Интеллект-Сервис” снова стал доступен в сети.
- В Министерстве обороны объявлено о создании кибервойск.
- НАТО предоставит Украине транш в 1 млн. евро на усиление борьбы с киберугрозами.
- Большинство пострадавших компаний восстановили работу в полном объеме.
Говорит ли это о том, что можно расслабиться и успокоиться? Увы, нет. В следующий раз новый вирус может выбрать для распространения бэкдора другую организацию и другое ПО. Да и человеческий фактор, против которого бессильны все меры безопасности вместе взятые, никто не отменял. Как в случае с “M.E.Doc”, так и тогда, когда вредонос попадал на компьютеры путем фишинга, бросаются в глаза неосмотрительные действия пользователей. Ведь все начиналось с захвата злоумышленниками всего одной учетной записи, с открытия всего одного письма!
Стопроцентной гарантии от повторения инцидентов, подобных произошедшему 27 июня, дать никто не в состоянии. Киберугрозы и кибертерроризм, к сожалению, неизбежны в современном мире и полностью защититься от них нельзя. Однако, грамотное построение контура безопасности всех значимых для жизни страны инфраструктурных объектов может существенно уменьшить ущерб от очередных атак.
Subscribe To Our Newsletter
Join our mailing list to receive the latest news and updates from our team.