Truecrypt
TrueCrypt — это программа для шифрования «на лету» (описание в англоязычной Вики) для 32- и 64-разрядных операционных систем семейств Microsoft Windows NT 5 и новее (GUI-интерфейс), GNU/Linux и Mac OS X. Она позволяет создавать виртуальный зашифрованный логический диск, хранящийся в виде файла. С помощью TrueCrypt также можно полностью шифровать раздел жёсткого диска или иного носителя информации, такой как флоппи-диск или флеш-память. Все сохранённые данные в томе TrueCrypt полностью шифруются, включая имена файлов и каталогов. Смонтированный том TrueCrypt подобен обычному логическому диску, поэтому с ним можно работать с помощью обычных утилит проверки и дефрагментации файловой системы.
Лицензия программы считалась свободной, однако при её проверке для включения TrueCrypt в [2] [3] К ноябрю в лицензию были внесены исправления некоторых из них. [4]
Возможности TrueCrypt
TrueCrypt умеет создавать зашифрованный виртуальный диск:
- в файловом контейнере, что позволяет легко работать с ним — переносить, копировать (в том числе на внешние устройства в виде файла), переименовывать или удалять;
- в виде зашифрованного раздела диска, что делает работу более производительной и удобной, в версии 5.0 добавилась возможность шифровать системный раздел;
- путём полного шифрования содержимого устройства, такого как флоппи-диск или флеш-память.
В список поддерживаемых TrueCrypt 6.2 алгоритмов шифрования входят AES, Twofish. Предыдущие версии программы также поддерживали алгоритмы с размером блока 64 бита (Тройной DES, CAST5) (включая версии 5.х, которая могла открывать но не создавать разделы защищенные этими алгоритмами) . Кроме того, возможно использование каскадного шифрования различными шифрами, к примеру: AES+Twofish+Serpent.
Все алгоритмы шифрования используют XTS-режим, который более безопасен, нежели режимы CBC и LRW для шифрования «на лету», применяющиеся в предыдущих версиях (работа с уже созданными шифроконтейнерами в этих форматах также возможна).
Программа позволяет выбрать одну из трёх хэш-функций: HMAC-RIPEMD-160, HMAC-Whirlpool, HMAC-SHA-512 для генерации ключей шифрования, соли и ключа заголовка.
Для доступа к зашифрованным данным можно применять пароль (ключевую фразу), ключевые файлы (один или несколько) или их комбинации. В качестве ключевых файлов можно использовать любые доступные файлы на локальных, сетевых, съёмных дисках (при этом используются первые 1,048,576 байт) и генерировать свои собственные ключевые файлы.
Одна из примечательных возможностей TrueCrypt — обеспечение двух уровней правдоподобного отрицания наличия зашифрованных данных, необходимого в случае вынужденного открытия пароля пользователем:
- Создание скрытого тома, что позволяет задать второй пароль (и набор ключевых файлов) к обычному тому для доступа к данным, к которым невозможно получить доступ с основным паролем, при этом скрытый том может иметь любую файловую систему и располагается в неиспользованном пространстве основного тома с файловой системой FAT.
- Ни один том TrueCrypt не может быть идентифицирован (тома TrueCrypt невозможно отличить от набора случайных данных, то есть файл нельзя связать с TrueCrypt как с программой, его создавшей, ни в какой форме и рамках).
Другие возможности TrueCrypt:
- Переносимость, что позволяет запускать TrueCrypt без установки в операционной системе (необходимы права группы администраторов в NT).
- Поддержка создания зашифрованного динамического файла на дисках
- Шифрование системного физического либо логического диска для Microsoft Windows-систем с предзагрузочной аутентификацией. (Такая же функциональность встроена в Windows Vista (не всех редакций) и Windows Server 2008 под именем BitLocker).
- Изменение паролей и ключевых файлов для тома без потери зашифрованных данных.
- Возможность резервного сохранения и восстановления заголовков томов (1024 байт).
- Это может быть использовано для восстановления заголовка повреждённого файла, позволяя подсоединить том после ошибки на аппаратном уровне, в результате которого повредился заголовок.
- Восстановление старого заголовка также сбрасывает пароли тома на те, что действительны для прежнего заголовка.
Планируемые возможности
Согласно официальному сайту TrueCrypt [1] в последующих версиях программы планируются включить следующие возможности:
-
поддержка внешних модулей аутентификации;
История TrueCrypt
- возможность шифрования всей системы под Microsoft Windows;
- графический интерфейс для 12 февраля 2008 года, данная версия в основном содержит исправление ошибок. В версии TrueCrypt 5.1 от 10 марта2008 включена поддержка спящего режима при шифровании системного диска под Microsoft Windows. Также используется реализация алгоритма Ассемблер, что обеспечивает большее быстродействие по сравнению с реализацией на C. Критическая уязвимость в TrueCrypt 5.1 https://www.pgpru.com/novosti/2008/kriticheskajaujazvimostjvtruecrypt51 , исправленная в TrueCrypt 5.1а Версия TrueCrypt 6.0 вышла 4 июля2008. Появилась поддержка параллельного шифрования/дешифрования, что повышает производительность при запуске на многоядерных и многопроцесорных системах, возможность создавать скрытые разделы при работе в ОС на основе Linux и Mac OS, а так же создавать и работать со скрытыми операционными системами, существование которых невозможно доказать. Версия TrueCrypt 6.1a вышла 1 декабря2008. Изменения: исправлены мелкие ошибки, незначительные улучшения безопасности. Текущая версия TrueCrypt 6.2 вышла 11 мая2009. Изменения: добавлена буферизация упреждающего чтения, которая улучшает скорость чтения, особенно при использовании SSD дисков, обычно на 30-50%. (Windows) Для более точной информации обращайтесь к официальной странице истории версий TrueCrypt.
Примечания
- ↑http://www.mycplus.com/featured-articles/truecrypt-free-open-source-encryption-software/
- ↑http://fedoraproject.org/wiki/ForbiddenItems#TrueCrypt
- ↑http://www.mail-archive.com/distributions@lists.freedesktop.org/msg00270.html
- ↑http://bugs.gentoo.org/show_bug.cgi?id=241650
См. также
- PGP
- FreeOTFE
Внешние ссылки
- Официальный сайт (англ.)
- FAQ для новичков
- Неполный перевод документации
Wikimedia Foundation . 2010 .
TrueCrypt — шифрование данных для чайников и не только.
Мой командир в армии любил повторять: «самый тупой карандаш лучше самой острой памяти». Конечно он прав, если бы не одно но — бумажку, на которой писали этим самым карандашом, можно потерять. В конце концов её могут украсть и тогда все ваши конфиденциальные данные мгновенно становятся опасными для вас. В наш век в роли бумажки чаще выступает флешка с электронными документами. Защитить себя от последствий поможет шифрование данных с помощью бесплатной программы TrueCrypt.
Почему TrueCrypt?
Во первых, шифрование данных с помощью этой программы — процесс весьма простой и удобный, в чём мы сейчас и убедимся. Во вторых, программа TrueCrypt бесплатна. В третьих — обеспечивает надёжное шифрование данных. В четвёртых — может быть установлена на компьютер основательно, а может устанавливаться в так называемой переносной (portable) версии, что позволяет записать её на ту же флешку и запускать без установки практически на любом компьютере. А мобильность стоит дорогого. В пятых — шифрование данных может маскироваться под любой удобный тип файла, так что не сразу и догадаешься что это не картинка, например, а зашифрованный файл с важной финансовой информацией. Ну и в шестых, Truecrypt существует в версиях для Windows, MacOs и Linux.
Как это работает?
В начале работы TrueCrypt в несколько шагов создаёт зашифрованный файл, который может быть произвольного размера и иметь любое расширение, что позволяет замаскировать его среди других файлов. В дальнейшем программа создаёт в системе так называемый «виртуальный диск» — т.е. диск которого физически не существует, а качестве этого диска мы видим содержимое нашего зашифрованного файла. Согласитесь, что работать с файлом как с диском намного быстрее и удобнее, чем сначала всё расшифровывать, а потом назад зашифровывать, да ещё и следить чтобы хвостов не осталось. По окончании работы один или все сразу виртуальные диски одним нажатием отключаются от системы. Замечу, что переносная версия программы никак не вмешивается в работу системы, так что навредить ей практически не возможно. Если такой способ работы вам подходит — двигаемся дальше.
Установка программы.
Как я уже писал, наиболее удобный вариант использования — portable версия программы. Именно её и рекомендую искать и скачивать. Искать её в любой поисковой системе по запросу «TrueCryp portable». Установка в этом случае не потребуется, надо всего лишь распаковать архив и запустить программу. Оригинал программы можно скачать на сайте http://www.truecrypt.org/downloads .
Создаём зашифрованный файл
При запуске программы вы увидите такоое окно. Для создания зашифрованного файла жмём кнопку «Create Volume».

Шаг 2. Тут выбираем отмеченный пункт и жмём «Next»

Шаг 3. Так же ничего не трогаем и жмём «Next»

Шаг 4. На этом этапе нам предстоит выбрать местоположение и имя файла. Жмём «Select File» и далее стандартным способом выходим в нужный каталог и вбиваем произвольное имя файла с произвольным расширением. По окончании так же клавишу «Next»

Шаг 5. Тут выбирается тип шифрование. Можно так же ничего не менять и нажать «Next» для перехода к следующему шагу.

Шаг 6. Задаём размер нового файла, точнее виртуального диска. Сейчас, в качестве примера, создаём файл на 2G.

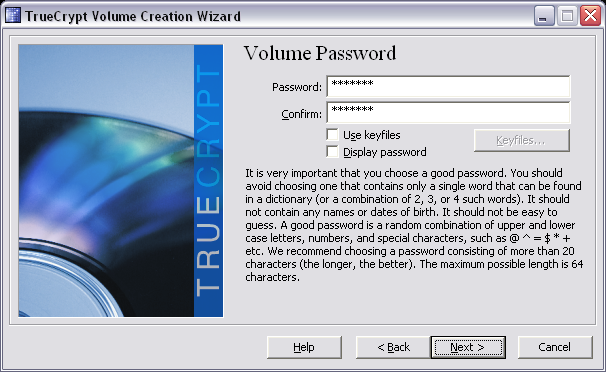
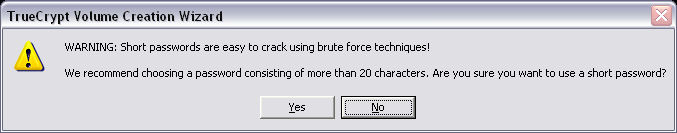
Шаг 7. Ответственный шаг. Задаём пароль. В выделенные поля задаём два одинаковых пароля. Если вбили неправильно кнопка «Next» будет недоступна. Правило тут в сущности одно — чем длиннее и сложнее, тем лучше. Если хотите максимально облегчить жизнь взломщику — используйте свои памятные даты, дни рождения, номера машин или телефонов. Ему это понравится. По окончании жмём «Next» и почти наверняка вылезет предупреждение что пароль слишком прост. Нажатием «Yes» Подтвердим что желаем использовать его, или «NO» чтобы попробовать усложнить пароль.

Шаг 8. Задаём типа файловой системы для нашего диска. Если планируется создавать файлы размером больше 2G рекомендую выбирать NTFS. В противном случае можно обойтись и FAT. Жмём копку «Format» и по окончании процесса создания файла на месте этой кнопки появится «Next». Переходим к следующему шагу.

Шаг 9. Появится окно с сообщением что диск создан ( Volume Created ). Нажимаем кнопку «Exit» и снова получаем окно как в первом шаге. Собственно на этом процесс создания файла закончен. Поздравляю.
Работаем с зашифрованным диском
Ну вот, теперь мы можем работать с нашим новым файлом.
Шаг 1 — выбираем на своё усмотрение букву для диска. Например «T».
Шаг 2 — нажимаем «Select file», находим наш файл и жмём «ОК».
Шаг 3 — нажимаем кнопку «Mount» и через несколько секунд в проводнике можно будет найти появившийся новый виртуальный диск. Всё. Программу можно свернуть и пользоваться новым диском по назначению.
Шаг 4 — По окончании работы снова открываем программу и кнопкой «Dismount All» отключаем от системы наш виртуальный диск, после чего программу можно закрыть.
Таким способом можно создать множество файлов и одновременно или поочерёдно присоединять их к системе, что позволит например копировать информацию с одного файла в другой.
И не забывайте, что программу всегда можно скачать заново, а вот утраченный файл с данными — никогда. Периодически делайте резервные копии этого файла на других носителях. Вот собственно и всё. Удачи!«TrueCrypt» — программа для шифрования
TrueCrypt — это компьютерная программа для шифрования «на лету» (шифрование «на лету» — on-the-fly encryption — означает, что данные автоматически шифруются или дешифруются прямо во время их считывания или записи, не отвлекая пользователя). С помощью TrueCrypt можно создавать виртуальные зашифрованные логические диски и…
- 02 декабря 2013
- 2 мин
Исследователь и фотограф.
TrueCrypt позволяет шифровать и дешифровать данные во время их считывания или записи, создавать виртуальные зашифрованные логические диски и шифровать другие носители информации.
TrueCrypt — это компьютерная программа для шифрования «на лету» (шифрование «на лету» — on-the-fly encryption — означает, что данные автоматически шифруются или дешифруются прямо во время их считывания или записи, не отвлекая пользователя).
С помощью TrueCrypt можно создавать виртуальные зашифрованные логические диски и полностью шифровать раздел жесткого диска или другого носителя информации, например, флоппи-диска или USB флеш-памяти.
Все сохраненные при помощи TrueCrypt данные полностью шифруются, включая имена файлов и каталогов — их невозможно прочесть (расшифровать) без использования правильных пароля/ключевого файла или без правильных ключей шифрования.
Благодаря этому организации и частные лица могут держать все свои важные файлы и пароли в безопасности. Так, с помощью TrueCrypt НКО может избежать контроля со стороны государства, засекретив свои файлы, или использовать инструмент в более мирных целях — например, для хранения личных данных о сотрудниках.
Смонтированный том TrueCrypt подобен обычному логическому диску, поэтому работать с ним можно как с обычным логическим диском.
TrueCrypt существует в версиях для Windows 7/Vista/XP, Mac OS X и Linux.
Возможности TrueCrypt
TrueCrypt обладает следующими возможностями:
- Создание зашифрованного виртуального диска;
- Обеспечение двух уровней правдоподобного отрицания наличия зашифрованных данных, необходимого в случае вынужденного открытия пароля пользователем;
- Переносимость, что позволяет запускать TrueCrypt без установки в операционной системе;
- Поддержка создания зашифрованного динамического файла на дисках NTFS;
- Шифрование системного физического либо логического диска для Microsoft Windows-систем с дозагрузочной аутентификацией;
- Изменение паролей и ключевых файлов для тома без потери зашифрованных данных;
- Возможность использовать TrueCrypt на компьютере с правами обычного пользователя;
Два уровня правдоподобного отрицания
Обеспечение двух уровней правдоподобного отрицания наличия зашифрованных данных является одной из самых важных особенностей TrueCrypt. Принцип ее действия заключается в возможности создания зашифрованного диска с двумя паролями — по настоящему паролю доступны настоящие данные на диске, а по второму — другие данные. Так, в ситуации, когда ваш компьютер забирает полиция, вы можете сказать второй пароль, при этом все важные данные, доступные по настоящему паролю, окажутся скрыты.
Аудит TrueCrypt
В 2013 году начался сбор средств для проведения независимого аудита TrueCrypt , толчком к которому послужила в том числе полученная от бывшего сотрудника АНБ Сноудена информация о намеренном ослаблении спецслужбами средств шифрования.
Планируется что в ходе проверки будет проведён анализ совместимости лицензии TrueCrypt с другими открытыми лицензиями, будет произведён криптографический анализ и будет разработана технология позволяющая делать компиляцию исходного кода программы с одинаковым результатом на разных компьютерах.
Инструкция по работе с TrueCrypt
Инструкцию по работе с TrueCrypt на русском языке можно найти здесь .
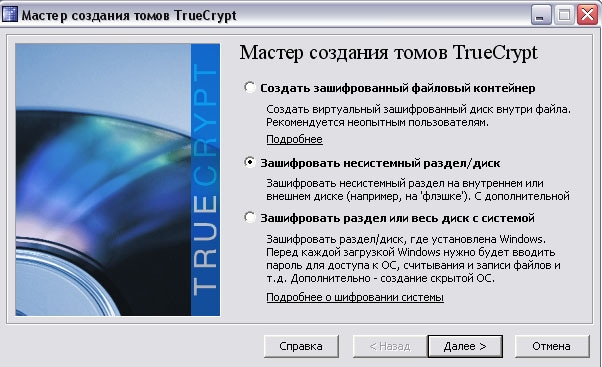
Инструкция еще дорабатывается, но уже сейчас содержит подробное описание шагов, касающихся шифрования и использования несистемного раздела диска и расшифровки устройства.
Полную версию инструкции на английском языке вы можете найти на официальном сайте TrueCrypt в разделе с документацией.
Тру крипт что это
Программ для шифрования диска много (см. Ссылки). Чем мне понравилась TryeCrypt?
1. Бесплатная, с открытыми исходниками, значит навряд ли там есть какие-то закладки.
2. Она самая популярная, судя по количеству ссылок, которая выдала Google.
3. Программа очень мало занимает места на диске (дистрибутив весит всего 3.5 мегабайта!). Имеется portable версия, которая запускается с флешки.
4. Шифровать диски можно только по паролю (так проще для пользователя), а также еще и с ключами, которые нужно хранить отдельно (так сложнее, но зато надежности больше).
5. Используются самые современные стойкие алгоритмы шифрования.
6. Можно скрыто хранить данные на свободных секторах диска, так что никто не сможет доказать, что на диске вообще имеются какие-то скрытые данные.
7. Интерфейс программы простой и логичный, имеется подробная документация на английском, есть русификатор, есть много документации по программе на русском языке.Зачем вообще может понадобиться использовать TrueCrypt? Все просто — у нас обязательно найдутся такие данные, которые Вы никому не хотели бы показывать. Представьте себе на минуту, что Вы потеряли свою флешку или у Вас украли ноутбук. А на них могут быть пароли, PIN-коды кредитных карт, да и просто не предназначенные для посторонних документы. Так что знать, как пользоваться шифрованием — очень полезно. Далее я буду рассматривать работу с английской версией программы TryeCrypt.
[Установка portable версии]
Переносимая (portable) версия нужна, чтобы её можно было легко запустить на любом компьютере, даже если на нем не установлена программа TrueCrypt.
1. Скачиваем инсталлятор на страничке http://www.truecrypt.org/downloads (TrueCrypt Setup 7.0a.exe, 3.5 мегабайта).
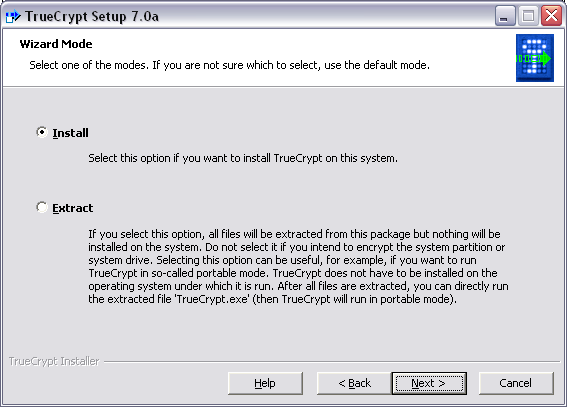
2. Запускаем установку. При установке возможны 2 опции. В диалоге выбора варианта установки выбираем опцию Extract и жмем Next. Этот вариант — просто распаковка исполняемых файлов программы в указанное место, используется для запуска программы без установки, например с флешки.

3. Выбираем папку, куда будут скопированы исполняемые файлы (например, папка на флешке), жмем Extract.
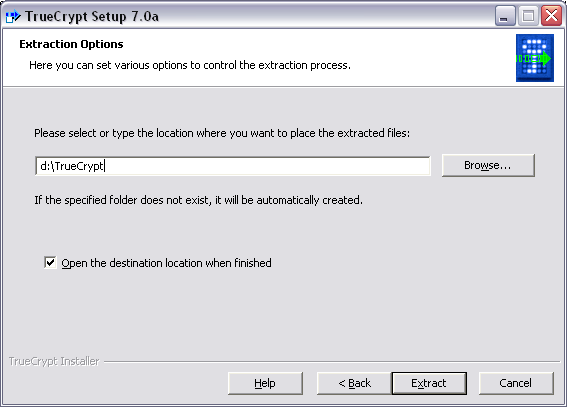
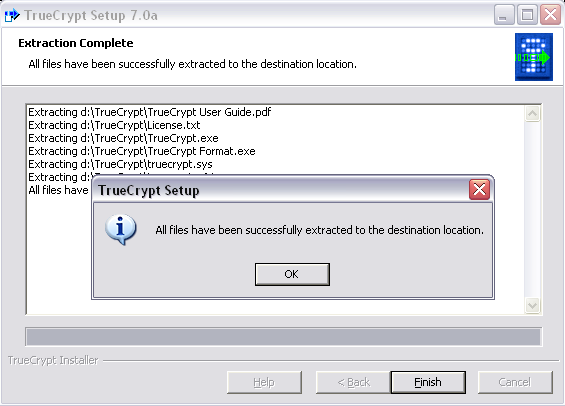
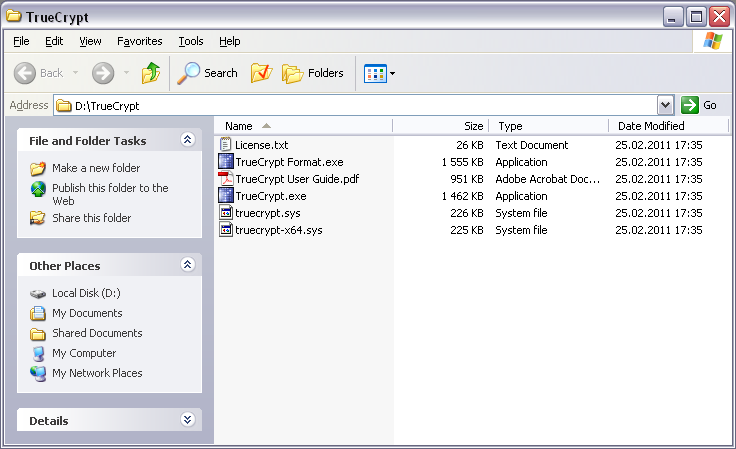
4. Процесс распаковки пройдет очень быстро, и у Вас в папке окажется мобильная версия TrueCrypt, которую можно запускать без установки.
[Обычная установка]
1. Скачиваем на страничке http://www.truecrypt.org/downloads (TrueCrypt Setup 7.0a.exe, 3.5 мегабайта).
2. Запускаем установку. Первая, верхняя опция (Install) — обычная установка на компьютер, её и выбираем, жмем Next.
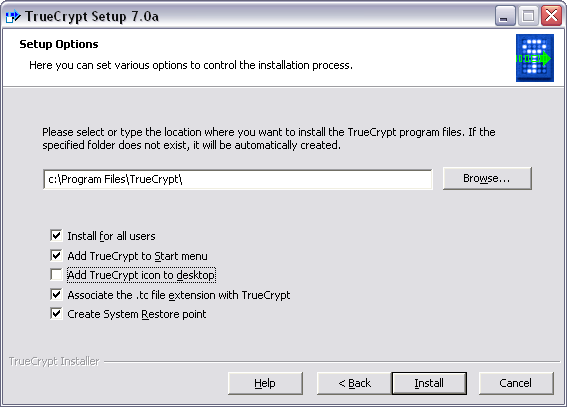
3. Подтверждаем папку установки, выбираем нужные галочки, жмем Install.
4. В процессе установки Касперский может ругнуться, выбираем Разрешить. Установка успешно завершится. Установщик предложит прочитать руководство по обучению (Tutorial), находящееся на сайте http://www.truecrypt.org/docs/?s=tutorial. Можно отказаться от чтения руководства, выбрать No и Finish.
[Как создать виртуальный шифрованный диск, содержимое которого хранится в файле на физическом диске]
1. Volumes -> Create New Volume. Запустится Мастер для создания виртуального диска. Выбираем первый вариант, Create an encrypted file container, жмем Next.

2. Выбираем Standard TrueCrupt volume, жмем Next.

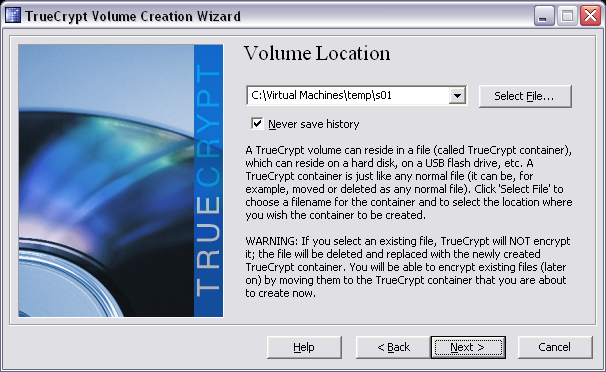
3. Откроется окошко Volume Location. Тут надо будет указать место расположения файла для шифрованного диска. Можно впечатать путь и имя файла, а можно нажать кнопку Select File. откроется стандартный диалог Windows для выбора пути и имени файла. Выберите путь и имя (имя лучше указать с расширением *.tc, это стандартное расширение для файла-контейнера TrueCrypt) и нажмите Save. Далее жмем кнопку Next.
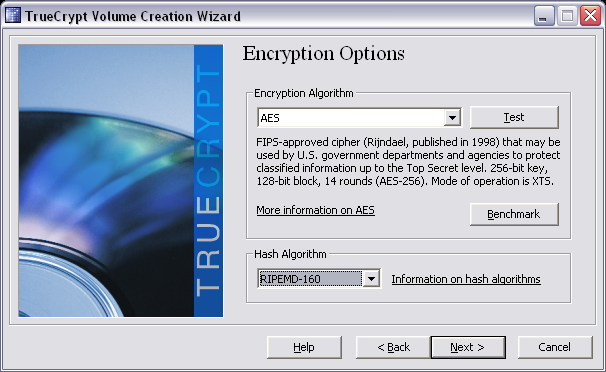
4. Появится окно опций шифрования. Можно выбрать алгоритм шифрования, алгоритм вычисления хеша. Можно ничего не менять, просто нажать Next.
5. Теперь нужно задать размер файла для диска. Если физический диск, где лежит шифрованный файл, отформатирован как FAT32, то максимальный размер файла может быть не более 4 гигабайта.

6. На следующем шаге предложат задать пароль. Рекомендуется задать пароль не менее 20 символов, и при этом не использовать слова, чтобы было труднее подобрать пароль. Идеальный вариант — случайный набор символов. После ввода пароля жмем Next.
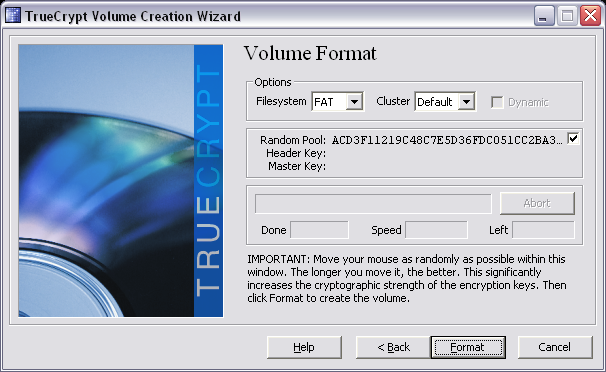
7. Откроется окно начала форматирования. При перемещении курсора будет быстро меняться строка Random Pool, поводите курсором — так генерируется случайное число, использующееся для шифрования. Потом нажмите Format.
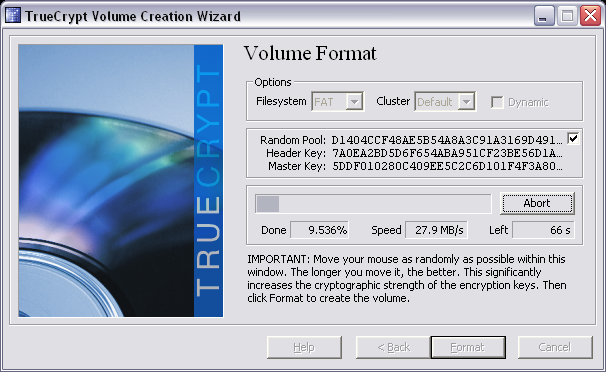
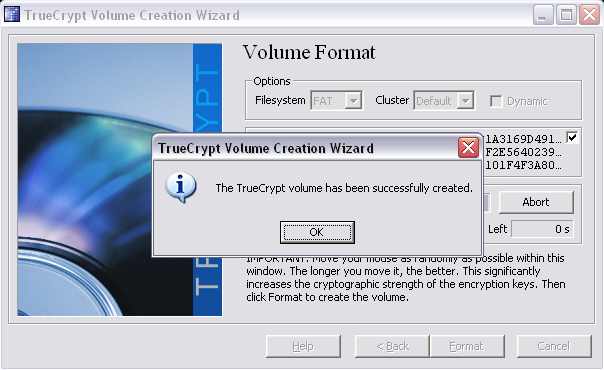
По окончании можно нажать снова Next, и опять запустится диалог создания нового файла для шифрованного диска. Кнопка Exit — для завершения работы мастера.

[Как подключить зашифрованную флешку]
1. Вставляем зашифрованную флешку, запоминаем букву, с которой она определилась (например, J:).
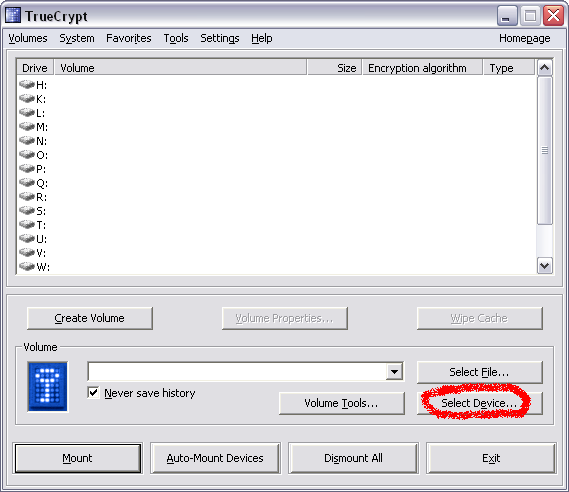
2. Запускаем TrueCrypt (либо локальную, установленную, либо portable версию). Жмем кнопку Select Device.
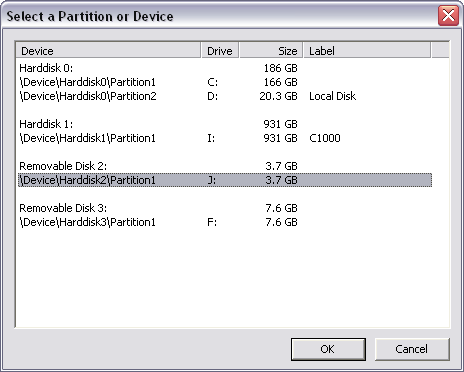
3. Выбираем нашу флешку J, жмем OK.
4. Щелкаем правой кнопкой по любому свободному имени драйва в списке, например P:, выбираем в контекстном меню Mount Volume.

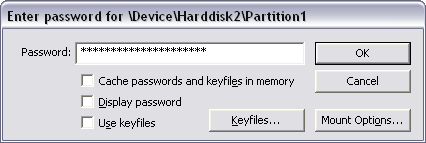
5. Введите пароль, который Вы указывали при шифровании флешки. Если Вы создавали флешку с ключами, то они должны присутствовать в доступном месте (выбираются кнопкой Keyfiles. ). Ключи создавать и использовать не обязательно, хотя они позволяют повысить безопасность для хранения информации.
6. В системе появится новый диск P:, где будет расшифрованное содержимое флешки.
[UPD161208]
Пришло письмо от Sophie Hunt (sophie.hunt@ctechemail.com) со ссылкой на эту статью и напоминанием, что TrueCrupt больше не поддерживается (ниже приведен перевод статьи [5], автор Paul Bischoff, опубликована 12 ноября 2016 года в журнале «Information Security»).
TrueCrypt был бесплатной и открытой утилитой шифрования диска, распространение которой стартовало в 2004 году. Это программное обеспечение с успехом использовалось многими пользователями на операционных системах Mac OSX и Windows, и заслужило большую популярность. Однако в мае 2014 года его поддержка как freeware была прекращено.
После того, как анонимные разработчики забросили TrueCrypt из-за каких-то мистических соображений, начали ходить слухи и распространяться теории о потенциальных брешах в защите TrueCrypt, которые могли бы скомпроментировать данные пользователя. Самое большое осуждение стойкости поступило от команды безопасности Project Zero компании Google, которая обнаружила 2 ранее неизвестные уязвимости TrueCrypt. Одна из них позволяла приложению, работающему с привилегиями обычного пользователя, повысить свои привилегии до административного уровня.
Итак, безопасен ли сегодня TrueCrypt? В 2015 году институт Фраунгофера (Fraunhofer Institute) провел формальный аудит последнего стабильного релиза TrueCrypt. 77-страничный отчет по аудиту показал, что найдено несколько других багов в TrueCrypt, но было выяснено, что стойкость защиты данных не внушает опасений, когда приложение используется по своему прямому назначению. Т. е. для того, чтобы зашифровать данные на остаточном месте носителя данных, такого как внешний жесткий диск или флешка USB. Институт подтвердил, что баги, найденные Google, действительно существуют, однако эти баги не могут быть использованы, чтобы пробить защиту шифрования и получить несанкционированный доступ атакующих к защищенным данным пользователя.
Но все же не все оказалось хорошо. При шифровании данных на внешнем приводе Институт не нашел никаких проблем, но та же самая задача, реализованная на памяти компьютера или на смонтированном диске, показала возможные бреши в безопасности. Если привод смонтирован, то ключ, используемый для шифрования данных, сохраняется в памяти компьютера. Этот ключ может быть восстановлен и использован для дешифровки данных позже.
Однако вероятность хакера, который будет использовать в своих интересах эти обстоятельства, довольно низкая. Либо зашифрованный контейнер (носитель или файл) должен быть уже смонтирован, в этом случае данные уже так или иначе дешифрованы и доступны, или же компьютер должен войти в режим гибернации с зашифрованным контейнером (в последнем случае можно извлечь системный диск из компьютера до его включения, и попытаться найти ключ в системном файле гибернации операционной системы). Действительно, если кто-то получит доступ к компьютеру, когда шифрованный диск смонтирован (т. е. расшифрован), то о безопасности говорить уже нет смысла. Чтобы не допустить подобных обстоятельств, пользователи не должны оставлять без присмотра компьютеры с зашифрованным, но смонтированным диском, и не должны отправлять в сон компьютеры, когда шифрованный контейнер открыт.
Стоит ли использовать TrueCrypt? Если у Вас старая система установленной одной из старых оригинальных версий TrueCrypt, то следует установить последний стабильный релиз TrueCrypt. Если Вы не используете TrueCrypt на размонтированных дисках, то должны себе четко представлять опасности маловероятных сценариев, описанных выше. TrueCrypt несколько хуже защищен, когда он смонтировал диски — по описанным выше причинам.
Но если Вы еще не используете TrueCrypt, то когда загружаете его и устанавливаете, то должны давать себе отчет, что это может поставить данные под угрозу. Помните, что программа потеряла официальную поддержку 2 года назад, и с тех пор она официально недоступна для загрузки и установки. В то время как некоторый веб-сайты и торренты утверждают, что они предоставляют чистую в смысле лицензии копию TrueCrypt для загрузки, есть некий риск того, что права и лицензия использования были нарушены, особенно если Вы не эксперт по программному обеспечению.
Некоторые пользователи указывают на архивные копии, доступные на Github, где код TrueCrypt может быть свободно подвергнут аудиту. Однако большинство таких репозиториев не проверялись экспертами, потому что серьезный аудит это сложная и дорогая операция, занимающая довольно много времени. Open Crypto Project говорит об одном репозитории Github, что копия TrueCrypt 7.1 была проверена.
Хотя нет никаких причин для таких претензий, некоторые пользователи говорят, что в TrueCrypt встроены бэкдоры для государственных чиновников.
Альтернативы для TrueCrypt. Если Вы несмотря на предостережения, используете TrueCrypt, то скорее всего это лучший выбор. Но рекомендуется все же рассмотреть более новые альтернативы. Некоторые из этих инструментов шифрования диска являются форками оригинального TrueCrypt, в то время как другие были разработаны отдельно. Ниже представлен список имеющихся на сегодняшний день альтернатив TrueCrypt, выполняющих те же функции.
VeraCrypt . Это open-source проект, который прошел аудит кода, улучшенная версия TrueCrypt, работающая на Mac и PC. Эта утилита позволяет создавать шифрованные контейнеры Bitlocker. Bitlocker алгоритм шифрования, встроенный в Windows, он не open-source, шифрует только диск целиком, и не имеет никакого видимого механизма нарушения защиты.
Bitlocker встроен в операционную систему Windows, не является open-source, шифрует только диски целиком, и не поддерживает механизм plausible deniability (отрицание наличия шифрованных данных).
DiskCryptor . Эта утилита работает только на Windows, open-source, но не прошла аудит. Позволяет установить загрузчик (bootloader) на USB или CD, и работает быстрее, чем другие утилиты.
Ciphershed . Другой форк TrueCrypt, работает со старыми контейнерами TrueCrypt, медленно получает обновления, и работает на Mac, PC и Linux.
FileVault 2 . Утилита встроена в Mac OSX Lion и более поздние версии операционной системы Mac, позволяет шифровать только весь диск целиком и не open-source.
LUKS . Open-source опция для Linux, поддерживает несколько алгоритмов, однако не поддерживается на не-Linux системах.
VeraCrypt является форком TrueCrypt, и считается его последователем. Выполняет все те же функции, что и TrueCrypt, и некоторые другие. VeraCrypt имеет дополнительные алгоритмы защиты, используемые для системы и шифрования разделов. По словам разработчиков, эти улучшения дают иммунитет от новых разработок в области атак грубым подбором ключа (атаки «грубой силы», brute-force). Вы можете просмотреть полный список улучшений и исправлений, которые VeraCrypt сделал на основе кода TrueCrypt (строка для поиска Why is this more secure than TrueCrypt? site:veracrypt.codeplex.com).
VeraCrypt использует в 30 раз больше итераций, когда шифрует контейнеры и разделы, чем это делает TrueCrypt. Это означает, что будут несколько дольше запускаться монтирование раздела и открытие контейнера, но это не влияет на использование приложения.
VeraCrypt бесплатен и имеет открытый код (open source), и всегда будет таким. Его код был проверен в каждой подпрограмме независимыми исследователями. Поскольку ядро VeraCrypt основано на TrueCrypt, то аудиты оригинального TrueCrypt все еще касаются и VeraCrypt.
VeraCrypt поддерживает 2 типа отрицания наличия зашифрованных данных (plausible deniability) — существование шифрованных данных спорное, потому что противник не может доказать, что незашифрованные данные даже существуют. Скрытые тома, находящиеся в свободном пространстве видимых контейнеров тома, выглядят как случайные данные, т. е. как будто скрытый том не существует. Скрытые операционные системы существуют вместе с видимыми операционными системами. Если противник вынуждает Вас выдать пароль, то Вы можете просто дате ему пароль от видимой операционной системы.
Bitlocker популярное (только на Windows) программное обеспечение, используемое для шифрования всего тома целиком алгоритмом AES с длиной ключа 128 или 256 бит. В отличие от TrueCrypt и VeraCrypt, Bitlocker не может создавать шифрованные файлы контейнера. Шифрование работает только для целых разделов.
Хотя это допустимо для некоторых пользователей, имейте в виду, что если Вы оставили свой компьютер в состоянии логина учетной записи, и его использует кто-то еще, то все Ваши файлы будут видны и доступны. У Windows есть отдельная система шифрования, которая называется EFS (аббревиатура от encrypted file system), которая применяется для отдельных файлов и папок, но они также окажутся расшифрованными, когда пользователь вошел в свою учетную запись (ввел логин и пароль, и получил доступ к системе).
Bitlocker не open source, и это означает, что он не может быть проверен на отсутствие бэкдоров. Из-за дружеских связей между Microsoft и NSA (национальное агенство безопасности США), для многих это может быть недопустимым обстоятельством. Возникали также вопросы, когда Microsoft из соображений производительности удалила Elephent Diffuser – функцию, которая не позволяла модифицировать шифрованный диск.
У Bitlocker нет механизма отрицания наличия зашифрованных данных (plausible deniability), хотя у Вас может быть аргумент на защите в суде, что содержимое Вашего жесткого диска было модифицировано, и поэтому данные на нем были уничтожены из-за того, что отсутствовал Elephant Diffuser.
Bitlocker при загрузке компьютера проверяет, что атакующие не сделали модификацию программного обеспечения.
DiskCryptor еще одно open source решение, работающее только на Windows, и дающее возможность шифрования только диска целиком. По сравнению с вышеперечисленными вариантами ПО, DiskCryptor получил очень слабую формальную проверку. Мы также мало что знаем об авторах и об их побуждениях. Оправдан некий скептицизм, действительно ли программа работает настолько хорошо, как обещает её название. Так почему эта утилита популярна?
Утилита DiskCryptor работает быстро, и проста в использовании. Она требует много меньше вычислительных ресурсов, и шифрует быстрее, чем TrueCrypt. DiskCryptor использует 256-битный AES, Twofish, Serpent или каскадную комбинацию этих алгоритмов в режиме XTS, чтобы реализовать шифрование. Отчеты говорят, что Serpent является самым быстрым алгоритмом.
DiskCryptor поддерживает шифрование внешних устройств, включая жесткие диски, флешки и диски USB, носители CD и DVD. Он поддерживает несколько опций загрузки.
Если Вы прячетесь от кого-нибудь, наподобие NSA (National Security Agency), то DiskCryptor скорее всего не самый лучший вариант. Но защита DiskCryptor хорошо сработает, если компьютер окажется украденным, или любопытный племянник попытается получить доступ к Вашим файлам.
DiskCryptor поддерживает возможность отрицания наличия шифрованных данных (plausible deniability), позволяя Вам установить загрузчик компьютера на флешку USB или на CD. Без загрузчика шифрованное содержимое жесткого диска компьютера будет выглядеть как пустое пространство, заполненное случайными данными. Недостаток такого решения в том, что нужно всегда использовать загрузчик на диске CD или флешке USB, чтобы можно было запустить компьютер и расшифровать данные.
Как и VeraCrypt, проект CipherShed был запущен как форк TrueCrypt. CipherShed доступен для Windows PC, Mac OSX и Linux, хотя для последних двух вариантов нужна компиляция. Первая не-альфа версия вышла в феврале 2016 года, но это все еще не конечный релиз (v1.0 или более поздний).
Разработка идет медленнее, чем в проекте VeraCrypt, но вроде дело движется. По крайней мере ошибки, найденные в TrueCrypt, были исправлены.
Чтобы не отставать от конкурентов, CipherShed реализовал те же функции, что есть в VeraCrypt. Можно выполнить шифрование диска целиком или создать шифрованные файлы — контейнеры.
Один из позитивных аспектов CipherShed — он может использовать контейнеры TrueCrypt, в то время как новые версии VeraCrypt этого не могут. В VeraCrypt усилена работа с ключами (на основе повышения количества итераций, что было упомянуто выше), что возможно повысило безопасность, но сделало его несовместимым с контейнерами TrueCrypt.
CipherShed может реализовать скрытые тома — как и VeraCrypt — для реализации plausible deniability (отрицание наличия шифрованных данных).
FileVault 2 это ответ Apple на технологию Bitlocker, впервые FileVault появился в OSX Lion, и это решение работает только на платформе Mac. FileVault 2 использует алгогитм AES-XTC 128 бит для шифрования диска целиком. Логин и пароль пользователя используются как ключ шифрования.
Как и Bitlocker, FileVault 2 не может создавать шифрованные контейнеры. Это означает, что когда Вы залогинились в свой Macbook, все данные на жестком диске будут расшифрованы, и будут видны и доступны, пока система не будет выключена.
Есть и другое общее сходство с Bitlocker: FileVault 2 тоже проприетарный продукт (не open source). Это означает, что нельзя провести аудит независимыми экспертами, поэтому в FileVault 2 могут быть бэкдоры.
Эта утилита работает только на Linux. LUKS основан на cryptsetup, и использует утилиту dm-crypt на низком уровне для шифрования диска. LUKS сокращенно означает Linux Unified Key Setup, и это представляет стандарт шифрования, независимый от платформы — формат диска для использования в различном программном инструментарии.
LUKS не реализует все возможности, которые есть в VeraCrypt или других подобных альтернативах TrueCrypt, но LUKS предоставляет больше гибкости, когда дело доходит до алгоритмов шифрования.
LUKS не является кроссплатформенным, и в действительности хорошо работает только под Linux, хотя пользователи Windows могут получить доступ к дискам, зашифрованным LUKS, с помощью утилиты LibreCrypt.
LUKS не поддерживает plausible deniability (отрицание наличия шифрованных данных).
Заключительные замечания по поводу «plausible deniability». Этим термином называют возможность отрицания в суде самого наличия зашифрованных данных на носителе.
Не выбирайте утилиты шифрования, основываясь на его механизме plausible deniability. Это приятный бонус, но дает слабую защиту.
В терминах шифрования диска plausible deniability означает, что нельзя доказать, что на Вашем компьютере есть шифрованные данные, потому что эти шифрованные данные выглядят как отсутствие данных — представляют собой просто случайный шум.
Проблема тут в том, что этот шум выглядит слишком случайным, и заинтересованный эксперт может определить другие признаки, что диск был зашифрован (это называется «энтропийным анализом»). Может ли отрицание наличия шифрованных данных помочь в суде (или камере пыток), или наоборот, будет служить отягчающим обстоятельством с точки зрения закона, все еще является предметом широких дебатов [6].
[Ссылки]