Как убрать надписать Welcome to phpMyAdmin 2.11.9
В http://localhost/phpmyadmin когда заходишь чтоб не было её вообще или свой текст какой-то вместо неё написать.
В — /us/share/phpMyAdmin/index.php ? или где что подредактировать?

infraud
19.12.10 23:11:57 MSK

Проще простого!
Для того, чтоб изменить надпись приветствия нужно :
1)Разыскиваем в каталоге ../lang/english-utf-8.inc.php и меняем значение $strWelcome на любую другую фразу приветствия.
2)Далее в ../libraries/auth/config.auth.lib.php в 92 и 219 строке убиваем слово phpMyAdmin
3)../libraries/auth/http.auth.lib.php в 60 строке удаляем слово phpMyAdmin.
Из тайтла фраза phpMyAdmin убирается путем редактирования index.php.
P4rf1yan
( 20.12.10 01:09:41 MSK )
У меня 3 версия, а там номер версии на странички авторизации не отображается, Вам нужно будет еще удалить параметр PMA_VERSION.
P4rf1yan
( 20.12.10 01:16:12 MSK )
Ответ на: комментарий от P4rf1yan 20.12.10 01:16:12 MSK
Все сделал кроме — PMA_VERSION , версию видно все равно — 2.11.9 а велкоме текст сменился. Но мне номер версии чтоб не видно было важно.
// нужно будет еще удалить параметр PMA_VERSION
Где именно это параметр?
infraud
( 20.12.10 04:31:35 MSK ) автор топика
Ответ на: комментарий от infraud 20.12.10 04:31:35 MSK
Глянул исходники 2x версии. .PMA_VERSION убираем в ..libraries/auth/http.auth.lib.php строки 58 и 91 тогда на страничке авторизации будет чисто.. Чтобы глобально убрать или изменить отображении версии на нечто другое редактируем ../libraries/Config.class.php в строке 88 $this->set(‘PMA_VERSION’, ‘2.11.11.1‘);
P4rf1yan
( 20.12.10 12:06:28 MSK )
grep -r «неугодная_строка» /path/to/phpmyadmin/*
Cockpit – упрощение типичных административных задач в ОС Linux через удобный веб-интерфейс
В этой статье я расскажу про возможности инструмента Cockpit. Cockpit создан с целью облегчения администрирования ОС Linux. Если говорить кратко, то он позволяет выполнять наиболее типичные задачи администратора Linux через приятный веб-интерфейс. Возможности Cockpit: установка и проверка обновление для системы и включение автообновления (процесс патчинга), управление пользователями (создание\удаление\смена паролей\блокировка\выдача прав суперпользователя), управление дисками (создание\редактирование lvm, создание\монтирования файловых систем), настройка сети (team, bonding, ip managing и т. д.), управление systemd-юнитами\таймерами.
Интерес к Cockpit обусловлен выходом Centos 8, где Cockpit уже встроен в систему и требуется его лишь активировать командой «systemctl enable —now cockpit.socket». На других дистрибутивах потребуется ручная установка из пакетного репозитория. Рассматривать тут установку мы не будем, смотрите официальное руководство.
После установки нам необходимо в браузере перейти на 9090 порт сервера, на котором установлен Cockpit (т. е. ip-сервера:9090). Например, 192.168.1.56:9090
Вводим обычный логин\пароль от локального аккаунта и ставим галочку «Reuse my password for privileged tasks», чтобы была возможность запускать некоторые команды от имени привилегированного пользователя (root). Естественно, ваш аккаунт должен обладать возможностью выполнять команды через sudo.
После входа вы увидите красивый и понятный веб-интерфейс. Первым делом переключите язык интерфейса на английский, поскольку перевод выполнен просто ужасно.

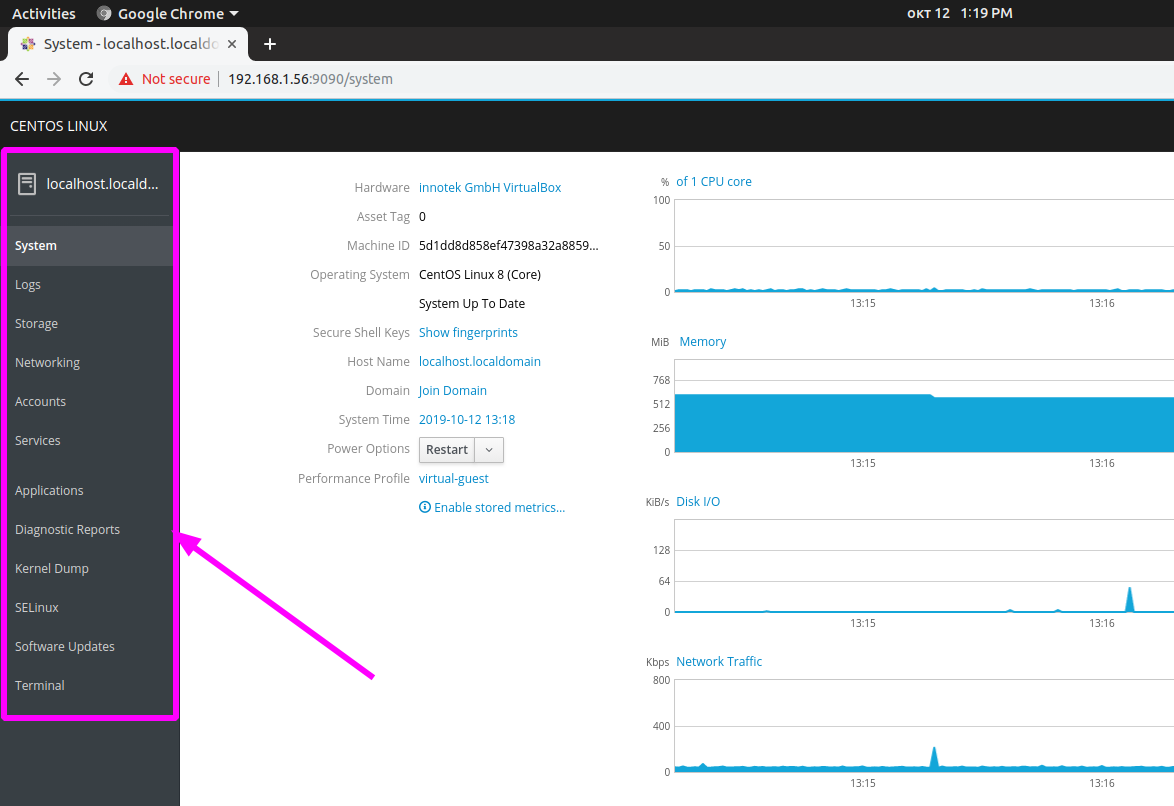
Интерфейс выглядит очень понятным и логичным, слева вы увидите навигационную панель:
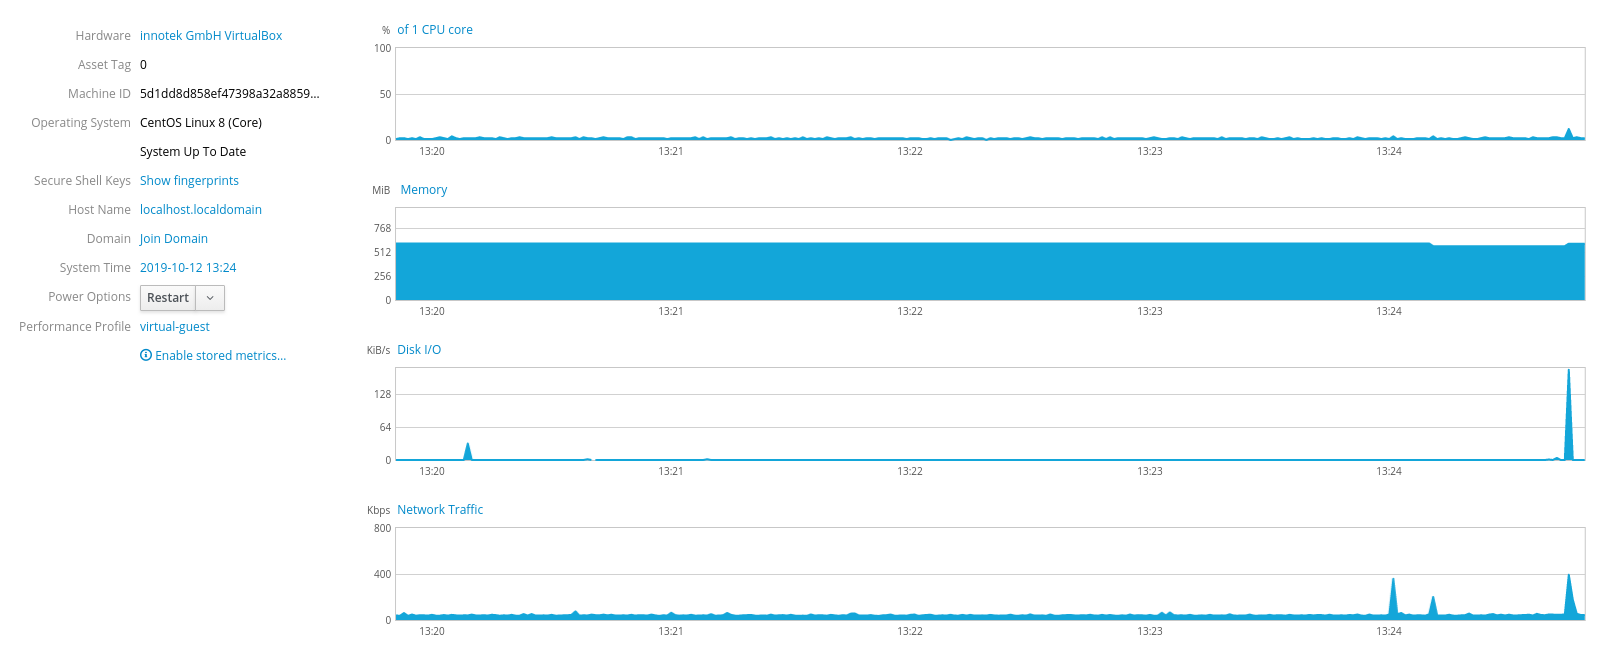
Стартовый раздел называется «system», где вы можете увидеть информацию по утилизации ресурсов сервера (CPU, RAM, Network, Disks):
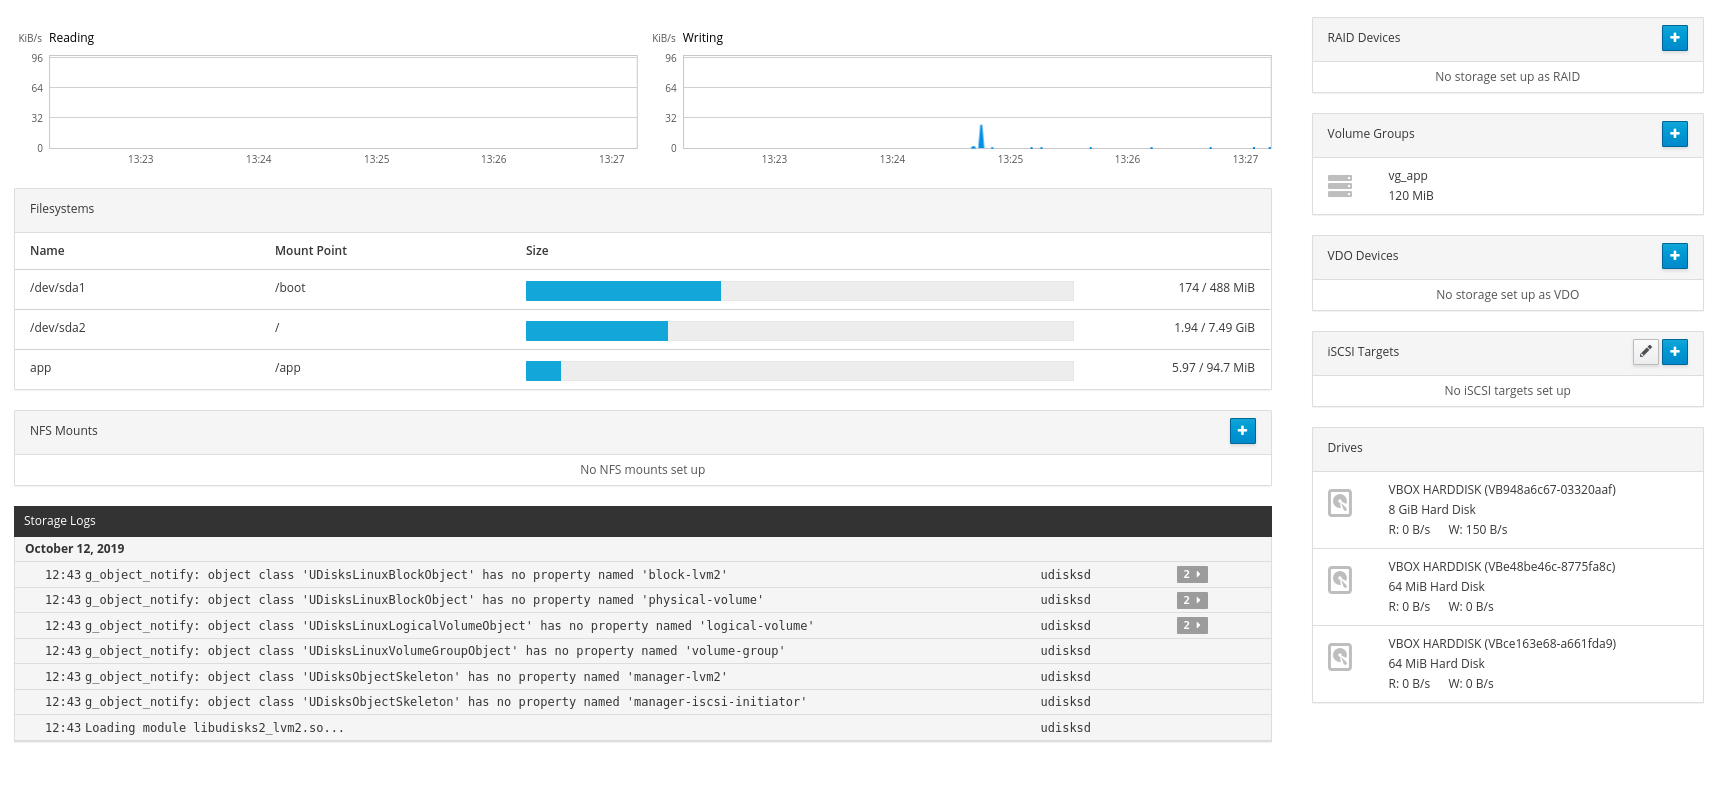
Чтобы посмотреть более подробную информацию, например, по дискам, просто нажмите на соответствующую надпись и вы попадёте сразу в другой раздел (storage):
Тут же можете создать lvm:
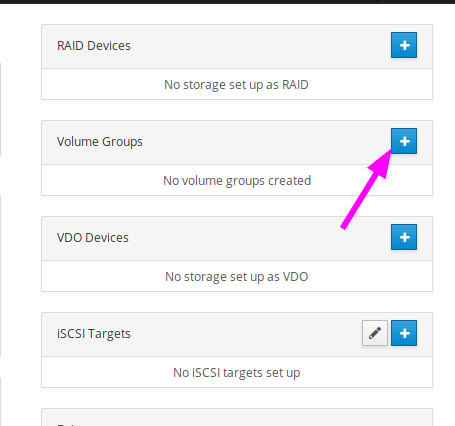
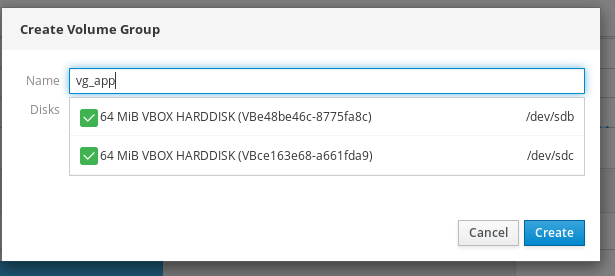
Выберите имя для vg-группы и диски, которые хотите использовать:
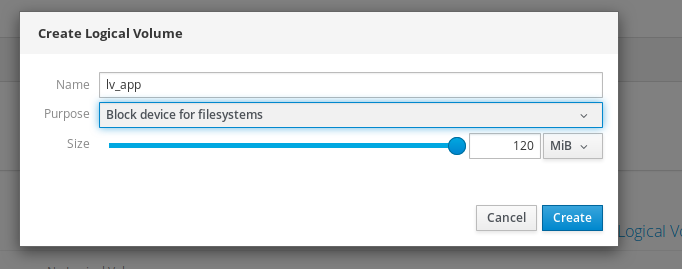
Задайте имя для lv и выберите размер:
И, наконец, создайте файловую систему:
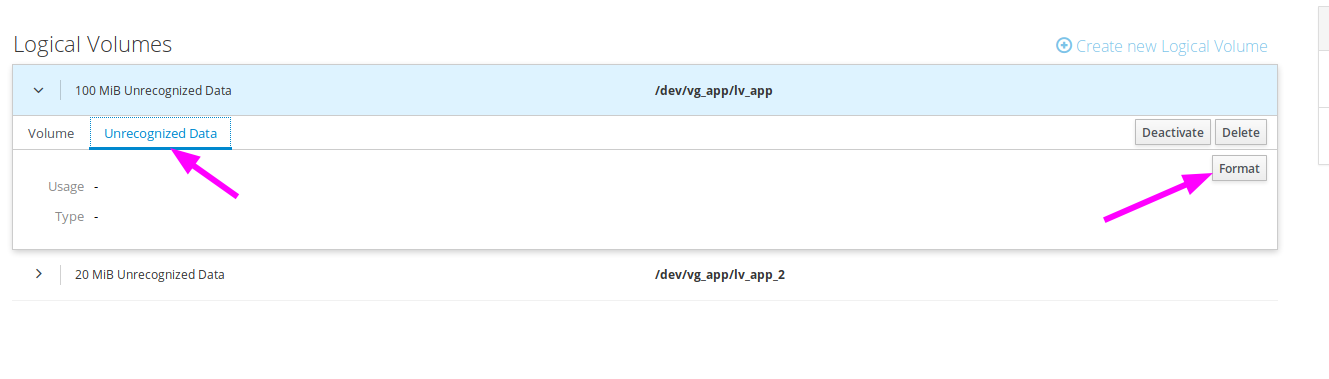
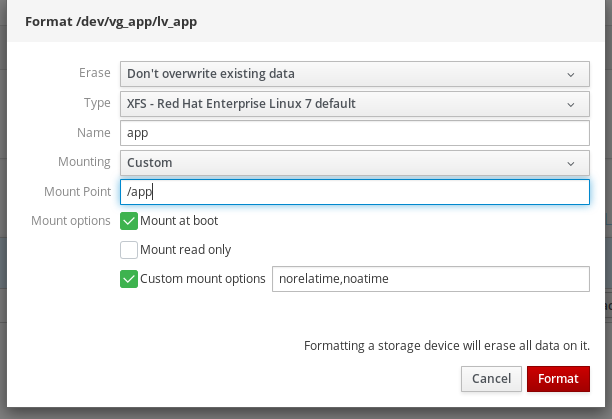
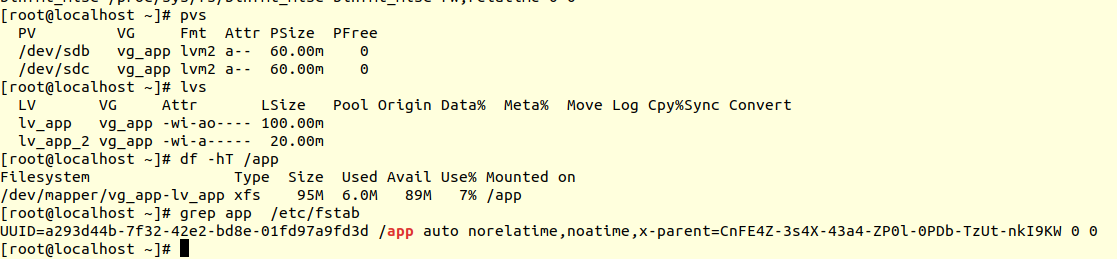
Обратите внимание, что Cockpit сам пропишет нужную строку в fstab и смонтируем устройство. Также можно прописывать специфичные опции монтирования:
Вот это выглядит в системе:
Тут же можно расширять\сжимать файловые системы, добавлять новые устройства в vg-группу и т.д.
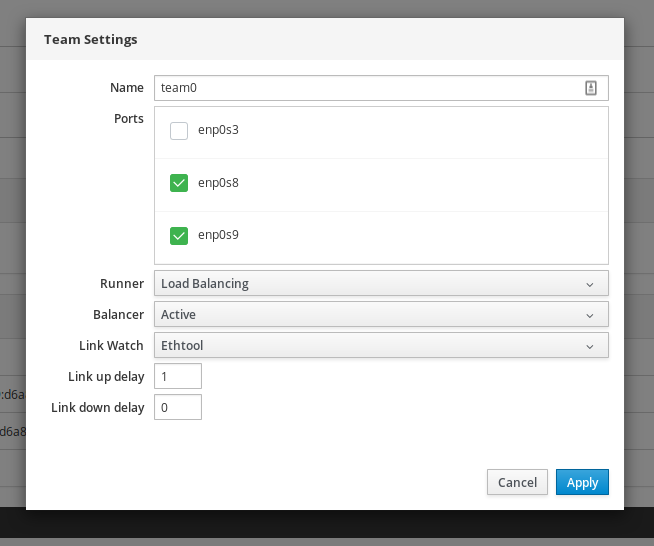
В разделе «Networking» можно не просто менять типичные сетевые настройки (ip, dns, маску, шлюз), но и создавать более сложные конфигурации, такие как bonding или teaming:
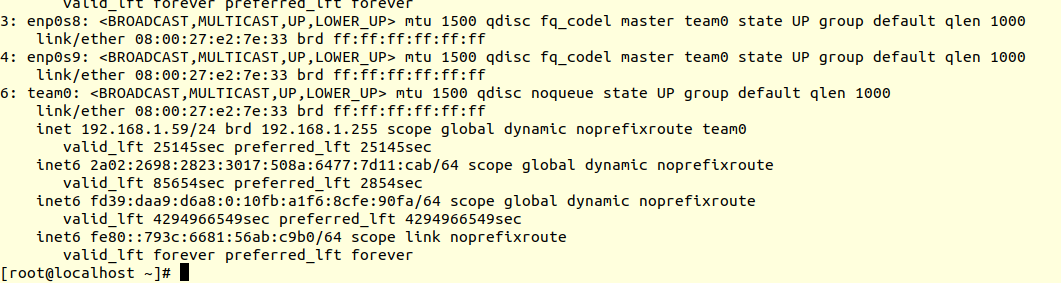
Вот так готовая конфигурация выглядит в системе:
Согласитесь, что настраивать через vi\nano было бы чуть дольше и сложнее. Особенно для новичков.
В «services» можно управлять systemd юнитами и таймерами: останавливать их, перезапускать, убирать из автозагрузки. Так же очень быстро создать свой таймер:
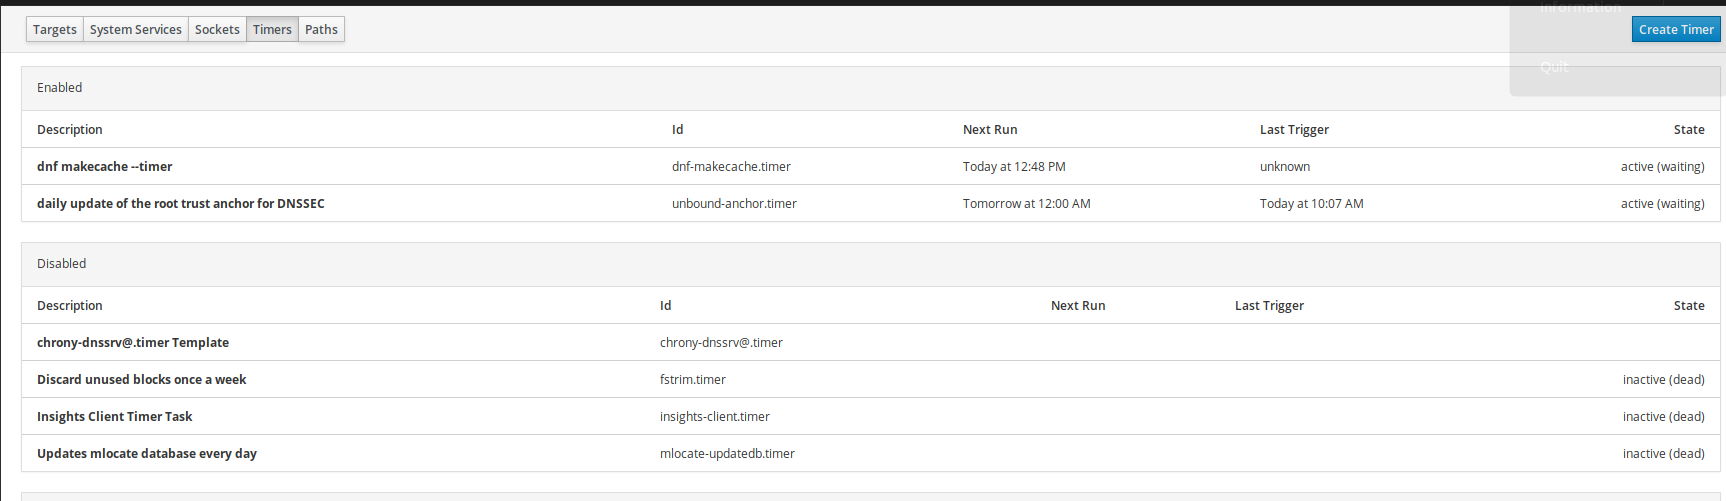
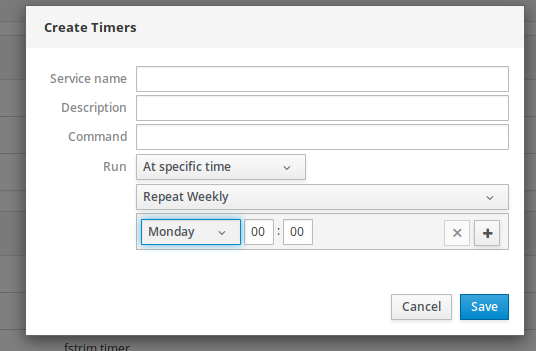
Единственное, что сделано плохо: не понятно, с какой периодичностью запускается таймер. Можно лишь посмотреть, когда он запускался в последний раз и когда запустится вновь.
В «Software updates», как не сложно догадаться, можно посмотреть все доступные обновления и установить их:
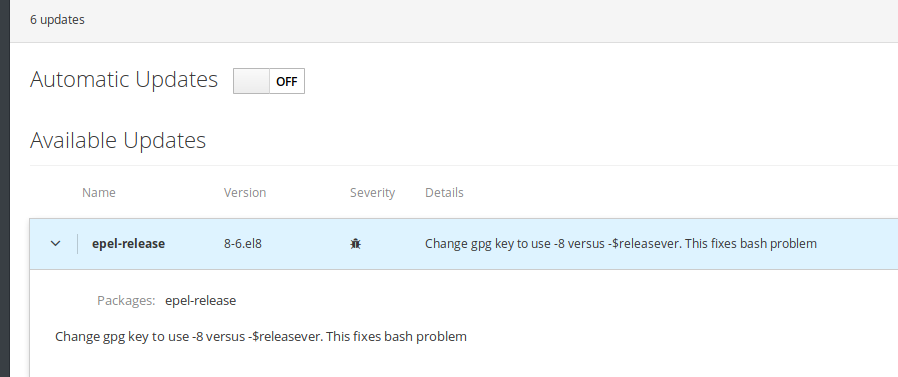
Система оповестит нас, если потребуется перезагрузка:
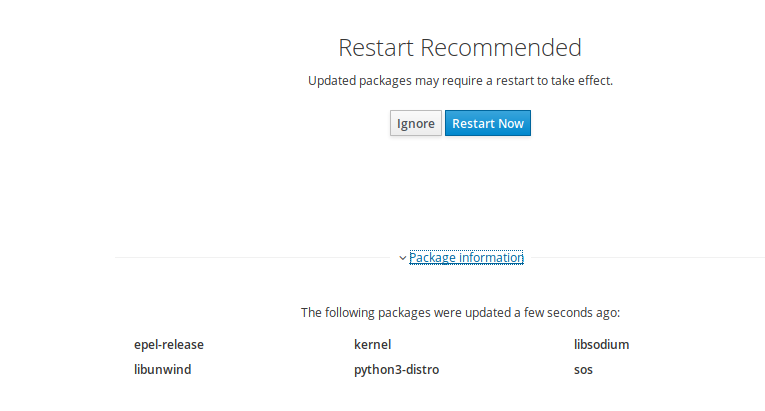
Тут же можно включить автоматическое обновление системы и кастомизировать время установки обновлений:

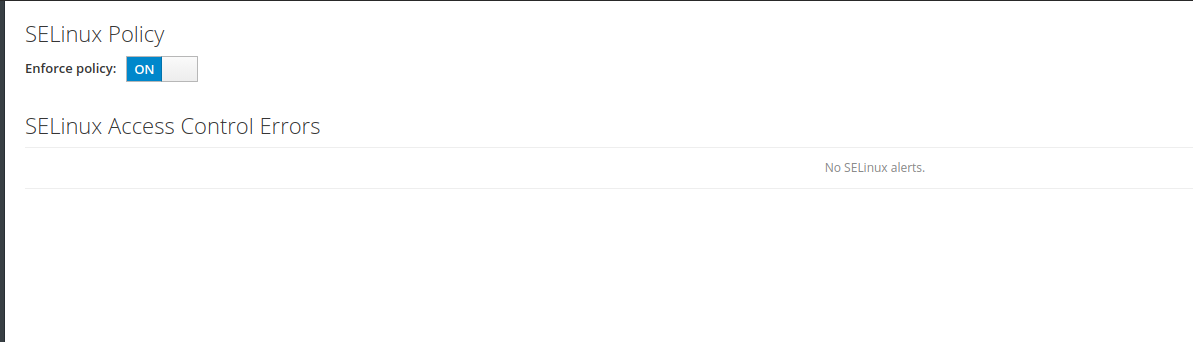
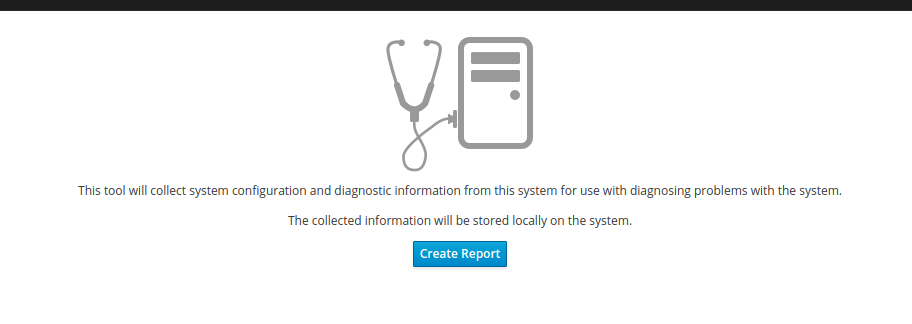
Так же в Cockpit можно управлять SeLinux, создавать sosreport (полезно при общении с вендорами при решении технических проблем):
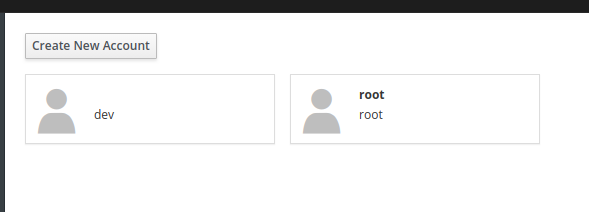
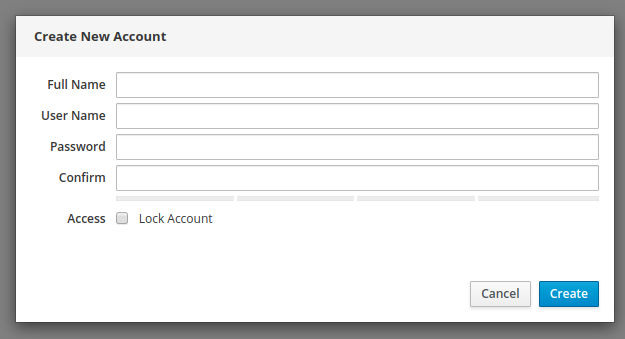
Управление пользователями реализовано максимально просто и понятно:
Кстати, можно добавлять ssh-ключи.
И, наконец, можно читать системные логи и сортировать по важности:
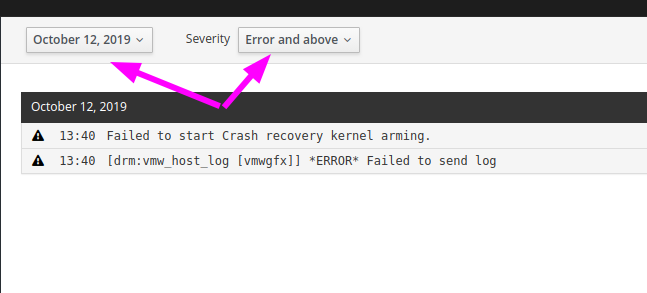
Мы прошлись по всем основным разделам программы.
Вот такой краткий обзор возможностей. Использовать Cockpit или нет решать только вам. На мой взгляд, Cockpit может решить несколько проблем и удешевить обслуживание серверов.
Основные преимущества:
- Порог вхождение в администрирование ОС Linux существенно снижается благодаря таким инструментам. Выполнять стандартные и базовые действия может практически любой человек. Администрирование можно частично делегировать разработчикам или аналитикам для удешевления производства и ускорения работы. Ведь теперь не надо набирать в консоли pvcreate, vgcreate, lvcreate, mkfs.xfs, создать точку монтирования, редактировать fstab и, наконец, набрать mount -a, достаточно кликнуть мышью пару раз
- Можно разгрузить администраторов Linux и избавить их от рутины, чтобы они фокусировались на более сложных задачах
- Можно уменьшить количество человеческих ошибок. Согласитесь, что через веб-интерфейс сделать ошибку сложнее, чем через консоль
- Ограниченность утилиты. Можно делать лишь базовые операции. Нельзя, например, сразу расширить lvm после увеличения диска со стороны виртуализации, необходимо в консоли набрать pvresize и лишь потом продолжить работу через веб-интерфейс. Нельзя добавить пользователя в определённую группу, нельзя поменять права у директорий, проанализировать используемое место. Хотелось бы более обширный функционал
- Раздел «Applications» не работал корректно
- Нельзя поменять цвет консоли. Я, например, могу комфортно работать лишь на светлом фоне с тёмным шрифтом:
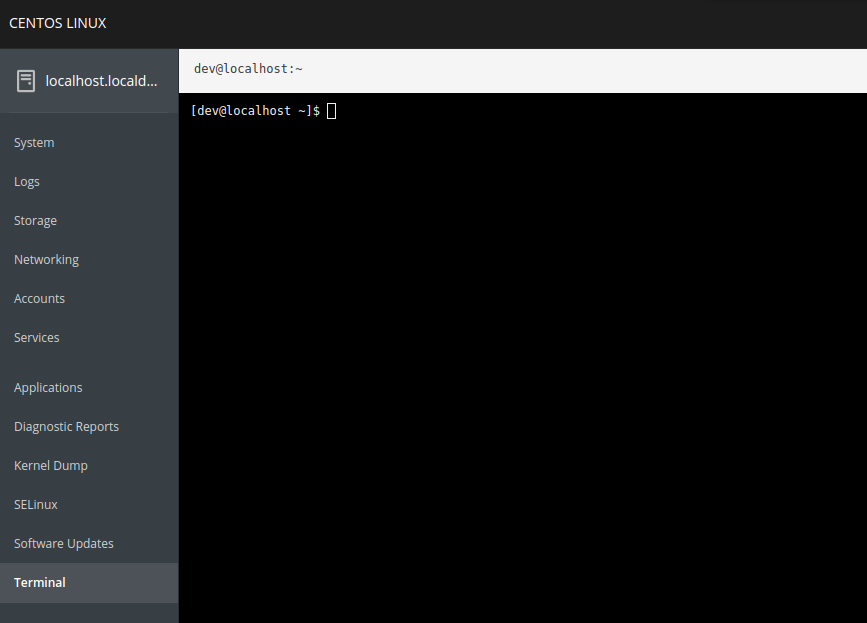
Как мы видим, у утилиты очень хороший потенциал. Если расширить функционал, то выполнение многих задач может стать ещё быстрее и проще.
upd: также имеется возможность управлять множеством серверов с одного веб-интерфейса путём добавления нужных серверов в «Machines dashboard». Функционал, например, может быть полезен при массовом обновлении сразу нескольких серверов. Подробнее читайте в официальной документации.
- Cockpit
- linux
- администрирование linux-систем
- Настройка Linux
- Системное администрирование
remove default nginx welcome page when access directly from ip address
At my ubuntu server, I install nginx and setup virtual host using this article. https://www.digitalocean.com/community/articles/how-to-set-up-nginx-virtual-hosts-server-blocks-on-ubuntu-12-04-lts—3 The virtual host’s domain name is like www.example.com. When I go to www.example.com, I can see my application’s index page. However, when I go to the real ip address, I still see the nginx welcome page. What can I do to remove this welcome page or point to www.example.com if someone uses ip address to access my site? I setup a A record to point ip xxx.xxx.xxx.xxx to www.example.com.
asked Oct 7, 2013 at 0:49
9,456 9 9 gold badges 70 70 silver badges 141 141 bronze badges
9 Answers 9
You need to remove the file default , located in /etc/nginx/sites-enabled :
rm /etc/nginx/sites-enabled/default Then restart nginx:
service nginx reload answered Jun 5, 2017 at 2:27
user1429980 user1429980
6,912 2 2 gold badges 43 43 silver badges 55 55 bronze badges
It resolved my issue. However, I’ve prefixed the commands with sudo . Cheers 🙂
Jun 21, 2020 at 7:13
If you disable the default site, nginx will use the first encountered matching server block as a fallback site instead.
Dec 5, 2021 at 20:49
I think when you first set up nginx it comes with a default virtual host. Did you try removing that? Did you try deleting the symlink? A third option would be to add a deny all; on the location / of the default virtual host.
I am not exactly sure if that will work and I cannot test it right now. If the above does not work, try this out: http://nginx.org/en/docs/http/request_processing.html#how_to_prevent_undefined_server_names
http://your-server-ip/ is a request with undefined server name. You should be able to block it with:
server
525 3 3 gold badges 7 7 silver badges 23 23 bronze badges
answered Oct 7, 2013 at 1:21
1,469 1 1 gold badge 14 14 silver badges 17 17 bronze badges
I already removed default one from /etc/nginx/sites-enabled/.
Oct 7, 2013 at 6:25
the 3rd option works. I just give this undefined server to my virtual host config and then restart nginx. It works!
Oct 7, 2013 at 6:29
If you want to remove the default nginx server block you can use the command:
sudo unlink /etc/nginx/sites-enabled/default This removes the symlink from the folder: /etc/nginx/sites-enabled/ .
There will still be file /etc/nginx/sites-available/default but it will not be active anymore.
If you have another server block that handles your domain e.g. example.com with some website there, than if someone goes to ip address of your server, than your website for example.com will be served.
If you have multiple domains, you need multiple server blocks. To ensure that one of those blocks serves as default one you can edit /etc/nginx/sites-available/example.com to have default_server option in the listen directive, e.g.:
server < listen 80 default_server; listen [::]:80 default_server; root /var/www/html; index index.html index.htm index.nginx-debian.html; server_name _; location / < try_files $uri $uri/ =404; >> Не запускается Linux с ошибкой Welcome to emergency mode

17.01.2020

VyacheslavK

CentOS, Linux

комментария 4
В своей работе мне приходилось неоднократно сталкиваться с проблемой загрузки Linux в аварийном режиме с ошибкой Welcome to emergency mode. Чаще всего проблема возникает при аварийном отключении питания на сервере, при краше системы или других подобных воздействиях. В 90% случаев это ошибка связана с повреждением файловой системы Linux, которую можно решить.
В данной статье мы рассмотрим варианты решения подобной проблемы, их может быть несколько.
Исправляем ошибки файловой системы с помощью LiveCD
Рассмотрим пример, когда у вас был какой-то сбой на сервере, например, аварийное отключение питания и при загрузке Linux сервера в remote console или vnc, вы видите следующую картину:
Welcome to emergency mode! After logging in, type “journalctl -xb” to view system logs, “systemctl reboot” to reboot, “systemctl default” or ^D to try again boot into default mode. Give root password for maintained (or press Control-D to continue).
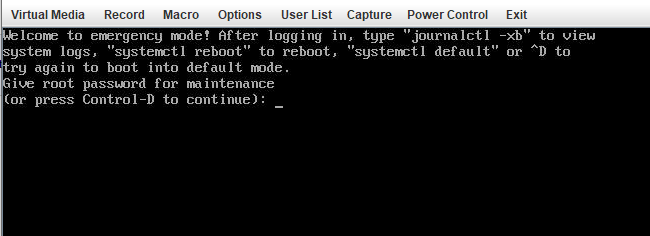
Аварийный режим emergency mode обеспечивает минимально возможную среду Linux для восстановления система, если ОС не может войти в режим восстановления (Rescue mode). В аварийном режиме система монтирует корневую файловую систему на для чтение. Другие локальные файловые системы не монтируются, сетевые интерфейсы не поднимаются.
Если нажать сочетание клавиш Control + D, то начинается загрузка системы, но в конечном итоге все возвращается к тому же Emergency mode:
Чтобы решить данную проблему, вам нужно загрузиться на сервере с LiveCD или LiveUSB и использовать утилиту SystemRescueCd. Я загрузил образ с утилитой systemrescuecd:
Теперь запустите проверку файловой системы сервера с исправлением всех найденных ошибок с помощью команды:
# fsck -y /dev/sda1 — где sda1 ваш раздел диска.
Проверку нужно выполнить со всеми разделами, после чего выполнить рестарт системы и в большинстве случаев, это решает вашу проблему.
Проблема с монтирование в fstab
Второй вариант, который может случиться, это повреждение или некорректная конфигурация файла fstab. В моем случае, при загрузке с systemrescuecd и проверки системы, проблем не было обнаружено и это не помогло. Но при открытии fstab я увидел, в конфигурации нет разделов диска для монтирования, а есть только запись о загрузочном диске:
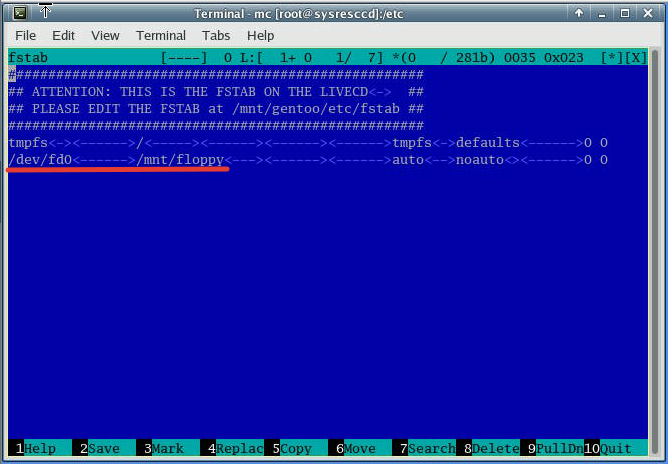
Чтобы решить вопрос, нужно получить UUID ваших дисков через утилиту blkid:
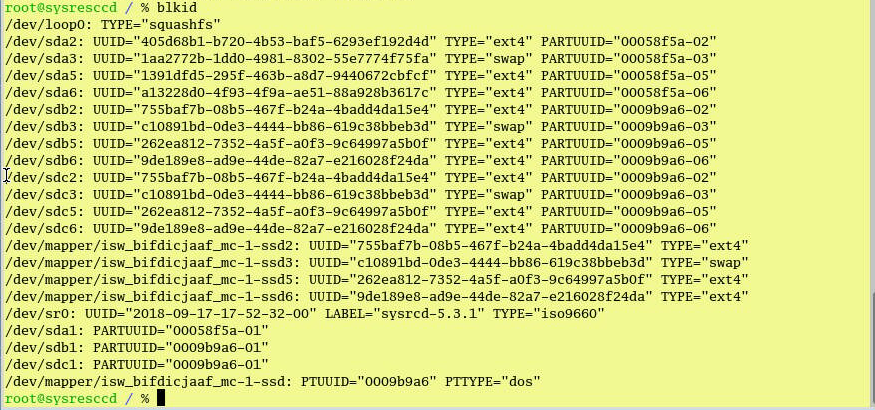
После этого нужно все данные в fstab, сохранить и перезапустить сервер, если все сделали правильно, то сервер запуститься в обычном режиме.
Linux установлен с USB флешки
Так же в работе были моменты, когда установкуLinux производили с установочного флеш-накопителя и после рестарта сервера, ОС загружалась с ошибкой “Welcome to emergency mode!“. При проверке fstab было обнаружено, что этот флеш-накопитель был прописан в fstab как рабочий раздел. В таком случае помогает удаление строки с монтированием и перезапуск системы. Как и в первом случае, вам нужно загрузиться с systemrescuecd и открыть fstab. Скорее всего вы сразу увидите, что там есть подобный раздел — /mnt/usb1:
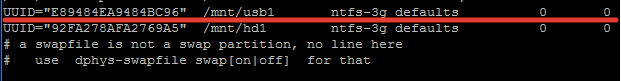
Просто удалите данную строку, если вы теперь не используете флеш-накопитель.
Dualboot конфигурация Windows и Linux
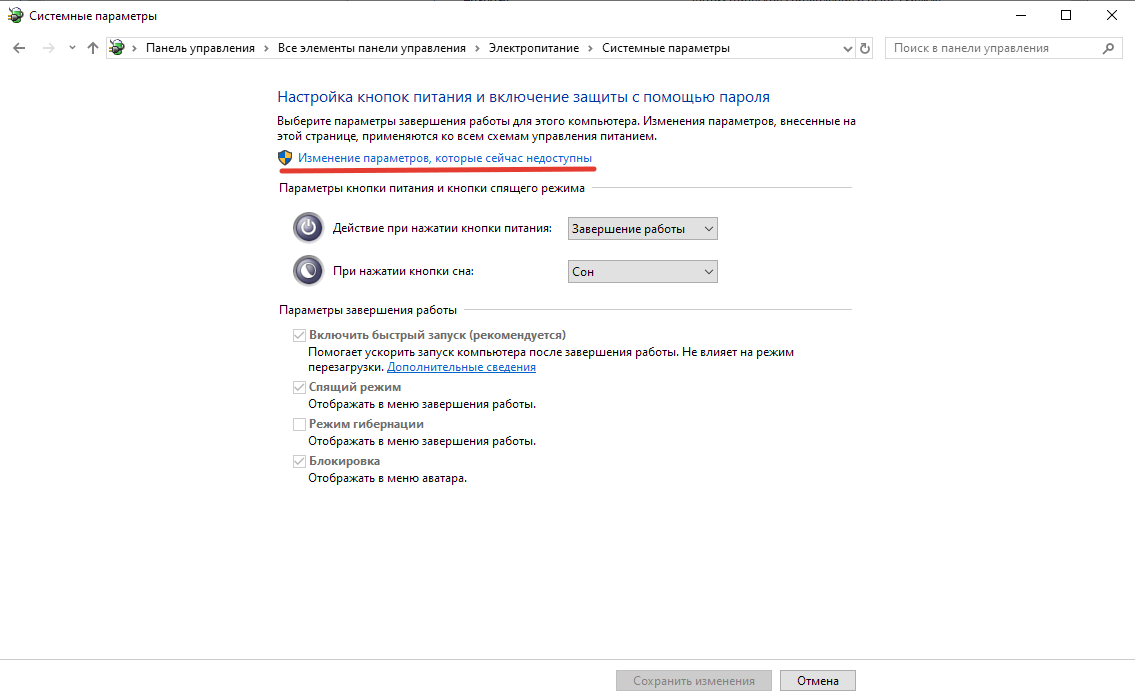
Еще один из вариантов проблемы, замеченный пользователями — это параллельное использование Windows и СentOS на одном компьютере. При загрузке часто возникает ошибка emergency mode при монтировании разделов Windows. Обычное решение проблемы заключается в отключении быстрого запуска Windows.
Чтобы отключить быстрый запуск, перейдите в меню Электропитание -> Системные параметры и выбрать пункт «Изменение параметров, которые сейчас недоступн».
Снимите галочку в блоке «Включить быстрый запуск».
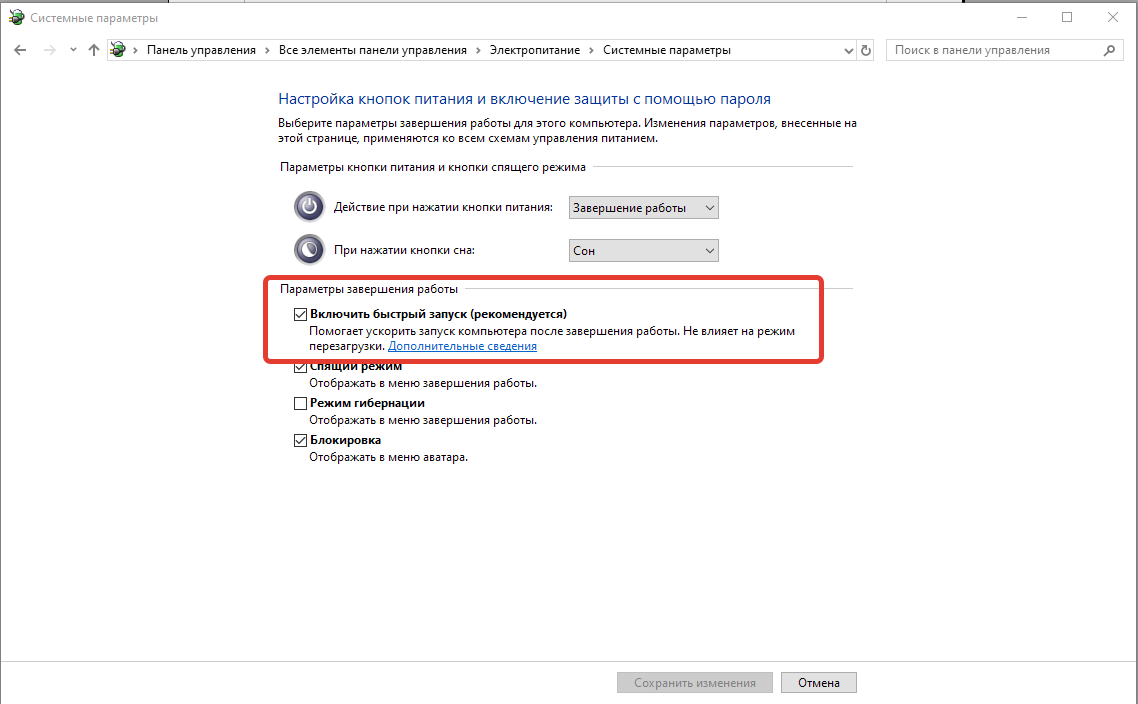
Сохраните изменения и перезапустите ваш сервер. После выполненных рекомендаций, CentOS должен запуститься.
Если вы используете LVM разделы, данная ошибка так же может появиться, в целом решение проблемы схоже с обычным разделом, нужно проверить fstab и исправить ошибки, допущенные в нем.
 Предыдущая статья Следующая статья
