Форум русскоязычного сообщества Ubuntu
Страница сгенерирована за 0.039 секунд. Запросов: 27.
- Сайт
- Об Ubuntu
- Скачать Ubuntu
- Семейство Ubuntu
- Новости
- Форум
- Помощь
- Правила
- Документация
- Пользовательская документация
- Официальная документация
- Семейство Ubuntu
- Материалы для загрузки
- Совместимость с оборудованием
- RSS лента
- Сообщество
- Наши проекты
- Местные сообщества
- Перевод Ubuntu
- Тестирование
- RSS лента
© 2012 Ubuntu-ru — Русскоязычное сообщество Ubuntu Linux.
© 2012 Canonical Ltd. Ubuntu и Canonical являются зарегистрированными торговыми знаками Canonical Ltd.
forum.lissyara.su
Правила форума
Убедительная просьба юзать теги [cоde] при оформлении листингов.
Сообщения не оформленные должным образом имеют все шансы быть незамеченными.
Первое новое сообщение • 12 сообщений • Страница 1 из 1
alex117 ст. сержант Сообщения: 377 Зарегистрирован: 2010-07-30 13:25:13
Как войти под пользователем домена в Linux?
Вобщем раньше как-то не сталкивался с этим, настроил домен и подключил к нему машины с Windows XP, с ними проблем не было, там. Потом ввел в домен свою машину на OpenSuse, а зайти под доменным пользователем не могу. Как нужно правильно вводить имя пользователя? Пробовал
user@doman.net
user.domain.net
Но не получается ничего.
alex117
Хостинг HostFood.ru
Услуги хостинговой компании Host-Food.ru
Тарифы на хостинг в России, от 12 рублей: https://www.host-food.ru/tariffs/hosting/
Тарифы на виртуальные сервера (VPS/VDS/KVM) в РФ, от 189 руб.: https://www.host-food.ru/tariffs/virtualny-server-vps/
Выделенные сервера, Россия, Москва, от 2000 рублей (HP Proliant G5, Intel Xeon E5430 (2.66GHz, Quad-Core, 12Mb), 8Gb RAM, 2x300Gb SAS HDD, P400i, 512Mb, BBU):
https://www.host-food.ru/tariffs/vydelennyi-server-ds/
Недорогие домены в популярных зонах: https://www.host-food.ru/domains/
bagas лейтенант Сообщения: 922 Зарегистрирован: 2010-08-18 19:49:01 Откуда: Воронеж Контактная информация:
Re: Как войти под пользователем домена в Linux?
вы в консоль хотите попасть что ли?
http://www.lissyara.su/articles/freebsd . inbind+ad/
Что бы ты не делал , жизнь слишком коротка!
Блог о BSD системах.
bagas
alex117 ст. сержант Сообщения: 377 Зарегистрирован: 2010-07-30 13:25:13
Re: Как войти под пользователем домена в Linux?
Да ну какая консоль? Есть домен, где хранятся учетные записи пользователей, есть мой компютер на базе Linux, который введен в этот домен. Я просто хочу зайти в данный компьютер как пользователь домена, а не как локальный пользователь. В Windows при входе в систему есть выбор — зайти либо локально, либо в домен. А как это сделать в Linux?
alex117
bagas лейтенант Сообщения: 922 Зарегистрирован: 2010-08-18 19:49:01 Откуда: Воронеж Контактная информация:
Re: Как войти под пользователем домена в Linux?
в той статье вы увидите как дать доступ к шелу. а уже потом до пиливайте запуск иксов на пользователя
Что бы ты не делал , жизнь слишком коротка!
Блог о BSD системах.
bagas
alex117 ст. сержант Сообщения: 377 Зарегистрирован: 2010-07-30 13:25:13
Re: Как войти под пользователем домена в Linux?
Блин, да неужели нет нормального способа авторизоваться через ldap? Обязательно городить еще одну систему? Неужто никто не сталкивался с этим вопросом при переводе сети с Windows на Linux? Мне нужно чтобы простой пользователь ввел свои учетные данные в окне авторизации и вошел в систему, никакой ssh и прочее ему нафиг не нужно.
alex117
bagas лейтенант Сообщения: 922 Зарегистрирован: 2010-08-18 19:49:01 Откуда: Воронеж Контактная информация:
Re: Как войти под пользователем домена в Linux?
Просто не будет!
У меня можно залогинется доменным пользователем в системе, но у меня иксов нету.
Что бы ты не делал , жизнь слишком коротка!
Блог о BSD системах.
bagas
Electronik капитан Сообщения: 1593 Зарегистрирован: 2008-11-15 17:32:56 Откуда: Минск Контактная информация:
Re: Как войти под пользователем домена в Linux?
у меня в kdm4 есть поле выбора домена. openSuSe 11.4
Предскажем будущее hw по логам и дампу, снимем сглаз и порчу с рута, поможем придумать пароль(С)
Блог
Electronik
Гость проходил мимо
Re: Как войти под пользователем домена в Linux?
Непрочитанное сообщение Гость » 2011-05-27 19:17:52
У меня Gnome стоит, но попробую посмотреть в KDE.
Гость
FiL ст. лейтенант Сообщения: 1374 Зарегистрирован: 2010-02-05 0:21:40
Re: Как войти под пользователем домена в Linux?
брр. если winbindd настроен, то по идее можно логиниться, что в консоль, что в иксы.
domain\user
Я, правда, это первый и последний раз делал лет так 9 назад, но работало.
snorlov подполковник Сообщения: 3924 Зарегистрирован: 2008-09-04 11:51:25 Откуда: Санкт-Петербург
Re: Как войти под пользователем домена в Linux?
Братцы, ну что вам про pam.d не прочитать, там всего по моему 2- естрочки добавить надо ручками..
snorlov
alex117 ст. сержант Сообщения: 377 Зарегистрирован: 2010-07-30 13:25:13
Re: Как войти под пользователем домена в Linux?
Братцы, ну что вам про pam.d не прочитать, там всего по моему 2- естрочки добавить надо ручками..
Направь на путь истинный ссылкой или статьей какой-нибудь, если не сложно. Просто везде описаны общие случаи настройки, мне же нужно применительно к домену на SAMBA+LDAP. Не зная что это и как, даже сложно правильно задать вопрос в google
alex117
bagas лейтенант Сообщения: 922 Зарегистрирован: 2010-08-18 19:49:01 Откуда: Воронеж Контактная информация:
Re: Как войти под пользователем домена в Linux?
сейчас проверить нету возможности, на работе только использую bsd
Нашел конфиги у себя на флэшки (сохранения), может поможет.
добавь в /etc/pam.d/system
# auth auth required /usr/local/lib/pam_winbind.so use_first_pass если очешь дать права на использование привелигированных команд то сделай это
в /etc/pam.d/su
в место #auth requisite pam_group.so no_warn group=wheel root_only fail_safe
# auth auth requisite pam_group.so no_warn group=domain users root_only fail_safeВход на доменный компьютер под локальной учетной записью
В некоторых случаях требуется на компьютере, который включен в домен Active Directory войти не под доменной, а под локальной учетной записью. Большинству администраторов этот трюк знаком, но пользователи зачастую о нем не знают.
Немного предыстории. После того, как компьютер добавлен в домен Active Directory, вы можете войти в него под учетной записью домена или локального пользователя (если конечно локальная учетная запись не отключена и вход под ней не заблокирован через групповые политики). В Windows XP и Windows Server 2003 на экране входа в систему имелся раскрывающийся список «Вход в систему», в котором можно было выбрать в какой домен вы хотите войти, либо, если нужно зайти под локальной учетной, для этого нужно выбрать пункт «Этот компьютер» — @Computer_Name (this computer) .
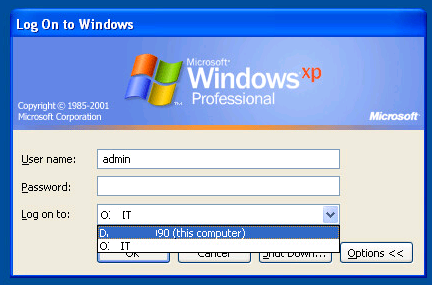
Однако в последующих версиях Windows это раскрывающийся список из интерфейса входа в систему убрали. Вместо этого списка на экране входа в систему, появилась небольшая кнопка «Как я могу войти в другой домен» (How to log on to another domain). Если вы нажмете эту кнопку, появится следующий совет.
Type domain name\domain user name to sign in to another domain.
Type РKZ-ТZI01K1\local user name to sign in to this PC only (not a domain )
Чтобы войти в другой домен, введите имя_домена\имя_пользователя_домена
Чтобы войти только на этот компьютер (не в домен), введите РKZ-ТZI01K1\локальное_имя_пользователя
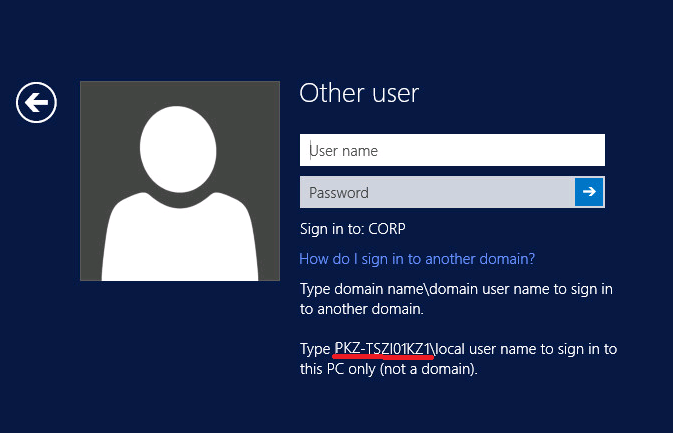
Как вы видите, в тексте сообщения присутствует имя данного компьютера (в нашем примере РKZ-ТZI01K1). И если вы хотите войти под локальной учетной записью, в поле с именем пользователя нужно указать имя локального пользователя в следующем формате РKZ-ТZI01K1\Administrator. Естественно, если имя компьютера довольно длинное и не несет смысловой нагрузки, его набор с клавиатуры может стать настоящим испытанием.
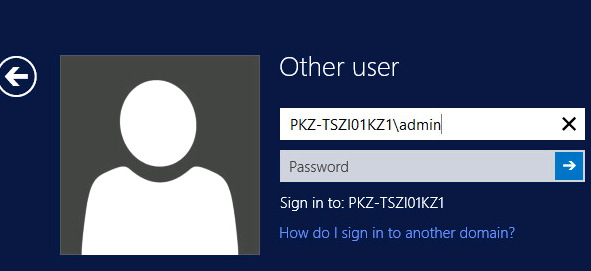
К счастью, есть простой способ, который позволит вам войти в систему под локальной учеткой без указания имени компьютера.
Секрет в том, что Windows использует символ точки (.) в качестве псевдонима для локального компьютера. Поэтому, если в поле с именем пользователя поставить .\ , то система будет считать, что вы хотите авторизоваться под локальной учеткой. Соответственно изменится поле Sign in to, вместо имени домена там уже будет указано имя данного компьютера.
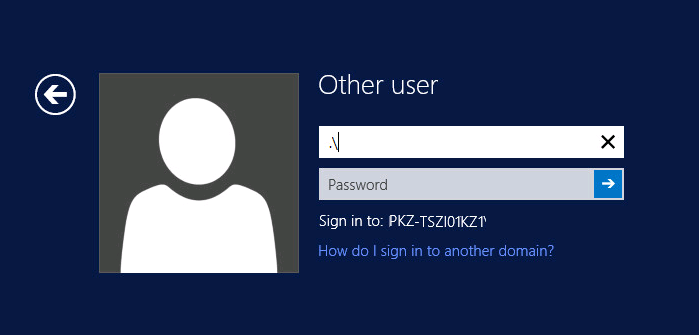
Теперь после .\ осталось набрать имя локальной учетной записи и пароль.
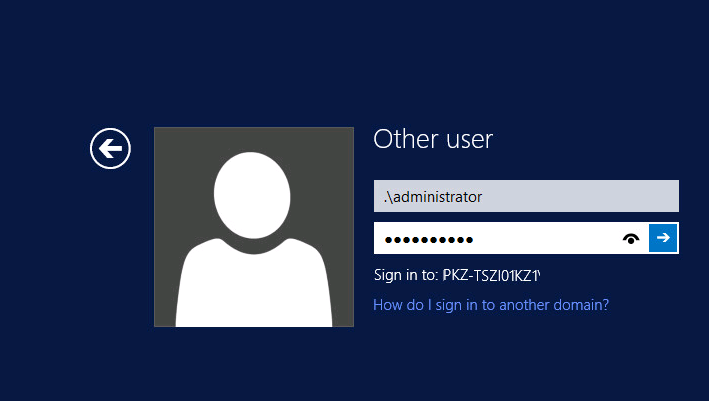
Этот небольшой трюк может использоваться для входа на доменный компьютер под локальной учетной записью во всех поддерживаемых версиях Windows, начиная с Windows Vista и заканчивая Windows 10 и Windows Server 2016.
Совет. Аналогичным образом можно авторизоваться на удаленном компьютере в рабочей группе под локальной учетной запись при доступе к общим файлам по протоколу SMB.
Вход в систему при недоступности контроллера домена
При входе на компьютер с доменной учетной записью пользователь вводит свои учетные данные, которые передаются на ближайший контроллер домена для проверки подлинности. Если в сетевом окружении отсутствуют доступные контроллеры домена, то учетные данные проверить некому и в систему пользователь войти не сможет.
Чтобы избежать подобной ситуации, после успешного входа в систему учетные данные пользователя сохраняются в кэш на локальном компьютере. Это позволяет войти в систему с доменными учетными данными и получить доступ к ресурсам локального компьютера даже при отсутствии подключения к домену.
Примечание. Если быть точным, то кэшируются не сами учетные данные (логин и пароль), а результат их проверки. Еще точнее система хранит хэш пароля, модифицированный при помощи соли (salt), которая в свою очередь, генерируется на основе имени пользователя. Кэшированные данные хранятся в разделе реестра HKLM\SECURITY\Cache, доступ к которому имеет только система.
За возможность кэширования отвечает параметр реестра CashedLogonsCount, находящийся в разделе HKLM\Software\Microsoft\Windows NT\CurrentVersion\Winlogon. Этот параметр определяет количество уникальных пользователей, чьи учетные данные сохраняются локально. По умолчанию значение параметра равно 10, что означает следующее: учетные данные сохраняются для последних 10 пользователей, заходивших в систему, а при входе на компьютер одиннадцатого пользователя учетные данные первого пользователя будут перезаписаны.
Управлять значением CashedLogonsCount можно централизованно, с помощью групповых политик. Для этого необходимо создать новый GPO (или открыть существующий), перейти в раздел Computer Configuration\Policies\Windows Settings\Security Settings\Local Policies\Security Options и найти параметр Interactive logon: Number of previous logons to cache (in case domain controller is not available).
По умолчанию данный параметр не определен (Not Defined), соответственно на всех компьютерах используется дефолтное значение. Для его изменения надо включить параметр и указать необходимое значение в пределах от 0 до 50. Значение, равное 0, означает запрет на кэширование учетных данных, соответственно при этом значении вход в систему при недоступности контроллера домена невозможен.
Поскольку теоретически при наличии физического доступа к компьютеру у злоумышленника есть возможность воспользоваться сохраненными учетными данными, то для повышения безопасности рекомендуется отключать локальное кэширование. Исключение могут составить пользователи мобильных устройств (ноутбуков, планшетов и т.п.), которые пользуются устройствами как на работе, так и вне ее. Для таких пользователей количество кэшированных входов можно задать в пределах 1-2. Этого вполне достаточно для работы.
И в завершение пара важных моментов:
• Для того, чтобы учетные данные были закешированы необходимо, чтобы пользователь хотя-бы раз зашел на компьютер под своей доменной учетной записью при доступном контроллере домена.
• Довольно часто параметр CashedLogonsCount трактуют как количество входов в систему при отсутствии доступа к домену. Это не так, и если учетные данные пользователя закешированы локально, то он сможет заходить в систему неограниченное количество раз.