Управление виртуальным или выделенным сервером
Сразу после оплаты счёта виртуального сервера по тарифам VPS-1 — VPS-6 вы получите доступ на сервер, который создается автоматически. Проверьте почту, которую вы указали при регистрации, на него поступит письмо такого вида:
Данные по Вашему VDS:
- Данные для доступа к серверу (SSH)
- IP Адрес : 111.111.111.111
- Логин : root
- Пароль : pASSword$s
Управление виртуальным сервером осуществляется через меню в заказах. Вы самостоятельно сможете перезагрузить ваш сервер, сменить пароль суперпользователя root, переустановить ОС на сервере.
Загрузка и установка необходимого программного обеспечения, настройка сервера, размещение сайтов и многое другое, происходит через консоль управления, доступ к которой вы можете получить по SSH
Чтобы получить доступ к серверу с операционной системой Linux (Debian, Ubuntu, CentOS, Fedora, etc..) по протоколу SSH, вам придется установить на свой компьютер специальную программу. Самая распространенная программа для ОС Windows — putty, она распространяется бесплатно. После установки программы рекомендуем ознакомиться с основными ssh-командами , которые применяются для управления сервером.
Для начинающих управление сервером через консоль SSH может показаться сложным и непривычным. Для организации хостинга сайтов нашими администраторами был подготовлен шаблон виртуального сервера с уже установленной панелью VestaCP со всем необходимым ПО, которая позволяет управлять сервером при помощи веб-панели через обычный браузер. Подробнее можно ознакомиться на странице перед заказом
О нас
VPS-server предоставляет хостинг, виртуальные, выделенные серверы в Европе, США и РФ. Мы работаем на рынке хостинга более 15 лет и сотрудничаем с лучшими ДЦ в России и за рубежом.
Блог
- Защищено: Установка vdsmgr на openvz7 :o)декабрь 14, 2021
- Установка CentOS 5 в 2021октябрь 22, 2021
- Error while fetching file MANIFESTоктябрь 13, 2021
Поддержка

- ЧаВо/FAQ
- База знаний
- E-mail в поддержку
- Войти
- Создать тикет
- Регистрация
Контакты
- 153002 г. Иваново
ул. Станционная, дом 13, офис 1004 - +7(903)888-0500
- +7(910)66-777-87
- support@vps-server.ru
- support@vps-server.biz
Администрируем сервера через единую консоль
Давно собирался написать на Хабре, но все как-то откладывал. Но вот недавно прочитал пару статей (раз, два) и понял, что надо взять себя в руки. Это мой первый пост на Хабре, надеюсь, что он будет удачный.
Начало
Начнем с того, что я работаю системным администратором и немного далек от программирования, но часто пишу всякие скрипты, которые облегчают повседневную работу. Часто приходится решать однотипные задачи на серверах, например, открыть порт для списка ip на всех серверах или проверить состояния службы, проверить, на каких серверах разрешен вход для конкретного пользователя и т.д. Список однотипных задач велик, и я думаю, что многие администраторы знакомы с ними.
Проба пера
Как только количество серверов перевалило за критическую отметку, у меня возник вопрос: как всем этим управлять и не тратить много времени на это. Понятно, что заходить на сервера по RDP\SSH и выполнять там одинаковые команды — это не по фэншую.
Беглый анализ показал, что для управления Windows серверами лучше всего подходит Powershell. Это стало поводом для его изучения. Для начала был написан простой скрипт, который позволял подключаться к Windows серверам и выполнять там скрипты и команды. В достаточно короткий промежуток времени этот скрипт был модернизирован и стал более-менее пригоден для выполнения повседневных задач. Это позволило значительно упростить работу. Однако наряду с этим возникали и трудности: приходилось каждый раз редактировать текстовый файл со списком серверов, чтобы выполнять команды только на нужных серверах. Так же было неудобно хранить готовые скрипты для выполнения. Кроме этого, хотелось сделать что-то универсальное и легкое в использовании. Тут пригодился небольшой опыт программирования на PHP. Идея была проста — прикрутить скрипт к WEB интерфейсу и сделать его рабочим для себя и коллег. Был поднят Denwer на рабочем компьютере и работа закипела.
Через небольшое время появился первый прототип. Теперь можно было вводить команды непосредственно в браузере и перечислять сервера «через запятую». Результат выполнения так же отображался в браузере. Спустя небольшой промежуток времени появились отдельные функции по управлению процессами и службами. Сайтом начали пользоваться коллеги, стали поступать новые идеи.
Версия 2
Как вы понимаете, речи о дизайне и «юзабилити» не шло. Это был просто набор линков, окошек ввода и вывода результата. Минимальная обработка ошибок. Кроме всего, я достаточно быстро понял, что сайт является не только удобством, но и несет в себе угрозу – не было никакого контроля за выполнением команд через сайт, не велось никаких логов (логи Apache не берем в расчет). Любой, кто знал адрес, мог легко подключится и выполнить любые команды, вплоть до выключения серверов и удаления с них данных. Авторизации на сайте не было. При этом не надо было знать ни логинов, ни паролей от серверов. Достаточно было ввести имя сервера(ов) и команду, остальное сайт делал сам. Справедливости ради надо сказать, что сайт находился на моем рабочем компе и доступа извне не было, но это не особо грело душу.
В таком состоянии сайт проработал недолго и было принято решение его немного переделать. Так появилась вторая версия сайта. Была добавлена авторизация через «.htaccess», меню, появился список «часто используемых скриптов», появился первый вариант «движка». Так же стали появляться узкоспециализированные функции, связанные со спецификой работы компании. Сайт «переехал» на сервер, под нормальную связку Apache\PHP\MySQL. Ниже скрины от второй версии.
Скриншоты
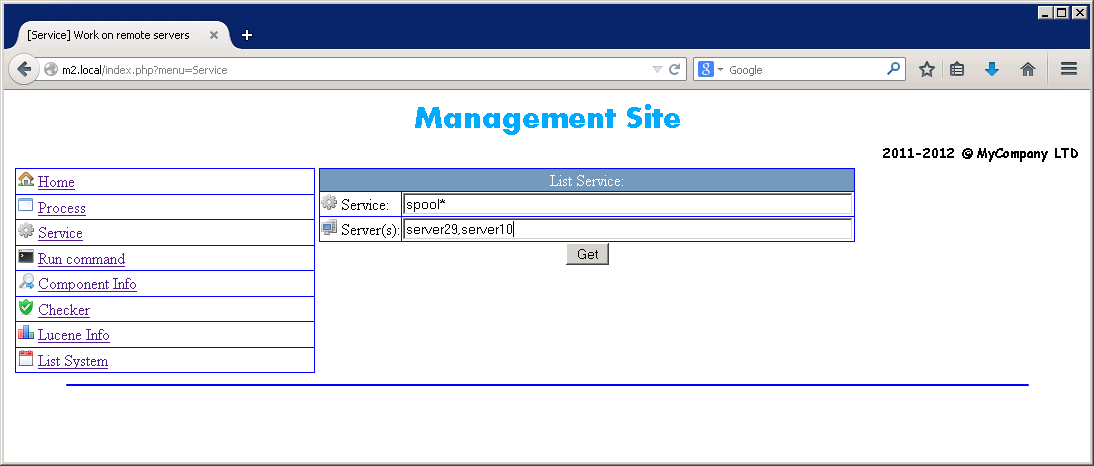
1. Работа со службами
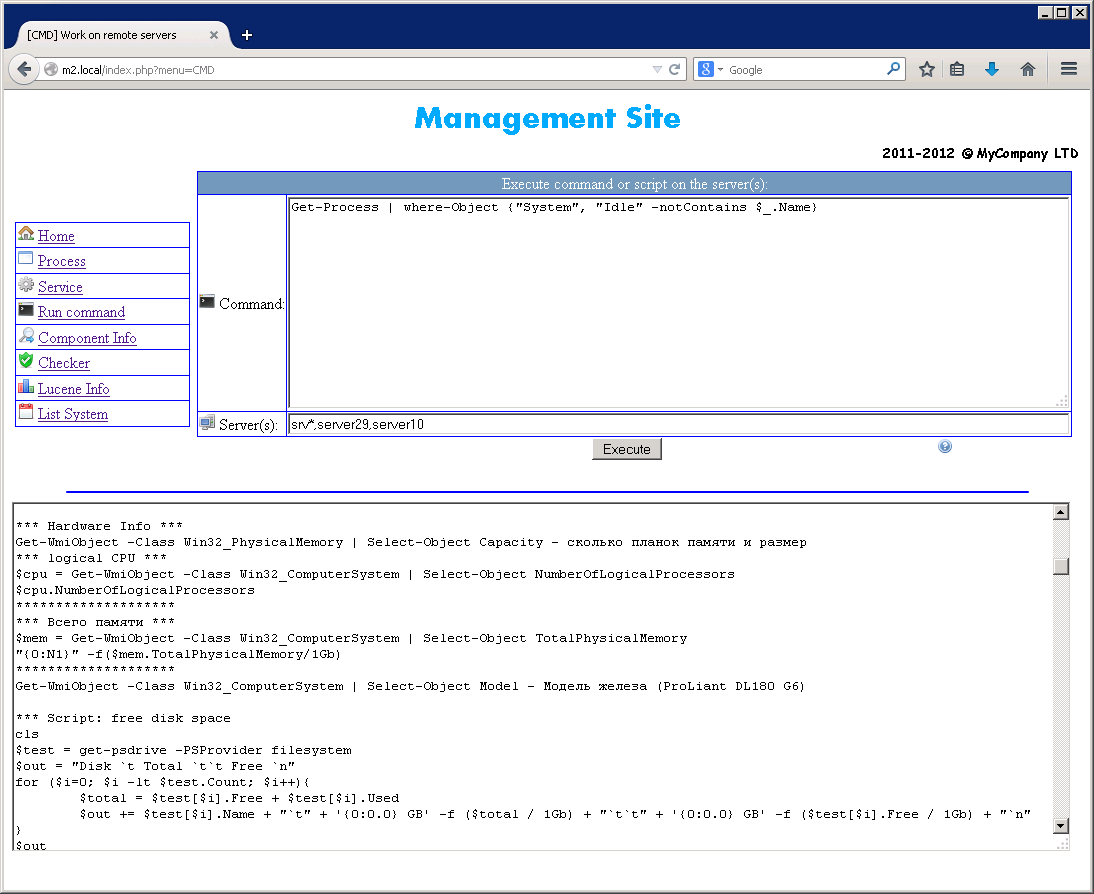
2. Часто используемые скрипты
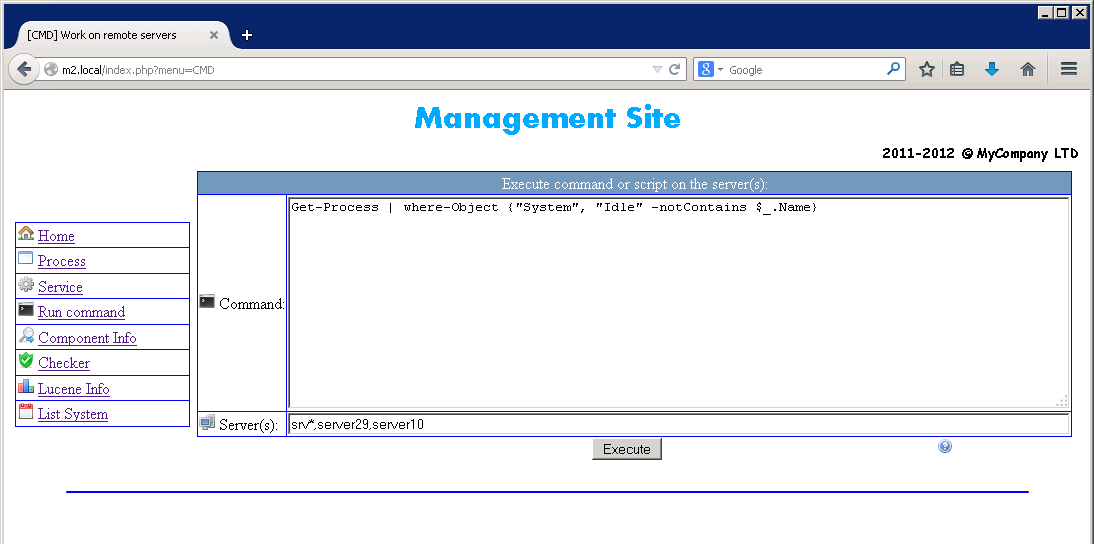
3. Выполнить скрипт
Версия 3
На следующем этапе возникла необходимость разграничить доступ пользователям на разные сервера. Для простоты решения была поднята копия сайта с другим набором серверов. На тот момент этого было достаточно. Так появилась идея сделать нормальную авторизацию с разграничением прав.
Это послужило толчком для разработки третьей версии. При ее написании были учтены все проблемы и пожелания, имеющиеся на тот момент. В результате был модернизирован движок, написана своя авторизация, появился раздел админки (управления пользователями и доступными серверами), добавились недостающие разделы. На данный момент сайт работает на этой версии более года и обладает следующими возможностями:
- Работа со службами
- Работа с процессами
- Удаленная командная строка (возможность сохранения скриптов)
- Информация: о железе, списки DB, правила Firewall
- База знаний
- Ведения логов
- Узкоспециализированные функции
Скриншоты
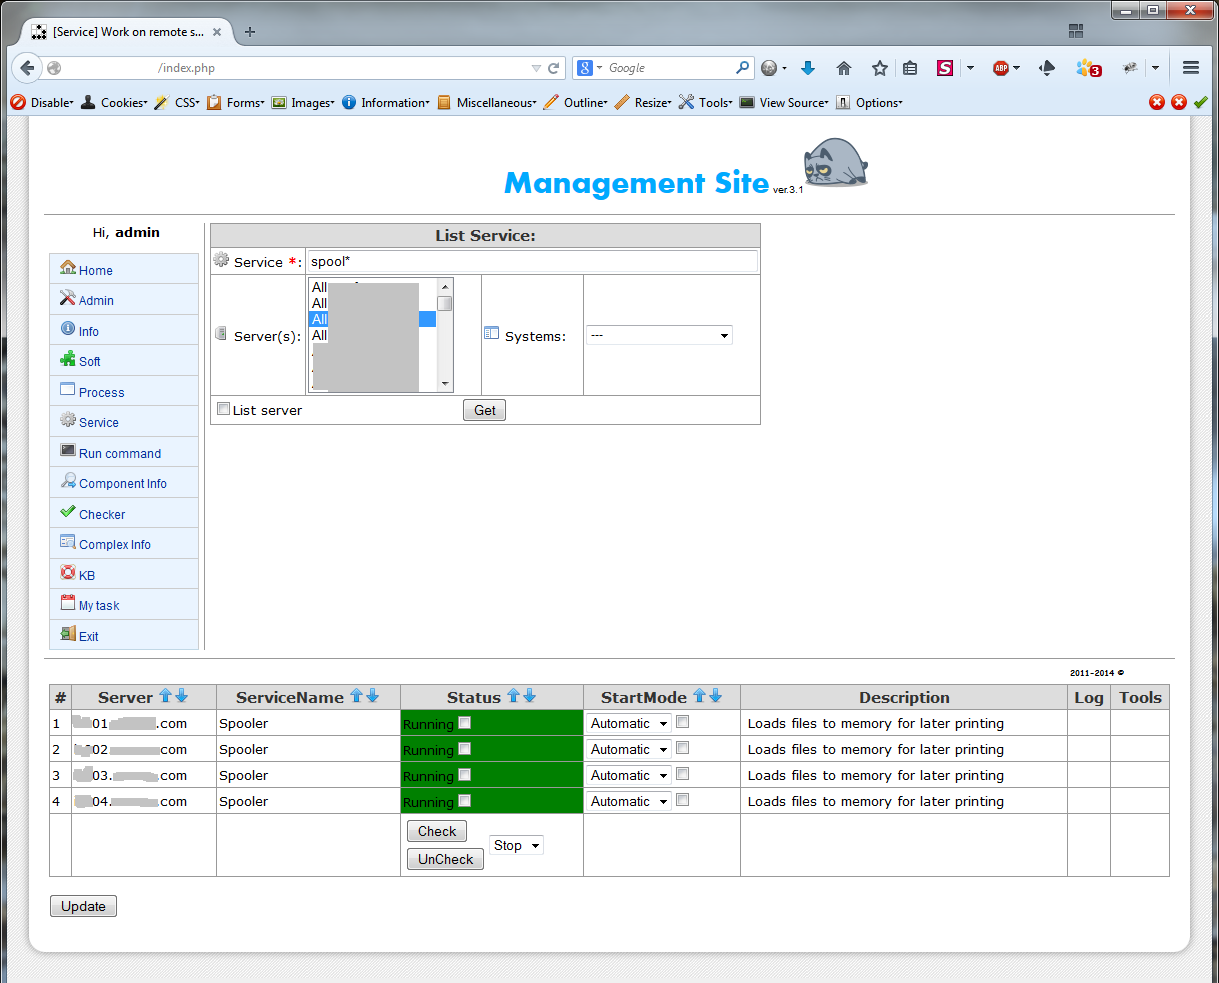
4. Работа со службами
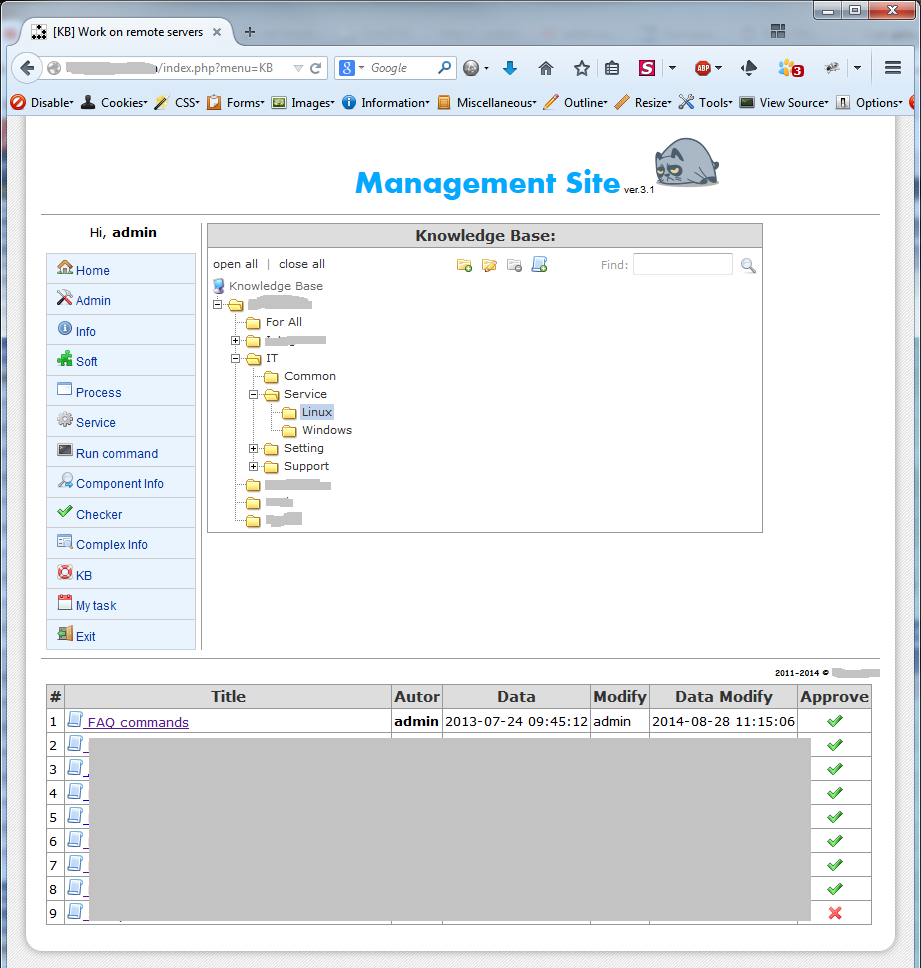
5. База знаний

6. Выполнить скрипт
Самый главный недостаток сайта – это работа только с Windows серверами. Это обусловлено тем, что подавляющее число серверов, используемых в нашей компании, это Windows сервера. В последнее время количество серверов под управлением Linux стало расти, и встал вопрос о том, как адаптировать работу сайта под них. Чтобы добавить поддержку Linux надо было очень много переписывать код и «ломать» идеологию сайта, чего делать не хотелось. Кроме этого, предпринималось много попыток найти способы выполнять команды Linux из-под Windows в консоли и как-то это прикрутить к скриптовым языкам. Через несколько месяцев решение было найдено.
Проект
Год назад я начал изучать фреймворки и в голове засела окончательная мысль – сделать проект. Проект получил имя: SSC Panel – Smart Server Control Panel. На данный момент заложена основа работы сайта. Есть реализация работы как с Windows, так и с Linux серверами. Реализована админка, удаленная командная строка, есть возможность сохранять скрипты, ведение логов. Пока немного, но, со временем, я надеюсь, их будет больше. Сайт использует движок Kohana 3.3.2, коммерческая тема «SmartAdmin» (не очень хорошо, думаю, что надо менять), для работы с Windows используется Powershell v3 (необходима на сервере, у клиента может быть v2), для работы с Linux используется библиотека Posh-SSH. Как говорится, лучше один раз увидеть:
Планы на будущее
- Работа с группами серверов
- Раздел «Информация» (железо, софт, возможно инвентаризация и т.д.)
- База знаний.
- Выполнения скриптов по cron.
Управление виртуальным сервером через панель управления.
В этом разделе содержится документация по использованию панели управления Clodo.
- Основные элементы панели управления
- Информация
- Конфигурация
- Статистика сервера
- VNC консоль
- Резервные копии
Основные элементы панели управления
Панель управления ресурсами Clodo.ru находится по адресу https://panel.clodo.ru. После авторизации Вы попадаете на главную страницу панели — список ресурсов. Если у Вас уже есть виртуальные сервера, то главная страница панели выглядит так:
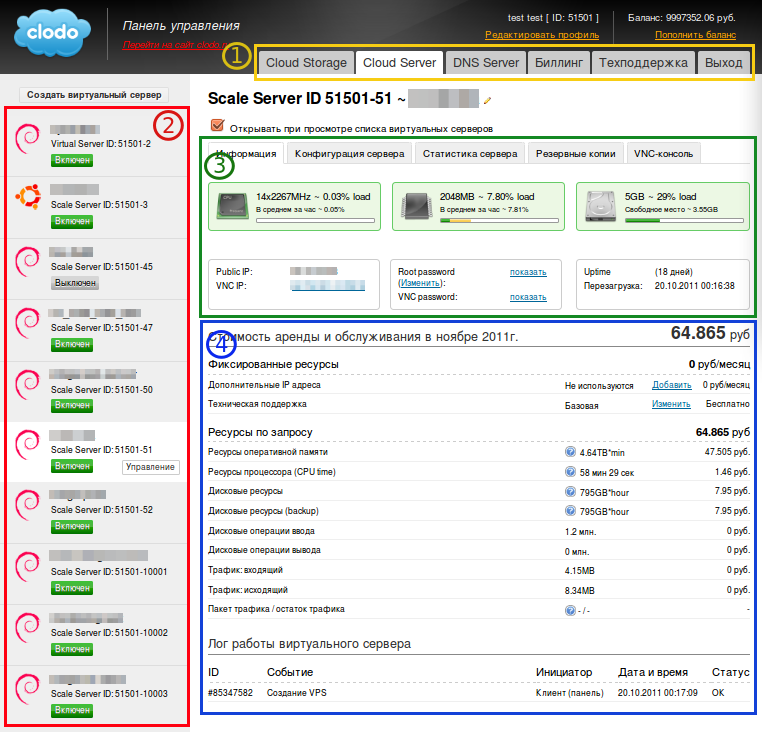
Первый элемент панели управления — навигация. Навигация служит для перехода по разделам панели управления ресурсами. В этой статье будет рассматриваться раздел “CloudServer”.
В разделе номер два представлен список ваших серверов. Операция включения VPS (1 — на скриншоте ниже) доступнa при нажатии на кнопку “Управление”. Порядок VPS в списке можно настраивать с помощью стрелки над кнопкой “Управление”.
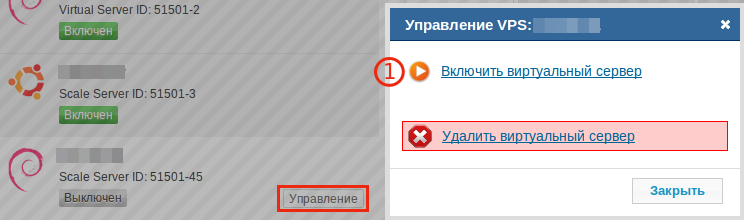
Если VPS включена, то при нажатии на кнопку “Управление” буду доступны действия “Перезагрузить” (1) и “Выключить” (2). Так же по нажатию на это кнопку вы можете удалить существующий виртуальный сервер. Удаление является необратимой операцией. Вместе с удалением виртуального сервера будут удалены все резервные копии, которые создавались для этого сервера.

Заметим, во время выключения, включения и перезагрузки вы не можете совершать действия с сервером. Обычно в таких случаях выводится предупреждение “Действия временно недоступны”
Процесс создания VPS подробно рассмотрен в этой статье. Если присмотреться к ID виртуального сервера, можно заметить, что он состоит из двух групп цифр. Первая обозначает номер вашего аккаунта, вторая порядковый номер виртуального сервера на нём.
Третий элемент панели управления содержит набор инструментов, позволяющих получать информацию о виртуальном сервере и производить управление каждым виртуальным сервером из второго раздела. Сейчас мы более подробно рассмотрим каждую из вкладок.
Информация
Общая информация о VPS. Она содержит данные, необходимые для подключения к серверу. В частности, его ip адрес, vnc-ip адрес(ip адрес и порт для подключения посредством VNC), а также пароль пользователя root. В случае утери пароля root его можно изменить прямо из панели управления нажав для этого ссылку “Изменить” рядом с “Root Password”.
Для Virtual серверов есть такой параметр, как автопродление. Если оно отключено, оплата VPS не будет производиться автоматически по истечении прошлого периода оплаты, даже если на счету есть средства. В этом случае виртуальный сервер будет удалён после окончания последнего срока оплаты.
В разделе “Стоимость аренды и обслуживания” (обозначеные цифрой 4 на первом скриншоте) есть подробные пояснения для каждой цифры. Получить их можно нажав на значок “?”. Помимо стоимости ресурсов VPS здесь отображается текущий тарифный план технической поддержки и количество подключенных дополнительных ip адресов. Поменять эти параметры можно тут же. Лог работы виртуального сервера показывает, какие действия и когда совершались с сервером.
Конфигурация
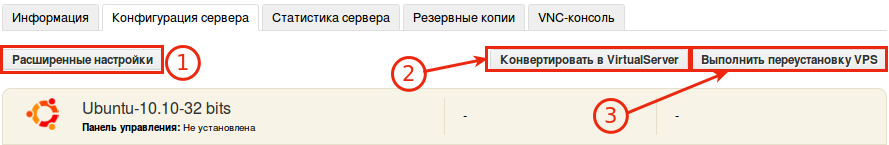
Слева находится кнопка “расширенные настройки”(1). Функция данного подраздела — дать возможность произвести тонкую настройку параметров сервера. В частности, можно задать объём swap-диска, включить/выключить шейпер дисковых операций, указать дневной лимит расхода CPU и RAM. На скриншоте номером два обозначена кнопка конвертации типа виртуального сервера. Она позволяет изменять тип со Scale на Virtual и обратно. Такое изменение типа доступно не чаще раза в сутки. Кнопка справа от неё(3) переустанавливает операционную систему на VPS. Будьте внимательны, при переустановке теряются все данные.
Теперь нажмите на кнопку “расширенные настройки”. Вы увидите, как развернется меню настроек сервера. Если Вы хотите установить панель IspManager, выберите её тип(lite или pro) в этом меню

и нажмите “Сохранить изменения” внизу страницы. Потом установите IspManager по этой несложной инструкции(раздел “установка стандартным способом”).
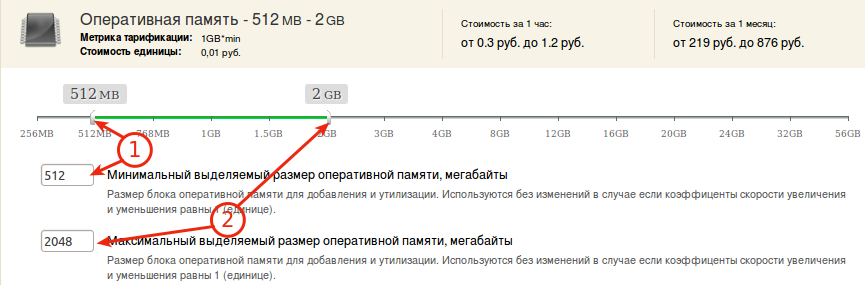
Для Scale-серверов этот раздел выглядит так:
- Нижняя граница выделения оперативной памяти для Scale-серверов.
- Верхняя граница выделения оперативной памяти для Scale-серверов.

Здесь можно изменять:
- Объём дискового хранилища,
- Объём swap-диска,
- Работу шейпера дисковых операций.
Смотрите пояснения в панели управления. Стоит заметить, что доступный размер HDD зависит от установленного в данный момент значения RAM. Если по какой-то причине нужно больше места, но вариант увеличения RAM не рассматривается, Вам просто необходимо ознакомиться с разделом, посвященным Cloud Storage.
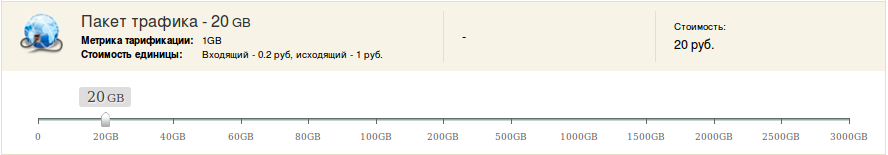
В этом разделе можно купить пакеты трафика. Подробно о тарификации трафика на хостинге clodo.ru рассказано в соответствующей статье.
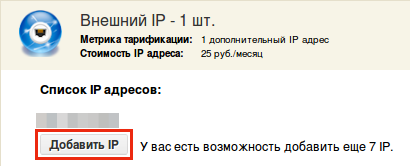
На каждые 256 мегабайт оперативной памяти возможно приобретение 2 дополнительных ip адресов. О добавлении ip внутри системы рассказано здесь.
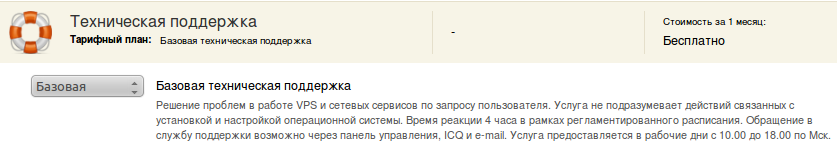
В этом подразделе выбирается тип технической поддержки. Подробное описание можно получить, выбрав интересующий вас тип.
В самом низу странички с настройками находится раздел, где указан прогноз стоимости выбранных ресурсов и задаётся дневной лимит расхода денежных средств для Scale-серверов. По умолчанию лимит не установлен.
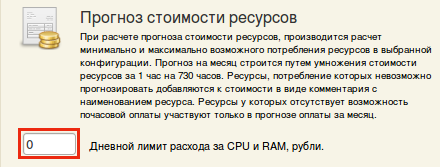
Внимание! Для того, чтобы изменения из раздела “Конфигурация” вступили в силу, нужно нажать на кнопку “Сохранить изменения”. Для вступления в силу некоторых изменений требуется перезагрузка. Обращайте внимание на предупреждения в панели.
Статистика сервера
Статика отображается за 6, 24 часа, за неделю и за месяц; требуемый период можно выбрать. Из первого раздела можно узнать о таких параметрах работы vps как время непрерывной работы(uptime), дата создания, расход ресурсов. Во втором представлена графическая интерпретация расхода ресурсов RAM, CPU, HDD и трафика.
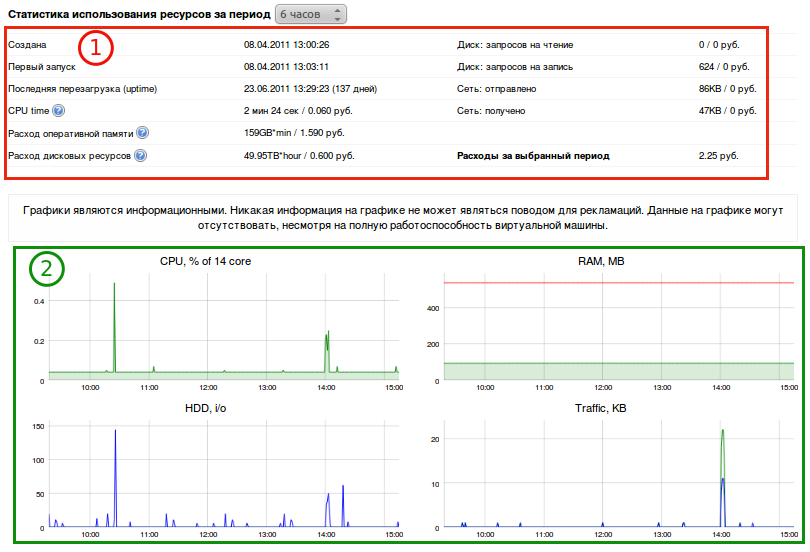
Для scale-серверов на графике CPU отображается процент использования 14 ядер(т.к. доступны все 14). Для Virtual количество доступных ядер меняется в зависимости от объёма выделяемой оперативной памяти. Трафик измеряется в килобайтах раз в минуту. Красная линия на графике RAM показывает, сколько оперативной памяти было выделено, зелёная — сколько потребляла система.
VNC консоль
Virtual Network Computing — система удаленного доступа к рабочему столу, использующая протокол RFB. Обратите внимание, консоль может быть открыта в один момент времени только с одного компьютера.
Резервные копии
Для начала работы с резервными копиями, перейдите на вкладку “Резервные копии”, и нажмите на кнопку “Создать новую резервную копию”. При создании копии работа сервера не прекращается. Если сервер включен, то он будет продолжать работать. Как только резервная копия будет создана, вы сможете совершать с ней следующие действия:
- Восстановление — откат до созданной резервной копии. При восстановлении из резервной копии, ваш сервер будет перезагружен.
- Обновление текущей резервной копии.
- Удаление резервной копии.
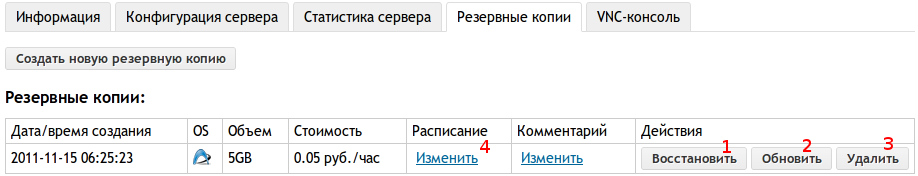
Также, вам доступна настройка расписания обновления копии, в которой вы можете указать точное время и дни для данного действия. Для указания расписания нажмите на кнопку “Изменить” в соответствующей графе (4).
Условия использования документа
Материал представленный на данной странице может быть использован Вами по своему усмотрению. Разрешается копирование и распространение предоставленного материала без изменения содержания и без предварительного уведомления администрации Clodo.ru.
Мы будем признательны Вам за сообщения об ошибках в представленной документации и за предложения об улучшении документации. По этим вопросам необходимо обращаться по адресу mail@clodo.ru. При обращении не забывайте указывать URL-адрес публикации.
Удаленное управление серверами. Часть 1.

Для того, чтобы эффективно управлять сервером, не обязательно его навещать. Достаточно использовать специализированные устройства.
erid: LjN8KTEeS
ООО «ИТ Медиа»

erid: LjN8KFUsG
ООО «ИТ Медиа»

Когда нужно удаленное управление
Какие есть методы управления серверами Задача № 1: получить удаленный доступ в режиме КВМ
Когда серверов один-два, и больше не будет
Достаточно ли этих решений для полноценной работы
Один-единственный сервер, находящийся в эксплуатации у одной-единственной компании – раньше это было чуть ли не стандартом де-факто. В самом деле, зачем маленькой компании несколько серверов? Но ситуация меняется, объемы данных растут, и для полноценной работы одного сервера (а мы говорим исключительно об аппаратной части) на предприятии может оказаться недостаточно. Как правило, в отдельный корпус выносят файловый сервер, сервер СУБД, веб-сервер (который по совместительству может выполнять функции почтового, FTP и других интернет-сервисов). Нередко встречаются выделенный сервер-видеорегистратор, сервер безопасности (RADIUS) и SIP-сервер (IP-телефония). В дополнение к этому можно вспомнить сервер ActiveDirectory и другие службы Microsoft, брандмауэры и средства защиты сетевых ресурсов от внешних угроз, а также специализированные решения обработки данных – кластеры для научных вычислений или фермы рендеринга для работы с трехмерным моделированием. Когда нужно удаленное управление Нетрудно подсчитать, что даже компания со штатом из 20–30 сотрудников запросто может получить в свое распоряжение минимум два-три сервера, а если сфера ее деятельности связана с предоставлением интернет-сервисов, научной деятельностью или работой с ресурсоемкими графическими средствами, то количество серверов дойдет и до десятка. Все чаще даже в небольшом офисе имеется «правильная» стойка с серверным и сетевым оборудованием, заполненная минимум наполовину. В немалой степени этому способствует и удешевление серверных платформ, благодаря чему серверы перестали быть непозволительной (с финансовой точки зрения) роскошью и теперь доступны практически любой организации. Учитывая и то, что сетевые инфраструктуры малых и средних компаний в полной мере напоминают «большие» сети СКС (ранее характерные только для огромных предприятий), можно смело сказать, что им требуются примерно одинаковые средства и элементы управления. И если сетевые и системные администраторы оказались полностью готовы к первому, то о грамотном управлении вторым, то есть «серверным хозяйством», знают немного, продолжая действовать по старинке. Цикл этих статей и будет посвящен современным средствам, позволяющим существенно облегчить эту процедуру. Какие есть методы управления серверами Пожалуй, самым типовым, можно сказать классическим, считается консольный метод. К серверу напрямую подсоединялись монитор, 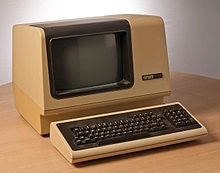 клавиатура и мышь (или терминал), с которого и осуществлялось управление. С момента появления первых терминалов-консолей с алфавитно-цифровым монитором, подключаемым к обслуживаемому серверу по последовательному протоколу связи, и до сегодняшнего дня, когда есть современные привычные графические средства, не изменилось, по сути, ничего. Как и прежде, администратору необходимо быть в непосредственной близости от объекта, а если таких несколько – то количество мониторов, клавиатур и мышей «плодится» в соответствующем количестве. Конечно же, это неудобно, занимает много места, потребляет много электроэнергии и не способствует
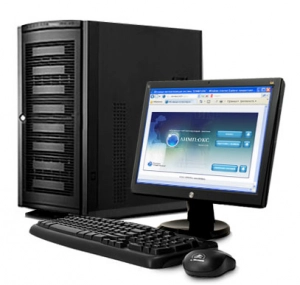 эффективности работы. А потому следующим шагом стало изобретение хитрого устройства, названного KVM (от Keyboard, Video, Mouse). В русской транскрипции название сохранилось без изменений – КВМ (клавиатура, видео, мышь), и в литературе оба этих названия встречаются одинаково часто. Концепция данного устройства предполагает управление несколькими компьютерами при помощи одного комплекта, подсоединяемого непосредственно к КВМ-переключателю. Сам же прибор подключается к серверам специальными кабелями, и может одновременно обслуживать от двух, скажем, до восьми устройств. Хотя на самом деле есть решения, допускающие каскадирование, благодаря чему количество обслуживаемых компьютеров возрастает до нескольких сотен (а то и тысяч). Удобно? Бесспорно. Один монитор, одна клавиатура, одна мышь, восемь серверов.
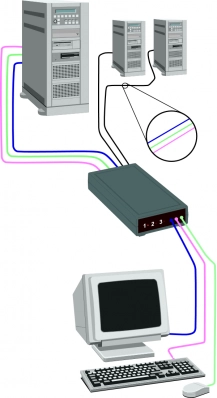 Переключаемся между ними или кнопками на КВМ, или с помощью клавиатурной комбинации клавиш. Иногда посредством экранного меню. Самые «умные» из таких устройств на сегодняшний день позволяют и просматривать на одном экране информацию с нескольких серверов, и подсоединять с места оператора USB-устройства (оптический привод, например), с которых можно загружаться. Также они умеют транслировать звук. Единственный недостаток – необходимость находиться на незначительном расстоянии от сервера: как правило, не дальше двух метров. Но выполнить настройки BIOS или RAID-контроллера иначе невозможно. Второй способ управления, несомненно, весьма удобный – удаленное управление. Первые реализации (для *nix-серверов) были такими же терминальными сессиями, только реализованные посредством сетевых средств. Например, модемное соединение: оператор, позвонив на требуемый номер, получал в свое распоряжение консоль, напрямую подключенную к выбранному серверу. Аналогично IP-сессия допускала то же самое внутри сети. Впоследствии появились другие средства управления, ориентированные на графические средства и ОС: удаленный рабочий стол, RAdmin, средства веб-управления, которые свели к минимуму необходимость присутствия оператора в серверной комнате. В итоге большинство функций ОС с легкостью можно было настроить, не отходя от персонального рабочего места. Но я не зря упомянул о функциях ОС – до ее запуска все эти средства были бесполезны. И тогда на свет появилась спецификация IPMI (Intelligent Platform Management Interface), воплотившаяся в аппаратной реализации одноименных устройств. Они могли быть встроенными в серверную платформу или выполнены как отдельный модуль. Разумеется, они не позволяют получить полноценное управление в терминальном режиме (хотя есть и исключения), но организовать включение, выключение, перезагрузку и мониторинг ключевых параметров им вполне по силам. К сожалению, не все серверы оснащены IPMI, да и функциональность их не всегда достаточна. Кроме того, для каждого сервера необходимо иметь свою, отдельную сессию, открываемую по необходимости. Весь перечисленный «арсенал» можно считать базовым набором администратора, у которого в обслуживании находится один-два сервера. Если количество подопечных устройств от четырех и более, такие решения бывают неудобными. Именно поэтому выпускается особый класс устройств универсального назначения, рассчитанных на удаленное управление любыми серверными платформами, вне зависимости от применяемой ОС и прочих атрибутов. Именно данные средства предоставляют возможность управлять серверами из любой точки планеты, где есть соединение с Интернетом, а также реализовать полноценный доступ ко всем без исключения функциям, не присутствуя рядом с серверным оборудованием. Причем совершенно неважно, где оно будет размещаться: в подвале здания, в закрытой кладовке или на площадке провайдера. Подобные решения выпускаются несколькими компаниями: Aten, D-Link, Level One, Raritan и другими вендорами; я же приведу примеры на базе продукции ATEN, с которой неплохо знаком на практике. Задача № 1: получить удаленный доступ в режиме КВМ
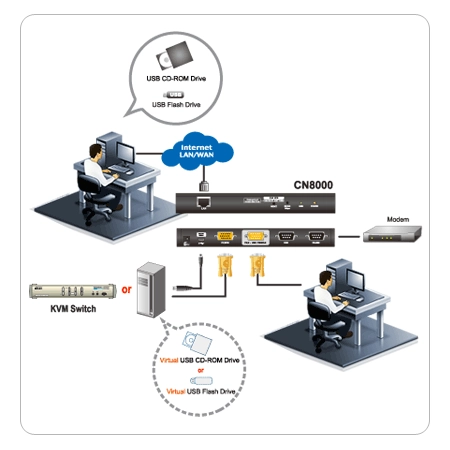 Это действительно одна из первейших задач, требования которой просты: организовать полноценное рабочее место оператора так, чтобы разницы между непосредственным присутствием около сервера и удаленной работой не ощущалось. Учитывая, что у многих администраторов серверы уже объединены посредством обычных КВМ-переключателей, достаточно «удлинить» их при помощи специализированного устройства. В линейке ATEN это, например, CN8000 – KVM IP-удлинитель с функцией Virtual Media. Для работы необходимо подсоединить CN8000 к существующему КВМу вместо монитора-мыши-клавиатуры и включить его в локальную сеть. Операторы подсоединяются к CN8000, указав IP-адрес устройства в адресной строке любого браузера, или посредством автономных программ (под Windows), или Java-приложений (для других ОС и устройств). После установки соединения и прохождения авторизации операторы могут следить за работой и управлять устройствами с помощью их локальных консолей так, как если бы устройства находились рядом с консолью и непосредственно были к ней подключены. Кстати, возможности удаленного управления не исчерпываются работой с терминалом: функция Virtual Media обеспечивает подсоединение к удаленному серверу любого виртуального USB-накопителя – допускается подсоединение накопителей на гибких и жестких дисках, оптических приводов, Flash-устройств и т. д. Это делается в рамках КВМ-сессии, что позволяет перекачивать файлы, обновлять и инсталлировать ПО вплоть до установки операционной системы. Фактически устройства подключаются к ПК оператора, но на удаленном сервере они видны как подключенные непосредственно к локальному порту USB (разумеется, КВМ должен поддерживать эту функцию). Безусловно, при таком уровне доступа администратор получает возможность решать любые проблемы, вплоть до проблем на уровне BIOS. Упомянутое выше подключение с авторизацией не означает, что в единицу времени доступна только одна сессия: одновременно могут работать до 32 пользователей (в период работы им доступен встроенный чат для общения), всего же в системе может быть зарегистрировано 64 оператора, уровнем доступа которых заведует назначенный суперпользователь. Проблемы защиты информации и безопасности передаваемых данных решаются не только авторизацией: устройство поддерживает внешнюю аутентификацию RADIUS; LDAP; LDAPS; MS Active Directory; есть защита 128-разрядным SSL-кодированием, а также включение/отключение доступа через браузер и ведение журнала событий. К устройству можно получить доступ и через Интернет, если настроить подключение к локальной сети «снаружи», посредством VPN. А как быть, если такой возможности нет (отказал шлюз, упал сервер VPN)? В качестве дополнительной возможности предусмотрено подключение к CN8000 модема, способного принять входящий звонок. Конечно, такой доступ в режиме РРР-сессии не позволит работать с высокой скоростью, но его вполне достаточно для решения срочной проблемы (в частности, поднять сервис VPN, перезагрузить сервер). Если же КВМ-переключателя нет, то лучше всего сразу приобрести другое устройство – например, CS1708i. Это полноценный КВМ-
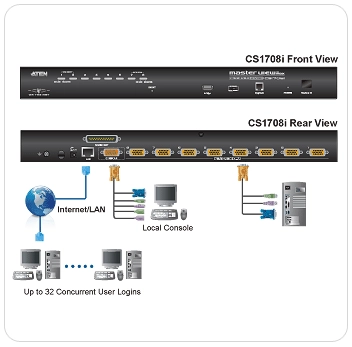 модуль со встроенным сетевым интерфейсом. С его помощью можно сразу подключиться к восьми серверам. Такой вариант в некоторых случаях лучше, чем предыдущий: особенность CS1708i в наличии многооконного режима Panel Mode, который позволяет одновременно выводить на монитор до восьми изображений экранов подключенных компьютеров. Оператор наблюдает за ситуацией сразу на всех подключенных серверах, особенно если проводит одновременные профилактические работы с ними, такие как установка обновлений или антивирусная проверка. Дополнительное удобство, функция Mouse DynaSync, автоматически синхронизирует движения локального и удаленного курсоров независимо от того, каковы параметры настройки ускорения мыши на сервере и локальном ПК. Конечно же, и здесь реализована защита информации: CS1708i поддерживает самые эффективные протоколы безопасности, такие как кодирование SSL на 128 бит для браузера и кодирование на 128 бит RC4 для клавиатуры, мыши и видео; поддерживается аутентификация и авторизация через внешние серверы – RADIUS, LDAP, LDAPS и MS Active Directory. Очень удобен для работы и так называемый широковещательный режим: с его помощью выполняется одновременная передача команды на все выбранные компьютеры (программная инсталляция, завершение работы всей системы и т. д.). Когда серверов один-два, и «больше не будет!»
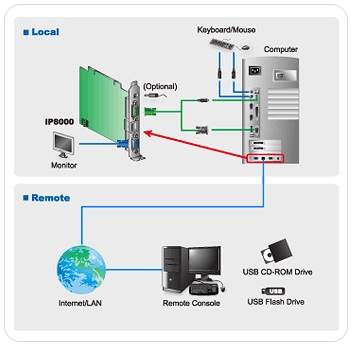 Все «вкусные» и полезные возможности, описанные выше, могут заставить взгрустнуть тех администраторов, в распоряжении которых всего один сервер. Или два. И КВМ-переключателя к ним не подсоединено. В любом случае, покупать такое устройство, как CN8000, не выгодно. Означает ли это, что необходимо отказаться от столь заманчивой идеи и продолжать пользоваться старыми методами? Нет, конечно же! Специально для таких случаев есть решения, подобные IP8000, – отдельный встраиваемый PCI-модуль, обладающий такими же возможностями. Функция Virtual Mеdia позволяет удаленно подключать USB-устройства, поддерживается автономное удаленное управление питанием, а также перезагрузка. Естественно, реализованы и все методы защиты, описанные для других устройств, и поддержка нескольких операторов с разным уровнем доступа. Устройство способно работать практически с любой платформой – Windows 2000/2003/XP/NT/Vista; Redhat 7.1 и выше, FreeBSD и Novell. Достаточно ли этих решений для полноценной работы В сравнении с примитивной системой, построенной на локальных консолях или КВМ-переключателях, конечно же, удобство налицо: системному администратору не потребуется покидать свое рабочее место для проведения элементарных операций с BIOS или системой, подключения флэш-накопителя или вставки оптического диска. Кроме того, в критической ситуации время на решение проблем существенно сокращается: это важно, когда каждая секунда простоя критичного сервера чревата финансовыми потерями и проблемами в работе организации. Достаточно представить, сколько времени потребуется специалисту для того, чтобы в выходной день приехать на работу, вскрыть охраняемое помещение, добраться до сервера, и все это – для минутного действия (перезагрузки или включения), чтобы понять, насколько эффективнее и выгоднее применение аппаратных средств удаленного управления, чем локальных методов. Но это еще не все: есть другие задачи, к сожалению, не решаемые средствами IP КВМ. Среди них наиболее распространенные – управление устройствами, работа с которыми может быть организована только с консоли по протоколам типа telnet, а также удаленное управление электропитанием. Этим возможностям будет посвящена следующая часть статьи.
Опубликовано 29.07.2011
Показать комментарии (0)