Расширение для браузера Chrome hCaptcha Solver
hCaptcha Solver & Auto Captcha — это расширение для браузера Chrome, предназначенное для автоматического решения капч на веб-сайтах, использующих hCaptcha. Капча — это тест, который требует от пользователя выполнить определенное действие, чтобы подтвердить, что он человек, а не бот. Это расширение помогает автоматизировать процесс решения капч, облегчая и ускоряя взаимодействие с веб-сайтами, на которых они присутствуют.
Возможности расширения:
1. Автоматическое распознавание и решение капчи: Расширение обеспечивает автоматическое распознавание и решение капчи, освобождая пользователя от необходимости вручную вводить символы или выполнять другие задачи.
2. Улучшенная производительность и удобство использования: Благодаря автоматическому решению капчи пользователь может значительно сократить время, которое обычно требуется для прохождения таких проверок. Это повышает производительность и общее удобство использования веб-сайтов.
3. Настраиваемость. Расширение предлагает несколько настраиваемых опций, которые позволяют пользователям настраивать его поведение в соответствии со своими предпочтениями. Например, вы можете настроить частоту автоматического решения капчи или указать конкретные сайты, на которых расширение будет активно.
Преимущества расширения «hCaptcha Solver & Auto Captcha»:
1. Экономия времени и усилий. Ввод капчи вручную может быть утомительным и отнимать много времени. Расширение «hCaptcha Solver & Auto Captcha» позволяет автоматически решать капчи, освобождая пользователя от рутины и ускоряя процесс взаимодействия с веб-сайтами.
2. Повышение эффективности работы. Благодаря возможности автоматического решения капч расширение помогает повысить эффективность работы пользователя в Интернете. Оно позволяет сосредоточиться на основной задаче, минуя необходимость решать капчи вручную.
3. Совместимость с hCaptcha. Расширение «hCaptcha Solver & Auto Captcha» специально разработано для работы с системой hCaptcha. Оно эффективно справляется с распознаванием и решением капчи, используя соответствующие алгоритмы и технологии.
4. Настраиваемые параметры. Пользователи могут настроить расширение в соответствии со своими предпочтениями. Это включает в себя возможность указать конкретные сайты, на которых расширение будет активно, а также установить частоту автоматического решения капчи.
5. Простота использования. Расширение интегрируется непосредственно в браузер Chrome, обеспечивая удобный и простой доступ к его функциям. Пользователю не нужно запускать отдельные приложения или программы — все происходит внутри браузера.
Для чего нужно расширение «hCaptcha Solver & Auto Captcha»?
Расширение «hCaptcha Solver & Auto Captcha» полезно для тех, кто часто сталкивается с капчами на сайтах, использующих систему hCaptcha. Оно предоставляет возможность автоматически решать капчи, что экономит время и упрощает процесс взаимодействия с такими веб-ресурсами.
Расширение особенно полезно для пользователей, которые часто выполняют монотонные задачи, связанные с решением капчи, и хотят сосредоточиться на более важных вещах.Важно отметить, что использование расширения «hCaptcha Solver & Auto Captcha» должно осуществляться в соответствии с правилами и политикой каждого сайта. Некоторые сайты могут запрещать или ограничивать использование подобных расширений, поэтому рекомендуется ознакомиться с политикой конкретного ресурса.
Расширение работает через сервис 2captcha.com, сначала необходимо зарегистрироваться.
Расширение для автоматического решения капч
Расширение Firefox для автоматического решения капч
Расширение Opera для обхода капч
Расширение Edge для распознавания капч
Как использовать расширение для обхода капчи
- 1 Добавьте расширение в браузер
- 2 Введите ключ API
- 3 Начните использовать
Как обойти капчу в Google Chrome

Как обойти капчу в Mozilla Firefox

Альтернативные расширения
- Расширение для обхода hCaptcha
- Расширение для обхода reCAPTCHA
2Captcha расширение позволяет автоматически обходить большинство типов капч
2Captcha Анти капча расширение распознает и автоматически заполняет любые типы капч: текстовые, изображения, Google reCAPTCHA (including invisible, V2, V3, enterprise), hCaptcha (Cloudfare captcha), Arkose Labs FunCaptcha, Geetest и другие.
reCAPTCHA V2
1,00 $ — 2,99 $ за 1000
reCAPTCHA V2 Callback
1,00 $ — 2,99 $ за 1000
reCAPTCHA V2 Invisible
1,00 $ — 2,99 $ за 1000
reCAPTCHA V3
1,45 $ — 2,99 $ за 1000
reCAPTCHA Enterprise
1,00 $ — 2,99 $ за 1000
Капча в виде изображения
0,50 $ — 1,00 $ за 1000
hCaptcha
2,99 $ за 1000
ArkoseLabs FunCaptcha
2,99 $ — 50,00 $ за 1000
GeeTest
2,99 $ за 1000
Текстовая капча
0,50 $ — 1,00 $ за 1000
2Captcha анти капча позволяет убрать капчу на любом сайте
Капча остается проблемой в интернете, задерживая и часто блокирую доступ к сервисам и информации по причине физических и когнитивных способностей, социального и культурного человека, а также устройств или сетей с которых происходит подключение в интернет.
2Captcha анти капча расширение — автоматически обходит капчи на сайтах
Расширение 2Captcha это проект с открытым исходным кодом
2Captcha анти капча расширение — лучшее решение для обхода капч
- Аудитория расширения более 60,000 пользователей. Официальное 2Captcha расширение является самым популярным решением по разгадыванию капч в мире
- 2Captcha расширение — автоматический распознаватель, который ускоряет процесс ввода капчи
- Анти капча расширение помогает обходить сложные капчи путем автоматического заполнения капчи на любом сайте.
- Аддон поддерживает автоввод большинства популярных капч, включая reCAPTCHA v2, v3, invisible, enterprise, hCaptcha, FunCaptcha, Geetest, KeyCaptcha, Capy Puzzle, Grid Captcha, ClickCaptcha, Rotate Captcha, Canvas Captcha, Яндекс капчу, ВК капч и другие.
- Расширение поддерживается в браузерах Chrome, Firefox, Opera, Edge.
Альтернативные расширения
- Условия обслуживания
- Политика оплаты
- Политика конфиденциальности
Копирование любой части этого веб-сайта без явного разрешения владельца веб-сайта является незаконным.
Эти расширения помогут обойти каптчу


В последнее время я заметил, что всё больше сервисов требуют проверки меня на человечность путём решения различных капч (captcha). Иногда это действительно уместно, но часто это лишь раздражает, мешает, и вообще, проще закрыть такой сайт.

Как ни странно, именно с помощью технических средств некоторые из таких пазлов можно пройти автоматически.
Buster: Captcha Solver for Humans

Данное расширение доступно для большой тройки браузеров: Chrome, Firefox и Microsoft Edge. С его помощью можно решать капчи от reCAPTCHA различной сложности, в том числе и звуковые.
Расширение бесплатное и с открытым исходным кодом. На решение загадки обычно уходит полминуты. При частом использовании можно нарваться на блок от reCAPTCHA.
I’m not a robot captcha clicker

Как видно по названию, это расширение автоматически решает капчи «Я не робот». В случае если у вас открыто несколько таких капч, расширение будет нажимать кнопку с паузой в семь секунд.
AntiCaptcha
По большей части это расширение создано для слабовидящих людей, которым капчу решать ещё сложнее. Поэтому в настройках можно найти различные штуки именно для них. К примеру, звуковые оповещения.

Среди поддерживаемых сервисов есть Solvemedia, reCAPTCHA 2.0, reCAPTCHA 3, FunCaptcha, Geetest, hCaptcha (Cloudfare). Удовольствие платное: 1000 решений обычных капч-картинок стоит $0.7, 1000 решений рекапчи гугла стоит $2.
I’m a robot captcha clicker
Расширение для браузера Firefox, которое с рандомной задержкой решает «Я не робот» капчи.
ReCaptcha Solver
Расширение для Google Chrome, которое помогает решать ReCaptcha с помощью различных сервисов: 2captcha, DeathByCaptcha, ImageTyperz, Anti-Captcha, BestCaptchaSolver и EndCaptcha.
Для работы расширения понадобится создать API-ключ разработчика.
Captcha Recognizer
Расширение для Chrome-like браузеров, которое автоматически решает любые капчи на движке ASPX, NCKU и THSRC. По сути любые цифро-буквенные.
Делается это с помощью OCR-технологии.
Обход капч с помощью Headless Chrome
Вот уже лет десять мы видим капчи по всему интернету. Все эти волнистые линии, слова или числа, мешающие нам при попытке залогиниться, зарегистрироваться или написать где-нибудь комментарий.
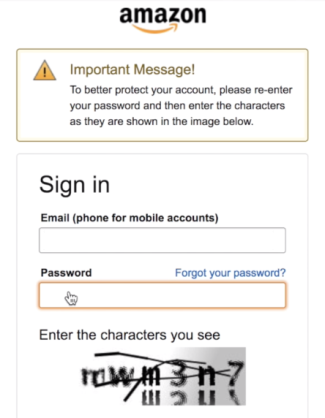
Amazon’s CAPTCHA fallback
КАПЧА (от CAPTCHA англ. – полностью автоматизированный и общедоступный тест Тьюринга для различения компьютеров и людей) задумана как врата, которые пропускают людей и отсеивают роботов (программ). Волнистые линии и слова сейчас уже не так распространены –их заменила вторая версия реКАПЧИ от Google. Эта капча выдает вам зеленую галочку, если ваш «коэффициент человечности» оценивается как достаточно высокий.
Если же вы не дотянули до заданного порога «человечности», то реКАПЧА прибегает к использованию подобной паззлу картинки, которая на удивление эффективна скорее в том, чтобы еще сильнее действовать на нервы, по сравнению с расшифровкой пары слов.
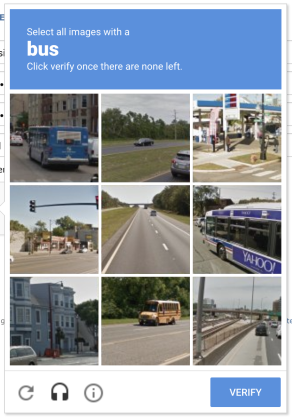
При том, что людей КАПЧИ раздражают, их можно было бы и потерпеть, если бы они хотя бы выполняли свою работу, однако, зачастую гораздо проще автоматизировать их распознавание, чем постоянно доказывать, что вы человек.
Как работает 2Captcha
2Captcha решает много разных типов капчи. Для взаимодействия с 2Captcha используются два адреса: на in.php присылается задача и в ответ Вы получаете captcha_id, на res.php вы по captcha_id получаете ответ, когда он будет готов.
2Captcha решает капчи в нескольких различных стилях с помощью двух, по большей части одних и тех же, конечных точек обработки запросов. Первый запрос передает данные, необходимые для решения капчи, и возвращает ID запроса. В случае капчи на основе изображения, данные будут изображением самой капчи, закодированным в 64base.
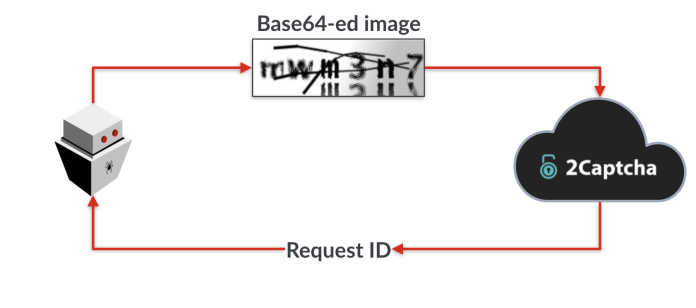
После получения ID запроса, вам нужно будет повторно отправлять его на сервер 2капчи, пока решение не будет готово.
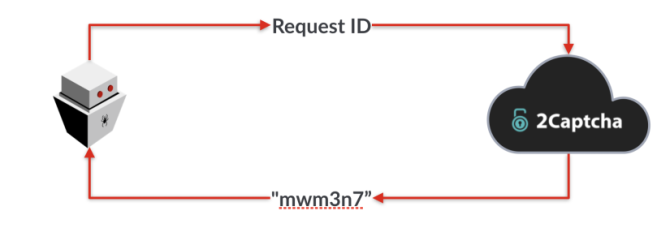
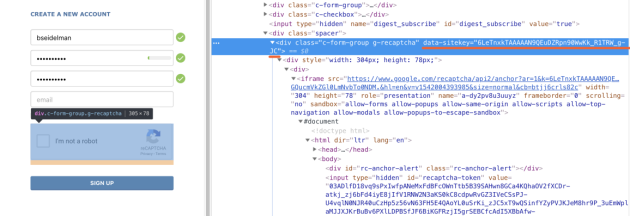
С Recaptcha V2 история немного другая. Вы по-прежнему имеете дело с двухступенчатым процессом, что и представленный выше, но отправляете другие данные. Теперь вам нужно отправлять публичный ключ рекапчи (reCAPTCHA sitekey), который можно найти среди атрибутов элемента-контейнера капчи, независимо от того, был ли загружен
Получаемый ответ – это токен, который нужно отправить вместе с формой и ввести в скрытое текстовое поле с идентификатором g-recaptcha-response. Скриншот ниже показывает, где оно находится, и я специально отключил CSS-свойство display: none, чтобы показать его на странице. Имея возможность редактировать это поле, вам будет проще вручную протестировать ответ 2Captcha, чтобы сократить количество переменных при тестовой интеграции.
Для капч, основанных на изображениях, результат доступен почти мгновенно. Для реКАПЧ версии 2 может потребоваться от 15 до 30 секунд.
Автоматизация через Puppeteer
Прежде чем беспокоиться о капче, нужно разобраться со всем прочим, но прежде чем мы сможем это сделать, нужно определиться с нашими инструментами. 3 причины, по которым в данном посте мы будем использовать Google’s Chrome:
- В нем все очень легко автоматизируется через Puppeteer API.
- На нем можно работать как в headless-режиме, так и с графическим интерфейсом, что очень удобно и практично.
- Это самый распространенный в мире браузер, поэтому все имеющиеся на сайтах приемы анти-автоматизации имеют меньший шанс срабатывания (например, блокировка Selenium или PhantomJS)
Использование Puppeteer
Необязательно устанавливать хром, если не хочется, в Puppeteer есть все необходимое, в том числе Chromium. Но можете использовать и локально установленный Chrome, решать вам.
$ npm install puppeteerУбедитесь, что все настроено, устроив предварительный тест. Для этого упражнения мы будем автоматизировать страницу регистрации Reddit, просто потому что это была первая страница с рекапчей, которая мне попалась.
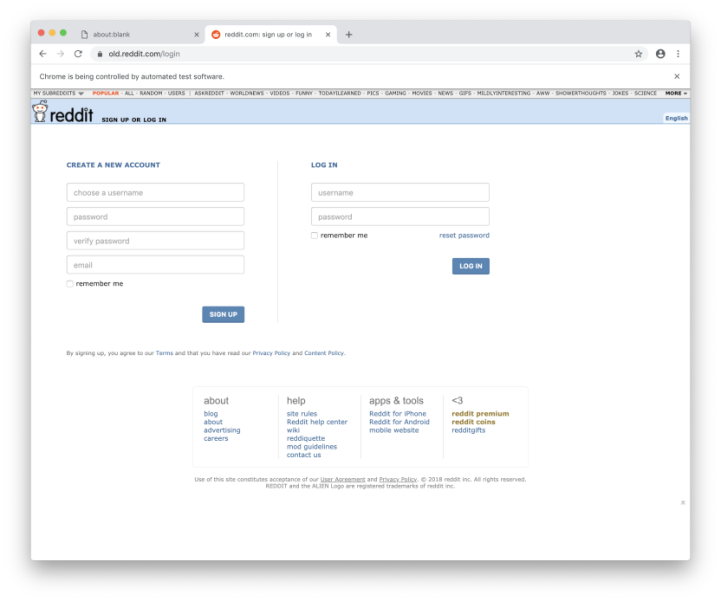
const puppeteer = require('puppeteer'); const chromeOptions = < headless:false, defaultViewport: null>; (async function main() < const browser = await puppeteer.launch(chromeOptions); const page = await browser.newPage(); await page.goto('https://old.reddit.com/login'); >)()В этом коде мы указываем два свойства конфигурации при запуске: headless: false, чтобы видеть то, что мы делаем, и defaultViewport: null, чтобы учесть неприятный визуальный глитч, при котором область просмотра не заполняет окно. Ни тот, ни другой не важны для работы браузера в headless-режиме, просто с ними удобней видеть и, что самое важное, делать скриншоты. Например, такой:
Это было просто! Теперь мы готовы перейти к следующему шагу – автоматизировать регистрацию так, будто капчи никогда и не было. Вот где возможность включать/ выключать headless-режим будет полезна, ведь мы можем управлять браузером от лица человека, когда нужно. Сначала следует понять, как получить доступ к элементам на странице, которые нужно поменять. Запустите браузер и просмотрите открытую страницу через инструменты разработчика Google Chrome (горячая клавиша – F12). Далее, найдите текстовые поля, которые нужно будет изменить. (горячие клавиши: ⌘+Shift+C на Mac и Ctrl+Shift+C на Windows) В случае с Reddit, нам нужно получить прямой доступ к полю ввода логина, двум полям ввода пароля и кнопке. Электронная почта необязательна, так что можем ее проигнорировать. Печать в текстовых полях через API библиотеки Puppeteer почти до смешного проста: вы просто передаете селектор, который идентифицирует элемент, и желаемую строку с помощью метода .type().
await page.type('#user_reg', 'some_username'); await page.type('#passwd_reg', 'SuperStrongP@ssw0rd'); await page.type('#passwd2_reg', 'SuperStrongP@ssw0rd');Производить операции с кнопкой так же удобно, разве что у кнопки на странице Reddit нет связанного с ней идентификатора, так что нам нужен более сложный селектор. Если вы не знакомы с селекторами CSS, то для краткого ознакомления посмотрите Mozilla Developer Network.
await page.click('#register-form button[type=submit]');Вот и всё! Протестируйте скрипт, чтобы удостовериться, что отправка логина работает. Из-за КАПЧИ, конечно, ничего не получится, но зато мы можем протестировать работу хуков.
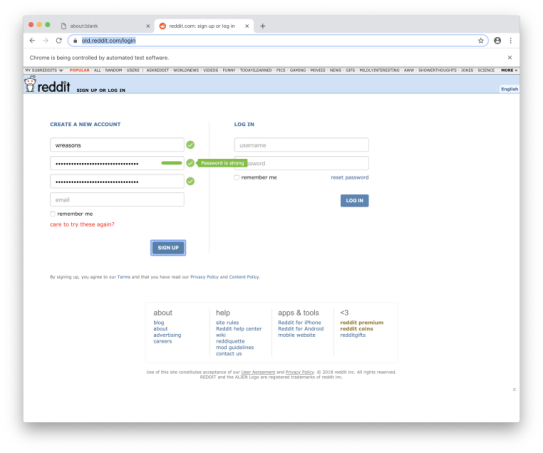
Подождите-ка! Мы ведь даже не видим капчу, и консоль JavaScript жалуется на ошибки. Что здесь происходит? Во время автоматизации веб-страниц, помимо капч, есть множество других препятствий, которые могут встать у вас на пути. И одна из них – настолько высокая скорость выполнения операций, что страница ломается. Когда браузеры автоматизированы, они работают во много-много раз быстрее, чем на то способен обычный человек, и зачастую это приводит к выполнению кода в таком порядке, в каком разработчики его не тестировали (это называется состоянием гонки или неопределённость параллелизма).
Страница Reddit страдает от состояния гонки, тогда как Google выводит реКАПЧУ после фокусировки на втором поле ввода пароля. То есть наш скрипт выполняется c такой скоростью, что смена фокуса происходит до того, как готов скрипт реКАПЧИ. Есть много решений этой проблемы, но самое простое – добавить минимальную задержку, необходимую, чтобы миновать это состояние гонки. Мы могли бы добавить хуки и обработчики событий, чтобы убедиться, что мы действуем только после того, как рекапча загрузилась, но, похоже, самих разработчиков Reddit состояние гонки устраивает, так что нам нет необходимости умничать. Есть много способов организовать задержку, но в опциях Puppeteer, связанных с запуском браузера, есть параметр «slowMo», который глобально задерживает все действия на заданное значение. Это очень грубый подход, так как замедляются вообще все действия Puppeteer, но начать с этого можно.
const chromeOptions = < headless:false, defaultViewport: null, slowMo:10, >;После добавления этой опции мы видим, что капча снова работает. Ради забавного эксперимента, можно попробовать пройти капчу прямо сейчас и посмотреть что будет. Поскольку мы используем вариант Chromium с настройками по умолчанию, который запускается библиотекой Puppeteer, и мы управляем им через средства автоматизации, то реКАПЧА будет изо всех сил пытаться доказать, что мы не человек. Вам, вероятно, придется пройти несколько уровней проверки, даже если вы разберетесь со всеми картинками. Когда я тестировал это, мне пришлось пройти через 10 различных повторений, прежде чем я получил зеленую галочку.
К счастью, все это можно сделать намного легче.
Настройка 2Captcha
2Captcha требует API ключ, который выдается при регистрации. Вам также потребуется какое-то количество средств, потому что, не всё в жизни бесплатно. И просто ради смеха, конечно же, вам понадобиться пройти КАПЧУ.
`http://2captcha.com/res.php?key=$&action=get&id=$`;2Captcha’s API работает через двухступенчатый процесс, где вы отправляете данные КАПЧИ и получаете результат после возврата ID запроса. Поскольку мы имеем дело с reCaptcha v2, нам нужно будет отправить публичный ключ Reddit, о котором говорилось ранее. Нам также нужно убедиться, что мы выбрали метод userrecaptcha и отправляем URL страницы, на которой расположена реКАПЧА.
const formData = < method: 'userrecaptcha', key: apiKey, // your 2Captcha API Key googlekey: '6LeTnxkTAAAAAN9QEuDZRpn90WwKk_R1TRW_g-JC', pageurl: 'https://old.reddit.com/login', json: 1 >; const response = await request.post('http://2captcha.com/in.php', ); const requestId = JSON.parse(response).request;После того как вы сделали этот запрос и получили обратно идентификатор запроса, вам нужно запросить URL «res.php», используя ваши ключ API и идентификатор запроса, чтобы получить ответ.
Если ваша капча не готова, вы получите ответ «CAPTCHA_NOT_READY», что указывает на то, что нужно попробовать ещё раз через секунду или две. Когда капча готова, ответом будут данные, соответствующие выбранному методу отправки. Для капчи, основанной на изображении – это будет решение. Для reCaptcha V2 – данные, которые нужно отправить в полях формы.
Для reCaptcha V2 время нахождения решения может различаться – минимум 15 секунд, максимум – 45. Ниже показан пример механизма опроса, но в этот раз простого запроса по URL, который может быть интегрирован в ваше приложение так, как вам будет удобно.
async function pollForRequestResults( key, id, retries = 30, interval = 1500, delay = 15000 ) < await timeout(delay); return poll(< taskFn: requestCaptchaResults(key, id), interval, retries >); > function requestCaptchaResults(apiKey, requestId) < const url = `http://2captcha.com/res.php?key=$&action=get&id=$&json=1`; return async function() < return new Promise(async function(resolve, reject)< const rawResponse = await request.get(url); const resp = JSON.parse(rawResponse); if (resp.status === 0) return reject(resp.request); resolve(resp.request); >); > > const timeout = millis => new Promise(resolve => setTimeout(resolve, millis))Как только у вас есть данные ответа, вам нужно вставить результат в скрытое текстовое поле g-recaptcha-response в форме регистрации Reddit. Это не так просто, как использование метода .type() библиотеки Puppeteer, так как элемент невидим и не может получить фокус ввода. Можно сделать его видимым и затем использовать .type(), или же использовать JavaScript, чтобы внедрить значение на страницу. Для добавления JavaScript на страницу, при использовании Puppeteer, у нас есть метод .evaluate(), который принимает либо функцию, либо строку (при передаче функции она просто преобразуется в строку с помощью метода .toString()), и запускает ее в контексте страницы.
const response = await pollForRequestResults(apiKey, requestId); const js = `document.getElementById("g-recaptcha-response").innerHTML="$";` await page.evaluate(js);После внедрения этого значения у нас все готово для завершения регистрации. Это действительно так просто.
Полный скрипт доступен ниже, если вам захочется поэкспериментировать с Puppeteer и/или 2Captcha.
Что вы теперь можете сделать?
Этот пост был написан ради двух вещей:
1. Показать вам, насколько капчи нехорошая вещь
2. Показать вам, что капчам нет необходимости блокировать вас
Капчи существуют, как правило, чтобы блокировать нехороших субъектов, манипулирующих контентом в мошеннических или вредоносных целях в ходе спланированных атак, которые выливаются в многомиллионные запросы. Есть много легитимных причин, по которым вам может потребоваться программно управлять сайтом, и если капчи не останавливают плохих парней, то вас-то уж точно они останавливать не должны.