SSL cертификаты
При оформлении данного вида сертификатов производится только проверка доменного имени (Domain Validation). Это самый простой в оформлении и дешевый тип SSL сертификатов. Купить такой SSL сертификат могут как физические, так и юридические лица. При заказе сертификата Вам будет необходимо указать «E-mail адрес для подтверждения» в сертифицируемом домене, именно по этому адресу будет подтверждаться Ваше «владение доменом». Указанный адрес должен обязательно существовать, все письма с инструкциями сертификационного центра будут высылаться на этот E-mail. Обращаем Ваше внимание, что оформление сертификатов на домены, в имени которых содержатся намёки на банк, финансы и прочие подозрения на «фишинг» невозможно. Если Вы действительно представляете кредитную организацию, то для Вас возможно оформление сертификатов только с проверкой организации.
OV — Cертификаты с проверкой домена и организации
При оформлении сертификатов «с проверкой организации» (Organization Validation) осуществляется не только проверка доменного имени, но и тот факт, что сертифицируемый домен принадлежит указанной организации. При посещении сайта защищенного таким сертификатом в адресной строке браузера будет показываться название вашей организации. Перед оформлением заказа убедитесь, что по данным WHOIS Ваш домен действительно принадлежит Вашей организации, а не какому-то физическому лицу, например, директору или системному администратору компании. Помимо этого, для некоторых видов сертификатов, необходимо будет заполнить форму с данными Вашей организации, для проверки их сертификационным центром.
EV — Расширенная проверка
Сертификаты с расширенным уровнем проверки (Extended Validation) Вашей организации. Для данного вида сертификатов проводятся все проверки Вашей организации, включая обязательное заполнение форм с данными Вашей организации, заверяемых подписью и печатью. Наградой за сложное оформление служит самый высокий уровень доверия к таким сертификатам со стороны браузеров. С помощью «зеленой адресной строки» браузер сигнализирует посетителям Вашего сайта о том, что сайт прошёл серьёзную проверку и все данные передаваемые между посетителем и сайтом надёжно защищены.
IDN — Поддержка национальных доменов
Поддержка доменов на национальных языках (Internationalized Domain Names), доменов содержащих не латинские символы. Если в Вашем доменном имени содержатся не латинские символы, то для получения сертификата на такой сайт Вам необходимо заказывать сертификат с поддержкой IDN.
WC — Поддержка субдоменов
Wildcard сертификат можно использовать на всех субдоменах Вашего доменного имени. Один такой сертификат будет действителен на доменах www.domain.com, news.domain.com, manage.domain.com и т.д. без каких либо ограничений на количество субдоменов. При генерации запроса на Wildcard сертификат в качестве Common Name (CN) используйте «*.domain.com», где domain.com — это Ваше доменное имя.
- Соглашение об уровне сервиса
- Политика конфиденциальности
- Договор оферты
- Способы оплаты
- Реквизиты и лицензии
- Контакты
REG.RU: подключение своего домена
Рассмотрим подключение к сайту или магазину Битрикс24 своего домена, делегированного на сервера REG.RU.
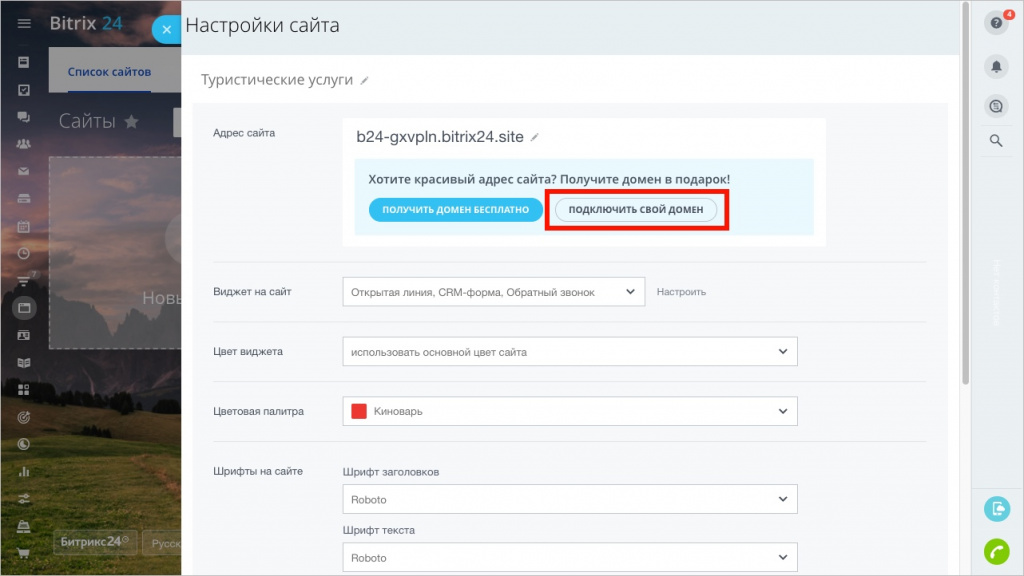
1. Перейдите в настройки сайта Битрикс24 и нажмите Подключить свой домен.
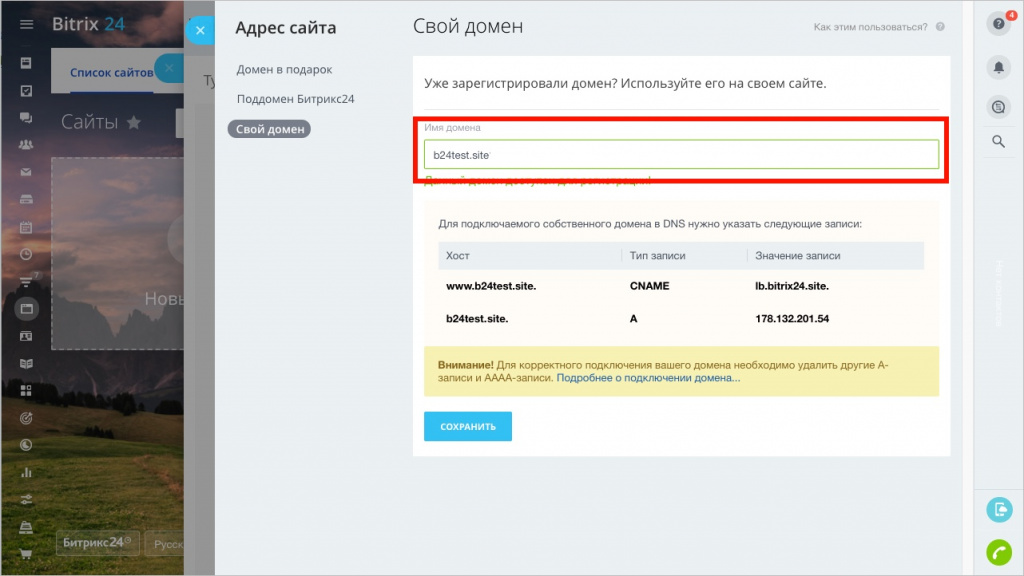
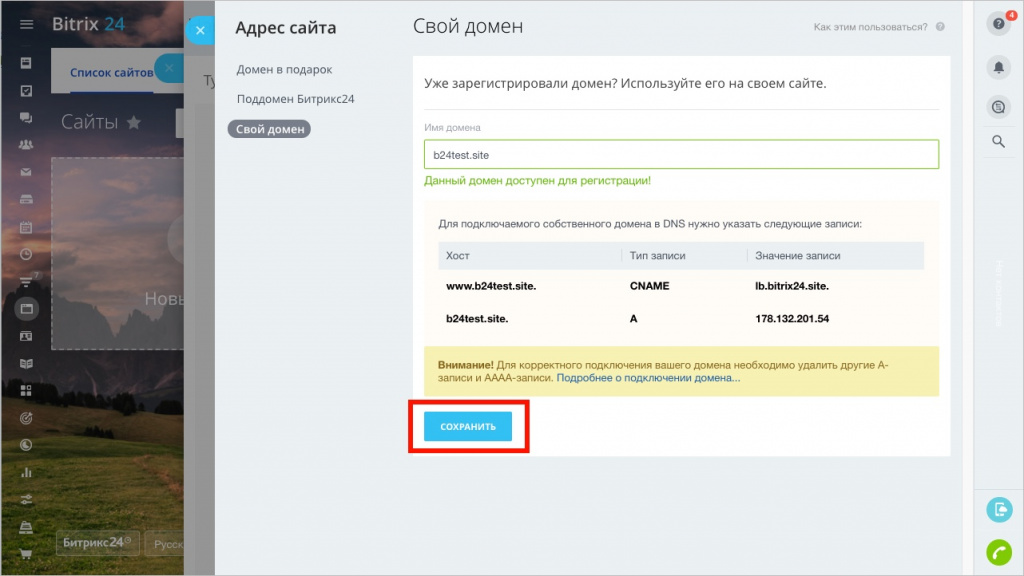
2. Укажите ваш адрес в поле Имя домена без http, https, www. Далее будет указано, какие записи нужно внести в DNS со стороны регистратора вашего домена:
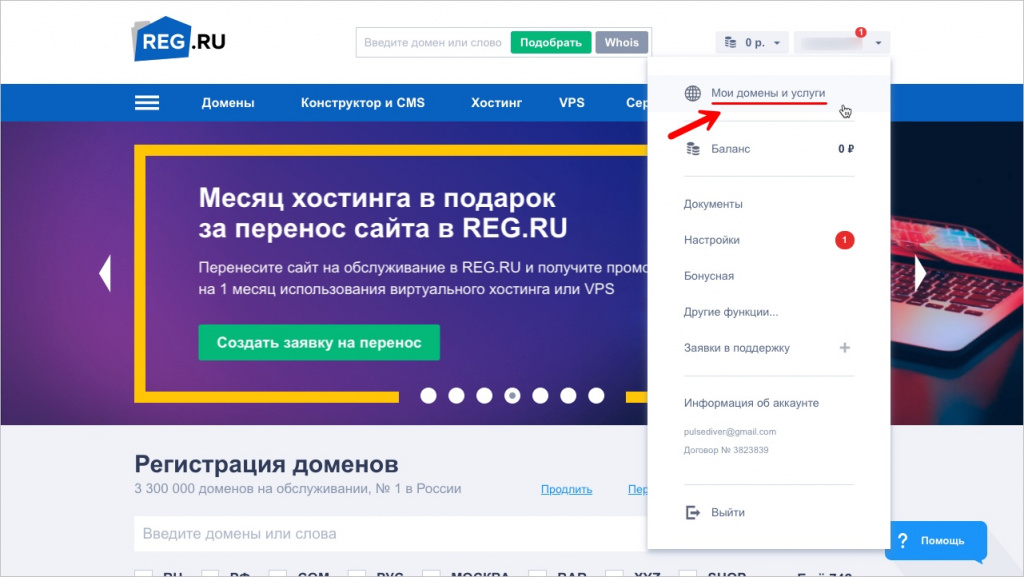
3. Авторизуйтесь на сайте REG.RU и перейдите в раздел Мои домены и услуги:
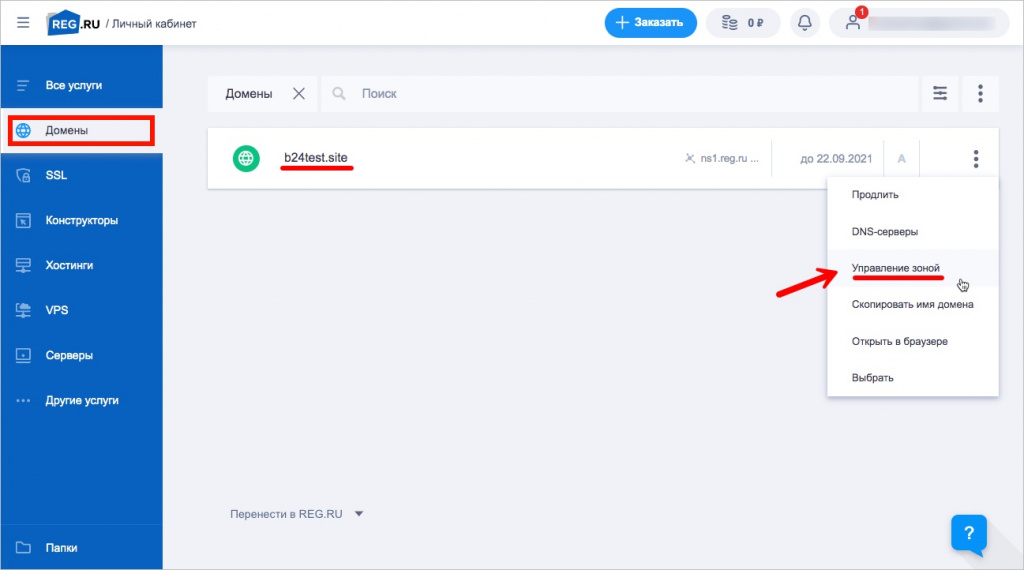
4. Далее перейдите в список ваших доменов, выделите нужный, нажмите кнопку Еще и выберите пункт меню Управление зоной:
5. Добавьте необходимые ресурсные записи:
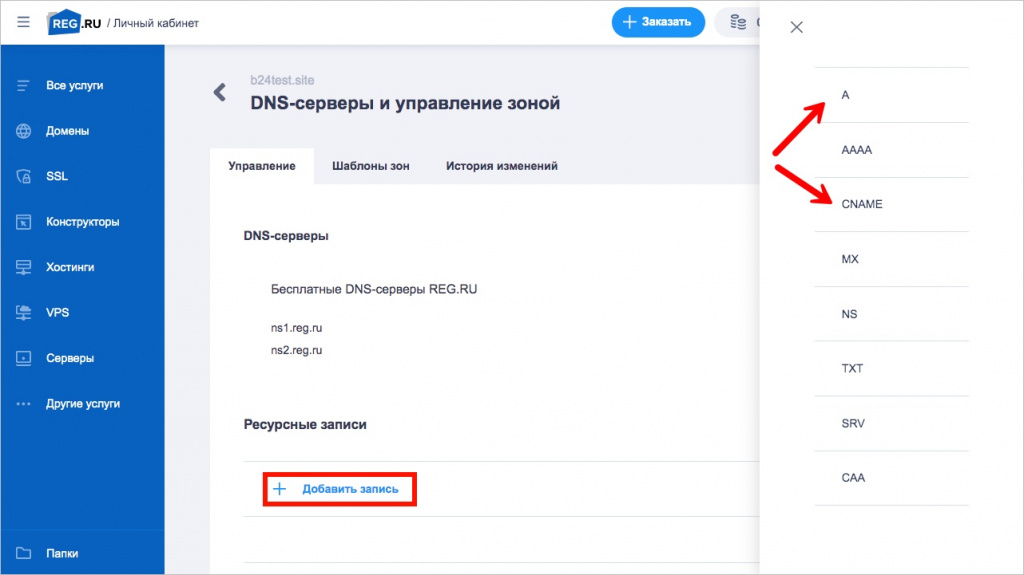
Если у вас для подключаемого домена есть типы записей А, ААА и CNAME, то их нужно предварительно удалить или заменить на новые.
Что вводить в поля Subdomain и IP Address / Canonical name в панели REG.RU в зависимости от типа домена:
| Ваш домен | Тип записи | Subdomain | IP Address / Canonical name |
|---|---|---|---|
| mysite.ru | A CNAME |
@ www |
XXX.XXX.XXX.XXX lb.bitrix24.site. |
| landing.mysite.ru | CNAME | landing | lb.bitrix24.site. |
| newsite.portal.mysite.ru | CNAME | newsite.portal | lb.bitrix24.site. |
XXX.XXX.XXX.XXX – ip-адрес, который нужно взять в окне подключения домена в Битрикс24.
Важно! Внимательно вносите изменения в ресурсных записях домена. Изменяйте или удаляйте А-, АААА- и CNAME-записи только для подключаемого домена. При внесении CNAME-записи – в конце обязательно должна быть точка: lb.bitrix24.site . Для вступления в силу изменений в ресурсных записях DNS может потребоваться до 48 часов.
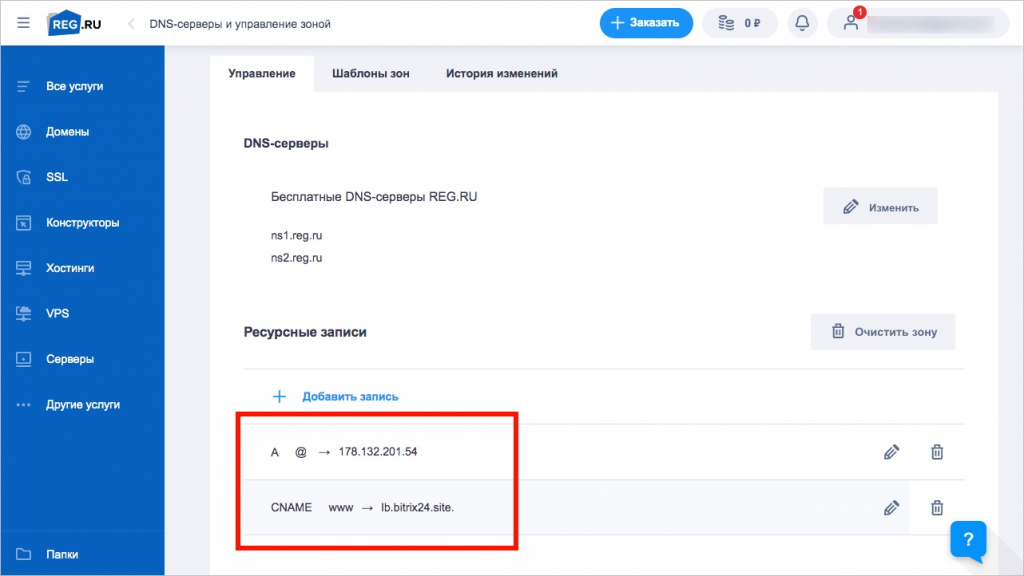
6. Все готово, ресурсные записи внесены:
7. Не забудьте сохранить настройки подключения домена в Битрикс24:
После всех настроек полноценный переход на новый домен происходит не сразу. Задержка вызвана тем, что регистратору домена необходимо обработать измененные данные.
Также за это время автоматически выписывается бесплатный SSL-сертификат для вашего домена. Как правило, это проходит в течение нескольких минут, но может занять до нескольких часов. Продление SSL-сертификата происходит автоматически примерно за 20 дней до окончания срока действия.
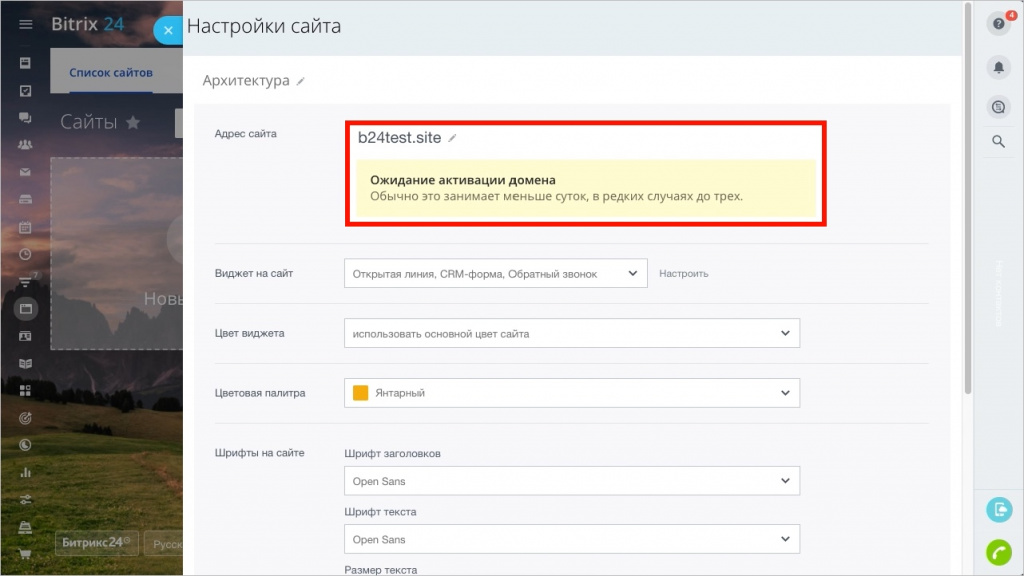
Спустя некоторое время, ваш сайт будет доступен по новому адресу:
Также рекомендуем прочитать:
- Бесплатный домен для сайта в подарок
- Изменить поддомен Битрикс24
- Как создать свой сайт в Битрикс24
- Правила использования Битрикс24.Сайтов
- Вопросы и ответы по собственным доменам
Вопросы и ответы по собственным доменам
В данной статье даны ответы на вопросы, возникающие при подключении своего домена к Cайтам или Магазину Битрикс24.
Подключение своего домена .KZ
Если вы привязываете к сайту свой домен в зоне .kz, то необходимо указать в DNS вашего регистратора:
А-запись: 185.146.3.134
CNAME-запись: lb.bitrix24.site.
Создание сайтов в зоне .BY
В белорусском правовом поле сайты в зоне .BY необходимо регистрировать в Республиканском унитарном предприятии по надзору за электросвязью «БелГИЭ».
Регистрация касается физических и юридических лиц, а также индивидуальных предпринимателей. Технически процедуру регистрации и отправку документов обеспечивает наш хостинг-провайдер — УП «А1».
Обращаем ваше внимание, что все Битрикс24, размещенные в доменной зоне .BY, и их данные находятся на серверах, расположенных на территории Республики Беларусь в аттестованном сегменте ЦОД ООО «А1 ИКТ сервисы».
Заполнить форму или проверить регистрацию сайта в БелГИЭ можно на специальной странице.
Ошибка «Осторожно, поддельный сайт!»
Ошибка может возникать в браузере Google Chrome как в следствии размещения вредоносного контента автором сайта, так и из-за ложного срабатывания алгоритмов безопасности Google.
Если вы ничего не размещали противозаконного на сайте и считаете, что действительно произошла ошибка, то вы можете воспользоваться рекомендациями для устранения этой проблемы.
Ошибка «Ваше подключение не защищено»
В некоторых браузерах при переходе на только что созданный сайт Битрикс24 выводится предупреждение: «Ваше подключение не защищено». Это означает, что пока у вашего сайта нет SSL-сертификата.
SSL-сертификат при привязке своего домена к Сайту или Магазину Битрикс24 выписывается и продлевается автоматически, но на это требуется время. Как правило, это занимает от 30 минут до 3 часов после привязки и зависит от загруженности сервиса выдачи сертификатов Let’s Encrypt. После того, как сертификат будет готов, он будет подключен к вашему сайту, и такое предупреждение выдаваться не будет.
Ошибка DNS_PROBE_FINISHED_NXDOMAIN

Причин ошибки DNS_PROBE_FINISHED_NXDOMAIN может быть несколько:
- Ошибка в ресурсных записях домена – проверьте еще раз А- и CNAME-записи, которые указаны при подключении своего домена в Битрикс24, и те записи, которые вы внесли в кабинете администратора вашего домена. Не должно быть никаких других А-, АААА- и CNAME-записей для подключаемого домена, кроме тех, которые выдаются при подключении к Битрикс24. При внесении CNAME-записи – в конце обязательно должна быть точка: lb.bitrix24.site.
- Не сохранили настройки ресурсных записей в кабинете администратора домена – в некоторых сервисах хостинга DNS настройки сохраняются автоматически, а в некоторых нужно сохранить изменения вручную. Мы подготовили инструкции, как редактировать ресурсные записи DNS для распространенных сервисов.
- Нужно просто подождать – для вступления в силу изменений в ресурсных записях DNS может потребоваться до 48 часов. Это не зависит от Битрикс24.
Ошибка «Такой домен уже существует»
Такая ошибка может возникнуть, когда такой домен действительно используется вами или кем-то другим. Также эта ошибка будет показана, когда вы при подключении домена к Сайтам или Магазину Битрикс24 используете в имени домена слово bitrix .
Просто не используйте bitrix в своем домене, и такой ошибки выдаваться не будет.
Ошибка «Домен уже существует и привязан к сайту, который находится в корзине»
Ошибка «Домен уже существует и привязан к сайту, который находится в корзине. Отвяжите сайт от домена и повторите попытку» означает, что данный домен уже был привязан к ранее удаленному сайту.
При удалении сайт помещается в Корзину, и домен, привязанный к этому сайту, автоматически не освобождается. Вам нужно перейти в корзину, восстановить сайт с нужным вам доменом, далее в настройках этого сайта сменить имя домена на любой и сохранить. Теперь домен освободится, и вы сможете его указать для нового сайта.
Поддерживают ли сайты Битрикс24 IDN-домены на национальных языках?
Сайты и Магазины Битрикс24 поддерживают IDN-домены на национальных языках, например на кириллице: мойсайт.рф.
Просто укажите кириллический домен в поле Имя домена, система автоматически преобразует его в специальный формат – паникод (Punycode) и далее следуйте инструкциям подключения своего домена:

Поддерживают ли сайты Битрикс24 домены от CloudFlare?
Сайты и Магазины Битрикс24 не поддерживают домены, которые используют сервис проксирования DNS от CloudFlare.
Если вы используете CloudFlare в качестве хостинга DNS, проверьте перед подключением домена к Битрикс24, чтобы у вас было выключено проксирование DNS в кабинете CloudFlare – в свойствах домена в колонке Status должна быть серая иконка облака и надпись DNS Only.

Если подключить проксированный через CloudFlare домен к сайту или магазину Битрикс24, то в течение 7 дней, если не отключить проксирование, домен будет автоматически отключен и адрес вернется на базовый в зону *.bitrix24.site или *.bitrix24.shop . Далее придется подключать домен заново.
Также рекомендуем прочитать:
- Бесплатный домен для сайта в подарок
- Изменить поддомен Битрикс24
- Как создать свой сайт в Битрикс24
- Правила использования Битрикс24.Сайтов
DNS использует UDP или TCP? Что говорит RFC
Как правило, считается, что DNS использует UDP port 53, но TCP port 53 также зарезервирован под использование для DNS.
Со временем ответ на довольно примитивный вопрос начинает интересовать каждого специалиста, так или иначе имеющего отношение к информационным технологиям и безопасности:
В каком случае DNS работает по UDP, а в каком — по TCP?
На этот вопрос отвечает действующий документ RFC5966 , раздел 4. Transport Protocol Selection , в котором фигурируют следующие утверждения:
Most DNS [ RFC1034 ] transactions take place over UDP [ RFC0768 ]. TCP
[ RFC0793 ] is always used for zone transfers and is often used for
messages whose sizes exceed the DNS protocol's original 512-byte
limit.
То есть, большинство DNS-запросов будет обрабатываться с использованием протокола UDP, исключение составляют трансфер зоны (Query type AXFR) и ответы сервера, превышающие 512 байт на одно сообщение. На вопрос «зачем» ответ простой: чтобы не использовались для DDoS.
All general-purpose DNS implementations MUST support both UDP and TCP
transport.
Это означает, что все реализации DNS-серверов в общем случае должны поддерживать использование обоих протоколов транспортного уровня: TCP и UDP.
Теперь более частные случаи:
Authoritative server implementations MUST support TCP so that they
do not limit the size of responses to what fits in a single UDP
packet.
То есть, авторитативный сервер, хранящий зону, должен поддерживать TCP. Как минимум, чтобы передавать зону тому, кто имеет право ее запросить.
Recursive server (or forwarder) implementations MUST support TCP
so that they do not prevent large responses from a TCP-capable
server from reaching its TCP-capable clients.
Рекурсивный же сервер должен поддерживать TCP для того, чтобы передавать полученные большие ответы от серверов клиентам, проверяя отсутствие подмены адреса инициатора запроса.
Stub resolver implementations (e.g., an operating system's DNS
resolution library) MUST support TCP since to do otherwise would
limit their interoperability with their own clients and with
upstream servers.
Stub resolver — это маленький тупой рекурсивный сервер, использующийся для небольшого количества клиентов. Например, домашний маршрутизатор, к которому подключаются клиенты. Он транслирует запросы вышестоящим серверам провайдера.
Stub resolver implementations MAY omit support for TCP when
specifically designed for deployment in restricted environments where
truncation can never occur or where truncated DNS responses are
acceptable.
Как видим, RFC дает поблажку производителям маломощных устройств для того, чтобы снизить нагрузку на сервера в том окружении, где либо большие ответы от DNS маловероятны, либо они предполагается, что не будут вредить. Например, домашний маршрутизатор доступа, к которому подключены пользователи одной квартиры (2-3 устройства). В этом случае попытка выполнить DDoS второго устройства бессмысленна, и, как следствие, маловероятна.
Ну и, конечно, порядок использования протоколов:
A resolver SHOULD send a UDP
query first, but MAY elect to send a TCP query instead if it has good
reason to expect the response would be truncated if it were sent over
UDP (with or without EDNS0) or for other operational reasons, in
particular, if it already has an open TCP connection to the server.
То есть, (маленький тупой) рекурсивный сервер должен сначала пробовать выполнять DNS-запрос с использованием UDP, но при высокой вероятности большого и усеченного ответа, либо при наличии открытой TCP-сессии к запрашиваемому серверу (по которому обрабатывается другой запрос или запрос другого клиента), не возбраняется использование TCP.