Что такое сниффер и как не лишиться данных после покупок в интернете
Как работает вредоносное ПО, которое перехватывает сетевой трафик, и что делать, чтобы не стать его жертвой?
Cниффер (от англ. to sniff — нюхать) — это программное обеспечение, анализирующее входящий и исходящий трафик с компьютера, подключенного к интернету. Оно следит за тем, какие сайты вы посещаете, какие файлы загружаете и выгружаете. Стать жертвой хакеров, использующих сниффер, может любой пользователь интернет-магазина, оплативший товар или услугу онлайн. 27 января 2020 года в ходе операции Night Fury полиция Индонезии задержала участников преступной группы, заразивших JavaScript-снифферами 200 веб-сайтов, среди которых были онлайн-магазины из Бразилии, Австралии, Великобритании, Германии, Индонезии, США и других стран мира. Преступники похищали у покупателей данные банковских карт и использовали их для покупки гаджетов и предметов роскоши. Ликвидация этой преступной группировки стала лишь первой успешной операцией против операторов JS-снифферов в Азиатско-Тихоокеанском регионе (АТР). Параллельно облавы проходили еще в пяти других странах региона. Пойманные преступники использовали JS-сниффер GetBilling. Международная компания в сфере кибербезопасности Group-IB отслеживает его с 2018 года. Популярность снифферов среди киберпреступников растет. Это один из самых эффективных способов взлома устройства жертвы. «За прошедший год именно использование JS-снифферов для кражи банковских карт стало одним из основных способов получения больших объемов платежной информации. На их рост также повлиял тренд на перепродажу доступов к различным сайтам и организациям в даркнете», — рассказал РБК Трендам ведущий аналитик отдела аналитики Group-IB Виктор Окороков. Всего на данный момент специалистами Group-IB отслеживается 96 семейств JS-снифферов, что в 2,5 раза больше, чем в 2020 году. Тогда было было известно только о 38 семействах.
Для чего нужны снифферы?
- Сетевые инженеры: чтобы оптимизировать сеть, они должны следить за трафиком.
- Системные администраторы: им необходимо наблюдать за трафиком, чтобы собирать данные о показателях, вроде пропускной способности сети.
- Специалисты по кибербезопасности: они могут заметить подозрительную активность в Сети, отслеживая ее. Аномальные всплески или различные типы трафика могут указывать на наличие вредоносного программного обеспечения или проникновения хакеров в систему.
- Корпорации. Работодатели могут использовать программное обеспечение для отслеживания своих сотрудников и выяснять, сколько времени в течение рабочего дня они тратят на работу и сколько — на развлечения.
Однако сниффер может быть использован и злоумышленниками для кражи данных. Снифферы анализируют все, что через них проходит, включая незашифрованные пароли и учетные данные. Поэтому хакеры, имеющие к ним доступ, могут завладеть личной информацией пользователей.
В сентябре 2018 года выяснилось, что пользователи сайта и мобильного приложения British Airways подверглись кибератаке. Под угрозой оказались все клиенты международной авиакомпании, осуществившие бронирование авиабилетов на сайте или в приложении в период с 25 августа по 5 сентября 2018 года. В руки злоумышленников попали личные и финансовые данные 380 тыс. человек. Похожая атака была организована на клиентов американского онлайн-магазина Ticketmaster.
В целях обслуживания сети сниффер обеспечивает:
- захват пакетов данных;
- запись и анализ трафика;
- расшифровку пакета;
- устранение неполадок сети;
- тестирование межсетевого экрана;
- обеспечение бесперебойного потока трафика.
Незаконно сниффер используется для:
- сбора личной информации, такой как имена пользователей, пароли, номера кредитных карт и т.д;
- запись сообщений, вроде электронных писем;
- подделки личных данных;
- кражи денег.
Самые популярные модели снифферов:
- WinSniffer — обладает множеством настраиваемых режимов, способен перехватывать пароли различных сервисов;
- CommView — обрабатывает данные, передаваемые по локальной сети и в интернет, собирает сведения, связанные с модемом и сетевой картой, и расшифровывает их, что дает возможность видеть полный список соединений в сети и статистические сведения по IP;
- ZxSniffer — компактный сниффер, известный малым объемом (0,3 МБ);
- SpyNet — популярный анализатор, в основную функциональность которого входят перехват трафика и декодирование пакетов данных;
- IRIS — имеет широкие возможности фильтрации, может перехватывать пакеты с заданными ограничениями.
Как работают снифферы?
Хакеры используют снифферы для кражи ценных данных с помощью отслеживания сетевой активности и сбора персональной информации о пользователях. Чаще всего злоумышленники заинтересованы в паролях и учетных данных пользователей. Имея эти данные, можно получить доступ к онлайн-банкингу и учетным записям онлайн-магазинов.
Чаще всего хакеры устанавливают снифферы в местах распространения незащищенного подключения Wi-Fi, например, в кафе, отелях и аэропортах. Снифферы могут маскироваться под подключенное к Сети устройство.
Перехватить трафик через сниффер можно следующими способами:
- путем прослушивания в обычном режиме сетевого интерфейса;
- подключением в разрыв канала и перенаправлением трафика;
- с помощью анализа побочных электромагнитных излучений;
- при помощи атаки на уровень канала и сети, приводящей к изменению сетевых маршрутов.
Как предотвратить утечку данных с помощью сниффера?
Если сниффер установлен на устройстве, то он уже имеет доступ к его данным. Чтобы предотвратить их утечку, Дмитрий Галов из «Лаборатории Касперского» рекомендует:
- Установить защитные решения, которые будут различными способами находить подозрительную активность.
- Использовать VPN от проверенного провайдера. С ним трафик будет передаваться в зашифрованном виде.
- Пользоваться только сайтами с протоколами https. Только на них можно вводить свои данные, в этом случае они шифруются.
Что делать, если сниффер уже установлен на компьютер
Чтобы обнаружить сниффер на компьютере, можно установить свой собственный сниффер и изучить весь трафик на уровне DNS в вашей сети, чтобы обнаружить любую подозрительную активность.
Удалить сниффер лучше всего с помощью антивируса. Если у вас нет платной подписки, можно установить пробную версию. Она проанализируют файлы на вашем компьютере, удалив из них подозрительные.
Снифферы и не только. Выбираем инструмент для перехвата и анализа трафика
Анализ трафика — важнейший этап тестирования на проникновение (или даже взлома). В передаваемых по сети пакетах можно обнаружить много интересного, например пароли для доступа к разным ресурсам и другие ценные данные. Для перехвата и анализа трафика используются снифферы, которых человечество придумало великое множество. Сегодня мы поговорим о самых популярных снифферах под винду.
Теория
Чтобы перехватывать трафик, анализаторы могут использовать перенаправление пакетов или задействовать так называемый Promiscuous mode — «неразборчивый» режим работы сетевого адаптера, при котором отключается фильтрация и адаптер принимает все пакеты независимо от того, кому они адресованы. В обычной ситуации Ethernet-интерфейс фильтрует пакеты на канальном уровне. При такой фильтрации сетевая карта принимает только широковещательные запросы и пакеты, MAC-адрес в заголовке которых совпадает с ее собственным. В режиме Promiscuous все остальные пакеты не отбрасываются, что и позволяет снифферу перехватывать данные.
Теоретически можно собирать вообще все пакеты в сегменте локальной сети, где установлен сниффер, однако в этом случае данных для последующего анализа будет слишком много, да и файлы журналов быстро распухнут до совершенно неприличных размеров. А можно настроить приложение таким образом, чтобы оно отлавливало трафик только определенных протоколов (HTTP, POP3, IMAP, FTP, Telnet) или анализировало лишь первые 100 байт каждого пакета, где обычно и содержится самое интересное: адрес целевого хоста, логины и пароли. Современные снифферы могут слушать в том числе и зашифрованный трафик.
Нередко анализаторы трафика применяются в «мирных» целях — для диагностики сети, выявления и устранения неполадок, обнаружения вредоносного ПО или чтобы выяснить, чем заняты пользователи и какие сайты они посещают. Но именно при исследовании безопасности сетевого периметра или тестировании на проникновение сниффер — незаменимый инструмент для разведки и сбора данных. Существуют снифферы для различных операционных систем, кроме того, подобное ПО можно установить на роутере и исследовать весь проходящий через него трафик. Сегодня мы поговорим о наиболее распространенных популярных анализаторах трафика для платформы Microsoft Windows.
Wireshark
- Производитель: Wireshark Foundation
- Сайт:https://www.wireshark.org
- Лицензия: бесплатно
Об этой программе знает, наверное, каждый, кто хотя бы раз сталкивался с задачей анализа трафика. Популярность Wireshark вполне оправданна: во‑первых, данный продукт бесплатен, во‑вторых, его возможностей вполне хватает для решения самых насущных вопросов, касающихся перехвата и анализа передаваемых по сети данных. Продукт пользуется заслуженной популярностью у вирусных аналитиков, реверс‑инженеров, системных администраторов и, безусловно, пентестеров.
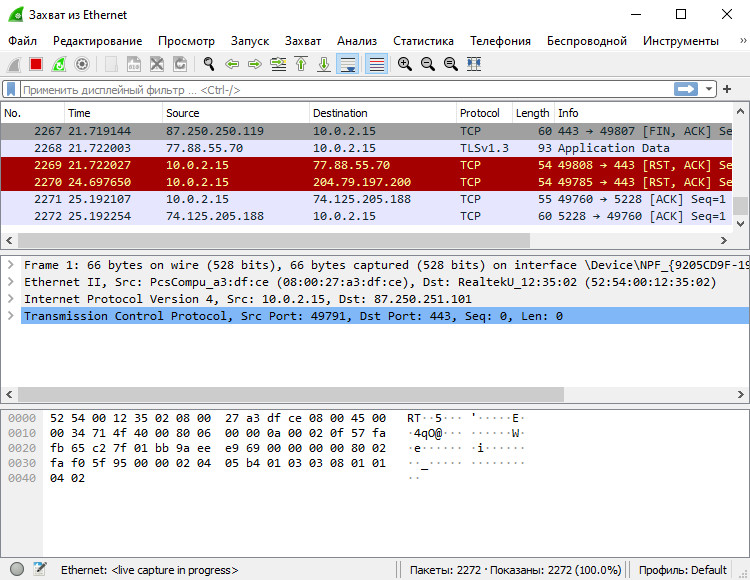
Этот анализатор имеет русскоязычный интерфейс, умеет работать с большим количеством сетевых протоколов (перечислять здесь их все лишено смысла: полный список можно найти на сайте производителя). В Wireshark можно разобрать каждый перехваченный пакет на части, просмотреть его заголовки и содержимое. У приложения очень удобный механизм навигации по пакетам, включая различные алгоритмы их поиска и фильтрации, есть мощный механизм сбора статистики. Сохраненные данные можно экспортировать в разные форматы, кроме того, существует возможность автоматизировать работу Wireshark с помощью скриптов на Lua и подключать дополнительные (даже разработанные самостоятельно) модули для разбора и анализа трафика.
Помимо Ethernet, сниффер умеет перехватывать трафик беспроводных сетей (стандарты 802.11 и протокол Bluetooth). Тулза позволяет анализировать трафик IP-телефонии и восстанавливать TCP-потоки, поддерживается анализ туннелированного трафика. Wireshark отлично справляется с задачей декодирования протоколов, но, чтобы понять результаты этого декодирования, надо, безусловно, хорошо разбираться в их структуре.
К недостаткам Wireshark можно отнести то, что восстановленные потоки не рассматриваются программой как единый буфер памяти, из‑за чего затруднена их последующая обработка. При анализе туннелированного трафика используется сразу несколько модулей разбора, и каждый последующий в окне программы замещает результат работы предыдущего — в итоге анализ трафика в многоуровневых туннелях становится невозможен.
В целом Wireshark — не просто популярный, но очень добротный продукт, позволяющий отследить содержимое гуляющих по сети пакетов, скорость их передачи, найти «проблемные места» в сетевой инфраструктуре. Но в отличие от коммерческих приложений здесь нет удобных инструментов визуализации. Кроме того, с помощью Wireshark не так уж и просто, например, выловить из трафика логины и пароли, а это одна из типичных задач при тестировании на проникновение.
CommView
- Производитель: TamoSoft
- Сайт:https://www.tamos.ru/products/commview/
- Лицензия: платный, покупка лицензии или подписка
Среди существующих ныне снифферов CommView — один из самых старых и заслуженных ветеранов, об этом продукте «Хакер» писал еще в 2001 году. Проект жив и по сей день, активно развивается и обновляется: последняя на текущий момент версия датирована 2020 годом. Несмотря на то что продукт платный, производитель предлагает скачать триал, который позволяет посмотреть работу приложения на практике — пробная версия сниффера перехватывает трафик в течение пяти минут, после чего просит денег.
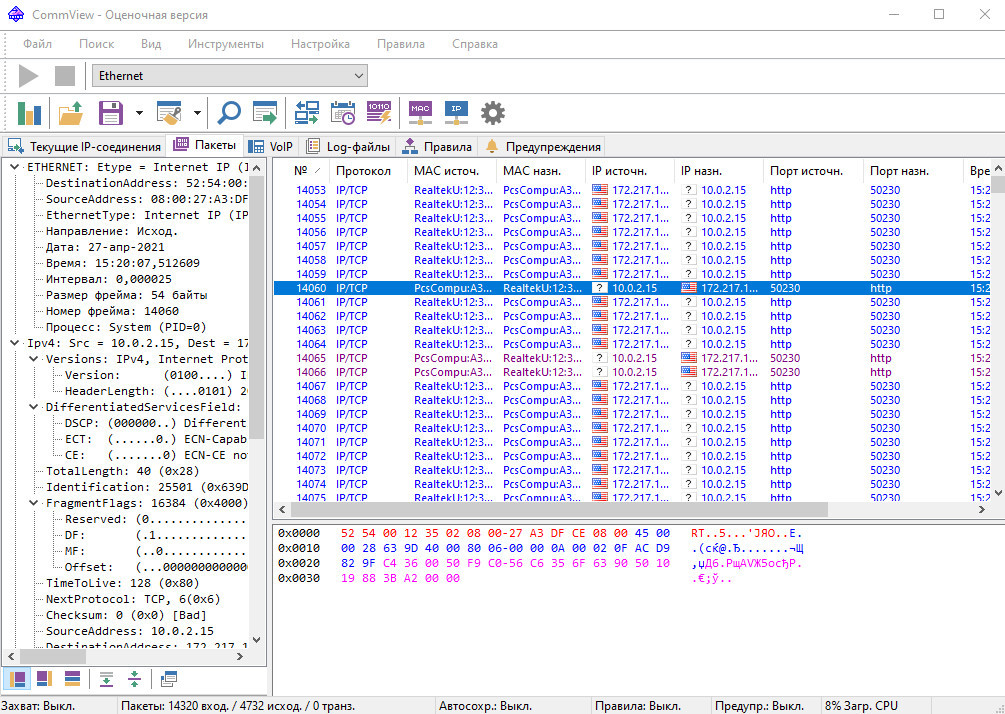
Программа имеет русскоязычный интерфейс, что может стать определяющим фактором при выборе сниффера для пользователей, не владеющих английским. Главное преимущество CommView — возможность гибко настроить правила фильтрации пакетов: можно выбрать отдельные протоколы, которые будет отслеживать приложение, сортировать пакеты по ряду признаков, например по размеру или заголовку. Ассортимент поддерживаемых протоколов также весьма велик: сниффер умеет работать с самыми распространенными прикладными протоколами, а также выполнять реконструкцию TCP-сессии и UDP-потока. При этом CommView позволяет анализировать трафик вплоть до пакетов протоколов самого низкого уровня — TCP, UDP, ICMP, а также просматривать «сырые» данные. Программа показывает заголовки перехваченных пакетов, собирает подробную статистику IP-трафика. Сохраненные данные можно экспортировать в 12 различных форматов, начиная с .txt и .csv и заканчивая файлами других анализаторов вроде Wireshark.
Помимо трафика на сетевой карте, CommView может мониторить соединения по VPN, а также трафика, проходящего через модемы — аналоговые, мобильные, ADSL, ISDN и другие, для чего в систему устанавливается специальный драйвер. Есть возможность перехвата VoIP-трафика и сессий SIP-телефонии. В состав приложения входит генератор пакетов, с помощью которого можно отправить на заданный Ethernet-интерфейс пакет указанной длины, с произвольными заголовками и содержимым. Есть также довольно удобный просмотрщик лог‑файлов, позволяющий открывать файлы журналов в отдельном окне сниффера и выполнять поиск по их содержимому.
Тулза, вне всяких сомнений, крайне удобная и полезная, если бы не «кусачие» цены на лицензию. Для профессионального пентестера покупка такого инструмента наверняка будет оправданна, но ради того, чтобы разок «глянуть сеть», можно поискать альтернативные — более дешевые или бесплатные решения.
Intercepter-NG
Это тоже очень старый и убеленный сединами инструмент — впервые «Хакер» написал о нем еще в 2012 году. C тех пор разрабатываемый нашими соотечественниками проект не только не исчез с просторов интернета, как многие его конкуренты, но даже активно развивался и совершенствовался — последняя актуальная редакция сниффера датирована 2020 годом. Существует версия программы для Android в виде .APK-файла и даже консольная версия этого инструмента для Unix.
Присоединяйся к сообществу «Xakep.ru»!
Членство в сообществе в течение указанного срока откроет тебе доступ ко ВСЕМ материалам «Хакера», позволит скачивать выпуски в PDF, отключит рекламу на сайте и увеличит личную накопительную скидку! Подробнее
Как правильно подключиться к сети для захвата трафика? Часть 1. Захват трафика на стороне клиента или сервера
При возникновении проблем с пользователем или сервисами, которые он использует, все эксперты рекомендуют начинать поиск и устранение проблем на стороне клиента, если обращения не носят массовый характер. Устанавливаем анализатор протоколов локально или удаленно на рабочую станцию пользователя, и мы готовы удаленно захватывать трафик и начать процесс диагностики.
Преимущества при захвате трафика:
- на клиенте или сервере – очень простой процесс, который требует только установки анализатора протоколов, чаще удаленно;
- на клиенте или сервере – при корректном запуске анализатор не оказывает влияния на какие-либо сервисы или процессы на рабочей станции клиента;
- на клиенте – есть возможность захвата беспроводного трафика;
- на клиенте – возможность захвата VPN трафика внутри туннеля;
- на сервере – возможность видеть сессии других клиентов и оценивать их влияние на производительность сервиса и сервера в целом;
- на сервере – возможность видеть трафик между блейдами или виртуальными машинами на физическом сервере.
Принимаем во внимание при захвате трафика:
- на клиенте или сервере – при захвате трафика можно видеть пакеты большой длины. Почему это происходит? Когда операционной системе необходимо передать большой объем данных по сети, то сначала происходит разделение всего объема на сегменты. Обычно сегментация осуществляется на уровне TCP и сетевому интерфейсу передаются уже сегментированные данные, этот процесс называется TCP segmentation offload (TSO). Например, нам необходимо передать пакет в 128КБ, который по умолчанию будет разделен на 92 сегмента по 1448 байтов, которые и будут переданы через сетевой интерфейс по сети. Таким образом, происходит уменьшение использования ресурсов CPU для сегментации пакетов.
- на клиенте или сервере – если мы используем бесплатный анализатор протоколов Wireshark, то лучше не пользоваться программами wireshark.exe или tshark.exe, а запустить его в фоновом режиме с помощью команды DUMPCAP.EXE. В таком случае мы сможем захватывать трафик бесконечно долго. Это будет полезно, если мы отлавливаем проблему, которая носит не постоянный характер. Плюс при таком запуске процесса он не будет доставлять дополнительных проблем пользователю и практически не использует ресурсы рабочей станции.
- на клиенте или сервере – для сохранения данных не используем системные диски, чтобы не влиять на производительность компьютера клиента. Лучше использовать внешние USB диски.
- на сервере – объемы трафика существенно больше, поэтому USB диск должен быть правильного размера. При захвате трафика на скорости 1 Гбит/с и загрузке интерфейса всего на 50% скорость записи составит 450 Мбайт в час. Таким образом, для хранения трафика за последний час понадобится около 500 Мбайт.
- на сервере – следует принимать во внимание возможное объединение сетевых карт с целью повышения отказоустойчивости на уровне сетевого адаптера и, соответственно, сетевого трафика. Выход из строя сетевого адаптера группы не приводит к потере сетевого соединения, сервер переключает сетевой трафик на работоспособные адаптеры группы. Также объединение сетевых карт позволяет осуществить агрегирование полосы пропускания адаптеров, входящих в группу. При выполнении сетевых операций, например, копирования файлов из общих папок, система потенциально может задействовать все адаптеры группы, повышая производительность.
См. также:
- Как правильно подключится к сети для захвата трафика? Часть 2. Захват на коммутаторе путем настройки зеркала или SPAN
- Как вести мониторинг производительности сервера и сети с помощью анализа трафика Wireshark
- SaaS сервисы: плюсы и минусы
Перехват и анализ трафика со смартфона при помощи Wireshark
Этот вид мониторинга может показаться агрессивным, однако имейте ввиду, что ваш провайдер также хранит эти данные в логах и имеет право продавать информацию на сторону.
Допустим, нужно узнать, какие приложения используются на телефоне. Если вы находитесь в одной Wi-Fi сети с целевым устройством, задача решается очень просто. Достаточно запустить Wireshark и сконфигурировать несколько параметров. Мы будем использовать эту утилиту для расшифровки трафика, зашифрованного при помощи WPA2, и после анализа выясним, какие приложения запущены на телефоне. Хотя сеть с шифрованием лучше, чем без, разница исчезает, когда злоумышленник и вы находитесь в одной сети. Если кто-то еще знает пароль к Wi-Fi сети, которую вы используете, при помощи WireShark легко выяснить, чем вы занимаетесь сию секунду. Кроме того, злоумышленник может узнать все приложения, запущенные на телефоне, и сосредоточиться на тех, которые потенциально могут быть уязвимыми.
Дешифровка зашифрованных пакетов
Когда в вашей Wi-Fi сети используется шифрование при помощи технологии WPA2, безопасность сессии основана на двух составляющих. Во-первых, пароль, используемый для генерации гораздо более длинного числа (PSK или pre-shared key). Во-вторых, собственно само рукопожатие, происходящее во время установки соединения. Если злоумышленник получает PSK к Wi-Fi и наблюдает, как вы подключаетесь к сети (или на некоторое время сбрасывает ваше соединение), то впоследствии сможет расшифровать ваш Wi-Fi трафик и узнать, чем вы занимаетесь. Содержимое HTTPS сайтов будет недоступно, однако HTTP сайты и другие небезопасные HTTP запросы приложений на вашем телефоне будут в открытом виде. Вроде на первый взгляд не такая большая удача, однако очень быстро можно узнать многое о типе устройства, и какие приложения запущены. Кроме того, будут видны DNS запросы для резолвинга доменов, что поможет в идентификации активных приложений и сервисов.
Как работает схема
Для реализации атаки необходимо выполнение нескольких условий. Во-первых, нужен пароль. Кроме того, нужно быть рядом с жертвой для перехвата трафика и уметь отключить целевое устройство от сети для повторного подключения. Мы запустим Wireshark, выполним настройки, связанные с дешифровкой Wi-Fi пакетов, добавим PSK и дождемся EAPOL пакетов с целевого устройства, пытающегося подключиться к сети. Для анализа поведения целевого устройства будем использовать фильтры с целью выделения искомых DNS и HTTP пакетов. Полный список доменов, для которых устройство выполняет резолвинг, также будет доступен после завершения перехвата. Эта информация пригодится для выяснения, какие службы используются даже в фоновом режиме.
Что понадобится
Вам понадобится карта беспроводного сетевого адаптера с режимом мониторинга (беспроводной сети) и смартфон с iOS или Android, подключенный к Wi-Fi, которую вы собираетесь мониторить. Вы можете попрактиковаться на открытой сети, чтобы примерно понимать, какие результаты вы получите, поскольку вначале расшифровка может не сработать. Кроме того, вам нужно знать пароль и имя сети, которую вы хотите мониторить. В этом случае вы сможете вычислить ключ PSK, позволяющий дешифровать трафик в режиме реального времени.
Шаг 1. Загрузка Wireshark и подключение к Wi-Fi сети
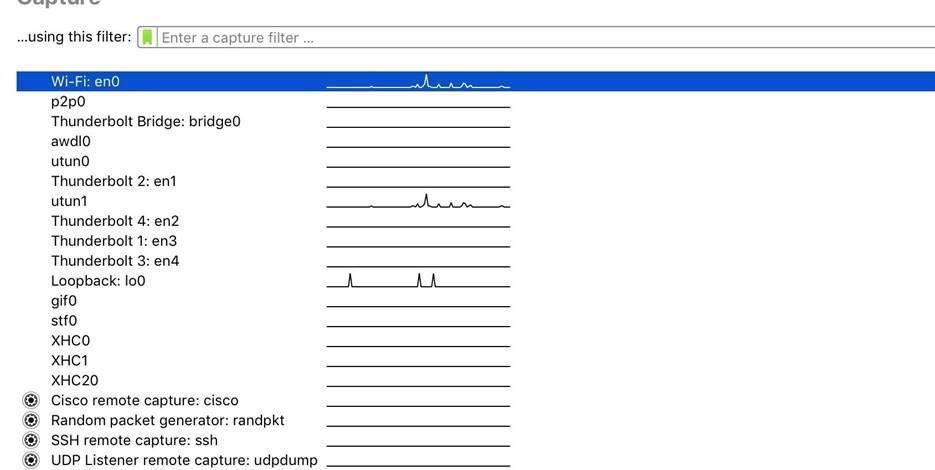
Загрузите и установите Wireshark, после чего подключитесь к целевой Wi-Fi сети. Если вы планируете использовать PSK, а не сетевой ключ, нужно сделать вычисления при помощи WPA PSK Generator, поскольку во время перехвата у вас может не быть доступа к интернету (зависит от используемой карты). После установки откройте Wireshark и взгляните на перечень сетевых интерфейсов. Перед началом перехвата нам понадобится настроить некоторые опции, чтобы карта перехватывала в нужном режиме. Рисунок 1: Перечень сетевых интерфейсов
Шаг 2. Настройка перехвата в Wireshark
В меню Wireshark кликните иконку в виде шестеренки, чтобы зайти в раздел «Capture options» 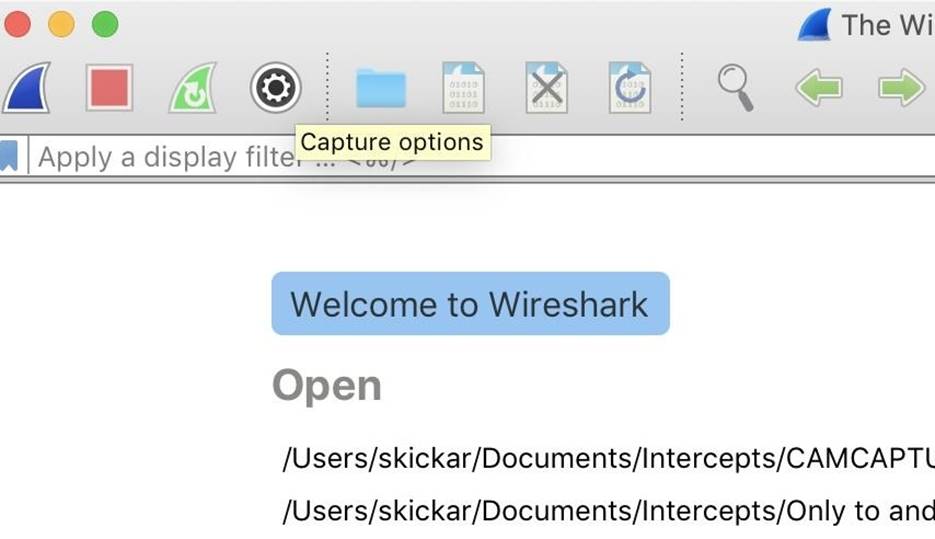 Рисунок 2: Интерфейс Wireshark Появится окно Capture Interfaces (Интерфейсы перехвата), как показано на рисунке ниже.
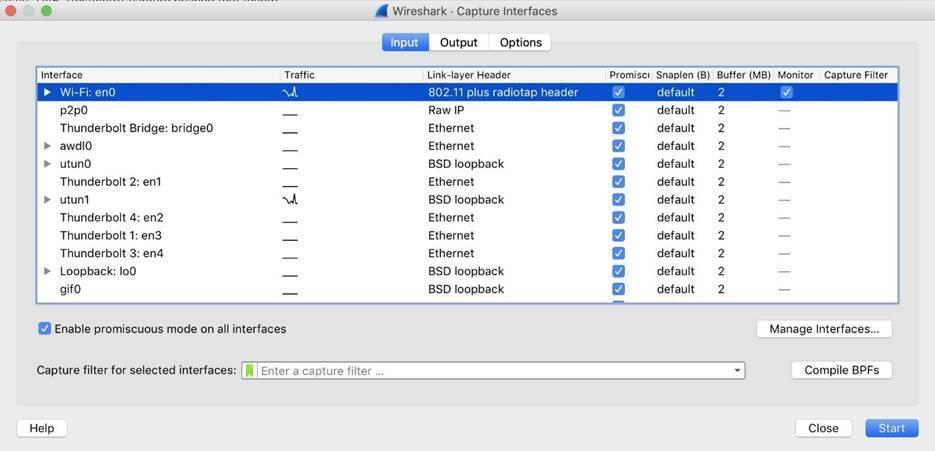 Рисунок 3: Перечень интерфейсов
Шаг 3. Перехват и сканирование EAPOL пакетов
Если вы не подключены к сети, где находится цель, то не увидите ни одного пакета, поскольку можете оказаться в другом случайном канале. Причина заключается в неспособности Wireshark на переключение канала, в котором находится беспроводной сетевой адаптер. 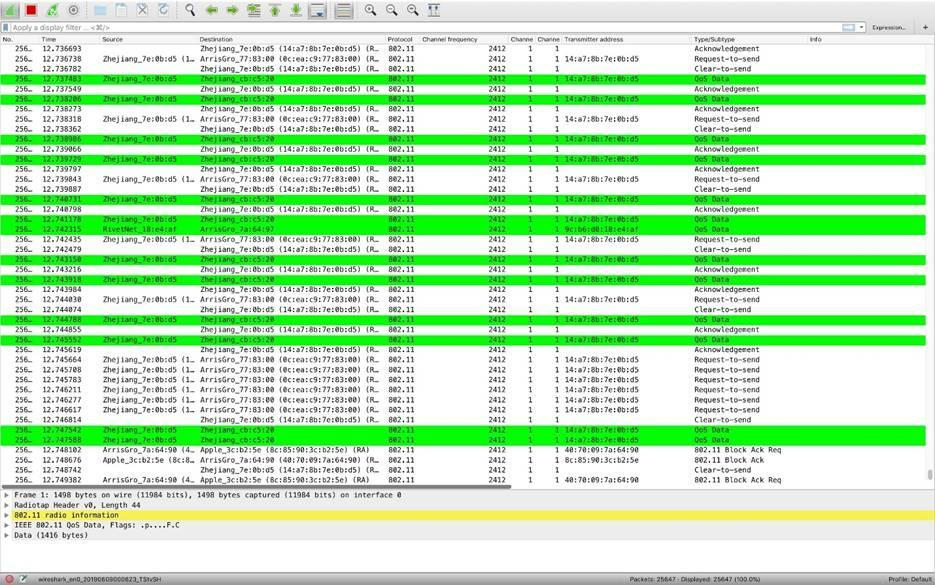
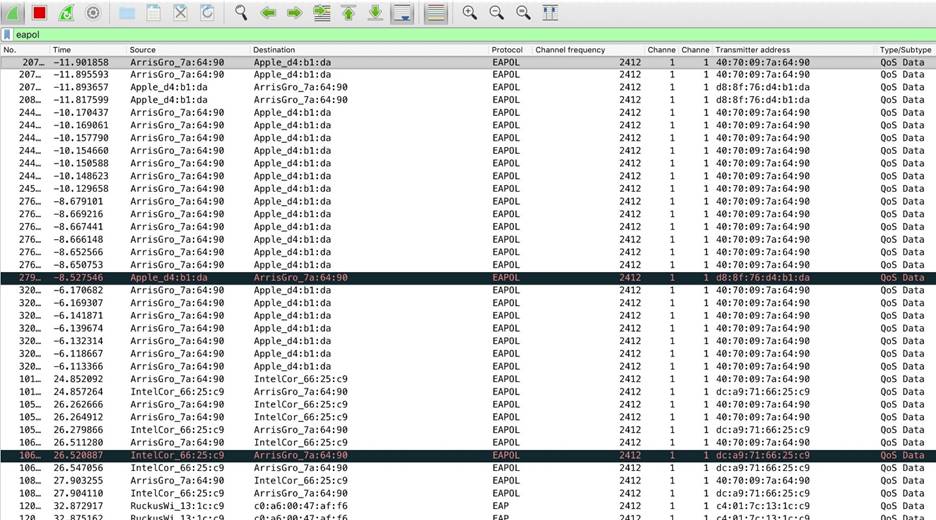 Рисунок 4: Перехваченные пакеты
Шаг 4. Дешифровка трафика при помощи PSK
Теперь, когда у нас появились рукопожатия, можно приступать к расшифровке трафика. Вначале нужно добавить сетевой пароль или PSK. Зайдите в выпадающее меню «Wireshark» и выберите раздел «Preferences». Затем кликните на «Protocols». 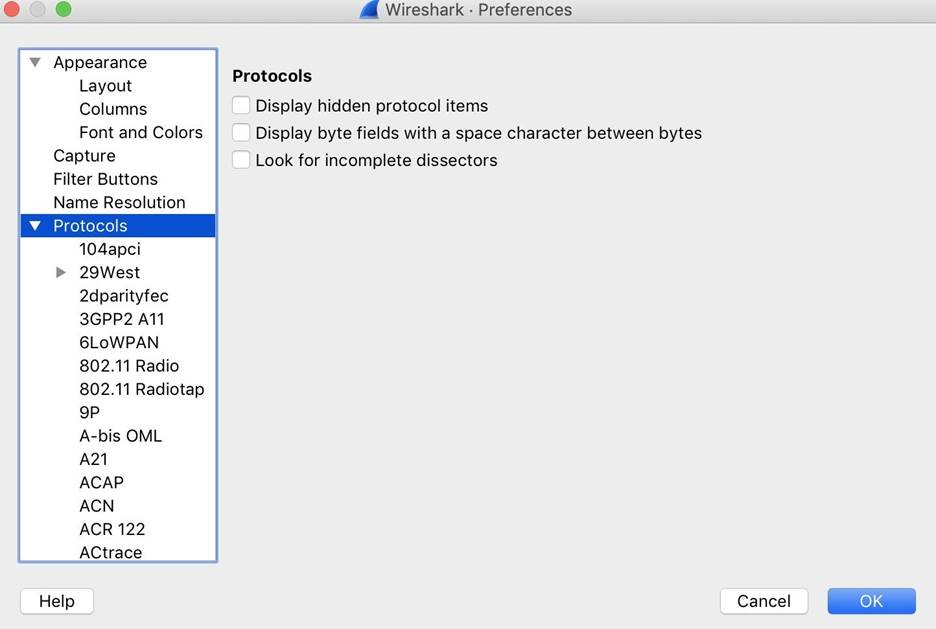 Рисунок 5: Настройки, связанные с протоколами В разделе Protocols выберите «IEEE 802.11» и кликните на флажок «Enable decryption». Для добавления сетевого ключа кликните на «Edit», рядом с надписью «Decryption keys». В открывшемся окне добавьте пароли и PSK.
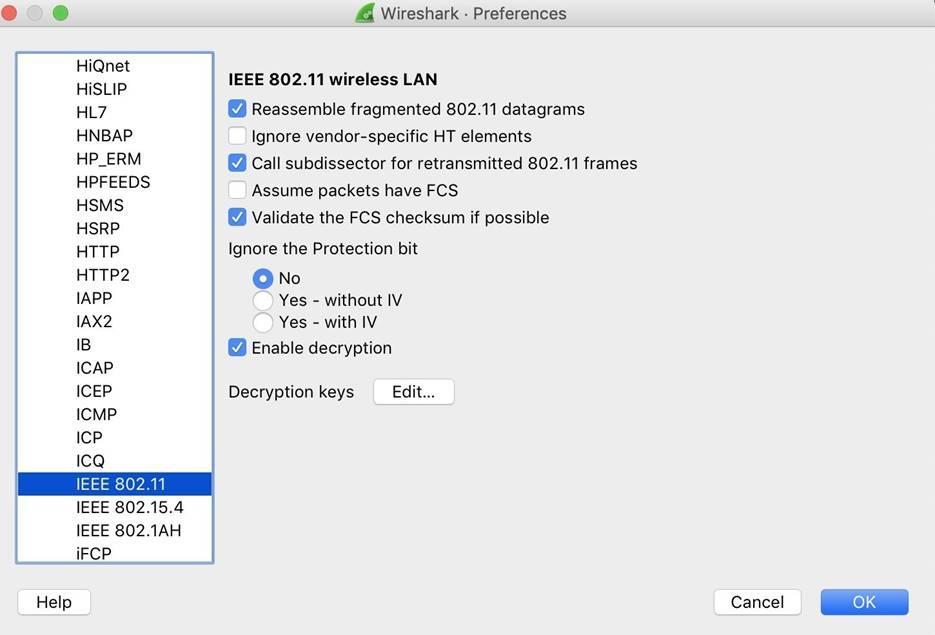 Рисунок 6: Активация дешифровки В меню выберите «wpa-psk» и скопируйте ваш ключ. Нажмите кнопку Tab и сохраните изменения, кликнув на «OK».
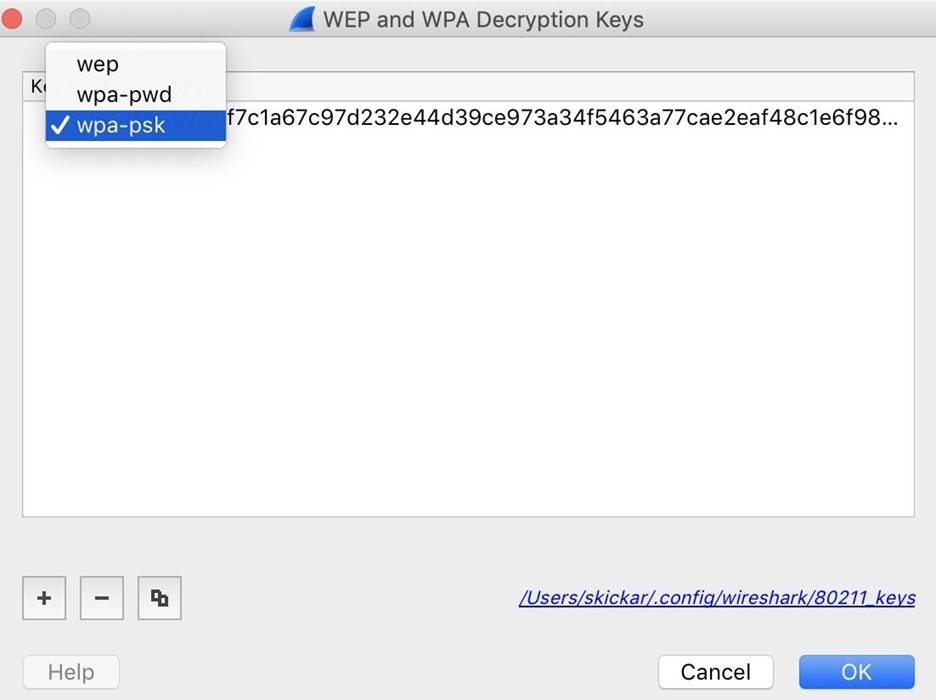 Рисунок 7: Добавление ключа По завершению процедуры кликните на «OK» в разделе Preferences. Теперь Wireshark должен пересканировать и попробовать дешифровать все перехваченные пакеты. По некоторым причинам эта схема может не сработать. У меня практически всегда работало при наличии качественного рукопожатия (EAPOL) и при переключении между сетевым паролем и PSK. В случае успешной расшифровки мы можем перейти к следующему шагу и проанализировать трафик для выяснения, какие приложения работают на устройстве.
Шаг 5. Сканирование DNS и HTTP пакетов
После снятия защиты с трафика, можно приступать к расшифровке пакетов и выяснению, чем занимаются устройства в Wi-Fi сети, по которым получены рукопожатия, в режиме реального времени.
1. DNS запросы
Просмотр интересных пакетов начнем с DNS запросов, используемых приложением для проверки неизменности IP-адресов, к которым происходит подключение. Обычно происходит обращение к именам доменов, содержащих имена приложений, что значительно упрощает идентификацию программы, которая работает на iPhone и Android и выполняет запросы. Для отображения этих запросов воспользуемся фильтрами dns и http, позволяющих выявить наиболее явные следы, оставляемые приложениями в сети. Вначале в поле фильтра введите dns и нажмите Enter. Если не сработает, попробуйте переключаться между PSK и паролем несколько раз. Иногда помогает. 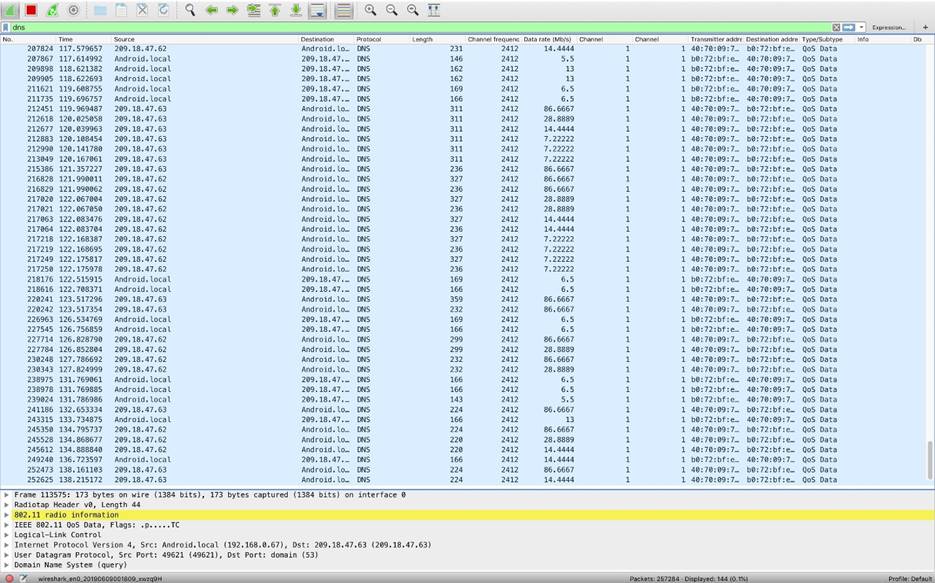 Рисунок 8: Перечень DNS запросов Если ваша цель любит бывать на сайтах знакомств, вы можете увидеть ответ ниже. Например, Tinder обращается к домену Tindersparks.com. Этот запрос – один из наиболее очевидных. Кроме того, могут быть подключения ко многим другим похожим сервисам.
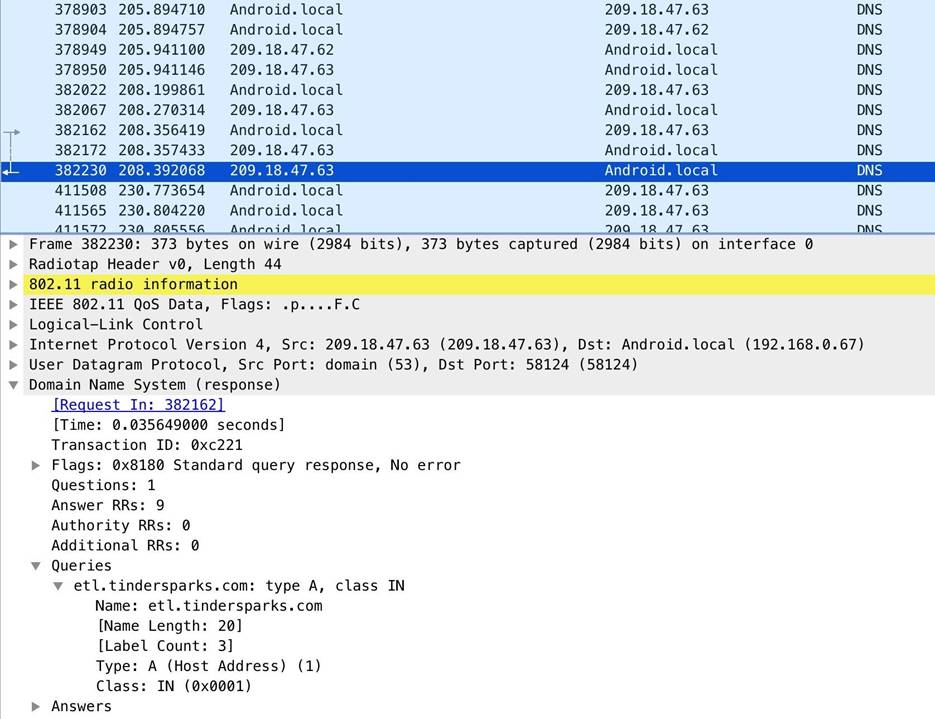 Рисунок 9: Пример обращения к домену Tindersparks.com Использование приложения Signal – хорошая идея, но в связке с VPN еще лучше. Причины? Даже при открытии Signal происходит взаимообмен, показанный ниже, что свидетельствует о коммуникации через мессенджер с шифрованием.
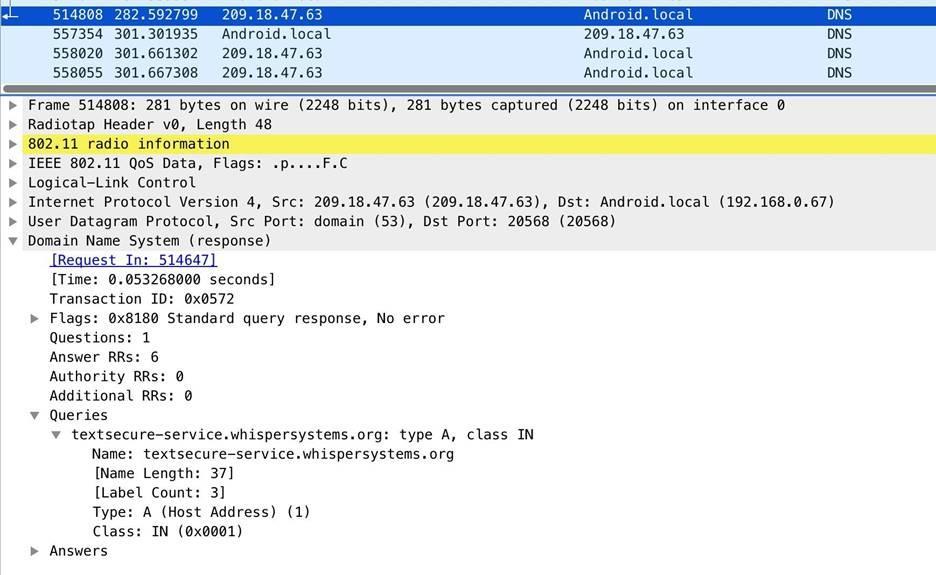 Рисунок 10: Пример запроса мессенджера Signal Во время прослушивания песен в приложении Shazam создаются следующие запросы:
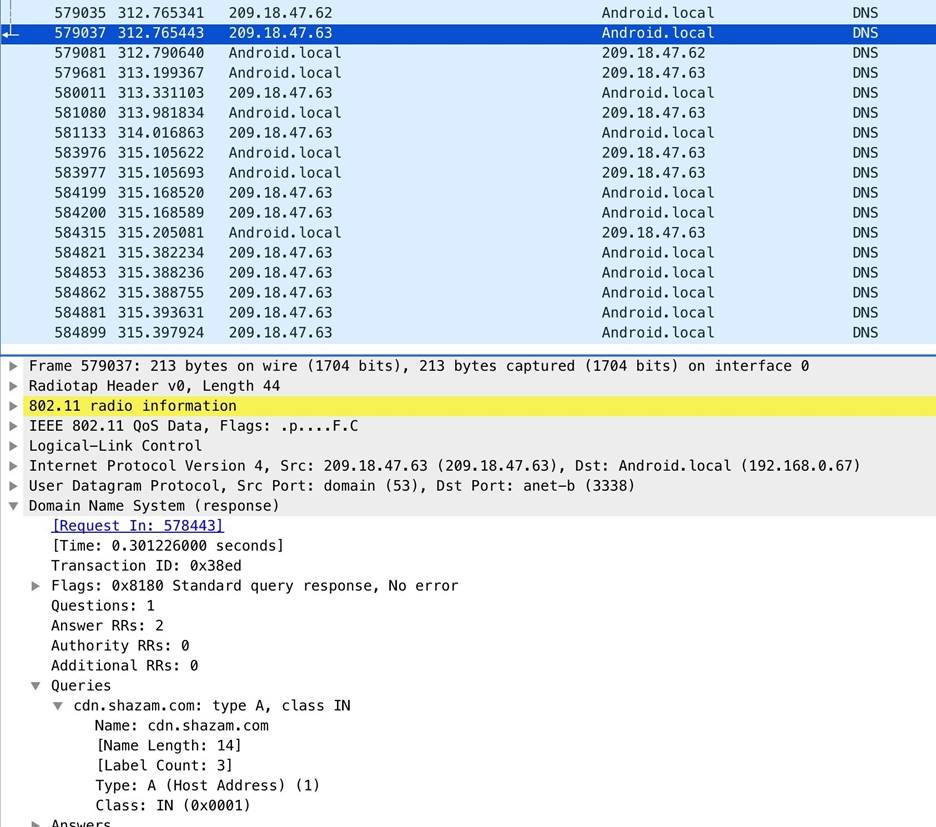 Рисунок 11: Пример запроса во время прослушивания песен в Shazam При открытии Uber создаются запросы следующего содержания:
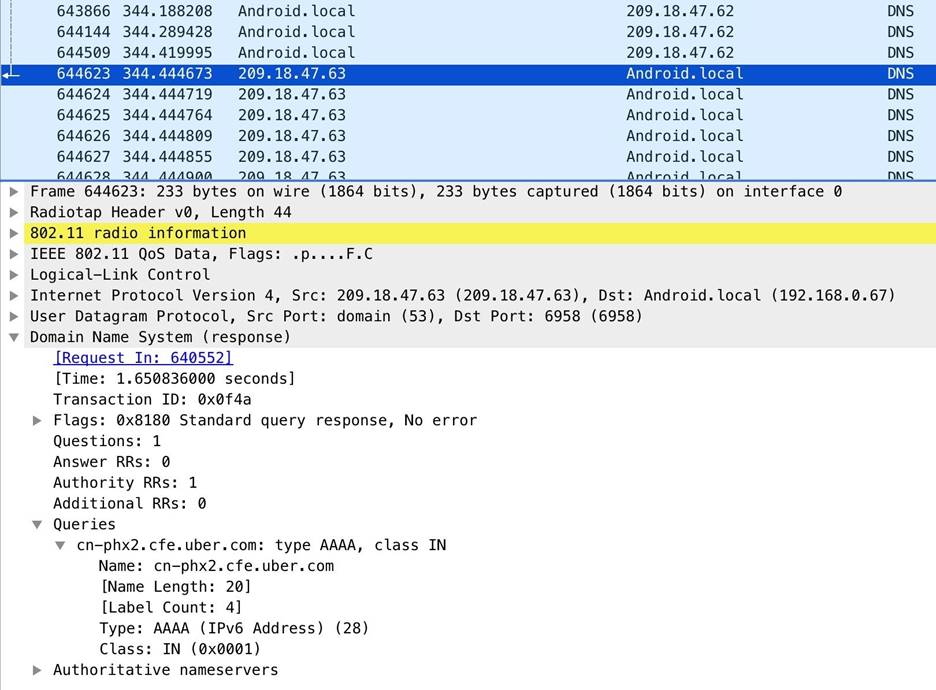 Рисунок 12: Пример запроса при открытии приложения Uber Ниже виден эффект, возникающий при открытии Venmo (приложение для перевода денежных средств). Удачный момент для перенаправления запроса куда-нибудь в другое место.
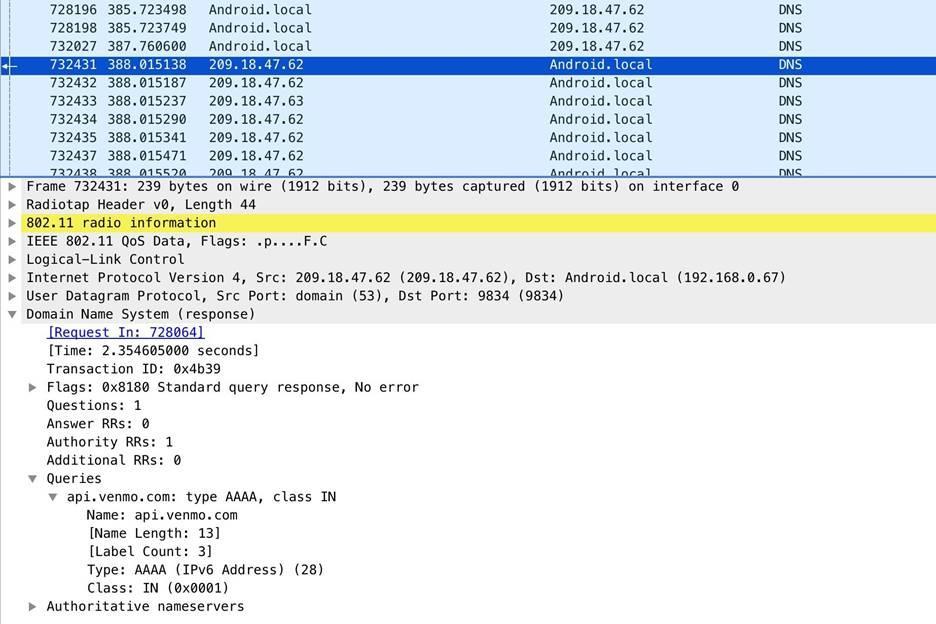 Рисунок 13: Пример запроса, отправляемый приложением Venmo
2. HTTP пакеты
Далее мы можем наблюдать несколько небезопасных web-запросов, используя фильтр http, которые содержат параметры навроде useragent, позволяющих опознать тип устройства. Эту информацию можно посмотреть, кликнув на пакете и зайдя во вкладку «Hypertext Transfer Protocol». 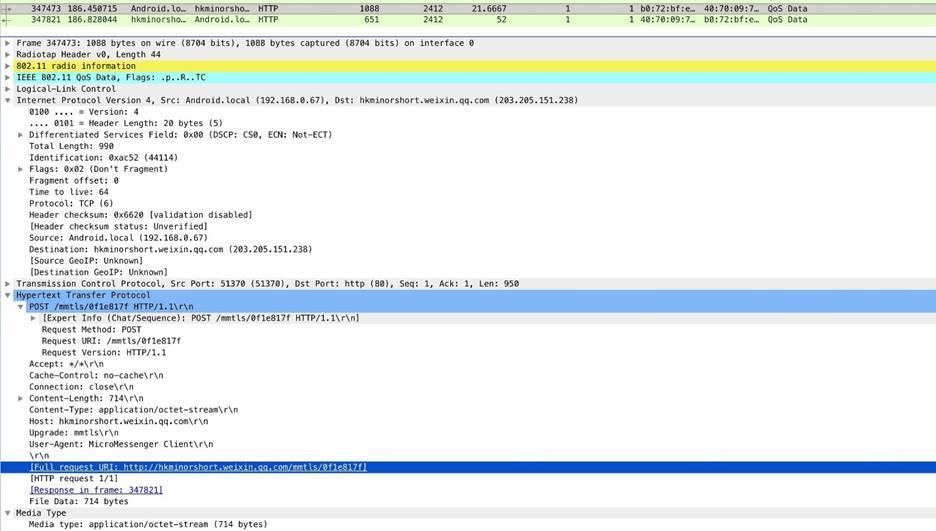 Рисунок 14: Пример содержимого раздела Hypertext Transfer Protocol у пакета В этом примере видны небезопасные HTTP запросы к серверу чата. Что же получается? Простое изучение содержимого пакета и резолвинг имени домена говорит об использовании приложения WeChat, установленного на телефоне. Более того, исходящие сообщения шифруются не полностью.
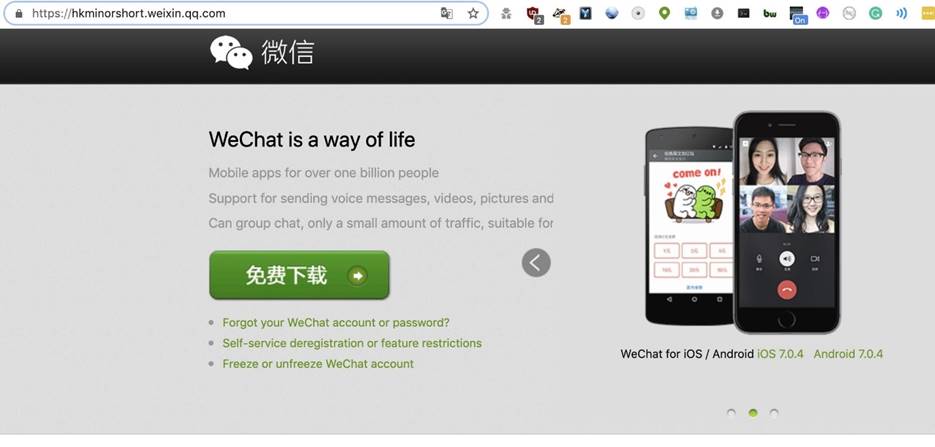
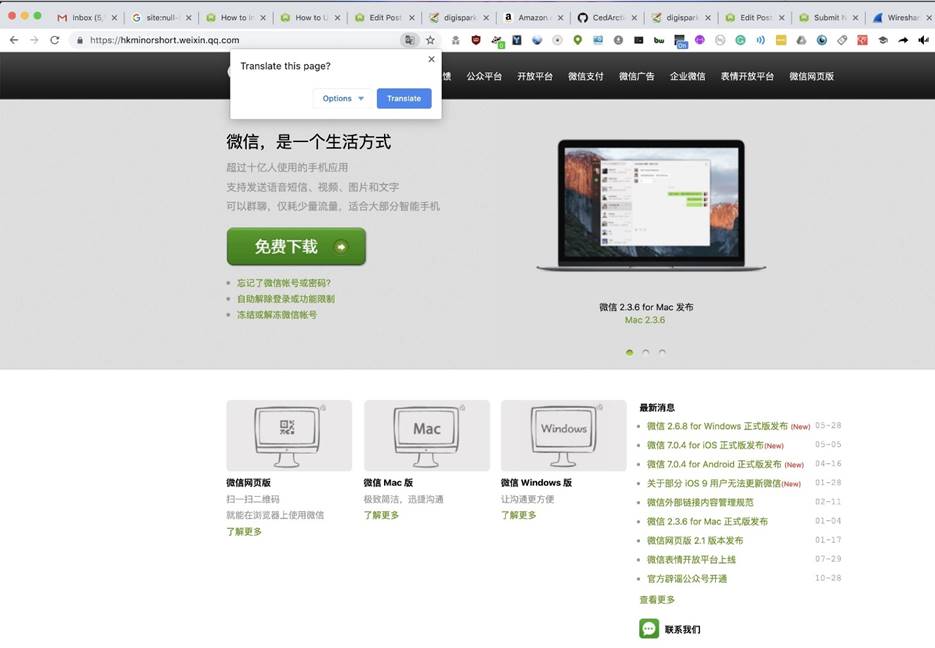 Рисунок 15: Сайт приложения WeChat Если мы хотим увидеть всю историю резолвинга, то можем зайти во вкладку «Statistics» и выбрать «Resolved Addresses» для просмотра всех доменов, которые были преобразованы во время перехвата. Здесь должен быть полный список служб, к которым подключалось устройство через запущенные приложения.
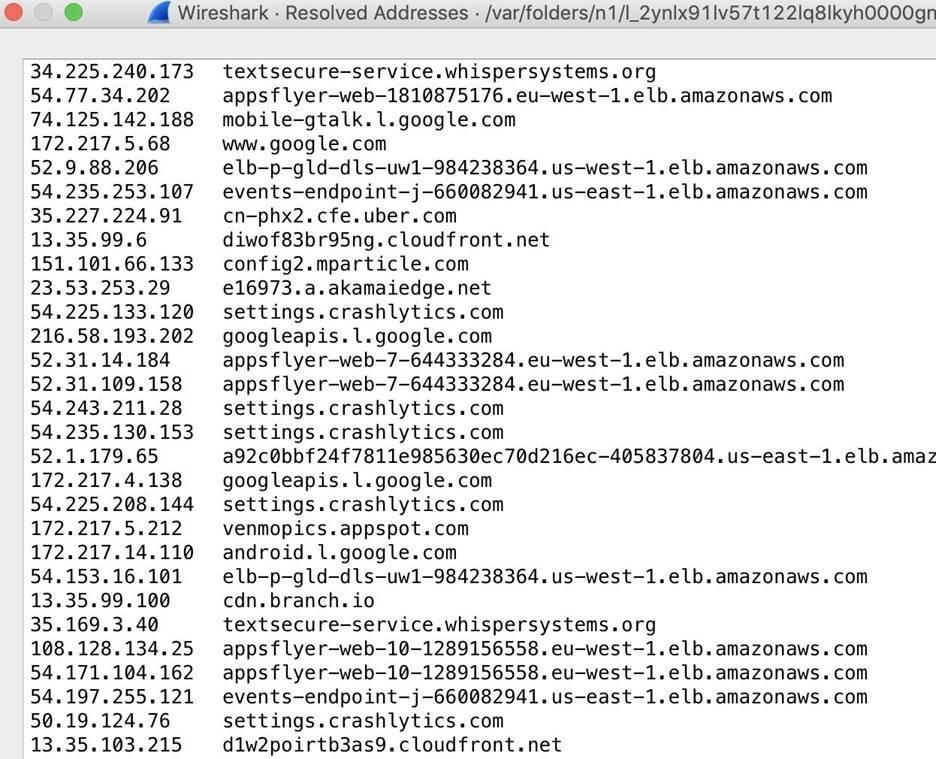 Рисунок 16: Список доменов, к которым проходило подключение Вышеуказанный список позволяет еще быстрее понять, что представляет собой целевое устройство.
Заключение
Этот вид мониторинга может показаться агрессивным, однако имейте ввиду, что ваш провайдер также хранит эти данные в логах и имеет право продавать информацию на сторону. Если вы хотите защититься от слежки подобного рода, начните пользоваться VPN, что позволяет скрыть даже локальный трафик при помощи надежного шифрования. В других местах, где вы, вероятно, можете делать что-то конфиденциальное через ненадежное соединение, используйте сотовую систему передачи данных для предотвращения подобного рода атак. Надеюсь, это руководство, посвященное перехвату Wi-Fi трафика при помощи Wireshark, вам понравилось.