Основы пользовательской работы в ОССН Astra Linux
После включения питания компьютера запускается процедура самотестирования (Power On Self Test, POST), проверяющая основные компоненты системы: видеокарту, оперативную память, жесткие диски и т. д. Затем начинается загрузка операционной системы. Компьютер ищет на жестком диске (и других носителях) программу-загрузчик операционной системы. Если такая программа найдена, то ей передается управление, если же такая программа не найдена ни на одном из носителей, выдается сообщение с просьбой вставить загрузочный диск.
Задача загрузчика — предоставить пользователю возможность выбрать нужную операционную систему (ведь кроме Linux на компьютере может стоять и другая операционная система) и передать ей управление. В случае с Linux загрузчик загружает ядро операционной системы и передает управление ему. Все последующие действия по загрузке системы (монтирование корневой файловой системы, запуск программы инициализации) выполняет ядро Linux.
В настоящее время популярны два загрузчика Linux: LILO и GRUB. GRUB является более современным и используется по умолчанию в большинстве дистрибутивов. Так что после установки Linux начальным загрузчиком будет именно GRUB (если вы самостоятельно не выберете другой загрузчик). Некоторые дистрибутивы имеют собственные загрузчики — например, ASPLinux использует загрузчик ASPLoader.
Кроме обычного GRUB существует и его более современная версия — GRUB-PC (GRUB2). Особенности этой версии: возможность загружать Linux с раздела ext4 и другой, более гибкий, файл конфигурации.
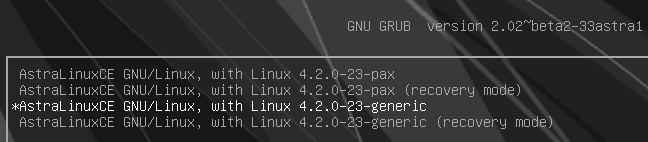
При включении питания компьютера с установленной на нем ОССН Astra Linux после этапа процедуры POST системы BIOS/EFI отображается экран начального загрузчика GRUB2.
Рисунок . Экран загрузчика GNU GRUB OCCH Astra Linux.
По умолчанию ОССН может быть загружена в двух основных режимах, каждый из которых может быть осуществлён в двух вариантах (рис. 1):
1. Режим РаХ: загрузка ядра ОССН с включённым модулем РаХ, обеспечивающим возможность настройки прав доступа приложений к страницам памяти.
2. Режим Generic: загрузка ядра ОССН без модуля РаХ.
В компьютерной безопасности PaX (произн. «Пакс») — это патч к ядру Linux, который предоставляет возможность настроить минимальные права доступа приложений к страницам памяти. Таким образом обеспечивается достаточно тонкая настройка, с помощью которой программам разрешается выполнять только те действия, которые необходимы, исходя из предоставляемой ими функциональности, но не более того. PaX был впервые выпущен в 2000 году.
PaX помечает сегмент данных программ в памяти как недоступный для исполнения (так как он по определению не может содержать программных директив, которые необходимо выполнить), а сегмент кода — как не перезаписываемый, и, в придачу, при каждом запросе выделяет память программе из произвольных мест (рандомизация страниц памяти). Эта методика эффективна против применения различных эксплойтов, использующих, например, уязвимость, основанную на переполнении буфера памяти. Такая защита изначально полностью предотвращает прямое выполнение кода из памяти, и одновременно, с прикладной точки зрения, делает, так называемые, return-to-libc (ret2libc) атаки сложными для выполнения (они становятся выполняемыми скорее наудачу, без заранее предсказуемого результата). Однако, вместе с тем, PaX не предотвращает ошибки, приводящие к возможности переопределения переменных и значений указателей.
PaX был написан одноимённой командой разработчиков. Основатель PaX в настоящее время предпочитает оставаться анонимным по неизвестным общественности причинам.
Логотип PaX: пингвин Такс (символ Linux) имеющий демонический вид.
В режиме РаХ и Generic возможно выбрать вариант загрузки Recovery Mode (режим восстановления), в котором выполняется сценарий загрузки с проверкой ошибок доступа к корневой файловой системе или остановки процесса загрузки из-за ошибок в каком-либо сервисе.
При этом режим Recovery Mode предоставляет администратору ОССН (в данном случае пользователь от имени учётной записи root) интерфейс CLI для запуска утилит диагностики и восстановления (рис. 2).
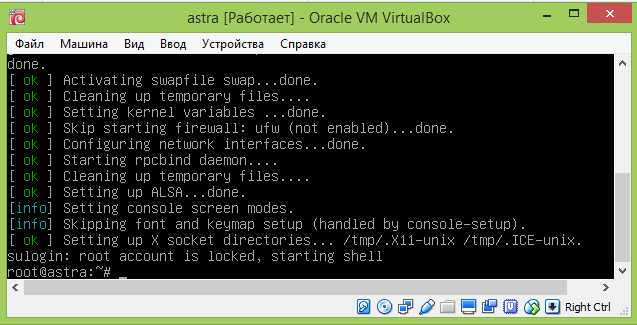
Рисунок 2. CLI-интерфейс OCCH Recovery Mode.
Завершение функционирования в режиме Recovery Mode выполняется командами reboot (перезагрузка) или halt (останов).
После окончания процесса загрузки в режимах РаХ или Generic пользователю предоставляется возможность работы с ОССН в графическом режиме (интерфейс GUI) или в режиме командной строки (интерфейс CLI).
В соответствии со сценарием инициализации системы Debian GNU /Linux, на базе которой разработан дистрибутив ОССН, пользователю по умолчанию предоставляется возможность работы:
- с интерфейсом CLI в шести терминалах (консоли ttyl-tty6);
- с интерфейсом GUI в седьмом терминале (консоль tty7).
Переключение между указанными терминалами осуществляется комбинацией клавиш Ctrl+Alt+FN, где N — номер консоли (устройства tty), в котором пользователь будет регистрировать свою сессию. Например, для перехода в консоль tty1 нужно нажать Ctrl+Alt+F1. Первые шесть виртуальных консолей работают как терминал с приглашением ввода логина и пароля.
Выход из текстового терминала (консоли) осуществляется комбинацией Ctrl + Alt + F7. Консоль tty7 по сути также является виртуальным терминалом, который по умолчанию всегда выделен под графическую среду (Xorg, etc.). Переключение между виртуальными консолями выполняется комбинацией Alt + LeftArrow или Alt + RightArrow.
Вид терминала на примере консоли ttyl представлен на рис. 3.
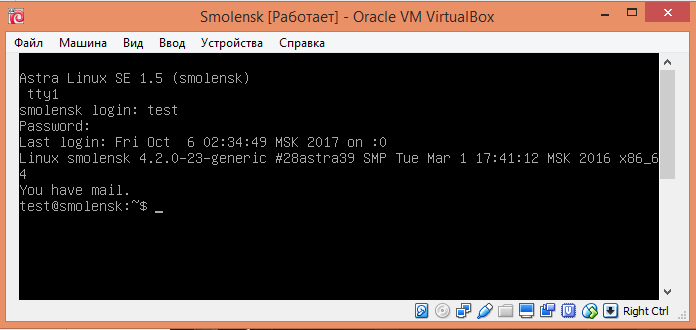
Рисунок . CLI-интерфейс терминала в консоли tty1
Интерфейс командной строки (англ. Command line interface, CLI) — разновидность текстового интерфейса (CUI) между человеком и компьютером, в котором инструкции компьютеру даются в основном путём ввода с клавиатуры текстовых строк (команд), в UNIX-системах возможно применение мыши. Также известен под названием консоль.
Текстовый пользовательский интерфейс, ТПИ (англ. Text user interface, TUI; также Character User Interface, CUI) — разновидность интерфейса пользователя, использующая при вводе-выводе и представлении информации исключительно набор буквенно-цифровых символов и символов псевдографики. Характеризуется малой требовательностью к ресурсам аппаратуры ввода-вывода (в частности, памяти) и высокой скоростью отображения информации. Появился на одном из начальных этапов развития вычислительной техники, при развитии возможностей аппаратуры, нацеленной на реализацию появившегося ранее интерфейса командной строки, который, в свою очередь, является наследником использования телетайпов в качестве интерфейса вычислительной техники. Интерфейс командной строки имеет ряд преимуществ в юзабилити перед графическим интерфейсом, поэтому программы с текстовым интерфейсом создаются и используются по сей день, особенно в специфических сферах и на маломощном оборудовании.
Недостатком подобного типа интерфейса является ограниченность изобразительных средств по причине ограниченности количества символов, включённых в состав шрифта, предоставляемого аппаратурой.
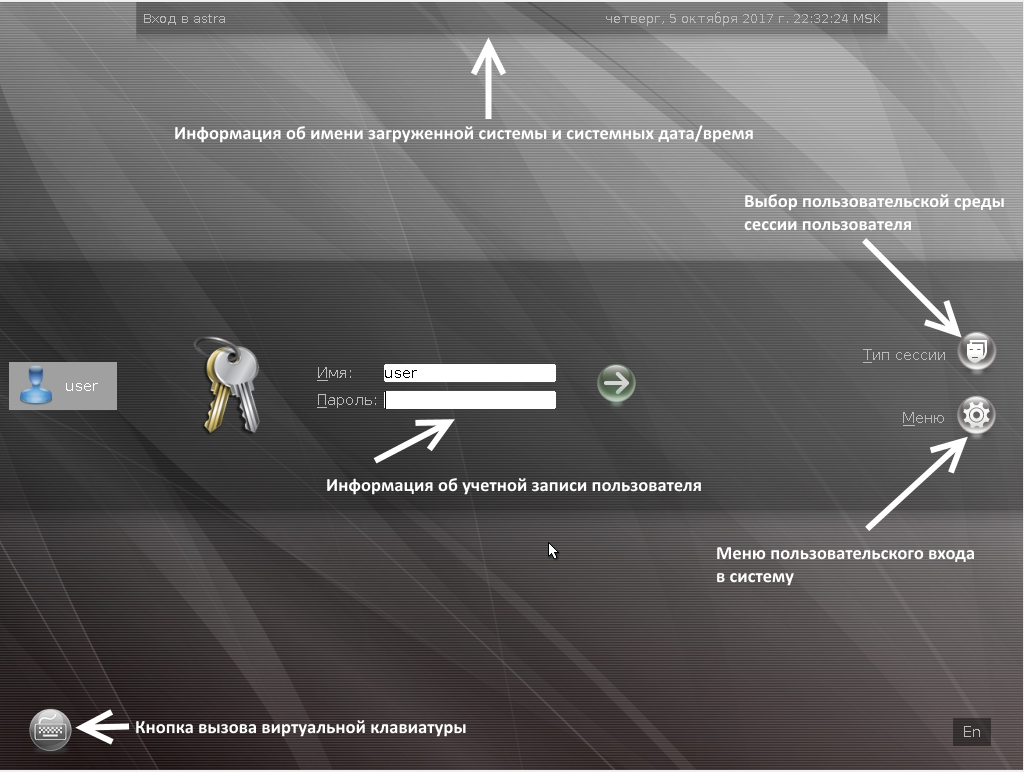
В терминале консоли tty7 по умолчанию загружается GUI-интерфейс, представленный первоначально экраном графического входа в систему. Управляющие элементы этого экрана показаны на рис. 4.
Рассмотрим элементы экрана входа в систему подробнее.
Рисунок . Элементы экрана входа в систему.
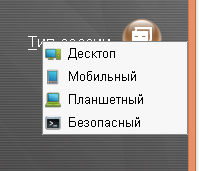
1. Тип сессии
Этот элемент управления обеспечивает пользователю выбор среды пользовательской сессии ОССН. При этом пользователю предоставляется возможность переключиться между следующими средами пользовательской сессии:
- Десктоп;
- Мобильный;
- Планшетный
- Безопасный
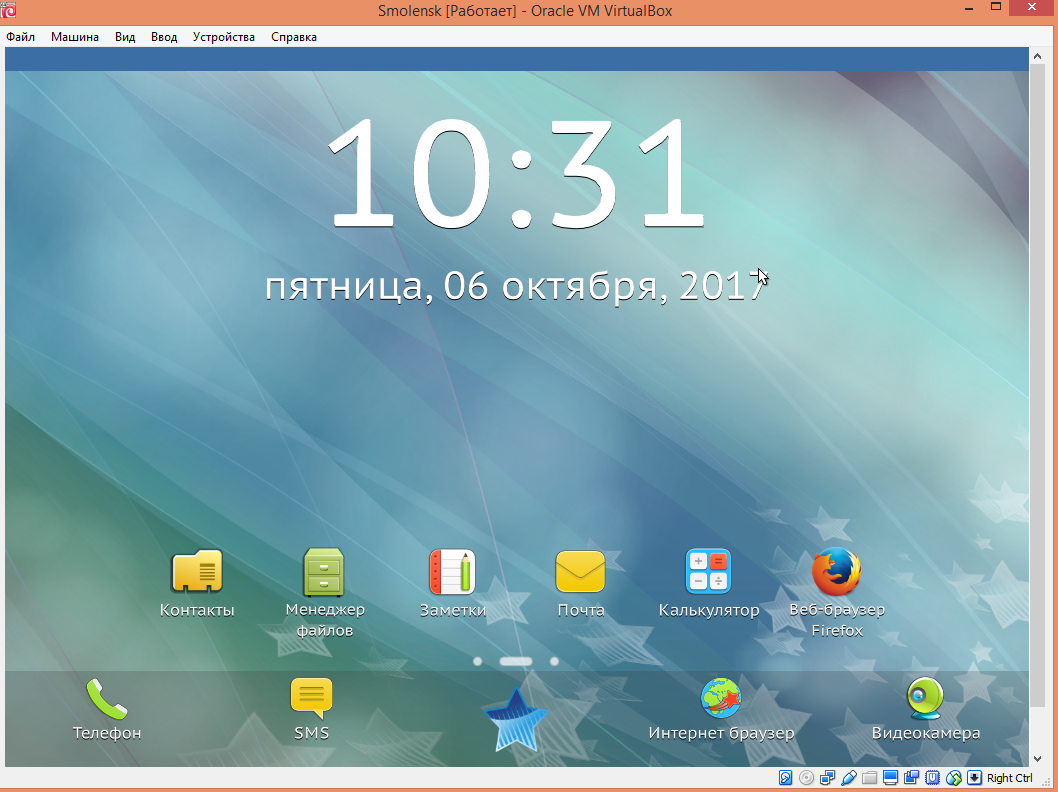
Рисунок . Мобильный графический интерфейс Astra Linux.
Во время самостоятельной подготовки изучите особенности мобильного интерфейса. При отказе работы графической оболочки перейдите в консоль tty1 и выполните команду sudo reboot.
Безопасная сессия предназначена для работы в ОССН с интерфейсом CLI (реализуемым после запуска графического сервера X.Org утилитой fly-term) с использованием консольных команд. Часто используемые консольные команды в утилите fly-term заданы в виде выпадающего списка. Выбранная из него команда переносится в командную строку, после чего достаточно ввести её аргументы и (при необходимости) опции. Также этот список можно изменить с помощью соответствующего элемента меню «Настройка» утилиты fly-term.
Рисунок . Графический интерфейс для планшета.
Выход из безопасной сессии выполняется с помощью элемента «Выход» меню «Файл» утилиты fly-term или командой exit в командной строке. При этом в случае, если открыто две или более вкладки виртуальных терминалов, потребуется подтверждение завершения сессии.
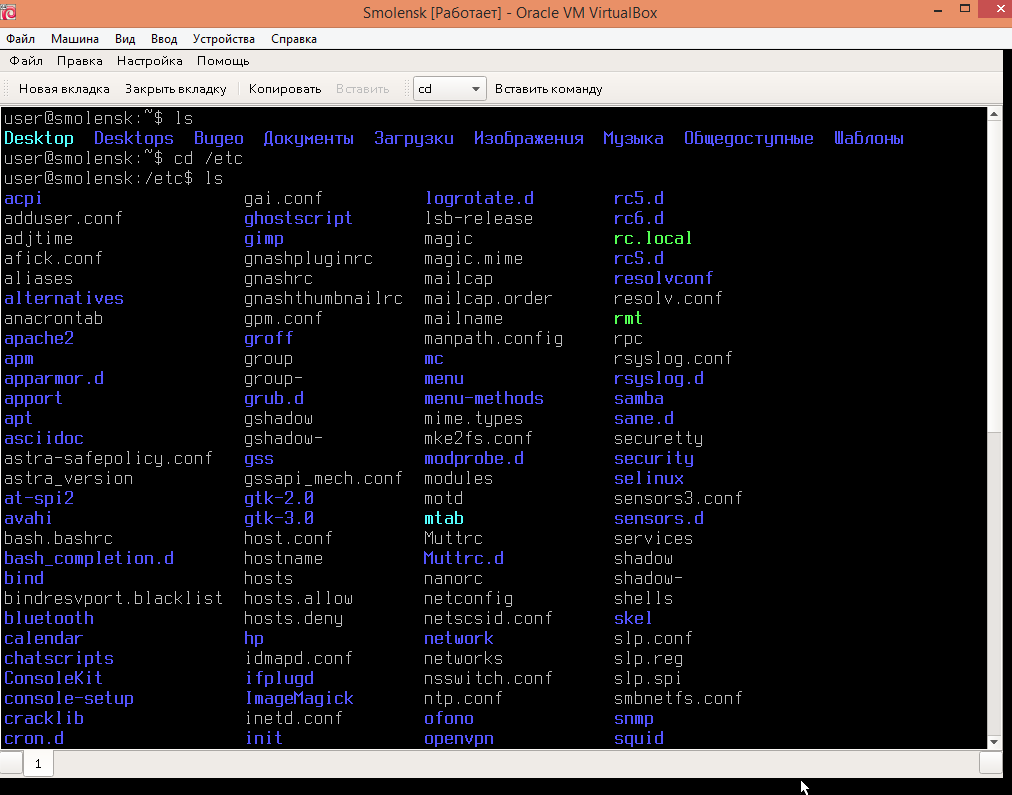
Рисунок . Безопасная сессия с интерфейсом CLI.
2. Меню
Меню пользовательского входа в ОССН позволяет реализовать следующие возможности.
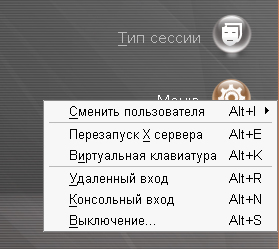
Консольный вход (комбинация клавиш Alt+N) — позволяет работать с интерфейсом CLI в терминале консоли ttyl. При выборе этого пункта меню пользователю предварительно отображается окно с сообщением о том, что переключение в консольный режим приведёт к невозможности работы в графическом режиме, который станет возможным снова через 10 секунд после окончания последнего успешного консольного входа или через 40 секунд, если ни один консольный вход не будет осуществлён.
Удаленный вход (комбинация клавиш Alt+R) — позволяет пользователю зарегистрироваться в ОССН другого компьютера (удалённой ОССН) с использованием процесса rlogin. Выбор этого пункта меню отображает окно с перечнем доступных для удалённой регистрации ОССН. При этом имеется возможность добавить новую удалённую ОССН, введя сетевой путь к ней. Также имеется возможность (кнопка «Меню») вызвать меню пользовательского входа для локальной GUI или локальной CLI регистрации в ней.
• Перезапуск X сервера (комбинация клавиш Alt+E) — позволяет передать текущему сеансу X.Org сервера сигнал принудительного перезапуска.
• Вызов виртуальной клавиатуры (комбинация клавиш Alt+K) — позволяет вывести на экран регистрации виртуальную клавиатуру. Применяется в случае невозможности использования аппаратной клавиатуры на традиционных рабочих станциях или же при установке ОССН на устройствах с сенсорным экраном.
• Сменить пользователя (комбинация клавиш Alt+I) — позволяет отобразить список открытых пользовательских сессий с указанием номеров виртуальных терминалов, на которых они выполняются и типов пользовательских сессий (fly, default (по умолчанию), twm или console).
• Выключение (комбинация клавиш Alt+S) — выводит на экран окно завершения работы с ОССН. Используя это окно, пользователь может произвести выключение или перезагрузку ОССН без выполнения входа какого-либо пользователя, а также спланировать их по истечении заданного интервала времени (режим планирования доступен только администратору системы и требует ввода его пароля).
2. Администрирование параметров графического входа в систему
Рассмотренные в предыдущем параграфе настройки графического входа в систему заданы по умолчанию. Однако администратор ОССН имеет возможность изменить их с использованием графической утилиты fly-admin-dm. Её запуск можно осуществить двумя способами:
• с использованием элемента «Вход в систему» меню «Настройки» главного меню защищённой графической подсистемы Fly (рис. 8);
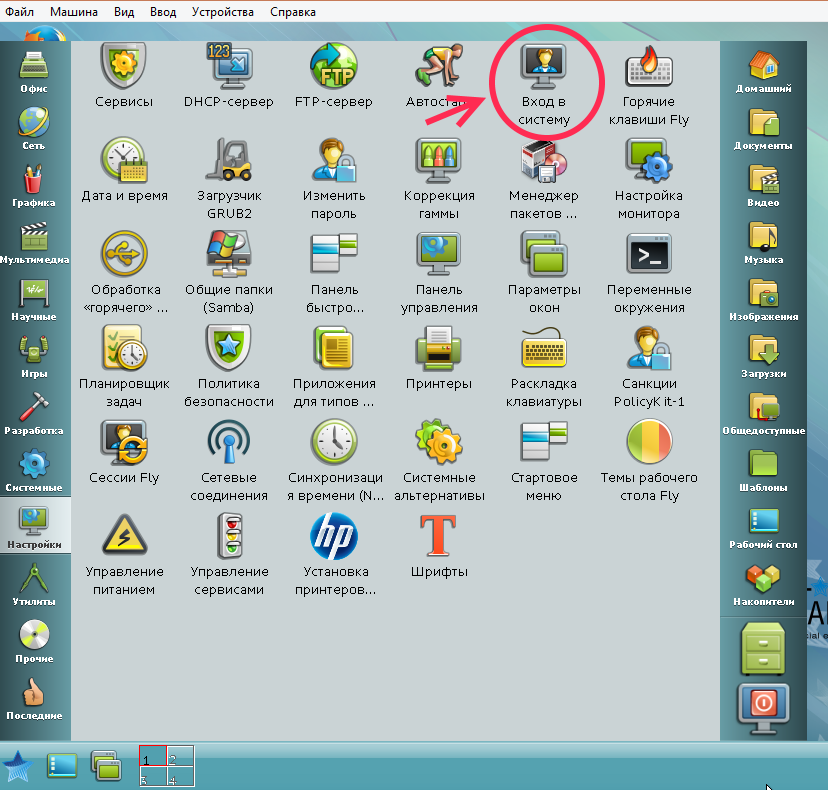
Рисунок . Элемент «Вход в систему» меню «Настройки.
• через ввод команды fly-admin-dm в командной строке утилиты fly-term .
Первые три меню fly-admin-dm («Основное», «Диалог» и «Тема») предназначены для оформления окна графического входа в систему с использованием тем оформления. Вкладки «Выключение», «Пользователи» и «Дополнительно» предназначены для конфигурирования работы окна графического входа в систему.
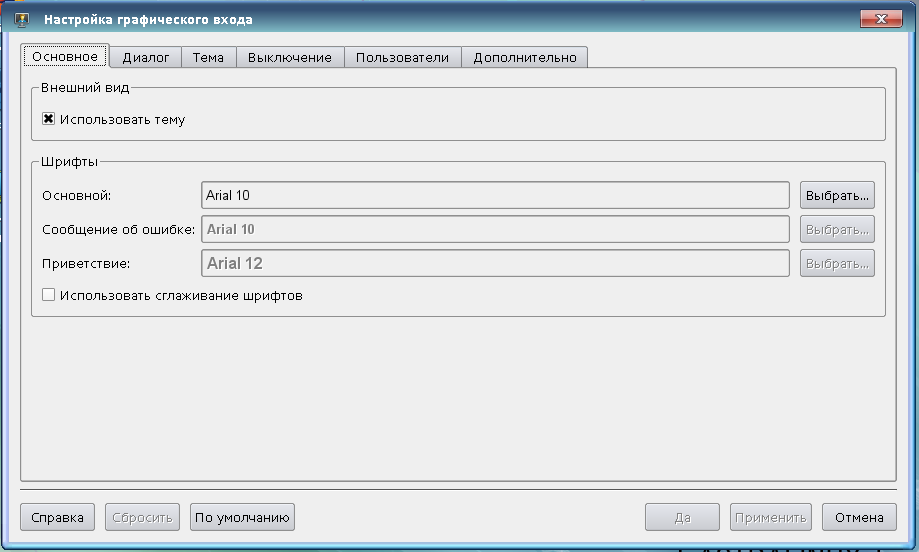
Рисунок . Интерфейс графической утилиты fly-admin-dm.
3. Основные приёмы работы с защищённой графической подсистемой Fly.
В графической сессии по умолчанию используется защищённая графическая подсистема Fly, при функционировании которой используются:
• сервер X. Org — реализации сервера X Window System с открытым исходным кодом;
• рабочий стол Fly, который, в свою очередь, состоит из менеджера окон Fly Window Manager (утилита flу-wm) и набора fly-утилит для пользователей и администраторов с графическим интерфейсом GUI.
Менеджер окон Fly Window Manager организует работу графической оконной среды ОССН и загружает рабочий стол Fly и его окружение (заданный набор fly-утилит). Интегрированный в среду рабочего стола менеджер рабочих столов обеспечивает поддержку одновременной работы с несколькими рабочими столами (по умолчанию, с четырьмя).
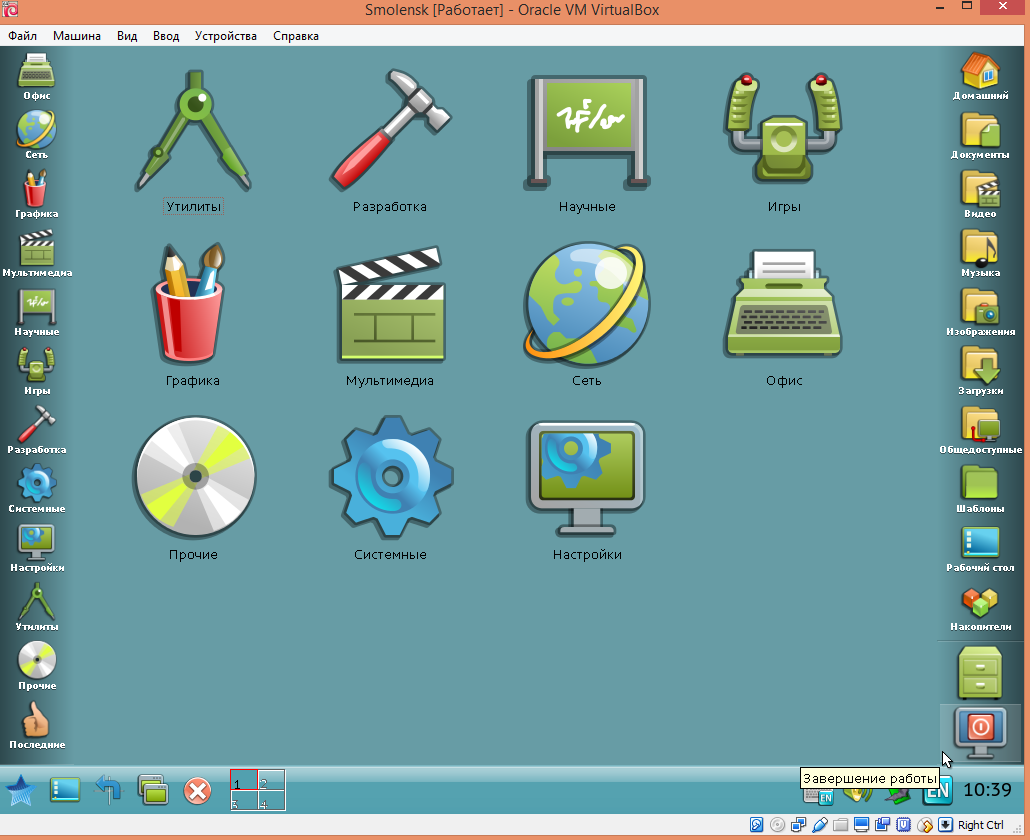
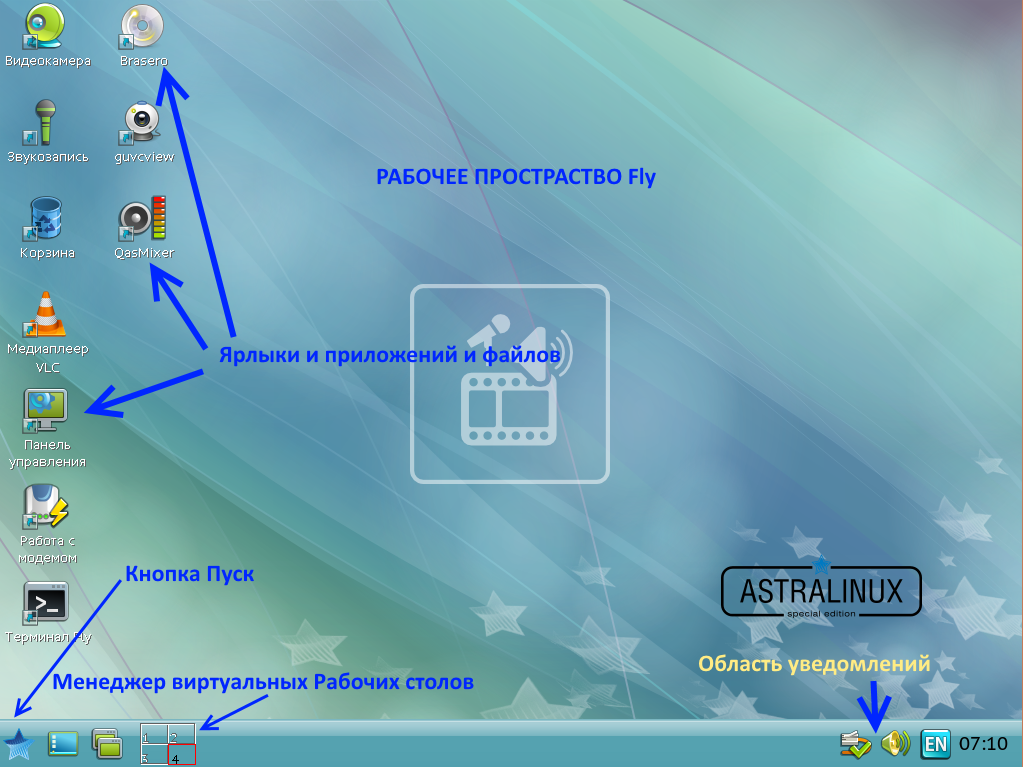
Рабочий стол Fly загружается после регистрации пользователя в графической сессии. Он содержит пространство рабочего стола с фоновым изображением, панель задач и элементы интерфейса пользователя (рис. 10).
Главное пользовательское меню (вызывается при нажатии на экране кнопки «Пуск») оптимизировано для работы как на традиционных компьютерах, так и на устройствах (планшетах) с сенсорным экраном (используя настройки рабочего стола Fly, его можно преобразовать к классическому виду), и состоит из следующих элементов меню (рис. 11):
• доступные программы и утилиты (левая верхняя область);
• пользовательские каталоги (правая верхняя область);
• режимы работы (левая нижняя область);
• управление файлами (правая нижняя область);
• пользовательские программы и настройки (центральная область).
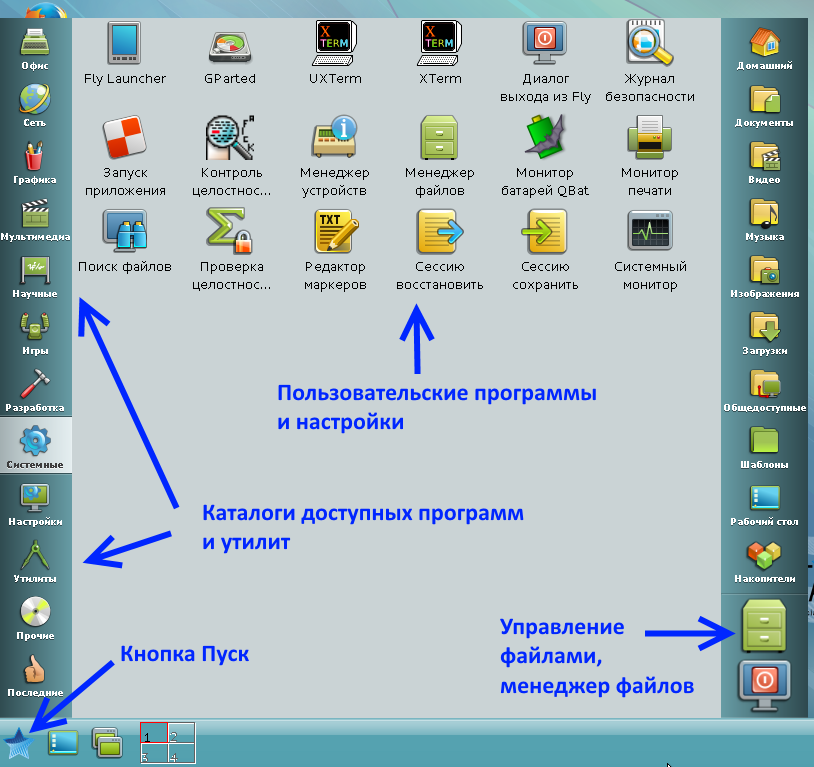
Рисунок 0. Элементы интерфейса рабочего стола Fly.
Рисунок 1. Элементы главного пользовательского меню (кнопка «Пуск»).
Каждый пользователь ОССН имеет возможность индивидуально настроить рабочий стол Fly (внешний вид, расположение элементов, особенности работы с клавиатурой и мышью).
Часть таких настроек жёстко определяется администратором и недоступна непривилегированному пользователю. Доступные пользователю настройки могут быть заданы с использованием утилиты «Панель управления» (fly-admin-center), вызываемой последовательно из основного меню «Пуск» — «Настройка» — «Панель управления» — «Рабочий стол». Эта утилита позволяет централизовано использовать некоторые административные и пользовательские утилиты рабочего стола Fly, которые для удобства разделены на несколько категорий. Например, категория «Рабочий стол» объединяет fly-утилиты, большинство из которых может быть применено пользователем для настройки своего индивидуального рабочего стола.
Настройки рабочего стола Fly также могут быть сконфигурированы в режиме, оптимизированном для работы на устройствах с сенсорными экранами. Общим названием таких настроек является режим «Планшет». Для перехода в него используется утилита «Переключатель планшетного режима Fly» (fly-admin-tablet-switch), находящаяся в элементе Настройки» меню «Пуск». Основные визуальные отличия режима «Планшет»:
• приложения запускаются в полноэкранном режиме;
• окна приложений не имеют стандартных для режима «Настольный компьютер» элементов интерфейса (свернуть, развернуть, закрыть окно);
• на панели задач добавлены новые кнопки (например, закрытия активного окна, поворота изображения на 90 градусов, вызова экранной клавиатуры).
Дополнительной настройкой является увеличение иконок приложений, файлов и каталогов, а также областей прокрутки открытого окна. Вид рабочего стола в режиме «Планшет» представлен на рис. 6.
Важной особенностью защищённой графической подсистемы Fly является интегрированная поддержка средств защиты информации (СЗИ) ОССН. По умолчанию пользователю доступны её следующие функции:
• изменение пароля своей учётной записи с помощью консольной команды passwd, утилиты flу-passwd или графической утилиты «Центр обеспечения безопасности»;
• изменение владельца или группы, владеющей объектом файловой системы, созданного пользователем, с помощью консольных команд chown и chgrp, файловых менеджеров Midnight Commander и fly-fm;
• изменение прав доступа в рамках модели minimal ACL (дискреционное управление доступом) к сущности файловой системы, созданной пользователем, с помощью консольной команды chmod, файловых менеджеров Midnight Commander и fly-fm;
• установка уровней доступа (включая неиерархические категории) и целостности при создании новой пользовательской сессии (субъект-сессии);
• получение для текущей пользовательской сессии информации о её уровнях доступа и целостности с помощью консольной команды pdp-id или визуально в области уведомлений на панели задач.
Таким образом, пользователю, для которого администратором ОССН установлены несколько допустимых мандатных уровней доступа или целостности, на экране графического входа в систему (рис. 12) отобразится меню установки их конкретных значений. В дальнейшем выбранные уровни отображаются в виде индикатора в области уведомлений на панели задач.
Для большей наглядности при обработке информации конкретными оконными приложениями (субъект-сессиями) с GUI-интерфейсом значение их уровня доступа дублируется цветовым кодированием:
- «Уровень 0» — голубой;
- «Уровень 1» — желтый;
- «Уровень 2» — оранжевый;
- «Уровень 3» — темно-розовый;
- «Уровень 4» — красный;
- «Уровень 5» — коричневый;
- «Уровень 6» — пурпурный;
- «Уровень 7» — темно-фиолетовый.
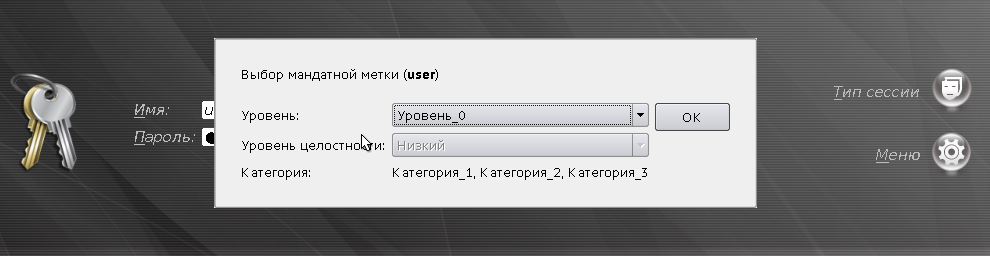
Рисунок . Меню установки уровней доступа и целостности пользовательской.
Переключимся с основной темы на рассмотрение моделей управления доступа.
Базовые модели управления доступом.
Общим подходом для всех моделей управления доступом является разделение множества сущностей, составляющих систему, на множества объектов и субъектов.
При этом определения понятий «объект» и «субъект» могут существенно различаться. Мы будем подразумевать, что объекты являются некоторыми контейнерами с информацией, а субъекты – пользователи, которые выполняют различные операции над этими объектами.
Безопасность обработки информации обеспечивается путем решения задачи управления доступом субъектов к объектам в соответствии с заданным набором правил и ограничений, которые образуют политику безопасности.
Можно выделить три основные модели управления доступом к объектам: мандатную, дискреционную и ролевую.
1. Мандатная модель
Классической мандатной моделью считается модель Белла-ЛаПадулы . Она базируется на правилах секретного документооборота, использующегося в правительственных учреждениях. В этой модели каждому объекту и субъекту (пользователю) системы назначается свой уровень допуска. Все возможные уровни допуска системы четко определены и упорядочены по возрастанию секретности. Действуют два основных правила:
1. Пользователь может читать только объекты с уровнем допуска не выше его собственного.
2. Пользователь может изменять только те объекты, уровень допуска которых не ниже его собственного.
Цель первого правила очевидна каждому, второе может вызвать недоумение. Смысл же его в том, чтобы воспрепятствовать пользователю с высоким уровнем доступа, даже случайно, раскрыть какие-то известные ему тайны.
Одной из проблем этой модели считается беспрепятственность обмена информацией между пользователями одного уровня, так как эти пользователи могут выполнять в организации разные функции, и то, что имеет право делать пользователь А, может быть запрещено для Б. Поэтому в практике мандатную модель обычно используют совместно с какой-нибудь другой .
Из этих двух правил можно вынести несколько интересных наблюдений, указывающих на проблемы, которые могут проявиться в процессе адаптации модели к реальному приложению:
• Пользователи «снизу» могут попытаться передать информацию наверх, выложив ее на своем уровне. При этом они никогда не узнают, читал ли ее кто-либо «сверху» или нет, так как документ будет защищен от редактирования вышестоящими лицами.
• Еще пользователи могут попробовать «закинуть» данные на уровень выше. В этом случае верха будут иметь возможность вставить в полученный документ свои комментарии, но отправитель об этом также не узнает. Вообще, о существовании верхних уровней он может узнать только из документации к системе.
• У пользователей с высоким уровнем допуска нет никаких возможностей коммуникации с нижними уровнями. Возможно, наверху сидят очень умные люди, советы которых были бы просто бесценны, но мы об этом никогда не узнаем.

В основе мандатного управления доступом лежит мандатная модель безопасности Белла–ЛаПадулы. Эта модель основывается на правилах секретного документооборота применяемых во многих странах. В отличие от дискреционного управления, в котором пользователям непосредственно прописываются права на чтение, запись и выполнение, в мандатной модели управление доступом происходит неявным образом. Всем пользователям (субъектам) и файлам (объектам) назначаются уровни доступа. Например, «секретно», «совершенно секретно». Пример иерархии уровней доступа:

Уровни доступа упорядочиваются по доминированию одного уровня над другим. Затем доступ к защищённым файлам осуществляется по двум простым правилам: 1. Пользователь имеет право читать только те документы, уровень безопасности которых не превышает его собственный уровень безопасности. Это правило обеспечивает защиту информации, обрабатываемой более высокоуровневыми пользователями, от доступа со стороны низкоуровневых пользователей. 2. Пользователь имеет право заносить информацию только в те документы, уровень безопасности которых не ниже его собственного уровня безопасности. Это правило предотвращает нарушение режима доступа со стороны высокоуровневых участников процесса обработки информации к низкоуровневым пользователям. Проиллюстрируем оба правила рисунком:
На рисунке изображены отношения пользователя с уровнем «секретно» с субъектами в трехуровневой мандатной модели. Причем, «совершенно секретно» > «секретно» > «не секретно»
2. Дискреционная модель
В дискреционной модели безопасности управление доступом осуществляется путем явной выдачи полномочий на проведение действий с каждым из объектов системы. Например, в модели Харрисона-Руззо-Ульмана для этого служит матрица доступа, в которой определены права доступа субъектов системы к объектам. Строки матрицы соответствуют субъектам, а столбцы –объектам. Каждая ячейка матрицы содержит набор прав, которые соответствующий субъект имеет по отношению к соответствующему объекту.
Как правило, создатель объекта обладает на него полными правами и может делегировать часть прав другим субъектам. Дискреционный подход позволяет создать гораздо более гибкую схему безопасности, чем мандатный, но при этом он и гораздо более сложен в администрировании. С программной точки зрения его реализация очень проста, но при достаточно большом количестве объектов и субъектов система становится практически неуправляемой.
Для решения этой проблемы применяется, например, группировка пользователей. В этом случае права раздаются группам пользователей, а не каждому пользователю в отдельности. Для того чтобы пользователь получил соответствующие разрешения, нужно просто добавить его в одну или несколько групп. Также можно использовать типизацию объектов. Каждому объекту назначается тип, а для каждого типа определяется свой набор прав (схема доступа). В этом случае столбцы матрицы доступа соответствуют не объектам, а типам объектов. Комбинирование этого подхода с группировкой пользователей позволяют существенно уменьшить матрицу доступа, а значит, и упростить ее администрирование.
В сущности, набор прав – это не что иное, как список известных системе операций, снабженных разрешением или запретом на выполнение данной операции. В крупном приложении количество известных операций может быть весьма большим. При этом большая часть операций имеет смысл только для определенных типов объектов, а многие типовые процессы, осуществляемые пользователем в приложении, включают в себя выполнение нескольких элементарных операций над различными объектами. Поэтому, даже с уменьшенной матрицей доступа, продумать политику безопасности приложения, т.е. грамотно разделить полномочия между различными пользователями системы, достаточно сложно.
3. Ролевая модель
В ролевой модели операции, которые необходимо выполнять в рамках какой-либо служебной обязанности пользователя системы, группируются в набор, называемый «ролью».
Например, операции по регистрации документов могут быть сгруппированы в роль «регистратор». Для того чтобы множества операций, связанных с различными ролями, не пересекались, вводится иерархическая зависимость между ролями. К примеру, роль «секретарь» может включать в себя роль «регистратор» и, плюс к тому, еще несколько дополнительных операций.
Каждый пользователь системы играет в ней одну или несколько ролей. Выполнение пользователем определенного действия разрешено, если в наборе его ролей есть нужная, и запрещено, если есть нежелательная.
В этой модели у объектов нет определенных хозяев. Вся информация расценивается как принадлежащая организации, владеющей системой. Соответственно, и роли пользователя внутри системы – это роли, которые он играет в данной организации. Как следствие, пользователю невозможно делегировать права на какой-то определенный объект. Либо у него есть доступ ко всем подобным объектам системы, либо нет. Таким образом, преимуществом ролевой модели перед дискреционной является простота администрирования: назначение пользователей на роли и создание новых ролей не составляют никаких трудностей. В то же время она не позволяет управлять разными частями системы по отдельности, и тем более – делегировать какому-либо пользователю такие полномочия.
Возвращаемся к основной теме лекции.
Цветовое кодирование применяется как в качестве индикатора значений уровня доступа в области уведомлений, так и к рамке, обрамляющей окно приложения. На рис. 1.17 показан пример цветового кодирования окна файлового менеджера fly-fm для пользовательской сессии со значением уровня доступа равным 1 (как правило, в реальных ОССН этому значению соответствует уровень доступа «Для служебного пользования»).
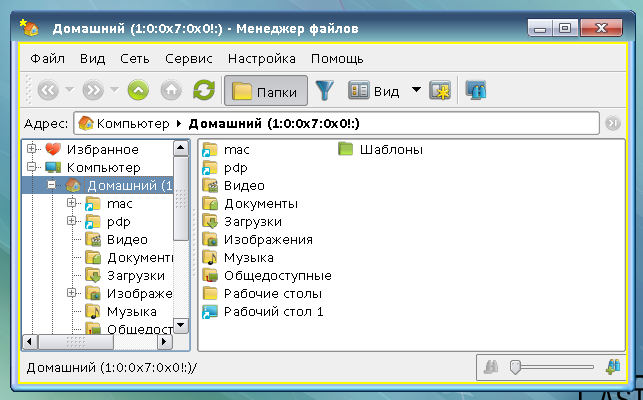
Детальное описание теоретических основ реализуемого в ОССН на основе мандатной сущностно-ролевой ДП-модели (МРОСЛ ДП-модели) мандатных управления доступом и контроля. целостности будет приведено в следующих лекциях.
Рисунок . Пример цветового кодирования значения уровня доступа субъект-сессии, соответствующей оконному приложению.
4. Завершение пользовательского сеанса и завершение работы
Для выхода пользователя из сеанса работы и/или завершения работы ОССН используется утилита «Диалог выхода из Fly» (утилита fly-shutdown- dialog), вызываемая из элемента «Системные» главного пользовательского меню (кнопка «Пуск»), интерфейс которой приведён на рис. .
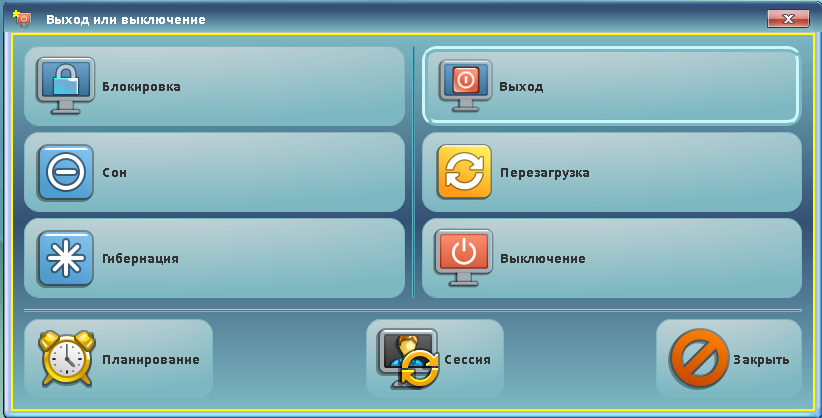
Рисунок . Интерфейс утилиты выхода из сессии и/или завершения работы.
Управляющие кнопки интерфейса сгруппированы по трём позициям:
• прерыванием работы системы — кнопки «Блокировка», «Сон», «Гибернация»;
• выход из пользовательской сессии или выключение (перезагрузка) ОССН — кнопки «Выход», «Перезагрузка», «Выключение»;
• планирование выполнения перечисленных функций или смена типа сессии пользователя — кнопки «Планирование», «Сессия», «Закрыть».
Интерфейс диалога смены типа сессии включает следующие элементы:
1. Отдельная — позволяет запустить пользовательскую сессию в новом виртуальном терминале. При этом сессия текущего пользователя останется открытой и в дальнейшем к ней можно будет вернуться в любой момент. Запуск новой пользовательской сессии возвращает пользователя к экрану регистрации в системе. При вводе данных учётной записи нового пользователя она будет открыта в новом виртуальном терминале. При этом в элементе «Меню» экрана регистрации в системе в подпункте «Сменить пользователя» появятся записи открытых пользовательских сессий с указанием номеров виртуальных терминалов, на которых они выполняются и типов пользовательских сессий (fly, default или console). В случае смены пользовательской сессии в защищённой графической подсистеме Fly при уже выполняющейся другой (других) пользовательской сессии в элементе меню «Тип новой графической сессии» появится дополнительный подпункт, указывающий, какой пользователь, на каком терминале и какого типа открыл эту сессию.
2. Вложенная — позволяет запустить новую пользовательскую сессию в текущей пользовательской сессии Fly в отдельном окне менеджера XDM (X Display Manager), который является составной частью сервера X.Org позволяет запускать графические сессии локально или удалённо. Для взаимодействия с программами Х-клиентами менеджер XDM использует протокол XDMCP (XDM Control Protocol). При этом пользовательская сессия запускается локально, и сервер X.Org взаимодействует с Х-клиентами через IP-адрес 127.0.0.1 узла localhost. Результатом этого является появление новой пользовательской сессии в окне менеджера XDM. Таким образом, в рамках одной пользовательской сессии Fly может функционировать другая пользовательская сессия Fly.
3. Удалённая — позволяет запустить новую пользовательскую сессию на удалённом компьютере. Здесь также используется менеджер XDM, только вместо IP-адреса 127.0.0.1 узла localhost используется IP-адрес удалённого компьютера под управлением ОССН. В остальном режим работы в удалённой пользовательской сессией ничем не отличается от локальной, за исключением того, что её пользователь получает доступ к своему домашнему каталогу на удалённом компьютере.
Свежие записи
- Принимаем на платное высшее образование всех. Отсрочка от армии.
- Как сдать ЕГЭ по физике
- Крупнейшие американские компании в области кибербезопасности демонстрируют сильный рост выручки этом году.
- Сеть клинико-диагностических лабораторий «СИТИЛАБ» подверглась кибератаке от хакерской группы UHG из Украины.
- Компания Microsoft сообщает , что киберпреступники используют домашние IP-адреса жертв в VEC-атаках, чтобы создать видимость локального входа и избежать обнаружения
Astra Linux просветите по их FlyWM

Приветствую, мучает вопрос, просветите, в астре их DE Fly это всё таки собственная разработка или скомунизженное KDE? Если своя, то насколько своя, а насколько скомунизженная, а то вот тут нарыл https://tlhp.cf/astra-linux-violate-gpl/ получается что скомунизженное. тогда интересует, насколько сильно они перепилили оригинальный KDE? А ежели это всё таки свое hand made DE, то почему такую окаменелость как QT3 выбрали для разработки, посвежее или поинтереснее ничего другого не нашли? Cogniter
xterro ★★★★★
27.10.16 10:04:28 MSK
Fly не тянет ни одного пакета KDE, это своя разработка Русбитеха. Можете посмотреть конфиги или темы — они никакого отношения к КДЕ не имеют.
В настоящее время в Astra Linux используется QT 5.5.1, вот цитата из новости:
«Графический менеджер окон FLY переведен на современную библиотеку графических примитивов Qt 5.5.»
Cogniter ★★★
( 27.10.16 19:25:54 MSK )
Ответ на: комментарий от Cogniter 27.10.16 19:25:54 MSK
Fly не тянет ни одного пакета KDE
Тянет. libkчего-то там. Впрочем, это всего лишь либы, поэтому называть это «воровством» не совсем корректно
XMs ★★★★★
( 27.10.16 19:37:14 MSK )
Ответ на: комментарий от Cogniter 27.10.16 19:25:54 MSK
Сейчас загрузил её в Live режиме, по ходу действительно, что-то своё. Из субъективных минусов для себя отметил:
- Подтормаживает главное меню, особенно когда прогружается подменю(пока прогружается, основное меню фризится), ну и смена выделенного пункта меню отстаёт от движения курсора мыши.
- Разные размеры шрифтов в некоторых приложениях(видимо в Qt4 и Qt5 приложениях)
- Нет смены тем GTK+ приложений из коробки(а дефолтная не айс, хотя бы Clearlooks какой установили), да и в репах ничего для смены не нашёл 🙁
- Не нашёл, как менять тему самого Fly DE, ибо стандартный, зеленый градиент в меню, имхо ужос 🙁
P.S. А ещё она на любой валпапер лепит свой логотип сверху, в нижнем правом углу 🙂
xterro ★★★★★
( 27.10.16 19:42:27 MSK ) автор топика
Последнее исправление: xterro 27.10.16 19:47:17 MSK (всего исправлений: 1)
Ответ на: комментарий от XMs 27.10.16 19:37:14 MSK
можете тут носом ткнуть на пакет из КДЕ?
Cogniter ★★★
( 28.10.16 09:16:51 MSK )
Ответ на: комментарий от Cogniter 28.10.16 09:16:51 MSK
XMs ★★★★★
( 28.10.16 11:28:28 MSK )
Ответ на: комментарий от Cogniter 27.10.16 19:25:54 MSK
А как в ней темы DE менять, не заголовков окон, а например тему главного меню и тему иконок, и где их брать? С ГТК темами я сам поколдую 🙂
xterro ★★★★★
( 28.10.16 15:34:24 MSK ) автор топика
Последнее исправление: xterro 28.10.16 15:35:38 MSK (всего исправлений: 1)
> ldd /usr/lib/fly-wm | grep q пусто > ldd /usr/lib/fly-wm | grep Q пусто почему такую окаменелость как QT3 выбрали для разработки
Во-первых, Qt, а не QT. Во-вторых, чем нужно упороться, чтобы считать, что не зависящий от Qt fly-wm, использует Qt, причем третьей версии?!
apt-cache show? Не, не видел.
ldd? Не, не видел.
/proc/*/maps? Чой та?
Как же вы задрали, ламеры.
anonymous
( 28.10.16 17:32:50 MSK )
Ответ на: комментарий от XMs 27.10.16 19:37:14 MSK
это всего лишь либы, поэтому называть это «воровством» не совсем корректно
а если приложения, то корректно?
anonymous
( 28.10.16 17:34:52 MSK )
Ответ на: комментарий от xterro 27.10.16 19:42:27 MSK
можно переключиться на классическое из контекстного меню кнопки
Не нашёл, как менять тему самого Fly DE
Настройки — Темы рабочего стола Fly — Темы — Декорации
anonymous
( 28.10.16 17:38:40 MSK )
Ответ на: комментарий от anonymous 28.10.16 17:34:52 MSK
Если взять готовые приложения и перебить копирайты а-ля Попов, то да
XMs ★★★★★
( 28.10.16 19:28:19 MSK )
Ответ на: комментарий от anonymous 28.10.16 17:38:40 MSK
Я говорил о DE как таковом, а не только о WM, понятно что для WM Qt особо не нужно, вопрос о версии пропустим. Первое впечатление именно такое, что писано на Qt3.
можно переключиться на классическое из контекстного меню кнопки
Пробовал, подтормаживания продолжаются. Если запустить, астру в виртуалке, а в самой астре запустить firefox, то почему-то загрузка камня становится в 100% и всё встаёт колом, почти намертво. На реальном железе вроде так колом система не вставала, но тормоза были. А main меню, тормозит и там и там.
Настройки — Темы рабочего стола Fly — Темы — Декорации
Речь шла об изменении темы самого DE, ибо замена темы окна и панели, не меняет темы главного меню(или контекстного на раб столе) Темы меняются, но как-то наполовину. + как менять иконки? http://i83.fastpic.ru/big/2016/1028/ff/6a9b0b74ff461e9f69da443b8e2792ff.png
Может такое только в виртуалке(на реальном железе чуть позже попробую), но работая в Firefox, камень просто зашивается(выделено одно ядро, 512Мб оперативы) http://i82.fastpic.ru/big/2016/1028/7b/2dd86492a1c00796821756a8780fba7b.png
xterro ★★★★★
( 28.10.16 19:40:20 MSK ) автор топика
Последнее исправление: xterro 28.10.16 19:46:56 MSK (всего исправлений: 1)
Ответ на: комментарий от xterro 28.10.16 19:40:20 MSK
Если запустить, астру в виртуалке, а в самой астре запустить firefox, то почему-то загрузка камня становится в 100% и всё встаёт колом, почти намертво
В астре нет дров для virtualbox
XMs ★★★★★
( 28.10.16 20:01:52 MSK )
Ответ на: комментарий от XMs 28.10.16 20:01:52 MSK
Пишу из под liveCD, та же петрушка, при передвижении окон или изменении их размеров, все четыре ядра загружаются примерно на четверть(иногда и больше). При запуске любой программы, содержимое окна появляется не сразу, а сначала рамка окна с «рябью и искажениями внутри» (примерно на треть-половину секунды), потом в окне отрисовываются все контролы. Может, если поставить проприетарные драйвера лучше будет, но субъективно, отрисовка интерфейса, с задержкой(особенно это заметно при перерисовке иконок на раб. столе, когда переключаешься с одного стола на другой). Главное меню всё так же подтормаживает 🙂
xterro ★★★★★
( 28.10.16 20:33:05 MSK ) автор топика
Последнее исправление: xterro 28.10.16 20:34:14 MSK (всего исправлений: 1)
Ответ на: комментарий от xterro 28.10.16 20:33:05 MSK
А что за видяха? Надо понимать, что софт там не свежайший, да ещё и патченный, поэтому с поддержкой могут быть проблемы
XMs ★★★★★
( 28.10.16 20:35:10 MSK )
Ответ на: комментарий от XMs 28.10.16 20:35:10 MSK
NVidia GT520, не самое, я бы сказал свежее, но и не старое видео.
xterro ★★★★★
( 28.10.16 20:38:50 MSK ) автор топика
Ответ на: комментарий от xterro 28.10.16 20:38:50 MSK
Увы, по поводу nvidia не подскажу
XMs ★★★★★
( 28.10.16 20:39:55 MSK )
Ответ на: комментарий от XMs 28.10.16 20:39:55 MSK
Тут надо дрова ставить, а то с открытыми дровами живётся не очень. Ща буду пробовать скринкаст делать
xterro ★★★★★
( 28.10.16 20:41:55 MSK ) автор топика
Ответ на: комментарий от xterro 28.10.16 20:41:55 MSK
Тут попробовал залить видео работы меню, http://my-files.ru/s10rka скороcть видео не очень, но понять можно. Зараннее извиняюсь, что видео на «каком-то левом» хостинге. OGV ~9Mb 🙂
xterro ★★★★★
( 28.10.16 21:09:39 MSK ) автор топика
Последнее исправление: xterro 28.10.16 21:10:08 MSK (всего исправлений: 1)
Ответ на: комментарий от xterro 28.10.16 21:09:39 MSK
Больше похоже на проблему непосредственно самого меню, а не дров, но могу ошибаться. А вообще, у тебя там common edition — в нём софт ещё более старый и глючный, лучше пробовать special edition
XMs ★★★★★
( 28.10.16 21:23:44 MSK )
Ответ на: комментарий от XMs 28.10.16 21:23:44 MSK
а SE разве можно скачать? На сайте ссылку не нашёл (
xterro ★★★★★
( 28.10.16 21:28:45 MSK ) автор топика
Ответ на: комментарий от xterro 28.10.16 21:28:45 MSK
и потом, это последняя версия 1.11
xterro ★★★★★
( 28.10.16 21:54:07 MSK ) автор топика
Ответ на: комментарий от xterro 28.10.16 21:28:45 MSK
Нет. Предположил, что раз занимаешься астрой, то работаешь над чем-то секретным и получить SE для предприятия не проблема
XMs ★★★★★
( 28.10.16 22:31:45 MSK )
Ответ на: комментарий от XMs 28.10.16 22:31:45 MSK
Не, ничего секретного, просто решил потыкать, посмотреть. Но из-за мелких косяков, возникает ощущение недоделаности сего дистра, хотя может сам по себе он и хорош.
xterro ★★★★★
( 29.10.16 08:34:54 MSK ) автор топика
в астре их DE Fly это всё таки собственная разработка или скомунизженное KDE?
Всё вокруг и в любых областях заимствованное/переделанное.
Суть — не нарушать лицензий или грамотно юридически их обходить и присваивая тот же код (если это софт) получать за это бабло.
С нуля пишут только плееры и текстовые редакторы студенты после очередной неудавшейся попытки написать супермега ОС.
amorpher ★★★★★
( 29.10.16 09:21:53 MSK )
Ответ на: комментарий от xterro 27.10.16 19:42:27 MSK
Разные размеры шрифтов в некоторых приложениях(видимо в Qt4 и Qt5 приложениях)
сделайте скриншот, если не сложно
anonymous
( 31.10.16 13:35:39 MSK )
Ответ на: комментарий от xterro 28.10.16 19:40:20 MSK
Пробовал, подтормаживания продолжаются.
вопрос в том, реальны ли они у некоторых пользователей небольшая задержка перед показом создает впечатление притормаживания видео не помешало бы, а иначе не оценить
Если запустить, астру в виртуалке, а в самой астре запустить firefox, то почему-то загрузка камня становится в 100% и всё встаёт колом, почти намертво.
Может из-за flash? Если установлен пакет browser-plugin-gnash, то можно попробовать его снести.
позже будет исправлено
если имеются в виду темы иконок, то на скриншоте же даже видно, рядом с Декорациями
anonymous
( 31.10.16 13:48:40 MSK )
Ответ на: комментарий от anonymous 31.10.16 13:48:40 MSK
Дополнительных пакетов никаких не устанавливал, это ванильный дистрибутив, такой, каким он был взять на сайте астры. В теории конечно может быть и из-за этого плагина, попробую вечером его снести и погонять без него(если такой вообще там имеется). Насколько помню, там загрузка ЦП прыгает в зависимости от дёргания окнами, т.е когда перетаскиваем окна или меняем их размер, в виртуалке это сильнее заметно(выше загрузка ЦП, в среднем порядка 15% по каждому ядру), на реальном железе(liveCD) поменьше(что-то около 5-7%), но тем не менее, может это так и должно быть и это нормально.
видео не помешало бы, а иначе не оценить
Ссылка на видео есть выше(делал скринкаст), жаль, что видео само по себе не очень, т.к видимо кадров маловато, но задержка в меню заметна(попробую потом ещё раз сделать видео, поиграюсь с настройками, может качество будет получше). Он появляется когда раскрывается подменю, т.е раскрыли подменю, перешли на него, потом вернулись на основное и начинаем гулять по нему мышкой верх-вниз и вот оно подтормаживание, ощущение, будто что-то «прогружается» в этот момент. Может на «стендах» этого нет или оно не заметно, но у меня почему-то проявилось.
если имеются в виду темы иконок, то на скриншоте же даже видно
Я имел ввиду что там всего одна тема иконок(если память не изменяет, список с иконками даже не раскрывался, ибо нечего раскрывать) вот и спрашивал, как свои наборы добавлять.
Скриншоты постараюсь вечером сделать.
Astra Linux Special Edition: что такое хорошо и что такое плохо?

В прошлой статье об «Астра Линукс» (https://www.it-world.ru/tech/practice/155215.html) очень мало внимания уделено ее специальной версии «Смоленск», что, конечно же, несправедливо.
erid: LjN8KTEeS
ООО «ИТ Медиа»

erid: LjN8KFUsG
ООО «ИТ Медиа»


Сегодня мы постараемся определить, действительно ли эта версия отличается от решений других разработчиков и почему сертифицирована для работы со сведениями, содержащими государственную тайну. Впрочем, немного попутных историй тоже не помешают. . Жил да был на свете веселый и добрый дядька, целеустремленный и напористый патриот своей страны, юрист, немножко морской пехотинец и чуть-чуть «просто красавец». И все у него получалось в жизни, даже если судьба была против. Например, пришлось как-то в юности разводить кур на продажу и пожалуйста – через какое то время у него уже была целая куриная ферма. Если бы не заболел не ко времени, возможно, сегодня в мире стало бы на одну международную торговую марку больше и все мы кушали бы не просто жареные окорочка и крылышки, а «оригинальный чикен с привкусом настоящей свободы и кристально чистой демократии». Личностью он был, прямо скажем, неординарной и крайне неуравновешенной. Например, добровольцем вступил в армию и воевал против фашистской Германии, а по окончании Второй мировой защищал вурдалаков из SS и требовал отмены смертных приговоров для них. И, что интересно, добился-таки своего, нехороший человек: цепные псы фюрера за расстрелы гражданских лиц и военнопленных получили лишь небольшие тюремные сроки, отбыв которые, расползались по своим норам, не раз мысленно благодаря этих «гуманных идиотов». Ведь, как уже говорилось, был этот дядька хоть и целеустремленным, но немного без царя в голове. Впрочем, что это мы наговариваем на человека, были у него и незыблемые принципы. Например, очень он не любил «красных». Прямо так не любил, что спать не мог. Бывало, лежит и думает: «А не коммунист ли часом тот парень что работает в аптеке? Что-то его прищур какой-то не наш, надо бы его проверить. ». Благодаря полномочиям сенатора Соединенных Штатов, Джозеф Реймонд Маккарти мог «проверить» практически любого. Чем и занимался на протяжении всей своей политической карьеры. Процесс этот происходил весело и с огоньком: актеры и лидеры профсоюзов, водители грузовиков и дипломаты, «подозрительно умные» ученые и бестолковые ротозеи, оказавшиеся случайно поблизости, все получали полной мерой. Внесение в черный список неблагонадежных лиц грозило им разрушенной карьерой, потерей репутации, а порой и тюремным сроком. А когда неуемный Джо и его сторонники принялись в своих разоблачительных речах упоминать конгрессменов, генералов и даже самого президента, до них наконец дошло, что шутки кончились и следующими жертвами могут стать они сами. Инстинкт самосохранения сработал, и всего за несколько массированных информационных атак образ благородного борца за справедливость рухнул и старина Джо отправился в отставку. Бывшего сенатора вновь ждали сельскохозяйственные угодья, куриная ферма и алкоголь. Много алкоголя. Что в общем-то и привело к тому, что в 1957 году мир потерял одного из выдающихся политических инквизиторов современности. Откровенно говоря, для него это было неплохим выходом. Страшно представить, какой бы шок он испытал, наблюдая сегодняшнюю действительность. Например, такую безобидную вещь, как рабочий стол ОС Astra Linux Special Edition. Так и вижу эту сцену: – Господин сенатор, русские опять сделали новую ОС! Используя наши наработки, между прочим! – Да? Ну-ка дай посмотреть одним глазком! (Грузится Astra Linux «Смоленск» и запускается рабочий стол FLY с обоями и цветовой темой по умолчанию). – А-а-а! Мой глаз! Дай- ка гляну другим! Хрр, они все же достали меня! (Шум, топот бегущих и крики: «Мы его теряем!» Далее неразборчиво). В кадр входит человек с военной выправкой и суровым лицом, и говорит с сильным русским акцентом: “Our enemies can’t use it”. В самом деле ОС специального назначения «Астра Линукс Смоленск» изначально предназначалась для решения специфических задач силовых ведомств РФ – отсюда и своеобразный дизайн рабочего стола, и некая схематичность и утилитарность интерфейса. Не стоит удивляться и отсутствию разнообразных фишечек всех цветов радуги. Претензии по поводу некорректной работы каких-то нештатных игрулек тоже можно оставить на потом – вы же не требуете от «Т-90» заготавливать сено для коров, а от АКМ – надувать мыльные пузыри? Да, можно сколь угодно ругать Linux в общем и Astra Linux в частности, но ведь любая попытка внести что-то новое обречена на критику – таковы поведенческие стереотипы homo sapiens. И, читая отчеты о проблемах внедрения новых операционных систем, невозможности работы в них и конфликтах с используемым оборудованием, нужно понимать, что не всегда в этом виновата сама ОС. В числе причин обязательно будут не зависящие от разработчиков: и недостаточная квалификация персонала, и личные предпочтения или косность мышления пользователя. Впрочем, размышления на эту тему уже публиковались. Желающие могут почитать и даже прокомментировать (https://www.it-world.ru/tech/practice/155215.html) Меня же более интересуют принципиальные отличия Astra Linux «Смоленск» от других операционных систем.
Внешний вид и приложения. Портирование на мобильные устройства
Как уже упоминалось, свежеиспеченная ОС встречает нас необычным видом рабочего пространства и, судя по всему, такое решение принято сознательно. Думаю, коварный враг или свои слабохарактерные особи, не готовые к преодолению тягот воинской службы, глядя на красный фон и звезду, однозначно поймут, что им здесь не рады и пряников с шоколадом они не дождутся. Те же, кто готов при выполнении своего долга проявлять храбрость и разумную инициативу, смогут зайти на «Панель управления → Оформление FLY» и выбрать что-либо более соответствующее своему психологическому состоянию. Перешедшим на Linux впервые в качестве легкого успокоительного на период адаптации подойдет графический интерфейс в стиле «окошек», примерно такой:  После настройки внешнего вида можно пробежаться по списку предустановленных приложений. По мнению разработчиков, их вполне достаточно для выполнения повседневных задач среднестатистического пользователя. На первый взгляд, ничего нового мы не заметим, нас встретит тот же стандартный набор Linux-приложений, в их меню найдутся полный комплект от LibreOffice, браузер Firefox и почтовый клиент Thunderbird, а также утилиты для сканирования изображений, редакторы растровой и векторной графики и в довершение всего – просмотрщик PDF-файлов. И невольно возникает вопрос: собственно, а зачем покупать такую ОС, если в Сети предостаточно бесплатных аналогов? Однако не все так просто. Попробуйте заглянуть в пункт «Мобильные», там вы увидите дублирующие и совершенно непривычные для десктопа приложения. Например, может ли пригодиться в стационарном ПК монитор «GPS/Глонасс»? Вряд ли. А если попытаться объединить под одной операционной системой мобильные и стационарные устройства? Тогда расширенный функционал ОС выглядит вполне обоснованным. Все знают, что попытки сотворить линуксфон длятся уже давно. Самыми первыми были еще кнопочные телефоны из 2000-х, а самым известным – проект Ubuntu Touch, почивший в 2017-м. Насколько известно, ООО «РусБИТех-Астра» не особо впечатлил негативный опыт предшественников и она портировала свой продукт и на мобильные платформы. В результате получился узкоспециализированный планшет MIG T8X (https://m-infogroup.ru/oborudovanie/planshetnye-kompyutery/1057-planshetnyj-kompyuter-mig-t8x). Назвать его флагманским, с максимальной начинкой, у меня не повернется язык, а вот его «железобетонность» и способность работать в экстремальных условиях обязательно понравятся силовикам и госструктурам.

Идентификация пользователей и безопасность
Если мне не изменяет память, самая удачная модель контроля доступа и обеспечения безопасности была создана в начале 2000-х безвестным сисадмином на безбрежных просторах СНГ. Суть ее в том, что для каждого отдела создавалась директория с ограниченным доступом и всем сотрудникам выдавались логин и пароль. Один логин и один пароль. На весь отдел. Дескать, «мы сделали все, что смогли, дальше живите как хотите, наслаждайтесь нашей непревзойденной защитой и развлекайтесь как умеете». Жизнерадостные юзвери вняли призыву и приступили к производительному труду, каждый в соответствии с уровнем своего интеллекта. Через неделю в отделах наступил полный разброд, а на обломках рабочих директорий возникла гремучая смесь радиоактивной катастрофы, свободной политической трибуны и лупанария. Наиболее важные материалы терялись, намеренно уничтожались в личных конфликтах и подменялись файлами-пустышками с теми же названиями. Тем не менее в такой «научной» организации труда имелись и огромные преимущества, в основном для сисадмина. Уединившись в серверной, он мог целый день спокойно попивать, гм, скажем, лимонад и резаться в «Кваку» по локалке. В общем, была эта модель хороша, проста и удобна. Только один минус – абсолютно непригодна к использованию в реальных условиях. В наше время руководство любого ведомства, корпорации или банка вряд ли позволит сотворить что-либо подобное в своей сети. Поэтому в современных ОС используются немного другие политики безопасности и модели управления доступом. Например, наиболее простая – избирательная модель – подразумевает ясные и понятные права для каждого субъекта, выглядит как жесткая иерархическая структура. Пользователи в рамках заранее индивидуально определенных границ вольны запускать процессы, создавать объекты и устанавливать права доступа к ним. То есть занимаются повседневной рутинной работой, а за всем этим темным царством бдит Повелитель Ужаса, он же суперпользователь или администратор, мгновенно замечающий любые попытки нарушения правил ИБ и жестоко карающий провинившихся. В чистом виде такая модель замечательно работает в небольшой, полностью статичной и не имеющей филиалов компании, где сотрудники никогда не увольняются, не переходят из отдела в отдел, не уходят на повышение и не совершают ошибок. В других случаях ручное изменение прав может довести до инфаркта любого сисадмина. Головной боли добавляет возможность случайного или намеренного открытия доступа к конфиденциальной информации непривилегированными пользователями. Представьте себе совершенно измотанного Темного Властелина с гроссбухом под мышкой, нервно шепчущего: «Вот этому орку не забыть повысить полномочия – он теперь глава отдела. Старый хрыч Саруман расшарил корневую директорию, и в ней опять копошатся эльфы, нельзя было ему давать привилегии. А этому лысому, как его, Голлуму нужно разрешить исходящие со всех портов, пусть не путается тут под ногами. И хоббиты! Опять хоббиты! Где эти гадкие создания?!» Чтобы избежать подобного и упростить процесс администрирования, разработаны и другие модели контроля доступа. Ролевая модель: в ее рамках каждому субъекту присваивается роль и в соответствии с ней разрешается выполнение тех или иных действий. Таким образом, для изменения прав пользователя достаточно присвоить ему новую роль. Это серьезно упрощает администрирование системы, но только до определенного момента. В компаниях с большим количеством разноплановых сотрудников, филиалов и отделений приходится создавать слишком много ролей, что в конце концов может привести к коллапсу системы. В атрибутивной модели управления доступом соответственно доступ и разрешение на определенные действия определяются соотношением атрибутов у объекта (например, файла) и субъекта (пользователя). Применение этой модели позволяет существенно упростить администрирование систем с большим количеством пользователей. Более того, ее применение позволяет очень гибко изменять права доступа сотрудника по множеству параметров, не изменяя при этом глобальных настроек. Мандатная модель – в этом случае доступ пользователя к процессу или данным определяется его уровнем доступа (мандатная метка). Документы с грифом «Для общего пользования» доступны всем, а с грифом «Для служебного пользования» – только имеющим соответствующий или более высокий уровень доступа, и т. д. Кроме того, для управления доступом применяются мандатные категории, разграничивающие права пользователей с одинаковым уровнем доступа. Например, чтобы рядовые сотрудники из Омска не имели доступа к документам рядовых сотрудников Калининградского филиала. Такая модель, используемая в симбиозе с другими, очень удобна в силовых ведомствах, так как позволяет жестко регламентировать все права и процессы, избегая утомительного ручного труда, присущего избирательной модели. Дальнейшая работа в этом направлении привела к появлению еще одной – мандатной сущностно-ролевой ДП-модели управления доступом и информационными потоками (МРОСЛ ДП-модель). В настоящее время она применяется в «Астра Линукс Смоленск», благодаря чему эта ОС способна обеспечить защиту конфиденциальной информации и государственной тайны до уровня «особой важности», что дает преимущества в конкурентной борьбе с другими российскими системами. Если же отвлечься от узкоспециализированных вопросов управления доступом и вернуться к общей оценке продукта от «НПО РусБИТех»», становится ясно, что развитие не остановится и в дальнейшем. Обучающие программы, реализуемые практически во всех регионах страны, только подтверждают это. Такие «мелочи», как новые шрифты семейства Astra, чуть ли не еженедельные новости о переходе государственных и муниципальных учреждений на ОС «Астра Линукс», регулярные отчеты о совместимости с ней нового «железа», не оставляют сомнений – «РусБИТех» намерен остаться на рынке надолго.
Рабочий стол Fly
Рабочий стол Fly — это собственная разработка ООО «РусБИТех-Астра» . Представляет собой защищенную графическую подсистему в составе ОС. Функционирует с использованием графического сервера Xorg . Ключевые пакеты, входящие в состав рабочего стола Fly:
- fly-wm — менеджер окон, рабочий стол, классическое меню «Пуск», панель задач, переключатель рабочих столов, блокировщик экрана. Не зависит от стороннего ПО.
- fly-dm , fly-qdm — серверная и визуальная части графического интерфейса авторизации (соответственно закрытая и открытая части графического интерфейса авторизации).
В Astra Linux Special Edition 1.5 и Astra Linux Special Edition 1.6 компоненты рабочего стола Fly используют Qt версии 5. Начиная с Astra Linux Special Edition 1.6 часть утилит также использует KF5 Framework (библиотеки оболочки рабочего стола KDE5).
При этом не все библиотеки рабочего стола Fly имеют внешние зависимости. Например, libflycore не зависит от фреймворка Qt, а для работы библиотеки libflyui он необходим.
Исходный код части утилит закрыт, так как является полностью собственной разработкой ООО «РусБИТех-Астра». В то же время часть утилит портирована из KDE и других проектов с открытым исходным кодом.