Отключение сертификата CloudFlare
При добавлении собственного домена Омнидеск автоматически генерирует SSL-сертификат через Let’s Encrypt. Если же у вас настроен сертификат с помощью CloudFlare, в аккаунте администратора вы увидите ошибку:
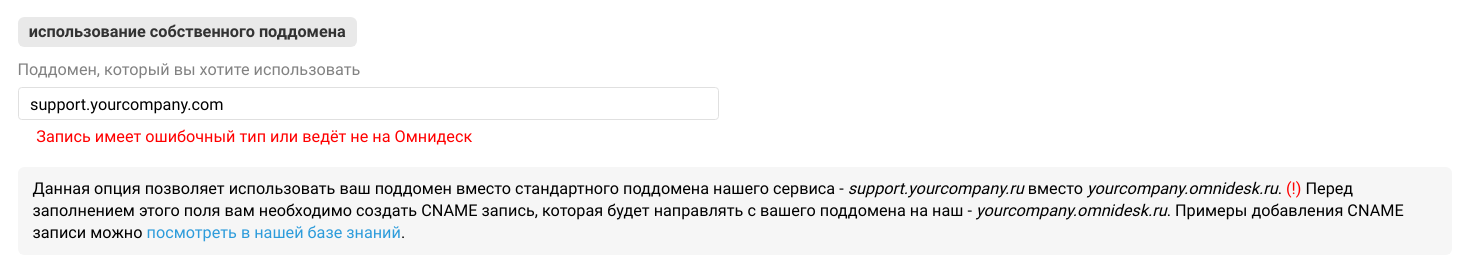
Вы можете проигнорировать её, так как она означает, что мы не смогли выпустить сертификат и будет использоваться сертификат от CloudFlare.
Ваша база знаний в большинстве случаев будет работать корректно. Но некоторые наши клиенты отмечали, что при таких настройках у пользователей могут быть проблемы с доступом к отдельным статьям базы знаний. Дело в алгоритмах определения вредоносного трафика CloudFlare: если они сочтут пользователя подозрительным, то смогут ограничить ему доступ к большой части интернета. Часто такое случается с корпоративными сетями, когда под одним IP работают десятки или даже сотни человек.
Решение — отключение сертификата CloudFlare. В этом случае будет автоматически выпущен сертификат через Let’s Encrypt.
Как отключить сертификат CloudFlare для отдельного поддомена
1. Чтобы отключить сертификат CloudFlare только для поддомена, который вы используете в Омнидеске, перейдите в административную панель CloudFlare на вкладку DNS и отредактируйте соответствующую запись, переключив ее в режим «DNS only».
2. Затем перейдите в аккаунт администратора — Центр поддержки — персонализация — использование собственного поддомена. В ряде случаев вы сразу увидите зеленую надпись, информирующую об успешной установке нашего сертификата.
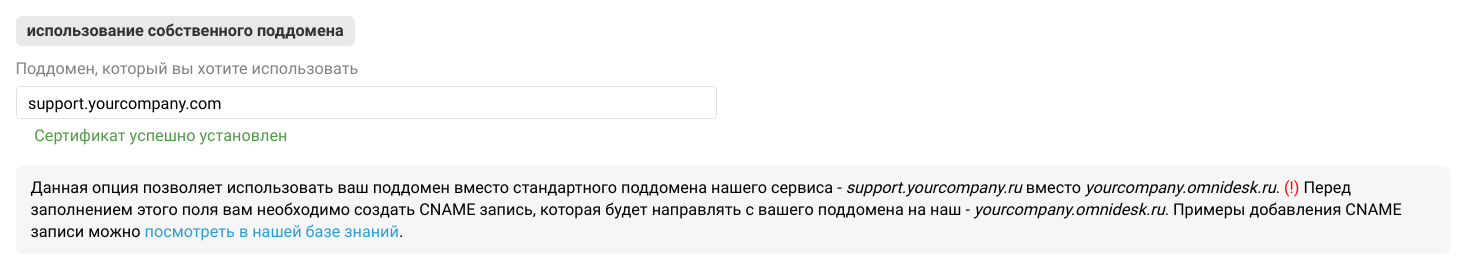
Если изменения не подхватились сразу, удалите свой домен из настроек Омнидеска, сохраните изменения (кнопка внизу страницы), вновь добавьте домен и снова сохраните изменения. Вы либо сразу увидите надпись об успешной установке сертификата, либо появится текст «В процессе подготовки сертификата» — в этом случае придется немного подождать: крон по генерации сертификатов для новых доменов запускается каждую минуту, а сама процедура выпуска сертификата занимает не более часа.
Как вы обходите проверки cloudflare?
Всем привет! Я пользуюсь firefox, чтобы он ничего не отправлял, я смотрю icecat в тамошнем git и соответствующе редактирую about:config, плюс ещё в hosts файле целая простыня мозиловских доменов. Но в случае своих настроек, меня cloudflare не пускает ни на какие сайты где он есть. Куча идиотских бесконечных проверок, что не верблюд в браузере. Приходится для многих сайтов юзать чистый профиль, очень неудобно. Также seamonkey вообще не работает с cloudflare.
gtk222 ★
03.03.23 18:55:44 MSK
Как вы обходите проверки cloudflare?
Никак, в том смысле, а зачем? На ЛОРе таких проверок нет, а больше ничего и не надо.
vvn_black ★★★★★
( 03.03.23 19:01:57 MSK )
Также seamonkey вообще не работает с cloudflare.
Он вообще много с чем не работает. Консерватизм он такой.
Aleksandra ★
( 03.03.23 20:16:04 MSK )
Ответ на: комментарий от Aleksandra 03.03.23 20:16:04 MSK
Да, после долгого пользования, кажется: да ну его подальше — не браузер, а поделка. На половине сайтов не работает. Время сильно впустую расходует. Но привычка юзать такой интерфейс — сильная. Потихоньку отвыкаю.
gtk222 ★
( 03.03.23 20:21:23 MSK ) автор топика
Последнее исправление: gtk222 03.03.23 20:25:19 MSK (всего исправлений: 1)
Если такие сложности попасть на сайт — то может и нафиг такой сайт, не?
th3m3 ★★★★★
( 03.03.23 21:18:04 MSK )
AEP ★★★★★
( 03.03.23 21:27:00 MSK )
Ответ на: комментарий от AEP 03.03.23 21:27:00 MSK
gtk222 ★
( 03.03.23 21:44:48 MSK ) автор топика
Ответ на: комментарий от th3m3 03.03.23 21:18:04 MSK
Проблема в том, что такой сайт — не один.
gtk222 ★
( 03.03.23 21:45:35 MSK ) автор топика
Ответ на: комментарий от AEP 03.03.23 21:27:00 MSK
Почитал, запутался. Можешь кратко описать как это работает? Сначала мне показалось что это вроде биржи где можно менять капчи на токены, но нет.
Да и вроде кф токены к ip привязаны, ошибаюсь?
easybreezy
( 03.03.23 22:15:48 MSK )
Последнее исправление: easybreezy 03.03.23 22:18:15 MSK (всего исправлений: 1)

Как только эта дурь больше трёх секунд вертит на весь экран своим ахтунгм закрывают страницу и всё, больно то оно надо мне, хотя чаще сразу просит галочку нажать и всё, тогда ещё ладно, раз нажмёшь и больше не пристаёт.
LINUX-ORG-RU ★★★★★
( 03.03.23 22:43:45 MSK )
Ответ на: комментарий от Aleksandra 03.03.23 20:16:04 MSK
А он и не должен с этой шляпой работать, это шляпа должна работать с ним.
LINUX-ORG-RU ★★★★★
( 03.03.23 22:45:06 MSK )
Ответ на: комментарий от th3m3 03.03.23 21:18:04 MSK
Согласен, но меня порой гуглы и яндексы не пускают предлагая поиграть в слова и пазлы. Видимо кто-то шалит ибо тучка народу под одним ойпи сидит или типа того.
LINUX-ORG-RU ★★★★★
( 03.03.23 22:47:10 MSK )
Ответ на: комментарий от LINUX-ORG-RU 03.03.23 22:45:06 MSK
У тебя позиция «мне должны». Мягко говоря, она некорректна.
easybreezy
( 03.03.23 22:53:01 MSK )
Ответ на: комментарий от easybreezy 03.03.23 22:53:01 MSK
Не, мне никто ничего не должен. Суть в том что есть сайт который отлично открывается в seamonkey и есть cloudflare между ними, который не работает в seamonkey. Забавно просто выходит. Cloudflare не маленькая пушистая конторка, а матёрый зверюга и уж защищать сайты так чтобы на них в принципе невозможно было зайти с ПО по обычным стандартным прописанным в RFC механизмам ну такое себе.
Даже если я переверну слова что seamonkey должен нормально работать с cloudflare то снова получится что я про «мне должны». А это не так.
Я уж не помню УРЛ но пару раз встречал сайты петиции мол далой тормоза, жирновеб и давайте всё использовать разумно, ну что-то такое, при этом один сидит за cloudflare так как своя еле живая VPSка, а второй за ещё чем то. Выглядит всё это комично и грустно, так как порой cloudflare и прочие Qrator’ы необходимы иначе VPSку любой школьник на лопатки положит.
Вот и получается что остаётся только бубнить. А бубнить право неотъемлемое каждого гражданина. А cloudflare должны не мне если уж про это говорить, а владельцам сайтов которые им платят за защиту от дудоса, а не за блокировку трафика от пользователей и их отсеивания.
LINUX-ORG-RU ★★★★★
( 03.03.23 23:14:07 MSK )
Ответ на: комментарий от LINUX-ORG-RU 03.03.23 23:14:07 MSK
Ты можешь предложить свое решение для борьбы с ботами (скорее всего, не сможешь). В любом случае, обычно пользователю нужен сайт, а не наоборот.
easybreezy
( 03.03.23 23:17:04 MSK )
Последнее исправление: easybreezy 03.03.23 23:21:23 MSK (всего исправлений: 1)
Ответ на: комментарий от LINUX-ORG-RU 03.03.23 22:47:10 MSK
Я сколько не пытался перейти на Яндекс, в плане поиска, он почти сразу мне предлагает капчи решать. В итоге, идёт лесом. Пчёлы против мёда.
th3m3 ★★★★★
( 03.03.23 23:22:36 MSK )
Ответ на: комментарий от gtk222 03.03.23 21:45:35 MSK
Понимаю. Но это зависит от настроек, которые выставил админ сайта на CloudFlare. Я тоже им пользуюсь, но не врубаю такую хрень, чтобы пользователи страдали. Виноваты админы сайтов.
th3m3 ★★★★★
( 03.03.23 23:24:03 MSK )
Ответ на: комментарий от th3m3 03.03.23 23:22:36 MSK
И куда ушел? Альтернатив как будто много 🙂
easybreezy
( 03.03.23 23:54:34 MSK )
Последнее исправление: easybreezy 04.03.23 00:02:07 MSK (всего исправлений: 1)
Ответ на: комментарий от th3m3 03.03.23 23:24:03 MSK
тоже им пользуюсь, но не врубаю такую хрень
Скорее всего, твой сайт не особо посещаемый. Будет хотя бы несколько млн хитов в сутки без учёта серч ботов, возможно изменишь мнение. Ну или скрапить начнут с большого пула ip, тоже.
Если что, я с двух сторон про это воюю.
easybreezy
( 03.03.23 23:57:33 MSK )
Последнее исправление: easybreezy 04.03.23 00:00:38 MSK (всего исправлений: 2)
Ответ на: комментарий от easybreezy 03.03.23 23:54:34 MSK
DuckDuckGo везде по умолчанию. Но бывает через него в Гугл поиск перехожу.
th3m3 ★★★★★
( 04.03.23 00:10:25 MSK )
Ответ на: комментарий от th3m3 03.03.23 23:24:03 MSK
Посмотрел за сутки у себя:
Total Requests 20.52M
Проксируется через кф, все защиты выключены, разбираю все запросы на своей стороне самостоятельно.
Так что может ты и прав и эти жс челленджи не нужны. Хотя тут ботов думаю много, более половины хитов в лучшем случае.
easybreezy
( 04.03.23 00:40:06 MSK )
Последнее исправление: easybreezy 04.03.23 00:41:13 MSK (всего исправлений: 1)

Никак. Если сайт выкидывает проверку Cloudflare, я его закрываю. То же с гугловской капчей.
hateyoufeel ★★★★★
( 04.03.23 02:39:57 MSK )
Ответ на: комментарий от th3m3 04.03.23 00:10:25 MSK
Сколько ни пробовал поисковиков, по удобству и результатам поиска уступают яндексу. Правда последний начал настойчиво предлать что-то включить в браузере.
dmitry237 ★★
( 04.03.23 07:57:50 MSK )
Ответ на: комментарий от easybreezy 03.03.23 22:15:48 MSK
Можешь кратко описать как это работает?
Расширение определяет, не пытается ли страница загрузить поддерживаемую капчу. Если пытается, и остались токены от данного вида капчи — платит за капчу токеном и не показывает. Если токенов не осталось — разрешает капче показаться, но после ее решения получает за это пачку токенов.
AEP ★★★★★
( 04.03.23 09:35:00 MSK )

я смотрю icecat в тамошнем git и соответствующе редактирую about:config
То есть ты бездумно накатил какие-то васянонастройки и хочешь чего-то он нас? Разберись, что они меняют, разберись методом исключения какая из них ломает работу проверки Cloudflare.
nebularia ★★
( 04.03.23 10:46:15 MSK )
Ответ на: комментарий от nebularia 04.03.23 10:46:15 MSK
Нет, не бездумно, в каждый новый esr добавляется несколько новых. Всего отключенных настроек — сотни. Я не знаю, что менять, чтобы узнать, что дёргает cloudflare.
gtk222 ★
( 04.03.23 10:52:16 MSK ) автор топика
Ответ на: комментарий от gtk222 04.03.23 10:52:16 MSK
Нет, не бездумно
Я не знаю, что менять, чтобы узнать, что дёргает cloudflare.
То есть всё-таки бездумно. Ты не знаешь, что они делают, но применяешь. Потом всё ломается и ты чему-то удивлён.
nebularia ★★
( 04.03.23 10:53:45 MSK )
Ответ на: комментарий от nebularia 04.03.23 10:53:45 MSK
Меня удивляет, что какая-то там клоудфлара зависит от настроек моего браузера, это определенно, несправедливость. Если бы она хотя бы ошибку выдавала, было бы намного лучше.
gtk222 ★
( 04.03.23 14:49:37 MSK ) автор топика
Тебе нужно почитать про теорию подпольной борьбы и прекратить светиться. За тобой придут в первую очередь.
targitaj ★★★★★
( 04.03.23 16:53:21 MSK )
Ответ на: комментарий от targitaj 04.03.23 16:53:21 MSK
Ну ты насмешил! Желание отключить эту дебильную проверку cloudflare — необычное? Будто ты не пользуешься ublock-ом. За тобой надо сразу идти!
gtk222 ★
( 04.03.23 16:56:26 MSK ) автор топика
Seamonkey впринципе кривое поделие, которое отстало от современного вэба лет на 15.
sbu_shpigun ★
( 05.03.23 12:53:46 MSK )
Ответ на: комментарий от gtk222 04.03.23 14:49:37 MSK
Задача Cloudflare — определить, что ты не бот. Настройками (например условный resistFingerprinting) ты им сильно мешаешь это делать автоматически, так что сиди и вводи капчу.
nebularia ★★
( 06.03.23 05:08:54 MSK )
Ответ на: комментарий от nebularia 06.03.23 05:08:54 MSK
Если бы. Оно вообще циклится на вводе картинки. Верифицирует бесконечно. Дальше не пускает.
Настройки по слову finger
apz.gtk.touchpad_pinch.three_fingers.enabled false browser.contentblocking.fingerprinting.preferences.ui.enabled false browser.contentblocking.report.fingerprinter.url gestures.enable_single_finger_input true layout.css.font-visibility.resistFingerprinting 1 privacy.resistFingerprinting false privacy.resistFingerprinting.autoDeclineNoUserInputCanvasPrompts true privacy.resistFingerprinting.exemptedDomains *.example.invalid privacy.resistFingerprinting.jsmloglevel Warn privacy.resistFingerprinting.randomDataOnCanvasExtract true privacy.resistFingerprinting.reduceTimerPrecision.jitter true privacy.resistFingerprinting.reduceTimerPrecision.microseconds 1000 privacy.resistFingerprinting.target_video_res 480 privacy.resistFingerprinting.testGranularityMask 0 privacy.trackingprotection.fingerprinting.enabled true services.sync.prefs.sync.privacy.resistFingerprinting false services.sync.prefs.sync.privacy.resistFingerprinting.reduceTimerPrecision.jitter false services.sync.prefs.sync.privacy.resistFingerprinting.reduceTimerPrecision.microseconds false services.sync.prefs.sync.privacy.trackingprotection.fingerprinting.annotate.enabled false services.sync.prefs.sync.privacy.trackingprotection.fingerprinting.enabled false urlclassifier.features.fingerprinting.annotate.blacklistTables base-fingerprinting-track-digest256 urlclassifier.features.fingerprinting.annotate.whitelistTables mozstd-trackwhite-digest256,google-trackwhite-digest256 urlclassifier.features.fingerprinting.blacklistTables base-fingerprinting-track-digest256 urlclassifier.features.fingerprinting.whitelistTables resistFingerprinting настройки по-умолчанию.
Только browser.contentblocking.fingerprinting.preferences.ui.enabled false
вручную выставлены и services.sync* , тоже.
Как отключить CloudFlare и зачем?
[urlspan]Cloudflare.com[/urlspan] — многие вебмастера знают этот CDN сервис, который один из немногих предоставляет свои услуги (в ограниченном режиме, правда) БЕСПЛАТНО.
Я тоже долгое время пользоваться услугами этого сервиса, но сегодня настал час ИКС. Почему я решил перестал пользоваться Cloudflare? Как отключить CloudFlare если он создает проблемы?
Сегодня мне пришло письмо из [urlspan]этого отличного сервиса[/urlspan], который позволяет бесплатно сделать аудит сайта — и я его сделал для своего сайта https://aliprofi.ru. Среди некоторых ошибок я увидел вот это:

Мой белый и пушистый сайт про алиэкспресс попал в список запрещенных сайтов! Но как такое могло произойти?
Я стал проверять свой сайт по доменному имени [urlspan]в реестре запрещенных сайтов[/urlspan] — там его не было. Тогда я решил проверить сайт по IP, который узнать можно в любом сервисе:

Показало адрес 104.28.22.165 — но это не адрес моего сервера, а адрес Cloudflare. Мой адрес совсем другой — 185.58.207.192:

Решил я проверить этот IP в реестре запрещенных сайтов и тут же получил ответ на свой вопрос:

Мой сайт оказался на одном IP с каким-то заблокированным сайтом и попал под раздачу. А это значит, что в России многие люди не смогут зайти на него, так как их провайдер блокирует к нему доступ.
Одно утешает, что далеко не все провайдеры четко следуют этому списку. У меня в январе этого года была та же история с сайтом про Linux, я приехал в гости в Россию и с удивлением обнаружил, что мой сайт блокирует один из провайдеров по этой же самой причине.
Какой можно сделать вывод? Нужно или отказаться от услуг cloudflare, или переходить на платный тариф, так как там скорее всего (не уверен) можно получить статичный IP, не заблокированный в России.
Вот такая история, решил вас предупредить, чтобы и с вами не случилось такого. Кстати, этот же мой сайт заблокировали в сети Вконтакте, я только вчера вел с ними переписку:

Может его заблокировали по этой же причине? А может и нет, но так или иначе проблему я вовремя обнаружил и решил, и это радует!
Как убрать проверку «Checking your browser before accessing. » на сайтах?
В последнее время требуется пользоваться сайтами, требующими постоянное соединение с сервером, однако минут через 7-10 оказывается, что я не в сети, хотя с интернет-соединением проблем не было, а при обновлении страницы появляется проверка браузера, т.е. «Checking your browser before accessing. » от Cloudflare, соответственно это очень неудобно и поэтому упускаю большую часть прибыли, т.к. просто невозможно постоянно проверять, онлайн я или нет.
Из-за чего подобное происходит? Можно ли убрать такую проверку браузера через каждые несколько минут? Что для этого нужно?