«Сканер-ВС» – средства защиты информации России
«Сканер-ВС» – это отечественное средство защиты информации и универсальный инструмент для тестирования, мониторинга, контроля и анализа защищенности информационных систем.
Решение включено в единый реестр российского ПО и имеет сертификаты:
– Минобороны России № 3872;
– ФСТЭК России № 2204.
Эксплуатационные характеристики
«Сканер-ВС» разработан на базе дистрибутива Kali linux, содержит средства локального аудита паролей для ОС Windows и Linux, и поддерживает возможность подбора паролей по более чем 20-ти сетевым протоколам – HTTP, SMTP, POP, FTP, SSH и др.
Поставляется в виде загрузочного носителя (LiveUSB – флешка /LiveCD — диск), который содержит набор предустановленного программного обеспечения. Интуитивно понятный интерфейс позволяет настраивать параметры для проведения аудита и контролировать работу сканера.
- Выявление, анализ и устранение уязвимостей.
- Контроль установки обновлений программного обеспечения (ПО), включая обновление ПО средств защиты информации (СЗИ).
- Контроль работоспособности, параметров настройки и правильности функционирования ПО и СЗИ.
- Контроль состава технических средств, ПО и СЗИ.
- Контроль подключения машинных носителей персональных данных, уничтожение или обезличивание при их передаче.
- Регламентация и контроль использования в информационной системе технологий беспроводного доступа.
- Контроль целостности информации, содержащейся в базах данных информационной системы.
- Инвентаризация информационных ресурсов.
- Проведение внутренних аудитов.
- Соответствие требованиям нормативных документов, определяющих необходимость проведения контроля эффективности СЗИ.
Процесс запуска сканера:
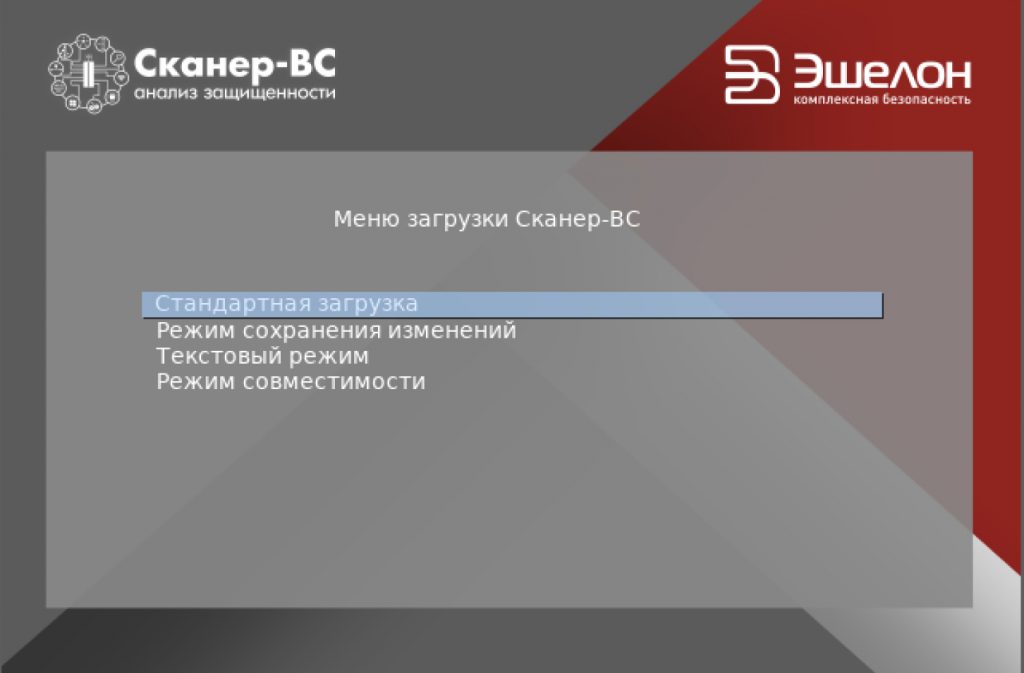
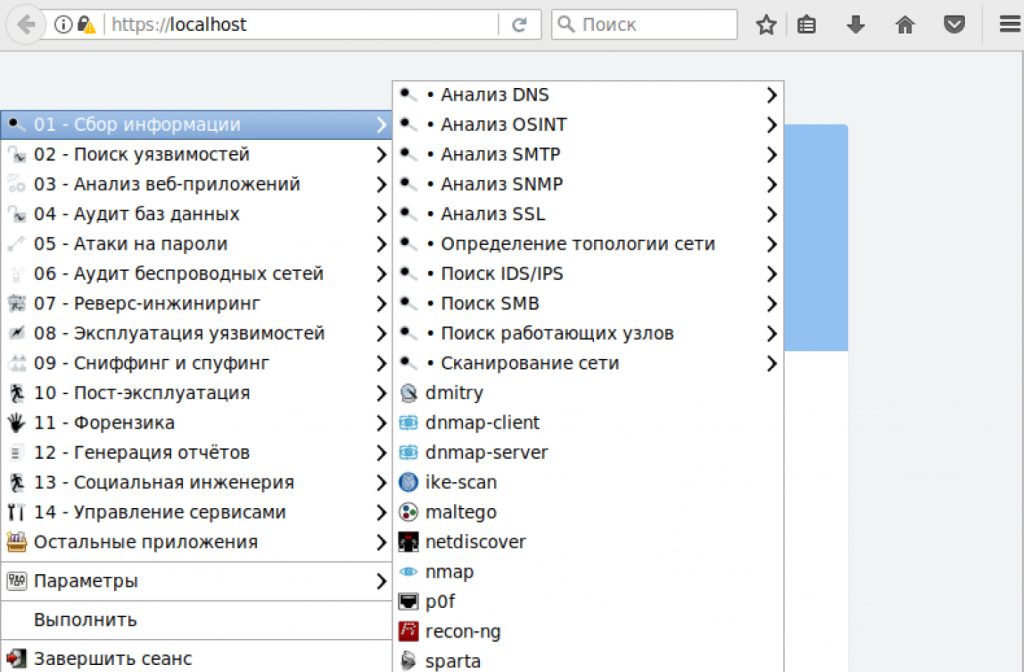
Для проведения веб-аудитов посредством Сканера-ВС, инструменты могут меняться. Базовый набор:
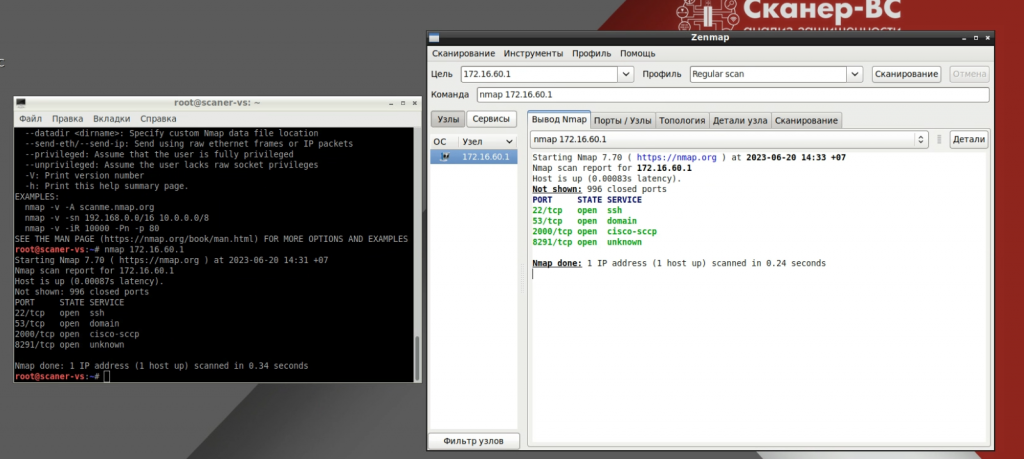
- сбор информации: nmap, zenmap;
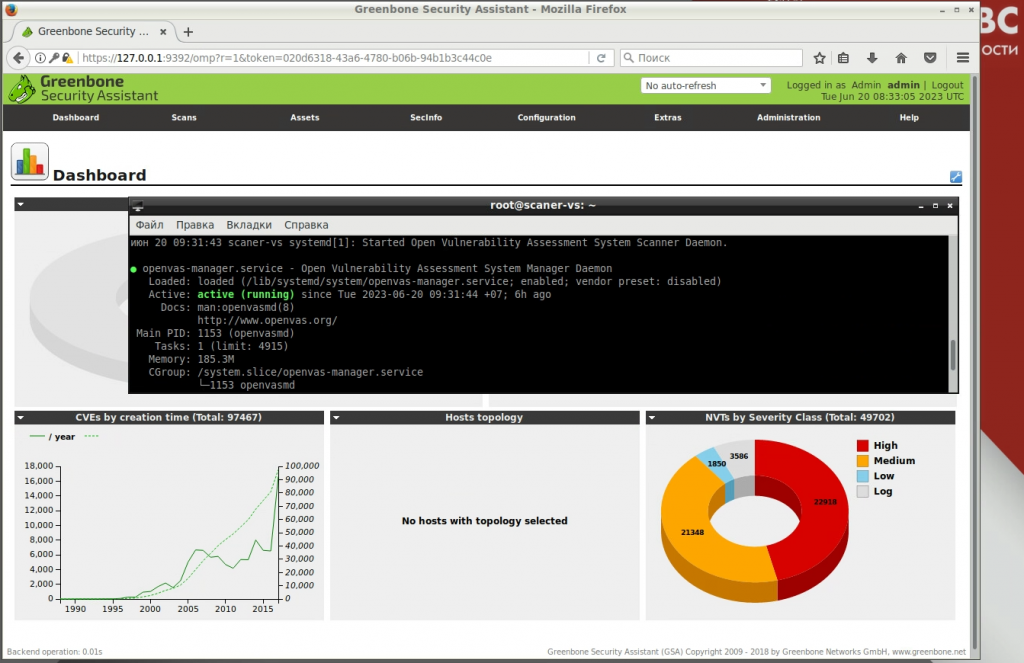
- поиск уязвимостей: OpenVAS, nikto;
- анализ веб-приложений: wpscan, burpsuite, owasp-zap;
- атаки на пароли: john, johnny;
- эксплуатация уязвимостей: metasploit framework;
- сниффинг: wireshark.
Примеры использования утилит:
Использовали встроенную утилиту OpenVAS для сканирования сетевых устройств на наличие уязвимостей:
Интерфейс
Блок «Рабочее окно» – область интерфейса «Сканера-ВС», в которой отображается информация о ходе выполнения задач.
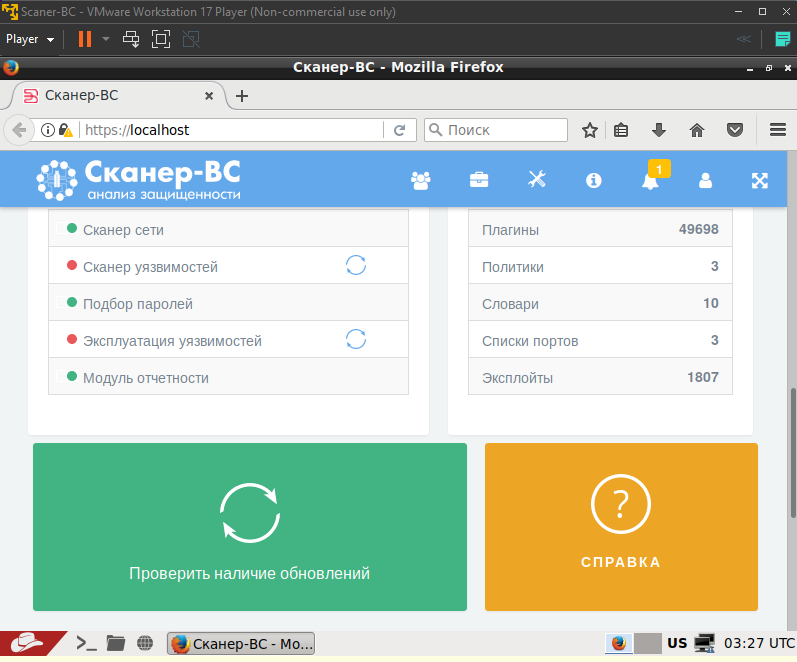
Панель навигации

Процесс эксплуатации
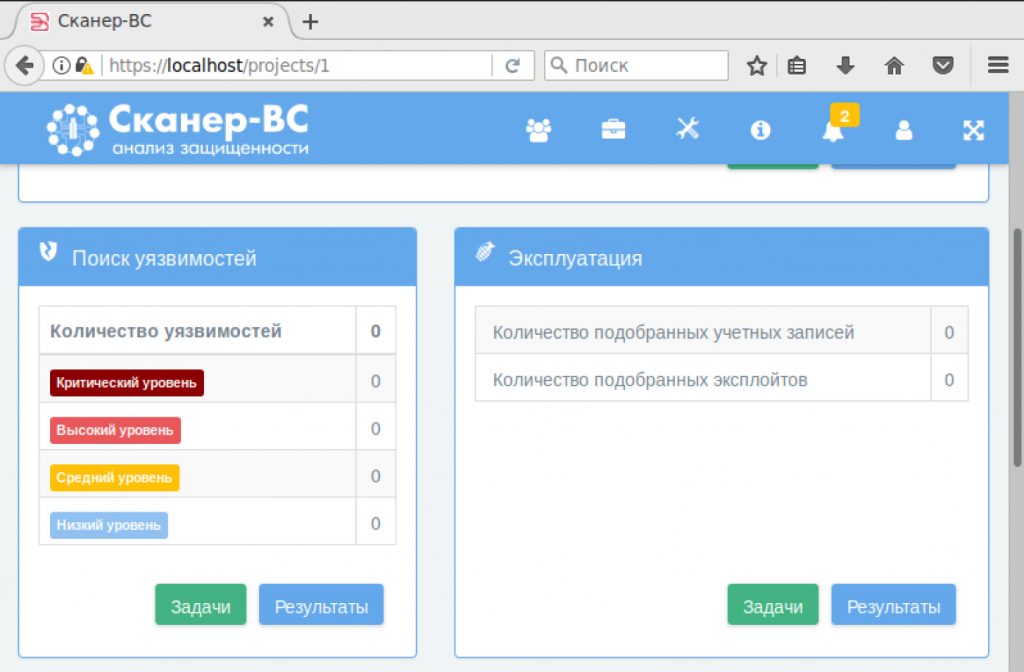
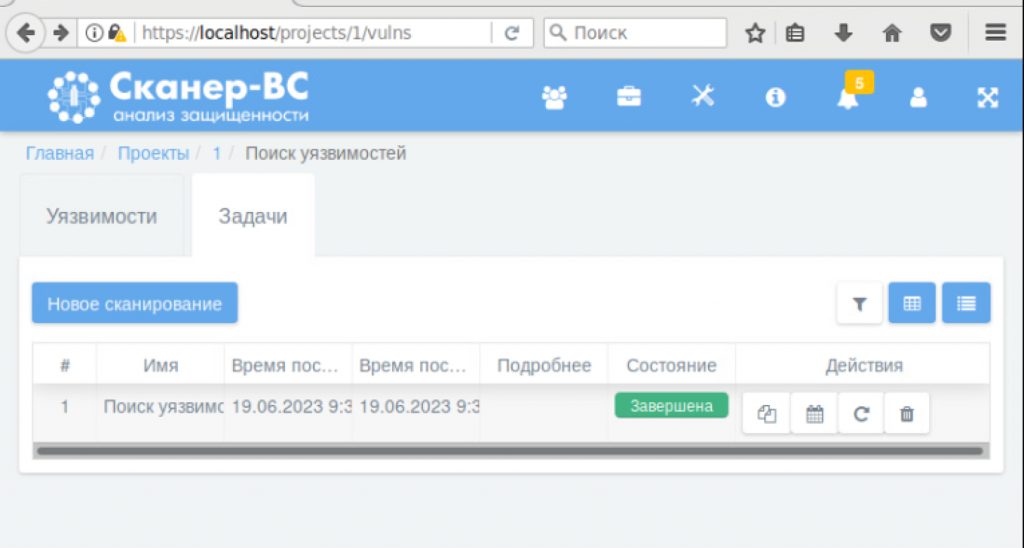
Для каждого нового тестирования создается проект, включающий исходные данные и результаты в виде сгенерированного отчета.
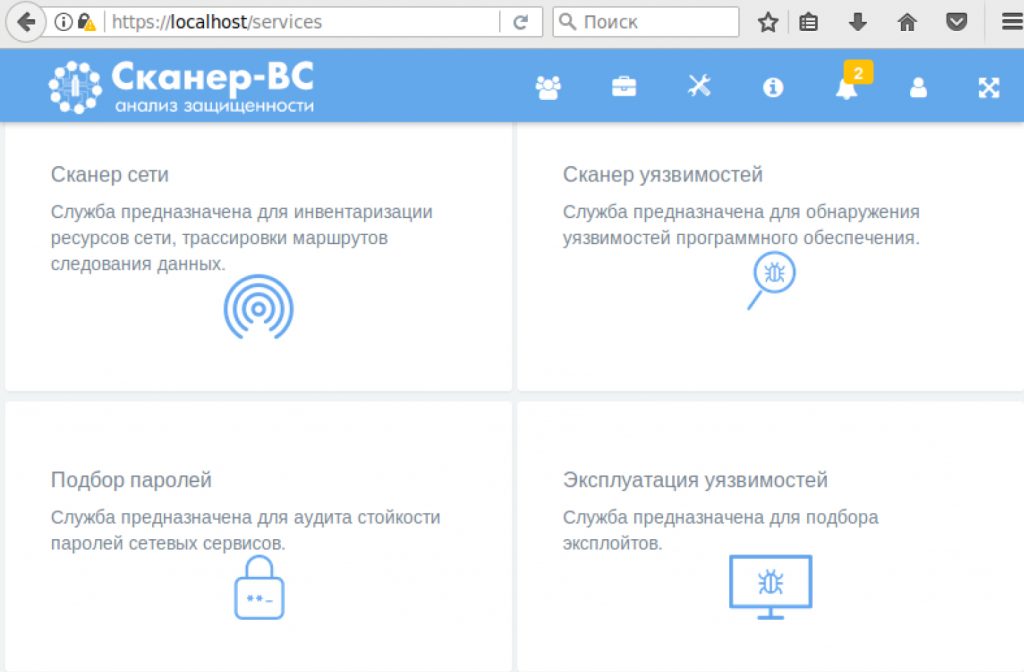
Сканер уязвимостей – безагентное сканирование на наличие уязвимостей как с учетной записью администратора, так и без нее. После проведения формируется отчет с техническими рекомендациями по устранению недостатков.
Сканер сети – обнаружение, сканирование и проведение активных и пассивных атак методом подбора паролей в беспроводных сетях с WEP, WPA и WPA-2 шифрованием, а также проверка стойкости паролей сетевых сервисов, требующих авторизации.
Поиск эксплойтов – использовали для проведения тестирования возможности несанкционированного удаленного использования ресурсов компьютера.
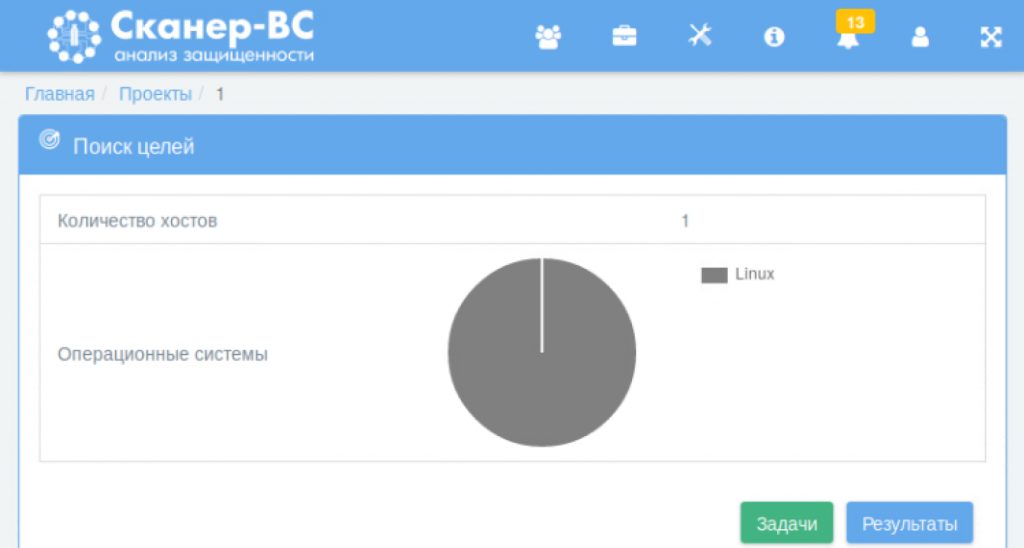
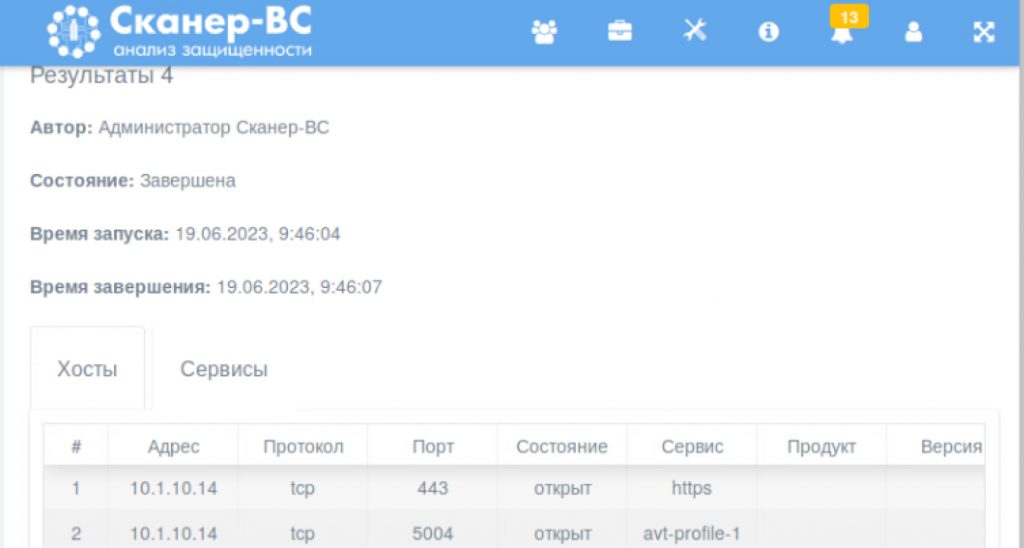
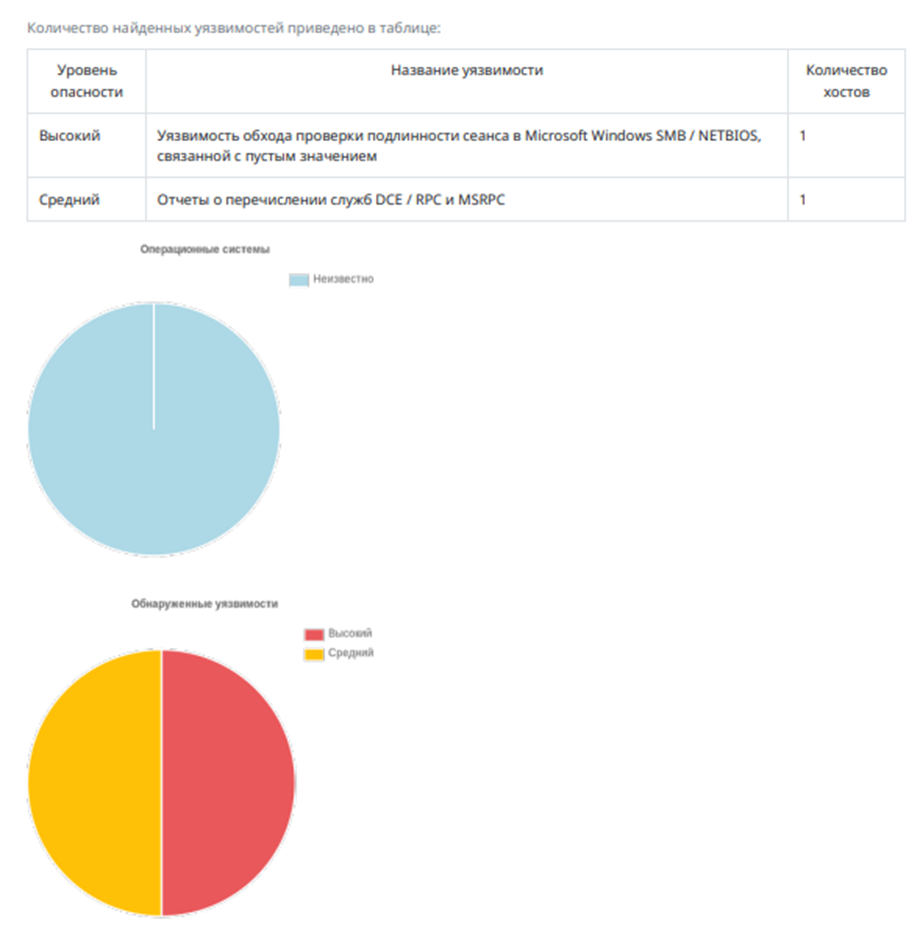
Примеры эксплуатации Сканера-ВС представлены далее:
Уязвимости решения
- Выявлены небезопасные или криптографически слабые типы безопасности, не предназначенные для использования в ненадежных сетях. Нужно фильтровать входящий трафик на уязвимые порты.
- Для входа в систему по протоколу SMB используется ряд известных учетных данных по умолчанию. Поэтому пароль необходимо менять сразу.
- Слабые комплекты шифров SSL / TLS. Конфигурация должна быть изменена так, чтобы он больше не принимал слабые комплекты шифров.
- Использование уязвимых сервисов и протоколов.
Из достоинств стоит отметить, что для проведения аудита не потребовалась установка дополнительных компонентов, благодаря возможности запуска с загрузочного носителя. Интерфейс интуитивно понятен, потому работать с решением достаточно просто.
Порадовал ассортимент инструментария, а также “подготовленность” с точки зрения требований регуляторов, определяющих необходимость проведения контроля эффективности средств защиты информации
– Василий Смирнов, Teamlead по защите вычислительной инфраструктуры и веб-приложений команды Cortel.
Чтобы выполнить организационные и технические меры в соответствии с 152-ФЗ (УЗ-2) и 17 приказом ФСТЭК (К2), мы используем «Сканер-ВС» для проведения анализа уязвимостей инфраструктуры Safe Cloud 152-ФЗ.
Надеемся, материал был полезен. В следующем разберём программный комплекс Kaspersky Endpoint Security, который также используем для защиты Safe Cloud 152-ФЗ.
Сканер вс что это
Унифицированный интуитивно-понятный пользовательский интерфейс
Отчетность
Единая среда для проведения тестирования и формирования отчетов, содержащих различную информацию в зависимости от выбранной степени детализации
Исполнение
Исполнение в виде загрузочного носителя позволяет проводить тестирование защищенности разделенных сегментов сети без внесения изменений в конфигурацию сетевого оборудования
Хотите узнать больше?
Новости
Обновления базы уязвимостей «Сканер-ВС»
Мы выпустили очередные обновления базы уязвимостей сканера безопасности в составе «Сканер-ВС». Набор обновлений позволяет обнаруживать уязвимости в следующих категориях: Идентификаторы БДУ Идентификаторы CVE Для получения
Обновления базы уязвимостей «Сканер-ВС»
Мы выпустили очередные обновления базы уязвимостей сканера безопасности в составе «Сканер-ВС». Набор обновлений позволяет обнаруживать уязвимости в следующих категориях: Идентификаторы БДУ Идентификаторы CVE Для получения
Обновления базы уязвимостей «Сканер-ВС»
Мы выпустили очередные обновления базы уязвимостей сканера безопасности в составе «Сканер-ВС». Набор обновлений позволяет обнаруживать уязвимости в следующих категориях: Идентификаторы БДУ Идентификаторы CVE Для получения
Обновления базы уязвимостей «Сканер-ВС»
Мы выпустили очередные обновления базы уязвимостей сканера безопасности в составе «Сканер-ВС». Набор обновлений позволяет обнаруживать уязвимости в следующих категориях: Идентификаторы БДУ Идентификаторы CVE Для получения
Обновления базы уязвимостей «Сканер-ВС»
Мы выпустили очередные обновления базы уязвимостей сканера безопасности в составе «Сканер-ВС». Набор обновлений позволяет обнаруживать уязвимости в следующих категориях: Идентификаторы БДУ Идентификаторы CVE Для получения
Обновления базы уязвимостей «Сканер-ВС»
Мы выпустили очередные обновления базы уязвимостей сканера безопасности в составе «Сканер-ВС». Набор обновлений позволяет обнаруживать уязвимости в следующих категориях: проверки безопасности Windows: Microsoft Bulletins; проверки
Карта сайта
- Описание
- Скачать демо
- Материалы
- Контакты
- Версия для тестирования
- Сертифицированная версия
- Активация Сканер-ВС
- Сканерозамещение
- Главная страница
- Скачивание Демо Сканер-ВС
Поиск по сайту
Контакты
- 107023, г. Москва, ул. Электрозаводская, д. 24 (вход со стороны 2-го Электрозаводского переулка).
- +7 (495) 223-23-92
- sales@npo-echelon.ru
Возможности Сканер-ВС
«Сканер-ВС» включает в себя набор модулей, позволяющих выполнять следующие задачи.
Сетевой аудит
- Инвентаризация ресурсов сети — контроль появления новых сетевых узлов и сервисов, идентификация ОС и приложений, трассировка маршрутов передачи данных, построение топологии сети организации.
- Поиск уязвимостей — безагентное сканирование на наличие уязвимостей как с учетной записью администратора, так и без нее. Формирование отчета с техническими рекомендациями по устранению обнаруженных брешей в защите.
- Сетевой аудит стойкости паролей — проверка стойкости паролей практически всех сетевых сервисов, требующих авторизации (поддерживается более 20 протоколов: HTTP, SMTP, POP, FTP, SSH и др.). В комплексе предустановлены словари, содержащие самые распространенные пароли (имена, числовые, клавиатурные последовательности и т.д.).
- Подбор эксплойтов — поиск подходящих эксплойтов на основе собранной информации об узле.
- Перехват и анализ сетевого трафика — перехват и анализ трафика, фильтрация содержимого передаваемых данных, а также реализация атак типа MITM (Man In The Middle, «Человек посередине»).
- Аудит беспроводных сетей — обнаружение, сканирование и проведение активных и пассивных атак методом подбора паролей в беспроводных сетях с WEP, WPA и WPA-2 шифрованием.
- Аудит обновлений ОС Windows — аудит установленных обновлений для ОС Windows 7, 8.1, 10, Server 2012, 2012-R2 и 2016.
- Аудит ОС «Astra Linux Special Edition» — аудит настроек комплекса средств защиты ОС специального назначения «Astra Linux Special Edition» по требованиям безопасности.
Локальный аудит
- Локальный аудит стойкости паролей — аудит стойкости паролей для операционных систем семейства Windows (7, 8.1, 10) и Linux (МСВС, Linux XP, Astra Linux и др.).
- Поиск остаточной информации — поиск остаточной информации по ключевым словам на носителях данных (жестких дисках, USB-устройствах, дискетах, оптических дисках) вне зависимости от файловой структуры.
- Гарантированная очистка информации — очистка информации на носителях данных путем многократного затирания файлов по стандартам ГОСТ, BSI, FIPS, DoD предотвращает восстановление информации. Также доступна функция безопасного затирания свободного места на носителях данных, предусмотрена защита от удаления системных файлов, совместимо с модулем поиска остаточной информации.
- Аудит установленного аппаратного и программного обеспечения — инвентаризация программных и аппаратных средств локальной системы, включая параметры установленных операционных систем, программное обеспечение, информацию о пользователях системы, историю подключений к беспроводным сетям, данные системных, коммуникационных и периферийных устройств (центральный процессор, материнская плата, мост, оперативная память и др.), в том числе носителей информации и USB-устройств. Функция сравнения отчетов позволяет отслеживать изменения конфигурации системы.
- Контроль целостности — подсчет контрольных сумм заданных папок и файлов по 13 алгоритмам, включая алгоритмы высокой стойкости к атакам ГОСТ Р 34.11-94, ГОСТ Р 34.11-2012.
Сканер-ВС
«Сканер-ВС» — комплекс тестирования защищенности с интуитивно понятным пользовательским интерфейсом. Позволяет организовать постоянный контроль защищенности информационных ресурсов организации любого масштаба посредством своевременного обнаружения уязвимостей в системном и прикладном ПО, а также средствах защиты информации. «Сканер-ВС» включен в единый реестр российских программ для электронных вычислительных машин и баз данных (реестр российского ПО) приказом Минкомсвязи России от 18.03.2016 и сертифицирован ФСТЭК России и Минобороны России.
Сканер-ВС
Ключевые функции
- организация выделенного или виртуального рабочего места администратора безопасности;
- возможность применения при проведении сертификационных и аттестационных испытаний;
- еженедельно обновляемая база уязвимостей, совместимая с БДУ ФСТЭК России, содержит почти 60 000 проверок и позволяет обнаруживать уязвимости до того, как это сделают злоумышленники;
- отсутствует привязка к конкретным IP-адресам. Лицензия ограничивает только количество IP-адресов, которые можно сканировать одновременно;
- интуитивный интерфейс пользователя, в котором можно разобраться за 5 минут, позволяет поручить задачу по регулярному контролю защищенности начинающему ИТ-специалисту;
- наличие исполнения в виде загружаемого носителя позволяет проверять защищенность изолированных компьютерных сетей без вмешательства в имеющуюся инфраструктуру;
- наличие бесплатного обучения по продукту в форме вебинаров, курсов повышения квалификации по тестированию защищенности в учебном центре «Эшелон», а также обучающих видеоматериалов.
Функциональные возможности по тестированию защищенности.
«Сканер-ВС» включает в себя набор модулей, позволяющих выполнять следующие задачи.
- Инвентаризация ресурсов сети — комплекс «Сканер-ВС» позволяет организовать контроль появления новых сетевых узлов и сервисов.
- Поиск уязвимостей — безагентное сканирование на наличие уязвимостей как с учетной записью администратора, так и без нее. Формирование отчета с техническими рекомендациями по устранению найденных недостатков.
- Сетевой аудит стойкости паролей —проверка стойкости паролей практически всех сетевых сервисов, требующих авторизации (поддерживается более 20 протоколов: HTTP, SMTP, POP, FTP, SSH и др.). В комплексе предустановлены словари, содержащие самые распространенные пароли.
- Подбор эксплойтов — на основе собранной информации об узле комплекс позволяет подобрать подходящие эксплойты.
- Перехват и анализ сетевого трафика — комплекс «Сканер-ВС» предоставляет широкие возможности для перехвата и анализа трафика, фильтрации содержимого передаваемых данных, а также реализации атак типа MITM (Man In The Middle, «Человек посередине»), а именно: ARP poisoning, ICMP redirect, Port stealing, DHCP spoofing. Поддерживается перехват парольной информации для TELNET, FTP, POP, RLOGIN, SSH1, ICQ, SMB, MySQL, HTTP, HTTPS и др.
- Аудит беспроводных сетей — комплекс «Сканер-ВС» позволяет обнаруживать, сканировать и проводить активные и пассивные атаки на подбор паролей в беспроводных сетях с WEP, WPA, WPA-2 шифрованием.
- Аудит обновлений ОС Windows — комплекс «Сканер-ВС» позволяет определить неустановленные обновления для ОС Windows XP, Vista, 7, 8, 10, server 2008, 2012. 2012-R2 и 2016.
- Аудит ОС «Astra Linux Special Edition» — комплекс «Сканер-ВС» позволяет провести аудит настроек комплекса средств защиты ОС специального назначения «Astra Linux Special Edition» по требованиям безопасности.
- Локальный аудит стойкости паролей — комплекс «Сканер-ВС» позволяет провести локальный аудит стойкости паролей для операционных систем семейства Windows (NT, 2000, 2003, 2008, XP, Vista, 7, 8, 10) и Linux (МСВС, Linux XP, Astra Linux и др.).
- Поиск остаточной информации — в комплекс «Сканер-ВС» включено средство поиска остаточной информации по ключевым словам на носителях данных (жестких дисках, USB-устройствах, дискетах, оптических дисках) вне зависимости от файловой структуры.
- Гарантированная очистка информации — модуль гарантированной очистки информации на носителях данных производит многократное затирание файлов по стандартам ГОСТ, BSI, FIPS, DoD, что гарантированно предотвращает восстановление информации. Также доступна функция безопасного затирания свободного места на носителях данных, предусмотрена защита от удаления системных файлов, совместимо с модулем поиска остаточной информации.
- Аудит установленного аппаратного и программного обеспечения — комплекс «Сканер-ВС» позволяет провести инвентаризацию программных и аппаратных средств локальной системы: определение параметров установленных операционных систем, программное обеспечение, информация о пользователях системы, история подключений к беспроводным сетям, идентификация системных, коммуникационных и периферийных устройств (центральный процессор, материнская плата, мост, оперативная память и др.), в том числе носителей информации и USB-устройств. Есть функция сравнения отчетов, чтобы отслеживать изменения конфигурации локальной системы.
- Контроль целостности — комплекс «Сканер-ВС» позволяет рассчитывать контрольные суммы заданных папок и файлов по 13 алгоритмам, включая алгоритмы высокой стойкости к атакам ГОСТ Р 34.11-94, ГОСТ Р 34.11-2012.
Сканер ВС
Цена указана на средство анализа защищенности «Сканер-ВС». Лицензия на 4 IP адреса на 1 год (рег. № 231). Для заказа большего количества лицензий или других продуктов Сканер-ВС, оставьте заявку.
Наши специалисты ответят на любой интересующий вопрос
Задать вопрос
Сканер-ВС — система комплексного анализа защищенности, позволяющая обеспечить своевременное выявление уязвимостей в ИТ-инфраструктуре организаций любого масштаба. С помощью Сканера-ВС можно проводить тестирование на проникновение, сканирование уязвимостей, а также анализ конфигурации, организовать непрерывный контроль защищенности.
Использование «Сканер-ВС» позволяет обеспечить непрерывный мониторинг защищенности информационных систем, а также повысить эффективность деятельности IT-подразделений и служб безопасности.
Сканер ВС лицензии и цены:
| Артикул | Название | Цена | Описание |
|---|---|---|---|
| SCANER-VS-5-04-F | Средство анализа защищенности «Сканер-ВС». Лицензия на 4 IP адреса на 1 год (рег. № 231) | 5 500 ₽ | Лицензия ПО «Сканер-ВС» на 1 год. 1 год обновления базы уязвимостей и технической поддержки. Сертификат ФСТЭК России по 4 уровню доверия. |
| SCANER-VS-5-08-F | Средство анализа защищенности «Сканер-ВС». Лицензия на 8 IP адреса на 1 год (рег. № 231) | 11 000 ₽ | Лицензия ПО «Сканер-ВС» на 1 год. 1 год обновления базы уязвимостей и технической поддержки. Сертификат ФСТЭК России по 4 уровню доверия. |
| SCANER-VS-5-16-F | Средство анализа защищенности «Сканер-ВС». Лицензия на 16 IP адреса на 1 год (рег. № 231) | 22 000 ₽ | Лицензия ПО «Сканер-ВС» на 1 год. 1 год обновления базы уязвимостей и технической поддержки. Сертификат ФСТЭК России по 4 уровню доверия. |
| SCANER-VS-5-32-F | Средство анализа защищенности «Сканер-ВС». Лицензия на 32 IP адреса на 1 год (рег. № 231) | 38 500 ₽ | Лицензия ПО «Сканер-ВС» на 1 год. 1 год обновления базы уязвимостей и технической поддержки. Сертификат ФСТЭК России по 4 уровню доверия. |
| SCANER-VS-5-64-F | Средство анализа защищенности «Сканер-ВС». Лицензия на 64 IP адреса на 1 год (рег. № 231) | 55 000 ₽ | Лицензия ПО «Сканер-ВС» на 1 год. 1 год обновления базы уязвимостей и технической поддержки. Сертификат ФСТЭК России по 4 уровню доверия. |
| SCANER-VS-5-128-F | Средство анализа защищенности «Сканер-ВС». Лицензия на 128 IP адреса на 1 год (рег. № 231) | 88 000 ₽ | Лицензия ПО «Сканер-ВС» на 1 год. 1 год обновления базы уязвимостей и технической поддержки. Сертификат ФСТЭК России по 4 уровню доверия. |
| SCANER-VS-5-256-F | Средство анализа защищенности «Сканер-ВС». Лицензия на 256 IP адреса на 1 год (рег. № 231) | 110 000 ₽ | Лицензия ПО «Сканер-ВС» на 1 год. 1 год обновления базы уязвимостей и технической поддержки. Сертификат ФСТЭК России по 4 уровню доверия. |
| SCANER-VS-5-512-F | Средство анализа защищенности «Сканер-ВС». Лицензия на 512 IP адреса на 1 год (рег. № 231) | 165 000 ₽ | Лицензия ПО «Сканер-ВС» на 1 год. 1 год обновления базы уязвимостей и технической поддержки. Сертификат ФСТЭК России по 4 уровню доверия. |
| SCANER-VS-5-1024-F | Средство анализа защищенности «Сканер-ВС». Лицензия на 1024 IP адреса на 1 год (рег. № 231) | 297 000 ₽ | Лицензия ПО «Сканер-ВС» на 1 год. 1 год обновления базы уязвимостей и технической поддержки. Сертификат ФСТЭК России по 4 уровню доверия. |
| SCANER-VS-5-unl-F | Средство анализа защищенности «Сканер-ВС». Лицензия без ограничения IP адресов на 1 год (рег. № 231) | 880 000 ₽ | Лицензия ПО «Сканер-ВС» на 1 год. 1 год обновления базы уязвимостей и технической поддержки. Сертификат ФСТЭК России по 4 уровню доверия. |
Преимущества Сканер-ВС:
- возможность работы в режиме Live USB, а также развертывания в ИТ-инфраструктуре предприятия с поддержкой одновременной удаленной работы пользователей.
- еженедельно обновляемая база уязвимостей, совместимая с банком данных угроз безопасности информации (БДУ) ФСТЭК России, содержит более 45 000 проверок.
- интуитивно понятный пользовательский интерфейс.
- документированный программный интерфейс для интеграции с SIEM-системами.
- гибкий конструктор отчетов, который позволяет получать короткие и информативные отчеты. Поддерживаются различные шаблоны отчетов: краткий (группировка по уязвимостям), полный (группировка по хостам), динамический (динамика изменения состояния хоста во времени), экспорт в различные форматы: HTML, PDF, DOC, CSV.
- лицензия ограничивает количество IP-адресов, которые можно сканировать одновременно, отсутствует привязка к конкретным IP-адресам.
- обучение по продукту в форме вебинаров и очных курсов повышения квалификации в учебном центре «Эшелон».
- возможность применения при проведении сертификационных и аттестационных испытаний;
- совместимость с ОС Astra Linux SE;
- наличие сертификатов ФСТЭК России и Минобороны России.

Сертификаты соответствия Сканер-ВС
Минобороны России №3872, подтверждающий выполнение требований Приказа МО РФ, в том числе :
- руководящего документа «Защита от несанкционированного доступа к информации. Часть 1. Программное обеспечение средств защиты информации. Классификация по уровню контроля отсутствия недекларированных возможностей» (Гостехкомиссия России, 1999) — по 2 уровню контроля;
- требованиям по соответствию реальных и декларируемых в документации функциональных возможностей.
ФСТЭК России №2204, подтверждающий выполнение требований:
- руководящего документа «Требования по безопасности информации, устанавливающие уровни доверия к средствам технической защиты информации и средствам обеспечения безопасности информационных технологий» (ФСТЭК России, 2018) – по 4 уровню доверия и технических условий.
Сканер сети «Сканер-ВС» включен в единый реестр российских программ для электронных вычислительных машин и баз данных (реестр российского ПО). Приказ Минкомсвязи России от 18.03.2016г. №23.