Как стать белым хакером
Давайте угадаю — вам с детства нравились фильмы про шпионов. Вы не особенно интересовались учебой, но у вас были нормальные отметки. Вы схватывали все быстрее остальных. И с юности вас тянуло к компьютерам. Что-то внутри вас тянулось к хакерскому сообществу, но вы понимали, что вы хороший человек и не хотите портить жизнь другим людям или оказаться в тюрьме.
Как же быть, спросите вы. Ответ: стать «белым» хакером, чтобы совершать все эти нелегальные вещи без риска получить срок, но зарабатывая при этом деньги.
Хочу сразу предупредить — я не эксперт. Я лишь однажды смог устроиться на легальную хакерскую работу (и занимаюсь ей до сих пор). Но я много работал в других IT-секторах, мечтая заняться безопасностью. В итоге мне удалось пообщаться со множеством людей и прочитать много полезной информации.
Не существует универсального способа получения вашей первой работы в сфере информационного безопасности. Недавно в Твиттере запустили хэштег #MyWeirdPathToInfosec, по которому можно было прочитать истории разных людей о том, как они устроились в эту сферу. Они были совершенно разными — кто-то побывал в тюрьме (не лучший вариант), кто-то раньше был музыкантом, некоторые устроились сразу после колледжа, кому-то предложили работу после взлома компании и рассказа о том, как это было сделано (тоже не советую этот вариант).
Главное, смотреть по сторонам — карьерные возможности часто приходят из самых неожиданных мест.
Мой путь в сферу кибербезопасности
Помню свой первый «хакерский» опыт. Мне было около десяти лет, и я научился локально сохранять веб-страницы. Я зашел на главную страницу Google, скачал ее и отредактировал в Блокноте так, чтобы на ней появился текст «Здесь был Люк!». Когда я открыл отредактированную страницу, я был в восторге. Мне казалось, что я обманул Google. Того и гляди, в дверь начнут стучать агенты ФБР. Может, рассказать родителям, пока не обнаружили?

Кадр из сериала Mr. Robot
В мое время не было никаких сайтов с челленджами для хакеров. Тогда вообще почти не было никакой информации, во всяком случае я мало что находил. Моим первым источником информации о хакерстве стал сайт Каролин Мейнел под названием «Руководство по безопасному (по большей части) хакингу». Руководства были набраны шрифтом Comic Sans, который считается признаком дурного вкуса у дизайнеров из девяностых и нулевых. Среди них были такие классические гиды, как «Telnet: главный инструмент хакинга» и «Как хакать с помощью Windows XP часть 1: магия DOS». Их до сих пор можно найти на сайте.
После окончания школы я устроился в сферу IT, начал учиться компьютерным наукам, почти закончил образование, но меня отчислили. Затем стал бакалавром музыки и начал работать музыкантом. Несколько лет я выступал на круизных лайнерах, потом познакомился с будущей женой, уехал в Великобританию, женился, вернулся в Австралию и устроился веб-разработчиком.
Все это время моя любовь к хакерству не угасала. Мне никогда не нравилась разработка. У меня была прекрасная работа с отличными коллегами, но она не вызывала у меня никаких эмоций. Однажды я работал над проектом, связанным с электронной коммерцией и конфиденциальной информацией, и мой начальник предложил мне пройти курсы по безопасности данных. Я написал генеральному директору местного агентства кибербезопасности и спросил, какие курсы он может порекомендовать. Он посоветовал пройти сертификацию OSCP, что я и сделал.

Кадр из сериала Mr. Robot
Пожалуй, это был поворотный момент в моей карьере. На обучение ушло два месяца. и все свободное время я посвящал изучению хакерского искусства. Даже когда я уставал, я не мог заснуть по ночам, потому что мой мозг не переставая думал о задачах. Тогда я понял, что именно хакинг, а не разработка станет моей работой.
Через месяц или два после сдачи OSCP я прошел хакер-челлендж в сети и устроился на первую работу в агентство по кибербезопасности через рекрутера, который опубликовал задание.
Но хватит обо мне. Вот несколько советов о том, что нужно сделать, чтобы устроиться на работу хакером.
Активно общайтесь с сообществом «белых» хакеров
Вносите вклад в разработку инструментов с открытым кодом, пишите собственные, записывайте подкасты, посещайте хакерские сходки и общайтесь с людьми в Твиттере. Вы многое узнаете и познакомитесь с целым сообществом дружелюбных и умных людей, которые смогут вам помочь.
Пишите тем, кого вы уважаете
Возможно, вы знаете кого-нибудь, кто работает на должности вашей мечты. Напишите им и узнайте, как они ее добились. В худшем случае вас проигнорируют, а в лучшем вы обретете наставника и получите важные советы, которые могут изменить вашу жизнь.

Кадр из сериала Mr. Robot
Заслужите доверие
У вас могут быть все существующие сертификаты хакера, но если на собеседовании вы с энтузиазмом будете рассказывать о каких-то нелегальных сделках, которые вы провернули, никто не станет рисковать и нанимать вас. Сообщество «белых» хакеров часто работает с абсолютно секретной информацией, поэтому работодателю и клиентам нужно вам доверять.
Если на собеседовании вы не можете ответить на какой-то технический вопрос, лучше сказать «Простите, я не знаю, но обязательно поищу потом ответ», чем пытаться блефовать. Рекрутер вас раскусит, а ему нужен честный сотрудник. Сейчас не так много крутых специалистов по кибербезопасности, поэтому многие компании могут нанять даже не очень опытного человека, если он обладает правильным складом ума и отношением к делу. Для такого сотрудника потом просто проводится дополнительное обучение техническим навыкам.
Проходите сертификацию
Честно говоря, многие сертификаты в хакерской сфере не являются показателем технических навыков. Однако их наличие повышает шансы на трудоустройство. Сертификаты показывают, что вы интересуетесь индустрией и потратили на совершенствование своих знаний время и деньги.
Участвуйте в челленджах
Попробуйте некоторые из них от HackerOne, BugCrowd, hackthebox.eu. И обязательно напишите о своих успехах в резюме. Со стороны все эти челленджи могут казаться игрой, но их прохождение показывает, что вам интересно свое дело и у вас есть кое-какие навыки.

Кадр из сериала Mr. Robot
Не бойтесь рекрутеров
За рекрутерами закрепилась дурная слава — они постоянно названивают и используют хитрые методы, чтобы получить нужные контакты. Но не все рекрутеры такие. Найдите хорошего с правильными связями. В частности нужно искать того, кто специализируется в индустрии информационной безопасности. Скорее всего, обычный рекрутер из IT-сферы не знаком с нужными людьми.
Направьте свою текущую работу в нужное русло
Вы разработчик? Найдите баг в приложении, которое вы разрабатываете, покажите его начальнику и попросите провести более серьезное тестирование безопасности. Работаете сисадмином? Найдите уязвимость в вашей сети (вы наверняка знаете, где ее искать), сообщите начальству об опасности и попросите заняться дальнейшим тестированием. Кем бы вы ни работали, вы сможете заработать репутацию локального специалиста по безопасности.
Теперь в своем резюме или на собеседовании вы можете сказать, что были специалистом по безопасности, даже если ваша официальная должность была «разработчик». Также можно упомянуть в графе «обязанности» то, что вы выполняли некоторые задачи по обеспечению безопасности.
Материалы по теме:
Секреты белых хакеров: как стать экспертом в области кибербезопасности
Белый хакер (или этический хакер) — это специалист по информационной безопасности, который использует свои навыки и знания для тестирования безопасности систем и защиты от кибератак. Белые хакеры работают для компаний, правительственных организаций, банков и других организаций, чтобы помочь им защитить свои системы и данные от несанкционированного доступа и утечек.
Если вы хотите стать белым хакером, то существует несколько шагов, которые могут помочь вам достичь этой цели:
- Изучайте кибербезопасность: Изучение кибербезопасности — это важный шаг для становления белым хакером. Вы должны знать различные методы атак и общие принципы безопасности. Существует множество курсов и онлайн-ресурсов, которые помогут вам изучить эту тему.
- Изучайте языки программирования: Знание языков программирования, таких как Python, Java, C++ и других, поможет вам в создании собственных инструментов для тестирования безопасности систем.
- Получайте сертификацию: Получение сертификации по кибербезопасности, такой как Certified Ethical Hacker (CEH) или CompTIA Security+, демонстрирует вашу компетентность в области кибербезопасности и поможет вам получить работу в этой области.
- Участвуйте в CTF-соревнованиях: CTF-соревнования (Capture The Flag) — это соревнования, в которых участники должны решить различные задачи, связанные с кибербезопасностью. Участие в таких соревнованиях поможет вам улучшить свои навыки и знания.
- Работайте с опытными белыми хакерами: Работа в компании, которая занимается тестированием безопасности систем, даст вам возможность работать под руководством опытных специалистов и улучшить свои навыки.
- Собирайте портфолио: Создание портфолио с вашими проектами и достижениями поможет вам продемонстрировать свои навыки и компетентность в области кибербезопасности.
Не ждите, пока хакеры вас взломают — подпишитесь на наш канал и станьте неприступной крепостью!
«Белый» хакер Скворцов рассказал, как начать зарабатывать на легальном взломе компаний

ИБ-специалисту, решившему стать «белым» хакером (специалистом, который ищет уязвимости на сайтах и в программах крупных компаний, а потом им же их продает, – прим. ред.), нужно начинать с изучения работ более опытных коллег. Об этом в интервью «Газете.Ru» рассказал «белый» хакер Глеб Скворцов.
«Начинающий исследователь на первых порах может попытаться проверять чужие открытые репорты (отчеты о найденных уязвимостях, – прим. ред.) в разных bug bounty программах (сервисах, где «белые» хакеры получают заказы), а потом находить аналогичные уязвимости и так зарабатывать. Поначалу я действовал именно так», – сказал Скворцов.
По его словам, данный способ позволит начинающему хакеру относительно быстро обучиться базовым навыкам и понять принципы работы bug bounty, а потом начать искать уникальные уязвимости самостоятельно. Переходить к второму этапу сразу, по его словам, менее рационально и эффективно.
Подробнее о том, как Скворцов заработал свои первые деньги на взломе популярных сервисов, и о его текущих заработках — читайте в интервью «Газеты.Ru».
Подписывайтесь на «Газету.Ru» в Новостях, Дзен и Telegram.
Мы сообщаем главное и находим для вас интересное.
Что такое этичный хакинг и как стать белым хакером
Этичный хакинг — это поиск уязвимостей в сетевой защите организаций, но не с целью кражи данных и шпионажа, а с целью эту защиту улучшить.
Занимаются этим белые хакеры, которых еще называют пентестерами (pentester, от англ. penetration test — тест на проникновение). Они работают официально и получают зарплату.
Если бизнес переживает, что его могут взломать, выкрасть базы или устроить DDoS-атаку, есть смысл нанять белого хакера. Он просканирует защиту, найдет в ней слабые места. Отчет передаст начальству, чтобы уже оно решало, сколько денег тратить на совершенствование защиты.
Если вы не в курсе, что такое этичный хакинг и как работают белые хакеры, читайте статью. Собрали в ней самое главное: что такое белый хакинг, как работают этичные хакеры, кому они нужны позарез и где искать специалиста.
Нет времени читать статью? Найдите ее в нашем телеграм-канале и сохраните себе в «Избранном» на будущее.
Что такое этичный хакинг?
Этичный, или белый, хакинг — это поиск хакерами уязвимостей не с целью воровства и наживы, а чтобы проверить систему сетевой безопасности на прочность — то есть найти в ней слабые места.
Далее хакеры протоколируют уязвимости и передают эту информацию разработчикам и инженерам. А те уже допиливают систему до идеала.
Этичность хакера — мера условная. На самом деле нет точного определения, где этичность начинается и где заканчивается. Хотя и считается, что белые хакеры не используют уязвимости в корыстных целях, по факту все завязано на личной нравственности. Но если говорить о хакинге как специальности, под этичностью подразумевают легальность действий хакера.
Если хакинг нарушает законы, он уже не этичный
Легальный хакер — тот, который не нарушает правовые нормы государств. Даже если хакер взломал коррупционеров или мошенников, а общественность все это поддерживает, но нарушены законы, это не этичный, а обычный взлом. За это наказывают.
Читайте также: Data Mining: всё, что нужно знать бизнесу и будущим специалистам про майнинг данных
Зачем нужен белый хакинг?
Если кратко: задача белых хакеров — обнаружить уязвимости в ПО, системах и IT-инфраструктуре бизнеса до того, как это сделают злоумышленники, планирующие украсть секретные данные или сломать оборудование.
У любой крупной компании есть конфиденциальные корпоративные сведения, которыми она не хочет делиться. Это и финансовые отчеты, и клиентские базы, и персональные данные сотрудников, и списки поставщиков, и разработки, и результаты исследований.
Чтобы сохранить всё под семью замками, используют систему сетевой безопасности — различные шифрования, пароли, антивирусники, аутентификации, которые предотвращают утечку данных.
Даже если система безопасности кажется совершенной, по факту ее всегда можно обойти:
- заразить вирусом жесткий диск;
- отправить коллегам почтовый спам;
- организовать промышленный шпионаж;
- устроить DDoS или фишинговую атаку.
Могут подсобить и сотрудники: случайно отправить секретные данные на домашнюю почту, откуда их уже без проблем выудят злоумышленники.
Поэтому и нанимают белых хакеров. Они сканируют защиту со всех сторон и прорабатывают сценарии возможных взломов. Когда прорехи найдены, передают отчет инженерам и разработчикам, чтобы те их устранили.
Мораль следующая: белый хакер действует по заказу бизнеса, ничего не ворует, нигде не вредит. Он делает полезное дело и получает за это деньги.
Читайте также: Что такое общий искусственный интеллект (AGI): 6 характеристик
В чем заключается работа белых хакеров?
В обнаружении проблем и ошибок в системах бизнеса. Далее ошибки передаются программистам, и те их устраняют. Чтобы найти ошибки и уязвимости, хакер запускает пентесты (от англ. penetration test — тест на проникновение). То есть моделирует попытки взлома, с целью выявить бреши, через которые могут прорваться реальные мошенники.
У этичного взлома две фазы — разведка и сканирование, плюс дополнительные инструменты: социальная инженерия, демонстрация методов и физическое проникновение.
Хакер исследует организацию, чтобы обнаружить уязвимости в сетевой системе и выяснить, как обойти защиту. Информацию для взлома ищет по открытым источникам.
Например, изучает исходные коды, документацию антивирусов, брандмауэров, систем аутентификации, ходит по форумам и советуется с коллегами. Действия хакера для заказчика незаметны.
На этом шаге хакер сканирует уязвимости, в основном через автоматизированные инструменты — скрипты и ПО. Он также проводит сетевое картографирование — то есть разрабатывает руководство для взлома, которое в дальнейшем передаст разработчикам, что те по нему усовершенствовали защиту.
Еще называют внутренним пентестом. Это когда хакер оценивает, может ли угроза сетевой безопасности намеренно или по незнанию исходить от штатных сотрудников компании.
Например, когда менеджер случайно или намеренно открывает письмо со спам ссылкой.
Это пентест, который хакер проводит на различных гаджетах, девайсах и устройствах, задача которых защищать сервера, компьютеры и помещения от физического проникновения. В ходе подобных тестов хакер, например, изучает, насколько легко взломать электронные замки, отключить камеры, обмануть системы контроля доступа.
Когда все тестирования завершены, хакер сообщает руководству, где в защите уязвимости и бреши. Эти сведения руководство использует, чтобы принимать решения, как еще защитить фирму, сколько денег на это выделить, каких специалистов нанять.
Читайте также: В чем суть подрывных инноваций и в чем подвох
Зачем бизнесу нанимать белых хакеров?
В основном, чтобы сэкономить деньги. Бизнес не внедряет все защитное ПО, которое есть на рынке, и не раздувает штат безопасников. Он улучшает ту часть защиты, уязвимости которой были обнаружены в ходе пентеста, и содержит столько инженеров и разработчиков, сколько необходимо для ее обслуживания.
Другой бонус — наняв этичного хакера компания может проверить, насколько злоумышленникам легко похитить данные. Ведь бывает, что мошенники не просто сливают данные в сеть, а требуют выкуп. Если бизнес не готов спонсировать незаконную деятельность, лучше заранее перестраховаться.
Читайте также: Fediverse: что это за сеть и все ли туда бегут
Кому полезны легальные хакеры?
Бизнесам, которые владеют сайтами, онлайн-платформами, работают в облачных сервисах или имеют сервера с конфиденциальными данными. Причина — все перечисленное работает через программный код.
Сам код — гигантская солянка из команд, функций и операторов. Нет-нет, да и вылезет ошибка. И ладно, если ошибка небольшая, а если серьёзная, то это уже брешь, которую могут использовать злоумышленники.
Если компания получает, хранит или обрабатывает персональные данные — а это, по сути, все современные компании, то она всегда находится в зоне риска.
Звучит параноидально, но вот вам немного статистики.
В 2022 году в открытый доступ попали данные 75% всех россиян. К такому выводу пришли специалисты российского сервиса разведки утечек данных и мониторинга даркнета DLBI. Данные утекали из крупных компаний вроде Почты России, Delivery Club, СДЭК и 260 других менее масштабных.
Утечка — это не только урон репутации, а еще и проблемы с законом, например с 152-ФЗ «О персональных данных».
Если сотрудники компании, да и сам работодатель, занимаются обработкой данных, они являются операторами персональных данных, поэтому обязаны их защищать, а случись что — нести ответственность. Утечка сюда тоже относится. Если данные окажутся доступны третьим лицам — по-простому, слиты в сеть, можно нарваться на штраф (ст. 13.11 КоАП РФ).
Читайте также: Big Data: что это, где используется и как стать аналитиком больших данных
Хочу нанять белого хакера: что делать
Белого хакера еще называют пентестером, или pentester. Поискать такого специалиста можно на hh.ru — практика вполне рабочая.
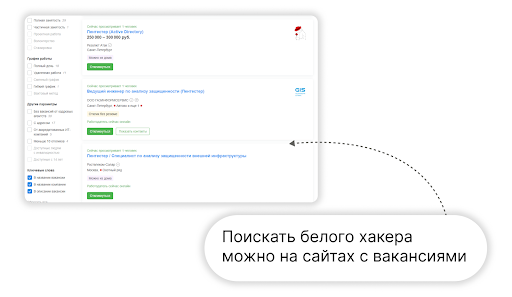
Поиск белых хакеров на сайтах с вакансиями — простой вариант для ленивых
А можно отправиться на специализированные платформы, например HackerOne, Bugcrowd, Synack, и пошерстить там.
Поиск хакеров на специализированных сайтах — вариант посложнее для тех, кто готов заморочиться
Но найм белого хакера — полбеды. Гораздо важнее так составить договор, чтобы хакер спокойно работал, а бизнес не переживал, что тот сольет уязвимости или корпоративные данные в открытый доступ или конкурентам.
Повод для переживания — российское законодательство. УК РФ наказывает за взлом чужой инфраструктуры по трем статьям — ст. 272, 273, 274. Хакер, которого бизнес нанял официально, все равно может нарваться на штраф и даже получить реальный тюремный срок.
Казалось бы, а какая разница, ведь речь про этичный хакинг, но нет. Деятельность белых хакеров не регламентирована, а правовой базы не существует. Что белый хакер, что обычный — закону все равно.
Выручает тут только договор. Рекомендуем в нем четко прописывать, какие способы тестирования хакер может проводит, обязаны ли во время тестов присутствовать штатные сотрудники работодателя. Можно подписать согласие о неразглашении: это также снизит риски, что хакер передаст секретные сведения на сторону.
Читайте также: Чему стоит доверять: данным или интуиции?
Пособие для начинающих: как стать этичным хакером
Шаг 1 — выбрать специализацию
Во-первых, белый хакер — это не одна профессия, а целый ряд. Так, различают два типа хакерства — защитников, или blue team, и нападающих, или red team:
- Защитники (blue team) поддерживают безопасность систем на должном уровне.
- Нападающие (red team) находят слабые места и уязвимости.
Профессии blue team
Выделяют четыре специализации:
- Техник по кибербезопасности. Контролирует и раздает штатным сотрудникам бизнеса доступ к операционной системе, ПО, сервисам. Среди обязанностей: устанавливать и следить, как работают системы по управлению паролями, контролировать, какие сайты открывают коллеги и блокировать подозрительные, вести журнал угроз.
- Аналитик по кибербезопасности. Исследует, насколько надежна защита, оценивает, справляется ли она с угрозами, дает рекомендации по дальнейшему развитию.
- Аналитик центра безопасности. Тестирует систему безопасности и постоянно докручивает ее до ума. Координирует обслуживание сети и коммуникации между отделами внутри организации.
- Исследователь в сфере информационной безопасности. Вручную ищет и устраняет угрозы безопасности. Другими словами, делает то, что могли не заметить или пропустить автоматизированные программы и скрипты.
Профессии red team
Выделяют четыре специализации:
- Цифровой криминалист. Исследует киберпреступления, например, кто и почему выкрал корпоративные данные, как и по чьему заказу организовал мошенничество с финансовыми данными. Для этого специалист отслеживает цифровой след преступлений.
- Пентестер. Имитирует атаки, чтобы найти бреши в безопасности и защите.
- Этичный хакер. Устраивает легальный взлом систем бизнеса, чтобы найти слабые места.
- Аналитик по оценке уязвимостей. Анализирует недостатки и уязвимости сетевой безопасности, готовит по итогам работы отчеты.
Читайте также: Перспективные профессии в сфере машинного обучения
Шаг 2 — получить знания
У будущего хакера уже могут быть некоторые IT-знания и навыки, а могут и не быть. План действий в обеих ситуациях разный.
Есть знания и опыт в IT
Можно переквалифицироваться на онлайн- или офлайн-курсах в белого хакера, если вы уже:
- знакомы с основами программирования;
- имеете опыт администрирования операционных систем, например ОС Windows и Active Directory;
- знаете, как устроен Linux, сети, IP-адресация, маршрутизация;
- знаете, как настроить защиту от несанкционированного доступа на базе Windows, антивирусных систем, Apache 2, nginx, Auditd, MySQL.
Обычно такими навыками обладают системные администраторы. Из этой профессии перейти в этичный хакинг самое то.
Нет знаний и опыта в IT
Для работы этичным хакером потребуются базовые знания:
- как писать код;
- как устроены операционные системы;
- как работают сетевые взаимодействия и безопасность.
Что хорошо — всему можно научиться. Например, на онлайн-курсах. Вот лишь некоторые их них:
- «Белый хакер» от SkillFactory. Обещают научить проводить пентесты и отражать кибератаки.
- «Пентест. Практика тестирования на проникновение» от OTUS. В программе пишут, что научат выявлять уязвимые места и устранять недостатки в защите.
- «Профессия специалист по кибербезопасности» от Skillbox. Обещают научить, как искать уязвимости, предотвращать угрозы и обеспечивать безопасность IT-систем.
Если вариант с онлайн-школой не очень и хочется все раскопать самостоятельно, можно пойти на GitHub-репозиторий Awesome Ethical Hacking Resources. Здесь всё, что нужно для самообразования: книги, курсы, YouTube-каналы, форумы, курсы.
Научиться этичному хакерству в университетах нельзя, но можно получить одну из легальных специальностей:
- «Информационная безопасность», код 10.03.01;
- «Компьютерная безопасность», код 10.05.01;
- «Информационная безопасность автоматизированных систем», код 10.05.03;
- «Информационно-аналитические системы безопасности», 10.05.04;
- «Безопасность информационных технологий в правоохранительной сфере», 10.05.05.
Учат во многих университетах страны, например в Московском техническом университете им. Баумана, в университете ИТМО, в Санкт-петербургском государственном электротехническом университете «ЛЭТИ», в Московском физико-техническом институте МФТИ.
Читайте также: Компьютерная лингвистика — одна из самых перспективных специальностей XXI века?
Шаг 3 — практиковаться
Когда знания есть, нужно получать практику. Разумеется, не ломать сайты государственных банков и частных предприятий, а заходить на специальные тренировочные сайты и выполнять упражнения.
- Overthewire. Сайт с хакерскими играми, где можно развивать навыки взлома. Игры для любого уровня — от новичков до гуру.
- TryHackMe. Сайт с задачами, которые помогают хакерам приобретать практические навыки.
- DVWA. Приложение, в котором присутствуют различные уязвимости. Хакеру надо все отыскать.
Существуют специальные сайты с задачами для приобретения практических навыков белого хакерства. TryHackMe — один из них
Шаг 4 — найти работу
Работать белым хакером можно на фрилансе, аутсорсе или в штате. Работу можно искать на сайтах с вакансиями типа hh.ru или на Хабр.Карьере. Можно выполнять разовые задачи за гонорары, искать надо на HackerOne, Bugcrowd и Synack.
Читайте также: Что такое цифровая трансформация и как ее провести?
Главные мысли
- Этичный хакинг — это поиск уязвимостей в сетевой защите бизнеса с целью предотвращения кибератак.
- Этичным хакингом занимаются белые хакеры или пентестеры.
- Этичность хакера заключается в том, что он соблюдает законодательство.
- Польза бизнесу от белых хакеров в том, что они обнаруживают уязвимости в ПО, системах и IT-инфраструктуре до того, как это сделают злоумышленники.
- Чтобы обнаружить уязвимости, белые хакеры сканируют системы компаний на ошибки, проводят сбор данных из документов, проверяют, легко ли взломать физически электронные замки и камеры видеонаблюдения и др.
- Белые хакеры полезны любой компании, которая хранит, собирает или владеет конфиденциальными и персональными данными.