Right now, Tor is protecting the privacy of millions of people like you!
Это возможно благодаря пожертвованиям для нашего сообщества. If you value the privacy that Tor offers yourself and others, please make a donation today. You’ll ensure Tor continues to provide online privacy to everyone who needs it.
Веб-сайт (банк, почтовый сервис и т.д.) блокирует меня, когда я использую Tor. Что делать?
развернуть
Веб-сайт (банк, почтовый сервис и т.д.) блокирует меня, когда я использую Tor. Что делать?
При использовании Tor Browser ваше соединение обычно выглядит так, будто вы находитесь в другой части света. Некоторые сайты, например, банки и сервисы электронной почты, могут посчитать это признаком попытки несанкционированного доступа к аккаунту. Вас заблокируют.
Единственный способ решить проблему – следовать рекомендациям сайта для восстановления доступа к аккаунту. Вы также можете связаться со службой поддержки сайта и объяснить ситуацию.
В принципе, проблемы можно избежать, если сайт использует двухфакторную аутентификацию. Это гораздо лучший способ обеспечения безопасности, чем проверка по IP-адресу. Свяжитесь с владельцами сайта и спросите, есть ли у них функция двухфакторной аутентификации.
-
Свой вклад внесли: cypherpunk
- Редактировать этот элемент — Отправить отзыв — Постоянная ссылка
Скачать Tor Browser
Скачайте Tor Browser – познайте поистине приватный интернет без слежки и цензуры.
Наша миссия:
продвижение прав и свобод человека путем создания и внедрения бесплатных технологий анонимности и конфиденциальности с открытым исходным кодом, поддержка их неограниченной доступности и использования, а также содействие их научному и общественному пониманию.
Пожертвовать
Подписывайтесь на нашу новостную рассылку
Получайте ежемесячные новости от Tor Project:
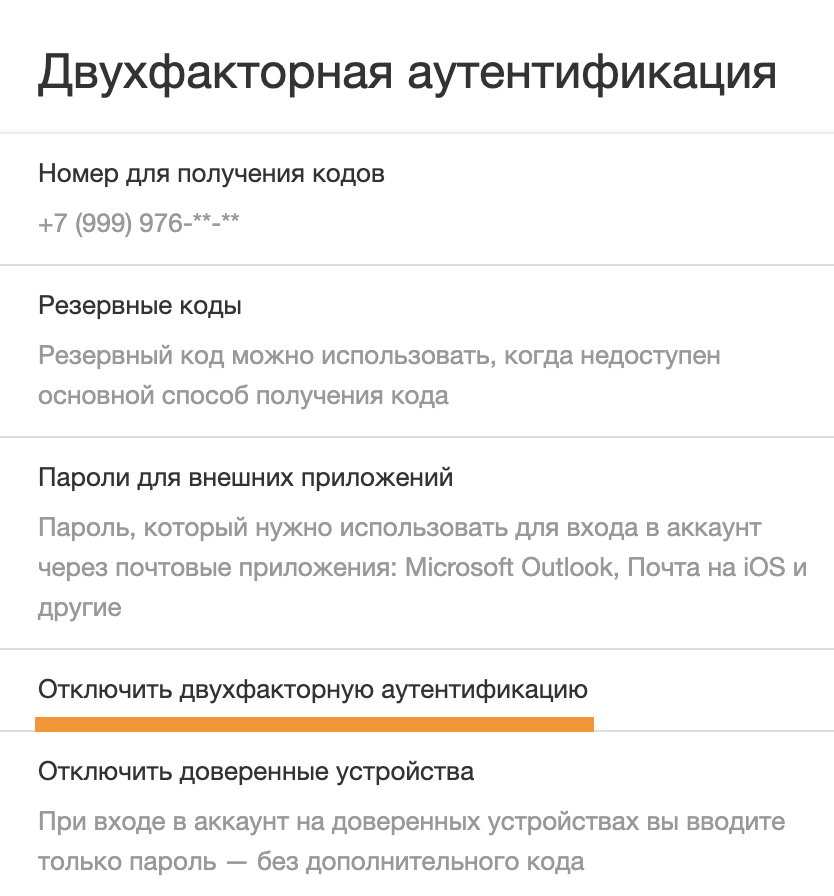
Отключить двухфакторную аутентификацию
- Перейдите → «Все настройки» → «Безопасность» → «Двухфакторная аутентификация».
- Нажмите «Отключить двухфакторную аутентификацию».
- Подтвердите отключение.
- Введите код из СМС и пароль.
- Нажмите «Отключить».
Нет доступа к номеру
Используйте резервный код. Если вы создавали резервные коды, введите один из неиспользованных.
Обратитесь в службу поддержки. Если резервные коды закончились или вы не генерировали их, отправьте заявку в службу поддержки.
Как хакеры взламывают двухфакторную аутентификацию с помощью Modlishka
Хакерский форумы изобилуют предложениями о взломе аккаунтов. В большинстве случаев атаки устраивают при помощи фишинга с подделкой страницы авторизации. Однако такой метод неэффективен, если пользователю приходит SMS с проверочным кодом. Я покажу, как хакеры обходят двухфакторную аутентификацию, на примере взлома аккаунта Google редактора сайта «www.spy-soft.net».
Экскурс в двухфакторную аутентификацию
Раньше, когда сайты работали по HTTP и о защите толком никто и не думал, перехват трафика с учетными данными был совсем простой задачей. Потом трафик стали шифровать, и злоумышленникам пришлось придумывать более изощренные способы подмены и перенаправления маршрутов. Казалось бы, двухфакторная аутентификация окончательно решила проблему, но все дело в деталях ее реализации.
Метод двухфакторной аутентификации (Two-Factor authentication) был придуман как дополнительный способ подтверждения владельца аккаунта. Он основан на нескольких способах аутентификации:
- пользователь что-то знает (например, может ответить, какая была девичья фамилия его матери или кличка первого домашнего питомца);
- пользователь обладает уникальными чертами, которые можно оцифровать и сравнить (биометрическая аутентификация);
- пользователь имеет девайс с уникальным идентификатором (например, номер мобильного, флешку с ключевым файлом).
Первый метод еще встречается при восстановлении паролей по контрольным вопросам. Для регулярного использования он не годится, так как ответы не меняются и могут быть легко скомпрометированы. Второй способ чаще применяется для защиты данных на мобильных гаджетах и для авторизации клиентских приложений на серверах.
Самый популярный метод 2FA — третий. Это SMS с проверочными кодами, генерируемыми по технологии OTP. Код приходит каждый раз разный, поэтому угадать его практически невозможно.
Однако чем сложнее преодолеть защиту техническими методами, тем легче бывает это сделать социальной инженерией. Все настолько уверены в надежности двухфакторной аутентификации, что используют ее для самых ответственных операций — от авторизации в Google (а это сразу доступ к почте, диску, контактам и всей хранимой в облаке истории) до систем клиент-банк.
При этом возможность обхода такой системы уже показывал австралийский исследователь Шабхэм Шах (Shubham Shah). Правда, его метод был довольно сложен в практической реализации. В нем использовалась авторизация по звонку, а не SMS, а предварительно нужно было узнать номер телефона жертвы и часть учетных данных. PoC был не особо убедительным, но наметил вектор атаки.
Взлом двухфакторной аутентификации с помощью Modlishka
В начале 2019 года польский исследователь Пётр Душиньский (Piotr Duszyński) выложил в открытом доступе реверс-прокси Modlishka. По его словам, этот инструмент может обойти двухфакторную аутентификацию, что мы сейчас и проверим.
Если сравнить его с тем же SEToolkit (он встроен практически во все популярные дистрибутивы для пентеста), то разница вот в чем: SET клонирует и размещает на локальном сервере страницу авторизации. Там все основано на работе скриптов, которые перехватывают вводимые учетные данные жертвы. Можно, конечно, настроить редирект на оригинальный сайт, но трафик от жертвы до вашего сервера будет незашифрованным. По сути, такого рода программы выступают в роли web-серверов с поддельным (фишинговым) сайтом.
Статья написана в образовательных целях. Цель статьи указать на недостатки двухфакторной аутентификации и указать вам на то, что это не панацея. Ни автор, ни редакция сайта «www.spy-soft.net» не несут ответственности за любой возможный вред, причиненный материалами данной статье.
Modlishka действует иначе. Генерируется свой сертификат, которым шифруется соединение от жертвы до нашего сервера (чтобы не палиться). Затем эта машина выступает в роли обратного прокси.
Другими словами, весь трафик идет на оригинальный сайт с инстанцией на нашем сервере. У хакера остаются учетные данные, и захватывается авторизованная сессия жертвы. Классическая MITM-атака, которую предваряет фишинг (нужно как-то заставить жертву установить поддельный сертификат и направить ее на фейковый сайт).
Стенд для обхода двухфакторной аутентификации
Давайте поднимем сервер с Modlishka внутри локальной машины. Я сделаю это на примере Kali Linux, но принципиальной разницы для других дистрибутивов не будет — разве что слегка изменится путь к исходникам Go.
Вначале ставим Go — на этом языке написан реверс-прокси, и без Go он не скомпилируется.
Руководство по включению двухфакторной аутентификации
Двухфакторная аутентификация (или «2FA ») – это способ идентификации пользователя на онлайновом сервисе путём использования комбинации двух различных методов аутентификации. Методы могут быть основаны на том, что пользователь знает (например, пароль или PIN-код), и чем пользователь владеет (например, аппаратный токен или мобильный телефон) или что является его неотъемлемой частью (например, отпечатки пальцев).
Наверняка вы уже используете двухфакторную аутентификацию в других сферах вашей жизни. Когда вы снимаете наличные деньги в банкомате, вы должны иметь при себе как саму банковскую карту (что-то, чем вы владеете), так и ваш PIN-код (что-то, что вы знаете). Однако в настоящее время многие онлайновые сервисы по умолчанию используют лишь один фактор для идентификации своих пользователей – пароль.
Как двухфакторная аутентификация работает в сети? anchor link

В течение последних лет несколько онлайновых сервисов (включая Facebook, Google и Twitter) начали предоставлять возможность двухфакторной аутентификации в качестве альтернативы аутентификации при помощи только пароля. После активации этой функции пользователям предлагается ввести и пароль, и код вторичного метода аутентификации. Как правило, он либо высылается по SMS, либо генерируется специальным мобильным приложением: Google Authenticator, Duo Mobile, Facebook app или Clef. В любом случае второй фактор – это мобильный телефон пользователя (что-то, чем он владеет). Некоторые веб-сайты (включая Google) также поддерживают списки кодов, которые можно скачать и распечатать в качестве резервных, обязательно спрятать их в надёжном месте. После того, как пользователь активировал двухфакторную аутентификацию, для входа в учётную запись ему понадобится вводить свой пароль и одноразовый код, полученный при помощи телефона.
Зачем мне включать двухфакторную аутентификацию? anchor link
Двухфакторная аутентификация обеспечивает более высокий уровень защиты, требуя для входа на сервис аутентификацию несколькими способами. Это означает, что даже если злоумышленник получит доступ к вашему основному паролю, он не сможет войти в учётную запись, если у него не будет вашего телефона или другого вторичного средства аутентификации.
Есть ли недостатки у использования двухфакторной аутентификации? anchor link
Хотя двухфакторная аутентификация и предлагает более безопасный способ входа в учётные записи, повышается риск того, что пользователи не смогут войти в свои аккаунты, например в случае утери телефона, смены сим-карты или выезда в другую страну, не включив роуминг.
Многие поддерживающие двухфакторную аутентификацию сервисы позволяют создавать «резервные» списки кодов или коды «восстановления». Эти коды – одноразовые, т.е. использовать каждый код для входа в свой аккаунт можно лишь однажды. Если вы обеспокоены возможностью потери доступа к своему телефону или другому устройству аутентификации, вам необходимо распечатать список кодов и всегда носить его с собой. Это по-прежнему будет что-то, чем вы владеете, если, конечно, вы сделаете только одну копию и будете всегда иметь её под рукой. Помните, что хранить коды безопасности необходимо особенно бережно, не допуская доступа третьих лиц. Если вы использовали эти коды или потеряли их, вы сможете сгенерировать новые, как только войдёте в свой аккаунт.
Другой проблемой, связанной с системами двухфакторной аутентификации, использующими SMS-сообщения, является то, что SMS-сообщения имеют низкий уровень защиты. Продвинутый злоумышленник (например, в составе спецслужб или организованных преступных групп), имеющий доступ к телефонным сетям, теоретически может перехватить и использовать коды, отправляемые по SMS. Были случаи, когда менее продвинутым злоумышленникам (частным лицам) удавалось перенаправлять на свой телефон звонки и SMS-сообщения, предназначенные другим абонентам, или получать доступ к сервисам мобильного оператора, которые отображают текстовые сообщения, отправляемые на определённый номер телефона.
Если вы обеспокоены атаками такого уровня, выключите аутентификацию по SMS и используйте специальные приложения, такие как Google Authenticator и Authy. К сожалению, это функция доступна не для всех сервисов, поддерживающих двухфакторную аутентификацию.
Более того, двухфакторная аутентификация требует от вас предоставления используемому сервису больше информации, чем вы, возможно, хотите. Допустим, на Twitter вы используете псевдоним . Даже если вы тщательно скрываете идентифицирующую вас информацию от сервиса Twitter и даже если вы подключаетесь только через Tor или VPN , при включении двухфакторной аутентификации по SMS номер вашего телефона станет известен сервису. Таким образом, если Twitter получит распоряжение суда, сервис сможет найти связь между вашей учётной записью и вами через номер вашего телефона. Возможно, для вас это не проблема, особенно если вы уже используете своё настоящее имя на данной платформе, но если для вас важно сохранять анонимность, вам надо подумать дважды прежде чем включать двухфакторную аутентификацию по SMS.
В заключение надо отметить, что по данным исследования, некоторые пользователи упрощают свои пароли после включения двухфакторной аутентификации, считая, что второй фактор обеспечивает их безопасность. Обязательно выбирайте надёжные пароли даже после включения двухфакторной аутентификации. Советы созданию паролей вы найдете в нашем руководстве.
Как включить двухфакторную аутентификацию? anchor link
Способ включения зависит от используемой платформы, также различается и терминология. Обширный список сайтов, поддерживающих двухфакторную аутентификацию доступен на сайте https://twofactorauth.org/. Наиболее распространённые сервисы указаны в статье 12 Days of 2FA post, рассказывающей как включить двухфакторную аутентификацию на сервисах Amazon, Bank of America, Dropbox, Facebook, Gmail и Google, LinkedIn, Outlook.com и Microsoft, PayPal, Slack, Twitter, а также Yahoo Mail.
Если желаете получить страховку на случай похищения ваших паролей, ознакомьтесь со списком сервисов и включите двухфакторную аутентификацию на всех аккаунтах в сети, которые вам особенно важны.