Установка сертификата на HTTP сервер Apache
Данная статья предлагает пошаговую инструкцию по установке сертификата на HTTP сервер Apache. Обратите внимание, что с версии 2.4.8 Apache параметры конфигурации сервера были изменены.
1. Скопируйте файлы сертификатов на ваш сервер.
Вам нужно скопировать на сервер следующие файлы: сертификат сервера, закрытый (приватный) ключ и промежуточный сертификат, соответствующий типу Вашего сертификата сервера.
Сертификат сервера направлялся Вам по электронной почте после его выпуска в GlobalSign. Также Вы можете получить его в своей учётной записи GlobalSign, нажав на кнопку
«Edit» слева от номера заказа и скопировав сертификат в формате PEM.
Закрытый ключ для сертификата создаётся вместе с запросом на сертификат (CSR), поэтому файл закрытого ключа уже может находиться на Вашем сервере. Если приватный ключ утерян, то сертификат нужно перевыпустить.
Промежуточный (intermediate) сертификат, который потребуется установить на сервер, зависит от типа Вашего сертификата. Именно наличие промежуточного сертификата в цепочке позволяет связать Ваш сертификат с корневым (root) сертификатом GlobalSign и сделать цепочку доверенной. Загрузите один или несколько промежуточных сертификатов, соответственно типа Вашего сертификата, по ссылке ниже:
support.globalsign.com/customer/portal/topics/538410-root-certificates/articles
2. Откройте для редактирования конфигурационный файл Apache.
В зависимости от типа операционной системы путь директории конфигурационного
файла может быть разным:
/etc/httpd/httpd.conf /etc/httpd/sites-enabled/name-of-virtualhost.conf /etc/apache2/apache2.conf /etc/apache2/sites-enabled/name-of-virtualhost.confБолее подробную информацию о пути нахождения конфигурационного файла можно найти по ссылке ниже:
https://wiki.apache.org/httpd/DistrosDefaultLayout
3. Настройте виртуальный хост для работы сертификата.
Найдите раздел VirtualHost и добавьте (или отредактируйте, если они уже имеются) следующие директивы, указав актуальные пути к файлам сертификатов и ключа:
DocumentRoot /var/www/examplesite ServerName example.com www.example.com SSLEngine on SSLCertificateFile /path/to/examplesite.crt SSLCertificateKeyFile /path/to/privatekey.key SSLCertificateChainFile /path/to/intermediate.crt Убедитесь в правильности путей SSLCertificateFile, SSLCertificateKeyFile, SSLCertificateChainFile, каждый из них должен указывать на соответствующий файл.
Примечание: Начиная с версии Apache 2.4.8, вместо директивы SSLCertificateChainFile следует использовать директиву SSLCertificateFile, которая была расширена для поддержки промежуточных сертификатов. Добавление промежуточного сертификата в конец файла сертификата сервера создаст необходимую доверенную цепочку.
4. Протестируйте созданную конфигурацию сервера.
В зависимости от операционной системы, выполните команду:
apachectl configtest apache2ctl configtestЗапуск команды обнаружит ошибки конфигурации сервера, такие как несоответствие закрытого ключа и сертификата либо неверный путь конфигурационного файла.
5. Перезапустите сервер Apache.
Для более старых версий дистрибутива Red Hat Enterprise Linux используйте скрипты:
service httpd restartDebian/Ubuntu:
service apache2 restartДля дистрибутивов Red Hat Linux 7 или CentOS 7.0 используйте следующие команды:
systemctl restart httpd.serviceDebian/Ubuntu:
systemctl restart apache2.serviceПримечание: некоторые конфигурации Apache могут отображать директиву SSLCACertificateFile.
Данное поле необходимо только, если сервер Apache используется для аутентификации клиента.
Директива SSLCACertificateFile будет указывать на сертификат удостоверяющего центра или директорию сертификатов, которые в свою очередь служат для выпуска сертификатов, принимаемых вами для аутентификации клиента.
Если у вас остались вопросы по установке сертификата GlobalSign на HTTP сервер Apache, пожалуйста, свяжитесь со службой поддержки GlobalSign Russia: support@globalsign.com, тел.: +7 (499) 678 2210
- apache
- сертификат
- ssl-сертификат
- установка на сервер
- установка ssl
- корневой сертификат
- Блог компании GlobalSign
- Системное администрирование
- Apache
Установка SSL-сертификата на Apache
Настройка HTTPS на Apache и установка SSL необходима, чтобы обеспечить защиту данных пользователей на вашем веб-сайте. В инструкции ниже описана установка SSL-сертификата Comodo, GlobalSign и других, предоставляемых Рег.ру, и установка SSL, заказанных в других компаниях.
Активный SSL-сертификат
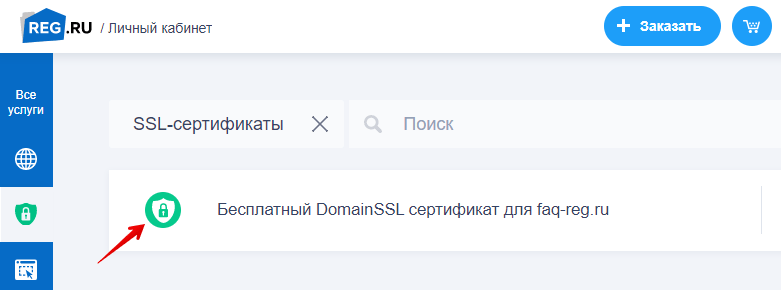
Перед установкой SSL-сертификата от Рег.ру перейдите к списку услуг и убедитесь, что услуга SSL-сертификата активна (значок зелёного цвета):
Установка SSL
После выпуска SSL на ваш контактный e-mail придёт письмо с данными для его установки, это:
- сам сертификат;
- корневой сертификат;
- промежуточный сертификат.
Приватный ключ обычно генерируется при заказе SSL и сохраняется на ваш локальный ПК.
Установка на Ubuntu/Debian
Перед установкой SSL на Ubuntu/Debian необходимо включить модуль mod_ssl с помощью команды: a2enmod ssl .
Чтобы установить SSL:
- domain_name.crt — сам сертификат;
- private.key — приватный ключ;
- chain.crt — цепочка сертификатов, которая содержит сначала промежуточный сертификат и следом за ним корневой (с новой строки без пробелов и пустых строк).
- для CentOS: /etc/httpd/conf/httpd.conf;
- для Debian/Ubuntu: /etc/apache2/apache2.conf;
- если вы устанавливаете SSL-сертификат на OpenServer, используйте путь к его корневой папке. В конце файла создайте копию блока «VirtualHost». Укажите для блока порт 443 и добавьте внутри него строки:
SSLEngine on SSLCertificateFile /etc/ssl/domain_name.crt SSLCertificateKeyFile /etc/ssl/private.key SSLCertificateChainFile /etc/ssl/chain.crt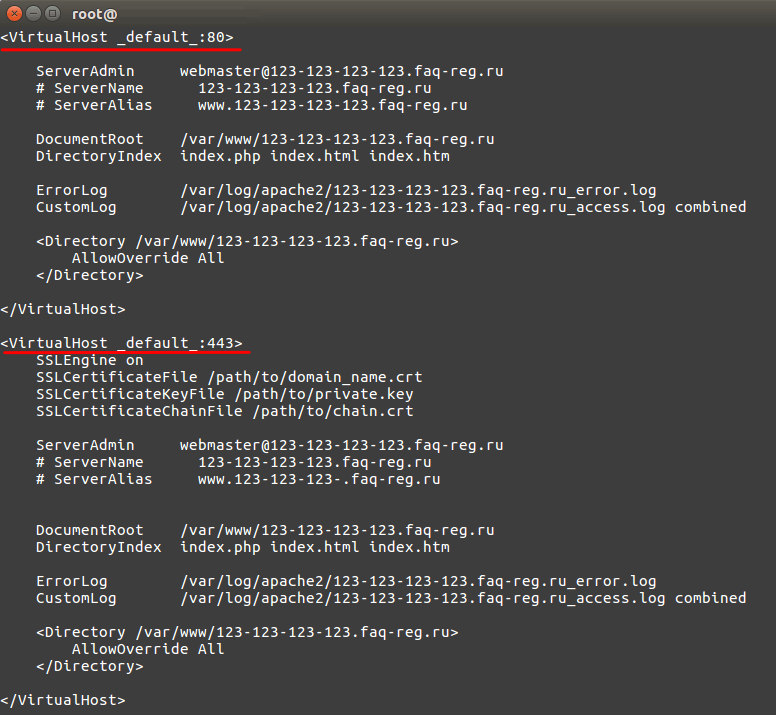
Пример конфигурационного файла:
Проверьте конфигурацию Apache до перезапуска командой: apachectl configtest
Готово, вы настроили SSL-сертификат. Теперь настройте переадресацию для вашего сайта.
Настройка HTTPS на Apache
После установки SSL настройте редирект с HTTP на HTTPS. Редирект для Apache настраивается через файл .htaccess.
Чтобы осуществить переадресацию добавьте в конце файла .htaccess следующие строки:
RewriteEngine On RewriteCond % !^443$ RewriteRule .* https://%% [R=301,L]Подробнее про редирект через .htaccess вы можете узнать в статье: Редирект через .htaccess.
Проверка установленного SSL
Вы можете проверить корректность установки SSL-сертификата по инструкции: Как проверить правильность установки SSL-сертификата?
Если у вас возникли сложности с установкой SSL-сертификата, вы можете написать заявку в службу поддержки, и наши специалисты вам помогут.
Помогла ли вам статья?
Спасибо за оценку. Рады помочь ��
Установка SSL сертификата на веб-сервер Apache (с mod_ssl)
Установка SSL сертификата на веб-сервер Apache (с mod_ssl)
Загрузка необходимых файлов на веб-сервер
Для установки сертификата загрузите цепочку сертификата (.ca-bundle), сертификат (.crt) и секретный ключ (.key) на сервер в папку etc/ssl.
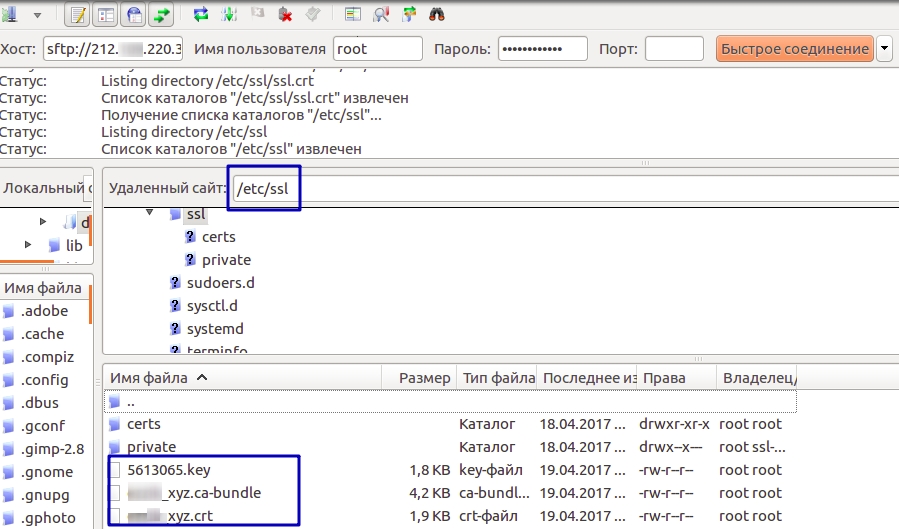
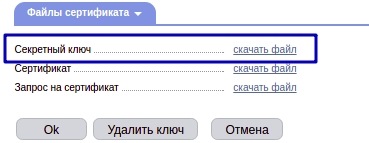
Сертификат и секретный ключ доступны для загрузки в личном кабинете в разделе “Товары” — “SSL-сертификаты” — кнопка “Просмотр”. Если секретный ключ недоступен — перевыпустите сертификат.
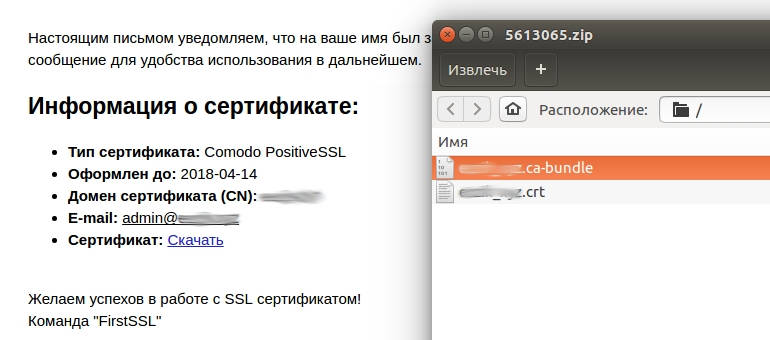
Цепочку сертификата можно скачать в письме о выпуске сертификата.
После загрузки файлов необходимо настроить веб-сервер.
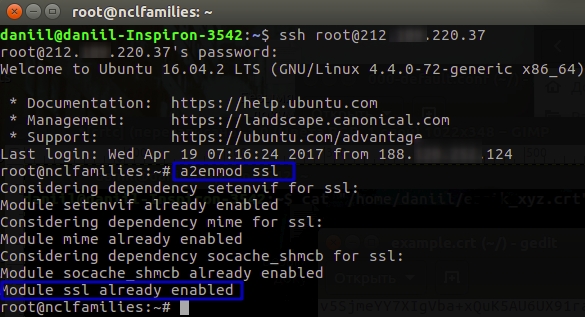
Подключитесь к серверу по ssh с правами root пользователя и введите команду.
Команда для активации зависит от установленной OC:
CentOS: yum install mod_ssl
Ubuntu/Debian: a2enmod ssl
Настройка домена.
Теперь необходимо подключить SSL сертификат на домен.
Откройте файл конфигурации сайта, для которого вы хотите установить SSL-сертификат
На Ubuntu/Debian файлы параметров сайтов Apache находятся в директории /etc/apache2/sites-enabled/ .
На CentOS стандартное расположение — /etc/httpd/conf.d/
Проверить, что файл является конфигурацией вашего сайта можно по значению строки ServerName.
Значение строки должно соответствовать домену, для которого вы устанавливаете SSL-сертификат (например www.mydomain.ru)
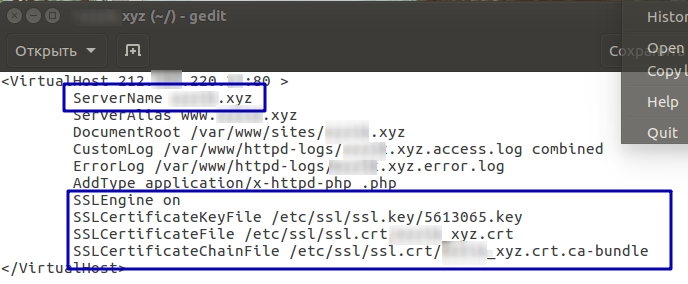
Добавьте параметры в файл конфигурации:
SSLEngine on
SSLCertificateFile /etc/ssl/mydomain.ru_crt.crt
SSLCertificateChainFile /etc/ssl/mydomain.ru_ca.crt
SSLCertificateKeyFile /etc/ssl/mydomain.ru_key.key
Где:
mydomain.ru_crt.crt — имя файла сертификата вашего сайта
mydomain.ru_ca.crt — имя файла цепочки сертификатов
mydomain.ru_key.key — имя файла секретного ключа
Командой в консоли перезапустите сервис apache.
Ubuntu/Debian: /etc/init.d/apache2 restart
CentOS: apachectl restart
Проверяем, сайт доступен по https:
Установка SSL-сертификата на Apache
В статье мы расскажем, как установить SSL-сертификат на веб-сервер Apache.
Если вы заказывали SSL-сертификат на 2domains.ru, перед установкой проверьте статус сертификата в личном кабинете:
1. В списке услуг нажмите на сертификат.
2. Найдите статус рядом с названием сертификата:
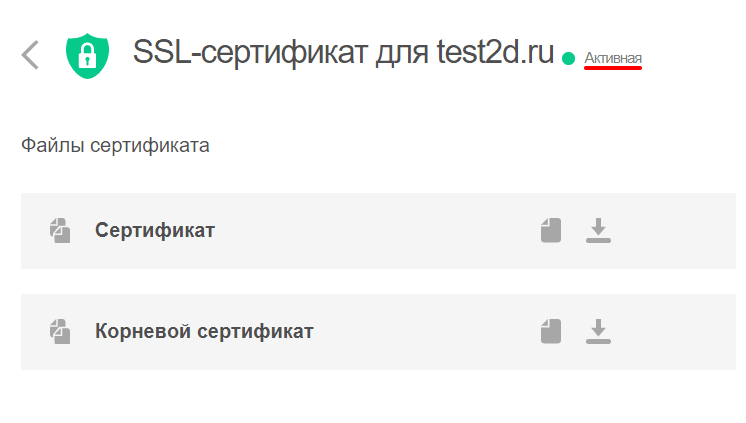
Если статус услуги “Активная”, переходите к установке. Если услуга неактивна, активируйте сертификат.
Установка SSL-сертификата на Ubuntu/Debian
Для установки SSL-сертификата на Ubuntu и Debian вам понадобятся файлы сертификата, а именно:
- сертификат,
- корневой сертификат,
- промежуточный сертификат,
- приватный ключ.
Также нужно включить модуль mod_ssl. Для этого используйте команду:
После этого можно перейти к установке. Чтобы установить SSL:
1. В директории /etc/ssl/ создайте следующие файлы:
- domain.crt — вставьте в него данные сертификата;
- private.key — вставьте в него приватный ключ;
- chain.crt — это цепочка сертификатов. Вставьте сначала промежуточный сертификат, а затем корневой сертификаты. Между ними не должно быть пустых строк.
Обратите внимание: если директория /etc/ssl/ отсутствует, создайте её при помощи команды:
sudo mkdir /etc/ssl/
2. Откройте конфигурационный файл сайта, для которого вы хотите установить SSL. У Apache список конфигурационных файлов находится в директории /etc/apache2/sites-available/. Список файлов содержится в этой директории:
ls -la /etc/apache2/sites-available/
Откройте нужный конфиг командой:
sudo nano /etc/apache2//sites-available/config.conf
Вместо config.conf введите название конфигурационного файла нужного сайта.
3. Скопируйте блок VirtualHost в конец файла и добавьте в этот блок строки:
SSLEngine on
SSLCertificateFile /etc/ssl/domain.crt
SSLCertificateKeyFile /etc/ssl/private.key
SSLCertificateChainFile /etc/ssl/chain.crt
4. В новом блоке замените 80 порт на 443: вместо <VirtualHost *:80> ; должно быть <VirtualHost *:443> :
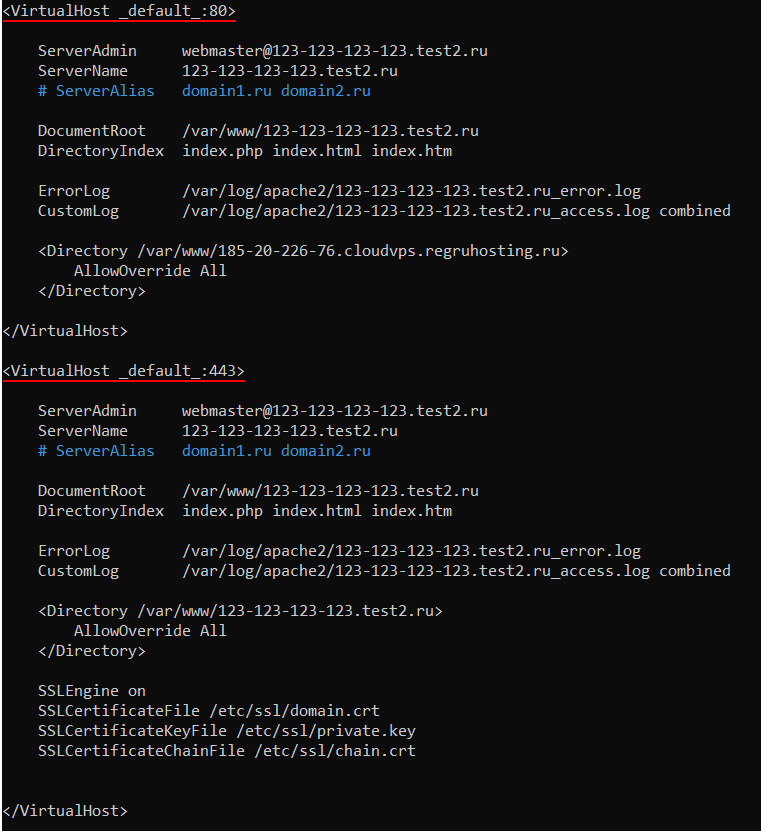
5. Выполните проверку конфигурации веб-сервера командой:
6. Перезапустите Apache:
Готово, SSL-сертификат установлен.
Редирект с HTTP на HTTPS на Apache
Чтобы сайт всегда открывался по защищённому протоколу HTTPS, настройте редирект при помощи файла .htaccess. Для этого добавьте в файл следующие строки:
Готово, вы настроили перенаправление.
Проверить работу SSL-сертификата можно по инструкции Как проверить SSL-сертификат.
Популярные статьи
- Как указать (изменить) DNS-серверы для домена
- Я зарегистрировал домен, что дальше
- Как добавить запись типа A, AAAA, CNAME, MX, TXT, SRV для своего домена
- Что такое редирект: виды и возможности настройки
- Как создать почту со своим доменом